
代替的な送金方法
APIおよびJSON送金

IFBにおけるAPIおよびJSONサービスの有効化
APIサービスは、お客様の口座が良好な状態にある場合に、お客様のご要請に基づいて有効化されます。
- 最低残高を維持し、
- 一貫した財務実績を示しており、また
- 正当な事業活動と整合していること。
さらに、当該口座は次の要件を満たしている必要があります。
- 未解決のコンプライアンス上の問題がないこと、および
- すべての取引は国際的な金融規制に従わなければなりません。
最終的な口座有効化は、当行のコンプライアンスおよびリスク管理部門による内部審査と承認を経ることを条件といたします。
メッセージは資金ではありません
決済が行われない限り、SWIFTメッセージ、テレックス、サーバーのいずれによっても資金が移動しない理由を、90秒で解説します。
VL1で文書の真正性を確認する →支払メッセージ、伝票または確認書を受領されましたか。それに依拠される前に、真正性の確認をお受けください。
当行のAPIサービス
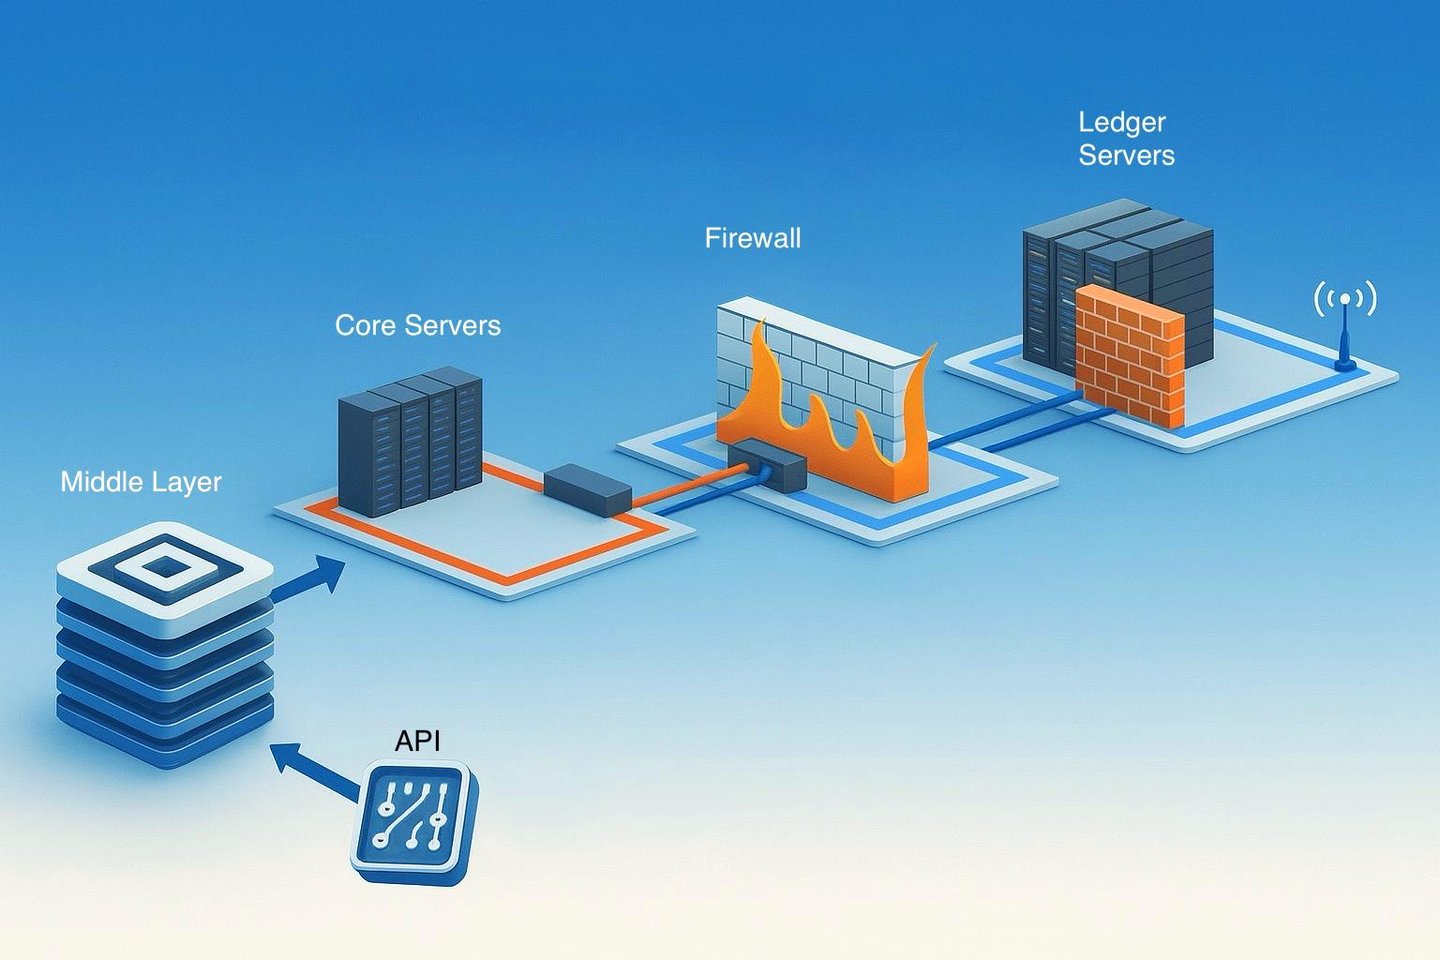
API送金では、接続は当行の外部サーバー、または場合により特別なお客様対応用に指定された中核サーバーに厳格に限定されます。ただし、これらのシステムが、実際の金融記録が保管されている当行の元帳サーバーに直接接続されることは一切ありません。この分離により、元帳サーバーは完全に隔離された状態に保たれ、当行の資産が保護されるとともに、銀行システムの安全な枠組みの中で、すべての金融業務の健全性が維持されます。
当行のAPIサービスの接続ガイドラインにつきましては、このページの末尾(金融機関向け鍵交換手順)までスクロールしてご覧ください。
当行のAPI(およびJSON)サービス
当行は、富裕層のお客様および実績のある法人のお客様の中から選ばれた方々に対し、慎重な取扱い、守秘義務、そして機関としての健全性を特に重視して、APIサービスを提供しております。
すべてのAPI取引は、国際的な銀行システムに完全に組み込まれている銀行間でのみ行われます。これにより、認証済みAPIメッセージを安全にやり取りできるだけでなく、資金の決済も有効かつ適時に行われます。このような組み込みがない取引相手方は、メッセージを送信することはできても、本質的に資金決済を完了することができません。
API送金では、銀行の元帳サーバーは常に外部からのアクセスから完全に隔離されているため、そこから資金を「ダウンロード」することはできません。クラウドや一般的なサーバー、コンピューターに保存されるデジタルファイルとは異なり、資金は常に、安全で規制の下にある国際銀行システムの枠組みを通じて送金されなければならず、これにより資金の完全性と各取引のコンプライアンスが確保されます。
実際に、当行に持ち込まれるAPI取引の77%超は、銀行以外の主体、または送金機能を持たない銀行を発信元としています。
これに対し、当行は、金額の制限なく取引を行うことが可能であり、その条件は、送金元金融機関の厳格な確認と、決済を履行し得る能力が実証されていることのみです。

API(アプリケーション・プログラミング・インターフェース)
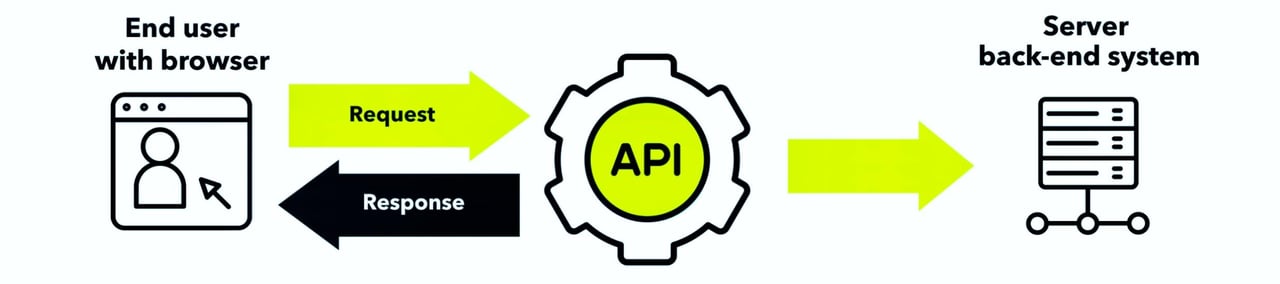
広く信じられている考えに反し、APIそれ自体が資金を移動させることはありません。APIは、銀行のさまざまなソフトウェアシステム間、または顧客と銀行の勘定系システムに接続されていないバックエンドサーバーとの間における、高度な通信の経路、すなわちインターフェースとして機能します。その役割は、ソフトウェア間の連携を通じて、銀行のデジタル基盤に対して要求やコマンドを発行することにあります。
- 指示・命令の発行と情報の取得:銀行業界におけるAPIは、その本質において、金融取引を直接実行するものではありません。APIは使者の役割を果たし、外部アプリケーションからの要求を当行のインターネット接続境界のシステムへ伝達します。たとえば、取引開始の指示がAPIを通じて送信された場合、APIはその要求を当行の取引処理システムへ伝えるにとどまります。実際の資金移動は、厳格なセキュリティおよびコンプライアンス手続に裏付けられた当行内部の仕組みにより、コルレス銀行、RTGSまたはRTPと連携しながら統括的に処理されます。
- 安全な通信の仲介: 銀行APIの最も重要な機能は、外部のアプリケーションと銀行の内部システムとの間で、安全かつ効率的な通信を確保することです。これには、取引依頼の送信と、口座関連情報の取得の双方が含まれます。高度な暗号化および認証の仕組みを用いることにより、APIは、これらの通信が安全であり、かつ権限を付与された主体のみがアクセスできることを保証します。この機能は、二者間のメッセージを正確かつ秘密裏に配達する、高度に安全で効率的な郵便サービスにたとえることができます。
- 銀行サービスの拡充:資金の直接的な移動はAPIの役割の範囲外ですが、APIは銀行サービスの利便性と機能の向上に重要な役割を果たします。APIは指示や情報のやり取りを可能にすることで、第三者のアプリケーションが幅広い銀行関連サービスを提供できるようにします。これには、口座残高や取引履歴へのリアルタイムでのアクセスの提供や、銀行自身のシステムで処理される取引の開始が含まれます。
- 規制コンプライアンスとデータの完全性: 銀行APIは、その機能を果たすにあたり、消費者データの保護と金融取引の完全性の確保を目的とした厳格な規制基準を遵守しております。APIは、欧州のPSD2など、金融データの安全かつ標準化された共有を義務付ける法的・規制上の枠組みの範囲内で機能いたします。これにより、APIは資金移動の直接的な仲介手段としてではなく、取引の開始および金融情報へのアクセスのための安全な経路として、デジタルバンキングのエコシステムに寄与しております。
- 拡張性の向上: API により、銀行およびフィンテック企業は、外部のサービスやシステムと容易に連携し、事業規模を拡大できます。
- お客様体験の向上:API(アプリケーション・プログラミング・インターフェース)を活用することで、金融機関は、よりお客様一人ひとりに合わせた円滑な銀行サービスを提供でき、デジタルに習熟したお客様の進化する期待に応えることができます。
- 業務効率:APIは定型業務の自動化を促進し、手作業によるミスを減らして銀行業務の効率を高めます。
- イノベーションと協働: APIが公開されていることで、銀行、フィンテック新興企業、その他の金融サービス提供者の間の協働が促され、イノベーションが推進されます。
銀行分野におけるAPIの本質は、資金を直接移動させることではなく、リクエストを伝達し情報を取得する、高度なソフトウェア上の仲介機能として働くことにあります。この安全かつ体系的な通信を通じて、APIはデジタルバンキング環境を充実させ、多様なサービスを可能にするとともに、最高水準のセキュリティと規制遵守を確保します。
外部API
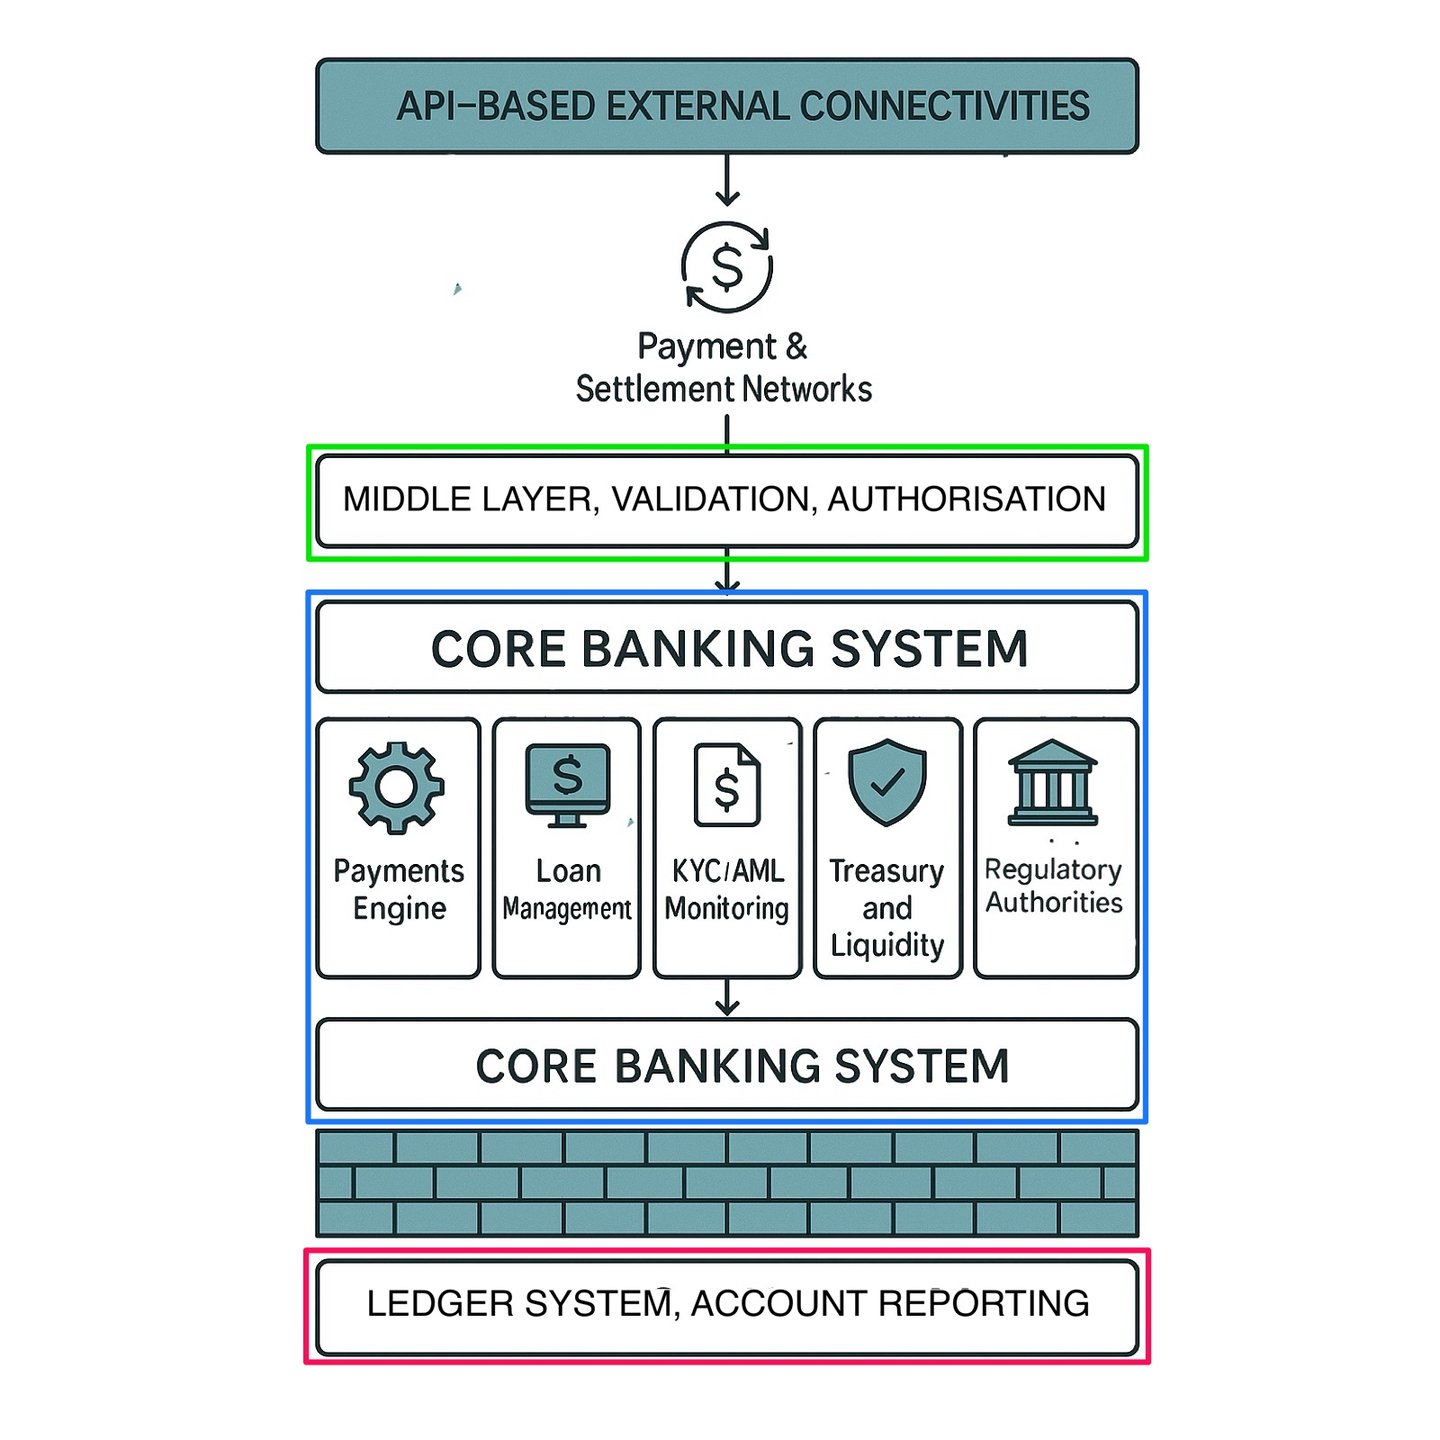
銀行環境における外部APIは、金融機関に固有の厳格なセキュリティ要件により、勘定系システムからも一定の距離を置いて接続され、銀行の元帳システムからはさらに一層距離を置いて接続されます。この間接接続には、いずれも機微な情報の保護と銀行の中核業務の運用上の健全性に関わる、次のようないくつかの有力な理由があります。
1. 機微データの隔離
勘定系システムには、顧客の記録や金融情報など、銀行の顧客および業務に関する最も機密性が高く不可欠なデータが格納されており、元帳システムにはすべての口座残高および取引記録が保管されています。勘定系システムや元帳システムをAPIを通じて外部システムに直接公開すると、データ漏えいやデータおよび記録の改ざんのリスクが著しく高まるおそれがあります。API連携を中間層または周辺システムに限定することで、銀行はデータへのアクセスを管理および精査し、意図しない、または権限のないデータ漏えいを防止することができます。
2. 攻撃対象領域の最小化
外部APIがコアシステムまたは元帳システムに直接接続することを認めると、新たな侵入口が生じ、悪意のある第三者に悪用され得る攻撃対象領域が拡大します。元帳に直結する接続点が多いほど、攻撃者によるシステム侵害のリスクは高まります。ミドルウェア層やAPIゲートウェイなどを介した間接的な接続は、保護的な緩衝帯として機能し、アクセス要求を選別・フィルタリングして、管理され監視された方法で処理します。
3. アクセス管理の強化
外部APIの通信を中間層経由とすることで、銀行は、レート制限、認証、権限確認を含む追加のアクセス制御の仕組みを導入できます。この中間システムは、各リクエストの真正性と正当性を検証したうえで、精査済みのデータまたは指示を内部銀行システム内の中核システムへ転送します。これにより、厳格なアクセスポリシーが適用され、審査を経たリクエストのみが中核システムから元帳システムへ中継されることが確保されます。
4. データの完全性の確保
外部APIが台帳に直接アクセスすると、データの完全性に対するリスクが生じるおそれがあります。外部システムが台帳と直接やり取りする場合、軽微な誤りや意図しない操作であっても、データの整合性と正確性が損なわれる可能性があります。そこで、中間層のシステムがAPIリクエストを変換し、その正確性と妥当性を確認する検証を行ったうえで、台帳に到達させます。この管理されたやり取りは、財務記録の安定性と信頼性を維持するうえで不可欠です。
5. 規制遵守および監査
銀行は、とりわけデータへのアクセスおよび取扱いに関して厳格なセキュリティ対策を求める、厳しい規制の枠組みのもとで業務を行っております。外部APIからのリクエストを間接的かつ管理されたシステムで処理することにより、元帳と外部システムとの間に明確な境界が設けられ、コンプライアンス対応が容易になります。これにより、すべての取引について詳細なログ記録と監査が可能となり、機微な元帳データを外部に晒すことなく、外部との一切のやり取りについて完全な追跡可能性と説明責任を確保できます。
6. システミックリスクの低減
外部APIが元帳システムに直接接続された場合、当該APIに脆弱性や不正利用があると、金融機関の基幹となる財務記録に直接影響が及ぶおそれがあります。間接的な接続とすることで、外部APIにおいてセキュリティ侵害やシステム障害が生じた際にも元帳を切り離すことが可能となり、リスクの封じ込めと軽減に資します。接続を間接的な構成とすることにより、銀行は、外部システムに問題が生じた場合でも、重要なシステムの安全性、稼働および回復力を確保することができます。
要約
ミドルウェアまたはAPIゲートウェイを用いる間接接続方式により、外部との接続がもたらし得る脅威から銀行の勘定系を隔離しつつ、権限を付与された第三者との間で、安全かつ管理された形でのデータ交換が可能となります。この多層的なセキュリティ構造は、サイバーセキュリティおよび規制基準のベストプラクティスに沿って、データの機密性、完全性および可用性を維持します。
バンキングAPIについてさらに理解する
バンキングAPIは仲介役として機能し、第三者の開発者や事業者が、銀行の機能とデータに、安全かつ管理された方法でアクセスすることを可能にします。このアクセスは、銀行のシステムと直接連携できるアプリケーションを構築するうえで決定的に重要であり、既存の仕組みをゼロから作り直すことなく、多様な金融サービスの提供を可能にします。
銀行APIの多様な種類
銀行APIは、それぞれ異なる目的を持ち、多様な金融ニーズに応える4つの主要な種類に大別されます。
- コアバンキングAPI:これらのAPIは、預金、融資、中小企業の国際取引など、銀行業務の基本的な機能に焦点を当てています。こうした基幹サービスへのアクセスを提供することで、コアバンキングAPIは、フィンテックアプリケーションが従来型の銀行機能を円滑に組み込むことを可能にします。
- Plug & Play API:取引や会計業務などの金融業務に合わせて設計されたこれらのAPIには、OAuthによる認証サービスも含まれます。既存のシステムに容易に組み込めるよう設計されており、迅速な導入と実装を可能にします。
- カード、ウォレット、送金API:このカテゴリーは、カード発行、ウォレット、多通貨取引および不正監視を対象とし、多くの場合、ソフトウェア開発キット(SDK)とともに提供されます。決済、通貨交換および取引の安全確保を扱うアプリケーションに不可欠です。
- アクワイアリングAPI:決済の受付(アクワイアリング)に特化したこれらのAPIは、モバイル決済、近距離無線通信(NFC)ソリューション、オンラインでのカード決済受付などを可能にします。事業者が決済を受け付けられる手段を拡大するうえで、重要な役割を果たしています。
REST対SOAP:銀行APIにおけるアーキテクチャ様式
銀行業務のAPIでは、主に二つの通信方式が用いられています。
- REST(Representational State Transfer)は、アーキテクチャ上の様式の一つで、HTTP上で、通常はJSONを伝送する、状態を保持しないリクエストとレスポンスを用います。軽量で拡張性に優れ、現代のオープンバンキングのインターフェースで主流となっております。
- これに対しSOAP(Simple Object Access Protocol)は、セキュリティ(WS-Security)およびエラー処理に関する標準を組み込んだ、XMLベースの正式なプロトコルであり、従来型の勘定系システム連携では現在も広く用いられております。
いずれのパラダイムにもそれぞれ異なる利点があり、どちらを選択するかは、導入する銀行サービスの具体的な要件によって決まります。
銀行APIは金融業界のデジタルトランスフォーメーションの最前線に位置し、従来型の銀行サービスと革新的なフィンテックソリューションとの橋渡しを担っております。こうした技術の進歩を取り入れることで、銀行は業務効率とお客様へのサービスを向上させるだけでなく、デジタル化が進む世界において競争力を維持することができます。金融業界が進化を続ける中、銀行APIの戦略的な活用は、その将来を形づくる上で今後も重要な役割を果たすものと考えられます。
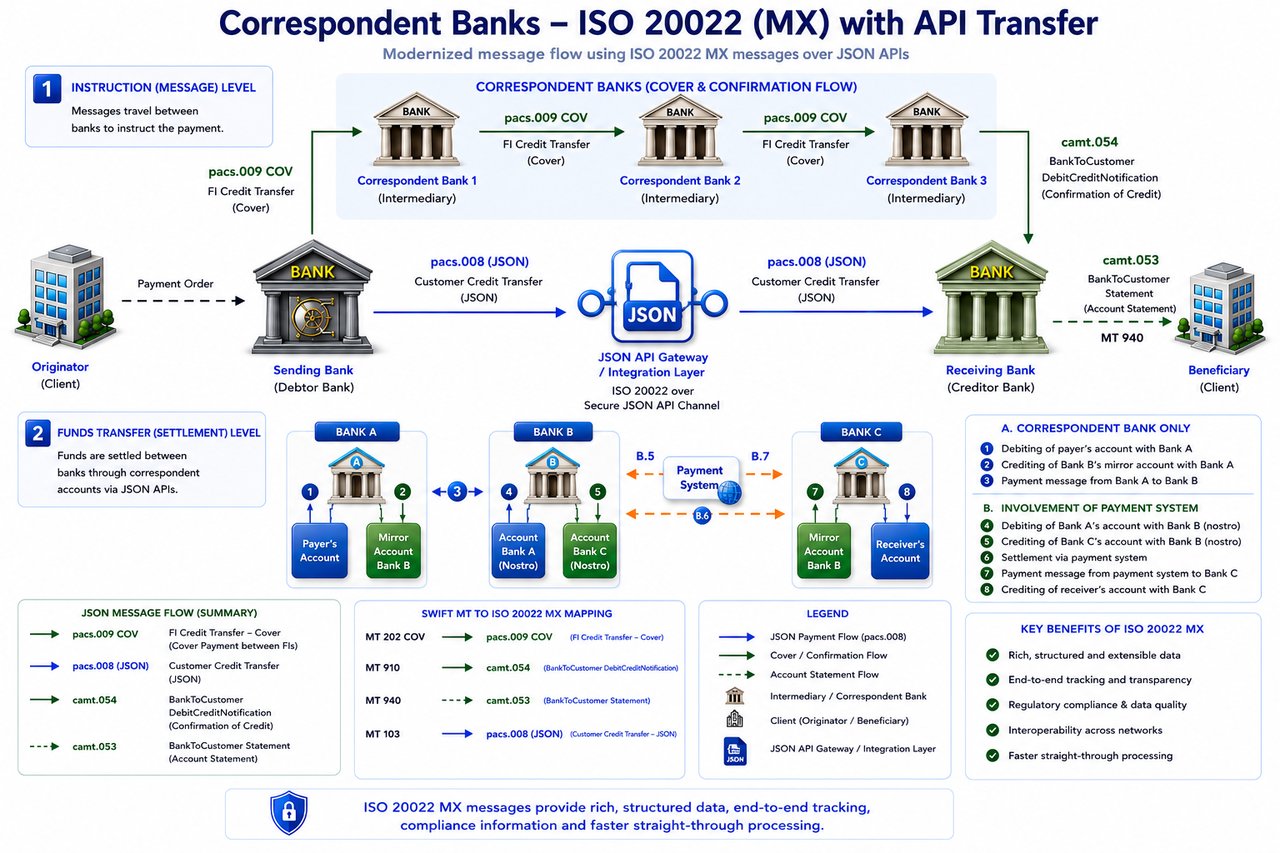
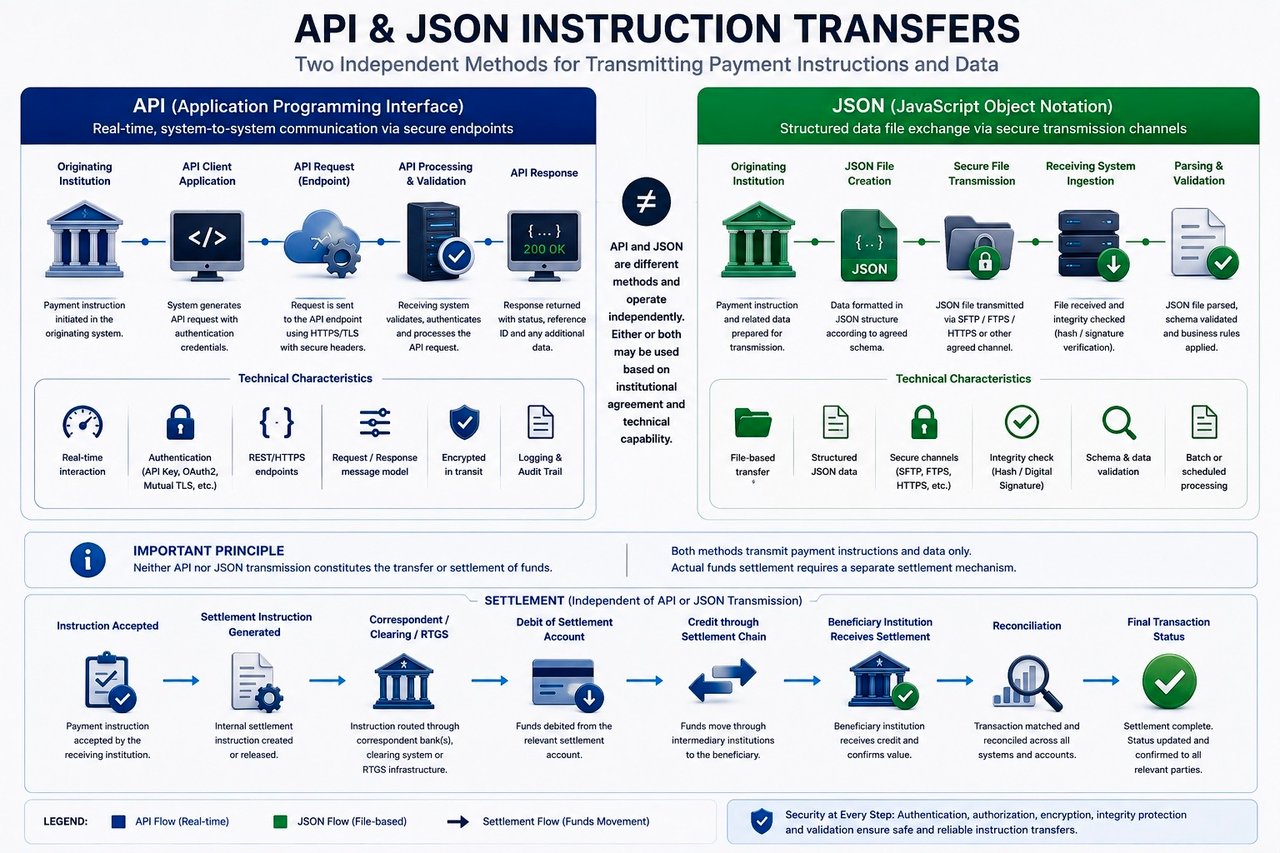
APIを用いた通信は、システム間の構造化されたやり取りを可能にすることで、銀行業務の効率を高めます。ただし、APIは独立した決済手段ではありません。JSON形式のリクエストおよびレスポンスを含め、API経由で送信されるデータは、取引の指図またはシステム間通信を表すものであり、決済そのものではありません。
API経由で開始された送金の実行は、引き続き、認可を受けた金融機関および認められた決済インフラに依存します。APIの応答または構造化データの出力があること自体は、資金が移動されたことを確認するものではありません。
APIベースの銀行環境におけるJSON
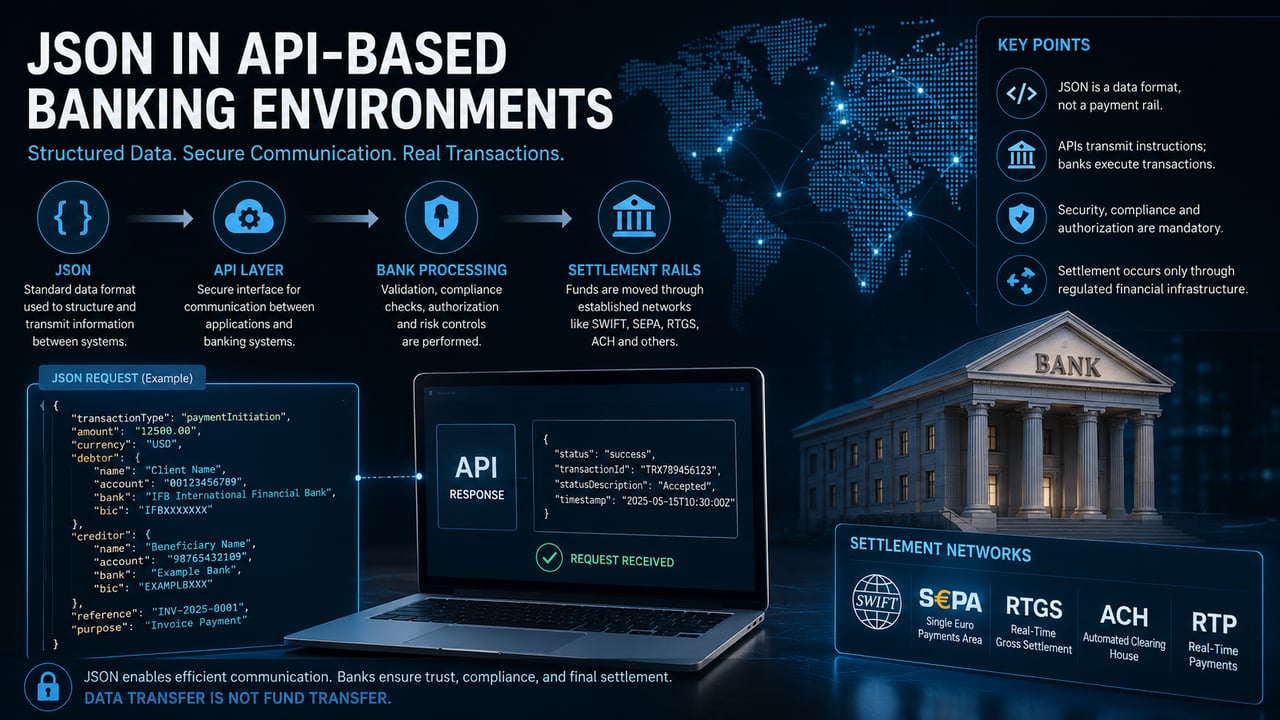
現代の銀行インフラにおいて、JSONはAPI通信層で用いられる標準化されたデータ形式として機能します。その役割は純粋に技術的なものであり、システム間で情報を構造化して伝送することにあります。取引を執行したり、価値を保有したり、機関としての手続に代わったりするものではありません。
APIを利用した銀行業務では、一般に、支払指図、口座データ、取引メタデータ、システムからの応答をJSONで符号化します。この形式は機械可読であり、かつプラットフォーム間での相互運用が可能です。これにより、外部のアプリケーション、顧客向けインターフェースおよび行内の銀行システムが、管理された環境の中で効率的に連携できます。
APIを通じて支払いを開始する場合、指図はJSON形式で送信されることがあります。ただし、実際の資金移動は、SWIFT、SEPA、RTGSその他の認められた決済システムといった確立された支払経路を通じ、銀行が別途実行いたします。JSONは指図を伝達するにとどまり、資金移動そのものを行うものではありません。
API取引における機能上の役割
実務上、JSONはクライアント側のアプリケーションと銀行インフラとの間のインターフェース層としての役割を果たします。典型的なAPIリクエストには、送信者の識別情報、受取人の詳細、口座番号、通貨、金額、取引参照番号といった構造化された項目が含まれます。これらのデータは受信側のシステムによって検証・処理され、取引を続行できるか否かが判断されます。
検証が完了した指図は、当行の内部処理環境に取り込まれ、コンプライアンス審査、リスク管理および承認手続が適用されます。これらの手続を経た後に初めて、取引は適切な決済チャネルへ進みます。
したがって、JSONは取引ライフサイクル全体を構成する要素の一つであり、以下のものに取って代わるものではありません。
- 機関としての承認
- コンプライアンス上の確認
- 口座単位の検証
- 清算・決済プロセス
データと決済の分離
データの送信と資金の移動が混同されることで、誤解が繰り返し生じております。JSONはデータ形式として取引の詳細を記述することはできますが、その取引自体を成立させたり決済したりすることはできません。JSONのペイロードが存在していても、その内容が一見完全であっても、資金が移動した証拠にはなりません。
この区別は、業務面およびリスク面のいずれにおいても極めて重要です。有効な移転は、次のものに反映されていなければなりません。
- 送金元金融機関の元帳
- 受入機関の元帳
- 該当する場合には、仲介決済システム
これらの要素を欠く場合には、データ上どのように表示されていても、移転は生じていません。
銀行APIとの連携
規制対象の環境では、JSONは通常、安全なAPIの枠組みに組み込まれて利用されます。これらの枠組みは、認証、暗号化およびアクセス管理を徹底し、権限を有する主体のみが金融データの送信指図または取得を行えるようにします。
代表的な利用事例は次のとおりです。
- お客様向けインターフェースを通じた支払指図の開始
- 取引履歴の取得
- 残高照会
- 受益者の管理
- リアルタイムのステータス更新
これらの機能は効率性と相互運用性を高めますが、基盤となる銀行インフラに依存することに変わりはありません。
リスクに関する留意事項
JSONは人間が読み取ることができ、容易に複製できるため、管理された環境の外で提示されると悪用されるおそれがあります。JSON文書は、容易に作成、改変または偽造することができます。したがって、完了した取引の独立した証拠となることはできません。
銀行実務においては、検証は常に、単独のデータ表示ではなく、機関の記録および認められた決済システムに基づいて行われます。
送金に関するリスクについての詳しい解説は、次をご参照ください:送金リスクと詐欺への注意
機関による解釈
IFBの業務運営の枠組みにおいて、JSONはAPI通信で用いられる技術標準として認識されております。決済手段または決済方法としては認識されておりません。
あらゆる取引は、その開始方法にかかわらず、最終的には規制を受けた金融インフラを通じて執行されなければなりません。JSONは通信を円滑にすることはできますが、銀行業務の基本的な仕組みを変えるものではありません。
要約・現況
JSONは、構造化されたデータの交換を可能にすることで、デジタルバンキングのインターフェースの効率を高めます。その有用性は情報の伝達にあり、取引の執行にはありません。通貨の送金は、あくまで銀行、規制された決済システムおよび決済プロセスの機能です。JSONはその枠組みの中で情報を運ぶ経路であり、それに代わるものではありません。
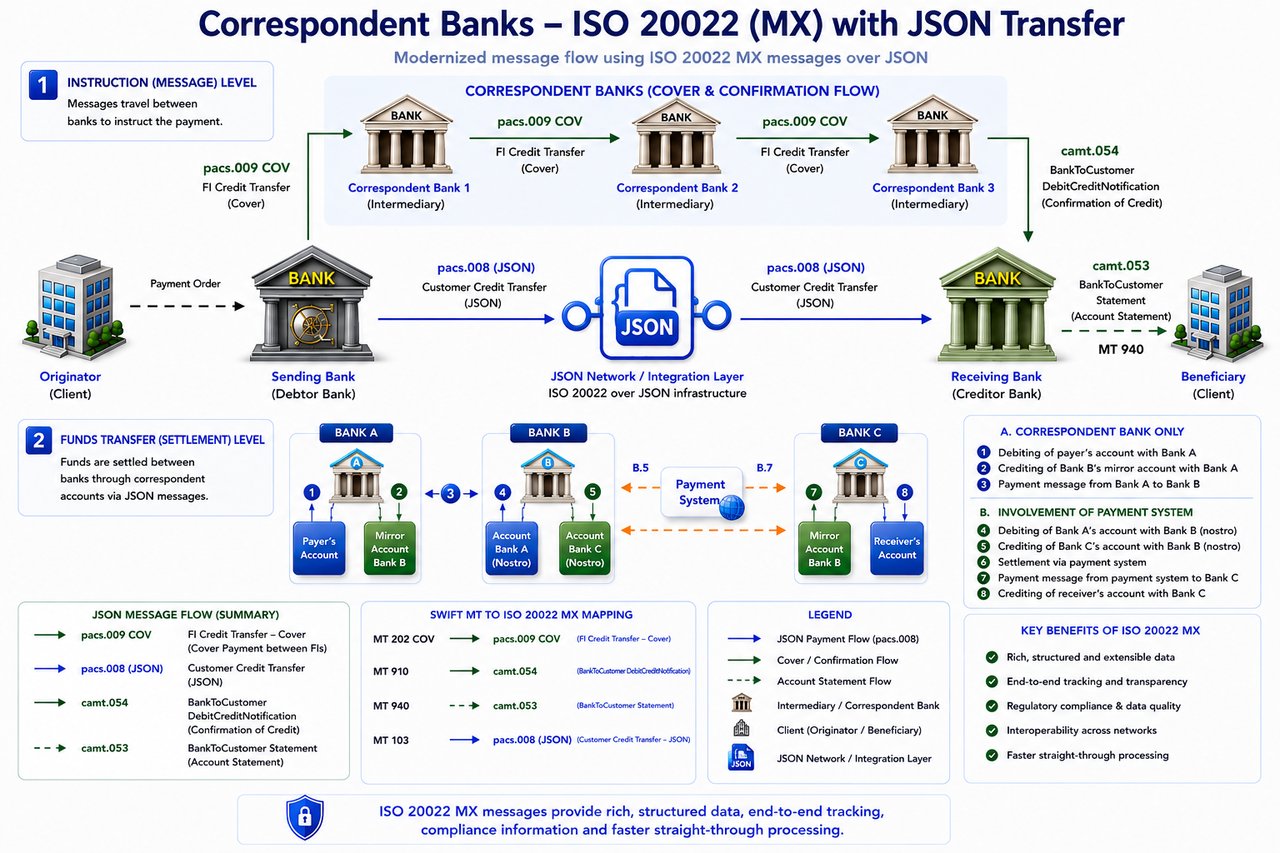
代替的な送金手法や従来型の送金手法に関連する用語は、銀行インフラの文脈の中で解釈されるべきです。こうした用語は、通信経路、内部処理の方法、あるいは過去の慣行を指すことがありますが、規制対象の金融機関、認定された決済システム、正式な決済手続を要するという要件に取って代わるものではありません。
いかなる送金も、その呼称にかかわらず、最終的には既存の金融システムの中で処理、清算および照合されなければなりません。



次のステップ
ご紹介のお申込み
お客様がどのような方で、どのようなお考えをお持ちかを、数行でお知らせください。お問い合わせは当行に直接届き、秘密を厳守して取り扱われます。
お話をご希望の場合は、30分間のビデオ会議をご予約ください。
鍵交換
当行の口座へ資金または資産を移管する方法についてさらにお知りになりたい場合は、Marie Mayerまでご連絡ください。