マネー・ローンダリング対策(AML)および顧客確認(KYC)に関する方針
承認者:マネージング・ディレクター会
1. 目的および適用範囲
本方針は、International Finance Bank LTD(IFB)のマネー・ローンダリング防止(AML)および顧客確認(KYC)に関するコンプライアンス体制を定めるものです。本方針は、以下を含むがこれらに限られない、国内外の規制の遵守を確保するものです。
- EUのマネーロンダリング防止指令(第5次指令、第6次指令)および、2027年7月10日以降は、マネーロンダリング防止規則(EU)2024/1624
- コモロ連合アンジュアン島のマネー・ローンダリング対策に関する法令(マネー・ローンダリング(防止)法 008/2005を含みます)
- 金融活動作業部会(FATF)勧告
- スイス、リヒテンシュタインおよび国際的な関連基準
本方針は、IFBのために行動するすべての従業員、役員、コンサルタント、仲介者およびサービス提供者に適用されます。
2. 目的
本方針の目的は、次のとおりです。
- 当社のインフラが金融犯罪に悪用されることを防止すること。
- リスクに応じたアプローチにより、お客様の本人確認を行い、その真正性を検証します。
- 疑わしい活動を監視し、調査し、報告すること。
- 規制当局および取引相手方の検証に耐えうる監査証跡を整備すること。
- マネー・ローンダリングおよびテロ資金供与に対するゼロ・トレランスの文化を堅持すること。
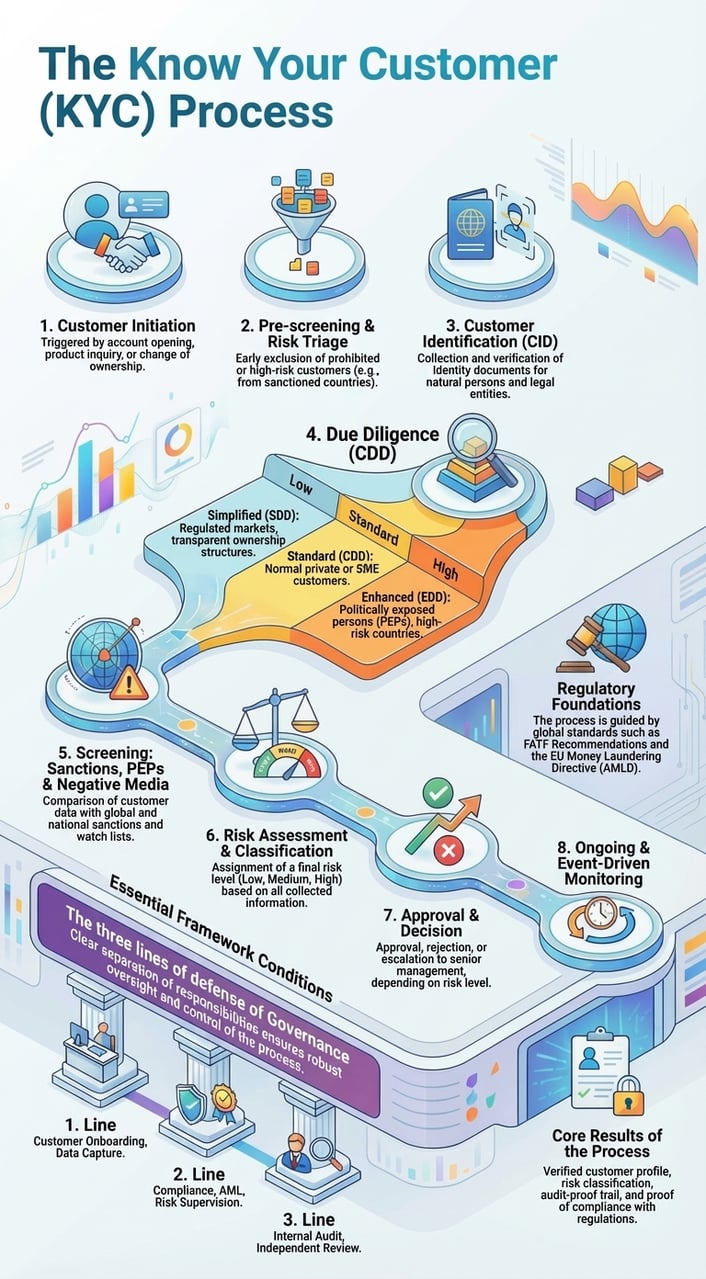
3. 顧客デューデリジェンス(CDD)
IFBは、お客様を自然人、法人、仲介者(例:受託者、代理人、名義取締役)の三つの主な類型に分類いたします。以下のCDD上の義務が適用されます。
- 基本的な顧客デューデリジェンス(CDD):本人確認書類、取引関係の目的。
- 強化されたCDD:リスクの高いお客様に適用され、資金源(SoF)および資産形成の経緯(SoW)の確認と、強化されたモニタリングが必要となります。
- 継続的な顧客デューデリジェンス(CDD):リスク格付けに基づく、リアルタイムおよび定期的な見直し。
4. KYC(顧客確認)プログラム
KYCプログラムには、以下を含めるものとします。
- 本人確認書類(パスポート、公共料金の請求書など)の収集および検証
- 所有関係および支配関係の確認(例:UBO(実質的支配者)に関する申告書、株主名簿)
- 外部の本人確認サービス(IDNow、World-Check、Refinitiv)の利用
- 国際制裁リストおよびPEPデータベースとの照合
- コンプライアンス確認のためのZoomによるビデオ会議を通じたオンライン本人確認と、暗号資産に関わる場合のウォレットの帰属確認
5. リスクベース・アプローチ(RBA)
お客様は、リスクに応じた評価の対象となります。リスクスコアの算定にあたっては、以下の事項を考慮いたします。
- 設立地/居住地の管轄
- 事業活動の性質
- 取引量および取引頻度
- 公的な地位(PEPの該当性)
- 暗号資産またはオフショア・ストラクチャーの関与
6. 強化デューデリジェンス(EDD)
EDD(強化デューデリジェンス)は、次の場合に適用されます。
- 重要な公的地位にある者(PEP)
- 高リスク地域(FATFおよびEUのリストによる)
- 複雑な所有構造(例:財団、信託)
- 暗号資産の比率が高い事業体、またはセルフカストディ型ウォレットの利用者
EDD(強化デューデリジェンス)の措置には、資金源・財産源の詳細な検証、コンプライアンス面談、取締役会レベルの承認、および定期的な外部監査が含まれます。
7. モニタリングと報告
当該会社は、次の各事項を行うものとします。
- 取引フローをモニタリングし、整合性の欠如や想定される動向からの逸脱がないか確認します。
- 取引の細分化、レイヤリング、またはリスクの高いアドレスが関与する取引など、異常な動きを検知します。
- 疑わしい取引の届出(SAR)を、所管の金融情報機関に遅滞なく提出すること。
- すべてのエスカレーション、調査および報告の記録を保管してください。
8. 記録の保存
IFBは、記録を最低5年間保管いたします。対象には次のものが含まれます。
- KYCファイルおよび関連裏付け書類
- 取引ログおよびコンプライアンス関連記録
- 社内の承認手続および連絡
- 外部監査報告書および関連する書簡
9. 研修および意識啓発
全職員は、次の研修等を受けるものとします。
- 採用時のAML/KYCに関する初期研修
- 規制、類型、執行に関する最新動向を扱う年次の再研修(リフレッシャー研修)
- 規制の変更や内部で発生した事案を受けて随時実施する研修
10. ガバナンスと監督
代表取締役は、次の者を任命しております。
- マネー・ローンダリング報告責任者(MLRO)
- コンプライアンス担当者
これらの担当者は、日常的な実施、監査、職員研修および規制当局との対応について責任を負います。
RegMantleの場合
別紙A:顧客リスク・スコアリング・マトリックス
IFBは、各お客様のリスク水準を評価するために、複数の要素に基づくスコアリング・システムを採用しております。スコアに応じて、デューデリジェンスおよびモニタリングの強度が決定されます。
| リスク要因 | 低(1) | 中(2) | 高(3) | スコア |
|---|---|---|---|---|
| 管轄 | EU/EEA、FATFホワイトリスト | EU非加盟のFATF加盟国 | FATFのブラックリスト対象国/高リスク第三国 | [1–3] |
| お客様の区分 | 自然人(EU居住者) | 法人格を有し、構造が明らかなもの | 信託・財団またはノミニー | [1–3] |
| 取引量 | 年間50,000ユーロ未満 | €50,000 – €250,000 | > €250,000 | [1–3] |
| 資金源 | 給与、銀行振込 | 暗号資産、証券仲介 | 確認不能/現金取引の比重が高い | [1–3] |
| PEPに該当することに伴うリスク | なし | 間接/関係者 | 直接/上級職員 | [1–3] |
| 事業活動 | 低リスク(例:コンサルティング) | 中程度(例:トレーディング業) | 高リスク(例:暗号資産・現金) | [1–3] |
総合リスクスコアは、各項目のスコアの合計です(範囲:6~18)。6~9:低リスク・10~13:中リスク・14~18:高リスク(強化デューデリジェンス(EDD)が必要)。
別紙B:疑わしい取引の届出(SAR)様式
本テンプレートは、疑わしい取引または行動を内部で記録し、報告するために使用するものとします。
- 報告担当者:_________________________
- 報告日: ___________________________
- お客様ID/氏名:__________________________
- 疑いの内容(一つまたは複数にチェックしてください):
□ 取引の細分化(ストラクチャリング/スマーフィング)
□ 通常とは異なる取引パターン
□ 資金源の不整合
□ プライバシーコインまたはミキサーの利用
□ 高リスク国の関与
□ KYC/EDDの提出拒否
- 活動内容:________________________
• リスクレベル:□ 低 □ 中 □ 高
• 外部への通報の要否:□ 要 □ 否
• 「要」の場合の報告先:FIU/その他:__________
• 提出日:___________________________
• 添付書類:□ あり □ なし
• MLRO(マネーロンダリング報告責任者)の署名:____________________________
附属書C:暗号資産ウォレットの帰属特定及び追跡
FATF勧告16(「トラベルルール」)およびMONEYVALのピアレビューで求められる水準に適合するため、IFBは、お客様の重要なお取引に利用されるすべてのデジタルウォレットについて、帰属の特定、追跡および分析を行っております。
主な手続き:
- 所有権の確認 – ウォレットは、署名付きメッセージ、テスト送金、またはその他の検証可能な支配権の証明により、お客様と紐付けられている必要があります。
- ブロックチェーン分析 – Chainalysis、TRM Labs、またはこれらに相当するツールを用いて、ウォレットのリスクスコア、過去の資金の流れ、違法なサービスへの関与の程度を評価します。
- トラベルルール関連データ――IFBは、規則(EU)2023/1113により求められる暗号資産移転に関し、送金人および受取人の情報、ウォレットアドレス、ならびにタイムスタンプを記録いたします。同規則は事業者間において最低閾値なしに適用され、自己管理型ウォレットとの間で行われる1,000ユーロを超える移転については、当該ウォレットがお客様の所有または管理下にあることの確認が必要となります。
- コールドウォレットの管理 – 該当する場合、IFBは、資産がホワイトリストに登録されたウォレットまたはホワイトラベルのウォレットにのみ移転されるようにしております。
- 継続的な再帰属確認 – ウォレットの取引状況の変化、取引関係の終了又はコンプライアンス上のアラートを契機として、再確認が行われます。
ウォレットに関するすべてのデータは、GDPRおよびAMLの記録保存義務に従い、最低5年間保存されます。
受取人確認(KYP)方針
承認者:マネージング・ディレクター会
1. 目的及び適用範囲
本Know Your Payee(KYP)方針は、すべての出金、支払および送金が、正当性が確認され、検証済みであり、かつ法令等を遵守した受取人に対して行われることを確保するためにIFBが実施する手続を定めるものです。本方針は、制裁回避、不正行為、テロ資金供与その他の違法行為に関連するリスクの軽減を目的としております。
本方針は、IFBが行うすべての支払に適用されます。これには、以下が含まれますが、これらに限られません。
- ベンダーおよび請負業者への支払
- お客様への返金および手数料
- 暗号資産から法定通貨、または法定通貨から暗号資産への決済
- お客様に代わって第三者が行う資金指図
2. 主な目的
- ブラックリスト掲載先または制裁対象先への支払実行を防止します
- 資金の支払実行に先立ち、受取人の本人確認を行うこと
- 受取人の事業内容および銀行口座情報の正当性を確認してください
- 支払確認に関する、説明可能な監査証跡を維持すること
- 高リスクの受取人を、強化されたデューデリジェンス(EDD)の対象として識別する
3. KYPデューデリジェンスのプロセス
第三者への支払を実行する前に、次の事項を確認しなければなりません。
- 受取人の本人確認:氏名または法人名。書類により確認いたします。
- 銀行口座またはウォレットの詳細:銀行名、SWIFT/BICコード、IBANまたは暗号資産ウォレットアドレス(裏付書類による確認済みのもの)。
- 制裁スクリーニング:受取人について、EU、国連、OFAC その他適用される各リストとの照合を行います。
- 取引の正当性:支払目的は、権限を有する担当者が署名した請求書、契約書または支払指図書により確認されています。
4. 高リスクの指標
次の区分に該当する先への支払いは、厳格な審査の対象となります。
- ブラックリスト対象国または高リスク管轄区域に所在する受益者
- 暗号資産の決済における、私的または無規制のウォレットの使用
- 実体のない会社、又は事業用のウェブサイトや取引実績の裏付けがない法人
- 支払直前における受取人の変更依頼
- 明確な正当な理由のない仲介者または第三者の決済口座の利用
5. 受取人確認の方法
リスク分類に応じて、IFBは以下の確認方法のうち一つまたは複数を用います。
- 銀行の確認書または口座名義証明書
- 署名付きメッセージまたはブロックチェーン上の帰属分析によるウォレットの検証
- ビデオ通話による確認(個人または新規設立の法人の場合)
- World-Check、Refinitiv、制裁対象事業体データベースによる逆引き照会
6. 記録の保存および監査
すべてのKYP(支払先確認)の確認結果は、文書化し、該当する支払ファイルとともに保管しなければなりません。IFBは、これらの記録を最低5年間保存いたします。内部監査では、KYP確認の完全性および網羅性を半年ごとに検証いたします。
7. 役割と責任
- 財務部門は、支払の実行前にKYPチェックを実施する責任を負います。
- コンプライアンス担当者は、KYPの枠組みの遵守状況を監督し、異常が認められた場合には調査を行います。
- リスクの高い受取人や不審な受取人については、マネーロンダリング報告責任者(MLRO)に必ずご相談ください。