
Métodos de Transferência Alternativos
Transferências por API e JSON

Ativação dos Serviços API e JSON no IFB
Os serviços de API serão ativados a pedido do cliente, logo que a sua conta se encontre em situação regular:
- Mantém o saldo mínimo,
- apresenta um historial financeiro consistente, e
- está em consonância com atividades comerciais legítimas.
Adicionalmente, a conta deve ter
- inexistência de questões de conformidade pendentes, e
- todas as operações devem respeitar a regulamentação financeira internacional.
A ativação final está sujeita a análise e aprovação internas pela nossa equipa de conformidade e de gestão de risco.
Uma mensagem não é dinheiro
Porque nenhuma mensagem SWIFT, telex ou servidor movimenta fundos sem liquidação, em 90 segundos.
Verificar um documento com o VL1 →Recebeu uma mensagem de pagamento, um talão ou uma confirmação? Solicite a respetiva verificação antes de confiar no documento.
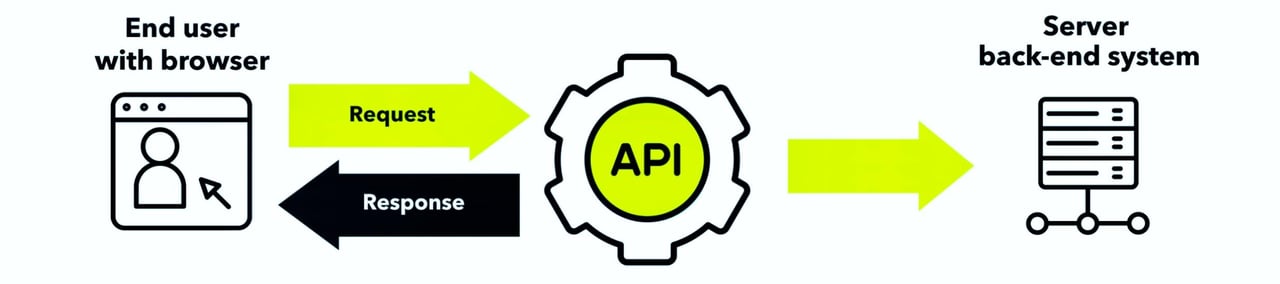
Os nossos serviços de API
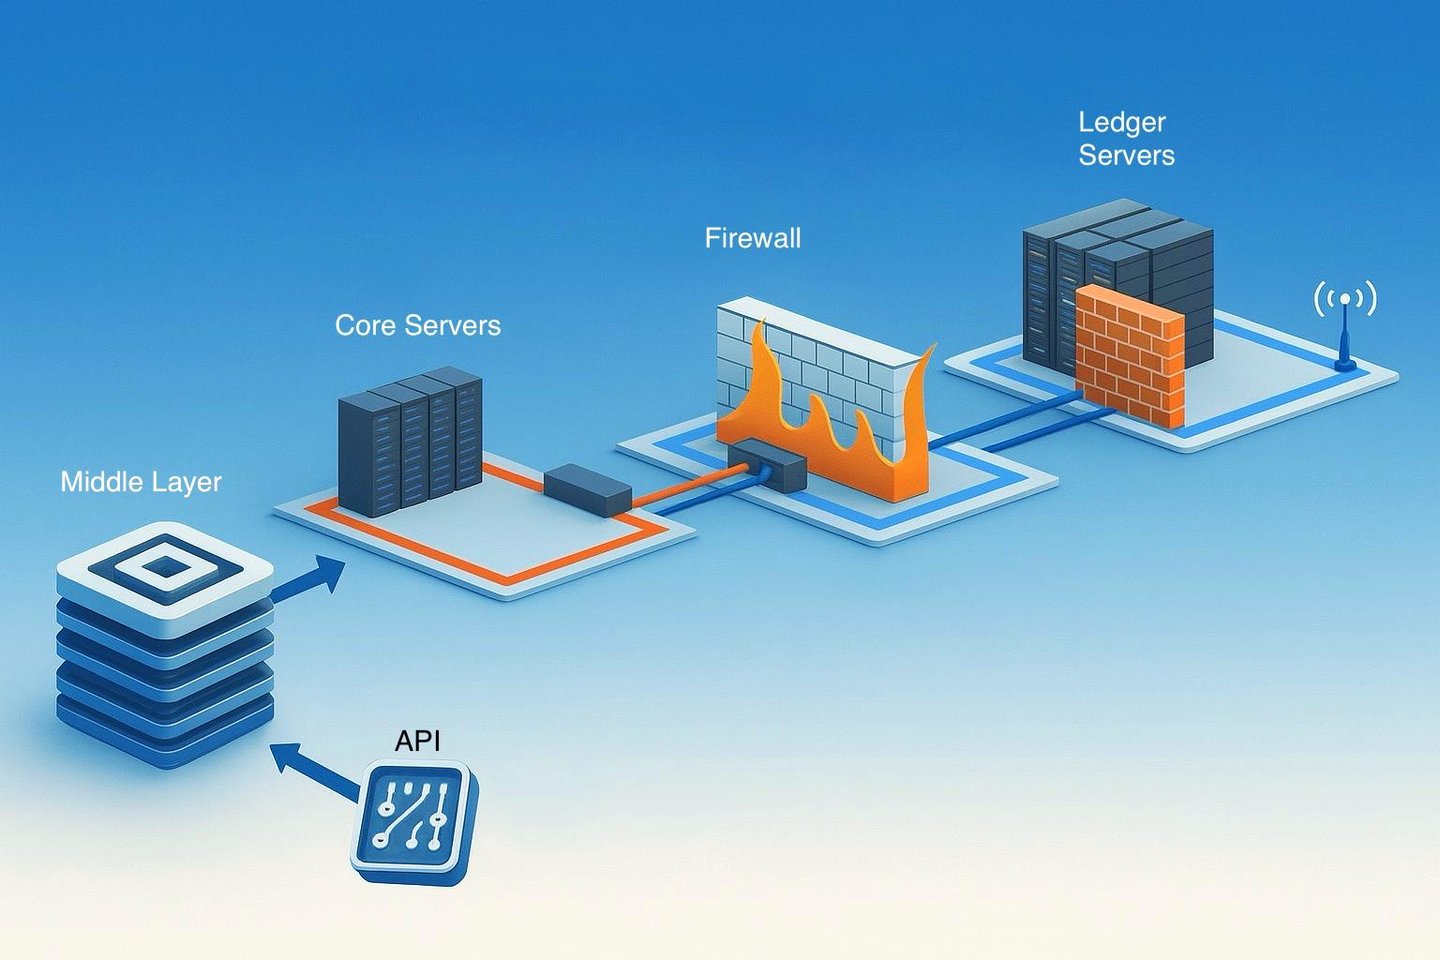
Nas transferências por API, as ligações limitam-se estritamente aos servidores externos do banco ou, em determinados casos, a servidores centrais designados para interações especiais com clientes. Contudo, estes sistemas nunca estão diretamente ligados aos servidores de registo contabilístico (ledger) do banco, onde são mantidos os registos financeiros efetivos. Esta separação assegura que os servidores de registo contabilístico permanecem totalmente isolados, salvaguardando os ativos do banco e preservando a integridade de todas as operações financeiras no âmbito seguro do sistema bancário.
Para consultar as nossas diretrizes de ligação aos serviços API, desloque-se até ao final desta página (Procedimento de Troca de Chaves para Instituições Financeiras).
Os Nossos Serviços de API (e JSON)
Prestamos serviços de API à nossa clientela selecionada de particulares de elevado património e de entidades empresariais consolidadas, com particular ênfase na discrição, na confidencialidade e na integridade institucional.
Todas as operações API são realizadas exclusivamente entre bancos plenamente integrados no sistema bancário internacional, o que garante não só a troca segura de mensagens API autenticadas, mas também a liquidação efetiva e atempada dos fundos. As contrapartes que não disponham dessa integração poderão ter capacidade para transmitir mensagens, mas ficam, por natureza, impossibilitadas de concluir a liquidação financeira.
Nas transferências por API, os fundos não podem ser “descarregados” dos servidores de registo contabilístico de um banco, uma vez que estes sistemas se encontram sempre totalmente isolados de qualquer acesso externo. Ao contrário dos ficheiros digitais armazenados na nuvem ou em qualquer servidor ou computador comum, os fundos têm de ser sempre transmitidos através do enquadramento seguro e regulamentado do sistema bancário mundial, assegurando tanto a sua integridade como a conformidade de cada transação.
Empiricamente, mais de 77% das transações API que nos são apresentadas provêm de entidades não bancárias ou de bancos sem capacidade para enviar fundos.
Em contrapartida, estamos posicionados para realizar transações sem limite de montante, sujeitas exclusivamente a uma rigorosa verificação da instituição de origem e da sua capacidade demonstrável de assegurar a liquidação.

API (Interface de Programação de Aplicações)
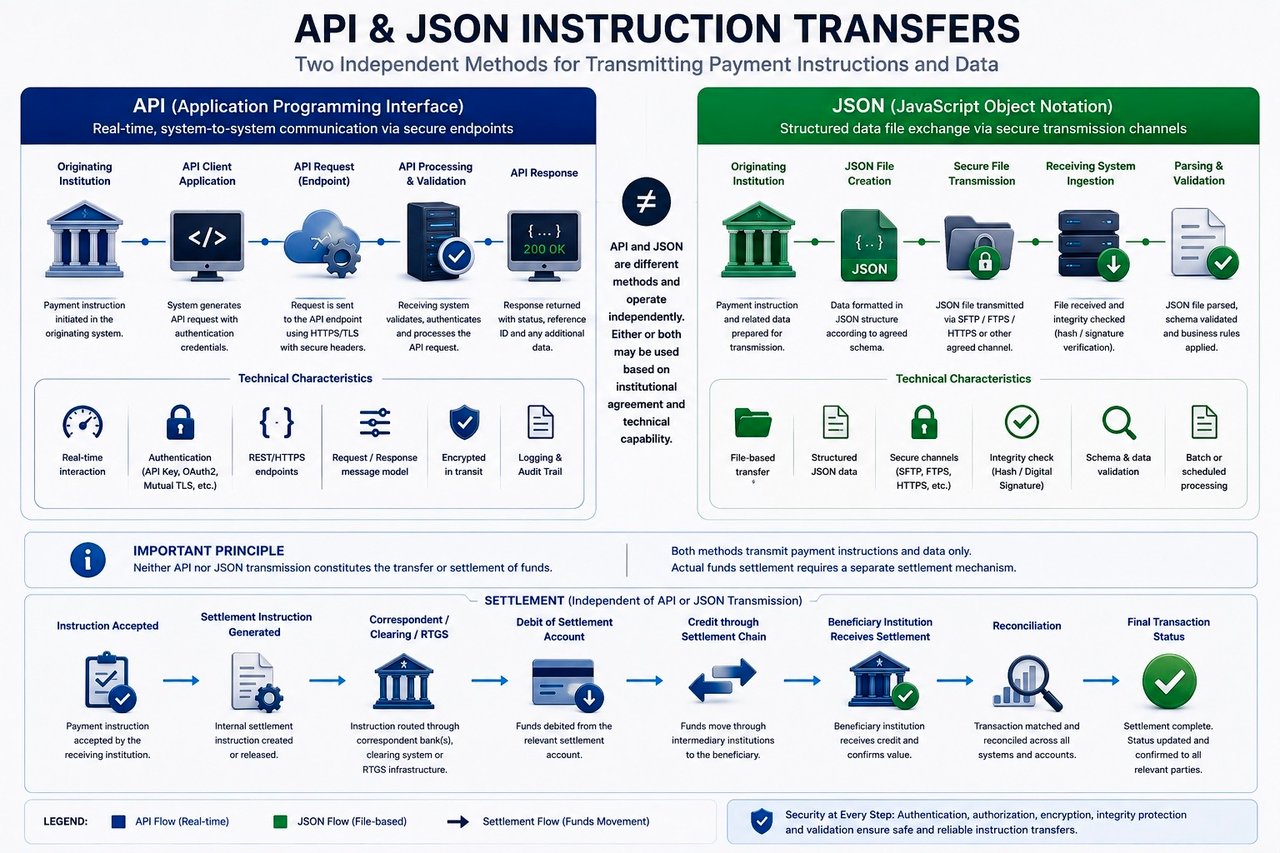
Ao contrário de uma noção generalizada, uma API não transfere, por si só, fundos. Funciona como um canal sofisticado de comunicação, uma interface, entre diversos sistemas informáticos do banco ou entre o cliente e o servidor de retaguarda do banco, que não está ligado ao sistema bancário central do banco. O seu papel consiste em emitir pedidos/comandos para a infraestrutura digital do banco através de uma ligação de software.
- Emissão de Pedidos/Instruções e Obtenção de Informação: Na sua essência, uma API no setor bancário não executa diretamente transações financeiras. Funciona, antes, como um intermediário, transmitindo pedidos de aplicações externas para os sistemas periféricos de acesso à internet do banco. Por exemplo, quando é enviada através de uma API uma instrução para iniciar uma transação, a API limita-se a transmitir esse pedido aos sistemas de processamento de transações do banco. A movimentação efetiva de fundos é depois orquestrada pelos mecanismos internos do banco, assentes em rigorosos protocolos de segurança e de conformidade e em comunicação com bancos correspondentes, RTGS ou RTP.
- Facilitador de Comunicação Segura: A função primordial de uma API bancária é assegurar uma comunicação segura e eficiente entre as aplicações externas e os sistemas internos do banco. Tal envolve tanto a submissão de pedidos de transação como a obtenção de informação relativa às contas. Através de medidas avançadas de cifragem e autenticação, as APIs garantem que estas comunicações são simultaneamente seguras e acessíveis apenas a entidades autorizadas. Esta função pode ser comparada a um serviço postal altamente seguro e eficiente, que assegura que as mensagens entre duas partes são entregues com exatidão e confidencialidade.
- Reforço dos Serviços Bancários: Embora a transferência direta de fundos esteja fora do âmbito das APIs, estas desempenham um papel determinante no reforço da acessibilidade e da funcionalidade dos Serviços Bancários. Ao facilitarem a troca de instruções e de informação, as APIs permitem que aplicações de terceiros ofereçam uma vasta gama de serviços relacionados com a atividade bancária. Tal inclui o acesso em tempo real a saldos de contas e a históricos de transações, bem como o início de transações que são depois processadas pelos sistemas do próprio banco.
- Conformidade Regulamentar e Integridade dos Dados: No exercício das suas funções, as API bancárias observam normas regulamentares rigorosas, concebidas para proteger os dados dos consumidores e assegurar a integridade das transações financeiras. Atuam dentro dos limites dos enquadramentos legais e regulamentares, como a PSD2 na Europa, que impõem a partilha segura e normalizada de dados financeiros. Deste modo, as API contribuem para o ecossistema da banca digital não como facilitadoras diretas de transferências de fundos, mas como canais seguros para iniciar transações e aceder a informação financeira.
- Maior Escalabilidade: As APIs permitem que os bancos e as empresas de tecnologia financeira escalem facilmente as suas operações, integrando serviços e sistemas externos.
- Melhor experiência do cliente: Ao recorrerem a APIs, as instituições financeiras podem oferecer uma experiência bancária mais personalizada e fluida, correspondendo às expectativas em evolução dos clientes com maior literacia digital.
- Eficiência Operacional: As APIs facilitam a automatização de tarefas de rotina, reduzindo assim os erros manuais e aumentando a eficiência das operações bancárias
- Inovação e Colaboração: A natureza aberta das API promove a inovação, ao permitir a colaboração entre bancos, empresas fintech emergentes e outros prestadores de serviços financeiros.
A essência de uma API no domínio bancário não consiste em transferir fundos diretamente, mas em atuar como um intermediário de software sofisticado que comunica pedidos e obtém informação. É através desta comunicação segura e estruturada que as API enriquecem o ambiente bancário digital, possibilitando uma multiplicidade de serviços e assegurando o cumprimento dos mais elevados padrões de segurança e conformidade regulamentar.
APIs externas
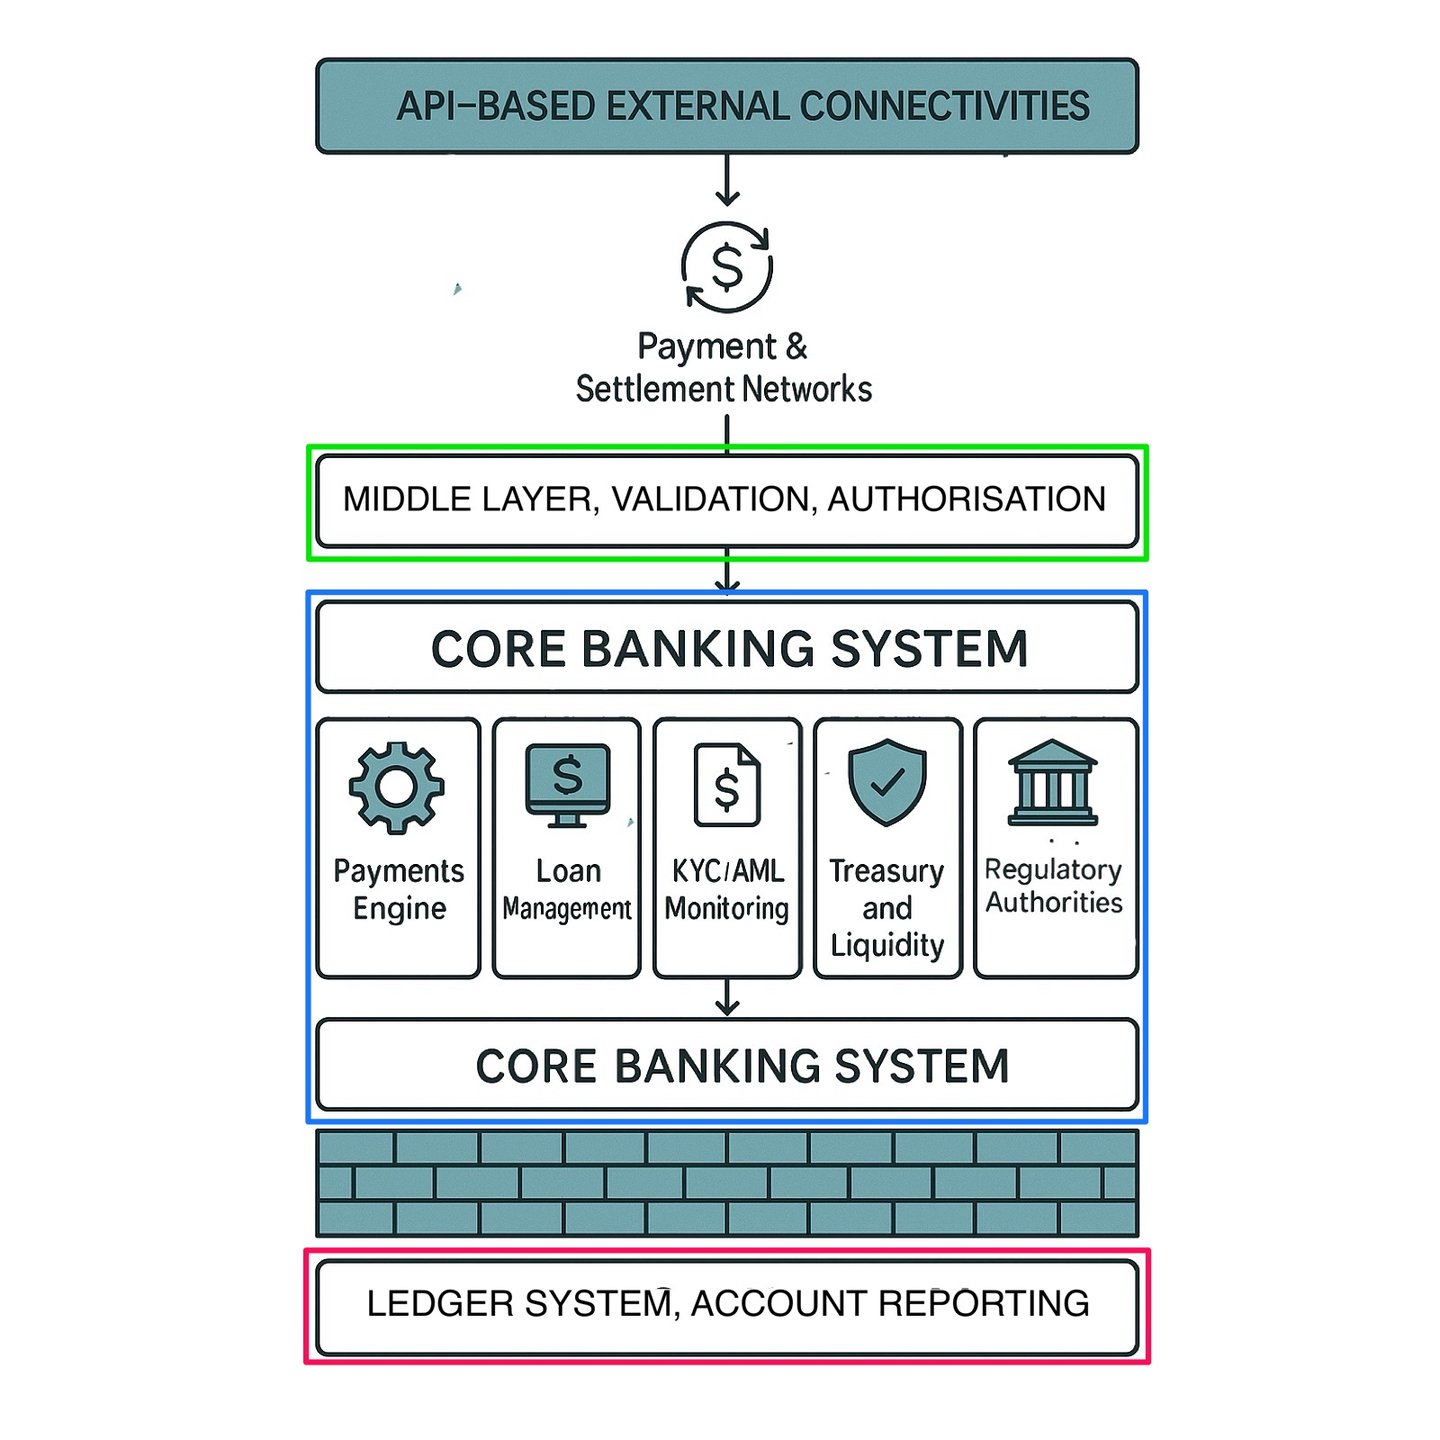
Nos ambientes bancários, as APIs externas são mantidas à distância tanto do sistema central como, ainda mais, do sistema de registo contabilístico do banco, devido às rigorosas exigências de segurança inerentes às instituições financeiras. Existem várias razões ponderosas para esta ligação indireta, todas associadas à salvaguarda da informação sensível e da integridade operacional das funções centrais do banco:
1. Isolamento de dados sensíveis
O sistema central contém os dados e processos mais sensíveis e essenciais dos clientes de um banco, como os registos e os dados financeiros dos clientes, e o sistema de contabilidade geral reúne todos os saldos de contas e registos de transações. A exposição direta dos sistemas bancários centrais ou de contabilidade geral a sistemas externos, através de API, poderia aumentar significativamente o risco de violações de dados e de manipulação de dados e registos. Ao limitar as interações das API a uma camada intermédia ou a um sistema periférico, os bancos podem controlar e escrutinar o acesso aos dados e prevenir violações de dados inadvertidas ou não autorizadas.
2. Minimização das Superfícies de Ataque
Permitir que APIs externas se liguem diretamente ao sistema central ou ao livro-razão criaria um ponto de entrada adicional, aumentando a superfície de ataque suscetível de ser explorada por agentes maliciosos. Quanto maior o número de pontos de ligação que conduzem diretamente ao livro-razão, maior o risco de os atacantes conseguirem comprometer o sistema. As ligações indiretas, normalmente efetuadas através de uma camada de middleware ou de um gateway de API, funcionam como uma barreira de proteção, filtrando e controlando os pedidos de acesso e tratando-os de forma controlada e monitorizada.
3. Controlo de Acesso Reforçado
Ao encaminhar as transmissões de API externas através de uma camada intermédia, os bancos podem implementar mecanismos adicionais de controlo de acesso, incluindo limitação de pedidos, autenticação e verificações de autorização. Este sistema intermédio valida a autenticidade e a legitimidade de cada pedido antes de reencaminhar dados ou instruções previamente analisados para o sistema central no interior do sistema bancário interno. Aplica políticas de acesso rigorosas e assegura que apenas os pedidos validados são retransmitidos do sistema central para o sistema de registo contabilístico.
4. Garantia da Integridade dos Dados
O acesso direto por APIs externas poderia colocar em risco a integridade dos dados. Se sistemas externos interagissem diretamente com o livro-razão, mesmo erros mínimos ou interações não intencionais poderiam perturbar a consistência e a exatidão dos dados. Um sistema de camada intermédia assegura a validação, traduzindo os pedidos de API e confirmando que são exatos e adequados antes de chegarem ao livro-razão. Esta interação controlada é essencial para manter a estabilidade e a fiabilidade dos registos financeiros.
5. Conformidade Regulamentar e Auditoria
Os bancos operam sob quadros regulamentares rigorosos que exigem medidas de segurança estritas, em especial no que respeita ao acesso e ao tratamento de dados. Assegurar que os pedidos de API externos são processados por um sistema indireto e controlado simplifica a conformidade, ao estabelecer uma fronteira clara entre o registo contabilístico (ledger) e os sistemas externos. Permite o registo e a auditoria pormenorizados de cada transação, garantindo que qualquer interação externa é totalmente rastreável e imputável, sem expor dados sensíveis do ledger.
6. Redução dos Riscos Sistémicos
Se as APIs externas se ligassem diretamente ao sistema de registo contabilístico (ledger), qualquer vulnerabilidade ou exploração nessas APIs poderia afetar diretamente os registos financeiros centrais da instituição. O acesso indireto ajuda a conter e a mitigar os riscos, ao permitir isolar o ledger em caso de violação de segurança ou de falha de sistema na API externa. Ao estruturarem as ligações de forma indireta, os bancos asseguram que os sistemas críticos se mantêm seguros, operacionais e resilientes, mesmo quando os sistemas externos enfrentam problemas.
Em síntese
O modelo de ligação indireta, que recorre a middleware ou a um gateway de API, assegura que o livro-razão do banco permanece protegido contra potenciais ameaças decorrentes de ligações externas, permitindo, ainda assim, uma troca de dados segura e controlada com terceiros autorizados. Esta arquitetura de segurança em camadas preserva a confidencialidade, a integridade e a disponibilidade dos dados, em conformidade com as melhores práticas de cibersegurança e com as normas regulamentares.
Compreender melhor as APIs bancárias
As APIs bancárias funcionam como intermediárias, permitindo que programadores e empresas terceiras acedam às funcionalidades e aos dados do banco de forma segura e controlada. Este acesso é determinante para a criação de aplicações que interagem diretamente com os sistemas de um banco, possibilitando assim uma multiplicidade de serviços financeiros sem necessidade de reinventar o que já existe.
O Diversificado Espetro de Tipos de API Bancárias
As API bancárias dividem-se, em termos gerais, em quatro tipos principais, cada um com uma finalidade própria e destinado a diferentes necessidades financeiras:
- APIs de Banca de Base: Estas APIs incidem sobre operações bancárias fundamentais, como depósitos, crédito e transações transfronteiriças de PME. Ao proporcionarem acesso a estes serviços essenciais, as APIs de Banca de Base permitem que as aplicações fintech incorporem sem dificuldade as funções bancárias tradicionais.
- APIs Plug & Play: Concebidas para operações financeiras como rotinas de negociação e de contabilidade, estas APIs incluem também serviços de autenticação através de OAuth. Foram desenvolvidas para uma integração simples nos sistemas existentes, facilitando uma adoção e implementação rápidas.
- APIs de Cartões, Carteiras e Transferências: Esta categoria abrange a emissão de cartões, carteiras, operações multimoeda e monitorização de fraude, frequentemente disponibilizadas com kits de desenvolvimento de software (SDK). São essenciais para aplicações que lidam com pagamentos, câmbio de divisas e segurança de transações.
- APIs de Acquiring: Centradas na aceitação de pagamentos, estas APIs possibilitam pagamentos móveis, soluções de Near Field Communication (NFC), aceitação de pagamentos com cartão online e outras. Desempenham um papel relevante na ampliação dos canais através dos quais as empresas podem aceitar pagamentos.
REST versus SOAP: Estilos Arquiteturais nas APIs Bancárias
Nas APIs bancárias, prevalecem dois paradigmas principais de comunicação:
- REST (Representational State Transfer) é um estilo arquitetural: pedidos e respostas sem estado sobre HTTP, habitualmente transportando JSON. É leve e escala bem, e domina as interfaces modernas de open banking.
- O SOAP (Simple Object Access Protocol), por seu lado, é um protocolo formal baseado em XML, com normas integradas de segurança (WS-Security) e de tratamento de erros, ainda comum em integrações mais antigas de sistemas bancários centrais.
Ambos os paradigmas oferecem vantagens distintas, e a escolha entre eles depende dos requisitos específicos do serviço bancário que está a ser implementado.
As APIs bancárias estão na vanguarda da transformação digital do setor financeiro, estabelecendo uma ponte entre os serviços bancários tradicionais e as soluções inovadoras das fintech. Ao adotarem estes avanços tecnológicos, os bancos podem não só melhorar a sua eficiência operacional e o serviço prestado aos clientes, como também manter a competitividade num mundo cada vez mais digital. À medida que o setor financeiro continua a evoluir, a utilização estratégica das APIs bancárias desempenhará, sem dúvida, um papel determinante na definição do seu futuro.
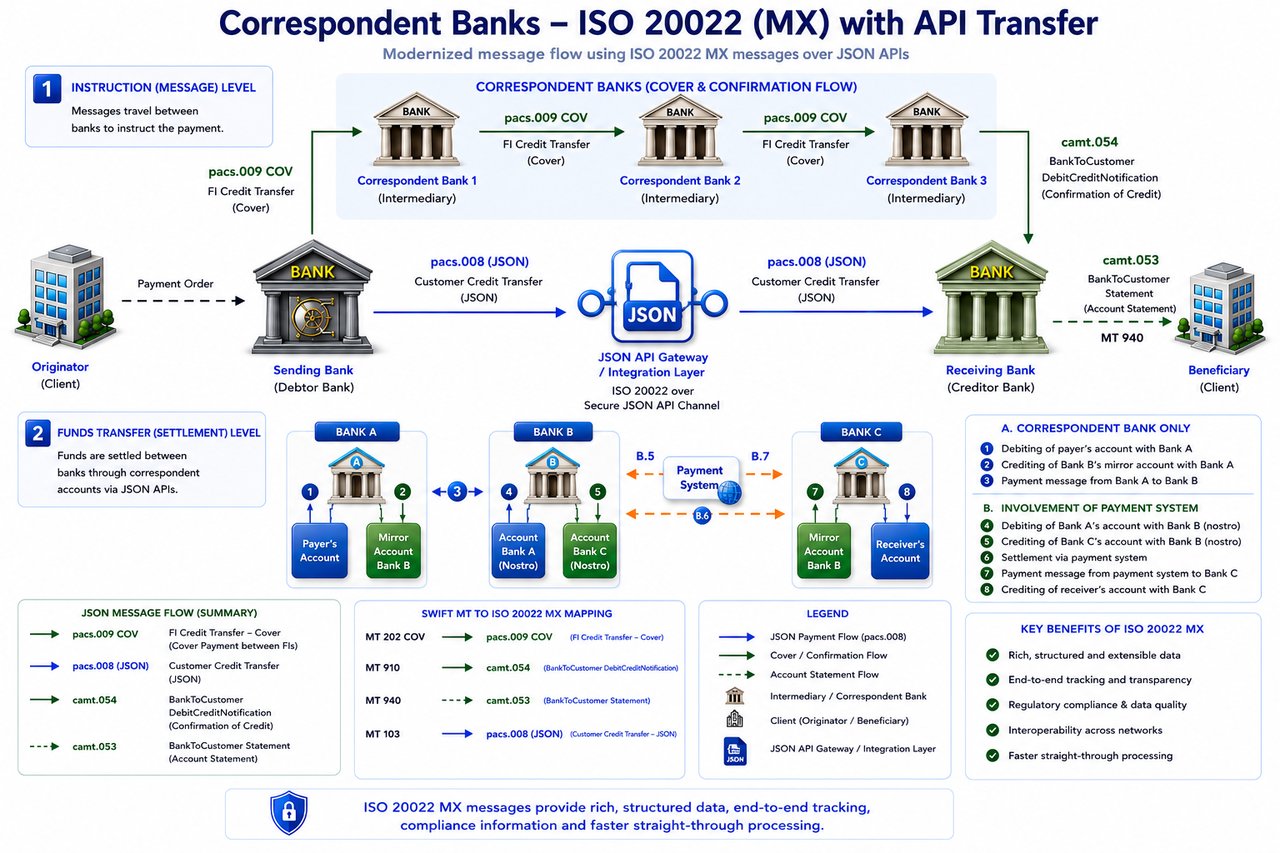
A comunicação baseada em API aumenta a eficiência das operações bancárias ao permitir uma interação estruturada entre sistemas. No entanto, as APIs não constituem mecanismos de pagamento independentes. Os dados transmitidos por API, incluindo pedidos e respostas em formato JSON, representam instruções de transação ou comunicação entre sistemas, e não liquidação.
A execução de qualquer transferência iniciada através de API continua a depender de instituições financeiras autorizadas e de infraestruturas de pagamento reconhecidas. A existência de uma resposta de API ou de dados estruturados de saída não confirma, por si só, que os fundos tenham sido transferidos.
JSON em Ambientes Bancários Baseados em API
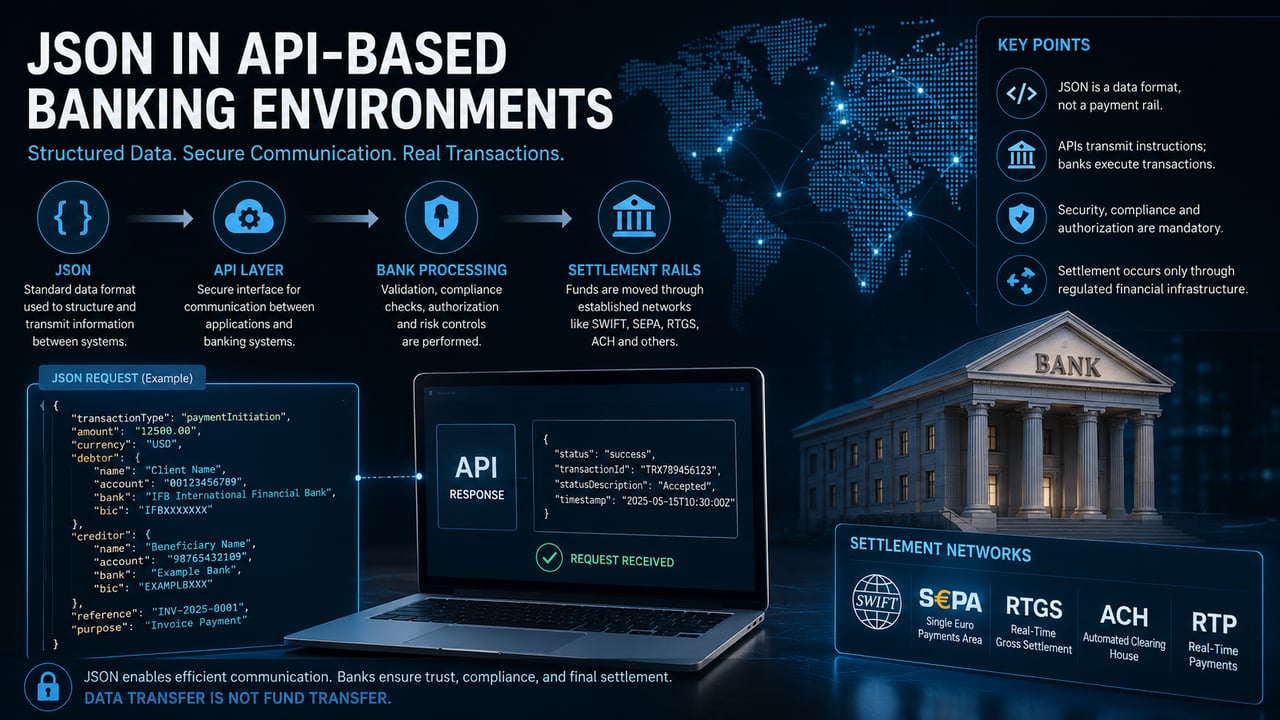
Na infraestrutura bancária moderna, o JSON funciona como um formato de dados normalizado, utilizado nas camadas de comunicação por API. A sua função é estritamente técnica: estrutura e transmite informação entre sistemas. Não executa transações, não detém valor nem substitui processos institucionais.
Na banca baseada em API, o JSON é tipicamente utilizado para codificar instruções de pagamento, dados de contas, metadados de transações e respostas do sistema num formato simultaneamente legível por máquina e interoperável entre plataformas. Tal permite que aplicações externas, interfaces de clientes e sistemas bancários internos comuniquem de forma eficiente num ambiente controlado.
Quando um pagamento é iniciado através de uma API, a instrução pode ser transmitida em formato JSON. No entanto, a transferência efetiva dos fundos é executada separadamente pelo banco através de circuitos de pagamento consolidados, como SWIFT, SEPA, RTGS ou outros sistemas de liquidação reconhecidos. O JSON limita-se a transmitir a instrução; não executa a transferência.
Função Operacional nas Transações via API
Em termos práticos, o JSON funciona como camada de interface entre as aplicações do lado do cliente e a infraestrutura bancária. Um pedido de API típico pode incluir campos estruturados como a identificação do ordenante, os dados do beneficiário, os números de conta, a moeda, o montante e as referências da transação. Estes dados são validados e processados pelo sistema recetor, que determina então se a transação pode prosseguir.
Uma vez validada, a instrução entra no ambiente de processamento interno do Banco, onde são aplicadas verificações de conformidade, controlos de risco e procedimentos de autorização. Só depois destas etapas a transação prossegue para o canal de liquidação adequado.
O JSON constitui, por conseguinte, um componente de um ciclo de vida transacional mais amplo. Não substitui:
- autorização institucional
- verificação de conformidade
- validação ao nível da conta
- processos de compensação e liquidação
Separação entre Dados e Liquidação
Um equívoco recorrente decorre da confusão entre a transmissão de dados e a movimentação de fundos. O JSON, enquanto formato de dados, pode descrever uma transação de forma pormenorizada, mas não pode criar nem liquidar essa transação. A existência de uma mensagem JSON, independentemente da sua aparente completude, não constitui prova de que os fundos foram transferidos.
Esta distinção é crítica, tanto do ponto de vista operacional como do ponto de vista do risco. Uma transferência válida deve refletir-se em:
- o livro de registos da instituição remetente
- o registo contabilístico da instituição recetora
- o sistema de liquidação intermediário, quando aplicável
Sem estes elementos, não ocorreu qualquer transferência, independentemente de qualquer representação de dados.
Integração com APIs bancárias
Em ambientes regulados, o JSON é normalmente integrado em quadros de API seguros. Esses quadros impõem autenticação, cifragem e controlo de acessos, assegurando que apenas entidades autorizadas podem iniciar ou obter dados financeiros.
Os casos de utilização típicos incluem:
- iniciação de pagamentos através de interfaces do cliente
- consulta de históricos de transações
- consultas de saldo
- gestão de beneficiários
- atualizações de estado em tempo real
Estas funções aumentam a eficiência e a interoperabilidade, mas permanecem dependentes da infraestrutura bancária subjacente.
Considerações sobre Riscos
Dado que o JSON é legível por humanos e facilmente replicável, está sujeito a utilização abusiva quando apresentado fora de ambientes controlados. Um documento JSON pode ser construído, alterado ou forjado sem dificuldade. Como tal, não pode servir de prova independente de uma transação concluída.
Na prática bancária profissional, a verificação assenta sempre em registos institucionais e em sistemas de pagamento reconhecidos, e não em representações de dados isoladas.
Para um tratamento mais alargado dos riscos associados às transferências, consulte: Transfer Risk Fraud Awareness
Interpretação Institucional
No âmbito do enquadramento operacional do IFB, o JSON é reconhecido como uma norma técnica utilizada na comunicação por API. Não é reconhecido como mecanismo de pagamento nem como método de liquidação.
Todas as transações, independentemente da forma como são iniciadas, têm de ser, em última instância, executadas através de infraestruturas financeiras reguladas. O JSON pode facilitar a comunicação, mas não altera a mecânica fundamental da atividade bancária.
Posição Resumida
O JSON aumenta a eficiência das interfaces bancárias digitais ao permitir a troca estruturada de dados. A sua utilidade reside na comunicação, não na execução. Uma transferência de moeda continua a ser uma função das instituições bancárias, dos sistemas regulados e dos processos de liquidação. O JSON é um veículo de informação dentro dessa estrutura, não um substituto da mesma.
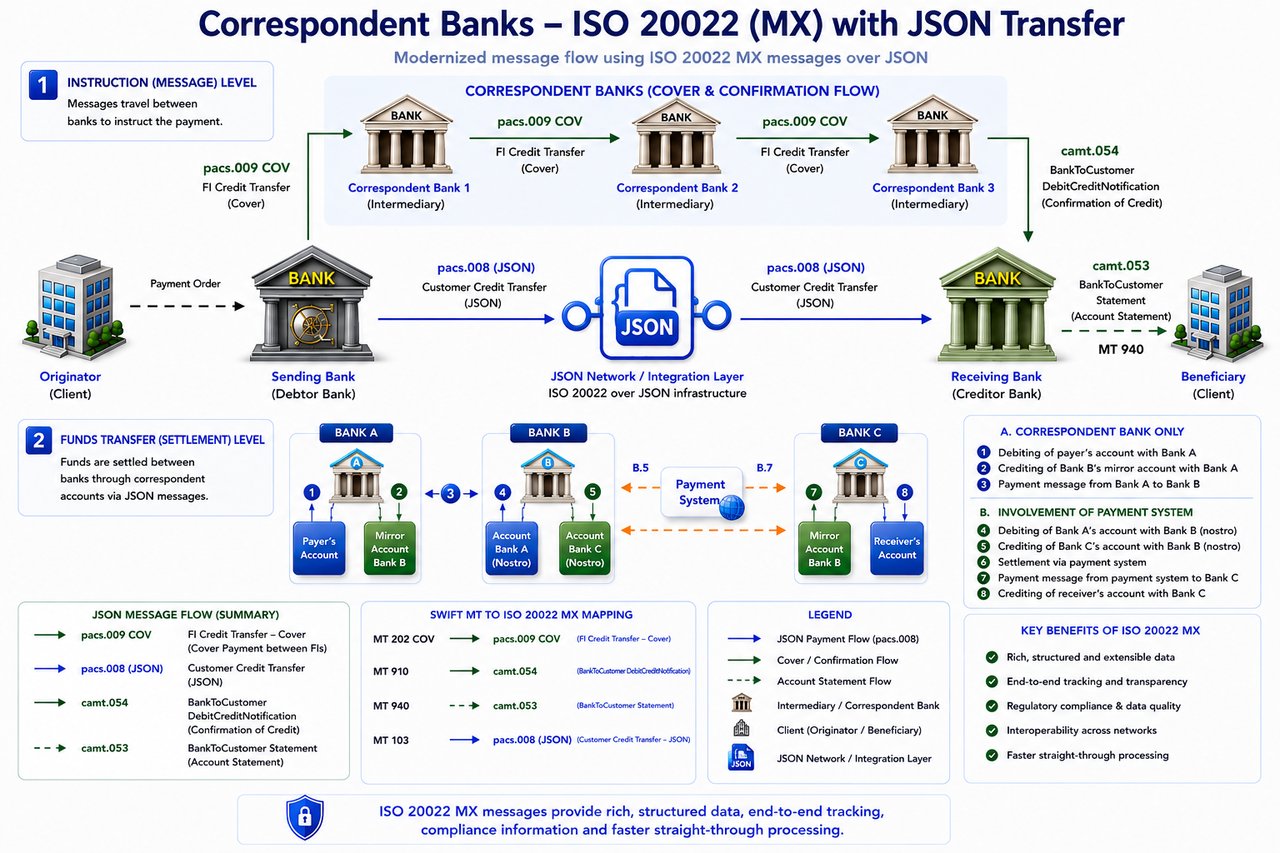
A terminologia associada a métodos de transferência alternativos ou legados deve ser interpretada no contexto da infraestrutura bancária. Esses termos podem descrever canais de comunicação, métodos de processamento interno ou práticas históricas, mas não substituem a exigência de instituições regulamentadas, sistemas de pagamento reconhecidos e procedimentos formais de liquidação.
Qualquer transferência, independentemente da terminologia, tem de ser, em última instância, processada, compensada e reconciliada no âmbito do sistema financeiro estabelecido.



Passo seguinte
Solicitar uma apresentação
Indique-nos, em poucas linhas, quem é e o que tem em mente. O seu pedido segue diretamente para o banco e é tratado com confidencialidade.
Prefere falar connosco? Agende uma videoconferência de 30 minutos.
Troca de Chaves
Procedimento de Troca de Chaves para Instituições Financeiras
- Caso a vossa prestigiada instituição financeira pretenda transmitir-nos dados através de API, convidamo-la a descarregar e a observar rigorosamente as diretrizes constantes do Procedimento de Validação de Chave API aqui.
- Para gerar o Código AES de saída dinâmico (Chave) para a sua instrução API, clique aqui.
- O script de API será fornecido por nós: Exemplo
Se pretender saber mais sobre como transferir fundos ou ativos para as suas contas junto de nós, contacte Marie Mayer.