Política de prevenção do branqueamento de capitais (AML) e de conhecimento do cliente (KYC)
Aprovado por: Conselho de Administradores-Delegados
1. Finalidade e âmbito
A presente política estabelece o quadro de Conformidade em matéria de Prevenção do Branqueamento de Capitais (AML) e de Conhecimento do Cliente (KYC) da International Finance Bank LTD (IFB). Assegura o cumprimento da regulamentação nacional e internacional, incluindo, entre outras, a seguinte:
- Diretivas AML da UE (5AMLD, 6AMLD) e, a partir de 10 de julho de 2027, o Regulamento Antibranqueamento de Capitais (UE) 2024/1624
- A legislação de combate ao branqueamento de capitais de Anjouan, União das Comores, incluindo a Lei de Prevenção do Branqueamento de Capitais n.º 008/2005
- Recomendações do Grupo de Ação Financeira (FATF)
- Normas suíças, do Listenstaine e internacionais aplicáveis
A política aplica-se a todos os colaboradores, dirigentes, consultores, intermediários e prestadores de serviços que atuem em nome do IFB.
2. Objetivos
Os objetivos da presente política são:
- Impedir a utilização indevida da infraestrutura da Sociedade para a prática de crimes financeiros.
- Identificar e verificar a identidade dos clientes segundo uma abordagem sensível ao risco.
- Monitorizar, investigar e comunicar atividades suspeitas.
- Estabelecer um registo de auditoria defensável para reguladores e contrapartes.
- Manter uma cultura de tolerância zero em relação ao branqueamento de capitais e ao financiamento do terrorismo.
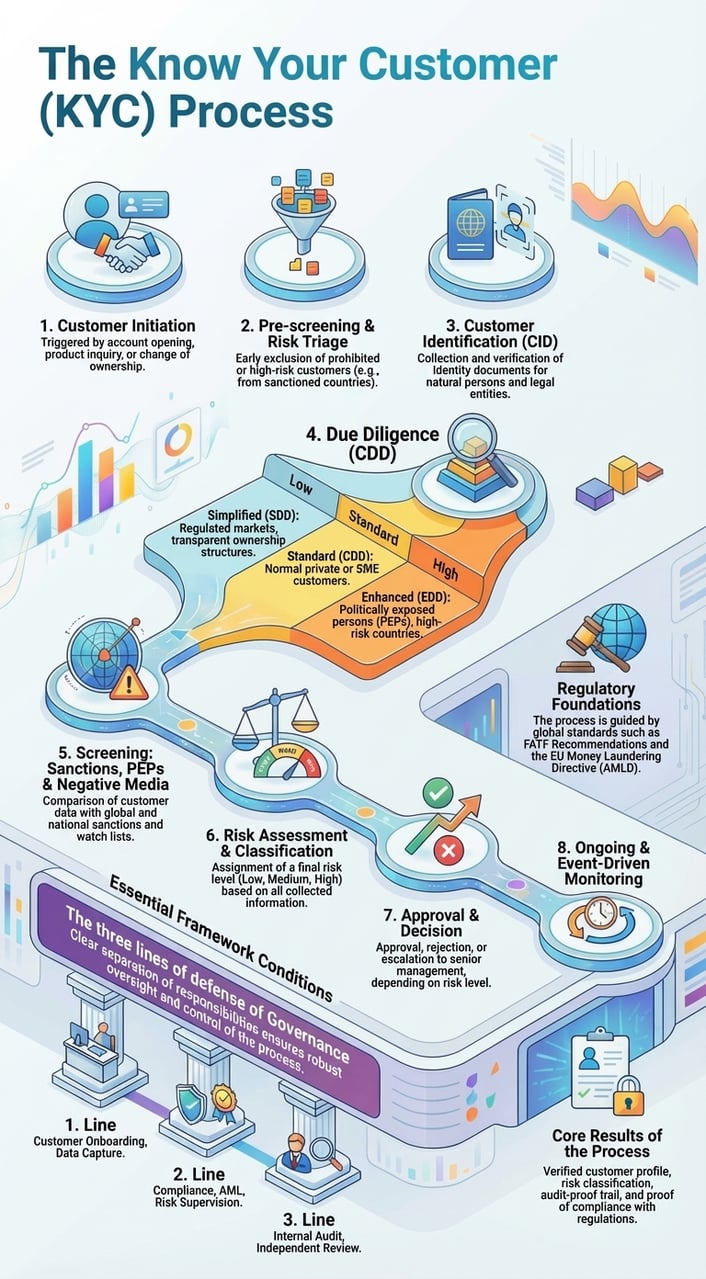
3. Diligência devida do cliente (CDD)
O IFB classificará os clientes em três tipos principais: pessoas singulares, pessoas coletivas e intermediários (por exemplo, fiduciários, agentes, administradores fiduciários). Aplicam-se as seguintes obrigações de CDD:
- CDD básica: documentos de identificação e finalidade da relação.
- CDD reforçada: aplicável a clientes de risco elevado, exige a origem dos fundos (SoF), a origem do património (SoW) e acompanhamento reforçado.
- CDD contínua: revisões em tempo real e periódicas, em função da notação de risco.
4. Programa de conhecimento do cliente (KYC)
O Programa KYC incluirá:
- Recolha e validação de documentos de identificação (por exemplo, passaporte, comprovativos de morada)
- Verificação da titularidade e do controlo (por exemplo, declarações de UBO, registos de acionistas)
- Recurso a serviços externos de verificação (IDNow, World-Check, Refinitiv)
- Verificação em listas de sanções internacionais e em bases de dados de PEP
- Integração por vídeo através de uma Videoconferência de Conformidade por Zoom e atribuição de carteira (wallet) em caso de exposição a criptoativos
5. Abordagem baseada no risco (RBA)
Os clientes serão avaliados com base no risco ponderado. A pontuação de risco terá em conta:
- Jurisdição de constituição/residência
- Natureza da atividade comercial
- Volume e frequência das transações
- Exposição pública (estatuto de PEP)
- Envolvimento de criptoativos ou de estruturas offshore
6. Diligência devida reforçada (EDD)
A diligência devida reforçada será aplicada a:
- Pessoas Politicamente Expostas (PEP)
- Geografias de risco elevado (de acordo com as listas do FATF/UE)
- Estruturas de propriedade complexas (por exemplo, fundações, trusts)
- Entidades com forte exposição a criptoativos ou utilizadores de carteiras não custodiadas
As medidas de EDD incluem a verificação aprofundada da origem dos fundos (SoF) e da origem do património (SoW), entrevistas de conformidade, aprovação ao nível do conselho de administração e auditorias externas periódicas.
7. Monitorização e comunicação
A sociedade deve:
- Monitorizar os fluxos de transações para detetar incoerências ou desvios face ao comportamento esperado.
- Sinalizar anomalias como a fragmentação de operações (structuring), a estratificação (layering) ou transações que envolvam endereços de risco elevado.
- Apresentar, sem demora, comunicações de operações suspeitas à unidade de informação financeira competente.
- Conservar um registo de todos os escalamentos, investigações e comunicações.
8. Conservação de registos
O IFB conservará os registos durante um mínimo de 5 anos. Estes incluem:
- Processos de KYC e documentação de suporte
- Registos de transações e notas de conformidade
- Aprovações e comunicações internas
- Relatórios de auditoria externa e correspondência associada
9. Formação e sensibilização
Todos os colaboradores devem frequentar:
- Formação inicial em AML/KYC aquando da contratação
- Cursos anuais de atualização sobre alterações regulamentares, tipologias e ações de fiscalização
- Formação ad hoc na sequência de alterações regulamentares ou de incidentes internos
10. Governação e supervisão
O Administrador-Delegado nomeou:
- Um Responsável pela Prevenção do Branqueamento de Capitais (MLRO)
- Um Responsável de Conformidade
Estas pessoas serão responsáveis pela execução quotidiana, pelas auditorias, pela formação do pessoal e pelo relacionamento com as autoridades de supervisão.
Com o RegMantle
Anexo A: Matriz de Classificação de Risco do Cliente
O IFB utiliza um sistema de pontuação multifatorial para avaliar o nível de risco de cada cliente. As pontuações determinam a intensidade da diligência devida e da monitorização.
| Fator de risco | Baixo (1) | Médio (2) | Elevado (3) | Pontuação |
|---|---|---|---|---|
| Jurisdição | UE/EEE, lista branca do FATF | Membro do FATF não pertencente à EU | País terceiro de risco elevado / constante da lista negra do FATF | [1–3] |
| Tipo de cliente | Pessoa singular, residente na UE | Pessoa coletiva, estrutura conhecida | Trust/Fundação ou Mandatário | [1–3] |
| Volume de transações | < 50.000 €/ano | €50,000 – €250,000 | > €250,000 | [1–3] |
| Origem dos fundos | Salário, transferência bancária | Criptoativos, corretagem | Não verificável / com uso intensivo de numerário | [1–3] |
| Exposição a PEP | Nenhum | Indireto/associado | Direto / alto funcionário | [1–3] |
| Atividade empresarial | Baixo risco (por exemplo, consultoria) | Média (por exemplo, negociação) | Risco elevado (por exemplo, criptoativos / numerário) | [1–3] |
Pontuação total de risco = soma de todas as pontuações individuais (intervalo: 6 a 18). 6–9: risco baixo · 10–13: risco médio · 14–18: risco elevado (exige-se Diligência Devida reforçada).
Anexo B: Modelo de Comunicação de Operação Suspeita (SAR)
Este modelo deve ser utilizado internamente para registar e comunicar transações ou comportamentos suspeitos.
- Responsável pelo Reporte: _________________________
- Data do Relatório: ___________________________
- ID / Nome do Cliente: __________________________
- Natureza da suspeita (assinale uma ou mais opções):
□ Fracionamento de operações (structuring / smurfing)
□ Padrão de operações invulgar
□ Origem dos fundos incoerente
□ Utilização de privacy coins ou mixers
□ Envolvimento de país de risco elevado
□ Recusa em fornecer informação KYC/EDD
- Descrição da Atividade: ________________________
• Nível de Risco: □ Baixo □ Médio □ Elevado
• Notificação Externa Obrigatória: □ Sim □ Não
• Se Sim, Relatório enviado a: UIF / Outra: __________
• Data de Submissão: ___________________________
• Documentos de Suporte Anexados: □ Sim □ Não
• Assinatura do MLRO: ____________________________
Anexo C: Atribuição e Rastreamento de Carteiras de Criptoativos
Para dar cumprimento à Recomendação 16 do GAFI (FATF) («Travel Rule») e às expectativas da avaliação interpares do MONEYVAL, o IFB procede à atribuição, ao rastreio e à análise de todas as carteiras digitais utilizadas em transações significativas dos clientes.
Procedimentos principais:
- Verificação da Titularidade – As carteiras (wallets) têm de ser associadas ao cliente por mensagem assinada, transação de teste ou outra prova verificável de controlo.
- Análise de Blockchain – Utilização de Chainalysis, TRM Labs ou equivalente para avaliar os níveis de risco das carteiras, os fluxos históricos e a exposição a serviços ilícitos.
- Dados da Travel Rule – O IFB regista os dados do ordenante e do beneficiário, os endereços das carteiras e os registos de data e hora das transferências de criptoativos, conforme exigido pelo Regulamento (UE) 2023/1113, que se aplica entre prestadores sem limiar mínimo; as transferências superiores a EUR 1 000 para ou a partir de carteiras autogeridas exigem a verificação de que a carteira é detida ou controlada pelo cliente.
- Controlos de Carteiras Frias (Cold Wallets) – Sempre que aplicável, o IFB assegura que os ativos são transferidos exclusivamente para carteiras incluídas em lista de endereços autorizados (whitelist) ou em carteiras de marca branca.
- Reatribuição Contínua – A reverificação é desencadeada por alterações na atividade da carteira, pela cessação da relação ou por alertas de conformidade.
Todos os dados relativos à carteira digital são conservados durante um mínimo de 5 anos, em conformidade com o RGPD e com as obrigações de conservação de registos em matéria de AML.
Política de conhecimento do beneficiário (know-your-payee, KYP)
Aprovado por: Conselho de Administradores-Delegados
1. Finalidade e âmbito de aplicação
A presente Política de Conhecimento do Beneficiário (Know Your Payee – KYP) descreve os procedimentos implementados pelo IFB para assegurar que todos os pagamentos, desembolsos e transferências de saída são efetuados a favor de beneficiários legítimos, verificados e em conformidade. A política visa mitigar os riscos associados à evasão de sanções, à fraude, ao financiamento do terrorismo e a outras atividades ilícitas.
A presente política aplica-se a todos os pagamentos efetuados pelo IFB, incluindo, entre outros:
- Pagamentos a fornecedores e a empreiteiros
- Reembolsos e comissões de clientes
- Liquidações de criptoativos para moeda fiduciária ou de moeda fiduciária para criptoativos
- Instruções de fundos de terceiros por conta de clientes
2. Objetivos principais
- Impedir desembolsos a favor de entidades incluídas em listas negras ou sujeitas a sanções
- Assegurar que a identidade do beneficiário é validada antes da libertação dos fundos
- Verifique a legitimidade da atividade e dos dados bancários do beneficiário
- Manter uma pista de auditoria sólida da verificação de pagamentos
- Sinalizar os beneficiários de risco elevado para diligência devida reforçada (EDD)
3. Processo de diligência devida KYC
Os seguintes elementos devem ser verificados antes da execução de um pagamento a um terceiro:
- Identidade do beneficiário do pagamento: Nome completo ou denominação da pessoa coletiva, verificado mediante documentação.
- Dados bancários ou da carteira digital: nome do banco, código SWIFT/BIC, IBAN ou endereço da carteira de criptoativos, verificados com documentos comprovativos.
- Rastreio de Sanções: o beneficiário é verificado face às listas da UE, da ONU, da OFAC e a outras listas aplicáveis.
- Justificação Comercial: Finalidade do pagamento confirmada por fatura, contrato ou instrução de pagamento assinada por pessoal autorizado.
4. Indicadores de risco elevado
Os pagamentos às seguintes categorias estão sujeitos a escrutínio reforçado:
- Beneficiários localizados em jurisdições incluídas em listas negras ou de risco elevado
- Utilização de carteiras privadas ou não reguladas para liquidações em criptoativos
- Sociedades de fachada ou entidades sem sítios web operacionais ou referências
- Pedidos de alteração do beneficiário pouco antes do pagamento
- Recurso a intermediários ou a contas de pagamento de terceiros sem justificação clara
5. Métodos de Verificação do Beneficiário
Em função da classificação de risco, o IFB utilizará um ou mais dos seguintes métodos de verificação:
- Cartas de confirmação bancária ou certificados de titularidade de conta
- Verificação de carteira digital através de mensagem assinada ou atribuição na blockchain
- Confirmação por videochamada (para particulares ou novas entidades)
- Pesquisa inversa através do World-Check, da Refinitiv e de bases de dados de entidades sujeitas a sanções
6. Conservação de registos e auditoria
Todas as verificações KYP devem ser documentadas e arquivadas no processo de pagamento correspondente. O IFB conserva estes registos durante um mínimo de 5 anos. As auditorias internas verificarão semestralmente a integridade e a exaustividade das verificações KYP.
7. Funções e responsabilidades
- O Departamento Financeiro é responsável por executar as verificações KYP antes de libertar pagamentos.
- O Responsável de Conformidade supervisiona o cumprimento do quadro KYP e investiga quaisquer anomalias.
- O MLRO tem de ser consultado relativamente a quaisquer beneficiários de risco elevado ou suspeitos.