
決済・送金
クレジットカード
クレジットカードから当行のお客様口座への資金移動
お客様のカードの限度額の範囲内で、幅広いクレジットカードまたはプリペイドカードシステムを原資として、当行のIFCまたはIFBのお客様口座へ資金を移すことが可能となりました。Visa、Mastercard、American Express、Diners、Union Pay、Discoverなど、世界的に認知された各種ブランドが対象です。
物理的な端末は不要です。クラウド上のこのスムーズなデジタル基盤により、ほぼどこからでも安全かつ便利に資金を移動できます。
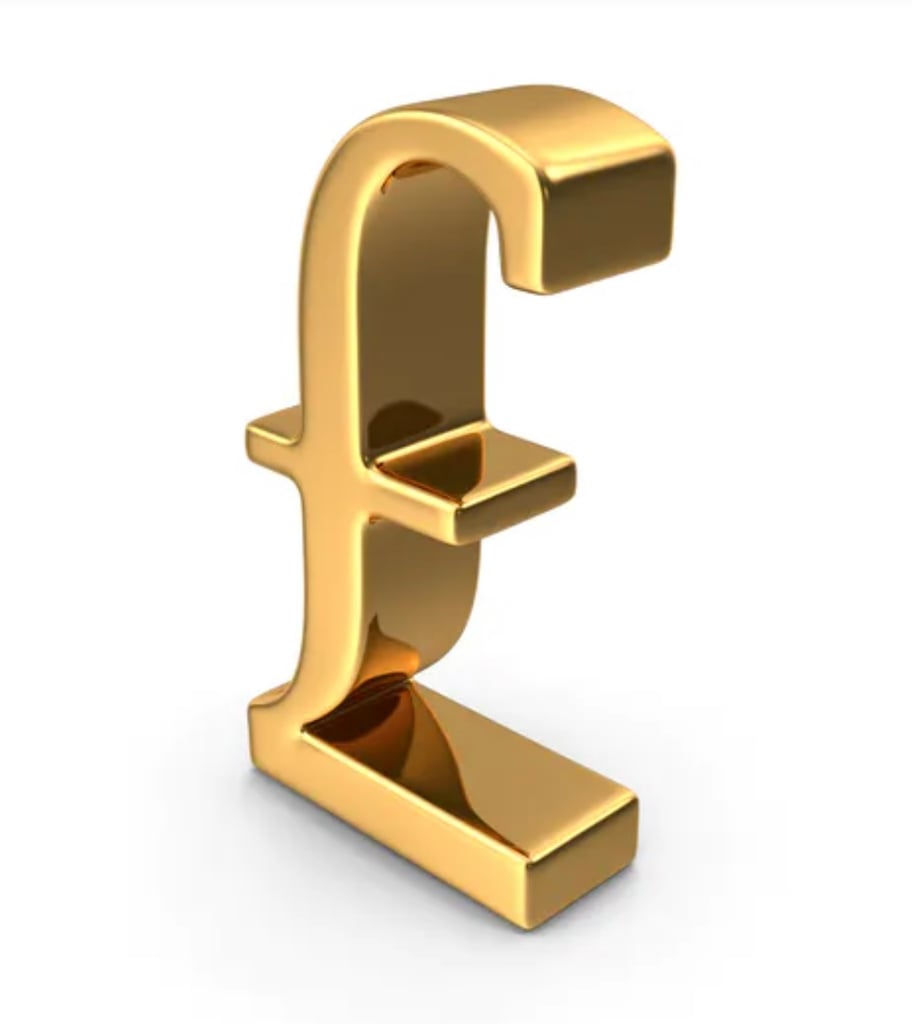
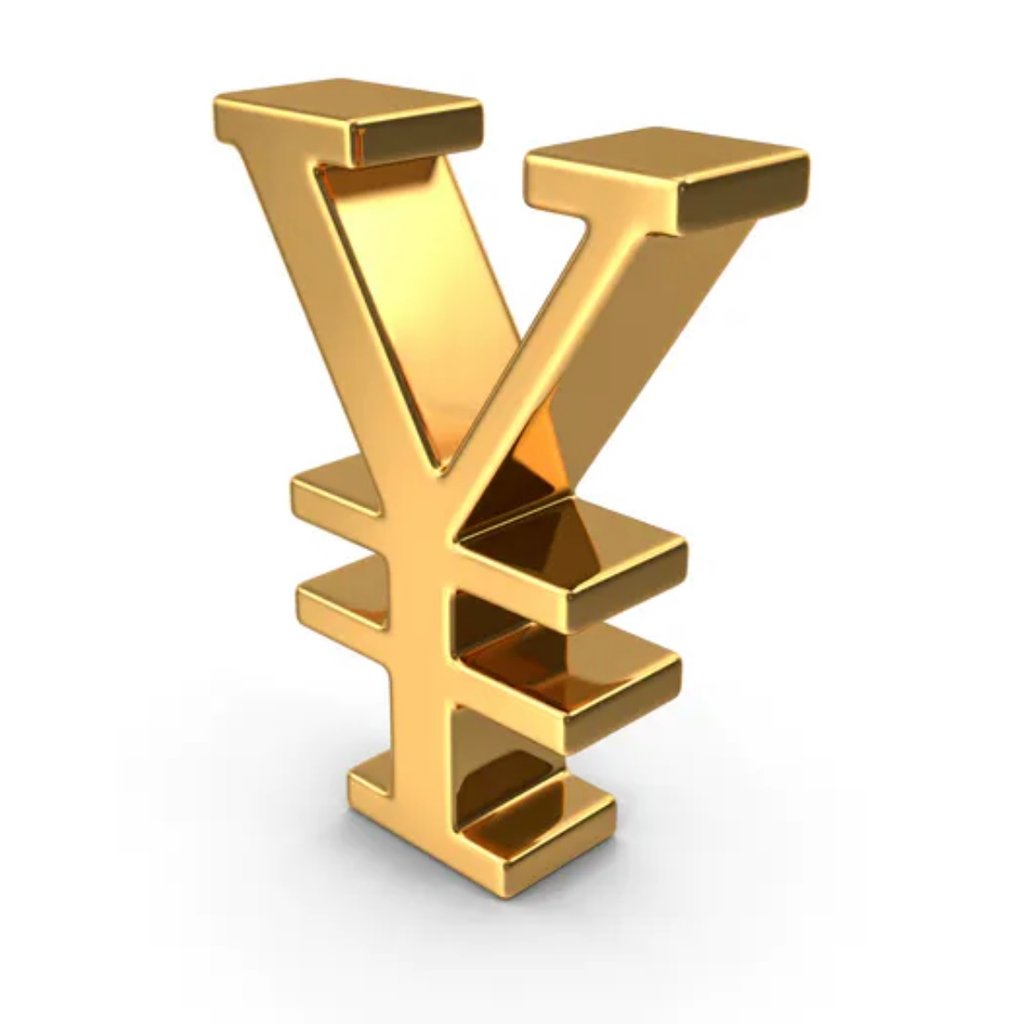
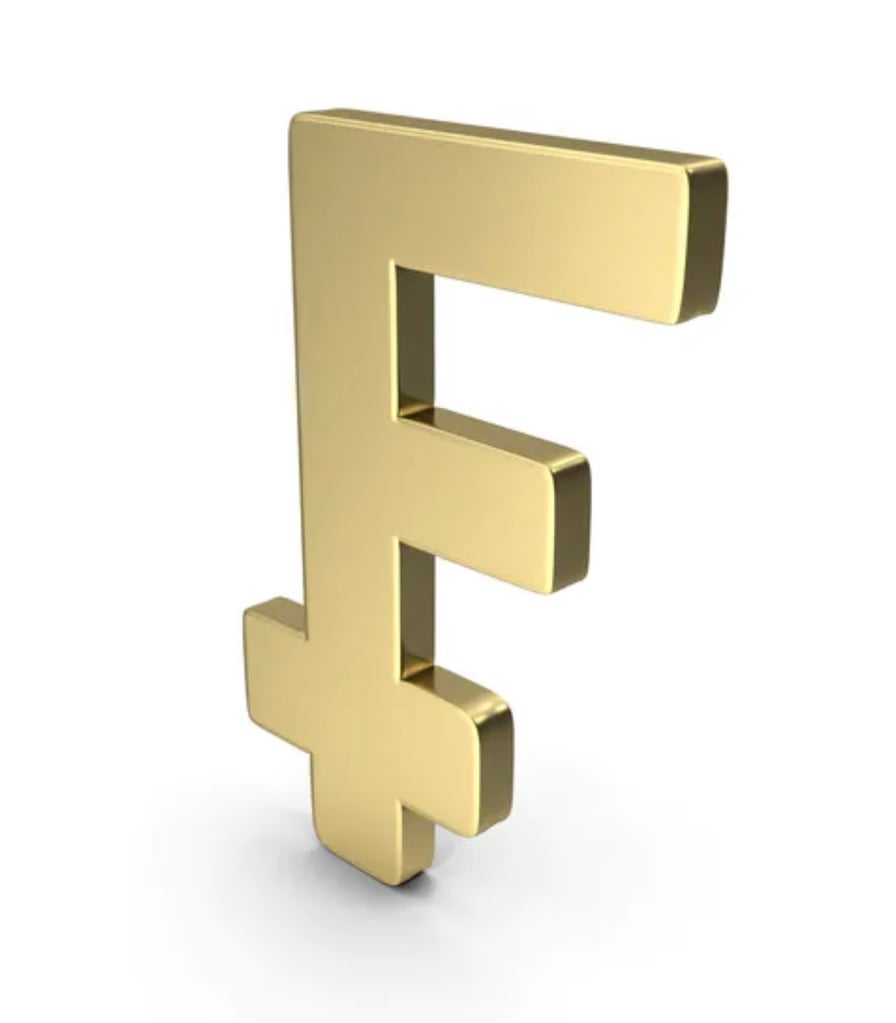
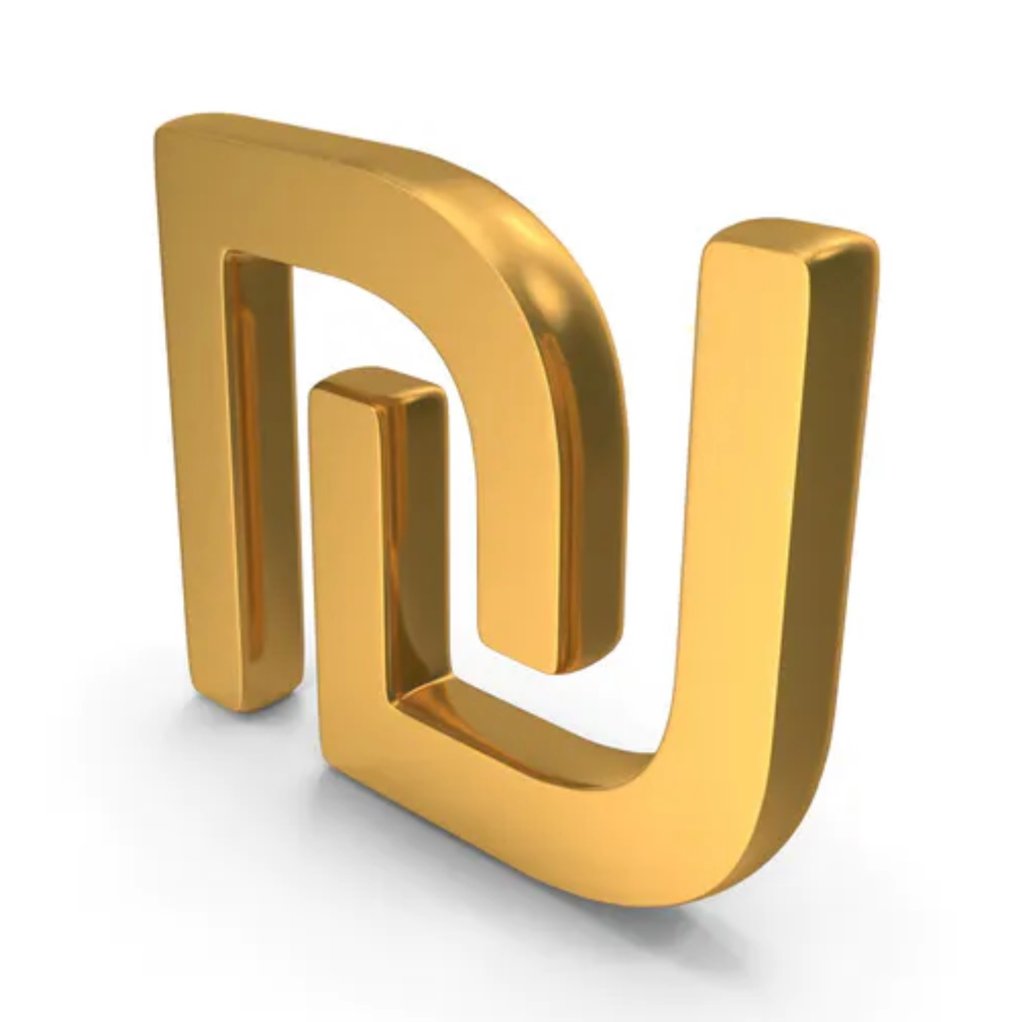
その他の通貨
これらの通貨建てのいずれの口座へも、PayPalの処理によりカードから資金移動が可能です。
経由
その他の通貨
上記以外の通貨につきましては、お問い合わせください。お客様専用のリンクをご用意できる場合がございます。
- AED – アラブ首長国連邦ディルハム
- AFN – アフガニスタン・アフガニ
- ALL – アルバニア・レク
- AMD – アルメニア・ドラム
- ANG – オランダ領アンティル・ギルダー
- AOA – アンゴラ・クワンザ
- ARS – アルゼンチン・ペソ
- AUD – オーストラリア・ドル
- AWG – アルバ・フロリン
- AZN – アゼルバイジャン・マナト
- BAM – ボスニア・ヘルツェゴビナ兌換マルク
- BBD – バルバドス・ドル
- BDT – バングラデシュ・タカ
- BGN – ブルガリア・レフ
- BIF – ブルンジ・フラン
- BMD – バミューダ・ドル
- BND ― ブルネイ・ドル
- BOB – ボリビア・ボリビアーノ
- BRL – ブラジル・レアル
- BSD – バハマ・ドル
- BWP ― ボツワナ・プラ
- BYN – ベラルーシ・ルーブル
- BZD – ベリーズ・ドル
- CAD – カナダ・ドル
- CDF ― コンゴ・フラン
- CHF – スイスフラン
- CLP ― チリ・ペソ
- CNY – 中国元
- COP – コロンビア・ペソ
- CRC – コスタリカ・コロン
- CVE – カーボベルデ・エスクード
- CZK ― チェココルナ
- DJF – ジブチ・フラン
- DKK – デンマーク・クローネ
- DOP – ドミニカ・ペソ
- DZD – アルジェリア・ディナール
- EGP――エジプト・ポンド
- ETB – エチオピア・ブル
- FJD – フィジー・ドル
- FKP – フォークランド諸島ポンド
- GEL – ジョージア・ラリ
- GIP – ジブラルタル・ポンド
- GMD – ガンビア・ダラシ
- GNF – ギニア・フラン
- GTQ – グアテマラ・ケツァル
- GYD – ガイアナ・ドル
- HKD – 香港ドル
- HNL – ホンジュラス・レンピラ
- HRK – クロアチア・クーナ
- HTG – ハイチ・グールド
- HUF – ハンガリー・フォリント
- IDR – インドネシア・ルピア
- ISK – アイスランド・クローナ
- JMD – ジャマイカ・ドル
- KES – ケニア・シリング
- KGS – キルギス・ソム
- KHR – カンボジア・リエル
- KMF – コモロ・フラン
- KRW – 韓国ウォン
- KYD:ケイマン諸島ドル
- KZT – カザフスタン・テンゲ
- LAK – ラオス・キップ
- LBP – レバノン・ポンド
- LKR – スリランカ・ルピー
- LRD – リベリア・ドル
- LSL – レソト・ロティ
- MAD – モロッコ・ディルハム
- MDL – モルドバ・レウ
- MGA – マダガスカル・アリアリ
- MKD – マケドニア・デナール
- MMK – ミャンマー・チャット
- MNT – モンゴル・トゥグルグ
- MOP――マカオ・パタカ
- MRU – モーリタニア・ウギア
- MUR――モーリシャス・ルピー
- MVR – モルディブ・ルフィヤ
- MWK – マラウイ・クワチャ
- MXN – メキシコ・ペソ
- MYR――マレーシア・リンギット
- MZN – モザンビーク・メティカル
- NAD – ナミビア・ドル
- NGN – ナイジェリア・ナイラ
- NIO – ニカラグア・コルドバ
- NOK――ノルウェー・クローネ
- NPR – ネパール・ルピー
- NZD – ニュージーランド・ドル
- PAB ― パナマ・バルボア
- PEN – ペルー・ソル
- PGK – パプアニューギニア・キナ
- PHP – フィリピン・ペソ
- PKR – パキスタン・ルピー
- PLN – ポーランド・ズロチ
- PYG – パラグアイ・グアラニー
- QAR – カタール・リヤル
- RON – ルーマニア・レウ
- RSD – セルビア・ディナール
- RWF – ルワンダ・フラン
- SBD – ソロモン諸島ドル
- SCR – セーシェル・ルピー
- SEK – スウェーデン・クローナ
- SGD – シンガポール・ドル
- SHP – セントヘレナ・ポンド
- SLE – シエラレオネ・レオン
- SOS – ソマリア・シリング
- SRD – スリナム・ドル
- STN――サントメ・プリンシペ・ドブラ
- SZL – スワジ・リランゲニ
- TJS – タジキスタン・ソモニ
- TOP – トンガ・パアンガ
- TTD – トリニダード・トバゴ・ドル
- TWD – 新台湾ドル
- TZS – タンザニア・シリング
- UAH – ウクライナ・フリヴニャ
- UGX – ウガンダ・シリング
- UYU - ウルグアイ・ペソ
- UZS – ウズベキスタン・スム
- VND – ベトナム・ドン
- VUV – バヌアツ・バツ
- WST – サモア・タラ
- XAF – 中央アフリカCFAフラン
- XCD – 東カリブ・ドル
- XOF – 西アフリカCFAフラン
- XPF – CFPフラン
- YER – イエメン・リアル
- ZAR – 南アフリカ・ランド
- ZMW – ザンビア・クワチャ
クレジットカードとデビットカードの違い
デビットカードとクレジットカードの違いは大きく、それぞれの機能と影響を理解することが重要です。
以下に、より詳しくご説明いたします。
- 資金の源泉:これが両者の最も根本的な違いです。
- デビットカード:デビットカードをご利用になると、連携している当座預金口座から代金がほぼ即時に直接引き落とされます。電子的な現金のようなもので、すでに銀行口座にある、ご自身の資金を使うことになります。
- クレジットカード:一方、クレジットカードは、本質的にはカード発行会社が提供する与信枠または貸付です。クレジットカードで取引を行うと、カード発行会社が当該取引の代金を支払います。お客様は、全額または分割で返済するとの約束のもとに資金を借り入れることになります。
- 信用スコアへの影響:
- デビットカード:デビットカードのご利用は、借入れを伴わないため、信用スコアに影響しません。現金または小切手でお支払いになるのと同等です。
- クレジットカード:一方、クレジットカードの利用は信用スコアに直接影響します。利用限度額に対する利用額の割合(信用利用率)、支払履歴、信用履歴の長さなどの要因が、信用スコアにプラスにもマイナスにも作用し得ます。
- 不正請求からの保護:
- デビットカード:デビットカードは、クレジットカードに比べて保護の内容が限られています。デビットカードを紛失または盗難に遭われた場合、損失の届出までに要した期間によっては、口座内の全額が最大の負担額となる可能性があります。
- クレジットカード:クレジットカードには、より強力な保護があります。米国の連邦法では、クレジットカードの不正使用に対するお客様の負担責任の上限は50米ドルとなっています。
- 手数料および利息:
- デビットカード:デビットカードは、ご自身の資金を使用するため、通常は利息が付きません。ただし、当座貸越手数料や取引手数料など、各種手数料が発生する場合があります。
- クレジットカード:クレジットカードでは、支払期日後に未払残高が生じた場合の金利が高く設定されていることが多く、年会費、延滞手数料、キャッシング手数料など、さまざまな手数料が発生する場合もあります。
これらの違いを理解することで、各種カードをどのような場面で使い分けるか、また責任をもってどのように利用するかについて、適切な判断を行うことができます。
クレジットカードやデビットカードとは異なり、プリペイドカードの場合、資金はどこに預けられていますか。
プリペイドカード
プリペイドカード上の資金は、カード発行会社(またはその提携銀行)が保有し、発行会社のシステム上でカード番号に紐づけられます。取引に先立ち、カード保有者がカードに資金をチャージすると、その資金を加盟店での支払いに充てたり、ATMで引き出したりすることができます。カードの残高は取引のたびに減少し、必要に応じて再チャージすることができます。
デビットカード
デビットカードは、カード会員の銀行口座に直接連動しています。取引が行われると、カード会員の口座から加盟店の口座へ、リアルタイムまたはほぼリアルタイムで資金が移動します。カード会員の利用限度額は、連動する銀行口座の利用可能残高によって定まります。
クレジットカード
クレジットカードは、カード発行会社が設定する回転信用枠に基づいて発行されます。取引が行われると、カード発行会社がカード会員に代わって加盟店に支払いを行い、カード会員は発行会社に対して取引金額の支払義務を負います。カード会員は残高を翌月以降に繰り越すことができますが、その場合は利息が課されます。または、毎月残高の全額を返済することもできます。
Visa、Mastercard、American Express、ダイナースクラブ、銀聯(Union Pay)などの役割は何ですか。
Visa、Mastercard、American Express、Diners、Union Payなど(カードブランド)は、決済ネットワークとして、銀行その他の金融機関の媒介役を務め、消費者、加盟店および銀行の間の取引について、処理、清算および決済のサービスを提供しますが、これは自らが資金を保有することを意味するものではありません。
- Visa、Mastercard、Union Payは決済ネットワークです。支払いを承認できるのは、クレジットカード、デビットカード、プリペイドカードを発行した銀行のみです。
- American ExpressとDiscoverは、いずれも決済ネットワークであると同時にカード発行会社でもあります。両社は自社のカードによる決済を承認します。
これらの決済ネットワークは、数百万の加盟店、銀行および消費者を結び、その事業の基盤となっております。一般に誤解されておりますが、VisaおよびMastercardはクレジットカードを発行せず、与信も行いません。両社は仲介者として機能しており、金融エコシステムにおける高度な交通整理役と呼ぶのがふさわしく、世界中の銀行と加盟店の間で行われる資金取引の安全な処理と円滑な実行を確保しております。
Visa、Mastercard、American Express、Diners、Union Pay、Discover等も、加盟店、決済ファシリテーター、マーケットプレイスに対する基準を定めております。
要するに、Visa、Mastercard、ダイナースクラブ、銀聯、アメリカン・エキスプレス、ディスカバーなどは、自ら資金を保有することはなく、銀行その他の金融機関が当事者間の取引を円滑に行うための経路としてのみ機能しています。
清算・決済
グローバルなカード決済システムは、しばしば誤解されており、不正なスキームの文脈では意図的に誤解させられることも少なくありません。実際には、主要なカードブランドは、高度に標準化され、自動化され、厳格に規制されたインフラを運営しています。本稿では、主要なカードネットワークがどのように機能し、クリアリングと決済が実際にどのように行われるかを、正確な技術的観点から説明します。
1. カードネットワークの役割
カードネットワークは、お客様の口座を保有せず、個人または企業へ直接送金を行うこともありません。その唯一の機能は、規制を受けた金融機関の間で、安全なメッセージング、クリアリングおよび決済のシステムを運営することにあります。
各ネットワークは、それぞれ独自のインフラ、ルールブック、メッセージ形式および決済サイクルを運用しております。ネットワーク同士に互換性はなく、いかなる取引も同時に複数のネットワークを経由して処理されることはありません。
2. オーソリゼーション、クリアリング、決済――3つの段階
正当なカード取引はすべて、三つの異なる段階を経て処理されます。
2.1 認可
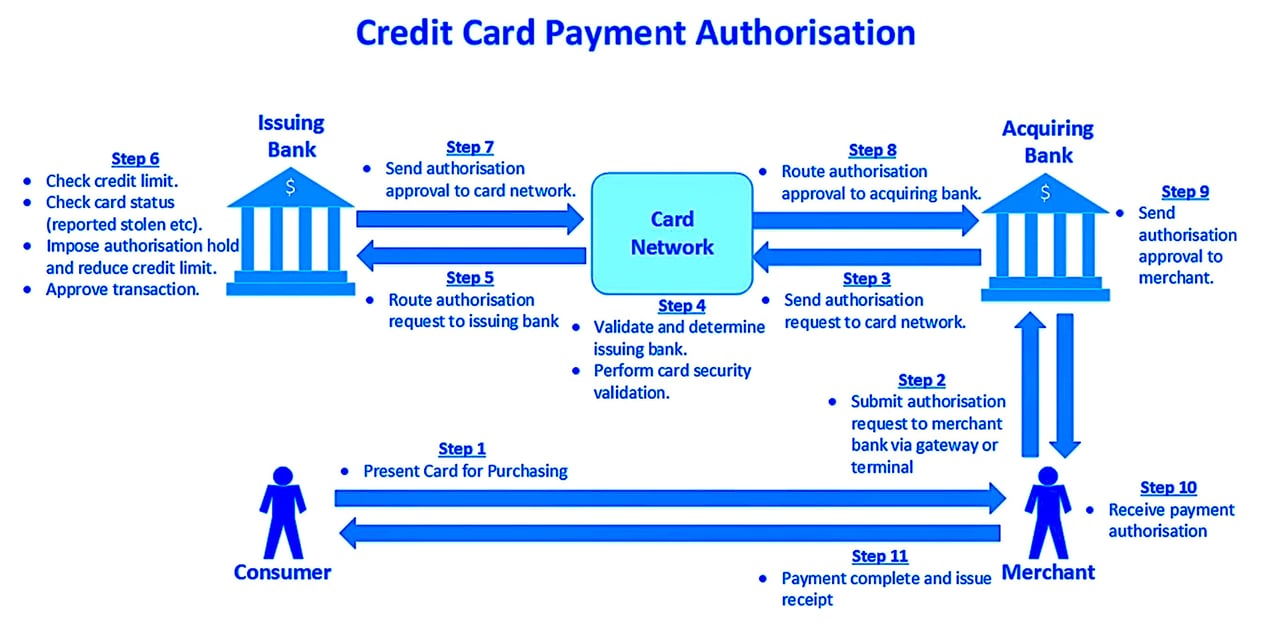
オーソリゼーション(承認)は、カードの利用時にほぼリアルタイムで行われます。加盟店のアクワイアリング銀行(加盟店契約銀行)が、カードネットワークを通じてカード発行銀行にオーソリゼーション要求を送信します。発行銀行は、利用可能残高、リスク管理上の基準、カードの状態に基づいて、承認または拒否を判断します。この段階では、資金の移動は発生しません。
2.2 クリアリング
クリアリングとは、承認された取引をまとめ、検証し、決済に向けて準備するプロセスです。これはファイルベースの自動化されたプロセスであり、カードネットワークが定める厳格なスキーマと期限に従って行われます。
2.3 決済
決済とは、加盟銀行間における資金の純額での移転をいいます。カードネットワークは純額の債務を算定し、指定された決済銀行または中央銀行の口座を通じて決済を指図します。決済は銀行間でのみ行われ、加盟店または個人の口座に直接行われることはありません。
3. Visaのインフラストラクチャーの詳細
3.1 VisaNet
VisaNetは、Visaのグローバルな取引処理システムです。オーソリゼーション・メッセージの送受信、クリアリング・データの管理、決済ポジションの算出を担っております。すべてのやり取りは、規制を受ける金融機関の間で行われます。
3.2 Base II
Base IIは、Visaの旧来のクリアリングシステムであり、現在も技術文書で参照されています。取引記録の形式、検証、交換の方法を定めています。加盟店やお客様がBase IIと直接やり取りすることはありません。
3.3 TC33およびTC05
- TC05は、購入取引に係る標準的な請求データ(「売上伝票」)です。
- TC33は多目的のレコードであり、報告書や補足データなどに使用されます。
これらは、アクワイアラーとイシュアーの間でVisaNetを通じて交換される内部クリアリング記録です。受領確認でも、承認でもなく、決済確認でもなく、Visaの内部エコシステムの外では意味を持ちません。
4. Mastercardのインフラ
4.1 Banknet
Mastercardは、VisaNetに相当する自社独自のグローバル・ネットワークであるBanknetを運営しています。このネットワークは、オーソリゼーションのルーティング、クリアリング・ファイル、決済額の計算を処理します。
4.2 清算および決済
Mastercardは、独自のメッセージタイプおよびファイル形式を使用します。決済はネッティングされ、あらかじめ指定された決済口座を通じて加盟銀行間で行われます。Visaと同様に、取引ごとの手動承認や、お客様口座への取引単位の決済という概念はありません。
5. American ExpressおよびDiners Club
5.1 クローズドループ型モデル
American ExpressおよびDiners Clubは、従来、クローズドループ型のモデルで運営しており、多くの場合、発行会社と加盟店契約会社の双方の役割を担っています。これにより仲介者は減りますが、基本的な原則は変わりません。
5.2 決済
クローズドループ型のシステムであっても、決済は自動化され、ルールに基づき、機関単位で行われます。支店レベルでの手作業による介在はなく、資金が実在するか否かを「ファイルの受理」によって判断することもありません。
6. 銀聯(UnionPay)
UnionPayは、中国の国内外のカードネットワークを運営しております。中国の規制の枠組みに沿った独自の規格を使用しております。清算および決済は、指定された清算機関および中央銀行の仕組みを通じて行われます。他のネットワークと同様に、取引は自動化され、バッチ処理され、厳格に管理されております。
7. 清算・決済サイクル
決済は、あらかじめ定められたサイクルで行われます。
- VisaおよびMastercardでは、通常、T+1またはT+2です。
- 決済はカード発行会社とカード加盟店契約会社の間のネット決済のみです。
- 加盟店への最終的な入金は、その加盟店の加盟店契約銀行(アクワイアラー)を通じて行われ、ACH、SEPAまたは国内のRTGSシステムといった現地の銀行決済基盤に従います。
私人の要請に応じて、臨時に、即時に、または裁量により決済を行う仕組みは存在しません。
8. 結びに代えて
カードネットワークは、現存する金融インフラの中でも最も成熟し、標準化が進んだものの一つです。その処理は決定論的で自動化されており、監査が可能です。
POS(販売時点情報管理)端末はどのようにカード情報を処理するのですか?
販売時点情報管理(POS)端末とは、小売店舗においてカード決済を処理する電子機器です。POS端末の基本的な仕組みは次のとおりです。
- カードの読み取り:顧客がクレジットカードまたはデビットカードを提示して支払いを行うと、カード情報がPOS端末によって読み取られます。読み取りは、磁気ストライプのスワイプ、チップの端末への挿入(EMVカードの場合)、または非接触決済の方法(近距離無線通信であるNFCを利用するモバイル決済アプリなど)により行われます。
- 取引の詳細:POS端末は、カード情報、取引金額、場合によっては加盟店IDなどのその他の情報を含む取引の詳細を取得します。
- アクワイアラーとの通信:これらの詳細情報は暗号化され、電話回線またはインターネットを通じて、加盟店の契約銀行であるアクワイアラーに送信されます。アクワイアラーは、加盟店に代わってクレジットカードおよびデビットカード取引を処理する銀行または金融機関です。
- オーソリゼーションの要求:アクワイアラ(加盟店契約会社)は、この情報をカード・ネットワーク(Visa、Mastercardなど)を通じて、カード発行会社(お客様のカードを発行した銀行)に送信し、取引の承認を求めます。この手順は、カードが有効であり、利用可能な与信枠または資金が十分にあることを確認するためのものです。このMTIは、ISO 8583規格に従い、加盟店の販売時点情報管理(POS)端末が決済取引の承認を取得する必要がある場合に使用されます:0100
- オーソリゼーション応答:カード発行会社は、取引を承認または拒否するオーソリゼーション応答を加盟店契約会社(アクワイアラー)に送信します。この応答はその後、POS端末に返送されます。オーソリゼーション応答に対応するISO 8583のメッセージタイプは0110です。
- 取引の完了:取引が承認された場合、お客様の口座から購入代金が引き落とされ、加盟店の口座には、アクワイアラーおよびカードネットワークが課す手数料を差し引いた同額が入金されます。取引が拒否された場合、資金の移動は行われません。
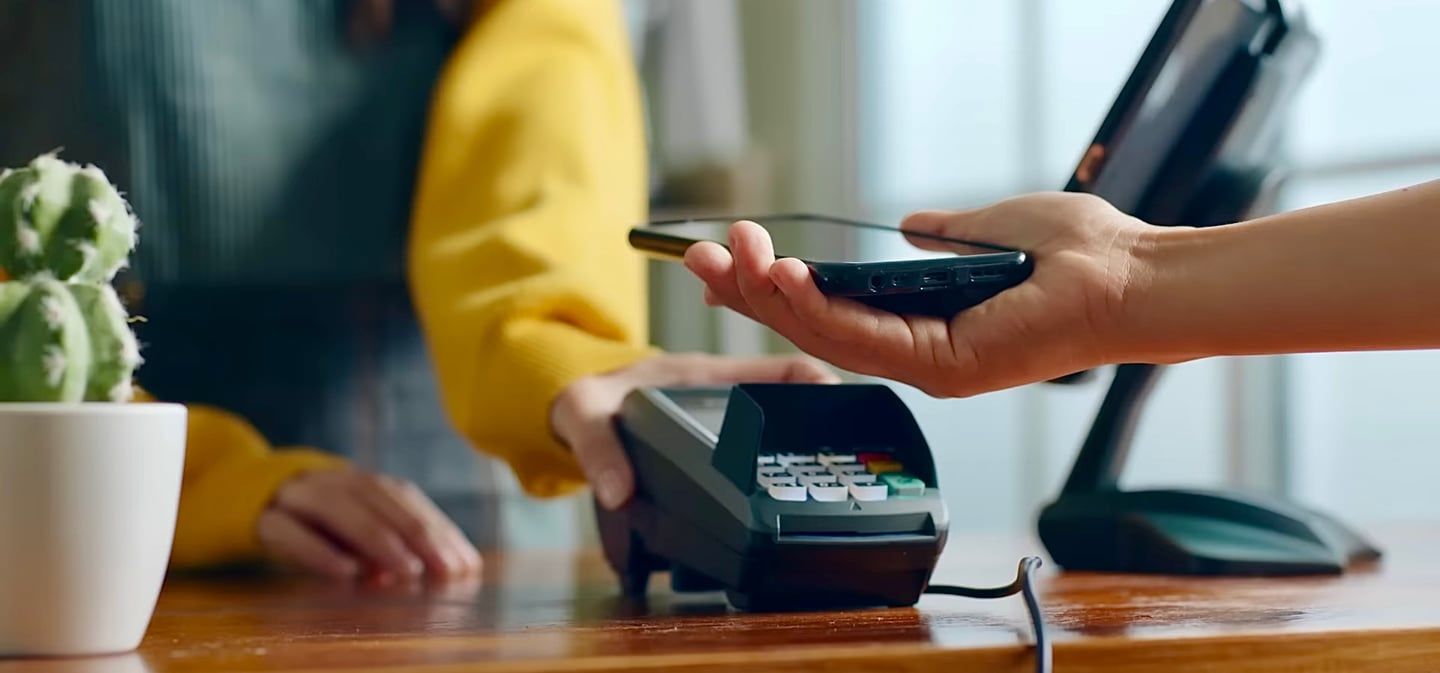
カード処理の仕組みの概要
- 事業者がカード決済を受け付けると、決済代行事業者はカードネットワークを通じて発行銀行に承認要求を送信し、発行銀行が当該取引を審査します。オーソリゼーション(承認)の際、発行銀行は、カード会員が取引に必要な金額を賄えるだけの資金または利用可能枠を有していることを確認します。
- 取引が承認された場合、事業者への資金移動がすぐには行われなくとも、カード発行会社は当該カードに紐づく口座の残高または利用可能枠を直ちに減額いたします。
- 支払いが承認されると、決済代行事業者は、その承認をアクワイアラおよび事業者の決済端末(オンラインまたは対面)に通知します。
- 受注が請求書発行の段階に至ると、請求額についてクレジットカードの課金(キャプチャ)が行われます。
クレジットカードが優れている理由
国際金融の厳密な世界では、とりわけ海外渡航をされる方にとって、デビットカードとクレジットカードの区別を理解することが不可欠です。VisaやMastercardのロゴが付いていても、現在銀行が発行するカードの多くは真のクレジットカードではなくデビットカードであり、この違いは渡航者の利用体験に大きく影響し得ます。
デビットカードは、当座預金口座に付随して追加費用なしで提供されることが多いものの、クレジットカードと同等の金融上の柔軟性は備えていません。この制約は、海外でレンタカーを借りる際やホテルの設備を利用する際の保証金の預託など、デポジットを要する場面で顕著となり、デビットカードでは受け付けられないことさえあります。こうした拒否は、思わぬ出費につながり得ます。代替手段は通常、より高い費用を伴い、口座から即時に引き落とされるためです。
一方、真のクレジットカードは請求を後払いとし、多くの場合、あらかじめ設定された利用限度額が付いているため、旅行関連の支出の管理に特に有用な余裕を提供します。これらのカードは、資金の事前承認(プレオーソリゼーション)による取引を可能にします。これは、レンタカーやホテルの宿泊など、多くの旅行の場面で重要な機能であり、即時の資金面での不利益を伴うことなく、サービスの予約と確保を可能にします。
旅行者、とりわけユーロ圏外へ渡航される方にとって、真のクレジットカードを所持することは、単なる利便性ではなく必須の備えです。これにより、金融取引が円滑に行え、デビットカードの利用に伴う不都合や違約金を避けることができます。したがって、賢明な旅行者は、真のクレジットカードを確保するとともに、不正利用の疑いによる一時的な利用停止を避けるため、海外渡航の予定を発行会社にあらかじめ連絡しておくことが推奨されます。このような事前の備えにより、円滑で金銭面でも安心な旅行が可能となります。
プロトコルとプロセス
クレジットカード取引が行われる際には、請求金額を確認し、取引を承認するために、複数のプロトコルとプロセスが用いられます。
この手続に関わる主な構成要素は次のとおりです。
- ISO 8583:VisaやMastercardなど、ほとんどの決済ネットワークが、取引に関与する各主体(加盟店、アクワイアラー、イシュア、決済代行事業者など)間で取引の詳細をやり取りするために用いるメッセージング標準です。
- EMV(Europay、Mastercard、Visa):チップ方式のクレジットカードおよびデビットカード取引に関する国際標準です。EMVカードにはマイクロプロセッサ・チップが内蔵されており、取引データを暗号化し、取引ごとに固有の認証コードを生成することでセキュリティを強化します。EMVへの準拠は、対面取引におけるカード不正利用の削減に重要です。
- PCI DSS(ペイメントカード業界データセキュリティ基準):カード会員データを保護し、カード情報の安全な処理、保管および伝送を確保するために策定されたセキュリティ基準の総称です。カードデータを取り扱うすべての加盟店、決済処理事業者およびその他の事業者は、PCI DSSの要件を遵守しなければなりません。
これらのプロトコルおよび基準は、クレジットカード取引の安全性を確保し、カード会員の口座に適正な金額が請求されるよう、相互に機能しています。クレジットカード取引に関わるプロセスは非常に複雑で、複数の当事者と通信の階層が関与します。
プロセス
これらのプロトコルおよび標準が連携して機能する仕組みについて、以下に詳しくご説明いたします。
- 取引の開始: カード会員が、POS端末でカードをスワイプ、挿入またはタップするか、オンライン取引でカード情報を入力することにより、取引を開始します。
- データ送信: POS端末またはEコマースのゲートウェイが、カード番号、有効期限、取引金額、固有の取引識別子を含む取引情報を取得します。EMV取引では、ICチップが取引ごとに固有の暗号文(クリプトグラム)を生成します。
- トークン化(任意):トークン化が有効な場合、カード情報は送信前に固有のトークンに置き換えられます。これにより、取引処理の過程で機微なカード情報が保護されます。
- オーソリゼーション要求:取引の詳細はISO 8583メッセージング規格に従って整形され、加盟店の加盟店契約銀行(または決済代行事業者)からカードネットワーク(例:VisaまたはMastercard)へ送信されます。
- カードネットワークによるルーティング:カードネットワークは、当該カードを管轄する発行銀行を特定し、オーソリゼーション要求を発行銀行へ転送します。
- 発行会社による処理:カード発行銀行は、取引内容をカード会員の口座と照合し、利用可能残高、カードの状態および適用される不正検知ルールを確認します。3Dセキュアを利用したオンライン取引では、発行会社がカード会員にパスワードまたは生体認証情報による本人認証を求める場合もあります。
- オーソリゼーション応答:発行銀行はオーソリゼーション応答を生成し、取引を承認または拒否します。この応答はカードネットワークを経由してアクワイアリング銀行(または決済代行事業者)へ、さらに加盟店へと返送されます。
- 完了:取引が承認されると、加盟店は販売を完了し、カード会員に商品またはサービスを提供します。その後、取引の詳細は取引バッチに含められ、加盟店は決済のため、これを加盟店契約銀行(または決済代行業者)に提出します。
- 決済: アクワイアリング銀行(または決済代行事業者)が、取引データの一括(バッチ)をカードネットワークに送信して決済を行います。カードネットワークはアクワイアリング銀行と発行銀行との間のネット決済金額を算出し、それに従って資金が移動します。最後に、発行銀行が当該取引をカード会員の口座に計上し、カード会員は取引明細を記載した利用明細書を受け取ります。
このプロセスの全体を通じて、関与する各当事者は、カード会員データを安全に取り扱うため、PCI DSSの要件を遵守しなければなりません。さらに、各主体間の通信は暗号化され、取引データの機密性と完全性が確保されます。
クレジットカードおよびデビットカードのセキュリティ
クレジットカードおよびデビットカードは、物理的なセキュリティ機能とデジタルのセキュリティ機能を組み合わせて保護されています。
プロトコルとプロセス
クレジットカード取引が行われる際には、請求金額を確認し、取引を承認するために、複数のプロトコルとプロセスが用いられます。
この手続に関わる主な構成要素は次のとおりです。
- ISO 8583:VisaやMastercardなど、ほとんどの決済ネットワークが、取引に関与する各主体(加盟店、アクワイアラー、イシュア、決済代行事業者など)間で取引の詳細をやり取りするために用いるメッセージング標準です。
- EMV(Europay、Mastercard、Visa):チップ方式のクレジットカードおよびデビットカード取引に関する国際標準です。EMVカードにはマイクロプロセッサ・チップが内蔵されており、取引データを暗号化し、取引ごとに固有の認証コードを生成することでセキュリティを強化します。EMVへの準拠は、対面取引におけるカード不正利用の削減に重要です。
- PCI DSS(Payment Card Industry Data Security Standard):カード会員データを保護し、カード情報の処理、保管および伝送の安全性を確保するために策定された一連のセキュリティ基準です。カードデータを取り扱うすべての加盟店、決済処理業者その他の事業者は、PCI DSSの要件を遵守しなければなりません。
これらのプロトコルおよび標準が連携することにより、クレジットカード取引の安全性が確保され、カード会員の口座に適正な金額が請求されます。
カード上の物理的セキュリティ
カード本体には、ユーザーの氏名、カード番号、有効期限及びカード検証値(CVV)が印字されています。CVVは、カードを発行する銀行に応じて3桁または4桁の数字であり、取引時に追加的なセキュリティ層を提供します。
カード確認コード(CVV):3桁または4桁の数字で、カード本体に印字されていますが、カードの磁気ストライプには記録されていません。カードが手元にないオンライン取引や電話での取引で入力を求められることが多く、取引を行う方が実際にカードを所持していることを確認する役割を果たします。
カードには、磁気ストライプまたはICチップ(あるいはその両方)も搭載されています。磁気ストライプにはカード会員のデータが符号化されて記録されています。一方、ICチップ(チップ&PINカードおよびチップ&署名カードで使用)は、情報を安全な暗号化形式で保持しており、権限のない第三者によるアクセスや偽造を困難にしています。
カードのデジタルセキュリティ
サービス提供者側では、不正行為から保護するために複数層のセキュリティ対策を講じております。これには、送信中のデータを暗号化するSecure Socket Layer(SSL)およびTransport Layer Security(TLS)プロトコルが含まれます。また、機械学習アルゴリズムを用いて不正行為を示唆する通常と異なる行動パターンを検知する不正検知システムを使用する場合もあります。
- 住所確認サービス(AVS):このサービスは、お客様が入力した住所をクレジットカード会社に登録されている住所と照合します。両者が一致しない場合、取引が拒否されることがあります。これにより、盗用されたクレジットカード番号による不正利用を防止できます。
- 二要素認証(2FA): 二要素認証では、取引が承認される前に、二種類の本人確認が求められます。通常、この二つの要素は、ご自身が知っているもの(パスワードなど)、ご自身が所持しているもの(ワンタイムパスワードを受信する携帯電話など)、ご自身の身体的特徴(指紋など)のいずれかです。
- 生体認証:この種の認証では、指紋や顔認証など、個人に固有の生体的特徴を用いて本人確認を行います。Apple PayやGoogle Payなど一部のモバイル決済システムでは、取引の承認に生体認証を用いています。
- リスクベース認証(RBA):この方式は、オンライン取引のリスクプロファイルを算定し、リスクの高い取引に対して追加の本人確認を求めるものです。RBAでは、ユーザーのIPアドレス、使用端末、取引金額、ユーザーの行動パターンなどの要素が考慮される場合があります。
- トークン化:トークン化は、カード番号をランダムに生成された文字列(「トークン」)に置き換えることで、カード情報を保護します。このトークンはインターネット上で安全に送信でき、傍受されても、元のカード番号を逆算することはできないため、不正行為者にとって無価値です。
- 非接触決済:現在では多くのカードが非接触決済にも対応しており、近距離無線通信(NFC)または無線周波数識別(RFID)を用いて決済端末と通信します。これらの取引は動的暗号化によって保護されており、取引ごとに新しい暗号鍵が生成されるため、不正行為者がデータを傍受して悪用することは極めて困難です。
- 3-Dセキュア(3DS)認証(例:Visa Secure、Mastercard Identity Check):3-Dセキュアは、オンラインでのクレジットカードおよびデビットカード取引に追加のセキュリティ層を設けることを目的とした、XMLベースのプロトコルです。このプロトコルは、カードの種類に応じてさまざまな名称で呼ばれており、Visa Secure(旧Verified by Visa)、Mastercard Identity Check(旧SecureCode)、American Express SafeKeyなどがあります。仕組み:3-Dセキュアは、オンライン決済のプロセスに追加のステップを加えるものです。お買い物の際、カード情報を入力されると、3DSシステムがお客様の銀行またはカード発行会社が3DSに加入しているかどうかを確認します。加入している場合、お客様の銀行または発行会社に直接接続されたポップアップウィンドウがブラウザに表示されます。その後、本人確認が求められます。確認方法は、パスワード、銀行が生体認証に対応している場合は指紋スキャン、または携帯電話に送信されるワンタイムコードなどです。認証が正常に完了した場合にのみ、取引が進行します。3-Dセキュア2.0:これは3-Dセキュアの新しいバージョンであり、従来のシステムを改良して、利便性と効率性を高めたものです。3DS 2.0はリスクベースのアプローチを採用するよう設計されており、取引にリスクがあると判断された場合にのみ追加の認証を求めます。また、従来の3DSでは制約のあったモバイル端末においても円滑に動作します。
4桁又は6桁の暗証番号
PINは一般に4桁のコードですが、地域や金融機関によっては6桁のPINが用いられることもあります。PINの主な目的は、取引を開始する者が正規のカード保有者であることを確認することです。
クレジットカード取引では、POS端末でICチップ付きカードを利用する際、暗証番号(PIN)の入力を求められる場合があります。これは欧州では標準的な取扱いです。米国では、ICチップ付きクレジットカードの多くは購入時に暗証番号を必要とせず、主要ネットワークは2018年に署名の要件を廃止しました。
4桁または6桁のPINが取引でどのように使用されるかは、次のとおりです。
- お客様がICチップおよび暗証番号(PIN)対応のカードをPOS端末に挿入します。
- 端末が、お客様にPINの入力を促します。
- お客様が暗証番号(PIN)を入力すると、その番号はPOS端末によって暗号化されます。
- 暗号化されたPINは、取引データとともに発行銀行に送信され、照合されます。
- カード発行銀行は、暗号化された暗証番号(PIN)を自行のシステムに保管されているものと照合します。PINが一致した場合、取引は承認されます。
場合によっては、PINは発行会社に送信されず、カードのチップによってローカルで照合されます。これはオフラインPIN照合と呼ばれ、取引処理を迅速化することがあります。
PINは、カード裏面に記載されている3桁または4桁のカード確認値(CVV)またはカード確認コード(CVC)とは異なる点にご注意ください。CVV/CVCは、オンラインでの購入などカード非提示取引において、取引を行う者がカードを物理的に所持していることを確認するために用いられます。
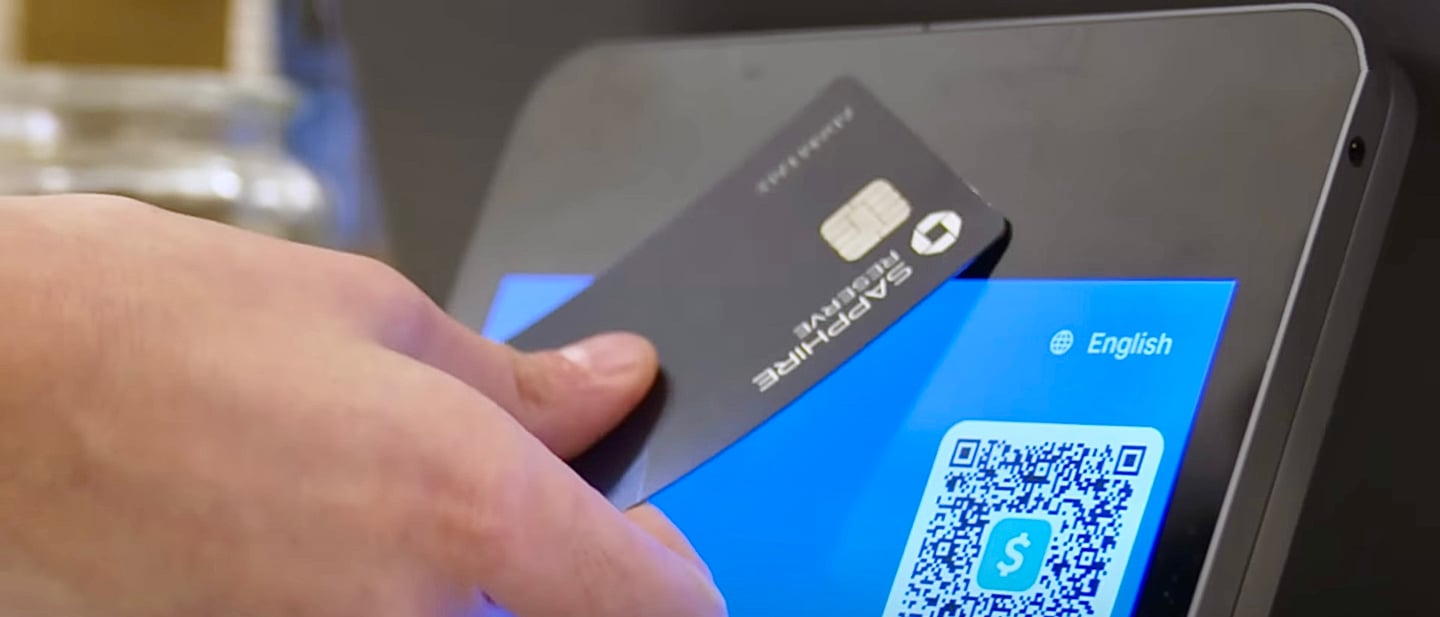
タップ決済
技術的基盤:NFCとそのRFIDの源流
タッチ決済の仕組みの中核となるのは近距離無線通信(NFC)であり、これは、より広範な無線自動識別(RFID)の枠組みを洗練し、特化させた技術です。NFCは、トラック競技場のような形状に設計された2つのループアンテナ間の電磁誘導によって動作し、その距離は4センチメートルを超えない近接範囲に限られます。この限られた空間的な接触により、安全かつ迅速なデータ交換が可能となり、決済取引の要請に適したものとなっています。
受動的共生と能動的共生
決済手段(カードまたはNFC対応端末)とリーダーとの間の取引は、役割の分担を前提としております。リーダーは能動的な起点として自律的に通信を開始する能力を有し、これに対しカードは受動的な応答側であって、自ら電源を持たないものの、リーダーからの要求に応答いたします。この相互作用により決済データが伝達されますが、このプロセスは、磁気ストライプによる取引に固有の静的なデータ伝送とは根本的に異なります。
暗号技術による防御:最高水準のセキュリティ
タップ決済技術におけるセキュリティ構造の要となるのが、取引ごとの暗号文(クリプトグラム)の生成です。このクリプトグラムは、取引データとカード情報を暗号技術によって組み合わせて生成されるもので、カードのチップに保管された暗号鍵の管理下で作成されます。これにより、決済情報が不正な目的で複製されることに対する強力な防壁が構築され、個々の取引のセキュリティ水準が大幅に高まります。
リーダー機器内部における決済基板とメイン基板の相互通信は、取引データを堅牢な暗号化パケットに構成する上で不可欠です。この暗号化は、データが決済処理事業者やネットワークとの間を往来する全過程で維持され、不正侵入や無権限のデータアクセスに対する防壁として機能し、取引の開始から完了に至るまで取引の機密性を保護します。
セキュリティの比較分析と普及の見通し
従来の磁気ストライプ方式やICチップ挿入方式と比べ、タッチ決済技術は取引のセキュリティにおいて飛躍的な進歩を示すものです。動的な暗号化と通信距離の限られた通信プロトコルにより、データ漏えいの経路が本質的に減少し、店頭決済において従来から問題となってきたスキミングや不正なデータ窃取の脅威を効果的に抑止します。
一部の市場、とりわけ米国では、インフラ費用や消費者の習慣を背景に、普及が欧州に長年遅れていましたが、2020年以降は急速に拡大しております。
要するに、タップ決済技術は、NFC技術、厳格な暗号技術、暗号化されたデータ伝送を高度に組み合わせることで、安全かつ効率的な決済手法に根本的な転換をもたらしています。この技術が日常の取引に着実に浸透していくことで、取引の安全性と利便性の水準が高まり、商取引および決済分野に決定的な進化がもたらされるものと考えられます。
クレジットカード、デビットカードまたはプリペイドカードの取引における資金の留保または支払猶予の仕組み
承認
取引は、オーソリゼーション(承認)要求から始まります。お客様がクレジットカードで支払いを行うと、加盟店は加盟店契約銀行(アクワイアラー)に要求を送信します。
加盟店契約銀行はこの要求をカードネットワークへ転送し、カードネットワークはそれをカード発行銀行へ送ります。カード発行銀行は、利用可能枠やその他の取引内容を確認し、その妥当性を検証します。問題がなければ、取引金額をお客様の利用限度額から確保します。これはオーソリゼーション・ホールド(与信枠の仮押さえ)または事前承認と呼ばれ、資金が利用可能であることを確認し、当該取引のためにその金額を確保しておくための仕組みです。
承認コードの生成
お客様が支払いのためにクレジットカードを提示すると、加盟店のPOS(販売時点情報管理)システムが、アクワイアリング銀行(加盟店契約銀行)にオーソリゼーション(承認)要求を送信します。アクワイアリング銀行はこの要求をカードネットワークに転送し、カードネットワークはそれを発行銀行に回送します。発行銀行が取引を承認した場合(例:十分な与信枠または資金がある、カードが紛失・盗難として届け出られていないなど)、承認コードを生成し、カードネットワークおよびアクワイアリング銀行を経由して加盟店のPOSシステムに返送します。
承認コード(オーソリゼーションコード)の桁数は、カードネットワークまたは発行銀行によって異なる場合があります。これらのコードは取引が承認されたことの確認となり、決済過程で参照情報として用いられます。承認コードの桁数や形式は、カードネットワークおよび関係する銀行の運用上の要件に基づいて定められます。6桁のコードを用いるシステムもあれば、8桁やその他の桁数を用いるシステムもあります。
取引の取込み
加盟店は、取引のための資金が利用可能であり確保されていることを示す承認コードを受け取ります。その日の終了時、または加盟店の処理によってはそれ以降に、加盟店は決済のため、取引をまとめて(バッチ処理で)アクワイアリング銀行に送信します。この処理は「キャプチャ」と呼ばれます。キャプチャの際、加盟店は各取引の承認コードを併せて送信します。この承認コードは承認の証拠となり、アクワイアリング銀行が各取引をその承認と照合することを可能にします。
決済
その後、アクワイアラー(加盟店契約銀行)は、取引データを承認コードとともに決済のためカードネットワークへ送信します。カードネットワークは取引をイシュアー(カード発行銀行)へ回送し、イシュアーは承認された取引に係る資金をアクワイアラーへ移転します。最終的に、アクワイアラーは当該資金を加盟店の銀行口座へ入金します。
クリアリング
営業日の終了時に、加盟店は当日にオーソリゼーションを得た全取引を、バッチとしてアクワイアラー(加盟店契約銀行)へ送信します。アクワイアラーはその後、これらの取引をカードネットワークを通じてイシュアー(カード発行銀行)へ送り、決済が行われます。
発行銀行は資金を加盟店契約銀行に移し、加盟店契約銀行はその資金を加盟店の口座に入金します。この時点で取引は完了し、留保されていた資金は、お客様の与信枠から加盟店へ正式に移転されたことになります。
記録の保存
承認コードは、記録の保存および紛争解決において不可欠な情報です。紛争が生じた場合、承認コードにより、処理の各段階を遡って取引の正当性を検証することができます。この手続により、資金が適切に留保、移動および記録され、クレジットカード取引を安全かつ追跡可能な方法で処理することが可能となります。
請求
その後、カード発行銀行が当該取引を月次の利用明細書に反映し、その時点でお客様にお支払いいただくこととなります。
データ通信
通信がどのように行われるかの概要は次のとおりです。
- データの取得:カード会員が取引を開始すると、POS端末は、スワイプ、挿入、タッチ、またはカード情報の手入力により、カード情報(カード番号、有効期限、CVVなど)を取得します。
- 安全な伝送:取得されたカードデータは、POS端末から加盟店のアクワイアリング銀行または決済代行事業者へ安全に伝送されます。この伝送には通常、TLS(Transport Layer Security)プロトコルが用いられ、データを暗号化することで、伝送中の機密性および完全性が確保されます。
- ISO 8583メッセージング:アクワイアリング銀行(加盟店契約銀行)または決済処理事業者は、取引データをISO 8583メッセージング規格に従って整形します。この規格は、加盟店、アクワイアラー、イシュアー、カードネットワークなど、取引処理に関与する各主体の間で交換されるメッセージの構造および内容を定めるものです。
- カードネットワークとの通信:アクワイアリング銀行または決済処理事業者は、ISO 8583形式のオーソリゼーション要求を、専用の通信回線を通じてカードネットワーク(例:Visa、Mastercard)に送信します。これらの回線は、通常、取引処理に関わる各当事者を安全に接続する専用ネットワークです。
- カードネットワークのルーティング:カードネットワークは、当該カードを管轄する発行銀行を特定し、オーソリゼーション要求を転送します。カードネットワークは、取引データを安全かつ確実に伝送するため、TCP/IPやVPN(仮想専用網)などの追加的な通信プロトコルおよび技術を用いる場合があります。
通信の全過程において、暗号化、安全なプロトコル、PCI DSSなどの業界標準の遵守を含む、複数層のセキュリティ対策が講じられております。これにより、取引データがPOS端末からカードネットワークのルーティング、さらにその先へと伝達される間、その機密性、完全性および可用性が確保されます。
プロトコル
ISO 8583
ISO 8583は、金融取引の通信、とりわけ決済カード取引に用いられるメッセージング標準です。加盟店、アクワイアラー、イシュアー、カードネットワークなどの各主体の間で取引情報を交換するために必要な、メッセージ形式、データ要素及び処理コードを定めています。
ISO 8583形式のオーソリゼーション要求には、構造化されたメッセージ形式で整理されたさまざまなデータエレメントが含まれます。メッセージは、メッセージタイプ識別子(MTI)、ビットマップ、およびデータエレメントで構成されます。
ISO 8583のオーソリゼーション要求メッセージの簡略化した例を以下に示します。
- メッセージタイプ識別子(MTI):メッセージの目的を表す4桁の数字コードです。オーソリゼーション要求は「0100」、その応答は「0110」です。
- ビットマップ:メッセージ内にどのデータエレメントが存在するかを示す一連のビット(通常は64ビット、場合により128ビット)です。ビットマップの各ビットは、特定のデータエレメントに対応します。
- データ要素:実際の取引情報であり、1から128までの番号が付されたフィールドで構成されます。各データ要素には、数値、英数字、バイナリなど、特定の意味と形式があります。
データ要素
以下は、ISO 8583のオーソリゼーション要求に含まれる代表的なデータエレメントの例です。
- DE 2:主口座番号(PAN)– 取引に使用されるカード番号です。
- DE 3:処理コード - 取引の種類(例:購入、返金)および使用する口座(例:当座、クレジット)を指定する6桁のコード。
- DE 4:取引金額 – 取引金額。通常、小数点位置が暗黙的に定められた12桁の数値で表されます。
- DE 7:伝送日時 – 取引が開始された日時で、通常はYYMMDDhhmmss形式で表されます。
- DE 11:システム・トレース・オーディット・ナンバー(STAN)– 端末または決済システムが生成する、取引固有の識別子です。
- DE 22:Point of Service Entry Mode(POS入力モード)– カードデータの取得方法(例:磁気スワイプ、チップ読取り、手入力)を示すコード。
- DE 25:サービス提供時点条件コード – 取引に関連する特定の条件(例:顧客同席、電子商取引)を示すコード。
- DE 41:カード受入端末識別 – POS端末の固有識別子。
- DE 42:カード受入者識別コード – 加盟店またはカード受入者を特定する固有の識別子です。
- DE 49:通貨コード(取引)- 取引に使用される通貨を表す3桁のコード。
金融メッセージング標準であるISO 8583において、「MTI」とはメッセージタイプ識別子(Message Type Identifier)の略称です。これはメッセージの目的を表す4桁の数字コードであり、ISO 8583メッセージの最初のフィールドです。
MTI/プロトコル
MTIは4桁(各桁の範囲は0~9)で構成され、それぞれ次の意味を持ちます。
- バージョン(第1桁):当該メッセージに使用されているISO 8583のバージョンを示します。
- 0: ISO 8583:1987
- 1:ISO 8583:1993
- 2: ISO 8583:2003
- 3~9:将来の使用または個別バージョン用に予約
- クラス(第2位):メッセージの主たる目的を表します。
- 0:ISO用に予約
- 1:承認
- 2:金融取引(例:現金引出し、残高照会)
- 3:ファイル操作(ファイルの更新など)
- 4:取消および支払取戻し(チャージバック)
- 5:照合
- 6:管理
- 7:手数料の徴収
- 8:ネットワーク管理
- 9:ISO用に予約
- 機能(3番目の位置):メッセージの具体的な機能を示します。
- 0:リクエスト
- 1:リクエストへの応答
- 2:助言
- 3:アドバイスへの応答
- 4:通知
- 5:通知の受領確認
- 6〜9:ISO予備(将来の使用のために確保)
- 発信元(4桁目):メッセージの発信者を示します。
- 0:アクワイアラー
- 1:アクワイアラーによる再請求
- 2:発行体
- 3:発行体の重複
- 4~9:ISO予約
ISO 8583メッセージにおけるMTI(メッセージ種別識別子)の例:
- 0100:オーソリゼーション要求
- 0110:承認応答
- 0200:金融取引リクエスト
- 0210:金融取引応答
- 0420:取消要求
- 0421:取消要求の再送
- 0430:取消応答
- 0500: アクワイアラー照合要求
- 0510:アクワイアラー照合応答
- 0800:ネットワーク管理要求
- 0810:ネットワーク管理応答
これらの例は、標準的なISO 8583のメッセージタイプに基づくものであることにご留意ください。ただし、個々の実装やカスタマイズは、各決済システムまたは金融機関の個別の要件に応じて存在する場合があります。



次のステップ
ご紹介のお申込み
お客様がどのような方で、どのようなお考えをお持ちかを、数行でお知らせください。お問い合わせは当行に直接届き、秘密を厳守して取り扱われます。
お話をご希望の場合は、30分間のビデオ会議をご予約ください。