
「14 級以上銀行家」:一個並不存在的職級
銀行業中權責的實際分配方式
世上並無所謂「十四級以上銀行家」。任何監管機構、行業組織或銀行均不承認此一稱謂為標準職級。真實存在的,是一套層次分明的授權制度,涵蓋由櫃員的權限上限,以至國家監管機構及國際標準制定機構的職權。這是業界抵禦操作風險、安全漏洞及金融不穩的主要防線之一,亦是本頁的主題。
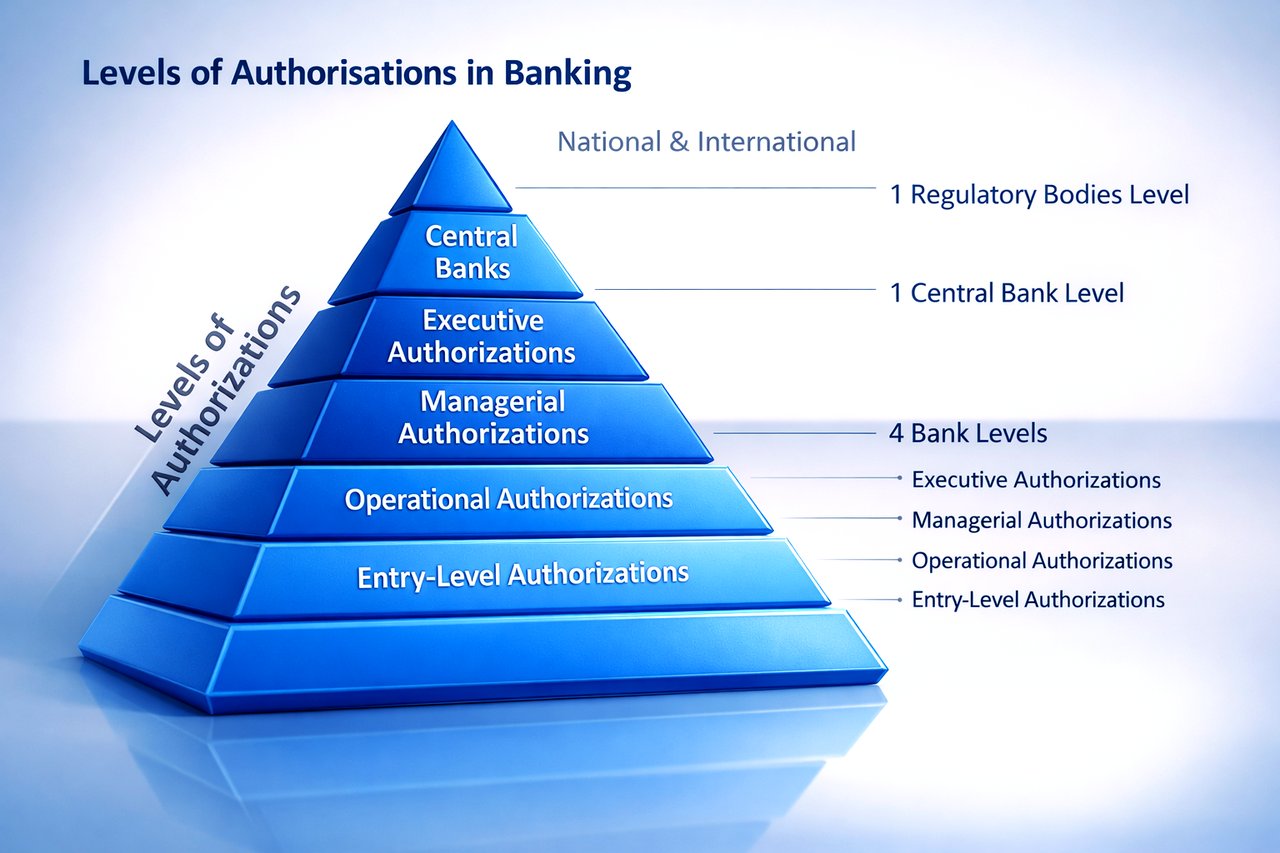
銀行內部的職權
在每家銀行內部,權限按職務分配,且各層級均設有明確限額。聯邦金融機構檢查委員會(Federal Financial Institutions Examination Council)闡述了典型架構(FFIEC,2016):
- 入門級:櫃員及客戶服務人員辦理日常交易,並僅能在嚴格界定的範圍內查閱客戶資料。
- 營運層面:貸款主任及客戶經理負責批核貸款及管理客戶帳戶,通常須經額外的身分驗證。
- 管理層級:經理負責批准大額交易、查閱詳細報告並進行審核,從而形成內部制衡機制。
- 管理層級:高級管理人員擁有完整的存取權限,負責作出策略性決策、批准重大承諾,並可查閱決定本行發展方向的報告。
上述限制透過存取控制系統強制執行,此乃美國《格雷姆—里奇—比利雷法案》(GLBA)等監管框架所要求(Federal Trade Commission,2002)。
職銜、職級及缺失的第14級
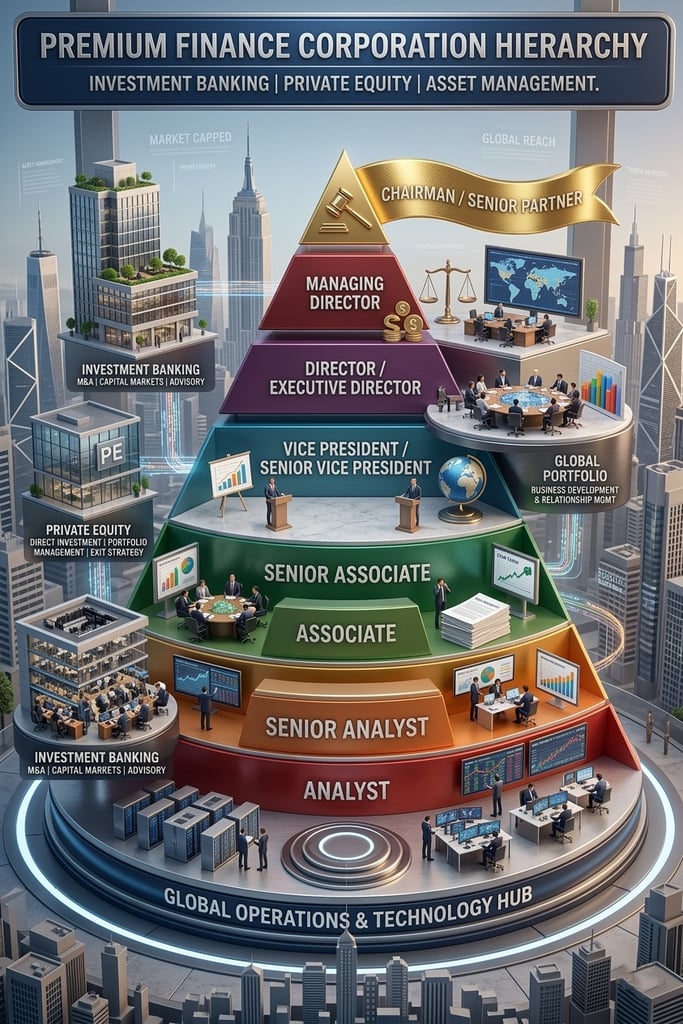
銀行以職能而非編號來命名職位。投資銀行採用分析員、經理、副總裁、董事及董事總經理等職銜。零售及商業銀行則設有櫃員、客戶服務代表及分行經理,管理層由行政總裁及財務總監領導。每一職銜均對應明確的職責及權限層級。
部分銀行確實會就職級或薪酬設有內部數字等級。此等等級制度因機構而異:某銀行的四級,可能相當於另一家銀行的三級。因此,某家銀行的內部等級制度中或許存在「十四級」,但若無該行的等級指引,此稱謂在該行以外並無任何意義。
此一說法亦非出自某部小說或任何官方出版物。人們或會想到 Tom Wolfe 的《The Bonfire of the Vanities》及其他諷刺金融精英的作品,但該詞似乎源自網上的金融討論。它借用電子遊戲中編號等級的概念,數字愈高代表進度與地位愈高;在非專業圈子中,這是一種刻意的誇張說法。
國家層面監督
在個別銀行之上,設有監督銀行業務並執行金融及消費者保護法律的國家主管機關。國際清算銀行(BIS)對其職能的描述如下(BIS,2021):
- 銀行監管機構對其管轄範圍內的銀行進行檢查、審查及制裁,執行監管規定並保障消費者。在美國,貨幣監理署(OCC)負責特許及監管國民銀行,聯邦儲備系統負責監管屬其成員的州立銀行,而聯邦存款保險公司(FDIC)則負責監管該系統以外的州特許銀行。在英國,英倫銀行轄下的審慎監管局(PRA)負責監管銀行的穩健與安全,而金融行為監管局(FCA)則規管其行為操守。
- 聯邦儲備系統及歐洲中央銀行(ECB)等中央銀行負責管理貨幣、貨幣政策及支付系統,並在必要時介入以確保流動性及償付能力。
國際標準
由於金融活動跨越國界,國際組織協調監管並制定共同標準(BIS,2023):
- 國際清算銀行(BIS)為各國中央銀行的銀行,亦是國際金融合作的論壇,並設有巴塞爾銀行監管委員會(BCBS)。
- BCBS 發布《巴塞爾協定》,訂立銀行資本、風險管理及監管的全球標準(BCBS,2022年)。
授權的實際運作
要符合這些要求,既需要技術,亦需要合規方面的紀律。聯邦金融機構檢查委員會(FFIEC,2016)指出三點:
- 科技與合規:能落實基於角色的存取控制,並符合如《通用數據保護條例》(GDPR)或《薩班斯-奧克斯利法案》等監管要求的資訊系統。
- 持續監察:持續檢視授權做法,並透過異常偵測識別未經授權的存取嘗試及可疑交易模式。
- 適應:授權系統必須與金融科技同步發展,銀行日益運用人工智能及機器學習,以加強對新型網絡威脅的防護。
監管標準與業界慣例
監管標準亦指向同一方向。巴塞爾銀行監管委員會經修訂的《操作風險健全管理原則》(BCBS,2021年)指出,健全的內部控制機制須有適當的職責分離,並將資訊及通訊科技的效能與安全視為銀行業務的根本要素。特許證券及投資學會(CISI,2021年)則強調持續的員工培訓、定期審計,以及NIST網絡安全框架等公認標準。
簡而言之
銀行業中的權限是真實、分層且有文件記錄的。其由內部職務限額延伸至各國監管機構,再至國際標準制定機構,並由技術、合規及審計予以執行。「14 級以上銀行家」在此架構中並無立足之地。隨著金融科技不斷演進,此架構亦將持續調整;但其存在的必要性不會改變。





