何謂反洗錢?
打擊洗錢及恐怖主義融資,有助於維護全球安全、金融體系的完整性及可持續增長。AML 及 CFT 法律的目的,在於防止金融市場被濫用於上述任何一項目的。
歐盟及許多其他司法管轄區已通過嚴格的反洗錢及反恐融資立法,各主管機關透過網絡協作,確保其在實務中得到執行。
IFB 在科摩羅聯盟安朱昂自治島由Anjouan Offshore Finance Authority持牌並受監管,牌照編號為 L1149。我們的 AML/CFT 方案以 FATF 四十項建議為基礎,各國監管制度本身亦以此標準接受評估。
交易對手所在地的其他監管框架同樣適用。代理銀行關係使美國《銀行保密法》(Bank Secrecy Act)的要求間接納入適用範圍,而面向歐盟的業務則涉及歐洲監管框架。僅按當地最低標準建立的合規方案,無法通過代理銀行的盡職審查,本行的方案因此並非如此。
我們的方案包括:
- 經高級管理人員書面核准;
- 一套以風險為本的客戶身分識別程序,足以對每名客戶的真實身分形成合理確信;
- 偵測及呈報可疑活動;
- 對其實施情況進行獨立測試;
- 設有指定的 AML 合規主任,並公布其聯絡資料;
- 對相關人員持續進行培訓;
- 基於風險的持續盡職審查,包括法人客戶的實益擁有權、了解每項業務關係的性質及目的,以及透過監控使客戶資料保持最新。
這些規則的目的在於偵測及舉報可疑活動,包括洗錢及恐怖分子資金籌集的上游犯罪,例如證券欺詐及市場操縱。
國際框架
金融行動特別工作組(FATF)成立於 1989 年,制定全球反洗錢政策框架,並評估各國是否遵行。各國監管機構監督其司法管轄區內的機構,聯合國、世界銀行及國際貨幣基金組織亦各自推行反洗錢計劃。
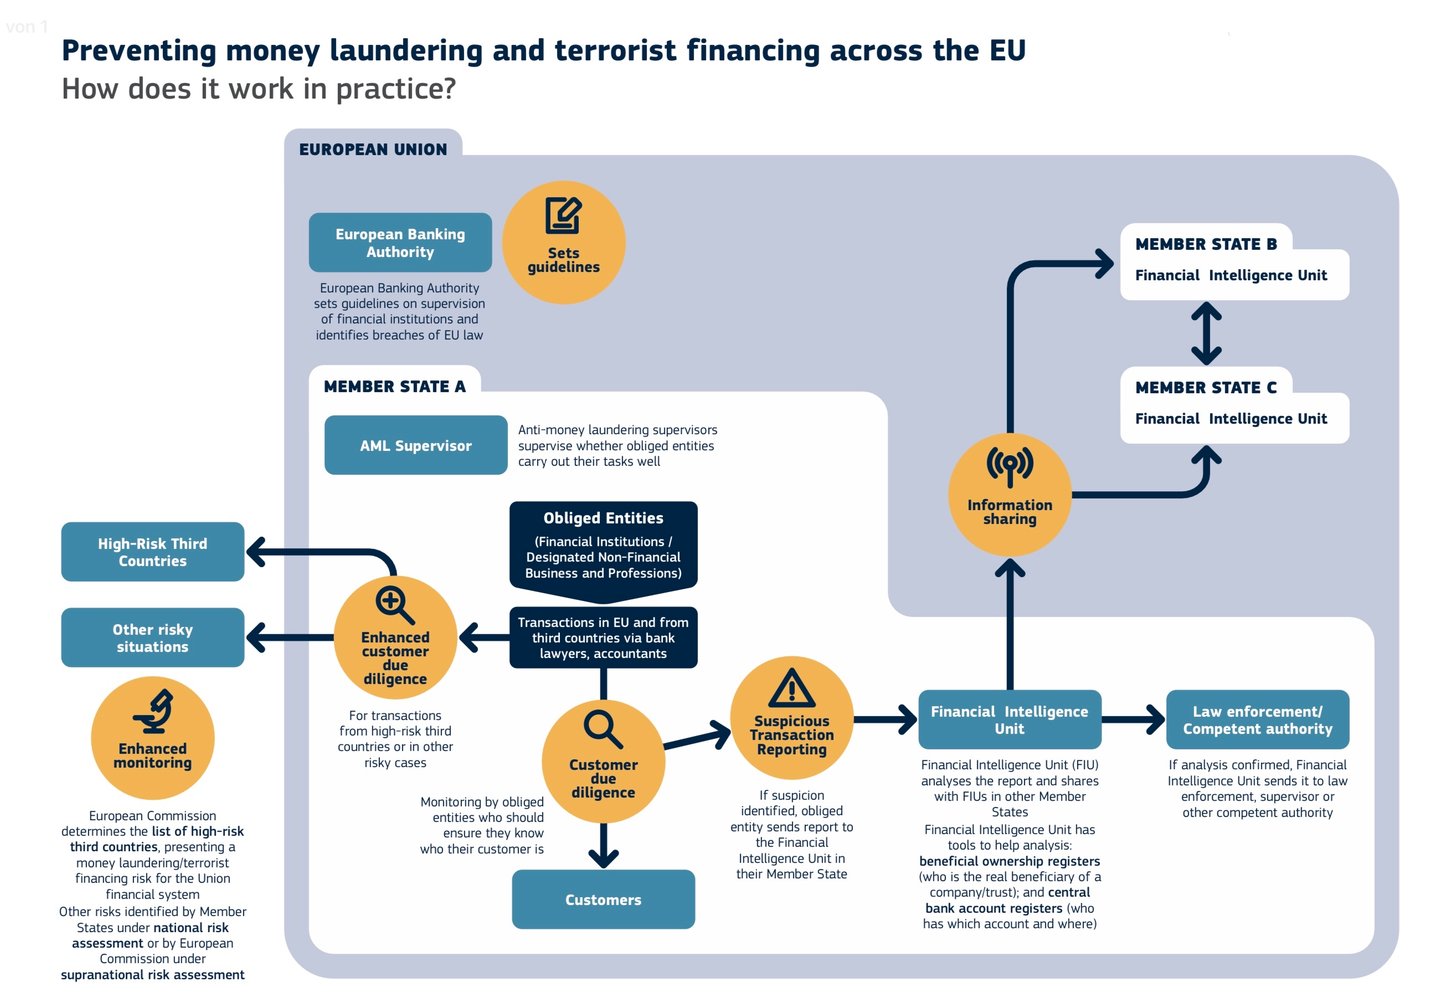
反洗錢(AML)將最佳實務應用於可疑活動的偵測。犯罪分子愈容易在不被察覺的情況下動用非法資金,犯罪便愈加猖獗。因此,反洗錢規管要求「義務實體」熟悉各項警示信號,並主動監測其客戶的活動。義務實體是指其交易可能遭洗錢者利用的機構,包括銀行、支付處理機構、博彩及賭博業務等。在歐盟,歐洲銀行管理局發出監管指引,而反洗錢監管機構則評估各機構履行其職責的成效。
歐洲的監管框架已改變形態。以指令為基礎的架構正由 2024 年反洗錢一攬子方案取代:包括具直接適用效力義務的第 2024/1624 號歐盟規例;關於監管及金融情報單位的第 2024/1640 號歐盟指令;以及在法蘭克福設立反洗錢管理局的第 2024/1620 號歐盟規例。
實務上,義務實體將獲得一套可直接適用的單一規則,取代二十七套轉置立法;同時設立對特定機構擁有直接管轄權的歐盟監管機構,並實施統一的現金支付上限。該套規則分階段實施,因此應就任何具體義務確認其適用日期,而不應假設存在單一的切換日。
反洗錢(AML)在銀行內如何運作
銀行處於金融體系的根基,必須及早發現可疑行為。其 AML 政策遵循 FATF 框架;第一線人員接受 AML 技術培訓,並依法有義務通報可疑活動。專責的 AML 合規人員進一步強化上述做法,並以三項工具為支撐:身分核查、結算及放行控制與交易監控軟體。
身分核實
銀行必須遵循了解你的客戶(KYC)程序,核實客戶身分。反洗錢政策提供框架,但各銀行仍須對其本身的客戶負責,並須對高風險交易作出標示。
KYC 要求銀行核實客戶的姓名、出生日期及地址,有時亦需核實職業等其他資料。客戶通常在開立帳戶時以官方文件證明身分,而銀行亦日益採用生物特徵識別,例如面部或聲紋識別及指紋。
結算及資金釋放控制
進帳資金須待結算完成後方予放行,而非憑付款通知放行。若某筆入帳對該帳戶而言屬異常,放行可能暫緩,以待審查。此屬內部控制及結算風險措施,並非監管規定的凍結期,且任何 AML 框架均無此類規定。
交易監測軟件
處理大量交易的銀行無法逐筆人工審核。監測軟件每日或即時檢查交易,綜合帳戶持有人的過往記錄、風險評估及各筆交易的詳情(例如金額、涉及的國家及付款性質),涵蓋現金存款、電匯及提款。被評定為高風險的交易會被標示為可疑。
我們遵循沃爾夫斯堡集團原則。
沃爾夫斯堡集團是一個由全球性銀行組成的組織,負責制定管理金融犯罪風險的架構與指引,尤其涵蓋 KYC、AML 及 CFT 政策。該集團於 2000 年首次在瑞士東北部的沃爾夫斯堡城堡(Château Wolfsberg)集會,與國際透明組織(Transparency International)代表(包括 Stanley Morris 及巴塞爾大學的 Mark Pieth 教授)共同草擬私人銀行業務的 AML 指引。《沃爾夫斯堡私人銀行業務 AML 原則》於 2000 年 10 月發布,並於 2002 年 5 月及 2012 年 6 月修訂。
交易監控系統(TMS)
交易監控系統是金融機構及監管機構用以監督銀行體系內交易的工具,可識別可能涉及洗錢、恐怖分子資金籌集或其他金融犯罪的活動。其運作分為七個步驟:
- 數據收集。系統從全行收集交易數據:金額、日期及時間、交易各方及交易性質。
- 風險剖析。系統依據客戶的往來歷史、慣常交易類型及所涉地域,運用上述資料建立客戶及交易的風險檔案。
- 基於規則的監控。對每筆交易套用預先設定的規則,例如標示超過門檻金額的交易,或短時間內的多筆交易。
- 異常偵測。運用統計模型及機器學習,識別明顯偏離常態或客戶一貫行為的交易。
- 警示。被標記的交易會產生警示,由合規人員或調查團隊進行審閱。
- 調查及呈報。如交易經審核後仍屬可疑,銀行將作進一步調查,並視乎調查結果,向主管機關提交可疑活動報告。
- 持續學習。調查結果用於優化規則及模型,使偵測的準確度隨時間不斷提高。
透過交易監控系統,銀行可更有效管理風險、履行監管義務,並協助打擊金融犯罪。
打擊恐怖分子融資(CFT)
IFB 打擊恐怖主義融資的做法,建基於風險評估、技術及與監管機構合作的多層次框架。
基礎原則與風險為本方法
我們的 CFT 管控措施結合了開戶時的客戶盡職審查、持續的交易監測,以及將被標記的活動提交人工覆核。模型按既定週期,根據內部結果及外部類型分析進行檢討及重新校準。
我們不公布偵測統計數據。此類數字讀者無從核實,且缺乏相應方法論便毫無意義。我們會做的是,在適當保密的前提下,回應代理行及監管機構提出的具體問題。
加強盡職審查及監察
完成初步篩查後,對風險較高的客戶適用強化盡職審查:
- 數據分析。本行演算法即時分析交易數據,並標示偏離既定常態的模式及異常情況。
- 行為特徵分析。透過歷史數據及預測分析建立詳細的行為特徵檔案,以便及早識別警示信號並轉交人工覆核。
- 分層驗證。被標記的交易由自動化系統與經驗豐富的人員共同核實,使介入處理既迅速又審慎。
即時監控及自動化干預
- 機器學習。本行系統從不斷變化的交易模式中學習,並適應新出現的威脅;一旦超出既定門檻,即自動介入處理。
- 即時升級處理。經識別為潛在風險的交易會即時標記並轉交二級審查,結合演算法的精確性與專業判斷。
- 自適應模型。本行的模型依據全球情報及內部績效數據持續更新,以緊貼新出現的風險類型。
合作
恐怖分子融資不受國界所限,我們的應對亦然。我們與各國監管機構及國際金融機構合作,交流見解及最佳實務:
- 情報共享。參與國際論壇,並與夥伴機構進行安全的數據交換。
- 聯合工作小組。如威脅有此需要,IFB 會參與打擊恐怖主義融資的聯合工作小組。
持續改進
我們的 CFT 程序的成效取決於其最近一次的修訂。我們密切關注金融犯罪的新趨勢,並將新的方法納入程序之中,以便幾乎即時地應對新興威脅。
嚴謹的盡職審查、穩健的技術及國際合作共同構成了一套能夠偵測並遏止資助恐怖主義活動的體系,且持續不斷發展。該體系保障國際金融體系的完整性,以及本行客戶與合作夥伴的安全。
認識收款人及收款人驗證
IFB 的安全框架結合了認識收款人(KYP)程序、收款人核實(VoP)以及我們的反恐融資(CFT)措施,構成防範欺詐、洗錢及恐怖主義融資的多層防線。
認識收款人(KYP)
傳統的管控措施著眼於付款人,而 KYP 則著眼於收款人,確保每位收款人的身分均毫無疑問地得到確立:
- 身分驗證。每名潛在受益人均會依據權威資料庫,結合靜態資料與動態風險指標進行核查。
- 行為及交易特徵分析。演算法分析付款紀錄與行為,建立風險概況,並偵測可能顯示欺詐的異常情況。
- 風險為本的分類。收款人按風險分類,並在有需要時實施強化審查,以防範洗錢及資金誤付。
收款人驗證(VoP)
收款人核實並非一項禮節,而是依據《即時支付條例》(Regulation (EU) 2024/886)所負有的法定義務;該條例修訂了SEPA條例(Regulation (EU) No 260/2012)。
自 2025 年 10 月 9 日起,歐元區成員國內每一家提供貸記轉帳服務的支付服務提供商,均須在授權前免費向付款人提供收款人核實(VoP)查核。該義務涵蓋標準及即時 SEPA 貸記轉帳。歐元區以外的提供商則須於 2027 年 7 月 9 日前完成。
運作方式
- 付款方的服務提供者提交收款人的 IBAN 及姓名。
- 該請求透過 SEPA 機制或路由及驗證機制轉發至收款人的服務提供者。
- 收款方的服務提供者核對其記錄,並返回四種結果之一:相符、近似相符、不相符或無法核實。
- 付款人收到結果後,自行決定是否繼續辦理。付款不會被自動攔截。
客戶最常忽略的一點:若付款人在獲悉收款人資料不符的警示後仍授權轉帳,則款項到達非預期收款人所生之責任,由付款人承擔。該警示使風險發生轉移。點擊確認前,請務必細閱。
歐洲支付委員會的收款人核實(VoP)計劃規則手冊已於2025年10月5日生效,規範各服務提供者之間的運作機制。
打擊恐怖分子融資
- 客戶盡職審查。依照嚴格的 KYC 標準,每位客戶自始即須接受審查。
- 持續交易監控。人工智能與即時分析監察交易流向,攔截恐怖主義融資的跡象。
- 自適應風險評估。透過機器學習持續優化的模型可提供風險評分,並適應新出現的威脅。
一個框架,多個層次
- 整體監督。受益人核實、付款指示分析與持續監控相互配合,確保不存在單點失效。
- 機器與人員並重。演算法提供即時偵測;經驗豐富的人員則提供深入審查及背景判斷。
- 國際合作。我們與全球各地的監管機構及金融機構合作,使我們的措施符合現行標準及最新威脅情報。
- 適應能力。金融犯罪手法變化迅速,本行持續投入資源,確保各項措施保持領先。
透過 KYP、VoP 及 CFT,IFB 之每一筆交易均須接受嚴格審查。此做法旨在預先識別威脅,而非待其發生後方予應對,從而維護金融體系之完整性。