反洗錢(AML)及客戶身分識別(KYC)政策
核准人:董事總經理委員會
1. 目的及適用範圍
本政策確立了 International Finance Bank LTD(IFB)的反洗錢(AML)及客戶身分識別(KYC)合規框架,以確保遵守國內及國際法規,包括但不限於:
- 歐盟反洗錢指令(第五號及第六號反洗錢指令),以及自 2027 年 7 月 10 日起適用的《反洗錢規例》(EU) 2024/1624
- 科摩羅聯盟安茹昂島的反洗錢法例,包括《2005年第008號洗錢(預防)法》
- 金融行動特別組織(FATF)建議
- 相關瑞士、列支敦士登及國際標準
本政策適用於代表 IFB 行事的所有僱員、高級人員、顧問、中介人及服務提供者。
2. 目標
本政策的目標為:
- 防止公司基礎設施被濫用於金融犯罪。
- 以風險為本的方式識別並核實客戶身分。
- 監測、調查並報告可疑活動。
- 為監管機構及交易對手建立經得起檢驗的審計軌跡。
- 堅持對洗錢及資助恐怖主義零容忍的文化。
3. 客戶盡職審查(CDD)
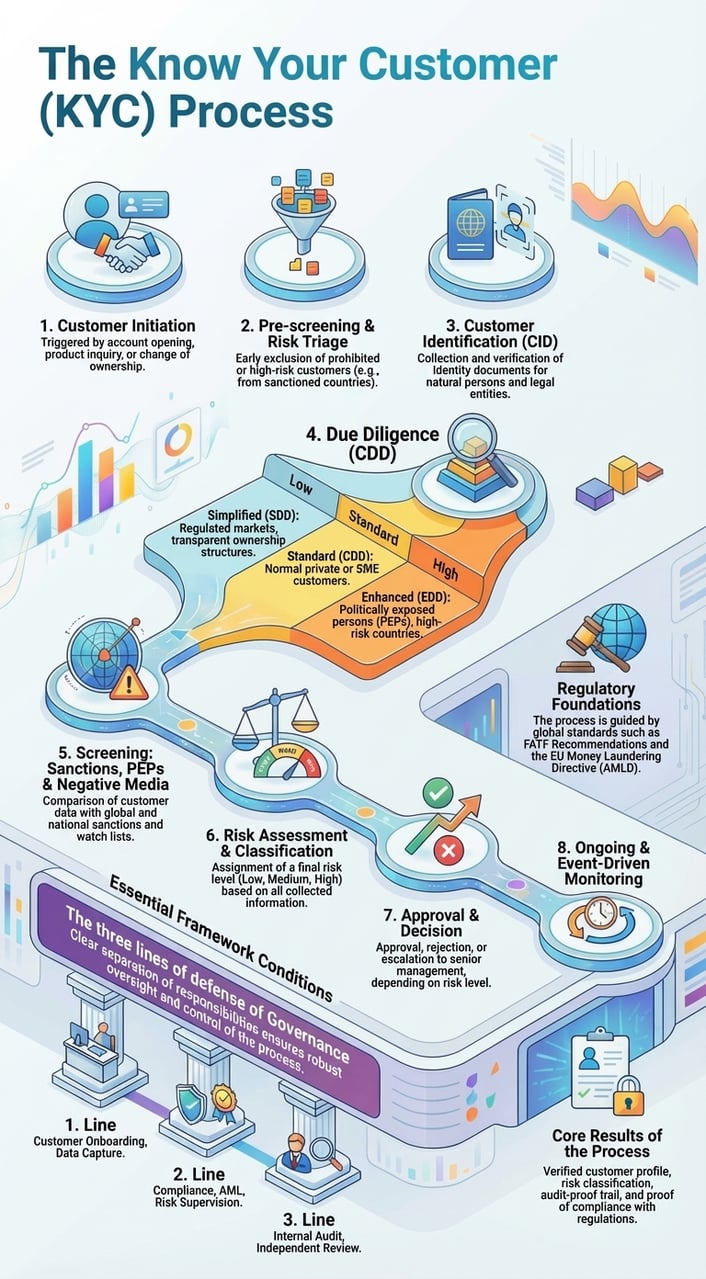
IFB 須將客戶分為三大類:自然人、法人及中介人(例如受託人、代理人、代名董事)。適用以下 CDD 義務:
- 基本客戶盡職審查(CDD):身分證明文件、業務關係目的。
- 強化客戶盡職審查(Enhanced CDD):適用於高風險客戶,須提供資金來源(SoF)及財富來源(SoW),並實施強化監察。
- 持續客戶盡職審查(CDD):按風險評級進行即時及定期覆核。
4. 客戶身分識別(KYC)計劃
KYC 計劃應包括:
- 收集並核實身份證明文件(例如護照、公用事業帳單)
- 核實所有權及控制權(例如最終實益擁有人 (UBO) 聲明、股東名冊)
- 使用外部驗證服務(IDNow、World-Check、Refinitiv)
- 對照國際制裁名單及PEP數據庫進行篩查
- 透過合規 Zoom 視訊會議進行視訊開戶,涉及加密資產風險敞口時須進行錢包歸屬確認
5. 風險為本方法(RBA)
客戶須按風險加權基準進行評估。風險評分將考慮:
- 註冊成立地/居住地司法管轄區
- 業務活動性質
- 交易量及交易頻率
- 公眾曝光度(PEP 身分)
- 涉及加密資產或離岸架構
6. 強化盡職審查(EDD)
加強盡職審查將適用於:
- 政治公眾人物(PEP)
- 高風險地區(依據 FATF/EU 名單)
- 複雜的股權架構(例如基金會、信託)
- 以加密資產為主的實體或非託管錢包用戶
加強盡職審查(EDD)措施包括深入核實資金來源及財富來源、合規面談、董事會層級批准及定期外部審計。
7. 監察及報告
公司應:
- 監測交易流動,留意是否出現與預期行為不一致或偏離的情況。
- 識別異常情況,例如拆分交易、分層交易或涉及高風險地址的交易。
- 毫不延遲地向主管金融情報單位提交可疑活動報告(SAR)。
- 保存所有上報、調查及舉報的記錄。
8. 記錄保存
IFB將保存記錄至少5年,包括:
- KYC 檔案及佐證文件
- 交易記錄及合規備註
- 內部批核與通訊
- 外部審計報告及往來函件
9. 培訓與意識提升
全體員工均須接受:
- 入職時接受 AML/KYC 初始培訓
- 年度進修課程,涵蓋法規更新、犯罪手法類型及執法動態
- 因應監管變動或內部事件而進行的專項培訓
10. 治理與監督
董事總經理已委任:
- 洗錢報告主任(MLRO)
- 一名合規專員
上述人員須負責日常執行、稽核、員工培訓及與監管機構的溝通事宜。
借助 RegMantle
附件 A:客戶風險評分矩陣
IFB 採用多因素評分系統評估每名客戶的風險等級。評分結果決定盡職審查及監察的強度。
| 風險因素 | 低(1) | 中等(2) | 高(3) | 評分 |
|---|---|---|---|---|
| 司法管轄區 | 歐盟/歐洲經濟區,FATF 白名單 | 非歐盟的 FATF 成員 | FATF 黑名單/高風險第三國 | [1–3] |
| 客戶類型 | 自然人,歐盟居民 | 法人實體,架構明確 | 信託/基金會或代名人 | [1–3] |
| 交易量 | < €50,000/年 | €50,000 – €250,000 | > €250,000 | [1–3] |
| 資金來源 | 薪金、銀行轉帳 | 加密資產、經紀 | 無法核實/以現金為主 | [1–3] |
| 政治公眾人物(PEP)風險敞口 | 無 | 間接/關聯 | 直接/高級官員 | [1–3] |
| 業務活動 | 低風險(例如顧問服務) | 中等(例如交易) | 高風險(例如加密資產/現金) | [1–3] |
風險總分 = 各單項分數之總和(範圍:6 至 18)。6–9:低風險 · 10–13:中等風險 · 14–18:高風險(須進行加強盡職審查)。
附件 B:可疑活動報告(SAR)範本
本範本供內部使用,用以記錄及呈報可疑交易或行為。
- 呈報人員:_________________________
- 報告日期:___________________________
- 客戶編號/姓名:__________________________
- 可疑性質(可選一項或多項):
□ 化整為零/拆分交易
□ 異常交易模式
□ 資金來源前後不一
□ 使用隱私幣或混幣服務
□ 涉及高風險國家
□ 拒絕提供 KYC/EDD 資料
- 活動說明:________________________
• 風險等級:□ 低 □ 中 □ 高
• 是否須對外通報:□ 是 □ 否
• 若是,報告呈交至:金融情報單位(FIU)/ 其他:__________
• 提交日期:___________________________
• 是否附有證明文件:□ 是 □ 否
• 洗錢報告主任(MLRO)簽署:____________________________
附件 C:加密錢包歸屬及追蹤
為遵循 FATF 第 16 號建議(「旅行規則」)及 MONEYVAL 同行評議的要求,IFB 對重大客戶交易所使用的所有數字錢包進行歸屬認定、追蹤及分析。
主要程序:
- 擁有權驗證——錢包必須透過簽署訊息、測試交易或其他可核實的控制權證明,與客戶建立關聯。
- 區塊鏈分析——使用 Chainalysis、TRM Labs 或同等工具,評估錢包風險評分、歷史資金流向及與非法服務的關聯程度。
- 旅行規則數據——IFB 按第 (EU) 2023/1113 號規例的要求,記錄加密資產轉移的匯款人及收款人資料、錢包地址及時間戳記;該規例適用於服務提供商之間,並無最低門檻;與自託管錢包之間的轉移,如金額超過 EUR 1,000,須核實該錢包由客戶擁有或控制。
- 冷錢包控制措施——在適用情況下,IFB 確保資產僅轉入已列入白名單或白標籤之錢包。
- 持續重新歸屬——錢包活動出現變化、終止客戶關係或觸發合規警示時,將啟動重新核實。
依據《通用數據保護條例》(GDPR)及反洗錢(AML)記錄保存義務,所有與錢包相關的資料至少保存 5 年。
認識收款人(KYP)政策
核准人:董事總經理委員會
1. 目的及適用範圍
本《認識收款人(KYP)政策》概述 IFB 為確保所有對外付款、支付及轉帳均支付予合法、已核實且合規的受益人而實施的程序。本政策旨在降低與規避制裁、欺詐、恐怖主義融資及其他非法活動相關的風險。
本政策適用於 IFB 作出的所有付款,包括但不限於:
- 供應商及承包商付款
- 客戶退款及佣金
- 加密資產兌法定貨幣或法定貨幣兌加密資產的結算
- 代表客戶處理第三方資金指示
2. 主要目標
- 防止向被列入黑名單或受制裁的實體撥付款項
- 確保於發放資金前已驗證收款人身分
- 核實收款人業務及銀行資料的真實性
- 維持可經得起檢驗的付款核實審計軌跡
- 標記高風險受益人,以進行強化盡職審查(EDD)
3. KYP 盡職審查流程
在向第三方執行付款前,必須核實下列要素:
- 收款人身分:全名或法人實體名稱,須經文件核實。
- 銀行或錢包資料:銀行名稱、SWIFT/BIC 代碼、IBAN 或加密貨幣錢包地址,並須附有證明文件核實。
- 制裁篩查:對收款人依據 EU、聯合國、OFAC 及其他適用名單進行核查。
- 業務依據:付款目的須以發票、合約或經授權人員簽署的付款指示予以確認。
4. 高風險指標
向下列類別收款人付款,須接受加強審查:
- 位於被列入黑名單或高風險司法管轄區的受益人
- 使用私人或不受監管的錢包進行加密資產結算
- 空殼公司或沒有實際運作網站或相關佐證資料的實體
- 於付款前不久要求更改收款人
- 在缺乏明確理由的情況下使用中介人或第三方付款帳戶
5. 收款人驗證方式
視乎風險分類,IFB 須採用下列一種或多種驗證方法:
- 銀行確認函或帳戶所有權證明書
- 透過簽署訊息或區塊鏈歸屬分析進行錢包驗證
- 視訊通話確認(適用於個人或新設實體)
- 透過 World-Check、Refinitiv 及受制裁實體資料庫進行反向查詢
6. 記錄保存及審計
所有「認識付款方」(KYP)查核均須記錄,並與相關付款檔案一併存放。IFB 將此等記錄保存至少 5 年。內部審計將每半年核實 KYP 查核的完整性及完備性。
7. 角色與職責
- 財務部門負責在撥付款項前執行 KYP 查核。
- 合規主任負責監督 KYP 框架的遵循情況,並調查任何異常情況。
- 對於任何高風險或可疑的收款人,必須諮詢洗錢報告主任(MLRO)。