Usalama na uadilifu wa miamala yetu ya kifedha
Benki kama yetu hutumia miundombinu maalumu ya seva kushughulikia nyanja tofauti za uendeshaji. Kulingana na mahitaji ya usanifu na kanuni za kifedha, aina kuu za seva ni:
1. Seva Kuu za Mfumo wa Benki
Seva hizi huunda uti wa mgongo mkuu wa uendeshaji, zikisimamia akaunti za wateja, miamala na uzingatiaji wa sheria na kanuni:
- Seva za Uchakataji wa Miamala: Hutekeleza idhini za malipo kwa wakati halisi, ukaguzi wa ulaghai na ukamilishaji wa malipo (mf., SWIFT, SEPA).
- Seva za Usimamizi wa Akaunti: Hushughulikia matukio ya mzunguko wa maisha ya akaunti (kufungua/kufunga), mahesabu ya riba, na ufuatiliaji wa ukwasi.
- Seva za Uzingatiaji wa Sheria na Kanuni: Huendesha kiotomatiki ukaguzi wa AML (Kupambana na Utakatishaji wa Fedha Haramu), njia za ukaguzi na utoaji wa taarifa (k.m., IFRS, GDPR).
2. Seva za Leja
Inawajibika kutunza kumbukumbu za kifedha zisizobadilika:
- Seva za Leja Kuu: Hufuatilia uhasibu wa kumbukumbu mbili katika akaunti mbalimbali, kuhakikisha uzingatiaji wa viwango vya uhasibu kama IFRS.
- Seva za Teknolojia ya Leja Zilizosambazwa (DLT): Mifumo inayotegemea blockchain kwa malipo ya kuvuka mipaka, uthibitishaji wa KYC, na kumbukumbu za miamala zisizoweza kuchezewa.
3. Seva za Mawasiliano ya Nje
Huwezesha mwingiliano salama na taasisi za nje:
- Seva za EBICS: Husimamia Kiwango cha Mawasiliano ya Kibenki ya Kielektroniki kupitia Mtandao (Electronic Banking Internet Communication Standard) kwa malipo ya SEPA, kinachotumika sana nchini Ujerumani, Ufaransa na Uswisi.
- Seva za Host-to-Host (H2H): Miunganisho ya moja kwa moja ya SFTP/FTPS kwa miamala ya mashirika ya kiwango kikubwa (k.m., usindikaji wa mishahara kwa wingi).
- Seva za Lango la API: Hutoa miunganisho ya RESTful kwa uanzishaji wa malipo kwa wakati halisi na ujumlishaji wa akaunti (iliyolindwa kupitia OAuth2/mTLS).
- Seva za Kiolesura cha Swift: Huunganisha benki na mtandao wa Swift kwa ujumbe wa kati ya benki (SCORE ni kundi funge la watumiaji la Swift kwa upatikanaji wa mashirika, si aina ya seva).
4. Seva za Hifadhidata
Hazina kuu za data za kifedha zilizopangiliwa:
- Seva za Data za Wateja: Huhifadhi nyaraka za KYC, historia za miamala na uchanganuzi wa tabia.
- Seva za Orodha ya Bidhaa: Husimamia huduma zinazotolewa kama mikopo, rehani na viwango vya amana.
5. Seva za Usalama na Miundombinu
Huhakikisha uadilifu wa mifumo na uzingatiaji wa kanuni:
- Seva za Hardware Security Module (HSM): Hulinda funguo za usimbaji fiche kwa ajili ya sahihi za kidijitali na usimbaji fiche wa SSL/TLS.
- Seva za Firewall/VPN: Hutekeleza mgawanyo wa mtandao na ufikiaji salama wa mbali kwa wafanyakazi.
- Seva za Urejeshaji Baada ya Maafa: Huhifadhi mifumo mbadala kwa ajili ya kuendeleza shughuli wakati wa kukatika kwa huduma.
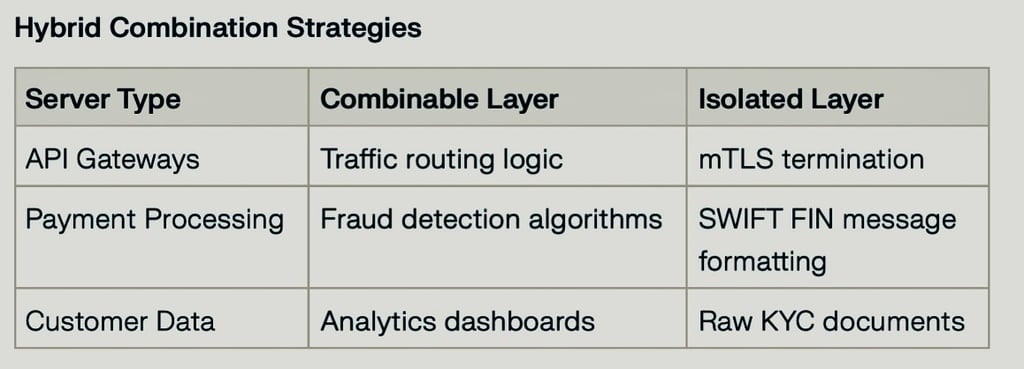
Benki za kisasa mara nyingi hutumia miundo mseto, ikichanganya seva kuu zilizo ndani ya majengo ya benki na nodi za DLT zinazotegemea wingu kwa ajili ya upanuzi. Kwa mfano, benki inaweza kutumia seva kuu za kibenki za IBM zilizo ndani ya majengo yake pamoja na seva za leja zilizohifadhiwa kwenye AWS kwa upatanisho wa papo hapo. Mbinu hii ya moduli husawazisha uzingatiaji wa sheria na kanuni, utendaji, na ubunifu.
Benki lazima ziweke uwiano kati ya kuunganisha seva kwa ufanisi na kudumisha utengano kwa usalama na uzingatiaji wa sheria na kanuni. Ifuatayo ni mgawanyo wa seva zinazoweza kuunganishwa na zisizoweza kuunganishwa kwa kuzingatia vikwazo vya kiufundi na mazoea ya sekta:
Seva Zinazoweza Kuunganishwa
1. Seva za Wavuti/Programu
- Njia mseto: Uvirtualishaji (VMware, KVM) au uwekaji wa programu katika kontena (Docker/Kubernetes)
- Mfano: Kuendesha tovuti nyingi za kibenki (rejareja, mashirika, simu za mkononi) kwenye kundi la hypervisor lenye ugawaji wa mzigo.
2. Seva za Hifadhidata
- Njia ya mchanganyiko: Hifadhidata za wingu zenye wapangaji wengi (AWS RDS, Azure SQL)
- Hifadhidata kuu za benki za Oracle/MS SQL zinaweza kuwepo pamoja na mifumo ya uchambuzi ya PostgreSQL/MongoDB katika mazingira mseto ya wingu.
3. Lango za Mawasiliano ya Nje
- Njia ya mchanganyiko: Lango zilizounganishwa za API (Apigee, MuleSoft)
- Huduma za EBICS, SWIFT na SFTP zinaweza kuendeshwa kwenye miundombinu ya pamoja pamoja na huduma ndogo (microservices) mahususi kwa kila itifaki.
4. Seva za Urejeshaji Baada ya Maafa
- Mbinu ya mseto: Urudufu wa kijiografia unaofanya kazi kwa pamoja (active-active)
- Nakala za mifumo mikuu ya kibenki na seva za leja mbadala zinaweza kutumia pamoja makundi ya seva za urejeshaji baada ya maafa.
5. Seva za Kati (Middleware)
- Njia ya mchanganyiko: Enterprise Service Bus (ESB)
- Uelekezaji wa malipo, ukaguzi wa uzingatiaji na huduma za ubadilishaji wa sarafu zimeunganishwa katika IBM Integration Bus/SAP PI.
Seva Zinazopaswa Kutengwa
1. Seva Kuu za Uchakataji wa Miamala
- Sababu: Utenganisho (wa kimwili au kwa mgawanyo mkali) hupunguza wigo wa udhibiti wa PCI DSS na SOC 2
- Mfano: IBM zSystems zinazoendesha vichunguzi vya miamala vya CICS haziwezi kushiriki vifaa na mzigo mwingine wa kazi.
2. Seva za Moduli ya Usalama wa Vifaa (HSM)
- Sababu: FIPS 140-2/140-3 Kiwango cha 3 inahitaji vifaa maalum visivyoweza kuchezewa
- Utekelezaji: HSM za Thales/Gemalto zinazoshughulikia sahihi za kidijitali na funguo za usimbaji fiche.
3. Mifumo ya Leja ya Wakati Halisi
- Sababu: Uwekaji wa vitabu vya hesabu kwa mfumo wa kuingiza mara mbili unahitaji kutogawanyika kwa muamala (atomicity)
- Mfano: Seva za leja za Oracle Financial Services zenye hifadhi ya NVMe iliyounganishwa moja kwa moja.
4. Seva za Kuripoti kwa Wadhibiti
- Sababu: Kumbukumbu za ukaguzi lazima zilindwe dhidi ya mabadiliko na zihifadhiwe kwa vipindi vinavyohitajika na GDPR na sheria za AML; utenganishaji hurahisisha kuthibitisha hilo
- Mpangilio: Mifumo ya SQL Server iliyotengwa kwa ajili ya ripoti za MiFID II/FATCA.
5. Mifumo ya Uidhinishaji ya ATM/POS
- Sababu: Makubaliano ya kiwango cha huduma ya upatikanaji wa 99.999% na mahitaji ya mgawanyo wa mtandao
- Usanifu: IBM Power Systems yenye SAN za Fibre Channel zenye uwekezo wa ziada.
Vikwazo vya kiufundi:
- Mifumo ya msingi ya benki yenye kiasi kikubwa cha miamala inahitaji miunganisho maalum ya mtandao yenye kipimo data cha juu
- PCI DSS inahitaji nambari za kadi zilizohifadhiwa (PAN) zifanywe zisisomeke na mazingira ya data ya wenye kadi yatenganishwe
- Mpango wa Usalama wa Wateja wa Swift (CSP) unahitaji miundombinu ya Swift iwekwe katika eneo salama lililolindwa
Tumefanikiwa kuunganisha asilimia 80 ya seva zisizo muhimu (wavuti/programu/middleware) huku tukiweka mifumo ya msingi/HSM/leja ikiwa imetengwa kabisa.
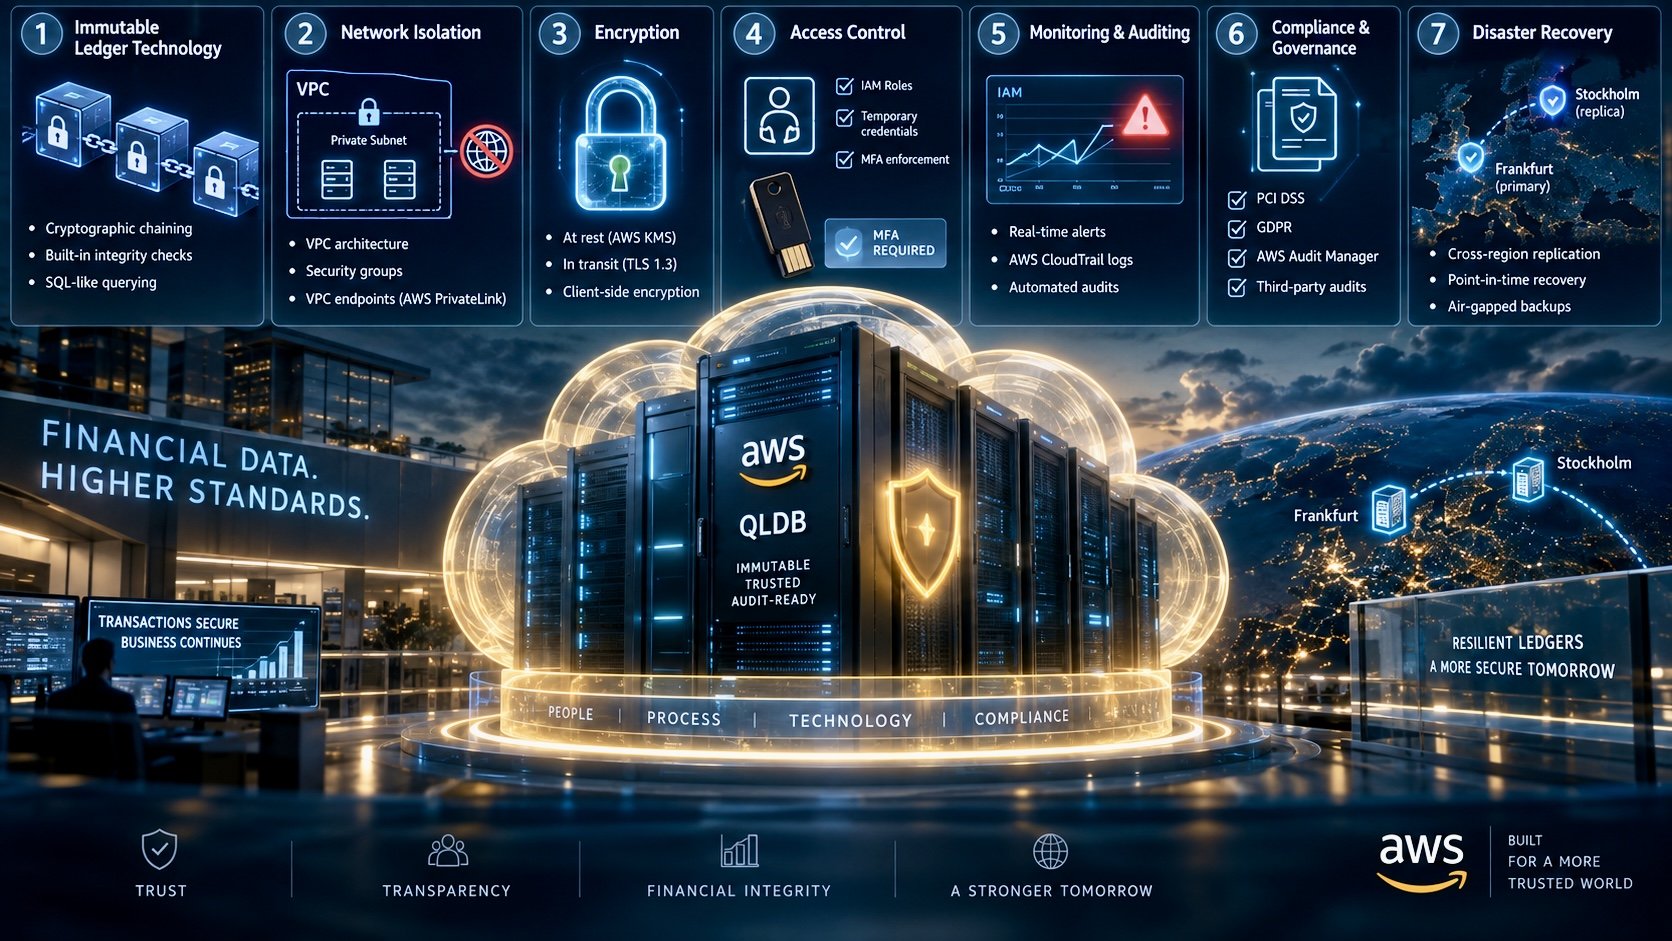
Kulinda seva za leja katika wingu kunahitaji ulinzi wa tabaka nyingi unaolingana na unyeti wa data ya kifedha. Kwa kuzingatia mbinu bora za usalama za AWS na utekelezaji mahususi wa sekta ya benki, huu ni mkabala uliopangiliwa:
1. Teknolojia ya Leja Isiyobadilika
Tumia hifadhidata za leja zilizojengwa kwa kusudi maalumu zenye uthibitisho wa kriptografia wa kila muamala:
- Mnyororo wa kriptografia: Kila muamala hutengenezewa msimbo wa hash na kuunganishwa na kumbukumbu iliyotangulia, na hivyo kuunda njia ya ukaguzi isiyoweza kubadilishwa.
- Ukaguzi wa uadilifu uliojengewa ndani: hifadhidata hujihakiki yenyewe historia yake kiotomatiki, na hivyo kuzuia udanganyifu wa kubadilisha taarifa.
- Uulizaji unaofanana na SQL: Hudumisha upatanifu na mifumo ya kifedha iliyopo huku ukiongeza usalama unaofanana na blockchain.
2. Utengaji wa Mtandao
- Usanifu wa VPC: Weka seva za leja katika mitandao midogo ya faragha isiyo na ufikiaji wa intaneti ya umma.
- Vikundi vya usalama (security groups): Weka mipaka ya trafiki inayoingia kwa milango mahususi (mf. PostgreSQL/Aurora) kutoka safu za anwani za IP zilizoidhinishwa awali.
- Vituo vya VPC: Tumia AWS PrivateLink kwa mawasiliano salama kati ya seva za leja na huduma kama S3/KMS bila kufichua data kwenye mtandao wa umma.
3. Usimbaji fiche
- Wakati wa kuhifadhiwa: Funguo zinazosimamiwa na AWS KMS husimba data ya leja katika Amazon Aurora, kwa mzunguko wa kiotomatiki wa funguo.
- Wakati wa usafirishaji: Lazimisha TLS 1.3 kwa mawasiliano yote kati ya mteja na seva na kati ya huduma.
- Usimbaji fiche upande wa mteja: Simba kwa fiche mapema sehemu nyeti za data (k.m., salio la akaunti) kabla ya kuzihifadhi kwa kutumia AWS Encryption SDK.
4. Udhibiti wa Ufikiaji
- Majukumu ya IAM: Kutoa ruhusa za kina (kwa mfano, majukumu ya kuingiza data pekee) ili kuzuia ufutaji wa data kwa bahati mbaya au kwa nia ovu.
- Vitambulisho vya muda: Tumia AWS STS kwa ufikiaji wa muda maalum wakati wa matengenezo.
- Utekelezaji wa MFA: Kuhitaji tokeni za kifaa (YubiKey) kwa akaunti za root/usimamizi.
5. Ufuatiliaji na Ukaguzi
- Tahadhari za papo hapo: Sanidi AWS CloudWatch itoe tahadhari kwa mifumo isiyo ya kawaida ya miamala (kwa mfano, uhamishaji unaozidi EUR 1M).
- Kumbukumbu za shughuli: Fuatilia mabadiliko yote ya leja kupitia AWS CloudTrail iliyounganishwa na zana za SIEM.
- Ukaguzi wa kiotomatiki: Endesha kanuni za AWS Config kila wiki ili kuthibitisha hali ya usimbaji fiche na sera za mtandao.
6. Uzingatiaji wa Sheria na Kanuni na Utawala
- Mgawanyo kwa kanda: Mazingira tofauti ya leja ya DEV/TEST/PROD kwa kutumia AWS Organizations.
- Ripoti za kiotomatiki: Zalisha ripoti za uzingatiaji wa PCI DSS/GDPR kupitia AWS Audit Manager.
- Ukaguzi wa wahusika wa tatu: Panga majaribio ya kupenya (penetration tests) ya kila mwaka kwa kutumia washirika walioidhinishwa na AWS.
7. Urejeshaji wa Mifumo Baada ya Janga
- Urudufishaji katika kanda mbalimbali: Hifadhi nakala za leja zilizosimbwa kwa njia fiche katika kanda za AWS za Frankfurt na Stockholm.
- Urejeshaji kwa wakati mahususi: Washa nakala rudufu endelevu ili kurejesha data hadi sekunde yoyote ndani ya kipindi cha uhifadhi (hadi siku 35).
- Nakala rudufu zilizotengwa kabisa na mtandao (air-gapped): Hifadhi nakala za robo mwaka za leja katika AWS Backup Vault kwa muda wa uhifadhi wa miaka 7.
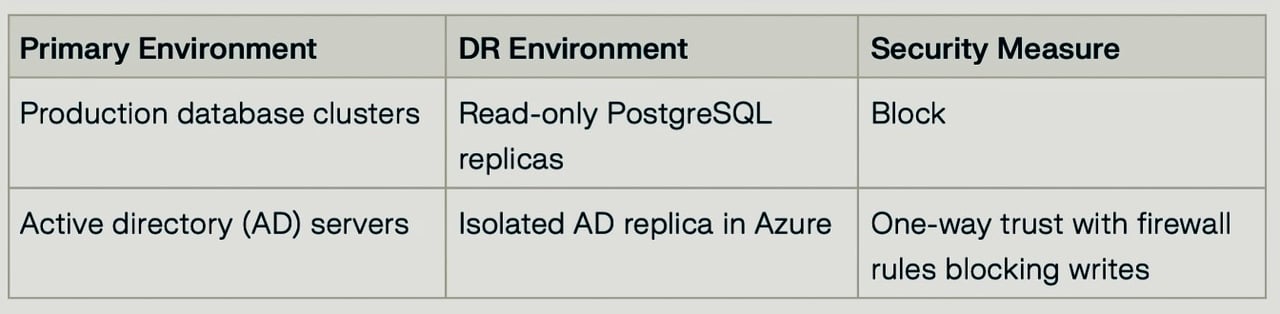
Ili kuzuia maingizo hasidi yasisambae hadi kwenye seva za urejeshaji baada ya maafa (DR), benki hutekeleza mikakati ya usalama ya tabaka nyingi inayotenga nakala rudufu, kutekeleza udhibiti mkali wa ufikiaji, na kuthibitisha uadilifu wa data. Ifuatayo ni maelezo ya kiufundi ya hatua muhimu:
1. Nakala Rudufu Zisizobadilika zenye Mipangilio ya Kuandika Mara Moja na Kusoma Mara Nyingi (WORM)
- Madhumuni: Kuzuia programu hasidi za kutisha kwa fidia dhidi ya kubadilisha au kusimba data ya hifadhi nakala.
Utekelezaji: Tumia AWS S3 Object Lock au Azure Blob Immutable Storage kuzuia ufutaji au urekebishaji kwa kipindi cha uhifadhi kilichobainishwa. Tumia hashi ya kriptografia (SHA-256) kwenye faili za nakala rudufu; upotoshaji wowote hubatilisha hashi na kuamsha tahadhari.
2. Nakala Rudufu Zisizounganishwa na Mtandao na Urudufishaji wa Nje ya Mtandao
- Kutenganisha Mtandao: Hifadhi seva za urejeshaji baada ya maafa (DR) katika VPC/VLAN tofauti isiyo na mawasiliano ya kuingia kutoka mtandao wa intaneti. Tumia nakala za data za mwelekeo mmoja (kutoka seva kuu → DR) kupitia zana kama AWS Storage Gateway au Azure Site Recovery, ukizuia ulandanishi wa kinyume.
- Utengaji wa Kimwili (Air-Gapping): Kwa mifumo muhimu, hifadhi nakala kwenye kanda au hifadhi isiyounganishwa na mtandao, inayounganishwa tu wakati wa vipindi vilivyopangwa vya urudufishaji.
3. Udhibiti wa Ufikiaji wa Zero-Trust
- Uthibitishaji: Lazimisha MFA kwa violesura vyote vya usimamizi wa DR (k.m., AWS SSO, Azure AD Conditional Access). Kabidhi majukumu ya IAM yenye ruhusa za kiwango cha chini kabisa zinazohitajika (k.m., `s3:GetObject` pekee).
- Usalama wa Mtandao: Weka mipaka ya trafiki ya urudufishaji kwenye njia za IPsec VPN au AWS Direct Connect/Azure ExpressRoute. Weka mifumo ya kugundua uvamizi (IDS) kama Snort au Suricata ili kufuatilia njia za urudufishaji.
4. Uthibitishaji wa Uadilifu wa Data
- Ukaguzi Kabla ya Urudufishaji: Chunguza data chanzi ili kubaini programu hasidi kwa kutumia zana kama ClamAV au CrowdStrike Falcon kabla ya urudufishaji. Linganisha checksum kabla na baada ya uhamishaji ili kubaini uchezeaji wa data.
- Ukaguzi Baada ya Urudufishaji: Tumia AWS Config au Azure Policy kutekeleza sera za usimbaji fiche na ufikiaji kwenye seva za DR. Panga ukaguzi wa kila siku wa uadilifu kupitia hati-tekelezi (scripts) (kwa mfano, uthibitishaji wa `sha256sum`).
5. Mazingira Yaliyotenganishwa Kimantiki
6. Majaribio ya Kiotomatiki ya Kuhamia Mfumo Mbadala
- Mashambulizi ya Majaribio: Tumia zana kama Chaos Monkey kuiga maambukizi ya ransomware na kuthibitisha uthabiti wa seva za DR. Pima malengo ya muda wa kurejesha huduma (RTO) na malengo ya hatua ya kurejesha data (RPO) wakati wa mazoezi.
- Uchambuzi wa Kiuchunguzi: Hifadhi kwa siku 90 kumbukumbu za VPC Flow Logs na matukio ya CloudTrail ili kufuatilia hitilafu za urudufishaji.
Kutekeleza nakala rudufu zisizobadilika ni muhimu kwa kulinda data dhidi ya ransomware, ufutaji wa bahati mbaya na ukiukaji wa kanuni. Kwa kuzingatia viwango vya sekta na zana kama AWS, Veeam na Azure, haya ndiyo mazoea bora:
1. Lazimisha Kutobadilika katika Ngazi ya Hifadhi
- Tumia mipangilio ya WORM (Write-Once-Read-Many) kupitia hifadhi ya vitu yenye S3 Object Lock (AWS), Azure Immutable Blob Storage, au Veeam Hardened Repositories.
- Washa vizuizi vya uhifadhi ili kuzuia ufutaji au urekebishaji wa mapema, hata na wasimamizi wa mfumo.
2. Pitisha Mkakati wa Uhifadhi wa Nakala Rudufu wa 3-2-1-1
- Nakala 3 za data (ya msingi + nakala mbili za akiba)
- Aina 2 za vyombo vya kuhifadhia (kwa mfano, diski + wingu)
- Nakala 1 ya nje ya eneo (iliyotengwa kijiografia)
- Nakala 1 isiyoweza kubadilishwa (iliyotengwa na mtandao au yenye WORM).
3. Tekeleza Udhibiti Mkali wa Upatikanaji
- Ufikiaji unaozingatia majukumu (RBAC): Zuia ruhusa kwa kutumia majukumu ya IAM (k.m., sera za ufikiaji wa AWS Backup Vault).
- Uthibitishaji wa vipengele vingi (MFA): Lazimisha kwa miingiliano ya usimamizi wa nakala rudufu (mfano, Azure AD Conditional Access).
- Kutenga mtandao: Hifadhi nakala rudufu katika subnet/VPC za kibinafsi zisizo na ufikiaji wa mtandao wa umma.
4. Simba Data Kutoka Mwanzo hadi Mwisho
- Wakati data imehifadhiwa: Tumia AES-256 au funguo zinazosimamiwa na KMS (AWS, Azure).
- Wakati wa usafirishaji: TLS 1.3 kwa njia za urudufishaji.
- Usimbaji fiche upande wa mteja: Simba kwa njia fiche sehemu nyeti za data kabla ya kuzihifadhi nakala (kwa mfano, usimbaji wa AES-256 wa Veeam kwa funguo zinazosimamiwa na mtumiaji).
5. Kuendesha Uhifadhi na Uthibitishaji kwa Njia ya Kiotomatiki
- Sera za uhifadhi: Bainisha RPO/RTO na uweke kiotomatiki sheria za mzunguko wa maisha ya data (kwa mfano, uhifadhi wa miaka 7 wa AWS Backup Vault).
- Uthibitishaji wa checksum: Thibitisha uadilifu kabla na baada ya urudufishaji (mfano, hashing ya SHA-256).
- Ukaguzi wa mara kwa mara: Tumia zana kama AWS Config au Veeam SureBackup kujaribu urejeshaji wa data.
6. Weka Tabaka za Usalama kwa Mazingira Mseto
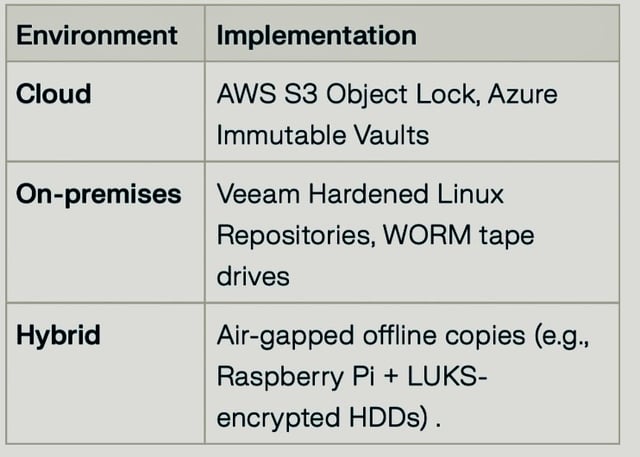
7. Hakikisha Uzingatiaji wa Sheria na Kanuni na Kutobadilika kwa Miamala
- Funga mipangilio ya kutobadilika (immutability) baada ya majaribio (kwa mfano, hali ya Azure ya “Enabled and locked”).
- Zingatia kanuni: Oanisha na GDPR, HIPAA au SOX kwa kutumia zana kama AWS Audit Manager.
- Ukaguzi wa wahusika wengine: Panga majaribio ya kila mwaka ya kupenya kwa mifumo (mfano, kwa kutumia washirika walioidhinishwa na AWS).
Mfano wa Mtiririko wa Kazi kwa kutumia AWS na Veeam
1. Nakala rudufu ya msingi: Veeam Backup & Replication kwenda kwenye S3 bucket yenye Object Lock.
2. Urudufishaji: AWS DataSync kwenda eneo la pili (Frankfurt → Stockholm).
3. Uthibitishaji: Kumbukumbu za CloudTrail kila siku + mazoezi ya kurejesha data kila robo mwaka.
4. Uhifadhi: Kipindi cha siku 90 kisichobadilika chenye usimbaji fiche wa KMS.
Kwa kuchanganya sifa za kutobadilika, udhibiti wa ufikiaji, na uwekaji wa nakala za ziada mseto, mashirika yanaweza kufikia nakala za hifadhi zinazostahimili programu za kutekeleza fidia (ransomware) huku yakitimiza matakwa ya uzingatiaji wa sheria na kanuni.