
Paiements et virements
Cartes de crédit
Virements par carte de crédit vers vos comptes auprès de nous
Vous pouvez désormais transférer des fonds, dans la limite du plafond de votre carte, vers vos comptes ouverts auprès de nous, au sein d'IFC ou d'IFB, à partir d'un large éventail de systèmes de cartes de crédit ou prépayées. Cela inclut des réseaux reconnus à l'échelle mondiale tels que Visa, Mastercard, American Express, Diners, Union Pay et Discover, entre autres.
Aucun terminal physique n'est nécessaire. Cette infrastructure numérique fluide dans le cloud facilite les transferts de fonds sécurisés et pratiques depuis pratiquement n'importe quel endroit.
Autres devises
Virement par carte vers votre compte dans l'une de ces devises, traité par PayPal.
Par l'intermédiaire de
Autres devises
Pour toute autre devise, veuillez nous contacter ; nous serons probablement en mesure de créer pour vous un lien sur mesure :
- AED – dirham des Émirats arabes unis
- AFN – Afghani afghan
- ALL – lek albanais
- AMD – Dram arménien
- ANG – Florin des Antilles néerlandaises
- AOA – Kwanza angolais
- ARS – peso argentin
- AUD – dollar australien
- AWG – Florin arubais
- AZN – Manat azerbaïdjanais
- BAM – Mark convertible de Bosnie-Herzégovine
- BBD – Dollar barbadien
- BDT – Taka bangladais
- BGN – lev bulgare
- BIF – Franc burundais
- BMD – Dollar bermudien
- BND – dollar de Brunei
- BOB – boliviano bolivien
- BRL – Real brésilien
- BSD – dollar bahaméen
- BWP – Pula botswanais
- BYN – rouble biélorusse
- BZD – Dollar bélizien
- CAD – Dollar canadien
- CDF – franc congolais
- CHF – franc suisse
- CLP – Peso chilien
- CNY – Yuan renminbi chinois
- COP – peso colombien
- CRC – colón costaricien
- CVE – escudo cap-verdien
- CZK – couronne tchèque
- DJF – franc djiboutien
- DKK – Couronne danoise
- DOP – peso dominicain
- DZD – Dinar algérien
- EGP – livre égyptienne
- ETB – Birr éthiopien
- FJD – dollar fidjien
- FKP – Livre des îles Malouines
- GEL – lari géorgien
- GIP – Livre de Gibraltar
- GMD – dalasi gambien
- GNF – franc guinéen
- GTQ – quetzal guatémaltèque
- GYD – dollar guyanien
- HKD – dollar de Hong Kong
- HNL – Lempira hondurien
- HRK – kuna croate
- HTG – Gourde haïtienne
- HUF – Forint hongrois
- IDR – Roupie indonésienne
- ISK – couronne islandaise
- JMD – dollar jamaïcain
- KES – shilling kényan
- KGS – Som kirghize
- KHR – Riel cambodgien
- KMF – Franc comorien
- KRW – Won sud-coréen
- KYD – Dollar des îles Caïmans
- KZT – Tenge kazakh
- LAK – kip laotien
- LBP – livre libanaise
- LKR – Roupie sri-lankaise
- LRD – dollar libérien
- LSL – Loti du Lesotho
- MAD – Dirham marocain
- MDL – Leu moldave
- MGA – Ariary malgache
- MKD – Denar macédonien
- MMK – kyat du Myanmar
- MNT – Tugrik mongol
- MOP – pataca de Macao
- MRU – ouguiya mauritanien
- MUR – roupie mauricienne
- MVR – rufiyaa maldivienne
- MWK – kwacha malawien
- MXN – Peso mexicain
- MYR – Ringgit malaisien
- MZN – Metical mozambicain
- NAD – dollar namibien
- NGN – Naira nigérian
- NIO – Córdoba nicaraguayen
- NOK – couronne norvégienne
- NPR – Roupie népalaise
- NZD – dollar néo-zélandais
- PAB – balboa panaméen
- PEN – Sol péruvien
- PGK – kina papou-néo-guinéen
- PHP – Peso philippin
- PKR – Roupie pakistanaise
- PLN – zloty polonais
- PYG – Guaraní paraguayen
- QAR – Riyal qatarien
- RON – leu roumain
- RSD – dinar serbe
- RWF – franc rwandais
- SBD – dollar des Îles Salomon
- SCR – roupie seychelloise
- SEK – couronne suédoise
- SGD – dollar de Singapour
- SHP – livre de Sainte-Hélène
- SLE – Leone sierra-léonais
- SOS – Shilling somalien
- SRD – dollar surinamais
- STN – Dobra de São Tomé-et-Príncipe
- SZL – Lilangeni swazi
- TJS – somoni tadjik
- TOP – Paʻanga tongien
- TTD – dollar de Trinité-et-Tobago
- TWD – Nouveau dollar de Taïwan
- TZS – Shilling tanzanien
- UAH – hryvnia ukrainienne
- UGX – shilling ougandais
- UYU – Peso uruguayen
- UZS – Sum ouzbek
- VND – Dong vietnamien
- VUV – vatu vanuatais
- WST – Tala samoan
- XAF – Franc CFA d'Afrique centrale
- XCD – dollar des Caraïbes orientales
- XOF – Franc CFA d'Afrique de l'Ouest
- XPF – franc Pacifique
- YER – Rial yéménite
- ZAR – rand sud-africain
- ZMW – kwacha zambien
Différences entre cartes de crédit et cartes de débit
Les différences entre cartes de débit et cartes de crédit sont importantes, et il convient de bien comprendre les fonctionnalités et les incidences de chacune.
Voici une explication plus détaillée :
- Origine des fonds : c'est la différence la plus fondamentale entre les deux.
- Carte de débit : lorsque vous utilisez une carte de débit, les fonds sont prélevés directement, et quasi instantanément, sur le compte courant auquel elle est rattachée. C'est l'équivalent d'espèces sous forme électronique : vous utilisez vos propres fonds, déjà disponibles sur votre compte bancaire.
- Carte de crédit : une carte de crédit est, à l'inverse, essentiellement une ligne de crédit ou un prêt consenti par l'émetteur de la carte. Lorsque vous effectuez une transaction avec une carte de crédit, c'est l'émetteur de la carte qui règle la transaction. Vous empruntez des fonds en vous engageant à les rembourser, soit intégralement, soit de manière échelonnée.
- Incidence sur la cote de crédit :
- Carte de débit : L'utilisation d'une carte de débit n'a aucune incidence sur votre note de crédit, car vous n'empruntez pas d'argent. Elle équivaut à un paiement en espèces ou par chèque.
- Carte de crédit : L'utilisation d'une carte de crédit, en revanche, influe directement sur votre note de crédit. Le montant du crédit utilisé par rapport à votre plafond (taux d'utilisation du crédit), votre historique de paiement et l'ancienneté de votre historique de crédit, entre autres facteurs, peuvent avoir une incidence positive ou négative sur votre note de crédit.
- Protection contre les débits frauduleux :
- Carte de débit : les cartes de débit offrent moins de protections que les cartes de crédit. En cas de perte ou de vol de votre carte de débit, votre responsabilité maximale peut correspondre à la totalité des fonds de votre compte, selon le délai dans lequel vous signalez la perte.
- Carte de crédit : les cartes de crédit offrent des protections plus solides. En vertu de la législation fédérale des États-Unis, votre responsabilité maximale en cas d'utilisation non autorisée de votre carte de crédit est plafonnée à 50 $.
- Frais et intérêts :
- Carte de débit : les cartes de débit ne donnent généralement lieu à aucun intérêt, puisque vous dépensez votre propre argent. Elles peuvent toutefois entraîner divers frais, tels que des frais de découvert ou de transaction.
- Carte de crédit : les cartes de crédit appliquent souvent des taux d'intérêt élevés sur les soldes impayés après la date d'échéance, et peuvent également comporter diverses charges telles que des frais annuels, des pénalités de retard de paiement et des frais d'avance d'espèces.
Comprendre ces différences peut vous aider à décider en connaissance de cause quand utiliser chaque type de carte et comment l'utiliser de manière responsable.
Où les fonds sont-ils déposés dans le cas des cartes prépayées, par opposition aux cartes de crédit et de débit ?
Cartes prépayées
Les fonds des cartes prépayées sont détenus par l'émetteur de la carte (ou sa banque partenaire) et rattachés au numéro de carte dans le système de l'émetteur. Avant une transaction, le titulaire approvisionne la carte, qui peut ensuite être utilisée chez les commerçants acceptants ou servir à des retraits aux distributeurs automatiques. Le solde de la carte diminue à chaque transaction et peut être rechargé selon les besoins.
Cartes de débit
Les cartes de débit sont directement liées au compte bancaire du titulaire. Lors d'une transaction, les fonds sont transférés en temps réel ou quasi réel du compte du titulaire vers celui du commerçant. Le plafond de dépenses du titulaire est déterminé par le solde disponible du compte bancaire associé.
Cartes de crédit
Les cartes de crédit sont émises avec une ligne de crédit renouvelable établie par l'émetteur de la carte. Lorsqu'une transaction est effectuée, l'émetteur règle le commerçant pour le compte du titulaire, qui doit ensuite à l'émetteur le montant de la transaction. Le titulaire peut reporter un solde d'un mois sur l'autre, moyennant des intérêts, ou rembourser l'intégralité du solde chaque mois.
Quel est le rôle de Visa, Mastercard, American Express, Diners, Union Pay, etc. ?
Visa, Mastercard, American Express, Diners, Union Pay, etc. (les réseaux de cartes) servent de relais aux banques et autres établissements financiers, en fournissant des services de compensation et de règlement pour les transactions entre consommateurs, commerçants et banques en tant que réseaux de paiement, mais cela n'implique pas qu'ils détiennent eux-mêmes des fonds.
- Visa, Mastercard et Union Pay sont des réseaux de paiement. Seules les banques ayant émis les cartes de crédit, de débit et prépayées peuvent autoriser les paiements.
- American Express et Discover sont à la fois des réseaux de paiement et des émetteurs de cartes. Elles autorisent les paiements effectués avec leurs propres cartes.
Ces réseaux de paiement interconnectent des millions de commerçants, de banques et de consommateurs et constituent l'épine dorsale de leur activité. Contrairement à une idée répandue, Visa et Mastercard n'émettent pas de cartes de crédit et n'accordent pas de crédit. Ils jouent le rôle d'intermédiaire, que l'on pourrait plus justement décrire comme un régulateur sophistiqué du trafic de l'écosystème financier, garantissant le traitement sécurisé et la bonne exécution des transactions monétaires entre les banques et les commerçants du monde entier.
Visa, Mastercard, American Express, Diners, Union Pay, Discover, etc. fixent également des normes pour les commerçants, les facilitateurs de paiement et les places de marché.
En résumé, Visa, Mastercard, Diners, Union Pay, American Express, Discover, etc., ne détiennent pas eux-mêmes de fonds, mais agissent uniquement comme intermédiaires permettant aux banques et aux autres établissements financiers de faciliter les transactions entre les parties.
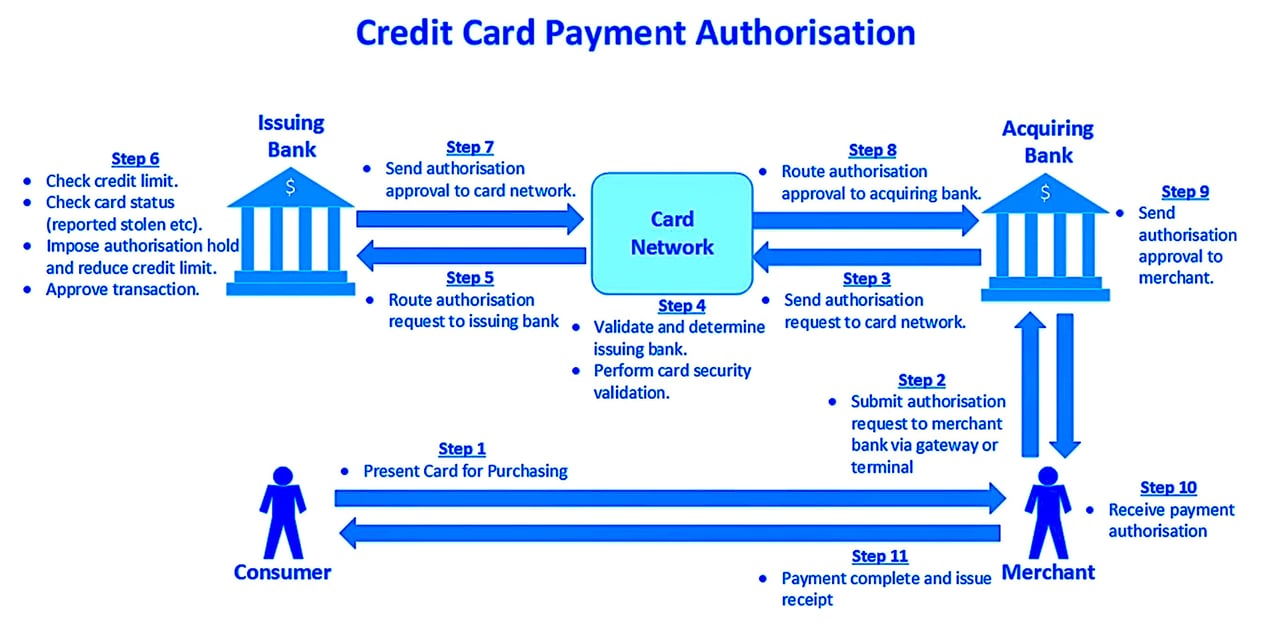
Compensation et règlement
Les systèmes de paiement par carte mondiaux sont fréquemment mal compris, souvent délibérément dans le contexte de montages frauduleux. En réalité, les principaux réseaux de cartes exploitent des infrastructures hautement standardisées, automatisées et étroitement réglementées. Cet article explique, en termes techniques précis, le fonctionnement des principaux réseaux de cartes ainsi que le déroulement effectif de la compensation et du règlement.
1. Le rôle des réseaux de cartes
Les réseaux de cartes ne tiennent pas de comptes pour les clients et ne transfèrent pas directement de fonds à des particuliers ou à des entreprises. Leur fonction exclusive consiste à exploiter des systèmes sécurisés de messagerie, de compensation et de règlement entre établissements financiers réglementés.
Chacun exploite sa propre infrastructure, ses propres règles, ses propres formats de messages et ses propres cycles de règlement. Les réseaux ne sont pas interchangeables, et aucune transaction ne transite jamais simultanément par plus d'un d'entre eux.
2. Autorisation, compensation et règlement : les trois phases
Toute transaction par carte légitime passe par trois phases distinctes.
2.1 Autorisation
L'autorisation intervient quasiment en temps réel lors de l'utilisation d'une carte. La banque acquéreuse du commerçant transmet une demande d'autorisation via le réseau de cartes à la banque émettrice. L'émetteur approuve ou refuse l'opération en fonction des fonds disponibles, des contrôles de risque et du statut de la carte. Aucun mouvement de fonds n'a lieu à ce stade.
2.2 Compensation
La compensation est le processus par lequel les opérations approuvées sont regroupées, validées et préparées en vue de leur règlement. Il s'agit d'un processus automatisé, fondé sur des fichiers, régi par des schémas et des échéances stricts définis par le réseau de cartes.
2.3 Règlement
Le règlement correspond au transfert net de fonds entre banques membres. Le réseau de cartes calcule les obligations nettes et ordonne le règlement par l'intermédiaire de banques de règlement désignées ou de comptes ouverts auprès de la banque centrale. Le règlement s'effectue exclusivement entre banques, jamais directement sur le compte d'un commerçant ou d'un particulier.
3. L'infrastructure Visa en détail
3.1 VisaNet
VisaNet est le système mondial de traitement des transactions de Visa. Il achemine les messages d'autorisation, gère les données de compensation et calcule les positions de règlement. Toutes les interactions ont lieu entre établissements financiers réglementés.
3.2 Bâle II
Base II est l'ancien système de compensation de Visa, encore mentionné dans la documentation technique. Il définit la manière dont les enregistrements de transactions sont formatés, validés et échangés. Les commerçants et les clients n'interagissent jamais directement avec Base II.
3.3 TC33 et TC05
- Le TC05 est l'enregistrement standard de présentation d'un achat (le « ticket de vente »).
- Le TC33 est un enregistrement polyvalent utilisé, entre autres, pour les rapports et les données complémentaires.
Il s'agit d'enregistrements de compensation internes échangés entre acquéreurs et émetteurs via VisaNet. Ils ne constituent ni des accusés de réception, ni des approbations, ni des confirmations de règlement, et n'ont aucune signification en dehors de l'écosystème interne de Visa.
4. Infrastructure Mastercard
4.1 Banknet
Mastercard exploite Banknet, son réseau mondial propriétaire équivalent à VisaNet. Il assure l'acheminement des autorisations, les fichiers de compensation et le calcul des règlements.
4.2 Compensation et règlement-livraison
Mastercard utilise ses propres types de messages et formats de fichiers. Le règlement s'effectue sur une base nette entre les banques membres, par l'intermédiaire de comptes de règlement préalablement désignés. Comme pour Visa, il n'existe aucune notion d'acceptation manuelle ni de règlement par opération sur les comptes des clients.
5. American Express et Diners Club
5.1 Modèle en boucle fermée
American Express et Diners Club fonctionnent historiquement selon un modèle fermé, ce qui signifie qu'ils agissent souvent à la fois comme émetteur et comme acquéreur. Cela réduit le nombre d'intermédiaires, mais ne modifie pas les principes fondamentaux.
5.2 Règlement
Même dans un système en circuit fermé, le règlement est automatisé, fondé sur des règles et opéré au niveau des institutions. Il n'existe aucune intervention manuelle au niveau d'une agence, et aucune « acceptation de fichier » ne détermine si les fonds sont réels.
6. UnionPay
UnionPay exploite le réseau de cartes national et international de la Chine. Il repose sur des normes propriétaires alignées sur les cadres réglementaires chinois. La compensation et le règlement s'effectuent par l'intermédiaire d'établissements de compensation désignés et de mécanismes de la banque centrale. Comme pour les autres réseaux, les transactions sont automatisées, traitées par lots et strictement contrôlées.
7. Cycles de compensation et de règlement
Le règlement s'effectue selon des cycles prédéfinis :
- Généralement J+1 ou J+2 pour Visa et Mastercard.
- Règlement net entre émetteurs et acquéreurs uniquement.
- Le crédit final au commerçant s'effectue par l'intermédiaire de sa banque acquéreuse, sous réserve des circuits bancaires locaux tels que ACH, SEPA ou les systèmes RTGS nationaux.
Il n'existe aucun mécanisme permettant un règlement ponctuel, immédiat ou discrétionnaire à la demande d'une partie privée.
8. Observation finale
Les réseaux de cartes comptent parmi les infrastructures financières les plus matures et les plus standardisées. Leurs processus sont déterministes, automatisés et auditables.
Comment un terminal de point de vente (TPV) traite-t-il les informations de votre carte ?
Un terminal de point de vente (POS) est un appareil électronique qui traite les paiements par carte dans les points de vente au détail. Voici un aperçu du fonctionnement de base d'un terminal POS :
- Lecture de la carte : lorsqu'un client présente une carte de crédit ou de débit en paiement, les informations de la carte sont lues par le terminal de point de vente. Cette lecture peut s'effectuer en passant la bande magnétique, en insérant la puce dans le terminal (pour les cartes EMV) ou par des méthodes de paiement sans contact comme la NFC (Near Field Communication) pour les applications de paiement mobile.
- Détails de la transaction : le terminal de point de vente saisit ensuite les détails de la transaction, notamment les informations de la carte, le montant de la transaction et, parfois, d'autres éléments tels que l'identifiant du commerçant.
- Communication avec l'acquéreur : ces informations sont ensuite chiffrées et transmises, par téléphone ou par Internet, à la banque acquéreuse du commerçant, ou acquéreur. L'acquéreur est une banque ou un établissement financier qui traite les transactions par cartes de crédit et de débit pour le compte du commerçant.
- Demande d'autorisation : l'acquéreur transmet ces informations à l'émetteur de la carte (la banque qui a émis la carte du client) par l'intermédiaire du réseau de cartes (tel que Visa, Mastercard, etc.) afin de demander l'autorisation de la transaction. Cette étape vise à vérifier que la carte est valide et dispose d'un crédit ou de fonds suffisants. Cet MTI est utilisé lorsque le terminal de point de vente d'un commerçant doit obtenir l'autorisation d'une transaction de paiement conformément à la norme ISO 8583 : 0100
- Réponse d'autorisation : l'émetteur de la carte adresse une réponse d'autorisation à l'acquéreur, approuvant ou refusant la transaction. Cette réponse est ensuite transmise au terminal de point de vente. Le type de message ISO 8583 correspondant à la réponse d'autorisation est 0110.
- Finalisation de la transaction : si la transaction est approuvée, le compte du client est débité du montant de l'achat et le compte du commerçant est crédité du même montant, déduction faite des frais prélevés par l'acquéreur et le réseau de cartes. Si la transaction est refusée, aucun fonds n'est transféré.
Vue d'ensemble du traitement des cartes
- Lorsqu'une entreprise accepte un paiement par carte, son prestataire de paiement transmet une demande d'autorisation, par l'intermédiaire du réseau de cartes, à la banque émettrice, qui évalue la transaction. Lors de l'autorisation, l'émetteur vérifie que le titulaire de la carte dispose de fonds ou d'un crédit disponible suffisants pour couvrir le montant de la transaction demandée.
- Si la transaction est approuvée, l'émetteur réduira immédiatement le solde ou le crédit disponible du compte associé à la carte, même si les fonds ne sont pas virés immédiatement à l'entreprise.
- Une fois le paiement autorisé, le processeur de paiements transmet l'approbation à l'acquéreur ainsi qu'au terminal de paiement du commerçant, en ligne ou en personne.
- Lorsque la commande client est facturée, la carte de crédit est débitée (capture) du montant de la facture.
Pourquoi les cartes de crédit sont préférables
Dans l'univers précis de la finance internationale, il est essentiel de distinguer les cartes de débit des cartes de crédit, en particulier pour ceux qui voyagent à l'étranger. Bien qu'elles portent le logo Visa ou Mastercard, de nombreuses cartes émises aujourd'hui par les banques sont des cartes de débit et non de véritables cartes de crédit, et cette distinction peut avoir une incidence notable sur l'expérience du voyageur.
Les cartes de débit, souvent fournies sans frais supplémentaires avec un compte courant, n'offrent pas la même flexibilité financière que les cartes de crédit. Cette limite apparaît nettement dans les situations exigeant un dépôt de garantie, comme la location d'un véhicule ou les prestations hôtelières à l'étranger : dans ces cas, les cartes de débit peuvent être purement et simplement refusées. Ces refus peuvent entraîner des dépenses imprévues, car les solutions alternatives occasionnent généralement des coûts plus élevés et des débits immédiats sur le compte.
À l'inverse, les véritables cartes de crédit diffèrent le débit des opérations et sont souvent assorties d'un plafond de dépenses prédéfini, offrant une marge de manœuvre particulièrement utile pour gérer les dépenses de voyage. Ces cartes facilitent les transactions en permettant des préautorisations sur les fonds, une fonction essentielle dans de nombreuses situations de voyage, de la location de voiture au séjour à l'hôtel, garantissant que les services sont à la fois réservés et sécurisés sans préjudice financier immédiat.
Pour les voyageurs, en particulier ceux qui se rendent hors de la zone euro, disposer d'une véritable carte de crédit n'est pas une simple commodité, mais une nécessité. Elle garantit des opérations financières plus fluides et permet d'éviter les écueils et les pénalités liés à l'usage d'une carte de débit. Le voyageur avisé est donc invité à se procurer une véritable carte de crédit et à informer au préalable son émetteur de ses projets de déplacement à l'étranger, afin d'éviter tout blocage temporaire résultant d'une suspicion de fraude. Cette démarche proactive permet un voyage fluide et financièrement sécurisé.
Protocoles et processus
Lorsqu'une transaction par carte de crédit a lieu, plusieurs protocoles et processus sont mis en œuvre pour vérifier le montant à débiter et autoriser la transaction.
Voici quelques-uns des principaux éléments intervenant dans le processus :
- ISO 8583 : Norme de messagerie utilisée par la plupart des réseaux de paiement, tels que Visa et Mastercard, pour échanger les données de transaction entre les différentes entités intervenant dans le processus (commerçants, acquéreurs, émetteurs et prestataires de paiement, par exemple).
- EMV (Europay, Mastercard, Visa) : norme mondiale applicable aux transactions par cartes de crédit et de débit à puce. Les cartes EMV sont dotées d'un microprocesseur intégré qui renforce la sécurité en chiffrant les données de transaction et en générant un code d'authentification unique pour chaque transaction. La conformité EMV est importante pour réduire la fraude en présence de la carte.
- PCI DSS (Payment Card Industry Data Security Standard) : ensemble de normes de sécurité destinées à protéger les données des titulaires de cartes et à garantir la sécurité du traitement, du stockage et de la transmission des informations de carte. Tous les commerçants, processeurs de paiement et autres entités traitant des données de cartes doivent se conformer aux exigences du PCI DSS.
Ces protocoles et normes fonctionnent de concert afin de garantir la sécurité des transactions par carte de crédit et le prélèvement du montant exact sur le compte du titulaire de la carte. Les processus propres à une transaction par carte de crédit sont relativement complexes : ils impliquent plusieurs parties et plusieurs niveaux de communication.
Processus
Voici une explication détaillée de la manière dont ces protocoles et ces normes fonctionnent conjointement :
- Déclenchement : Le titulaire de la carte initie une transaction en passant sa carte dans le lecteur, en l'insérant ou en l'approchant d'un terminal de point de vente, ou en saisissant les données de sa carte pour une transaction en ligne.
- Transmission des données : Le terminal de point de vente ou la passerelle de commerce électronique capture les détails de la transaction, notamment le numéro de carte, la date d'expiration, le montant de la transaction et un identifiant de transaction unique. Pour les transactions EMV, la puce génère un cryptogramme unique pour chaque transaction.
- Tokenisation (facultative) : si la tokenisation est activée, les données de la carte sont remplacées par un jeton unique avant leur transmission. Cela contribue à protéger les informations sensibles de la carte durant le traitement de la transaction.
- Demande d'autorisation : les détails de l'opération sont formatés selon la norme de messagerie ISO 8583 et transmis par la banque acquéreuse du commerçant (ou son prestataire de paiement) au réseau de cartes (par exemple Visa ou Mastercard).
- Acheminement par le réseau de cartes : Le réseau de cartes identifie la banque émettrice responsable de la carte et lui transmet la demande d'autorisation.
- Traitement par l'émetteur : la banque émettrice vérifie les données de la transaction par rapport au compte du titulaire de la carte, en contrôlant le solde disponible, le statut de la carte et les éventuelles règles de lutte contre la fraude applicables. Pour les transactions en ligne recourant à 3D Secure, l'émetteur peut également demander au titulaire de la carte d'authentifier la transaction au moyen d'un mot de passe ou de données biométriques.
- Réponse d'autorisation : la banque émettrice génère une réponse d'autorisation, qui peut approuver ou refuser l'opération. Cette réponse est renvoyée par le réseau de cartes à la banque acquéreuse (ou au prestataire de paiement), puis au commerçant.
- Finalisation : si l'opération est approuvée, le commerçant conclut la vente et fournit les biens ou services au titulaire de la carte. Les détails de l'opération sont ensuite inclus dans un lot d'opérations que le commerçant soumet à la banque acquéreuse (ou au prestataire de paiement) en vue du règlement.
- Règlement : La banque acquéreuse (ou le prestataire de paiement) soumet le lot de transactions au réseau de cartes pour règlement. Le réseau de cartes calcule les montants nets à régler entre les banques acquéreuse et émettrice, et les fonds sont transférés en conséquence. Enfin, la banque émettrice comptabilise la transaction sur le compte du titulaire de la carte, qui reçoit un relevé détaillant la transaction.
Tout au long de ce processus, les différentes parties concernées doivent se conformer aux exigences de la norme PCI DSS afin de garantir le traitement sécurisé des données des titulaires de cartes. En outre, les communications entre les entités sont chiffrées afin de préserver la confidentialité et l'intégrité des données de la transaction.
Sécurité des cartes de crédit et de débit
Les cartes de crédit et de débit sont sécurisées par une combinaison de dispositifs de sécurité physiques et numériques.
Protocoles et processus
Lorsqu'une transaction par carte de crédit a lieu, plusieurs protocoles et processus sont mis en œuvre pour vérifier le montant à débiter et autoriser la transaction.
Voici quelques-uns des principaux éléments intervenant dans le processus :
- ISO 8583 : Norme de messagerie utilisée par la plupart des réseaux de paiement, tels que Visa et Mastercard, pour échanger les données de transaction entre les différentes entités intervenant dans le processus (commerçants, acquéreurs, émetteurs et prestataires de paiement, par exemple).
- EMV (Europay, Mastercard, Visa) : norme mondiale applicable aux transactions par cartes de crédit et de débit à puce. Les cartes EMV sont dotées d'un microprocesseur intégré qui renforce la sécurité en chiffrant les données de transaction et en générant un code d'authentification unique pour chaque transaction. La conformité EMV est importante pour réduire la fraude en présence de la carte.
- PCI DSS (Payment Card Industry Data Security Standard) : ensemble de normes de sécurité destinées à protéger les données des titulaires de cartes et à garantir le traitement, le stockage et la transmission sécurisés des informations relatives aux cartes. Tous les commerçants, prestataires de traitement des paiements et autres entités traitant des données de cartes doivent se conformer aux exigences de la norme PCI DSS.
Ces protocoles et normes fonctionnent de concert pour garantir la sécurité des transactions par carte de crédit et le débit du montant approprié sur le compte du titulaire de la carte.
Sécurité physique de la carte
Sur la carte figurent le nom de l'utilisateur, le numéro de carte, la date d'expiration et le cryptogramme de vérification (CVV). Le CVV est un numéro à trois ou quatre chiffres, selon la banque émettrice, qui offre un niveau de sécurité supplémentaire lors des transactions.
Cryptogramme visuel (CVV) : Ce numéro à 3 ou 4 chiffres est imprimé sur la carte physique, mais n'est pas inscrit sur la piste magnétique de la carte. Il est souvent exigé pour les transactions en ligne et par téléphone, lorsque la carte n'est pas physiquement présente. Il permet de vérifier que la personne qui effectue la transaction est en possession de la carte physique.
La carte comporte également une piste magnétique et/ou une puce intégrée. La piste magnétique contient les données codées du titulaire de la carte, tandis que la puce intégrée (utilisée dans les cartes à puce et code PIN ainsi que dans les cartes à puce et signature) conserve les informations dans un format sécurisé et chiffré, ce qui rend leur accès ou leur contrefaçon difficiles pour des personnes non autorisées.
Sécurité numérique de la carte
Du côté du prestataire de services, plusieurs couches de sécurité sont mises en œuvre pour se prémunir contre les activités frauduleuses. Cela comprend les protocoles Secure Socket Layer (SSL) et Transport Layer Security (TLS), qui chiffrent les données pendant leur transmission. Les prestataires peuvent également recourir à des systèmes de détection de la fraude fondés sur des algorithmes d'apprentissage automatique, capables de repérer des schémas de comportement inhabituels pouvant révéler une activité frauduleuse.
- Service de vérification d'adresse (AVS) : ce service compare l'adresse fournie par le client avec celle détenue par la société émettrice de la carte de crédit. En cas de discordance, la transaction peut être refusée. Cela contribue à prévenir la fraude liée à l'utilisation de numéros de cartes de crédit volés.
- Authentification à deux facteurs (2FA) : L'authentification à deux facteurs exige deux types d'identification avant qu'une opération puisse être approuvée. Ces deux facteurs correspondent généralement à quelque chose que vous savez (comme un mot de passe), quelque chose que vous possédez (comme votre téléphone pour recevoir un mot de passe à usage unique) ou quelque chose que vous êtes (comme votre empreinte digitale).
- Authentification biométrique : ce type d'authentification utilise des caractéristiques biologiques uniques, telles que les empreintes digitales ou la reconnaissance faciale, pour vérifier l'identité. Certains systèmes de paiement mobile, comme Apple Pay et Google Pay, recourent à l'authentification biométrique pour autoriser les transactions.
- Authentification fondée sur le risque (Risk-Based Authentication, RBA) : cette méthode calcule le profil de risque d'une transaction en ligne, puis exige une vérification supplémentaire pour les transactions présentant un risque plus élevé. L'authentification fondée sur le risque peut prendre en compte des facteurs tels que l'adresse IP de l'utilisateur, l'appareil utilisé, le montant de la transaction et les habitudes de comportement de l'utilisateur.
- Tokenisation : La tokenisation protège les données de carte en remplaçant le numéro de carte par une chaîne de caractères générée de manière aléatoire, ou « jeton ». Ce jeton peut être transmis en toute sécurité sur Internet et est inutilisable s'il est intercepté par des fraudeurs, car il ne permet pas de remonter au numéro de carte d'origine.
- Paiements sans contact : De nombreuses cartes prennent désormais en charge les paiements sans contact, qui utilisent la communication en champ proche (NFC) ou l'identification par radiofréquence (RFID) pour communiquer avec les terminaux de paiement. Ces opérations sont sécurisées par un chiffrement dynamique : une nouvelle clé de chiffrement est générée à chaque opération, ce qui rend l'interception et l'utilisation frauduleuse des données extrêmement difficiles pour les fraudeurs.
- Authentification 3-D Secure (3DS) (par exemple Visa Secure, Mastercard Identity Check) : 3-D Secure est un protocole fondé sur XML, conçu comme une couche de sécurité supplémentaire pour les transactions en ligne par carte de crédit et de débit. Ce protocole est connu sous différentes appellations selon le type de carte : Visa Secure (anciennement Verified by Visa), Mastercard Identity Check (anciennement SecureCode), American Express SafeKey, etc. Fonctionnement : 3-D Secure ajoute une étape supplémentaire au processus de paiement en ligne. Lors d'un achat, une fois les données de votre carte saisies, le système 3DS vérifie si votre banque ou l'émetteur de votre carte est adhérent à 3DS. Si tel est le cas, une fenêtre contextuelle s'affiche dans votre navigateur, directement reliée à votre banque ou à votre émetteur. Il vous est alors demandé de vérifier votre identité : au moyen d'un mot de passe, d'une empreinte digitale si votre banque propose une authentification biométrique, ou d'un code à usage unique envoyé sur votre téléphone mobile. La transaction n'est exécutée qu'après une authentification réussie. 3-D Secure 2.0 : Il s'agit de la version plus récente de 3-D Secure, qui améliore le système initial en le rendant plus convivial et plus efficace. 3DS 2.0 repose sur une approche fondée sur le risque : une authentification supplémentaire n'est exigée que lorsqu'une transaction présente un caractère risqué. Cette version fonctionne également de manière fluide sur les appareils mobiles, ce qui constituait une limite de la version initiale de 3DS.
Codes PIN à 4 ou 6 chiffres
En règle générale, les codes PIN comportent 4 chiffres, mais dans certaines régions ou auprès de certains établissements financiers, des codes PIN à 6 chiffres peuvent également être utilisés. L'objet premier d'un code PIN est de vérifier que la personne qui initie l'opération est bien le titulaire autorisé de la carte.
Dans le cadre d'une transaction par carte de crédit, le client peut être invité à saisir son code PIN lorsqu'il utilise une carte à puce avec code PIN sur un terminal de point de vente. Cette pratique est courante en Europe. Aux États-Unis, la plupart des cartes de crédit à puce n'exigent pas de code PIN pour les achats, et les principaux réseaux ont supprimé l'exigence de signature en 2018.
Voici comment un code PIN, à 4 ou à 6 chiffres, est utilisé lors d'une transaction :
- Le client insère sa carte à puce et code PIN dans le terminal de point de vente.
- Le terminal invite le client à saisir son code PIN.
- Le client saisit son code PIN, lequel est ensuite chiffré par le terminal de point de vente.
- Le code PIN chiffré est transmis avec les données de la transaction à la banque émettrice pour vérification.
- La banque émettrice compare le PIN chiffré à celui enregistré dans son système. Si les PIN concordent, la transaction est autorisée.
Dans certains cas, le code PIN est vérifié localement par la puce de la carte plutôt que transmis à l'émetteur. On parle alors de vérification hors ligne du code PIN, qui peut accélérer le traitement de la transaction.
Il importe de noter que le code PIN ne doit pas être confondu avec le cryptogramme visuel (CVV ou CVC) de 3 ou 4 chiffres figurant au dos de la carte. Les codes CVV/CVC sont utilisés pour les transactions sans présentation de la carte, telles que les achats en ligne, afin de vérifier que la personne qui effectue la transaction est en possession physique de la carte.
Paiement sans contact
Fondement technologique : le NFC et ses origines RFID
Au cœur du schéma de paiement sans contact se trouve la communication en champ proche (NFC), technologie qui affine et spécialise le cadre plus large de l'identification par radiofréquence (RFID). La NFC fonctionne par induction électromagnétique entre deux antennes en boucle, conçues selon une configuration évoquant un hippodrome, situées à une distance n'excédant pas quatre centimètres. Cette faible proximité favorise un échange de données sûr et rapide, adapté aux exigences des opérations de paiement.
Symbiose passive et active
L'interaction transactionnelle entre l'instrument de paiement (carte ou dispositif compatible NFC) et le lecteur repose sur une répartition des rôles : le lecteur, initiateur actif, doté de la capacité d'établir de manière autonome la communication ; la carte, répondant passif, dépourvue d'alimentation propre, mais réagissant aux sollicitations du lecteur. Cette interaction déclenche la transmission des données de paiement, processus qui diffère fondamentalement de la transmission de données statiques propre aux échanges par piste magnétique.
Fortifications cryptographiques : la sécurité par excellence
L'un des piliers de l'architecture de sécurité de la technologie de paiement sans contact réside dans la génération d'un cryptogramme propre à chaque transaction. Ce cryptogramme résulte d'une combinaison cryptographique des données de la transaction et des informations de la carte, réalisée sous l'égide d'une clé cryptographique stockée dans la puce de la carte. Ce processus constitue une barrière robuste contre la reproduction des données de paiement à des fins frauduleuses et renforce considérablement la sécurité de chaque transaction.
La communication entre le module de paiement et la carte mère au sein du lecteur est déterminante pour l'assemblage des données de transaction en un paquet chiffré et sécurisé. Ce chiffrement, maintenu tout au long du trajet des données vers et depuis les prestataires de traitement des paiements et les réseaux de paiement, constitue un rempart contre les intrusions et les accès non autorisés, et préserve la confidentialité des transactions de leur initiation à leur dénouement.
Analyse comparative de la sécurité et trajectoires d'adoption
Par rapport à ses devancières, les modalités à piste magnétique et à puce insérée, la technologie de paiement sans contact représente un bond considérable en matière de sécurité transactionnelle. Le chiffrement dynamique et les protocoles de communication à portée limitée réduisent par nature les possibilités de compromission des données, et contrent efficacement le spectre du skimming et de l'exfiltration non autorisée de données qui ont historiquement affecté les transactions aux points de vente.
L'adoption sur certains marchés, notamment aux États-Unis, a accusé pendant des années un retard par rapport à l'Europe en raison du coût des infrastructures et des habitudes des consommateurs, mais elle a fortement progressé depuis 2020.
En somme, la technologie de paiement sans contact, par la conjonction sophistiquée de la technologie NFC, de la rigueur cryptographique et de la transmission de données chiffrées, annonce un changement de paradigme dans le domaine des méthodes de paiement sécurisées et efficaces. Son intégration progressive dans les transactions du quotidien promet d'élever le niveau de sécurité et de commodité des opérations, marquant une évolution décisive des secteurs du commerce et des paiements.
Fonctionnement de la réservation de fonds ou du paiement différé dans une opération par carte de crédit, de débit ou prépayée
Autorisation
La transaction débute par une demande d'autorisation. Lorsque vous présentez votre carte de crédit pour le paiement, le commerçant transmet une demande à la banque acquéreuse.
La banque acquéreur transmet cette demande au réseau de cartes, qui la transmet à son tour à la banque émettrice. La banque émettrice vérifie le crédit disponible ainsi que les autres éléments de l'opération afin d'en contrôler la validité. Si tout est conforme, elle réserve le montant de l'opération sur votre limite de crédit. Il s'agit de ce que l'on appelle une retenue d'autorisation ou préautorisation. Ce mécanisme permet de s'assurer que les fonds sont disponibles et de les mettre de côté pour cette opération précise.
Génération du code d'autorisation
Lorsqu'un client présente une carte de crédit en paiement, le terminal de point de vente (TPV) du commerçant envoie une demande d'autorisation à la banque acquéreuse. Celle-ci transmet cette demande au réseau de cartes, qui l'achemine à son tour vers la banque émettrice. Si la banque émettrice approuve la transaction (par exemple, crédit ou fonds suffisants, carte non déclarée perdue ou volée), elle génère un code d'autorisation et le renvoie, par l'intermédiaire du réseau de cartes et de la banque acquéreuse, au TPV du commerçant.
La longueur des codes d'autorisation, également appelés codes d'approbation, peut varier selon le réseau de cartes ou la banque émettrice. Ces codes confirment qu'une transaction a été approuvée et servent de référence dans le processus de règlement. La longueur et le format du code d'autorisation peuvent être déterminés en fonction des exigences opérationnelles des réseaux de cartes et des banques concernées. Certains systèmes utilisent des codes à 6 chiffres, d'autres des codes à 8 chiffres, voire d'autres longueurs.
Saisie de l'opération
Le commerçant reçoit le code d'autorisation, qui confirme que les fonds sont disponibles et réservés pour cette transaction. À la fin de la journée, ou parfois plus tard selon le processus du commerçant, celui-ci transmet un lot de transactions à la banque acquéreuse en vue de leur règlement. Ce processus est appelé « capture ». Lors de la capture, le commerçant inclut le code d'autorisation de chaque transaction, qui sert de preuve d'autorisation et permet à la banque acquéreuse de rapprocher chaque transaction de son autorisation.
Règlement
La banque acquéreuse transmet ensuite les transactions, accompagnées des codes d'autorisation, aux réseaux de cartes aux fins de règlement. Les réseaux de cartes acheminent les transactions vers les banques émettrices, lesquelles transfèrent ensuite à la banque acquéreuse les fonds correspondant aux transactions approuvées. Enfin, la banque acquéreuse crédite ces fonds sur le compte bancaire du commerçant.
Compensation
À la fin de la journée ouvrable, le commerçant transmet à la banque acquéreuse, en un lot unique, l'ensemble des transactions autorisées de la journée. La banque acquéreuse les achemine ensuite, par l'intermédiaire du réseau de cartes, vers la banque émettrice aux fins de règlement.
La banque émettrice transfère les fonds à la banque acquéreuse, qui les dépose ensuite sur le compte du commerçant. À ce stade, la transaction est achevée et les fonds réservés sont officiellement transférés de votre ligne de crédit vers le commerçant.
Conservation des documents
Le code d'autorisation est une information essentielle pour la tenue des registres et le règlement des litiges. En cas de litige, il permet de retracer la transaction à travers les différentes étapes de la chaîne de traitement afin d'en vérifier la validité. Ce processus garantit que les fonds sont correctement réservés, transférés et enregistrés, et offre ainsi une méthode sûre et traçable de traitement des transactions par carte de crédit.
Facturation
La banque émettrice fera ensuite apparaître cette opération sur votre relevé mensuel, date à laquelle vous devrez procéder au paiement.
Communication des données
Voici un résumé du déroulement de la communication :
- Saisie des données : lorsqu'un porteur de carte initie une transaction, le terminal de point de vente capte les informations de la carte (numéro de carte, date d'expiration, CVV, etc.) par passage de la carte, insertion, paiement sans contact ou saisie manuelle des données.
- Transmission sécurisée : les données de carte capturées sont transmises de manière sécurisée du terminal de point de vente à la banque acquéreuse ou au prestataire de paiement du commerçant. Cette transmission utilise généralement le protocole TLS (Transport Layer Security), qui chiffre les données afin d'en garantir la confidentialité et l'intégrité pendant la transmission.
- Messagerie ISO 8583 : la banque acquéreuse ou le prestataire de services de paiement met en forme les données de la transaction conformément à la norme de messagerie ISO 8583. Cette norme définit la structure et le contenu des messages échangés entre les différentes entités participant au traitement de la transaction, telles que les commerçants, les acquéreurs, les émetteurs et les réseaux de cartes.
- Communication avec les réseaux de cartes : la banque acquéreuse ou le processeur de paiement transmet la demande d'autorisation au format ISO 8583 au réseau de cartes (par exemple Visa, Mastercard) par des canaux de communication dédiés. Ces canaux sont généralement des réseaux privés qui relient de manière sécurisée les différentes parties intervenant dans le processus de transaction.
- Acheminement par le réseau de cartes : le réseau de cartes identifie la banque émettrice responsable de la carte et lui transmet la demande d'autorisation. Le réseau de cartes peut recourir à des protocoles et technologies de communication supplémentaires, tels que TCP/IP et les VPN (réseaux privés virtuels), afin d'assurer une transmission sécurisée et fiable des données de la transaction.
Tout au long du processus de communication, plusieurs niveaux de sécurité sont mis en œuvre, notamment le chiffrement, des protocoles sécurisés et le respect de normes sectorielles telles que PCI DSS. Cela garantit la confidentialité, l'intégrité et la disponibilité des données de transaction durant leur acheminement depuis le terminal de point de vente jusqu'au routage du réseau de cartes et au-delà.
Protocoles
ISO 8583
ISO 8583 est une norme de messagerie utilisée pour la communication des transactions financières, en particulier celles effectuées par carte de paiement. Elle définit le format des messages, les éléments de données et les codes de traitement nécessaires à l'échange d'informations sur les transactions entre différents acteurs, tels que les commerçants, les acquéreurs, les émetteurs et les réseaux de cartes.
Une demande d'autorisation au format ISO 8583 contient divers éléments de données organisés selon une structure de message définie. Le message se compose d'un identifiant de type de message (MTI), de bitmaps et d'éléments de données.
Voici un exemple simplifié de message de demande d'autorisation ISO 8583 :
- Identifiant de type de message (MTI) : code numérique à 4 chiffres représentant la finalité du message. Une demande d'autorisation porte le code « 0100 » ; la réponse, « 0110 ».
- Bitmaps : série de bits (généralement 64 bits, parfois 128 bits) indiquant quels éléments de données sont présents dans le message. Chaque bit du bitmap correspond à un élément de données déterminé.
- Éléments de données : les informations de transaction proprement dites, organisées en champs numérotés de 1 à 128. Chaque élément de données possède une signification et un format spécifiques, tels que numérique, alphanumérique ou binaire.
Éléments de données
Voici un exemple de certains éléments de données courants dans une demande d'autorisation ISO 8583 :
- DE 2 : numéro de compte principal (PAN) – Le numéro de carte utilisé pour la transaction.
- DE 3 : Code de traitement – code à 6 chiffres précisant le type de transaction (par exemple achat, remboursement) et le compte à utiliser (par exemple compte courant, compte de crédit).
- DE 4 : Montant de l'opération – Le montant de l'opération, généralement représenté par une valeur numérique de 12 chiffres avec virgule décimale implicite.
- DE 7 : Date et heure de transmission – Date et heure d'initiation de la transaction, généralement au format AAMMJJhhmmss.
- DE 11 : System Trace Audit Number (STAN) – Identifiant unique de transaction généré par le terminal ou le système de paiement.
- DE 22 : Mode de saisie au point de service – code indiquant la manière dont les données de la carte ont été capturées (par exemple, passage de la carte, lecture de la puce, saisie manuelle).
- DE 25 : Code de condition au point de service – code représentant des conditions particulières liées à la transaction (par exemple, client présent, commerce électronique).
- DE 41 : Card Acceptor Terminal Identification – identifiant unique du terminal de point de vente (POS).
- DE 42 : Code d'identification de l'accepteur de carte – Identifiant unique du commerçant ou de l'accepteur de carte.
- DE 49 : Code de devise, transaction – Code à 3 chiffres représentant la devise utilisée pour la transaction.
Dans le cadre de la norme de messagerie financière ISO 8583, le terme « MTI » désigne le Message Type Identifier (identifiant de type de message). Il s'agit d'un code numérique à 4 chiffres qui indique la finalité du message et constitue le premier champ d'un message ISO 8583.
MTI / Protocoles
L'indicateur de type de message (MTI) se compose de 4 positions (chacune comprise entre 0 et 9) ayant les significations suivantes :
- Version (première position) : indique la version ISO 8583 utilisée pour le message.
- 0 : ISO 8583:1987
- 1 : ISO 8583:1993
- 2 : ISO 8583:2003
- 3-9 : réservés à un usage futur ou à des versions personnalisées
- Classe (deuxième position) : représente l'objet principal du message.
- 0 : Réservé à l'usage de l'ISO
- 1 : Autorisation
- 2 : Opérations financières (par exemple, retrait d'espèces, consultation de solde)
- 3 : actions sur les fichiers (par ex. mises à jour de fichiers)
- 4 : Annulation et rétrofacturation
- 5 : Rapprochement
- 6 : Administratif
- 7 : Perception des frais
- 8 : Gestion du réseau
- 9 : Réservé à l'usage de l'ISO
- Fonction (troisième position) : précise la fonction particulière du message.
- 0 : Demande
- 1 : Demande de réponse
- 2 : Conseil
- 3 : Réponse à l'avis
- 4 : Notification
- 5 : Accusé de réception de la notification
- 6-9 : Réservés à l'usage de l'ISO
- Origine (quatrième position) : indique l'initiateur du message.
- 0 : Acquéreur
- 1 : Répétition par l'acquéreur
- 2 : Émetteur
- 3 : Répétition de l'émetteur
- 4-9 : Réservés à l'usage de l'ISO
Quelques exemples de MTI dans les messages ISO 8583 :
- 0100 : Demande d'autorisation
- 0110 : Réponse d'autorisation
- 0200 : demande de transaction financière
- 0210 : Réponse à une transaction financière
- 0420 : Demande d'annulation
- 0421 : Répétition de la demande d'annulation
- 0430 : réponse d'annulation
- 0500 : demande de rapprochement de l'acquéreur
- 0510 : Réponse de rapprochement de l'acquéreur
- 0800 : demande de gestion du réseau
- 0810 : réponse de gestion du réseau
Veuillez noter que ces exemples reposent sur les types de messages standard de la norme ISO 8583. Il peut toutefois exister des mises en œuvre et des personnalisations propres à chaque cas, selon les exigences particulières des différents systèmes de paiement ou établissements financiers.



Étape suivante
Demander une mise en relation
Indiquez-nous en quelques lignes qui vous êtes et ce que vous envisagez. Votre demande parvient directement à la Banque et est traitée en toute confidentialité.
Vous préférez en discuter ? Réservez une visioconférence de 30 minutes.