Politique de lutte contre le blanchiment de capitaux (AML) et de connaissance du client (KYC)
Approuvé par : Conseil des directeurs généraux
1. Objet et champ d'application
La présente politique établit le cadre de conformité en matière de lutte contre le blanchiment de capitaux (AML) et de connaissance du client (KYC) d'International Finance Bank LTD (IFB). Elle garantit le respect des réglementations nationales et internationales, y compris, sans s'y limiter :
- Directives européennes de lutte contre le blanchiment de capitaux (5AMLD, 6AMLD) et, à compter du 10 juillet 2027, règlement (UE) 2024/1624 relatif à la lutte contre le blanchiment de capitaux
- La législation anti-blanchiment d'Anjouan, Union des Comores, y compris la loi 008/2005 relative à la prévention du blanchiment d'argent (Money Laundering (Prevention) Act 008/2005)
- Recommandations du Groupe d'action financière (FATF)
- Normes suisses, liechtensteinoises et internationales pertinentes
La politique s'applique à l'ensemble des employés, dirigeants, consultants, intermédiaires et prestataires de services agissant pour le compte d'IFB.
2. Objectifs
Les objectifs de la présente politique sont les suivants :
- Prévenir l'utilisation abusive de l'infrastructure de la Société à des fins de criminalité financière.
- Identifier et vérifier l'identité des clients selon une approche fondée sur les risques.
- Surveiller, examiner et signaler les activités suspectes.
- Constituer une piste d'audit défendable à l'intention des autorités de contrôle et des contreparties.
- Entretenir une culture de tolérance zéro à l'égard du blanchiment de capitaux et du financement du terrorisme.
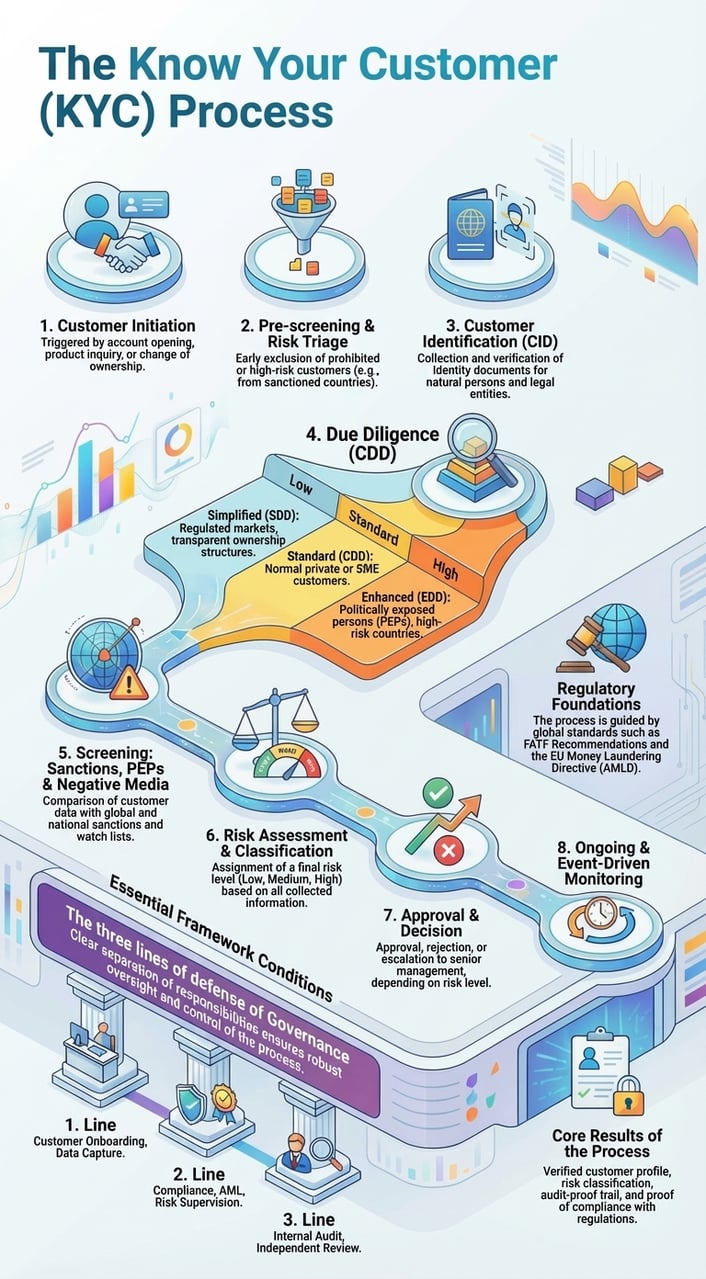
3. Diligence raisonnable à l'égard de la clientèle (CDD)
IFB classe ses clients en trois grandes catégories : les personnes physiques, les personnes morales et les intermédiaires (par exemple, fiduciaires, mandataires, administrateurs prête-noms). Les obligations de CDD suivantes s'appliquent :
- Vigilance standard à l'égard de la clientèle (CDD) : pièces d'identité, objet de la relation.
- CDD renforcée : applicable aux clients à haut risque, elle exige d'établir l'origine des fonds (SoF) et l'origine du patrimoine (SoW), ainsi qu'une surveillance renforcée.
- Diligence raisonnable continue à l'égard de la clientèle (CDD) : revues en temps réel et périodiques selon la notation de risque.
4. Programme de connaissance du client (KYC)
Le programme KYC comprend :
- Collecte et validation des documents d'identité (par exemple, passeport, justificatifs de domicile)
- Vérification de la propriété et du contrôle (par exemple, déclarations de UBO, registres d'actionnaires)
- Recours à des services de vérification externes (IDNow, World-Check, Refinitiv)
- Filtrage au regard des sanctions internationales et des bases de données de PEP
- Entrée en relation par vidéo, au moyen d'une visioconférence de conformité sur Zoom, et attribution du portefeuille en cas d'exposition aux crypto-actifs
5. Approche fondée sur les risques (RBA)
Les clients seront évalués selon une approche pondérée par les risques. La notation du risque tiendra compte de :
- Juridiction de constitution/de résidence
- Nature de l'activité
- Volume et fréquence des opérations
- Exposition publique (statut de PEP)
- Recours à des cryptoactifs ou à des structures offshore
6. Diligence raisonnable renforcée (EDD)
La diligence renforcée sera appliquée :
- Personnes politiquement exposées (PEP)
- Zones géographiques à haut risque (selon les listes du GAFI/FATF et de l'UE)
- Structures de détention complexes (par exemple fondations, trusts)
- Entités fortement exposées aux cryptoactifs ou utilisateurs de portefeuilles non dépositaires
Les mesures de vigilance renforcée comprennent une vérification approfondie de l'origine des fonds et de l'origine du patrimoine, des entretiens de conformité, une approbation au niveau du conseil d'administration et des audits externes périodiques.
7. Suivi et déclaration
La société doit :
- Surveiller les flux de transactions afin de détecter toute incohérence ou tout écart par rapport au comportement attendu.
- Signaler les anomalies telles que le fractionnement, la superposition (layering) ou les transactions impliquant des adresses à haut risque.
- Déposer sans délai des déclarations d'opérations suspectes auprès de la cellule de renseignement financier compétente.
- Conserver une trace de toutes les remontées d'alertes, enquêtes et déclarations.
8. Conservation des documents et des données
IFB conservera les dossiers pendant une durée minimale de 5 ans. Ceux-ci comprennent :
- Dossiers KYC et pièces justificatives
- Journaux des opérations et notes de conformité
- Approbations et communications internes
- Rapports d'audit externe et correspondance associée
9. Formation et sensibilisation
L'ensemble du personnel doit suivre :
- Formation initiale en matière d'AML/KYC lors de l'embauche
- Formations de remise à niveau annuelles portant sur les évolutions de la réglementation, des typologies et des mesures répressives
- Formations ponctuelles à la suite de modifications réglementaires ou d'incidents internes
10. Gouvernance et supervision
Le directeur général a nommé :
- Un responsable de la lutte contre le blanchiment de capitaux (Money Laundering Reporting Officer, MLRO)
- Un chargé de conformité
Ces personnes sont responsables de la mise en œuvre quotidienne, des audits, de la formation du personnel et des relations avec les autorités de réglementation.
Avec RegMantle
Annexe A : Matrice de notation du risque client
IFB applique un système de notation multifactoriel pour évaluer le niveau de risque de chaque client. Les scores déterminent l'intensité de la diligence raisonnable et du suivi.
| Facteur de risque | Faible (1) | Moyen (2) | Élevé (3) | Score |
|---|---|---|---|---|
| Juridiction | UE/EEE, liste blanche du GAFI | Membre du FATF hors EU | Pays tiers à haut risque / inscrit sur la liste noire du FATF | [1–3] |
| Type de client | Personne physique, résidente de l'UE | Entité juridique, structure connue | Trust/fondation ou prête-nom | [1–3] |
| Volume de transactions | < 50 000 €/an | €50,000 – €250,000 | > €250,000 | [1–3] |
| Origine des fonds | Salaire, virement bancaire | Crypto-actifs, courtage | Non vérifiable / à forte intensité d'espèces | [1–3] |
| Exposition en tant que PEP | Aucun | Indirect/associé | Direct / haut responsable | [1–3] |
| Activité de l'entreprise | Risque faible (p. ex. conseil) | Moyen (par ex. négoce) | Risque élevé (p. ex. crypto-actifs / espèces) | [1–3] |
Score de risque total = somme de tous les scores individuels (plage : 6 à 18). 6–9 : risque faible · 10–13 : risque moyen · 14–18 : risque élevé (diligence renforcée requise).
Annexe B : Modèle de déclaration d'opération suspecte (DOS)
Ce modèle doit être utilisé en interne pour consigner et déclarer les transactions ou comportements suspects.
- Responsable du signalement : _________________________
- Date du rapport : ___________________________
- Identifiant / Nom du client : __________________________
- Nature du soupçon (cocher une ou plusieurs cases) :
□ Fractionnement / Smurfing
□ Schéma de transaction inhabituel
□ Origine des fonds incohérente
□ Recours à des cryptomonnaies de confidentialité ou à des mixeurs
□ Implication d'un pays à haut risque
□ Refus de fournir les informations KYC/EDD
- Description de l'activité : ________________________
• Niveau de risque : □ Faible □ Moyen □ Élevé
• Notification externe requise : □ Oui □ Non
• Si oui, rapport transmis à : CRF / Autre : __________
• Date de transmission : ___________________________
• Pièces justificatives jointes : □ Oui □ Non
• Signature du MLRO : ____________________________
Annexe C : Attribution et traçabilité des portefeuilles de crypto-actifs
Afin de se conformer à la Recommandation 16 du GAFI (« règle de voyage ») et aux attentes des évaluations par les pairs de MONEYVAL, IFB procède à l'attribution, au traçage et à l'analyse de tous les portefeuilles numériques utilisés dans les transactions significatives de ses clients.
Procédures clés :
- Vérification de la propriété – Les portefeuilles doivent être rattachés au client au moyen d'un message signé, d'une transaction test ou de toute autre preuve vérifiable de contrôle.
- Analyse de la blockchain – Recours à Chainalysis, TRM Labs ou à un outil équivalent pour évaluer les scores de risque des portefeuilles, les flux historiques et l'exposition à des services illicites.
- Données de la règle de voyage (Travel Rule) – IFB enregistre les informations relatives au donneur d'ordre et au bénéficiaire, les adresses de portefeuille et les horodatages des transferts de crypto-actifs conformément au règlement (UE) 2023/1113, qui s'applique entre prestataires sans seuil minimal ; les transferts supérieurs à 1 000 EUR depuis ou vers des portefeuilles auto-hébergés exigent de vérifier que le portefeuille appartient au client ou est contrôlé par lui.
- Contrôles des portefeuilles froids – Le cas échéant, IFB veille à ce que les actifs ne soient transférés que vers des portefeuilles préalablement autorisés (liste blanche) ou en marque blanche.
- Réattribution continue – Une nouvelle vérification est déclenchée par toute modification de l'activité du portefeuille, toute clôture de relation ou toute alerte de conformité.
Toutes les données relatives au portefeuille électronique sont conservées pendant au moins 5 ans conformément au RGPD et aux obligations de conservation des documents en matière d'AML.
Politique de connaissance du bénéficiaire (KYP)
Approuvé par : Conseil des directeurs généraux
1. Objet et champ d'application
La présente Politique Know Your Payee (KYP) décrit les procédures mises en œuvre par IFB afin de garantir que l'ensemble des paiements sortants, décaissements et virements sont effectués au profit de bénéficiaires légitimes, vérifiés et conformes. Cette politique vise à atténuer les risques liés au contournement des sanctions, à la fraude, au financement du terrorisme et à toute autre activité illicite.
La présente politique s'applique à tous les paiements effectués par IFB, y compris, sans s'y limiter :
- Décaissements aux fournisseurs et aux sous-traitants
- Remboursements et commissions de la clientèle
- Règlements de cryptomonnaie en monnaie fiduciaire ou de monnaie fiduciaire en cryptomonnaie
- Instructions de fonds de tiers pour le compte de clients
2. Objectifs clés
- Empêcher les décaissements au profit d'entités figurant sur des listes noires ou faisant l'objet de sanctions
- S'assurer que l'identité du bénéficiaire est validée avant le déblocage des fonds
- Vérifier la légitimité de l'activité et des coordonnées bancaires du bénéficiaire
- Conserver une piste d'audit défendable de la vérification des paiements
- Signaler les bénéficiaires à haut risque en vue d'une diligence raisonnable renforcée (EDD)
3. Processus de diligence raisonnable KYC
Les éléments suivants doivent être vérifiés avant l'exécution d'un paiement à un tiers :
- Identité du bénéficiaire : nom complet ou dénomination de la personne morale, vérifié au moyen de documents justificatifs.
- Coordonnées bancaires ou de portefeuille : nom de la banque, code SWIFT/BIC, IBAN ou adresse de portefeuille crypto, vérifiés à l'aide de pièces justificatives.
- Filtrage des sanctions : le bénéficiaire est vérifié par rapport aux listes de l'UE, de l'ONU, de l'OFAC et aux autres listes applicables.
- Justification commerciale : Objet du paiement confirmé par une facture, un contrat ou une instruction de paiement signée par le personnel habilité.
4. Indicateurs de risque élevé
Les paiements en faveur des catégories suivantes font l'objet d'un contrôle renforcé :
- Bénéficiaires situés dans des juridictions inscrites sur liste noire ou à haut risque
- Recours à des portefeuilles privés ou non réglementés pour les règlements en cryptoactifs
- Sociétés écrans ou entités sans site web opérationnel ni références
- Demandes de modification du bénéficiaire peu avant le paiement
- Recours à des intermédiaires ou à des comptes de paiement de tiers sans justification claire
5. Méthodes de vérification du bénéficiaire
Selon la classification de risque, IFB recourt à une ou plusieurs des méthodes de vérification suivantes :
- Lettres de confirmation bancaire ou certificats de titularité de compte
- Vérification du portefeuille par message signé ou attribution sur la blockchain
- Confirmation par appel vidéo (pour les personnes physiques ou les nouvelles entités)
- Recherche inversée via World-Check, Refinitiv et les bases de données d'entités sanctionnées
6. Conservation des documents et audit
Tous les contrôles KYP doivent être documentés et conservés avec le dossier de paiement correspondant. IFB conserve ces enregistrements pendant une durée minimale de 5 ans. Des audits internes vérifieront semestriellement l'intégrité et l'exhaustivité des contrôles KYP.
7. Rôles et responsabilités
- Le département Finance est chargé d'effectuer les contrôles KYP avant de procéder à la libération des paiements.
- Le responsable de la conformité supervise le respect du dispositif KYP et examine toute anomalie.
- Le MLRO doit être consulté pour tout bénéficiaire à risque élevé ou suspect.