
支付及轉帳
信用卡
信用卡轉帳至您在本行的帳戶
閣下現可在卡片額度內,將來自各類信用卡或預付卡系統的資金轉入閣下在 IFC 或 IFB 的帳戶。此範圍涵蓋全球認可的卡組織,包括 Visa、Mastercard、美國運通(American Express)、大來卡(Diners)、銀聯(Union Pay)及 Discover 等。
無需實體終端設備。此種雲端的順暢數位基礎設施,使客戶幾乎可在任何地點安全、便捷地轉移資金。
透過
其他貨幣
如需其他任何貨幣,請聯絡我們,我們或可為閣下設置專屬連結:
- AED – 阿拉伯聯合酋長國迪拉姆
- AFN – 阿富汗尼
- ALL – 阿爾巴尼亞列克
- AMD – 亞美尼亞德拉姆
- ANG – 荷屬安的列斯盾
- AOA – 安哥拉寬扎
- ARS – 阿根廷比索
- AUD – 澳元
- AWG – 阿魯巴弗羅林
- AZN – 阿塞拜疆馬納特
- BAM – 波斯尼亞和黑塞哥維那可兌換馬克
- BBD – 巴巴多斯元
- BDT – 孟加拉塔卡
- BGN – 保加利亞列弗
- BIF – 蒲隆地法郎
- BMD – 百慕達元
- BND – 汶萊元
- BOB – 玻利維亞諾
- BRL – 巴西雷亞爾
- BSD – 巴哈馬元
- BWP – 波札那普拉
- BYN – 白俄羅斯盧布
- BZD – 貝里斯元
- CAD – 加拿大元
- CDF – 剛果法郎
- CHF – 瑞士法郎
- CLP – 智利比索
- CNY – 人民幣
- COP——哥倫比亞披索
- CRC – 哥斯大黎加科朗
- CVE – 佛得角埃斯庫多
- CZK – 捷克克朗
- DJF – 吉布提法郎
- DKK – 丹麥克朗
- DOP – 多明尼加比索
- DZD – 阿爾及利亞第納爾
- EGP – 埃及鎊
- ETB – 埃塞俄比亞比爾
- FJD – 斐濟元
- FKP – 福克蘭群島鎊
- GEL – 喬治亞拉里
- GIP – 直布羅陀鎊
- GMD – 岡比亞達拉西
- GNF – 幾內亞法郎
- GTQ – 瓜地馬拉格查爾
- GYD – 圭亞那元
- HKD – 港元
- HNL – 洪都拉斯倫皮拉
- HRK – 克羅地亞庫納
- HTG – 海地古德
- HUF – 匈牙利福林
- IDR – 印尼盾
- ISK – 冰島克朗
- JMD – 牙買加元
- KES – 肯尼亞先令
- KGS – 吉爾吉斯索姆
- KHR – 柬埔寨瑞爾
- KMF – 科摩羅法郎
- KRW – 韓圜
- KYD——開曼群島元
- KZT – 哈薩克堅戈
- LAK – 老撾基普
- LBP——黎巴嫩鎊
- LKR – 斯里蘭卡盧比
- LRD – 賴比瑞亞元
- LSL – 萊索托洛蒂
- MAD – 摩洛哥迪拉姆
- MDL – 摩爾多瓦列伊
- MGA – 馬達加斯加阿里亞里
- MKD – 馬其頓第納爾
- MMK – 緬甸元
- MNT – 蒙古圖格里克
- MOP – 澳門幣
- MRU – 毛里塔尼亞烏吉亞
- MUR——毛里求斯盧比
- MVR – 馬爾地夫盧非亞
- MWK – 馬拉維克瓦查
- MXN – 墨西哥披索
- MYR——馬來西亞令吉
- MZN – 莫桑比克梅蒂卡爾
- NAD – 納米比亞元
- NGN – 尼日利亞奈拉
- NIO – 尼加拉瓜科多巴
- NOK – 挪威克朗
- NPR – 尼泊爾盧比
- NZD – 紐西蘭元
- PAB——巴拿馬巴波亞
- PEN – 秘魯索爾
- PGK – 巴布亞新幾內亞基那
- PHP – 菲律賓披索
- PKR – 巴基斯坦盧比
- PLN – 波蘭茲羅提
- PYG – 巴拉圭瓜拉尼
- QAR – 卡達里亞爾
- RON – 羅馬尼亞列伊
- RSD – 塞爾維亞第納爾
- RWF – 盧旺達法郎
- SBD – 所羅門群島元
- SCR – 塞席爾盧比
- SEK – 瑞典克朗
- SGD – 新加坡元
- SHP – 聖赫勒拿鎊
- SLE – 獅子山利昂
- SOS – 索馬里先令
- SRD – 蘇里南元
- STN – 聖多美及普林西比多布拉
- SZL – 斯威士蘭里蘭吉尼
- TJS – 塔吉克索莫尼
- TOP – 東加潘加
- TTD – 千里達及托巴哥元
- TWD – 新臺幣
- TZS – 坦尚尼亞先令
- UAH – 烏克蘭格里夫納
- UGX – 烏干達先令
- UYU – 烏拉圭披索
- UZS – 烏茲別克索姆
- VND – 越南盾
- VUV – 萬那杜瓦圖
- WST – 薩摩亞塔拉
- XAF – 中非法郎
- XCD – 東加勒比元
- XOF – 西非法郎
- XPF – 太平洋法郎
- YER – 葉門里亞爾
- ZAR – 南非蘭特
- ZMW – 贊比亞克瓦查
信用卡與借記卡的區別
借記卡與信用卡之間存在顯著差異,瞭解各自的功能及影響至關重要。
以下為更詳細的說明:
- 資金來源:這是兩者之間最根本的區別。
- 扣帳卡:使用扣帳卡時,款項會幾乎即時直接從與之連結的支票帳戶中扣除。其性質猶如電子現金——所動用者為您已存放於銀行帳戶內的自有資金。
- 信用卡:信用卡則本質上是由發卡機構提供的信貸額度或貸款。使用信用卡進行交易時,由發卡機構代為支付款項。持卡人實際上是在承諾全額或分期償還的前提下借入資金。
- 對信用評分之影響:
- 簽帳金融卡:使用簽帳金融卡不會影響您的信用評分,因為您並非借入資金。這等同於以現金或支票付款。
- 信用卡:另一方面,信用卡的使用會直接影響您的信用評分。已用信貸額相對於信貸上限的比率(信貸使用率)、還款記錄及信貸歷史長度等因素,均可能對您的信用評分產生正面或負面影響。
- 防範欺詐性扣款:
- 扣帳卡:扣帳卡所提供的保障少於信用卡。如扣帳卡遺失或被盜,視乎閣下報失所需時間,最高責任可能涵蓋帳戶內的全部款項。
- 信用卡:信用卡提供較強的保障。根據美國聯邦法律,閣下因信用卡遭未經授權使用而須承擔的責任上限為 50 美元。
- 費用及利息:
- 扣帳卡:由於您使用的是自己的資金,扣帳卡通常不附帶任何形式的利息。然而,可能會涉及透支費或交易費等各類費用。
- 信用卡:信用卡對於逾期未償還的結欠通常收取較高利息,亦可能附帶多項費用,例如年費、逾期還款費及現金透支費用。
了解這些差異,有助閣下就何時使用各類卡片及如何審慎使用作出明智決定。
與信用卡及借記卡相比,預付卡的資金存放於何處?
預付卡
預付卡內的資金由發卡機構(或其合作銀行)持有,並在發卡機構的系統中與卡號掛鉤。交易前,持卡人將款項存入卡內,隨後可在接受該卡的商戶消費或於自動櫃員機提取。卡內餘額隨每筆交易減少,並可按需要再次充值。
扣帳卡
借記卡直接連結持卡人的銀行帳戶。交易發生時,資金會即時或近乎即時地由持卡人帳戶轉入商戶帳戶。持卡人的消費限額取決於相關銀行帳戶的可用結餘。
信用卡
信用卡由發卡機構設定循環信貸額度後發行。交易發生時,發卡機構代持卡人向商戶付款,持卡人隨即對發卡機構負有該筆交易金額的還款責任。持卡人可逐月結轉結欠餘額並承擔利息,亦可於每月全數清還。
Visa、Mastercard、American Express、Diners、銀聯等的角色是什麼?
Visa、Mastercard、美國運通、大來卡、銀聯等(卡組織)作為銀行及其他金融機構的通道,以支付網絡的身分為消費者、商戶與銀行之間的交易提供清算及結算服務,但此舉並不涉及其本身持有資金。
- Visa、Mastercard 及銀聯均為支付網絡。只有發行信用卡、借記卡及預付卡的銀行方可授權付款。
- American Express 與 Discover 既是支付網絡,亦是發卡機構,負責授權以其自有卡片進行的支付。
此等支付網絡連結數以百萬計之商戶、銀行及消費者,構成其業務之骨幹。與一般認知相反,Visa 及 Mastercard 並不發行信用卡,亦不提供信貸。其實際角色為中介機構,或可比喻為金融生態系統中精密之交通管制者,確保銀行與商戶之間在全球範圍內安全處理並順暢促成資金交易。
Visa、Mastercard、American Express、Diners、銀聯、Discover 等亦對商戶、支付居間機構及交易平台訂立標準。
總而言之,Visa、Mastercard、大來卡、銀聯、美國運通、Discover 等本身並不持有資金,僅作為銀行及其他金融機構的通道,以促成各方之間的交易。
結算與交收
全球卡支付系統常被誤解,在欺詐計劃中更往往被蓄意曲解。實際上,主要卡組織運作的是高度標準化、自動化且受到嚴密監管的基礎設施。本文以精確的技術術語闡述主要卡網絡的運作方式,以及清算與結算的實際進行過程。
1. 卡組織的角色
卡組織並不持有客戶帳戶,亦不直接向個人或公司轉移資金。其唯一職能是在受監管金融機構之間營運安全的訊息傳遞、清算及結算系統。
各網絡均運行其專有的基礎設施、規則手冊、報文格式及結算週期。各網絡不可互換,任何一筆交易亦不會同時經由多個網絡處理。
2. 授權、清算及結算:三個階段
所有合法的銀行卡交易均須經過三個不同階段。
2.1 授權
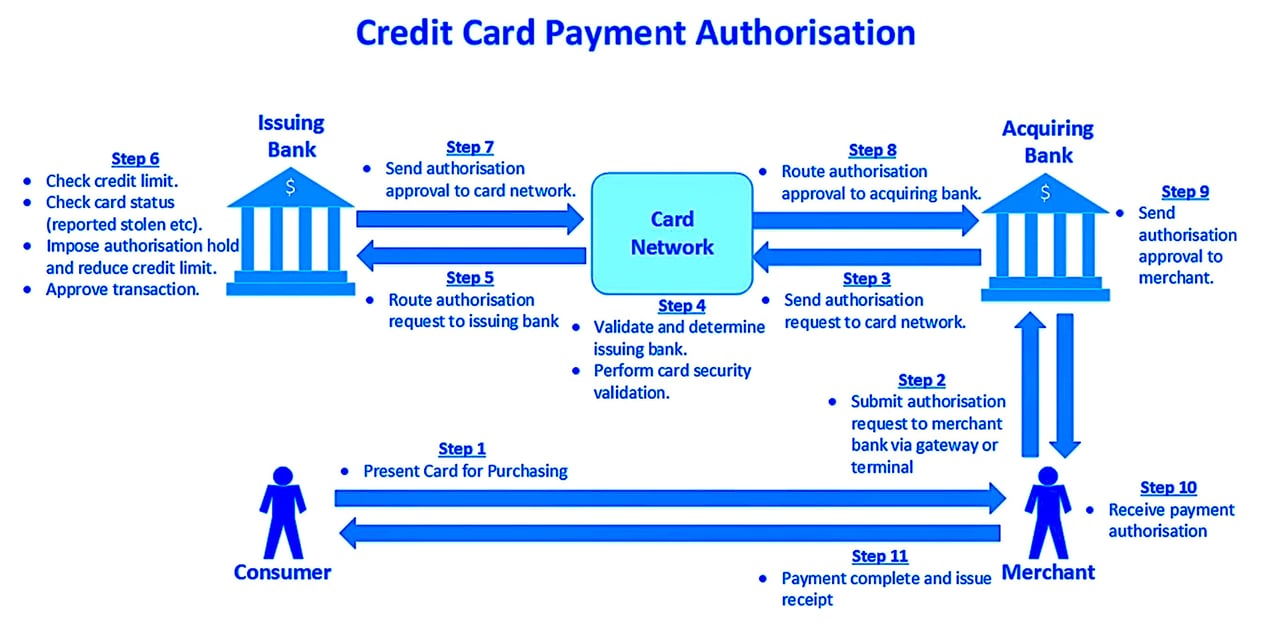
使用卡片時,授權幾乎即時完成。商戶的收單銀行透過卡組織網絡向發卡銀行發出授權請求,發卡銀行根據可用資金、風險控制及卡片狀態批准或拒絕交易。此階段並無資金移動。
2.2 清算
清算是指將已獲批准的交易進行批次處理、驗證並為結算作好準備的過程。這是一個以檔案為基礎的自動化流程,須遵守卡組織所訂定的嚴格格式規範及截止時限。
2.3 結算
結算是成員銀行之間的資金淨額轉移。卡片網絡計算淨額義務,並透過指定結算銀行或中央銀行帳戶發出結算指示。結算僅在銀行之間進行,絕不直接存入商戶或個人的帳戶。
3. Visa 基礎設施詳解
3.1 VisaNet
VisaNet 是 Visa 的全球交易處理系統,負責傳送授權電文、管理清算數據並計算結算頭寸。所有往來均在受監管的金融機構之間進行。
3.2 Base II
Base II 為 Visa 的舊有清算系統,技術文件中仍有提及。它規範交易記錄的格式、驗證及交換方式。商戶及客戶從不直接與 Base II 互動。
3.3 TC33 及 TC05
- TC05 是購物交易的標準提示記錄(「銷售單據」)。
- TC33 為多用途記錄,除其他用途外,亦用於報告及補充資料。
此等為收單機構與發卡機構之間經由 VisaNet 交換的內部清算記錄,既非確認、批准,亦非結算確認,在 Visa 內部體系之外並無任何意義。
4. Mastercard 基礎設施
4.1 Banknet
Mastercard 營運 Banknet,這是其專有的全球網絡,相當於 VisaNet,負責授權路由、清算檔案及結算計算。
4.2 清算與結算
Mastercard 採用其自有的訊息類型及檔案格式。結算以淨額方式進行,並透過預先指定的結算帳戶在成員銀行之間完成。與 Visa 相同,不存在人工接受或逐筆交易結算至客戶帳戶的概念。
5. American Express 及 Diners Club
5.1 封閉式模式
American Express 及 Diners Club 歷來採用封閉式循環模式,即常同時擔任發卡機構及收單機構。此舉減少了中間環節,但並不改變基本原則。
5.2 結算
即使在封閉式系統中,結算亦屬自動化、基於規則且以機構為單位進行。分行層面不設人工介入,亦不存在由「文件接收」來決定資金是否真實的情況。
6. 銀聯(UnionPay)
銀聯(UnionPay)營運中國境內及國際的銀行卡網絡,採用與中國監管框架相一致的自有標準。清算與結算透過指定清算機構及中央銀行機制進行。與其他網絡一樣,交易均自動化、批次處理並受到嚴格控制。
7. 清算及結算週期
結算按預先設定的週期進行:
- Visa 及 Mastercard 通常為 T+1 或 T+2。
- 僅在發卡機構與收單機構之間進行淨額結算。
- 商戶的最終入帳透過其收單銀行完成,並須遵循當地的銀行結算渠道,例如 ACH、SEPA 或本地 RTGS 系統。
並無任何機制可應私人方要求進行臨時、即時或酌情結算。
8. 總結觀察
卡片網絡是現存最成熟、標準化程度最高的金融基礎設施之一。其流程具確定性、高度自動化,並可供稽核。
POS(銷售點)終端機如何處理閣下的卡片資料?
銷售點(POS)終端機是在零售場所處理卡片支付的電子設備。以下為 POS 終端機運作方式的基本說明:
- 讀卡:客戶出示信用卡或扣帳卡付款時,POS 終端機會讀取卡片資料。可透過刷磁條、將晶片插入終端機(適用於 EMV 卡),或使用 非接觸式支付方式(例如適用於行動支付應用程式的 NFC(近場通訊))完成。
- 交易詳情:銷售點終端機隨後擷取交易詳情,包括卡片資料、交易金額,有時亦包括商戶編號等其他資料。
- 與收單機構通訊:上述資料隨後經加密,並透過電話或互聯網傳送至商戶的收單銀行或收單機構。收單機構是代商戶處理信用卡及借記卡交易的銀行或金融機構。
- 請求授權:收單機構透過卡組織網絡(如 Visa、Mastercard 等)將此資料發送至發卡機構(即發出客戶所持卡片的銀行),請求對該筆交易授權。此步驟旨在核實卡片有效,並確認帳戶有足夠的信用額度或資金。當商戶的銷售點終端須依據 ISO 8583 標準為支付交易取得授權時,即使用此 MTI:0100
- 授權回應:發卡機構向收單機構發出授權回應,批准或拒絕該筆交易,該回應隨後傳回銷售點(POS)終端機。授權回應對應的 ISO 8583 訊息類型為 0110。
- 交易完成:如交易獲批准,客戶帳戶將被扣除購買金額,商戶帳戶則入帳相同金額,惟須扣除收單機構及卡組織收取的任何費用。如交易被拒絕,則不會轉移任何資金。
卡片處理流程概述
- 商戶接受卡片付款時,其支付處理機構會透過卡片網絡向發卡銀行發出授權請求,由發卡銀行對該筆交易進行評估。在授權過程中,發卡銀行會核實持卡人是否有足夠的資金或可用信貸額度,以支付該筆交易所請求的金額。
- 如交易獲批准,發卡機構將即時減少與該卡相關帳戶的結餘或可用額度,即使資金不會立即轉入商戶。
- 付款獲授權後,支付處理機構會將批准結果傳回收單機構及商戶的付款終端(線上或實體)。
- 銷售訂單開具發票時,信用卡即按發票金額被扣款(請款)。
信用卡為何更具優勢
在嚴謹精密的國際金融領域,區分扣帳卡與信用卡至關重要,對於出國旅行者尤其如此。儘管印有 Visa 或 Mastercard 標誌,如今銀行發行的許多卡片實為扣帳卡,而非真正的信用卡,這一區別可能對旅客的使用體驗產生重大影響。
借記卡通常隨支票帳戶免費提供,但其財務靈活性不及信用卡。在須繳付押金的情況下,例如在海外租車或預訂酒店設施,此一局限尤為明顯:借記卡可能被直接拒絕。此類拒絕可能導致意外開支,因為替代安排通常費用更高,且須即時從帳戶扣款。
另一方面,真正的信用卡可延後扣款,並通常設有預設的消費上限,提供緩衝空間,對管理旅遊相關開支尤為有用。此類信用卡允許對資金進行預先授權,這在許多旅遊情境中是一項關鍵功能,從租車到住宿皆然,可確保服務得以預訂並獲得保障,而不會即時造成財務上的不利影響。
對旅客而言,尤其是前往歐元區以外地區的旅客,持有真正的信用卡不僅是便利之舉,更是必要之事。這有助於交易更為順暢,並避免使用借記卡所涉及的風險與罰款。因此,精明的旅客宜申領真正的信用卡,並事先通知發卡機構其國際旅行計劃,以免因被懷疑欺詐而遭臨時凍結。此一事前審慎做法,有助於確保旅程順暢及財務安全。
規程與流程
信用卡交易發生時,會運用多項協議及流程來核查擬扣款金額並授權該筆交易。
此流程所涉及的主要組成部分包括:
- ISO 8583:大多數支付網絡(例如 Visa 及 Mastercard)所採用的訊息標準,用於在交易所涉及的不同各方(例如商戶、收單機構、發卡機構及支付處理商)之間傳遞交易詳情。
- EMV(Europay、Mastercard、Visa):芯片式信用卡及借記卡交易的全球標準。EMV 卡內置微處理器芯片,透過加密交易數據並為每宗交易生成獨特的認證碼,提供更高的安全性。符合 EMV 標準對減少面對面交易的卡欺詐至關重要。
- PCI DSS(支付卡行業數據安全標準):旨在保護持卡人數據並確保卡資料得以安全處理、儲存及傳輸的一套安全標準。所有處理卡資料的商戶、支付處理機構及其他實體均須遵守 PCI DSS 的要求。
這些協議與標準協同運作,確保信用卡交易安全,並確保向持卡人帳戶收取適當金額。信用卡交易涉及的流程相當複雜,涵蓋多個參與方及多層通訊。
流程
以下詳細說明這些協議與標準如何相互配合:
- 發起: 持卡人透過在 POS 終端機上刷卡、插卡或感應付款,或在網上交易中輸入卡片資料,發起交易。
- 數據傳輸:銷售點終端機或電子商務閘道擷取交易詳情,包括卡號、有效期、交易金額及唯一交易識別碼。就 EMV 交易而言,晶片會為每筆交易生成唯一的密碼憑證。
- 代碼化(選用):若啟用代碼化,卡片資料在傳輸前會被替換為唯一的代碼。這有助於在交易過程中保護敏感的卡片資訊。
- 授權請求:交易詳情按 ISO 8583 報文標準格式化,並由商戶的收單銀行(或支付處理機構)發送至卡組織網絡(例如 Visa 或 Mastercard)。
- 卡組織路由:卡組織識別負責該卡的發卡銀行,並將授權請求轉發予發卡行。
- 發卡行處理:發卡銀行根據持卡人帳戶核對交易詳情,查驗可用餘額、卡片狀態及適用的欺詐防範規則。對於使用 3D Secure 的網上交易,發卡行亦可能要求持卡人以密碼或生物特徵資料驗證交易。
- 授權回覆:發卡行產生授權回覆,可批准或拒絕該交易。該回覆經由卡片網絡傳回收單行(或支付處理商),再傳回商戶。
- 完成:如交易獲批准,商戶即完成銷售,並向持卡人提供貨品或服務。交易詳情隨後併入一批交易,由商戶提交予收單銀行(或支付處理機構)進行結算。
- 結算:收單銀行(或支付處理機構)將交易批次提交予卡片網絡進行結算。卡片網絡計算收單銀行與發卡銀行之間的淨結算金額,並據此轉移資金。最後,發卡銀行將交易記入持卡人帳戶,持卡人會收到載有交易詳情的帳單。
在整個過程中,各相關方須遵守 PCI DSS 的各項要求,以確保持卡人資料獲得安全處理。此外,各實體之間的通訊均經加密,以維護交易資料的保密性與完整性。
信用卡及扣帳卡安全
信用卡及扣帳卡透過實體與數碼安全功能相結合的方式提供保障。
規程與流程
信用卡交易發生時,會運用多項協議及流程來核查擬扣款金額並授權該筆交易。
此流程所涉及的主要組成部分包括:
- ISO 8583:大多數支付網絡(例如 Visa 及 Mastercard)所採用的訊息標準,用於在交易所涉及的不同各方(例如商戶、收單機構、發卡機構及支付處理商)之間傳遞交易詳情。
- EMV(Europay、Mastercard、Visa):芯片式信用卡及借記卡交易的全球標準。EMV 卡內置微處理器芯片,透過加密交易數據並為每宗交易生成獨特的認證碼,提供更高的安全性。符合 EMV 標準對減少面對面交易的卡欺詐至關重要。
- PCI DSS(支付卡行業資料安全標準):旨在保護持卡人資料,並確保卡片資訊的處理、儲存及傳輸安全的一套安全標準。所有處理卡片資料的商戶、支付處理機構及其他實體均須遵守 PCI DSS 的要求。
這些協議與標準相互配合,確保信用卡交易安全,並確保按適當金額向持卡人帳戶收費。
卡片實體安全
卡片上印有用戶姓名、卡號、有效期限及卡片驗證碼(CVV)。CVV 為三位或四位數字(視發卡銀行而定),可在交易時提供額外一層安全保障。
卡片驗證碼(CVV):此 3 位或 4 位數字印於實體卡上,並未嵌入卡片磁條。網上及電話交易因無法出示實體卡,通常須提供此碼,用以核實交易人持有實體卡。
卡片上亦設有磁條及/或嵌入式晶片。磁條載有經編碼的持卡人資料,而嵌入式晶片(用於晶片加密碼及晶片加簽名卡)則以安全的加密格式儲存資訊,使未經授權者難以取得或偽造。
卡片的數碼安全
在服務提供者方面,其採用多層安全措施,以防範欺詐活動,包括在傳輸過程中對數據加密的安全套接層(SSL)及傳輸層安全(TLS)協議。服務提供者亦可能採用欺詐偵測系統,透過機器學習演算法識別可能顯示欺詐活動的異常行為模式。
- 地址驗證服務(AVS):此服務核對客戶提供的地址與信用卡公司存檔的地址。若兩者不符,交易可被拒絕,有助防範盜用信用卡號碼所引致的欺詐。
- 雙重認證(2FA):雙重認證要求在交易獲批准前提供兩種身分驗證。這兩種要素通常涉及您所知道的內容(如密碼)、您所持有的物品(如用以接收一次性密碼的手機)或您本身的特徵(如指紋)。
- 生物特徵驗證:此類驗證方式利用指紋或臉部辨識等獨特生物特徵核實身分。部分行動支付系統(如 Apple Pay 及 Google Pay)採用生物特徵驗證授權交易。
- 風險導向驗證(RBA):此方法先計算線上交易的風險概況,再對較高風險的交易要求額外驗證。風險導向驗證可能考量的因素包括用戶的 IP 位址、所使用的裝置、交易金額以及用戶的行為模式。
- 代碼化(Tokenization):代碼化是以隨機產生的字元串(即「代碼」)取代卡號,從而保護卡片資料。該代碼可安全地在互聯網上傳送,即使被欺詐者截取亦毫無用處,因為無法反向推算出原本的卡號。
- 非接觸式支付:許多銀行卡現亦支援非接觸式支付,利用近場通訊(NFC)或無線射頻識別(RFID)與支付終端機通訊。此等交易以動態加密加以保護,即每筆交易均會產生新的加密金鑰,令欺詐者極難截取並濫用相關數據。
- 3-D Secure(3DS)驗證(例如 Visa Secure、Mastercard Identity Check):3-D Secure 是一項以 XML 為基礎的協議,旨在為線上信用卡及扣帳卡交易提供額外的一層安全保障。該協議因卡別不同而有不同名稱:Visa Secure(前稱 Verified by Visa)、Mastercard Identity Check(前稱 SecureCode)、American Express SafeKey 等。運作方式:3-D Secure 在線上付款流程中增加一個步驟。當您進行購物並輸入卡片資料後,3DS 系統會查核您的銀行或發卡機構是否已加入 3DS。如已加入,瀏覽器中會彈出一個直接連接至您的銀行或發卡機構的視窗,並要求您驗證身分:驗證方式可以是密碼、(若銀行提供生物辨識驗證)指紋掃描,或發送至您手機的一次性驗證碼。唯有驗證成功後,交易方可繼續進行。3-D Secure 2.0:此為 3-D Secure 的新版本,在原有系統的基礎上,使用上更為便利、運作更具效率。3DS 2.0 採用風險導向的方式,僅在交易呈現風險跡象時才要求進行額外驗證。此外,該版本亦能在行動裝置上順暢運作,而這正是原版 3DS 的局限所在。
4 位或 6 位數字 PIN 碼
個人識別碼(PIN)一般為 4 位數字,但在部分地區或金融機構,亦可能使用 6 位數字。PIN 的主要目的在於核實發起交易者為獲授權的持卡人。
就信用卡交易而言,客戶在銷售點終端機使用晶片密碼卡時,可能會被要求輸入個人密碼。此做法在歐洲屬標準做法。在美國,大多數晶片信用卡在購物時無須輸入個人密碼,而主要卡組織已於 2018 年取消簽名要求。
以下說明 4 位或 6 位個人識別碼(PIN)在交易中的使用方式:
- 客戶將晶片及密碼卡插入銷售點(POS)終端機。
- 終端機提示客戶輸入個人密碼(PIN)。
- 客戶輸入其個人密碼(PIN),該密碼隨後由 POS 終端機加密。
- 加密個人識別碼(PIN)連同交易資料一併發送至發卡銀行以進行核實。
- 發卡銀行會將加密後的個人密碼(PIN)與其系統內儲存的密碼比對。若兩者相符,交易即獲授權。
在某些情況下,個人密碼(PIN)由卡片晶片於本機驗證,而非傳送至發卡機構。此做法稱為離線 PIN 驗證,可加快交易處理流程。
須注意的是,個人密碼(PIN)有別於卡背面的 3 位或 4 位數卡片驗證碼(CVV)或卡片驗證代碼(CVC)。CVV/CVC 用於非持卡交易(例如網上購物),以核實交易人實際持有該卡。
感應支付
技術基礎:NFC 及其 RFID 淵源
感應支付架構的核心是近場通訊(NFC),該技術乃對更廣泛的射頻識別(RFID)框架的精煉與專門化。NFC 透過兩個環形天線之間的電磁感應運作,天線採用形似跑道的設計,須置於不超過四厘米的近距離之內。這種有限的空間接觸有助於實現安全而快捷的數據交換,專為支付交易的需求而設。
被動與主動共生
支付工具(無論為卡片或支援 NFC 的裝置)與讀卡器之間的交易互動,建基於角色之區分:讀卡器為主動發起方,具備自主建立通訊之能力;而卡片則為被動回應方,本身不具電源,卻可回應讀卡器之請求。此一互動促成支付資料之傳送,其過程與磁條交易中固有之靜態資料傳輸有根本差異。
密碼學防護:卓越的安全保障
感應式支付技術安全架構的基石,是生成每筆交易專屬的密碼驗證碼(cryptogram)。該驗證碼由交易數據與卡片資料經密碼學方式結合而成,並由儲存於卡片晶片內的加密金鑰控制。此程序形成強大屏障,防止支付憑證被複製作不法用途,大幅提升每筆交易的安全水平。
讀卡裝置內的支付板與主板之間的相互通訊,對於將交易數據組裝成受保護的加密數據包至關重要。此加密在數據往返支付處理機構及網絡的整個過程中持續有效,可抵禦入侵及未經授權的數據存取,從交易發起至完成,始終維護交易保密的完整性。
安全性比較分析與採用趨勢
相較於磁條與晶片插入式等前代技術,感應支付技術在交易安全方面實現了飛躍。其動態加密及短距離通訊協定,從根本上減少了資料外洩的途徑,有效遏止長期困擾銷售點交易的盜錄及未經授權資料竊取風險。
由於基礎設施成本及消費者習慣,部分市場(尤其是美國)的採用情況多年來落後於歐洲,但自 2020 年以來已顯著上升。
總括而言,感應式支付技術融合精密的 NFC 技術、嚴謹的密碼學機制及加密資料傳輸,標誌著安全高效支付方式的典範轉移。其逐步融入日常交易,有望提升交易的安全與便利水平,為商業及支付領域帶來具決定性意義的演進。
信用卡、扣帳卡或預付卡交易中資金預留或延後付款的運作方式
授權
交易始於授權請求。當您出示信用卡付款時,商戶會向收單銀行發出請求。
收單銀行將此請求轉發至卡片網絡,再由卡片網絡傳送至發卡銀行。發卡銀行核查可用信用額度及其他交易詳情是否有效。若一切無誤,發卡銀行會就該筆交易金額在閣下的信用額度內預留相應款項,此即授權預留或預先授權。此做法旨在確保資金可供動用,並為該筆特定交易預先保留。
授權碼生成
當客戶出示信用卡付款時,商戶的銷售點(POS)系統會向收單銀行發送授權請求。收單銀行將該請求轉發至卡組織網絡,再由其轉送至發卡銀行。若發卡銀行批准該交易(例如信用額度或資金充足、卡片未被報失或遭竊),則會生成授權碼,並經由卡組織網絡及收單銀行傳回商戶的 POS 系統。
授權碼(亦稱核准碼)的長度可因卡組織或發卡銀行而異。這些代碼用以確認交易已獲核准,並在結算過程中作為參考。授權碼的長度及格式可根據卡組織及相關銀行的營運需要而定。有些系統使用 6 位數代碼,有些則使用 8 位數或其他長度的代碼。
交易擷取
商戶收到授權碼,確認資金可用並已為該筆交易預留。於當日結束時,或視商戶流程稍後,商戶會將一批交易送交收單銀行進行結算,此過程稱為「請款(capture)」。在請款過程中,商戶會附上每筆交易的授權碼,作為授權憑證,使收單銀行得以將每筆交易與其授權相互核對。
結算
收單銀行隨後將交易連同授權碼一併發送至卡組織進行結算。卡組織將交易轉送至發卡銀行,發卡銀行再將已獲批准交易的款項轉撥予收單銀行。最後,收單銀行將款項存入商戶的銀行帳戶。
清算
營業日結束時,商戶將當日所有已獲授權的交易成批發送予收單銀行。收單銀行隨後透過卡組織網絡將該等交易發送予發卡銀行進行結算。
發卡銀行將資金轉予收單銀行,收單銀行隨後將資金存入商戶帳戶。至此交易完成,所保留的資金正式由閣下的信貸額度轉移至商戶。
記錄保存
授權碼是記錄保存及爭議處理的重要資料。如出現爭議,授權碼有助於沿處理鏈中的各個環節追溯交易,以核實其有效性。此程序確保資金妥善預留、劃轉及入帳,為處理信用卡交易提供安全且可追溯的方式。
帳單
發卡銀行隨後會將此交易反映於閣下的月結單上,屆時閣下須予以付款。
資料通訊
以下為通訊流程摘要:
- 數據擷取:持卡人發起交易時,POS 終端機會透過刷卡、插卡、感應或手動輸入卡片資料,擷取卡號、有效期及 CVV 等卡片資訊。
- 安全傳輸:所擷取的卡片資料由 POS 終端機安全傳送至商戶的收單銀行或支付處理機構。此傳輸通常採用 TLS(傳輸層安全)協定,對資料加密,以確保其在傳輸過程中的保密性與完整性。
- ISO 8583 報文傳輸:收單銀行或支付處理機構依 ISO 8583 報文標準對交易資料進行格式化。該標準界定了交易流程中各參與方(如商戶、收單機構、發卡機構及卡組織)之間所交換報文的結構與內容。
- 與卡組織通訊:收單銀行或支付處理機構透過專用通訊渠道,將 ISO 8583 格式的授權請求發送至卡組織(例如 Visa、Mastercard)。這些渠道通常為私有網絡,可安全連接交易流程中的各相關方。
- 卡片網絡路由:卡片網絡辨識負責該卡片的發卡銀行,並將授權請求轉發予發卡行。卡片網絡可能採用額外的通訊協定及技術,例如 TCP/IP 及 VPN(虛擬私人網絡),以確保交易資料傳輸的安全與可靠。
在整個通訊過程中,採用多層安全措施,包括加密、安全協議,並遵循 PCI DSS 等行業標準。此舉可確保交易數據自 POS 終端傳送至卡組織路由網絡及後續環節時的保密性、完整性及可用性。
協議
ISO 8583
ISO 8583 是一項用於金融交易通訊的報文標準,尤其適用於支付卡交易。該標準訂明商戶、收單機構、發卡機構及卡組織等不同實體之間交換交易資訊所需的報文格式、資料元素及處理代碼。
ISO 8583 格式的授權請求載有多個數據元素,以結構化報文格式組織而成。報文由報文類型標識符(MTI)、位圖及數據元素組成。
以下為 ISO 8583 授權請求訊息的簡化示例:
- 訊息類型識別碼(MTI):表示訊息用途的4位數字代碼。授權請求為「0100」;回應為「0110」。
- 位圖(Bitmaps):由一組位元(通常為 64 位元,有時為 128 位元)組成,用以指示訊息中包含哪些數據元素。位圖中的每個位元對應一個特定的數據元素。
- 數據元素:實際的交易資訊,按編號 1 至 128 的欄位組織。每個數據元素均有特定含義及格式,例如數字型、字母數字型或二進制。
數據元素
以下為 ISO 8583 授權請求中若干常見資料元素的示例:
- DE 2:主帳號(PAN)– 交易所用的卡號。
- DE 3:處理代碼 - 一組六位數代碼,用以指明交易類型(例如購買、退款)及所使用的帳戶(例如支票帳戶、信用帳戶)。
- DE 4:交易金額 – 交易金額,通常以 12 位數字表示,小數點為隱含。
- DE 7:傳輸日期及時間——交易發起的日期及時間,格式通常為 YYMMDDhhmmss。
- DE 11:系統追蹤審核編號(STAN)– 由終端機或支付系統生成的唯一交易識別碼。
- DE 22:服務點輸入模式 – 表示卡片資料擷取方式的代碼(例如刷卡、晶片讀取、手動輸入)。
- DE 25:服務點條件代碼 – 代表與交易相關的特定條件之代碼(例如持卡人在場、電子商務)。
- DE 41:受卡方終端識別碼——銷售點(POS)終端的唯一識別碼。
- DE 42:受卡商戶識別碼——用以識別商戶或受卡方的唯一標識碼。
- DE 49:交易貨幣代碼——代表交易所用貨幣的 3 位代碼。
在 ISO 8583 金融訊息標準中,「MTI」一詞指訊息類型識別碼(Message Type Identifier)。它是一組 4 位數字代碼,表示訊息的用途,並為 ISO 8583 訊息的第一個欄位。
MTI / 協議
MTI 由 4 個位置組成(每個位置的範圍為 0-9),其含義如下:
- 版本(第一位):表示該訊息所使用的 ISO 8583 版本。
- 0:ISO 8583:1987
- 1:ISO 8583:1993
- 2:ISO 8583:2003
- 3-9:保留供日後使用或自訂版本
- 類別(第二位):代表訊息的主要用途。
- 0:保留供 ISO 使用
- 1:授權
- 2:金融交易(例如提取現金、查詢結餘)
- 3:文件操作(例如文件更新)
- 4:撤銷及退單
- 5:對帳
- 6:行政事務
- 7:費用收取
- 8:網絡管理
- 9:保留供 ISO 使用
- 功能(第三位):標明該報文的具體功能。
- 0:申請
- 1:請求回應
- 2:諮詢
- 3:通知回覆
- 4:通知
- 5:通知確認
- 6-9:保留供 ISO 使用
- 來源(第四位):標示訊息發起方。
- 0:收單行
- 1:收單行重複
- 2:發行人
- 3:發行人重複
- 4-9:保留供 ISO 使用
ISO 8583 報文中 MTI 的若干示例:
- 0100:授權請求
- 0110:授權回應
- 0200:金融交易請求
- 0210:金融交易回應
- 0420:沖銷請求
- 0421:沖正請求重複
- 0430:沖正回覆
- 0500:收單機構對帳請求
- 0510:收單行對帳回應
- 0800:網絡管理請求
- 0810:網絡管理回應
請注意,上述示例乃依據標準 ISO 8583 訊息類型編製。然而,視乎不同支付系統或金融機構的具體要求,個別實施方式及客製化安排或有所不同。


