
Autres méthodes de transfert
Virements IP/IP et IPZip

Activation des services IPIP et IPZip auprès d'IFB
Les facilités IPIP seront activées à la demande du client dès lors que son compte est en situation régulière :
- Elle maintient le solde minimum,
- présente un historique financier régulier, et
- est conforme à des activités commerciales légitimes.
En outre, le compte doit présenter
- aucun problème de conformité en suspens, et
- toutes les opérations doivent respecter la réglementation financière internationale.
L'activation définitive est soumise à l'examen et à l'approbation internes de notre équipe de conformité et de gestion des risques.
Un message n'est pas de la monnaie
Pourquoi aucun message SWIFT, télex ou serveur ne déplace des fonds sans règlement, en 90 secondes.
Vérifier un document avec VL1 →Vous avez reçu un message de paiement, un bordereau ou une confirmation ? Faites-le vérifier avant de vous y fier.
Nos services IPIP et IPZip
Nous proposons les services IPIP & IPZip à une clientèle sélectionnée de particuliers fortunés et de sociétés bien établies, avec une attention particulière portée à la discrétion, à la confidentialité et à l'intégrité institutionnelle.
Toutes les opérations IPIP et IPZip sont conduites exclusivement entre des banques pleinement intégrées au système bancaire international, ce qui garantit non seulement l'échange sécurisé de messages IPIP authentifiés, mais aussi le règlement effectif et dans les délais des fonds. Les contreparties dépourvues d'une telle intégration peuvent être en mesure de transmettre des messages, mais sont, par nature, dans l'incapacité d'assurer le règlement financier.
Empiriquement, plus de 86 % des transactions IPIP qui nous sont présentées émanent d'entités non bancaires ou de banques dépourvues de la capacité d'envoyer des fonds.
À l'inverse, nous sommes en mesure d'opérer sans limitation de montant, sous la seule réserve d'une vérification rigoureuse de l'établissement émetteur et de sa capacité démontrable à assurer le règlement.

IP à IP (IPIP)
Les transferts IP à IP désignent une étape du processus de transfert de devises ou d'actifs, de passifs et de capitaux propres depuis des comptes de banques correspondantes, ou de données, entre différents établissements ou systèmes financiers, au moyen d'adresses IP (Internet Protocol). Dans le contexte des transactions financières, l'adresse IP est un identifiant numérique unique attribué à chaque appareil connecté à Internet ; elle sert à acheminer l'information entre différents systèmes. Les transferts IP à IP dans le secteur bancaire reposent sur la communication directe entre deux systèmes au moyen de leurs adresses IP respectives afin de réaliser une transaction financière. Des méthodes spécifiques d'authentification et d'autorisation viennent s'y ajouter pour garantir l'intégrité et la sécurité de l'information.
Il importe toutefois de noter que les transferts d'IP à IP ne sont ni courants ni recommandés dans le secteur bancaire, pour diverses raisons, notamment des préoccupations de sécurité, de fiabilité et de conformité. Les points suivants apportent quelques éléments de contexte sur ces préoccupations :
- Sécurité : les transferts d'IP à IP peuvent être moins sûrs que ceux effectués via des réseaux bancaires établis, tels que SWIFT ou ACH, qui mettent en œuvre plusieurs niveaux de sécurité, de chiffrement et d'authentification. Une communication directe entre deux adresses IP peut exposer des informations sensibles à des menaces, notamment le piratage, l'hameçonnage ou les attaques de l'homme du milieu.
- Fiabilité : le recours aux transferts d'IP à IP ne garantit pas la fiabilité de l'opération, dès lors qu'il n'existe dans le secteur bancaire aucune norme ni aucun protocole universellement reconnus pour les transferts fondés sur l'IP. Cela peut engendrer des difficultés potentielles en matière de traitement, de suivi et de rapprochement des opérations.
- Conformité : les banques et les établissements financiers sont soumis à de nombreuses réglementations et exigences, notamment les politiques de lutte contre le blanchiment de capitaux (AML) et de connaissance du client (KYC). Les transferts d'IP à IP peuvent ne pas satisfaire à ces exigences réglementaires, ce qui expose potentiellement les parties concernées à des risques juridiques et financiers.
Plutôt que des transferts d'IP à IP, les banques et établissements financiers privilégient des réseaux établis, tels que SWIFT, RTGS ou ACH/paiements instantanés, ainsi que des normes de messagerie comme ISO 20022, afin de permettre des transferts de fonds sécurisés, fiables et conformes entre établissements.
Structure de transfert de devises d'IP à IP
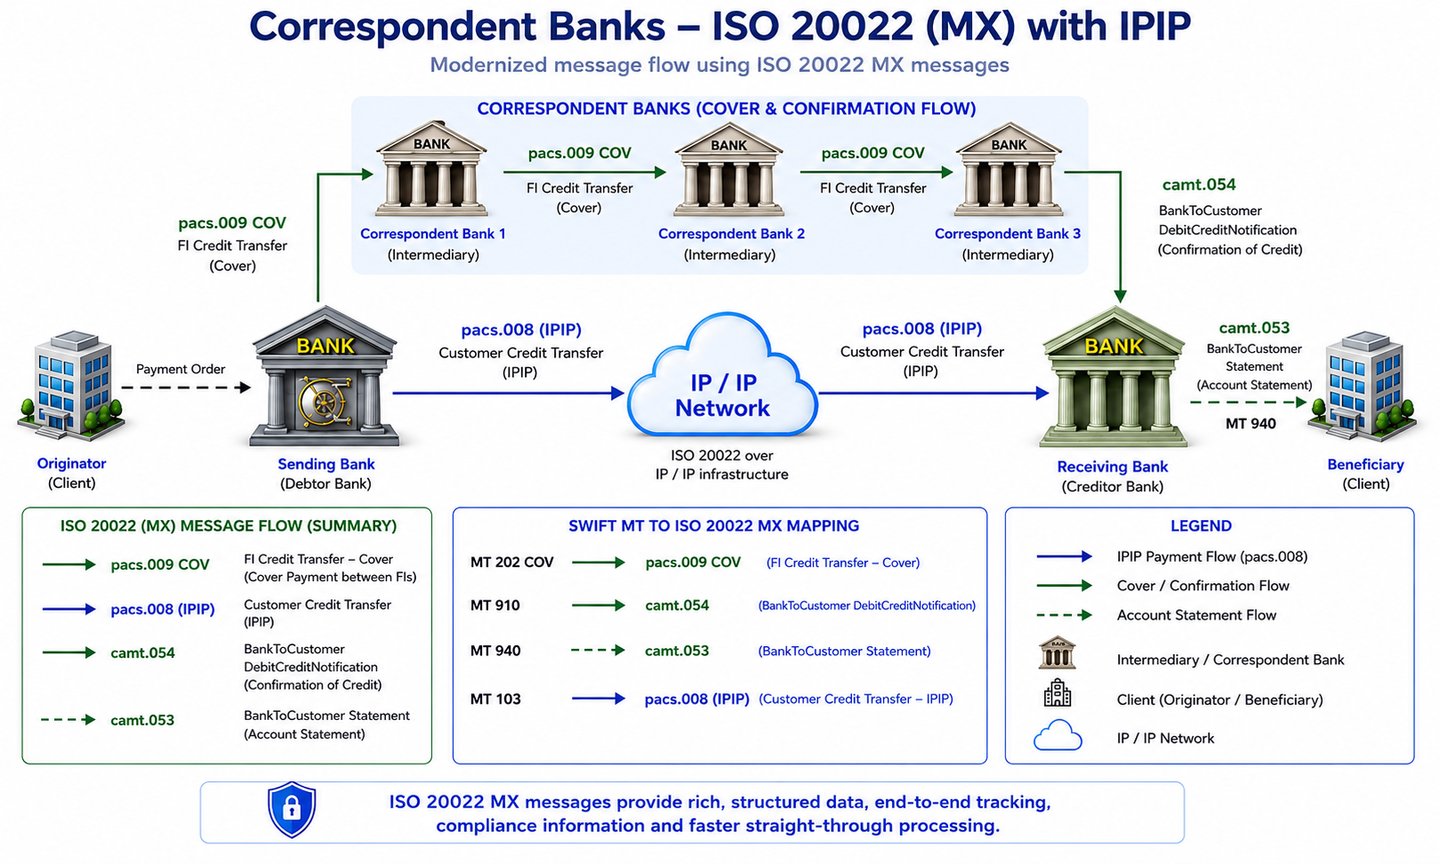
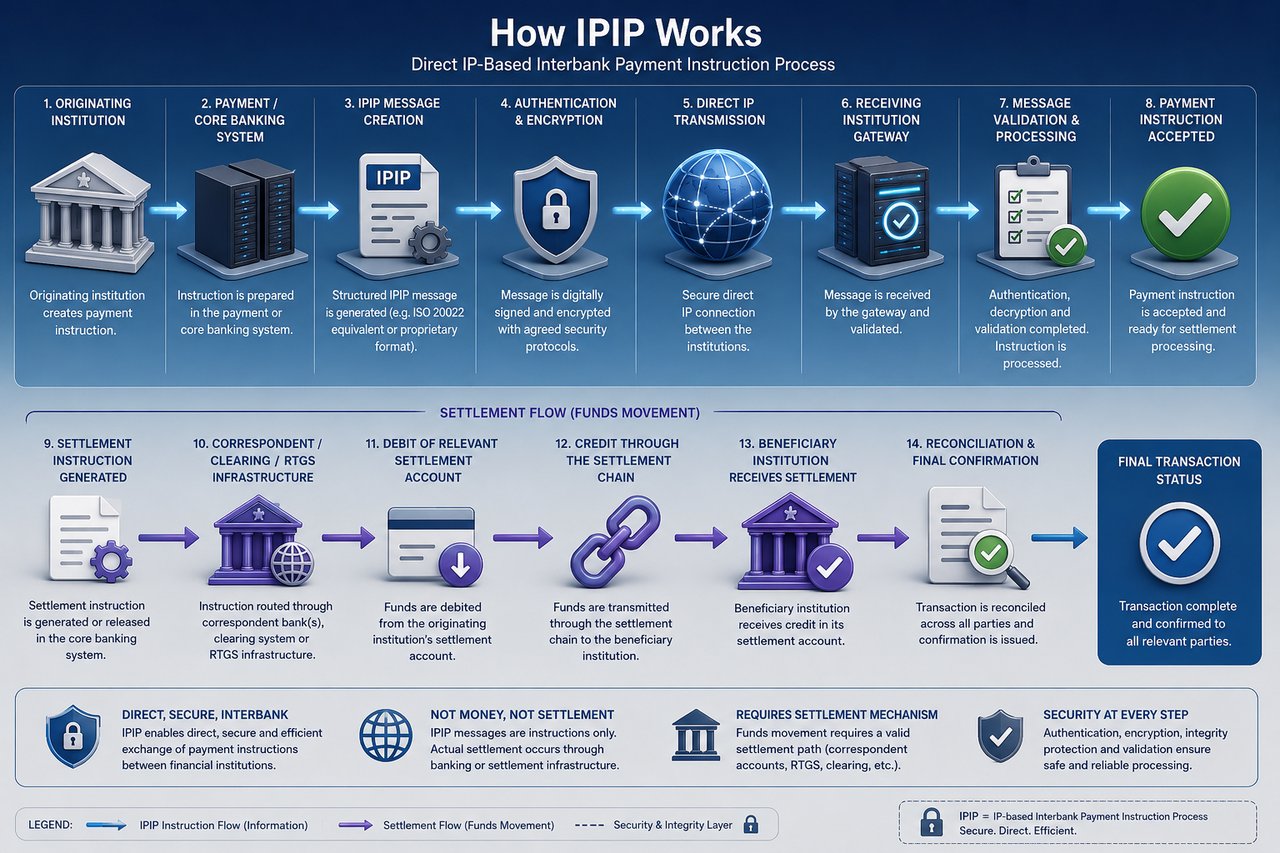
Transfert effectif de fonds : ces protocoles transmettent avec efficacité les détails des transactions, tels que les messages et les instructions, mais ne permettent pas le déplacement effectif des fonds. Pour le transfert physique de fonds, des systèmes tels que la banque correspondante, le règlement brut en temps réel (RTGS) et les paiements en temps réel (RTP) sont indispensables.
- Dans la banque correspondante, les fonds sont transférés entre des comptes ouverts auprès de banques différentes.
- Dans un système RTGS, les fonds circulent entre les comptes de règlement des banques auprès de la banque centrale.
- De même, dans le système RTP, les fonds sont transférés entre des comptes de compensation.
Ces systèmes sont essentiels au transfert effectif des actifs monétaires. Il est donc impératif que la banque émettrice dispose non seulement de capacités IP to IP, mais aussi d'une intégration complète avec le système bancaire.
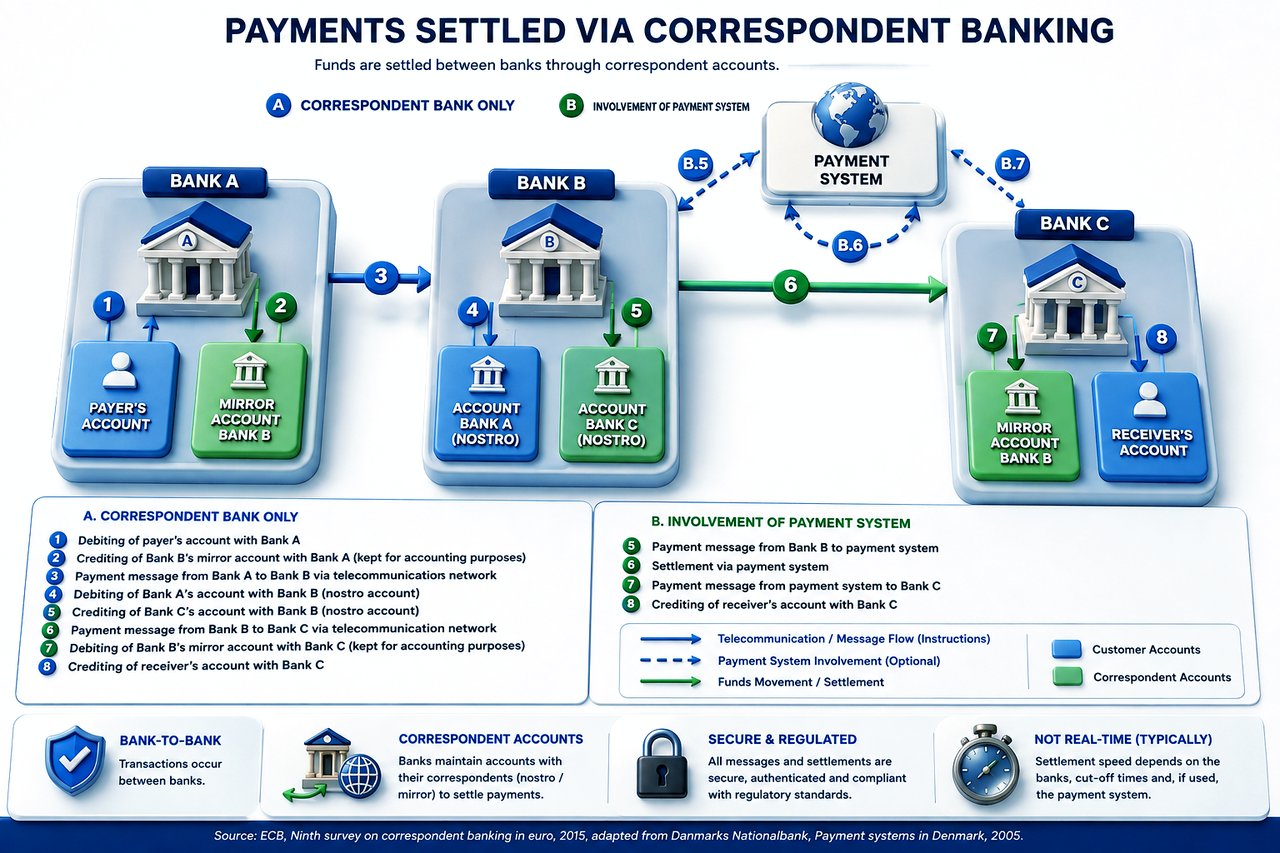
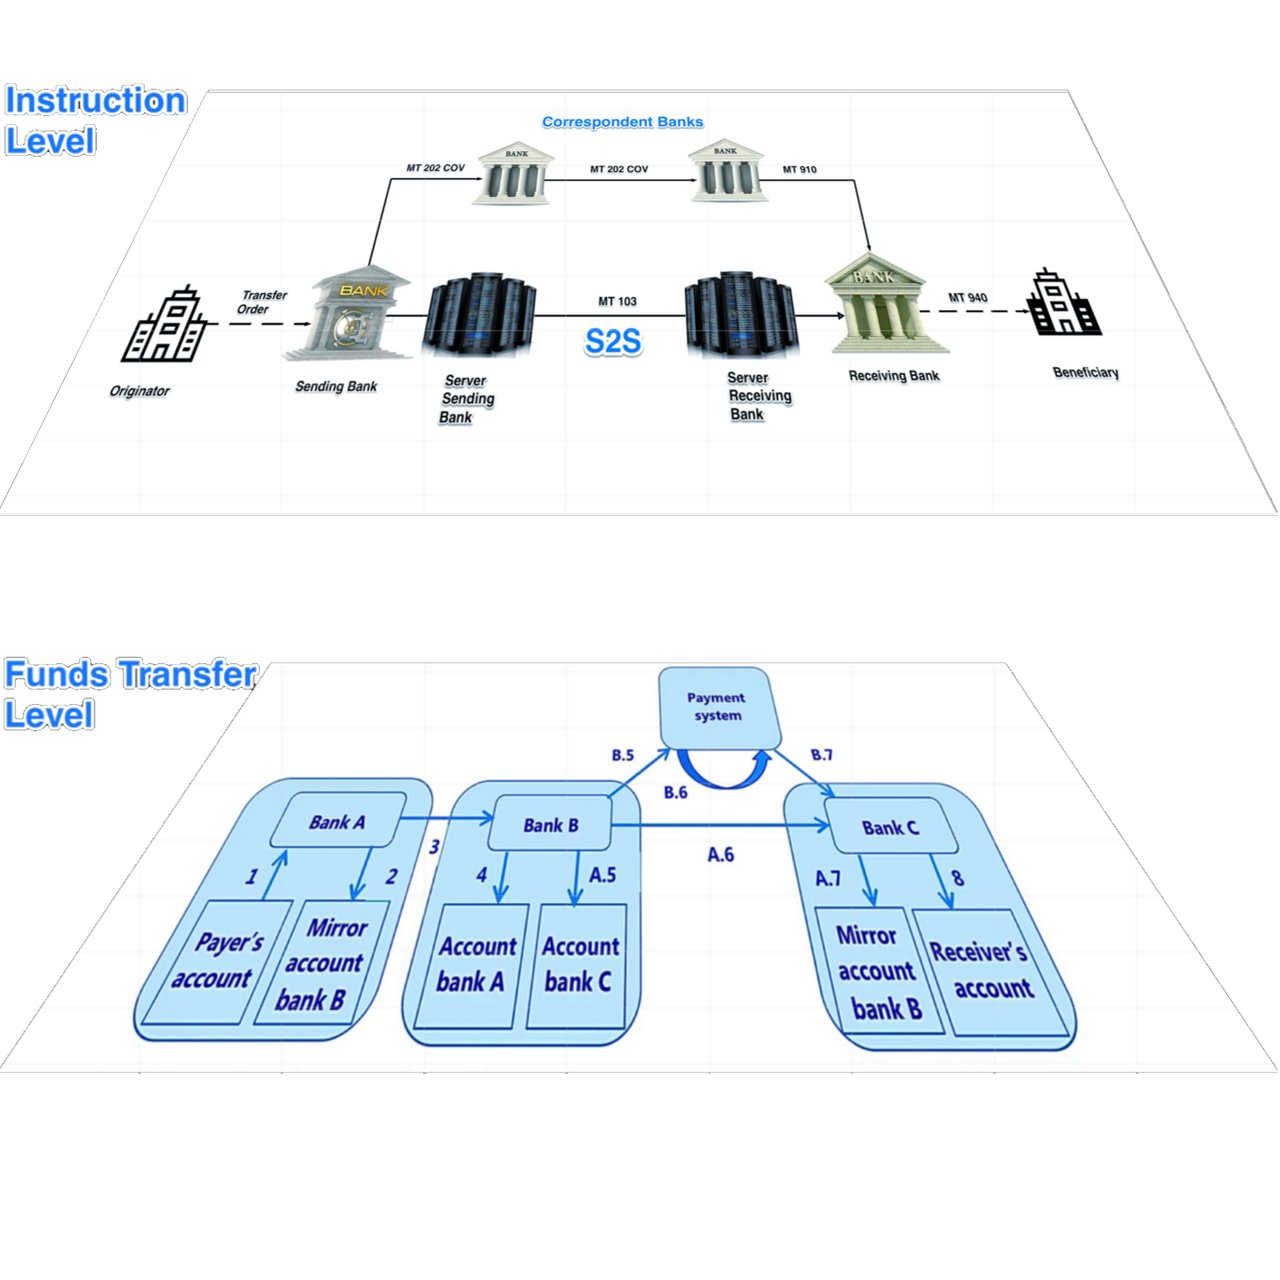
Deux niveaux distincts :
Niveau de l'instruction et niveau du transfert effectif de fonds
Protocoles pour l'IPIP
- FIX (Financial Information eXchange) : Norme de messagerie pour la négociation de titres : ordres, exécutions et affectations entre courtiers, bourses et investisseurs. Elle véhicule des données de transaction, et non des paiements.
- EBICS (Electronic Banking Internet Communication Standard) : norme d'échange sécurisé de fichiers entre les entreprises clientes et leurs banques, utilisée principalement en Allemagne, en France, en Suisse et en Autriche pour les fichiers de paiement et les relevés.
- Zengin : Le système Zengin est le réseau japonais national de virements interbancaires, et le format de fichier Zengin est utilisé pour les virements et prélèvements domestiques.
- AS2 (Applicability Statement 2) : Protocole de transport sécurisé et signé de documents commerciaux (EDI, XML) sur Internet, avec accusés de réception confirmant la livraison.
- SNMPv3 (Simple Network Management Protocol version 3) : Protocole de surveillance et de gestion des équipements réseau, assorti d'authentification et de chiffrement. Il gère l'infrastructure ; il ne véhicule pas de transactions.
- Kerberos : Protocole d'authentification réseau reposant sur des tickets délivrés par un serveur de confiance, permettant aux clients et aux services de prouver mutuellement leur identité.
- OAuth 2.0 : Norme ouverte d'autorisation déléguée : une application obtient un jeton d'accès limité au lieu du mot de passe de l'utilisateur. Elle sous-tend la plupart des API d'open banking.
- LDAP sur TLS : Accès sécurisé aux services d'annuaire, qui contiennent les identités des utilisateurs et leurs droits d'accès.
- SFTP et SCP sur SSH : transfert et copie chiffrés de fichiers entre serveurs, largement utilisés pour les fichiers de paiement et de relevés.
Chacun de ces protocoles sécurise l'échange de données ou l'accès aux systèmes. Dans les opérations IPIP impliquant le transfert de monnaie, d'actifs, de passifs et de fonds propres bancaires, les protocoles mentionnés sont nécessaires mais non suffisants pour mener à bien les opérations financières :
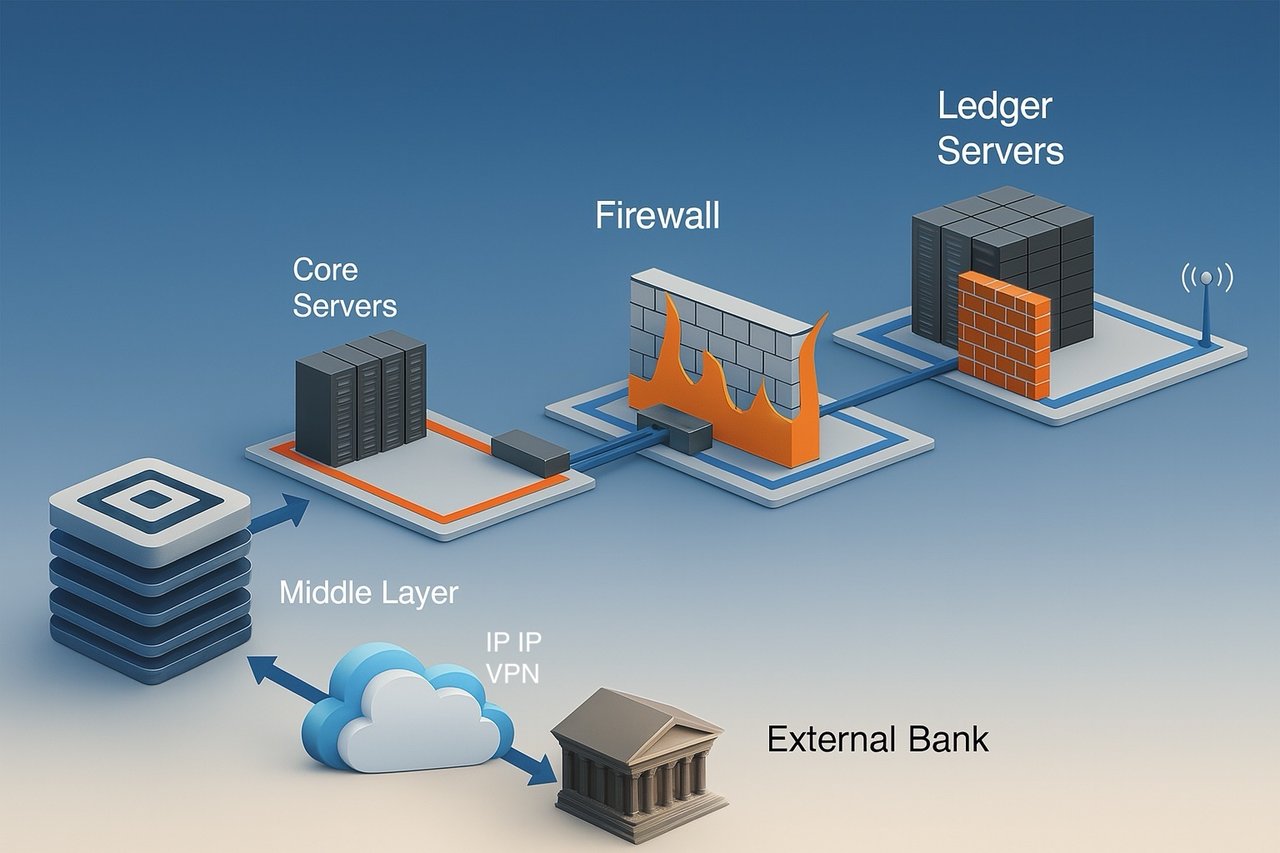
Virement IPIP vers nos comptes
Afin de dissiper certaines préoccupations en matière de conformité lorsqu'un message pacs.008 nous a été adressé via IPIP et non via SWIFT, vous pouvez envisager que votre banque émettrice inclue les informations complémentaires suivantes dans le message pacs.009 COV, au sein de la transmission de fonds entre banque correspondante et banque correspondante, lorsque le format le permet :
- Informations sur le donneur d'ordre : fournir les coordonnées du donneur d'ordre, comme pour le champ 50 du MT103. Elles peuvent comprendre le nom, l'adresse et le numéro de compte.
- Informations sur le bénéficiaire : indiquer les coordonnées du bénéficiaire, sur le modèle du champ 59 du MT 103. Ce champ doit comporter le nom, l'adresse et le numéro de compte du bénéficiaire
- Objet du paiement : Indiquer explicitement le motif de l'opération, ce qui peut atténuer certaines préoccupations en matière de lutte contre le blanchiment de capitaux (AML).
- Informations de déclaration réglementaire : si votre juridiction l'exige, indiquez les codes ou identifiants requis pour la déclaration réglementaire.
- Référence au pacs.008 IPIP : la mention expresse que le pacs.009 COV est rattaché à un pacs.008 IPIP peut fournir un contexte à la banque intermédiaire.
- Coordonnées de contact : Indiquez les coordonnées précises du service de conformité ou du gestionnaire de l'opération responsable de ce paiement, afin que la banque destinataire puisse obtenir sans délai les précisions nécessaires.
- Instructions de traitement particulières : toute instruction supplémentaire destinée à la banque bénéficiaire et susceptible de faciliter l'identification et le traitement approprié des fonds transférés.
- Informations sur les frais et commissions : en l'absence de message SWIFT pacs.008, il peut être utile de préciser qui supportera les frais liés à la transaction afin d'éviter tout malentendu.
- Identifiants supplémentaires : Incluez tout identifiant de transaction supplémentaire permettant de relier le pacs.009 COV au pacs.008 IPIP, tel que des numéros de facture ou des identifiants de transaction internes.
Note relative à la conformité
L'ajout d'informations complémentaires dans le pacs.009 COV peut ne pas atténuer pleinement les risques de conformité, en particulier les contrôles AML et CFT (lutte contre le financement du terrorisme), qui sont généralement traités au moyen d'un message SWIFT pacs.008 ; il importe de veiller à ce que le pacs.009 COV modifié demeure conforme aux normes applicables et aux accords interbancaires.
Principales différences entre les serveurs de communication et les serveurs de grand livre et de comptes dans les banques
Dans la technologie bancaire, les serveurs jouent un rôle déterminant pour assurer le bon fonctionnement des transactions financières et de la tenue des registres. Les banques s'appuient principalement sur deux types de serveurs : les serveurs de communication et les serveurs de grand livre/de comptes. Bien que tous deux soient essentiels, ils répondent à des finalités distinctes et traitent des types de données différents.
Serveurs de communication
Les serveurs de communication constituent l'épine dorsale de l'échange sécurisé de données entre les banques et les établissements financiers. Voici leurs principales fonctions et caractéristiques :
- Échange sécurisé de données : ces serveurs permettent l'échange sécurisé de données, de sorte que les informations financières sensibles puissent être transmises entre établissements sans être compromises.
- Protocoles et normes : ils recourent à des protocoles normalisés tels que SWIFT, SEPA ou ACH, etc., pour la communication interbancaire, garantissant l'uniformité et la fiabilité entre les différentes plateformes.
- Chiffrement et authentification : afin de garantir la sécurité, les serveurs de communication recourent à des méthodes de chiffrement avancées et à des protocoles d'authentification rigoureux, qui protègent les données pendant leur transmission.
- Traitement des transactions : ils traitent en premier lieu les demandes de transaction, les messages et les instructions, en jouant le rôle d'intermédiaires qui transmettent les informations nécessaires aux transactions.
- Aucun mouvement de fonds : il importe de relever que ces serveurs ne déplacent pas de fonds et ne mettent pas directement à jour les soldes des comptes ; ils se bornent à faciliter les communications nécessaires à de telles opérations.
Serveurs de grand livre et de comptes
Les serveurs de grand livre et de comptes, quant à eux, sont les dépositaires des registres financiers d'une banque. Voici leurs principales caractéristiques :
- Tenue des registres financiers : ces serveurs stockent et conservent les registres financiers essentiels de la banque, garantissant l'enregistrement exact de chaque opération.
- Enregistrement des opérations : ils enregistrent l'ensemble des opérations, y compris les débits et les crédits, et sont chargés de la mise à jour et de la conservation des soldes de compte courants.
- Gestion du grand livre : les serveurs de grand livre gèrent le grand livre général de la banque ainsi que les comptes individuels des clients, offrant une vue complète de la santé financière.
- Intégrité des données : garantir la cohérence et l'intégrité des données est essentiel, ces enregistrements étant indispensables à l'exactitude de l'information financière et à la conformité.
- Mesures de sécurité renforcées : compte tenu de la sensibilité des données, les serveurs de registre mettent généralement en œuvre des mesures de sécurité plus strictes, notamment des couches supplémentaires de chiffrement et des contrôles d'accès rigoureux.
Le serveur de communication initie et facilite les transactions, mais c'est le serveur de grand livre qui, après validation, les enregistre et les reflète en dernier lieu dans les livres de la banque.
Dans les systèmes bancaires contemporains, ces fonctions sont souvent intégrées, les protocoles de communication sécurisés internes à la banque fonctionnant de concert avec les systèmes de gestion des registres comptables. Cette intégration garantit des mises à jour en temps réel et la cohérence de l'ensemble de l'écosystème financier de la banque, ce qui renforce à la fois l'efficacité et la sécurité. De nombreuses banques recourent à une combinaison de serveurs sur site et de serveurs en nuage afin de concilier exigences de sécurité, de conformité et d'évolutivité.
Que peut-on transférer d'une banque à une autre ?
Actifs bancaires :
- Trésorerie et équivalents de trésorerie : Il s'agit de fonds accessibles immédiatement ou presque. Ils comprennent les espèces, les dépôts auprès d'autres banques et les titres très liquides tels que les bons du Trésor.
- Placements/Titres : Il s'agit d'instruments financiers dans lesquels la banque investit afin d'en tirer un rendement, tels que les obligations d'État et d'entreprises, les actions et autres titres.
- Prêts et avances : Il s'agit des fonds qu'une banque prête à ses clients et qui génèrent des produits d'intérêts. Ils peuvent comprendre les prêts personnels, les prêts hypothécaires, les prêts aux entreprises, les soldes de cartes de crédit et les découverts.
- Immobilisations : Il s'agit des biens corporels détenus par la banque, tels que les bâtiments, les terrains, le matériel et le mobilier.
- Actifs incorporels : Ils comprennent des actifs non physiques tels que les logiciels, les brevets, les marques et le goodwill.
- Autres actifs : ils peuvent inclure, entre autres, les intérêts courus à recevoir, les actifs d'impôts différés et les instruments financiers dérivés.
Passifs bancaires :
- Dépôts : Il s'agit des fonds que les particuliers et les entreprises laissent en banque. Ils comprennent les comptes courants, les comptes d'épargne et les dépôts à terme. Ils constituent des passifs, car la banque est tenue de restituer ces fonds aux déposants à vue ou à une échéance déterminée.
- Fonds empruntés : il s'agit des fonds que la banque emprunte auprès d'autres établissements financiers, de la banque centrale ou par l'émission de titres de créance.
- Titres de créance : Il s'agit d'obligations ou d'autres formes de dette émises par la banque afin de lever des fonds. La banque est tenue de rembourser le principal et les intérêts aux porteurs d'obligations.
- Autres passifs : Ils comprennent des éléments tels que les charges à payer, les comptes fournisseurs, les passifs d'impôt différé, les provisions pour pertes sur prêts et les instruments financiers dérivés.
- Passifs subordonnés : il s'agit de dettes qui ne seront remboursées qu'après toutes les autres dettes en cas de faillite de la banque.
Fonds propres de la banque :
- Actions ordinaires : Il s'agit des fonds propres détenus par les propriétaires de la banque. Ils disposent de droits de vote et peuvent percevoir des dividendes.
- Actions de préférence : Ce type de fonds propres confère un droit sur les bénéfices et les actifs supérieur à celui des actions ordinaires, mais n'est généralement pas assorti de droits de vote.
- Bénéfices non distribués : il s'agit des résultats nets que la banque a accumulés au fil des années et qu'elle a choisi de réinvestir dans son activité plutôt que de les distribuer sous forme de dividendes.
- Actions propres : Il s'agit des actions de la banque qu'elle a rachetées sur le marché.
- Autres éléments du résultat global : Gains et pertes non encore comptabilisés en résultat net, tels que certaines réévaluations d'investissements et d'instruments de couverture.
- Participations ne donnant pas le contrôle (intérêts minoritaires) : Il s'agit de la part de l'actif net d'une filiale attribuable aux participations en capitaux propres qui ne sont détenues ni directement ni indirectement, par l'intermédiaire de filiales, par la société mère.
Transfert effectif des actifs, passifs et capitaux propres : Les transferts de titres sont enregistrés par les dépositaires centraux de titres (DCT), qui tiennent le registre juridique de la propriété ; les prêts, immobilisations et autres positions sont transférés par cession ou par conventions de transfert soumises au droit applicable. Ces deux aspects échappent au champ des protocoles de communication. Le transfert d'actifs et de capitaux propres a également une incidence sur les états financiers des banques, en modifiant les soldes du passif, de l'actif et des capitaux propres. Cette information financière destinée aux autorités de contrôle concernées, ainsi que les exigences de conformité qui s'y rattachent, dépasse les capacités de transmission de données des protocoles et nécessite des processus financiers et réglementaires supplémentaires.
En substance, si les protocoles sont essentiels à l'échange sécurisé et efficient d'informations dans les opérations IPIP, le processus complet fait intervenir des systèmes supplémentaires pour le mouvement effectif des devises, des actifs, des passifs et des fonds propres, ainsi que pour leur règlement, leur enregistrement juridique et leur reporting financier, afin que l'ensemble de l'opération soit exécuté conformément aux normes bancaires réglementaires.
Transfert IP ZIP
Transmission sécurisée par fichier d'instructions de paiement institutionnelles
Un virement IP ZIP se comprend avant tout comme une méthode sécurisée, fondée sur des fichiers, de transmission d'instructions de paiement structurées et des données de transaction associées, directement entre des systèmes institutionnels authentifiés, sur un réseau fondé sur le protocole Internet (IP).
La terminologie exige une précision particulière.
Une transmission IP ZIP n'est ni un système de compensation, ni un système de règlement, ni un canal de paiement, ni un mécanisme autonome de transfert de valeur monétaire. L'archive ZIP est un conteneur de transport. La connexion IP est le canal de communication. L'information contenue dans l'archive constitue une instruction, un jeu de données ou un message de transaction.
En conséquence :
IP ZIP transmet des informations et des instructions de paiement. Il n'assure pas, à lui seul, le règlement des fonds.
Sur le plan conceptuel, cette situation est comparable à la distinction applicable à un message ISO 20022 pacs.008 (virement de client entre institutions financières). Un message pacs.008 peut véhiculer une instruction de virement interbancaire hautement structurée, mais le message lui-même ne doit pas être confondu avec le mouvement et le règlement effectifs de monnaie de banque centrale, de monnaie de banque commerciale ou de soldes de comptes de correspondants.
Le même principe s'applique à une transmission IP ZIP.
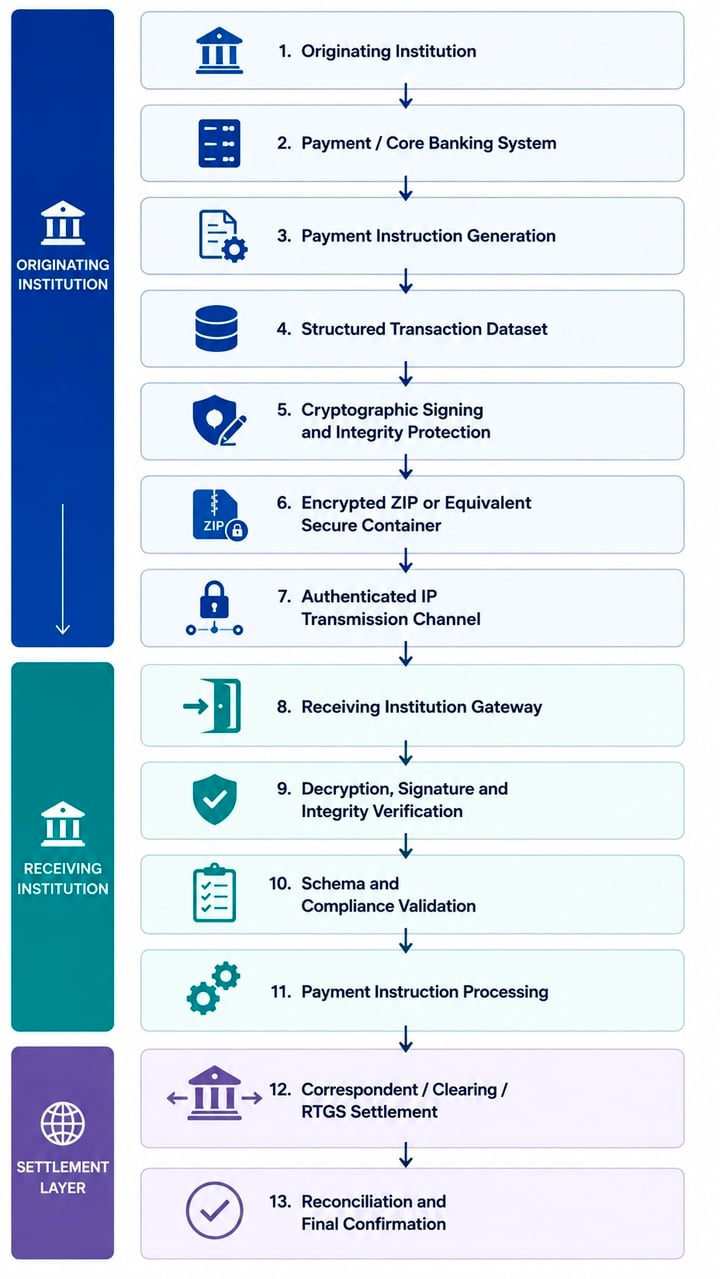
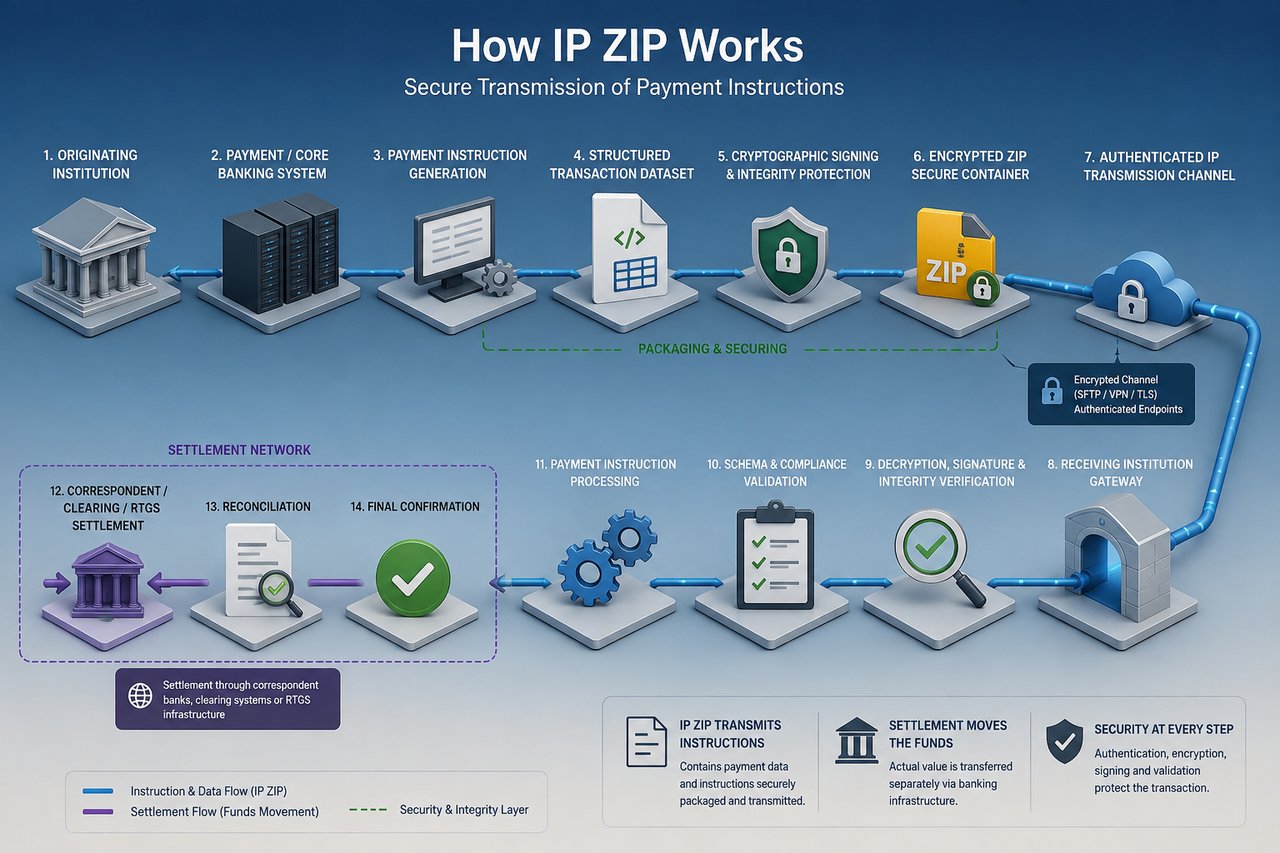
1. Architecture technique
Une transaction IP ZIP correctement structurée peut être représentée comme dans le schéma ci-contre.
La distinction déterminante s'opère donc entre la couche de transport, la couche d'instruction et la couche de règlement.
Ces niveaux ne doivent pas être confondus.
2. Le fichier ZIP comme conteneur sécurisé de transaction
Le composant ZIP sert principalement de mécanisme de conteneurisation et de conditionnement.
Plutôt que de transmettre séparément chacun des éléments de la transaction, l'établissement donneur d'ordre peut regrouper les fichiers pertinents en un seul lot contrôlé.
Selon la spécification bilatérale convenue, un tel dossier peut comprendre :
- des instructions de paiement structurées ;
- Messages de paiement XML ;
- jeux de données compatibles avec ISO 20022 ;
- objets de transaction JSON ;
- enregistrements de transactions au format CSV ou à format fixe ;
- fichiers de paiement interbancaires propriétaires ;
- informations relatives au débiteur et au créancier ;
- informations relatives au compte du donneur d'ordre et au compte du bénéficiaire ;
- identifiants de transaction ;
- informations relatives à la devise et au montant ;
- dates d'exécution et de valeur demandées ;
- instructions de la banque correspondante ;
- les informations relatives à la banque intermédiaire ;
- informations de remise ;
- les informations d'acheminement du règlement ;
- la documentation de conformité ;
- références KYC ou KYB ;
- informations relatives à l'origine des fonds ;
- manifestes de transaction ;
- signatures numériques ;
- hachages cryptographiques ;
- certificats ;
- les horodatages ;
- les fichiers de rapprochement ; et
- totaux de contrôle.
L'archive peut donc contenir à la fois l'instruction de paiement principale et les informations accessoires nécessaires pour authentifier, valider, traiter et rapprocher cette instruction.
La compression est techniquement accessoire. L'objectif principal est la constitution d'un dossier maîtrisé et sa transmission.
Une archive ZIP ne doit en conséquence jamais être traitée comme la preuve que les fonds qui y sont représentés existent, sont disponibles, sont libres de toute charge ou ont été réglés.
3. Instruction de paiement structurée
Lorsqu'elle est conçue de manière appropriée, l'instruction de paiement contenue dans un paquet IP ZIP peut remplir une fonction analogue à celle de la messagerie financière structurée conventionnelle.
Par exemple, une institution pourrait transmettre une instruction XML contenant des champs correspondant aux informations que l'on trouve ordinairement dans un message ISO 20022 pacs.008, notamment :
- identification du message ;
- date et heure de création ;
- nombre de transactions ;
- les informations de règlement ;
- agent donneur d'ordre ;
- agent mandaté ;
- débiteur ;
- compte du débiteur ;
- agent du débiteur ;
- agent du créancier ;
- créancier ;
- compte du créancier ;
- montant ordonné ;
- devise ;
- partie supportant les frais ;
- identification du paiement ;
- identification de bout en bout ; et
- informations de remise.
La distinction essentielle est que la structure des données ne détermine pas le mécanisme de règlement.
Une instruction de paiement techniquement valide peut être reçue, authentifiée et acceptée par le système destinataire alors que le règlement financier correspondant demeure en suspens.
Ainsi :
Instruction reçue ≠ fonds reçus
Instruction authentifiée ≠ fonds réglés
Fichier importé avec succès ≠ bénéficiaire crédité de fonds définitifs
L'accusé de réception du serveur ≠ la confirmation de règlement
Cette distinction est fondamentale dans le traitement par IFB des méthodologies alternatives de transfert.
4. Protocoles de transmission
Les transmissions de fichiers IP ZIP institutionnels devraient s'effectuer exclusivement au sein d'un environnement de communication contrôlé et authentifié.
Selon l'accord technique bilatéral, la transmission peut recourir à des technologies telles que :
SFTP
Le protocole de transfert de fichiers sécurisé sur SSH assure un transport chiffré, l'authentification du serveur et une authentification contrôlée des utilisateurs.
L'authentification par clé publique devrait en principe être préférée à l'authentification par mot de passe seul pour la connectivité institutionnelle.
FTPS
Le FTP peut être protégé par TLS lorsque l'infrastructure héritée l'exige, sous réserve de la mise en œuvre d'une validation appropriée des certificats, de normes de chiffrement adéquates et de contrôles d'accès.
HTTPS / API REST
Le dossier peut être transmis par un point d'accès HTTPS authentifié ou une architecture d'API reposant sur TLS et sur une authentification applicative appropriée.
TLS mutuel
Pour les connexions institutionnelles exigeant un niveau d'assurance plus élevé, le TLS mutuel (mTLS) permet aux deux extrémités de s'authentifier réciproquement au moyen de certificats numériques.
Cela offre une protection sensiblement plus solide contre les terminaux non autorisés que la seule authentification unilatérale du serveur.
VPN
Un VPN IPSec site à site, ou équivalent, peut établir un tunnel privé chiffré entre les établissements participants avant que la transmission au niveau applicatif n'ait lieu.
Connectivité privée dédiée
Lorsque les volumes de transactions, les exigences de sécurité ou les profils de risque institutionnels le justifient, une connectivité par réseau dédié ou privé peut compléter ou remplacer la transmission par l'Internet public.
Le protocole précis doit être convenu bilatéralement avant l'activation opérationnelle.
5. Authentification des terminaux
L'établissement destinataire doit s'assurer que la transmission émane bien de l'établissement qu'elle prétend représenter.
Les contrôles pertinents peuvent notamment comprendre :
- certificats numériques institutionnels ;
- paires de clés SSH publique/privée ;
- certificats TLS mutuels ;
- identifiants d'API ;
- liste blanche d'adresses IP ;
- authentification VPN ;
- modules de sécurité matériels (HSM) ;
- épinglage de certificats (certificate pinning), le cas échéant ;
- authentification administrative multifacteur ;
- des comptes de service contrôlés ;
- des contrôles d'accès fondés sur les rôles ; et
- séparation des environnements de production et de test.
Une adresse IP ne constitue pas, à elle seule, une preuve suffisante de l'identité d'une institution.
De même, la possession d'un point d'accès, d'une connexion à un serveur, d'un identifiant d'API ou d'un mot de passe de fichier ZIP n'établit pas la propriété des fonds sous-jacents.
6. Chiffrement
La confidentialité devrait en principe être établie à plusieurs niveaux.
Chiffrement du transport
Le canal de communication devrait être chiffré au moyen d'un protocole contemporain correctement configuré, tel que TLS ou SSH.
Cela protège les informations en transit.
Chiffrement de la charge utile
Lorsque cela est requis, le dossier de transaction lui-même peut en outre être chiffré.
Cela assure la protection des informations financières indépendamment du canal de transport et peut réduire sensiblement l'exposition lorsque des fichiers sont stockés temporairement, acheminés par des infrastructures intermédiaires, archivés ou traités de manière asynchrone.
Chiffrement des données au repos
Les fichiers en attente de traitement doivent être protégés au sein d'environnements de stockage contrôlés, assortis de restrictions d'accès appropriées et d'un chiffrement au repos.
Le chiffrement établit toutefois la confidentialité. Il n'établit pas la validité financière de la transaction.
7. Intégrité cryptographique
L'établissement destinataire doit également être en mesure de déterminer si le lot transmis a été modifié après sa création.
Une empreinte cryptographique (hash) peut ainsi être générée pour le dossier ou pour chacun des fichiers qui le composent.
Par exemple :
Lot de transaction d'origine
→ génération d'une empreinte cryptographique
→ transmission du lot
→ calcul indépendant de l'empreinte par le système destinataire
→ comparaison de l'empreinte calculée avec l'empreinte transmise ou signée
Une discordance indique que le paquet reçu n'est pas cryptographiquement identique au paquet initialement authentifié.
Des algorithmes de hachage cryptographique contemporains, tels que les membres des familles SHA-2 ou SHA-3 selon ce qui convient à la mise en œuvre, peuvent être employés pour la vérification de l'intégrité.
8. Signatures numériques
Une signature numérique remplit une fonction sensiblement différente de celle du chiffrement.
Le chiffrement protège la confidentialité.
Le hachage contribue à établir l'intégrité.
Une signature numérique correctement mise en œuvre peut contribuer à établir :
- authenticité - le paquet a été signé au moyen de la clé privée correspondante ;
- intégrité - les données signées n'ont pas été modifiées par la suite ; et
- responsabilité - la signature peut être rattachée à l'identifiant institutionnel concerné, sous réserve de l'infrastructure PKI et du cadre de gouvernance applicables.
L'établissement destinataire doit vérifier la signature au regard du certificat de confiance ou de la clé publique correspondant avant que l'instruction de transaction n'entre dans le circuit de traitement des paiements.
Les clés de signature privées doivent être protégées de manière appropriée, de préférence au moyen d'une infrastructure de gestion de clés institutionnelle et, le cas échéant, de modules de sécurité matériels (HSM).
9. Protection contre le rejeu et la duplication
La transmission de fichiers financiers exige des contrôles empêchant qu'une même instruction valide soit soumise de façon répétée.
Une architecture conçue de manière appropriée devrait donc intégrer des identifiants de transaction uniques et des contrôles adéquats tels que :
- identifiants de message uniques ;
- des identifiants de transaction uniques ;
- les horodatages ;
- numéros de séquence ;
- identifiants de fichiers ;
- détection des messages en double ;
- contrôles d'idempotence ;
- registres de suivi du statut de traitement ; et
- rapprochement avec les instructions précédemment traitées.
L'établissement destinataire doit rejeter, mettre en quarantaine ou examiner les instructions en double conformément à la procédure opérationnelle convenue.
10. Validation des fichiers
La bonne réception d'un fichier doit déclencher une validation, et non un règlement automatique.
Un environnement de traitement sécurisé peut soumettre le colis à plusieurs contrôles successifs :
Étape 1 – Validation du transport
Confirmation que le colis est parvenu par un canal autorisé.
Étape 2 – Authentification des terminaux
Confirmation du système émetteur et de ses références institutionnelles.
Étape 3 – Contrôles anti-logiciels malveillants et de sécurité des fichiers
Examen de l'archive et des fichiers qui la composent avant leur intégration dans l'infrastructure de paiement.
Étape 4 – Vérification cryptographique
Validation des empreintes (hash), des signatures et des certificats.
Étape 5 – Validation structurelle
Confirmation que les fichiers sont conformes au schéma convenu, aux conventions de nommage, à l'encodage des caractères et aux spécifications de données.
Étape 6 – Validation sémantique
Confirmation que les champs de paiement obligatoires sont présents et cohérents entre eux.
Étape 7 – Validation de l'opération
Validation de la devise, du montant, des comptes, des informations d'acheminement, des références de transaction et des instructions de règlement.
Étape 8 – Validation de la conformité
Contrôles en matière d'AML, de sanctions, de KYC/KYB, de surveillance des transactions et autres contrôles applicables.
Étape 9 – Validation du règlement
Confirmation de l'existence d'un mécanisme effectif permettant de régler la valeur financière correspondante.
Ce n'est qu'une fois ces contrôles achevés qu'une instruction doit être exécutée, conformément aux procédures applicables de l'établissement destinataire.
11. L'accusé de réception ne vaut pas règlement
Un environnement IP ZIP peut générer plusieurs accusés de réception techniques.
Par exemple :
ACK – Fichier reçu
Cela établit uniquement que le point de terminaison destinataire a bien obtenu le paquet.
ACK – Fichier authentifié
Cela établit que les contrôles d'authentification ont été menés à bien.
ACK – Fichier validé
Cela établit que le paquet satisfait à la validation structurelle ou technique applicable.
ACK – Instruction acceptée
Cela peut établir que l'instruction de paiement est entrée dans le circuit de traitement de l'établissement destinataire.
Aucun de ces états ne signifie nécessairement :
RÉGLÉ
Le règlement requiert un événement financier distinct.
La distinction est comparable à celle qui prévaut dans la messagerie financière conventionnelle, où la bonne remise et l'acceptation d'un message de paiement doivent être distinguées du règlement définitif de l'obligation monétaire sous-jacente.
12. Règlement de la transaction sous-jacente
Une fois qu'une instruction de paiement IP ZIP a été authentifiée, validée, acceptée et autorisée, la valeur monétaire sous-jacente doit être réglée par l'intermédiaire d'une infrastructure financière appropriée.
Selon les devises, les établissements et les juridictions concernés, le règlement peut s'effectuer par l'intermédiaire de :
- banque correspondante ;
- Comptes nostro/vostro ;
- comptes auprès de banques centrales ;
- Infrastructures de règlement brut en temps réel (RTGS) ;
- systèmes de compensation reconnus ;
- systèmes de paiement nationaux ;
- infrastructures de paiement instantané ;
- banques de règlement correspondantes ; ou
- tout autre dispositif de règlement juridiquement et opérationnellement reconnu.
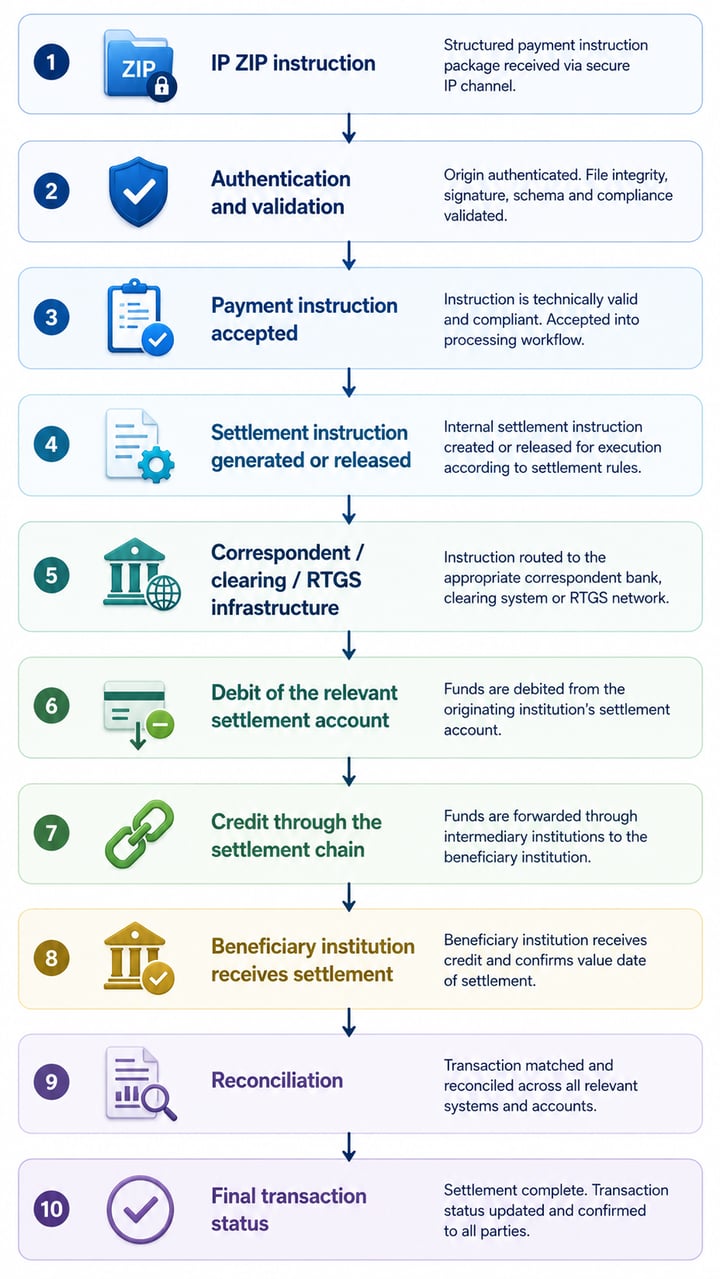
Un flux de transaction simplifié peut donc être représenté comme dans le graphique.
La valeur financière est donc transférée par l'intermédiaire de l'infrastructure de règlement, et non par l'archive ZIP.
13. Comparaison avec le message ISO 20022 pacs.008
La distinction peut être illustrée de manière conceptuelle :
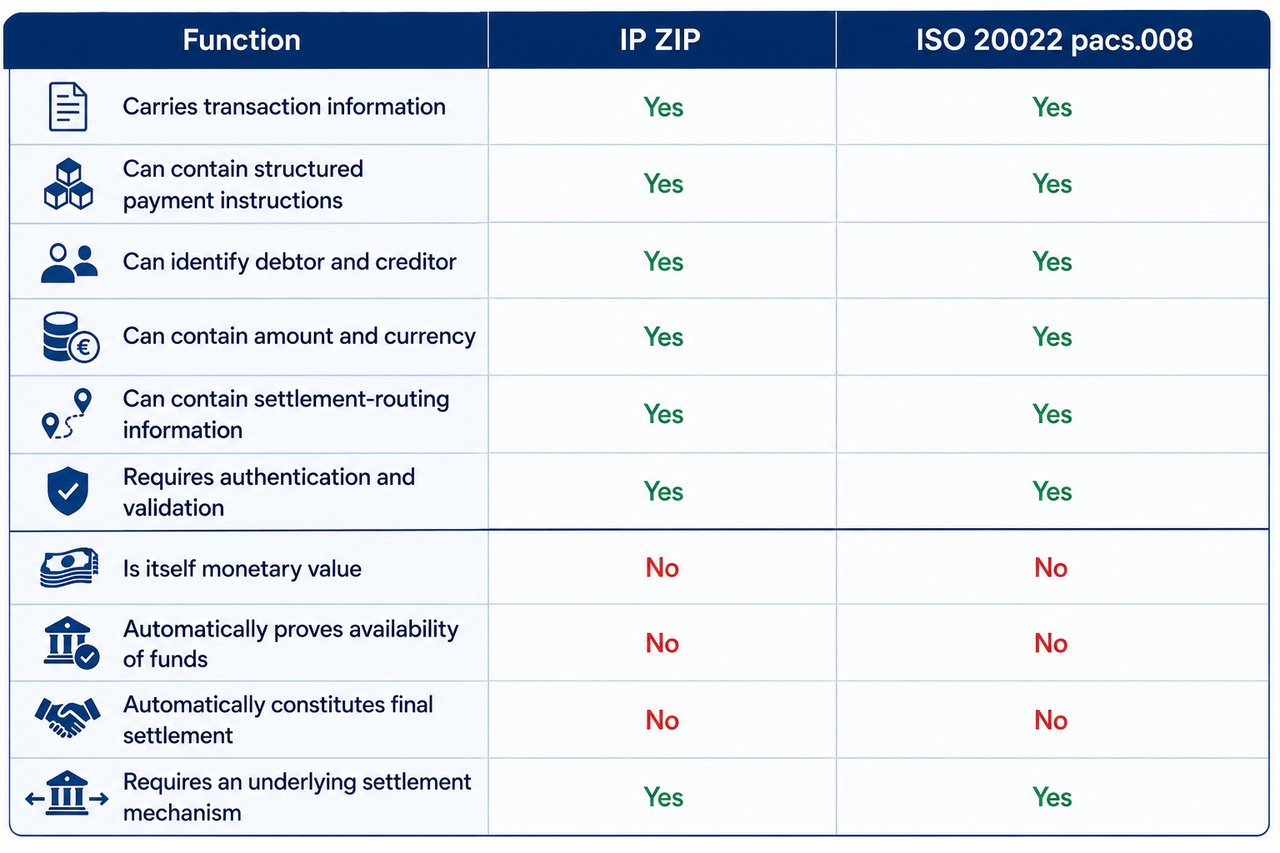
La comparaison est fonctionnelle et non normative. pacs.008 est un message financier ISO 20022 formellement défini. « IP ZIP » n'est pas un type de message équivalent normalisé au niveau international.
Une architecture IP ZIP doit donc définir de manière bilatérale son schéma de messages, son architecture de sécurité, ses règles d'authentification, sa logique d'accusé de réception, son traitement des exceptions, son processus de rapprochement et sa relation de règlement.
14. Principe de sécurité
IFB applique une distinction fondamentale à l'ensemble des méthodologies alternatives de transfert :
Une transmission sécurisée prouve que les données peuvent être transmises en toute sécurité. Elle ne prouve pas que des fonds puissent être réglés.
- Le chiffrement ne constitue pas un justificatif de fonds.
- Une signature numérique ne prouve pas l'existence de fonds.
- Un solde affiché sur un serveur ne constitue pas la preuve de l'existence de fonds.
- Un fichier de transactions ne constitue pas un justificatif de fonds.
- Le succès de l'ingestion d'un fichier ne prouve pas l'existence des fonds.
- Un accusé de réception technique ne constitue pas une preuve de règlement.
La question financière déterminante demeure celle de savoir si l'établissement émetteur dispose d'une liquidité vérifiée et d'un circuit de règlement opérationnel capable de délivrer la valeur monétaire correspondante par le biais d'infrastructures bancaires reconnues.
15. Cadre d'acceptation d'IFB
IFB peut envisager des transmissions par IP ZIP uniquement pour les contreparties institutionnelles approuvées et les clients acceptés, à l'issue d'un examen technique, juridique et de conformité satisfaisant.
Avant l'établissement d'une connectivité de production, IFB peut exiger la vérification des éléments suivants :
- l'établissement à l'origine de l'opération ;
- l'habilitation institutionnelle à transmettre la transaction ;
- bénéficiaires effectifs et parties à la transaction ;
- origine et légitimité des fonds ;
- la finalité économique sous-jacente ;
- infrastructure d'émission et de réception ;
- la propriété des points de terminaison ;
- l'architecture IP et réseau ;
- méthodologie d'authentification ;
- certificats et justificatifs cryptographiques ;
- normes de chiffrement ;
- format de fichier et schéma ;
- structure des messages de paiement ;
- méthodologie d'identification des transactions ;
- protocole d'accusé de réception ;
- contrôles anti-doublons et anti-rejeu ;
- traitement des exceptions ;
- procédures de rapprochement ;
- les relations de correspondance bancaire ;
- comptes de règlement ;
- les dispositifs de liquidité ; et
- la voie de règlement ultime.
L'interopérabilité technique ne suffit pas à elle seule.
IFB ne considérera pas la transmission réussie d'un paquet IP ZIP comme une réception de fonds. L'opération n'est financièrement achevée que lorsque la valeur correspondante a été réglée avec succès via l'infrastructure bancaire ou de règlement convenue et que le règlement peut être rapproché de manière indépendante.
Principe fondamental
IP ZIP est la transmission sécurisée d'une instruction. Le règlement est le mouvement de la valeur financière correspondante.
Les deux processus peuvent faire partie du même flux de travail d'une transaction, mais ils ne constituent pas un seul et même événement.
Dans la terminologie bancaire institutionnelle :
Transmission du message → authentification → validation → acceptation → exécution → règlement → rapprochement
Seul l'achèvement du processus de règlement applicable établit que le volet monétaire de la transaction a été exécuté.
IP Direct
IP Direct
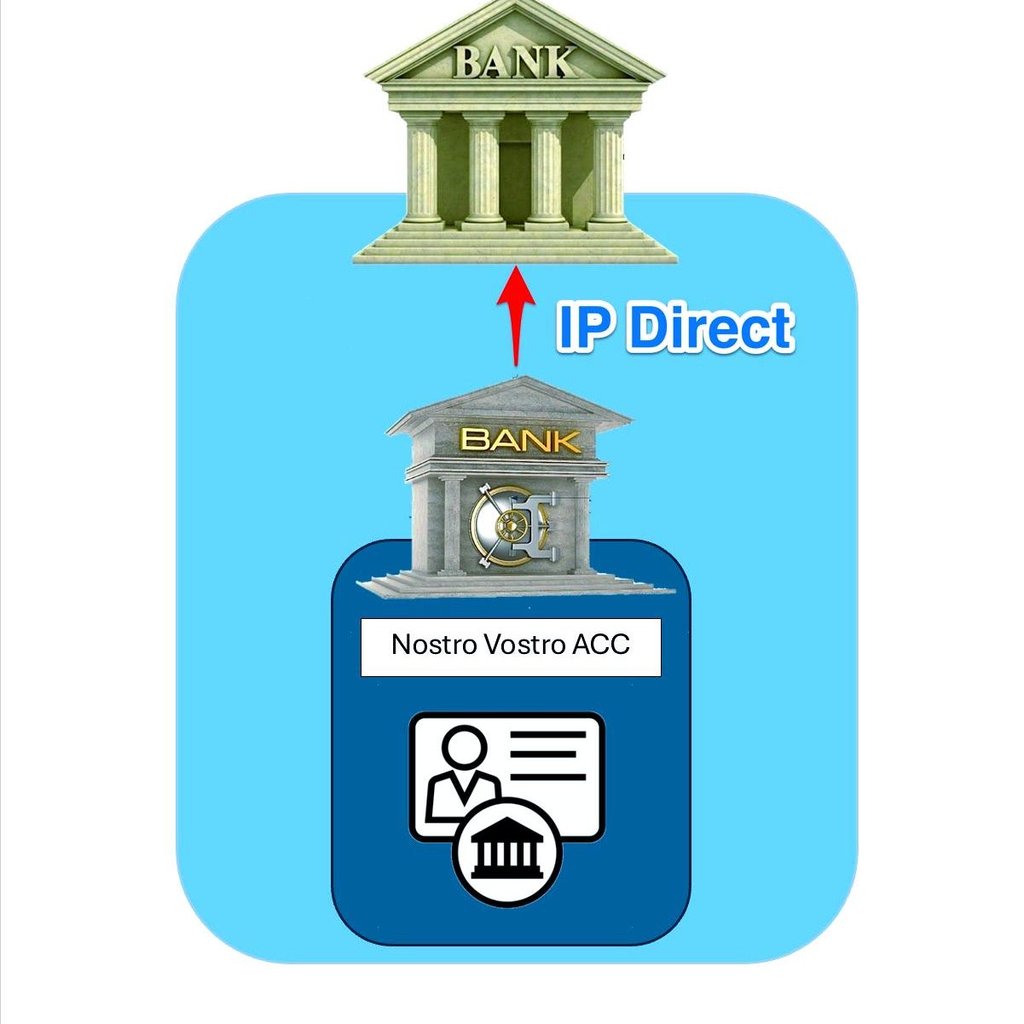
Le mécanisme IP Direct met en œuvre un processus de transaction spécialisé dans le cadre des opérations interbancaires. Pour l'expliciter :
Relation de comptes nostro-vostro : le fondement de cette opération repose sur l'établissement d'une relation de comptes « nostro-vostro » entre deux établissements bancaires. Dans ce schéma, la « banque donneuse d'ordre » détient auprès d'International Finance Bank (IFB) un compte « nostro » (de l'italien « nôtre » : « notre compte chez vous »), tandis qu'IFB tient réciproquement, pour le compte de la banque donneuse d'ordre, un compte « vostro » (« vôtre » : « votre compte chez nous »). Cet arrangement bilatéral de comptes est déterminant pour la réalisation des opérations IP Direct.
Mécanisme IP Direct : avec la méthode IP Direct, la banque donneuse d'ordre initie une transaction traitée directement par les systèmes de paiement intégrés des deux banques. Ce procédé évite les circuits plus classiques, et souvent plus complexes, des systèmes de paiement internationaux tels que SWIFT (Society for Worldwide Interbank Financial Telecommunication) ou d'autres. Le principal avantage d'IP Direct réside dans une exécution potentiellement plus rapide des transactions et dans des coûts de transaction éventuellement moindres, grâce au canal de communication direct établi entre les banques.
Flux transactionnel : dans une transaction IP Direct, la banque donneuse d'ordre adresse un ordre de paiement directement à IFB, en s'appuyant sur la relation nostro-vostro établie. IFB, à réception de cet ordre, créditera ou débitera les comptes concernés conformément aux instructions reçues. Ce processus est souvent simplifié et peut être plus efficace que les pratiques usuelles, notamment pour les banques dont les volumes de transactions sont élevés ou qui exigent un traitement accéléré.
Conditions d'efficacité : pour que l'IP Direct fonctionne de manière optimale, plusieurs conditions doivent être réunies :
- Infrastructure technologique solide : les deux banques doivent disposer de systèmes technologiques avancés capables de gérer des communications interbancaires directes.
- Conformité réglementaire : l'opération doit respecter les cadres réglementaires des juridictions dans lesquelles les deux banques exercent leur activité.
- Efficacité opérationnelle : les processus internes des banques doivent être alignés de manière à faciliter ces transactions directes sans retards inutiles.
Autres options à considérer : si l'IP Direct présente certains avantages, il convient de relever ses limites éventuelles ou les alternatives possibles :
- Réseau SWIFT : pour les banques qui n'ont pas de relation nostro-vostro établie, le réseau SWIFT demeure une alternative fiable, bien que potentiellement plus lente.
- Technologie blockchain : les technologies émergentes, telles que la blockchain et les registres distribués, offrent une autre alternative pour les transactions internationales, promettant une transparence accrue et une réduction des coûts.
La terminologie associée aux méthodes de transfert alternatives ou historiques doit être interprétée dans le contexte de l'infrastructure bancaire. Ces termes peuvent désigner des canaux de communication, des méthodes de traitement internes ou des pratiques historiques, mais ils ne se substituent pas à l'exigence de recourir à des établissements réglementés, à des systèmes de paiement reconnus et à des procédures de règlement formelles.
Tout transfert, quelle que soit sa dénomination, doit en définitive être traité, compensé et rapproché au sein du système financier établi.



Étape suivante
Demander une mise en relation
Indiquez-nous en quelques lignes qui vous êtes et ce que vous envisagez. Votre demande parvient directement à la Banque et est traitée en toute confidentialité.
Vous préférez en discuter ? Réservez une visioconférence de 30 minutes.
Échange de clés
Procédure d'échange de clés IPIP pour les établissements financiers
- Si votre honorable établissement financier entend nous transmettre un IPIP, nous vous invitons à télécharger et à observer scrupuleusement les directives énoncées dans la procédure de validation de l'IPIP ici.
- Pour le sFTP, veuillez consulter les consignes ici.
- Pour générer le code AES de sortie (clé) dynamique de votre IPIP ou sFTP, veuillez cliquer ici.
Si vous souhaitez en savoir davantage sur la manière de transférer des fonds ou des actifs vers vos comptes auprès de nous, veuillez prendre contact avec Marie Mayer.