
Ödemeler ve Transferler
Kredi Kartları
Kredi Kartından Bizdeki Hesaplarınıza Transferler
Artık kart limitlerinize kadar olmak üzere, çok çeşitli kredi veya ön ödemeli kart sistemlerinden kaynaklanan fonları IFC veya IFB nezdindeki hesaplarınıza aktarabilirsiniz. Bu, Visa, Mastercard, American Express, Diners, Union Pay, Discover gibi küresel çapta tanınan sağlayıcıları da kapsar.
Fiziksel bir terminale gerek yoktur. Bulutta çalışan bu sorunsuz dijital altyapı, neredeyse her yerden güvenli ve kolay fon transferi yapılmasını sağlar.
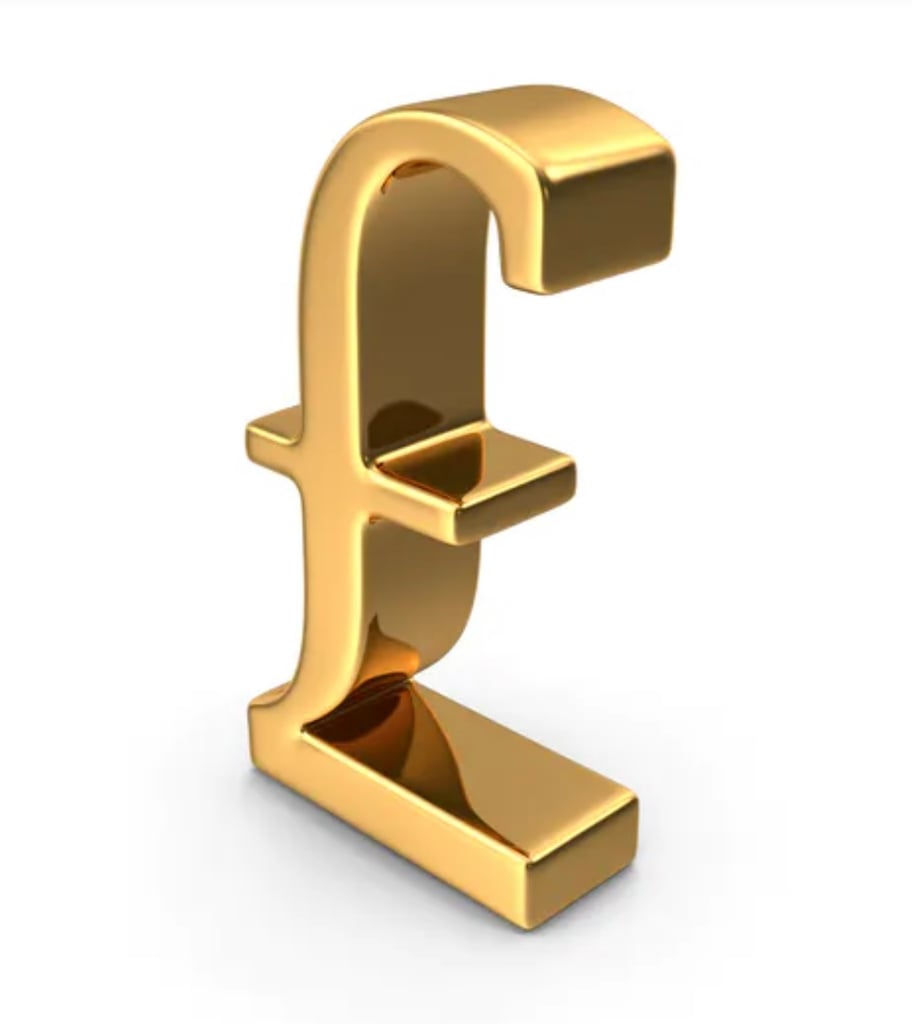
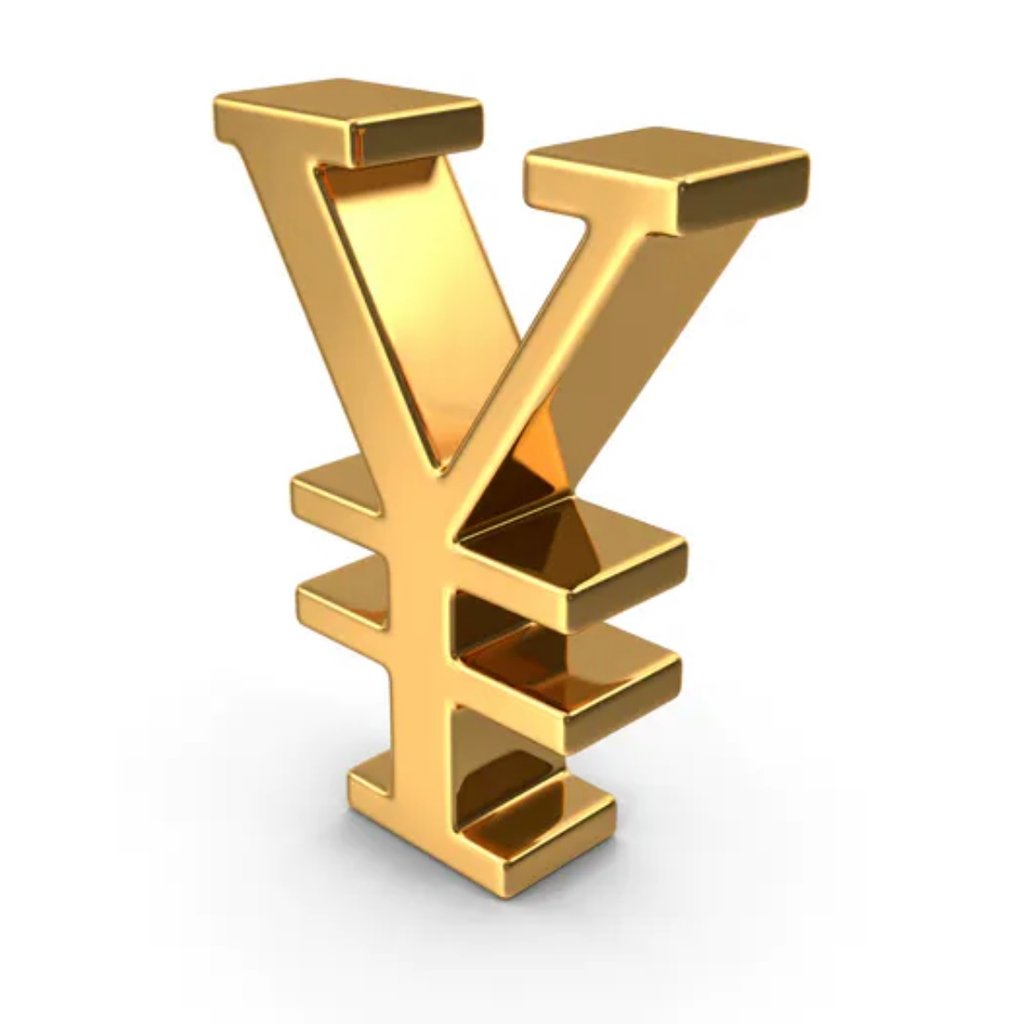
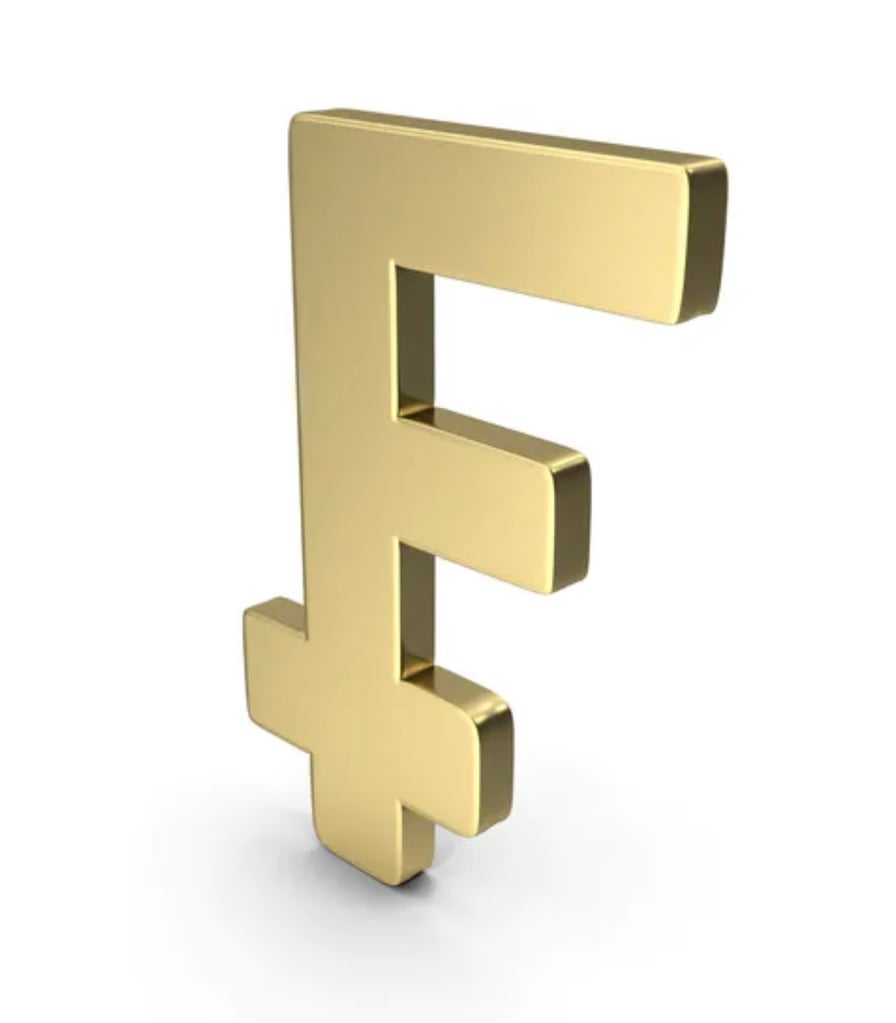
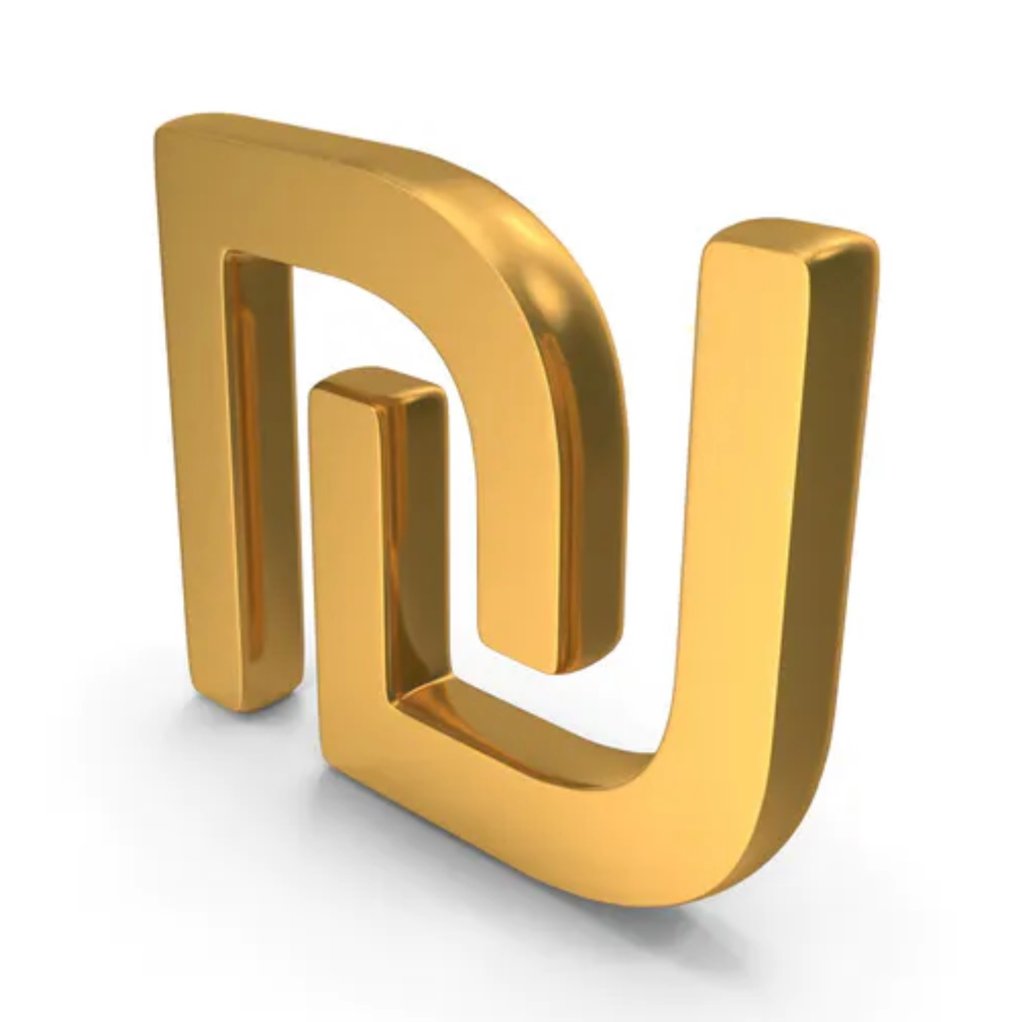
Diğer para birimleri
Kartınızdan, bu para birimlerinden herhangi birinde hesabınıza transfer; PayPal tarafından işleme alınır.
Aracılığıyla
Diğer Para Birimleri
Diğer tüm para birimleri için lütfen bizimle iletişime geçin; büyük olasılıkla sizin için özel bir bağlantı oluşturabiliriz:
- AED – Birleşik Arap Emirlikleri Dirhemi
- AFN – Afgan Afganisi
- ALL – Arnavut Leki
- AMD – Ermeni Dramı
- ANG – Hollanda Antilleri Guldeni
- AOA – Angola Kwanzası
- ARS – Arjantin Pesosu
- AUD – Avustralya Doları
- AWG – Aruba Florini
- AZN – Azerbaycan Manatı
- BAM – Bosna-Hersek Konvertibl Markı
- BBD – Barbados Doları
- BDT – Bangladeş Takası
- BGN – Bulgar Levası
- BIF – Burundi Frangı
- BMD – Bermuda Doları
- BND – Brunei Doları
- BOB – Bolivya Bolivianosu
- BRL – Brezilya Reali
- BSD – Bahama Doları
- BWP – Botsvana Pulası
- BYN – Belarus Rublesi
- BZD – Belize Doları
- CAD – Kanada Doları
- CDF – Kongo Frangı
- CHF – İsviçre Frangı
- CLP – Şili Pesosu
- CNY – Çin Yuanı
- COP – Kolombiya Pesosu
- CRC – Kosta Rika Kolonu
- CVE – Yeşilburun Eskudosu
- CZK – Çek Kronu
- DJF – Cibuti Frangı
- DKK – Danimarka Kronu
- DOP – Dominik Pesosu
- DZD – Cezayir Dinarı
- EGP – Mısır Lirası
- ETB – Etiyopya Birri
- FJD – Fiji Doları
- FKP – Falkland Adaları Poundu
- GEL – Gürcistan Larisi
- GIP – Cebelitarık Poundu
- GMD – Gambiya Dalasisi
- GNF – Gine Frangı
- GTQ – Guatemala Quetzalı
- GYD – Guyana Doları
- HKD – Hong Kong Doları
- HNL – Honduras Lempirası
- HRK – Hırvat Kunası
- HTG – Haiti Gurdu
- HUF – Macar Forinti
- IDR – Endonezya Rupisi
- ISK – İzlanda Kronu
- JMD – Jamaika Doları
- KES – Kenya Şilini
- KGS – Kırgız Somu
- KHR – Kamboçya Rieli
- KMF – Komor Frangı
- KRW – Güney Kore Wonu
- KYD – Cayman Adaları Doları
- KZT – Kazakistan Tengesi
- LAK – Laos Kipi
- LBP – Lübnan Lirası
- LKR – Sri Lanka Rupisi
- LRD – Liberya Doları
- LSL – Lesotho Lotisi
- MAD – Fas Dirhemi
- MDL – Moldova Leyi
- MGA – Madagaskar Ariarisi
- MKD – Makedon Dinarı
- MMK – Myanmar Kyatı
- MNT – Moğol Tugriki
- MOP – Makao Patakası
- MRU – Moritanya Ouguiyası
- MUR – Mauritius Rupisi
- MVR – Maldiv Rufiyası
- MWK – Malavi Kvaçası
- MXN – Meksika Pesosu
- MYR – Malezya Ringgiti
- MZN – Mozambik Metikali
- NAD – Namibya Doları
- NGN – Nijerya Nairası
- NIO – Nikaragua Córdobası
- NOK – Norveç Kronu
- NPR – Nepal Rupisi
- NZD – Yeni Zelanda Doları
- PAB – Panama Balboası
- PEN – Peru Solü
- PGK – Papua Yeni Gine Kinası
- PHP – Filipin Pesosu
- PKR – Pakistan Rupisi
- PLN – Polonya Zlotisi
- PYG – Paraguay Guaranisi
- QAR – Katar Riyali
- RON – Romen Leyi
- RSD – Sırp Dinarı
- RWF – Ruanda Frangı
- SBD – Solomon Adaları Doları
- SCR – Seyşel Rupisi
- SEK – İsveç Kronu
- SGD – Singapur Doları
- SHP – St Helena Poundu
- SLE – Sierra Leone Leonesi
- SOS – Somali Şilini
- SRD – Surinam Doları
- STN – São Tomé ve Príncipe Dobrası
- SZL – Svazi Lilangenisi
- TJS – Tacikistan Somonisi
- TOP – Tonga Paʻanga'sı
- TTD – Trinidad ve Tobago Doları
- TWD – Yeni Tayvan Doları
- TZS – Tanzanya Şilini
- UAH – Ukrayna Grivnası
- UGX – Uganda Şilini
- UYU – Uruguay Pesosu
- UZS – Özbekistan Somu
- VND – Vietnam Dongu
- VUV – Vanuatu Vatusu
- WST – Samoa Talası
- XAF – Orta Afrika CFA Frangı
- XCD – Doğu Karayip Doları
- XOF – Batı Afrika CFA Frangı
- XPF – CFP Frangı
- YER – Yemen Riyali
- ZAR – Güney Afrika Randı
- ZMW – Zambiya Kvaçası
Kredi Kartları ile Banka Kartları Arasındaki Farklar
Banka kartları ile kredi kartları arasındaki farklar önemlidir ve her birinin işlevlerini ve etkilerini anlamak gerekir.
Daha ayrıntılı bir açıklama şöyledir:
- Fon kaynağı: İkisi arasındaki en temel fark budur.
- Banka Kartı: Banka kartı kullandığınızda tutar, bağlı vadesiz hesabınızdan neredeyse anında doğrudan tahsil edilir. Elektronik nakit gibidir; banka hesabınızda halihazırda bulunan kendi paranızı kullanırsınız.
- Kredi Kartı: Öte yandan kredi kartı, esasen kartı ihraç eden kuruluşun sağladığı bir kredi limiti veya borçtur. Kredi kartıyla bir işlem yaptığınızda, işlem bedelini kartı ihraç eden kuruluş öder. Bu parayı, ya tamamını ya da zaman içinde geri ödeme taahhüdüyle ödünç almış olursunuz.
- Kredi Puanına Etkisi:
- Banka Kartı: Borç para almadığınız için banka kartı kullanımı kredi notunuz üzerinde etkili değildir. Bu, nakit veya çekle ödeme yapmaya eşdeğerdir.
- Kredi Kartı: Öte yandan kredi kartı kullanımı doğrudan kredi puanınızı etkiler. Kullandığınız kredi tutarının kredi limitinize oranı (kredi kullanım oranı), ödeme geçmişiniz ve kredi geçmişinizin uzunluğu gibi unsurlar, kredi puanınızı olumlu veya olumsuz yönde etkileyebilir.
- Dolandırıcılık Amaçlı İşlemlere Karşı Koruma:
- Banka Kartı: Banka kartları, kredi kartlarına kıyasla daha az koruma sunar. Banka kartınız kaybolur veya çalınırsa, kaybı bildirmenizin ne kadar sürdüğüne bağlı olarak azami sorumluluğunuz hesabınızdaki paranın tamamı olabilir.
- Kredi Kartı: Kredi kartları daha güçlü korumalar sunar. Amerika Birleşik Devletleri'nde federal yasa uyarınca, kredi kartınızın yetkisiz kullanımı halinde azami sorumluluğunuz 50 ABD Doları ile sınırlıdır.
- Ücretler ve Faiz:
- Banka Kartı: Banka kartları, kendi paranızı harcadığınız için genellikle herhangi bir faiz içermez. Ancak, hesap açığı veya işlem ücretleri gibi çeşitli ücretler söz konusu olabilir.
- Kredi Kartı: Kredi kartlarında, son ödeme tarihinden sonra ödenmeyen bakiyelere genellikle yüksek faiz oranları uygulanır; ayrıca yıllık ücretler, geç ödeme ücretleri ve nakit avans ücretleri gibi çeşitli ücretler de söz konusu olabilir.
Bu farklılıkları anlamak, her bir kart türünü ne zaman kullanacağınız ve bunları sorumlu biçimde nasıl kullanacağınız konusunda bilinçli kararlar vermenize yardımcı olabilir.
Ön ödemeli kartlarda, kredi ve banka kartlarının aksine fonlar nerede tutulur?
Ön Ödemeli Kartlar
Ön ödemeli kartlardaki fonlar kart ihraççısı (veya ortak bankası) tarafından tutulur ve ihraççının sisteminde kart numarasına bağlıdır. Bir işlemden önce kart sahibi karta para yükler; bu tutar daha sonra kabul eden işyerlerinde harcanabilir veya ATM’lerden çekilebilir. Kartın bakiyesi her işlemle azalır ve gerektiğinde yeniden yüklenebilir.
Banka Kartları
Banka kartları doğrudan kart sahibinin banka hesabına bağlıdır. Bir işlem gerçekleştiğinde, tutar gerçek zamanlı veya gerçek zamana yakın biçimde kart sahibinin hesabından işyerinin hesabına aktarılır. Kart sahibinin harcama limiti, ilgili banka hesabındaki kullanılabilir bakiye ile belirlenir.
Kredi Kartları
Kredi kartları, kartı ihraç eden kuruluş tarafından tesis edilen döner bir kredi limiti ile ihraç edilir. Bir işlem gerçekleştiğinde kart ihraççısı, kart hamili adına satıcıya ödeme yapar; kart hamili de işlem tutarını ihraççıya borçlanır. Kart hamili, faiz tahakkuku koşuluyla bakiyeyi aydan aya taşıyabilir veya bakiyeyi her ay tamamen ödeyebilir.
Visa, Mastercard, American Express, Diners, Union Pay vb. kuruluşların rolü nedir?
Visa, Mastercard, American Express, Diners, Union Pay vb. (kart şemaları), bankalar ve diğer finans kuruluşları için bir aktarım kanalı görevi görerek, ödeme ağları olarak tüketiciler, işyerleri ve bankalar arasındaki işlemler için takas ve mutabakat hizmetleri sağlar; ancak bu, fonların bizzat tutulmasını içermez.
- Visa, Mastercard ve Union Pay ödeme ağlarıdır. Ödemeleri yalnızca kredi, banka ve ön ödemeli kartları ihraç eden bankalar onaylayabilir.
- American Express ve Discover hem ödeme ağıdır hem de kart ihraççısıdır. Kendi kartları için ödemeleri yetkilendirirler.
Bu ödeme ağları, milyonlarca işyerini, bankayı ve tüketiciyi birbirine bağlayarak faaliyetlerinin omurgasını oluşturur. Yaygın kanının aksine Visa ve Mastercard kredi kartı ihraç etmez ve kredi vermez. Bunun yerine bir aracı olarak işlev görürler; finansal ekosistemin gelişmiş bir trafik kontrolörü olarak tanımlanabilirler ve bankalar ile işyerleri arasında dünya genelinde parasal işlemlerin güvenli biçimde işlenmesini ve sorunsuz yürütülmesini sağlarlar.
Visa, Mastercard, American Express, Diners, Union Pay, Discover vb. de işyerleri, ödeme aracıları ve pazar yerleri için standartlar belirlemektedir.
Özetle Visa, Mastercard, Diners, Union Pay, American Express, Discover ve benzerleri fonları kendileri tutmaz; yalnızca bankaların ve diğer finans kuruluşlarının taraflar arasındaki işlemleri kolaylaştırması için bir aracı kanal görevi görür.
Takas ve Mutabakat
Küresel kartlı ödeme sistemleri sıklıkla yanlış anlaşılmakta, dolandırıcılık düzenleri bağlamında ise çoğu zaman kasıtlı olarak yanlış tanıtılmaktadır. Gerçekte başlıca kart şemaları, yüksek düzeyde standartlaştırılmış, otomatikleştirilmiş ve sıkı biçimde düzenlenmiş altyapılar işletmektedir. Bu makale, başlıca kart ağlarının nasıl işlediğini ve takas ile uzlaşmanın gerçekte nasıl gerçekleştiğini kesin teknik terimlerle açıklamaktadır.
1. Kart Ağlarının Rolü
Kart ağları müşteri hesabı tutmaz ve bireylere ya da şirketlere doğrudan para transfer etmez. Tek işlevleri, düzenlemeye tabi finansal kuruluşlar arasında güvenli mesajlaşma, takas ve mutabakat sistemlerini işletmektir.
Her biri kendine ait altyapıyı, kural setini, mesaj formatlarını ve takas döngülerini işletir. Ağlar birbirinin yerine kullanılamaz ve hiçbir işlem aynı anda birden fazla ağ üzerinden yürütülmez.
2. Yetkilendirme, Takas ve Mutabakat – Üç Aşama
Meşru tüm kart işlemleri üç ayrı aşamadan geçer.
2.1 Yetkilendirme
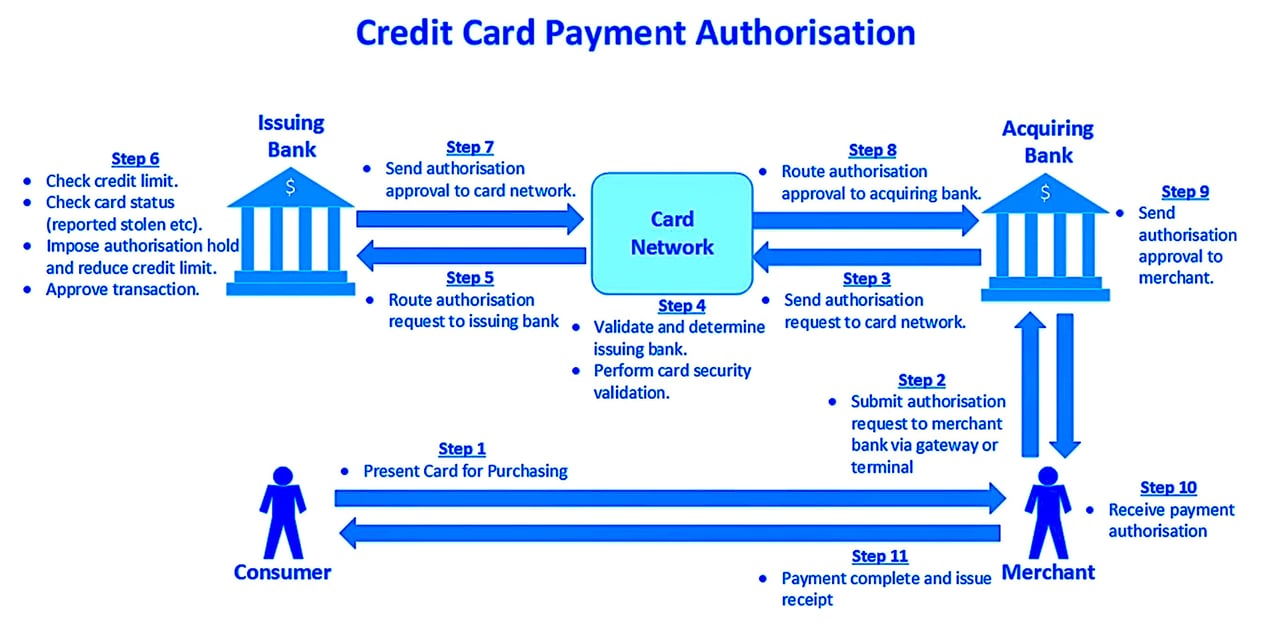
Yetkilendirme, kart kullanıldığında neredeyse gerçek zamanlı olarak gerçekleşir. Üye işyeri bankası, kart ağı üzerinden kartı ihraç eden bankaya bir yetkilendirme talebi gönderir. Kartı ihraç eden banka, mevcut bakiye, risk kontrolleri ve kart durumuna göre talebi onaylar veya reddeder. Bu aşamada herhangi bir para hareketi gerçekleşmez.
2.2 Takas
Takas (clearing), onaylanan işlemlerin gruplandığı, doğrulandığı ve uzlaştırmaya hazırlandığı süreçtir. Bu süreç, kart ağı tarafından belirlenen katı şemalara ve son tarihlere tabi, dosya tabanlı ve otomatik bir süreçtir.
2.3 Takas ve Mutabakat
Takas, üye bankalar arasında fonların net olarak aktarılmasıdır. Kart ağı net yükümlülükleri hesaplar ve takası belirlenmiş takas bankaları veya merkez bankası hesapları aracılığıyla talimatlandırır. Takas yalnızca bankalar arasında gerçekleşir; hiçbir zaman doğrudan bir işyerinin veya bireyin hesabına yapılmaz.
3. Visa Altyapısının Ayrıntıları
3.1 VisaNet
VisaNet, Visa'nın küresel işlem işleme sistemidir. Yetkilendirme mesajlarını yönlendirir, takas verilerini yönetir ve uzlaşma pozisyonlarını hesaplar. Tüm etkileşimler düzenlemeye tabi finansal kuruluşlar arasında gerçekleşir.
3.2 Base II
Base II, Visa'nın eski takas sistemidir ve teknik belgelerde hâlâ atıf yapılmaktadır. İşlem kayıtlarının nasıl biçimlendirileceğini, doğrulanacağını ve değiş tokuş edileceğini tanımlar. Satıcılar ve müşteriler Base II ile hiçbir zaman doğrudan etkileşime girmez.
3.3 TC33 ve TC05
- TC05, bir satın alma işlemi için standart sunum kaydıdır ("satış fişi").
- TC33, diğer kullanımların yanı sıra raporlar ve tamamlayıcı veriler için kullanılan çok amaçlı bir kayıttır.
Bunlar, VisaNet üzerinden ödeme kabul eden bankalar (acquirer) ile kart ihraç eden bankalar (issuer) arasında paylaşılan dahili takas kayıtlarıdır. Bunlar alındı bildirimi, onay veya mutabakat (settlement) teyidi niteliği taşımaz ve Visa'nın dahili ekosistemi dışında hiçbir anlam ifade etmez.
4. Mastercard Altyapısı
4.1 Banknet
Mastercard, VisaNet'in karşılığı olan, kendisine ait küresel ağı Banknet'i işletmektedir. Bu ağ; provizyon yönlendirmesini, takas dosyalarını ve mutabakat hesaplamalarını yürütür.
4.2 Takas ve Uzlaşma
Mastercard kendi mesaj türlerini ve dosya formatlarını kullanır. Mutabakat, netleştirme esasına göre üye bankalar arasında önceden belirlenmiş mutabakat hesapları üzerinden gerçekleştirilir. Visa'da olduğu gibi, manuel kabul veya müşteri hesaplarında işlem bazında mutabakat yapılması söz konusu değildir.
5. American Express ve Diners Club
5.1 Kapalı Döngü Modeli
American Express ve Diners Club geleneksel olarak kapalı döngü modeliyle faaliyet gösterir; yani çoğu zaman hem ihraççı hem de işyeri bankası (acquirer) olarak hareket ederler. Bu durum aracı sayısını azaltır, ancak temel ilkeleri değiştirmez.
5.2 Takas ve Uzlaşma
Kapalı devre bir sistemde dahi takas otomatik, kurala dayalı ve kurum düzeyindedir. Şube düzeyinde manuel müdahale yoktur ve fonların gerçek olup olmadığını belirleyen bir “dosya kabulü” söz konusu değildir.
6. UnionPay
UnionPay, Çin'in yurt içi ve uluslararası kart ağını işletmektedir. Çin düzenleyici çerçeveleriyle uyumlu, kendine özgü standartlar kullanır. Takas ve mutabakat (settlement), belirlenmiş takas kuruluşları ve merkez bankası mekanizmaları aracılığıyla gerçekleşir. Diğer ağlarda olduğu gibi işlemler otomatiktir, toplu olarak işlenir ve sıkı biçimde denetlenir.
7. Takas ve Mutabakat Döngüleri
Takas ve mutabakat, önceden belirlenmiş döngüler üzerinden gerçekleşir:
- Visa ve Mastercard için genellikle T+1 veya T+2.
- Yalnızca ihraççı ve edinici kuruluşlar arasında net takas.
- İşyerlerine nihai alacaklandırma, ACH, SEPA veya yurt içi RTGS sistemleri gibi yerel bankacılık altyapılarına tabi olarak, işyerlerinin işlemleri üstlenen bankası aracılığıyla gerçekleşir.
Özel bir tarafın talebi üzerine, duruma özel (ad hoc), anlık veya takdire bağlı bir takas gerçekleştirilmesine imkân tanıyan bir mekanizma bulunmamaktadır.
8. Son Değerlendirme
Kart ağları, mevcut finansal altyapılar arasında en olgun ve en standartlaşmış olanlar arasındadır. Süreçleri deterministik, otomatik ve denetlenebilirdir.
Bir POS (Satış Noktası) terminali kart bilgilerinizi nasıl işler?
Satış noktası (POS) terminali, perakende satış noktalarında kartlı ödemeleri işleme alan elektronik bir cihazdır. Bir POS terminalinin işleyişine ilişkin temel bir özet aşağıdadır:
- Kart Okuma: Müşteri ödeme yapmak için bir kredi kartı veya banka kartı sunduğunda, kart bilgileri POS terminali tarafından okunur. Bu işlem, kartın manyetik şeridinin okutulması, çipli kartın terminale takılması (EMV kartlar için) veya mobil ödeme uygulamalarında NFC (Yakın Alan İletişimi) gibi temassız ödeme yöntemlerinin kullanılması yoluyla gerçekleştirilebilir.
- İşlem Ayrıntıları: POS terminali ardından işlem ayrıntılarını kaydeder; bunlar arasında kart bilgileri, işlem tutarı ve bazen işyeri kimliği gibi diğer ayrıntılar yer alır.
- Ödeme Kabul Eden Banka ile İletişim: Bu bilgiler daha sonra şifrelenir ve telefon veya internet üzerinden üye işyerinin ödeme kabul eden bankasına (acquirer) iletilir. Acquirer, üye işyeri adına kredi ve banka kartı işlemlerini gerçekleştiren bir banka veya finans kuruluşudur.
- Provizyon Talebi: Üye iş yeri bankası (acquirer), bu bilgileri kart ağı (Visa, Mastercard vb.) aracılığıyla kart ihraççısına (müşterinin kartını ihraç eden bankaya) ileterek işlem için onay talep eder. Bu adımda kartın geçerli olduğu ve yeterli kredi limiti veya fonun bulunduğu kontrol edilir. Bu MTI, bir üye iş yerindeki satış noktası terminalinin ISO 8583 standardına uygun olarak bir ödeme işlemi için onay alması gerektiğinde kullanılır: 0100
- Yetkilendirme Yanıtı: Kart ihraç eden kuruluş, işlemi onaylayan veya reddeden bir yetkilendirme yanıtını işlemi alan kuruluşa (acquirer) iletir. Bu yanıt daha sonra POS terminaline geri gönderilir. Yetkilendirme yanıtına karşılık gelen ISO 8583 mesaj türü 0110'dur.
- İşlemin Tamamlanması: İşlem onaylanırsa, müşterinin hesabına satın alma tutarı borç kaydedilir; satıcının hesabına ise aynı tutar, tahsilatçı banka ve kart şebekesi tarafından uygulanan ücretler düşüldükten sonra alacak kaydedilir. İşlem reddedilirse hiçbir fon transfer edilmez.
Kartların İşlenmesine Genel Bakış
- Bir işletme kartla ödeme kabul ettiğinde, ödeme işlemcisi yetkilendirme talebini kart ağı üzerinden işlemi değerlendiren kart çıkaran bankaya iletir. Yetkilendirme sırasında kart çıkaran banka, kart sahibinin işlem için talep edilen tutarı karşılayacak yeterli bakiyeye veya kullanılabilir krediye sahip olup olmadığını kontrol eder.
- İşlem onaylanırsa, fonlar işletmeye hemen aktarılmasa bile, kartı ihraç eden kuruluş karta bağlı hesabın bakiyesini veya kullanılabilir kredisini derhal düşürür.
- Ödeme yetkilendirildikten sonra ödeme işlemcisi onayı, üye iş yeri bankasına (acquirer) ve işletmenin ödeme terminaline, çevrim içi veya yüz yüze olarak iletir.
- Satış siparişi faturalandığında, kredi kartından fatura tutarı tahsil edilir (provizyon kesinleştirilir).
Kredi kartları neden daha iyidir
Uluslararası finansın hassas dünyasında, özellikle yurt dışına seyahat edenler için banka kartları ile kredi kartları arasındaki ayrımı bilmek önemlidir. Visa veya Mastercard logosunu taşımalarına rağmen bugün bankalar tarafından ihraç edilen birçok kart gerçek birer kredi kartı değil, banka kartıdır ve bu ayrım yolcunun deneyimini önemli ölçüde etkileyebilir.
Çoğunlukla bir vadesiz hesapla birlikte ek bir maliyet olmaksızın sunulan banka kartları, kredi kartlarının sağladığı finansal esnekliği sunmaz. Bu sınırlama, yurt dışında kiralık araç veya otel olanaklarının güvence altına alınması gibi depozito gerektiren durumlarda belirgin biçimde ortaya çıkar; bu durumlarda banka kartları doğrudan reddedilebilir. Bu tür retler, öngörülemeyen giderlere yol açabilir; zira alternatif düzenlemeler genellikle daha yüksek maliyet taşır ve hesaptan derhal borçlandırma yapılmasına neden olur.
Öte yandan, gerçek kredi kartları ödemeleri erteler ve çoğu zaman önceden belirlenmiş bir harcama limiti ile gelir; bu da özellikle seyahat harcamalarının yönetiminde yararlı bir tampon sağlar. Bu kartlar, araç kiralamadan otel konaklamalarına kadar birçok seyahat durumunda önemli bir özellik olan fonlar üzerinde ön provizyon yapılmasına olanak tanır ve hizmetlerin, anında bir mali külfet doğmaksızın hem rezerve edilmesini hem de güvence altına alınmasını sağlar.
Özellikle Avro Bölgesi dışına seyahat edenler için gerçek bir kredi kartına sahip olmak yalnızca bir kolaylık değil, bir zorunluluktur. Bu, finansal işlemlerin sorunsuz yürütülmesini sağlar ve banka kartı kullanımına bağlı aksaklıkları ve cezaları önler. Bu nedenle sağduyulu bir yolcunun gerçek bir kredi kartı edinmesi ve şüpheli sahtekârlık nedeniyle oluşabilecek geçici blokeleri önlemek için kart ihraççısını uluslararası seyahat planlarından önceden haberdar etmesi tavsiye edilir. Bu proaktif yaklaşım, sorunsuz ve finansal açıdan güvenli bir seyahat deneyimi sağlar.
Protokoller ve Süreçler
Bir kredi kartı işlemi gerçekleştiğinde, tahsil edilecek tutarı kontrol etmek ve işlemi yetkilendirmek için çeşitli protokoller ve süreçler kullanılır.
Sürecin başlıca bileşenlerinden bazıları şunlardır:
- ISO 8583: Visa ve Mastercard gibi ödeme ağlarının çoğu tarafından, süreçte yer alan farklı taraflar (ör. satıcılar, ödeme kabul kuruluşları, kart ihraççıları ve ödeme işlemcileri) arasında işlem ayrıntılarını iletmek için kullanılan bir mesajlaşma standardıdır.
- EMV (Europay, Mastercard, Visa): Çipli kredi ve banka kartı işlemleri için küresel bir standarttır. EMV kartlarında, işlem verilerini şifreleyerek ve her işlem için benzersiz kimlik doğrulama kodları üreterek gelişmiş güvenlik sağlayan gömülü bir mikroişlemci çipi bulunur. EMV uyumu, kartın fiziksel olarak sunulduğu işlemlerdeki dolandırıcılığın azaltılması bakımından önem taşır.
- PCI DSS (Payment Card Industry Data Security Standard): Kart sahibi verilerini korumak ve kart bilgilerinin güvenli biçimde işlenmesini, saklanmasını ve iletilmesini sağlamak üzere tasarlanmış güvenlik standartları bütünüdür. Kart verilerini işleyen tüm işyerleri, ödeme işlemcileri ve diğer kuruluşlar PCI DSS gereklerine uymak zorundadır.
Bu protokoller ve standartlar birlikte çalışarak kredi kartı işlemlerinin güvenli olmasını ve kart sahibinin hesabına uygun tutarın yansıtılmasını sağlar. Bir kredi kartı işleminde yer alan süreçler oldukça karmaşıktır; birden çok tarafı ve iletişim katmanını içerir.
Süreç
Bu protokol ve standartların birlikte nasıl işlediğine ilişkin ayrıntılı açıklama aşağıdadır:
- Başlatma: Kart sahibi, kartını POS terminalinde okutarak, takarak veya temassız olarak yaklaştırarak ya da çevrimiçi işlem için kart bilgilerini girerek bir işlem başlatır.
- Veri iletimi: POS terminali veya e-ticaret ağ geçidi; kart numarası, son kullanma tarihi, işlem tutarı ve benzersiz bir işlem tanımlayıcısı dahil olmak üzere işlem ayrıntılarını yakalar. EMV işlemlerinde çip, her işlem için benzersiz bir kriptogram üretir.
- Tokenizasyon (isteğe bağlı): Tokenizasyon etkinleştirilmişse, kart verileri iletimden önce benzersiz bir token ile değiştirilir. Bu, işlem sürecinde hassas kart bilgilerinin korunmasına yardımcı olur.
- Yetkilendirme talebi: İşlem ayrıntıları ISO 8583 mesajlaşma standardına göre biçimlendirilir ve işyerinin kart kabul bankası (veya ödeme işlemcisi) tarafından kart ağına (örn. Visa veya Mastercard) iletilir.
- Kart ağı yönlendirmesi: Kart ağı, karttan sorumlu ihraççı bankayı belirler ve yetkilendirme talebini ihraççıya iletir.
- İhraççı banka işlemi: İhraççı banka, işlem ayrıntılarını kart sahibinin hesabıyla karşılaştırarak kullanılabilir bakiyeyi, kart durumunu ve geçerli sahtecilik kurallarını kontrol eder. 3D Secure kullanılan çevrimiçi işlemlerde ihraççı banka, kart sahibinden bir şifre veya biyometrik veri ile işlemi doğrulamasını da isteyebilir.
- Yetkilendirme yanıtı: Kartı ihraç eden banka, işlemi onaylayabilecek veya reddedebilecek bir yetkilendirme yanıtı oluşturur. Bu yanıt kart ağı üzerinden edinen bankaya (veya ödeme işlemcisine) ve oradan da işyerine iletilir.
- Tamamlanma: İşlem onaylanırsa işyeri satışı tamamlar ve mal veya hizmeti kart sahibine sunar. İşlem ayrıntıları daha sonra, işyerinin takas için kabul eden bankaya (veya ödeme işlemcisine) ilettiği işlem toplu dosyasına dâhil edilir.
- Takas: Edinen banka (veya ödeme işlemcisi), işlem grubunu takas için kart ağına iletir. Kart ağı, edinen ve ihraç eden bankalar arasındaki net takas tutarlarını hesaplar ve fonlar buna göre aktarılır. Son olarak ihraç eden banka işlemi kart hamilinin hesabına kaydeder ve kart hamili, işlem ayrıntılarını içeren bir ekstre alır.
Bu süreç boyunca ilgili tüm tarafların, kart hamili verilerinin güvenli biçimde işlenmesini sağlamak amacıyla PCI DSS gerekliliklerine uymaları zorunludur. Ayrıca kurumlar arasındaki iletişim, işlem verilerinin gizliliğini ve bütünlüğünü korumak üzere şifrelenir.
Kredi ve Banka Kartı Güvenliği
Kredi ve banka kartları, fiziki ve dijital güvenlik özelliklerinin bir arada kullanılmasıyla korunur.
Protokoller ve Süreçler
Bir kredi kartı işlemi gerçekleştiğinde, tahsil edilecek tutarı kontrol etmek ve işlemi yetkilendirmek için çeşitli protokoller ve süreçler kullanılır.
Sürecin başlıca bileşenlerinden bazıları şunlardır:
- ISO 8583: Visa ve Mastercard gibi ödeme ağlarının çoğu tarafından, süreçte yer alan farklı taraflar (ör. satıcılar, ödeme kabul kuruluşları, kart ihraççıları ve ödeme işlemcileri) arasında işlem ayrıntılarını iletmek için kullanılan bir mesajlaşma standardıdır.
- EMV (Europay, Mastercard, Visa): Çipli kredi ve banka kartı işlemleri için küresel bir standarttır. EMV kartlarında, işlem verilerini şifreleyerek ve her işlem için benzersiz kimlik doğrulama kodları üreterek gelişmiş güvenlik sağlayan gömülü bir mikroişlemci çipi bulunur. EMV uyumu, kartın fiziksel olarak sunulduğu işlemlerdeki dolandırıcılığın azaltılması bakımından önem taşır.
- PCI DSS (Ödeme Kartı Sektörü Veri Güvenliği Standardı): Kart sahibi verilerini korumak ve kart bilgilerinin güvenli biçimde işlenmesini, saklanmasını ve iletilmesini sağlamak üzere tasarlanmış bir güvenlik standartları bütünüdür. Kart verilerini işleyen tüm işyerleri, ödeme işlemcileri ve diğer kuruluşlar PCI DSS gerekliliklerine uymak zorundadır.
Bu protokol ve standartlar, kredi kartı işlemlerinin güvenli olmasını ve kart sahibinin hesabına uygun tutarın yansıtılmasını sağlamak üzere birlikte çalışır.
Kart Üzerindeki Fiziksel Güvenlik
Kartın üzerinde kullanıcının adı, kart numarası, son kullanma tarihi ve kart doğrulama değeri (CVV) basılıdır. CVV, kartı çıkaran bankaya bağlı olarak üç veya dört haneli bir sayıdır ve işlemler sırasında ek bir güvenlik katmanı sağlar.
Kart Doğrulama Değeri (CVV): 3 veya 4 haneli bu numara fiziksel kartın üzerinde basılıdır, ancak kartın manyetik şeridine kodlanmamıştır. Kartın fiziksel olarak bulunmadığı çevrimiçi ve telefonla yapılan işlemlerde sıklıkla talep edilir. İşlemi gerçekleştiren kişinin fiziksel karta sahip olduğunu doğrulamaya hizmet eder.
Kart üzerinde ayrıca bir manyetik şerit ve/veya bir gömülü çip bulunur. Manyetik şerit kodlanmış kart sahibi verilerini içerirken, gömülü çip (çip ve PIN ile çip ve imza kartlarında kullanılır) bilgileri güvenli ve şifreli bir biçimde saklayarak yetkisiz kişilerin bunlara erişmesini veya kartı taklit etmesini güçleştirir.
Kart için Dijital Güvenlik
Hizmet sağlayıcı tarafında, hileli faaliyetlere karşı koruma sağlamak için birkaç güvenlik katmanı kullanılır. Bunlar arasında, verileri iletim sırasında şifreleyen Secure Socket Layer (SSL) ve Transport Layer Security (TLS) protokolleri yer alır. Ayrıca, hileli faaliyete işaret edebilecek olağandışı davranış kalıplarını tespit etmek için makine öğrenimi algoritmaları kullanan dolandırıcılık tespit sistemleri de kullanılabilir.
- Adres Doğrulama Hizmeti (AVS): Bu hizmet, müşterinin sağladığı adresi kredi kartı şirketindeki kayıtlı adresle karşılaştırır. Adresler eşleşmezse işlem reddedilebilir. Bu, çalıntı kredi kartı numaralarından kaynaklanan dolandırıcılığın önlenmesine yardımcı olur.
- İki Faktörlü Kimlik Doğrulama (2FA): 2FA, bir işlem onaylanmadan önce iki tür kimlik doğrulaması gerektirir. Bu iki faktör genellikle bildiğiniz bir şeyi (parola gibi), sahip olduğunuz bir şeyi (tek kullanımlık parola almak için telefonunuz gibi) veya olduğunuz bir şeyi (parmak izi gibi) içerir.
- Biyometrik Kimlik Doğrulama: Bu kimlik doğrulama türü, kimlikleri doğrulamak için parmak izi veya yüz tanıma gibi benzersiz biyolojik özellikleri kullanır. Apple Pay ve Google Pay gibi bazı mobil ödeme sistemleri, işlem yetkilendirmesi için biyometrik kimlik doğrulama kullanır.
- Risk Temelli Kimlik Doğrulama (RBA): Bu yöntem, bir çevrim içi işlemin risk profilini hesaplar ve ardından yüksek riskli işlemler için ek doğrulama talep eder. RBA; kullanıcının IP adresi, kullanılan cihaz, işlem tutarı ve kullanıcının davranış kalıpları gibi unsurları dikkate alabilir.
- Tokenizasyon: Tokenizasyon, kart numarasını rastgele oluşturulmuş bir karakter dizisiyle, yani "token" ile değiştirerek kart bilgilerini korur. Bu token internet üzerinden güvenle iletilebilir ve ele geçirilmesi hâlinde dolandırıcılar için işe yaramaz, çünkü orijinal kart numarasını bulmak üzere tersine çözülemez.
- Temassız Ödemeler: Birçok kart artık ödeme terminalleriyle iletişim kurmak için Yakın Alan İletişimi (NFC) veya Radyo Frekansı ile Tanımlama (RFID) teknolojilerini kullanan temassız ödemeleri de desteklemektedir. Bu işlemler dinamik şifreleme ile güvence altına alınır; yani her işlem için yeni bir şifreleme anahtarı üretilir ve bu da dolandırıcıların verileri ele geçirmesini ve kötüye kullanmasını son derece güçleştirir.
- 3-D Secure (3DS) Kimlik Doğrulaması (ör. Visa Secure, Mastercard Identity Check): 3-D Secure, çevrimiçi kredi ve banka kartı işlemleri için ek bir güvenlik katmanı olarak tasarlanmış, XML tabanlı bir protokoldür. Protokol, kart türüne göre farklı adlarla anılır: Visa Secure (eski adıyla Verified by Visa), Mastercard Identity Check (eski adıyla SecureCode), American Express SafeKey vb. Nasıl Çalışır: 3-D Secure, çevrimiçi ödeme sürecine ek bir adım ekler. Bir alışveriş yaptığınızda, kart bilgilerinizi girdikten sonra 3DS sistemi, bankanızın veya kart ihraççınızın 3DS'ye kayıtlı olup olmadığını kontrol eder. Kayıtlı ise tarayıcınızda, doğrudan bankanıza veya ihraççıya bağlı bir açılır pencere görüntülenir. Ardından kimliğinizi doğrulamanız istenir: bu doğrulama bir parola, bankanız biyometrik kimlik doğrulama sunuyorsa parmak izi taraması veya cep telefonunuza gönderilen tek kullanımlık bir kod aracılığıyla yapılabilir. İşlem yalnızca kimlik doğrulaması başarılı olduktan sonra devam eder. 3-D Secure 2.0: Bu, 3-D Secure'un yeni sürümüdür ve özgün sistemi daha kullanıcı dostu ve verimli hale getirerek geliştirir. 3DS 2.0, risk temelli bir yaklaşım kullanacak şekilde tasarlanmıştır; yani yalnızca bir işlem riskli göründüğünde ek kimlik doğrulaması ister. Ayrıca, özgün 3DS'nin bir sınırlaması olan mobil cihazlarda da sorunsuz çalışır.
4 veya 6 Haneli PIN'ler
PIN'ler genellikle 4 haneli kodlardır; ancak bazı bölgelerde veya finansal kuruluşlarda 6 haneli PIN'ler de kullanılabilir. PIN'in temel amacı, işlemi başlatan kişinin yetkili kart sahibi olduğunu doğrulamaktır.
Kredi kartı işlemleri bağlamında, müşteriden POS terminalinde çipli ve PIN'li kart kullanırken PIN'ini girmesi istenebilir. Bu uygulama Avrupa'da standarttır. Amerika Birleşik Devletleri'nde çipli kredi kartlarının çoğu satın alma işlemleri için PIN gerektirmemektedir ve büyük ödeme ağları 2018 yılında imza zorunluluğunu kaldırmıştır.
4 haneli veya 6 haneli bir PIN'in bir işlemde nasıl kullanıldığı aşağıda açıklanmıştır:
- Müşteri, çipli ve PIN'li kartını POS terminaline takar.
- Terminal, müşteriden PIN'ini girmesini ister.
- Müşteri PIN'ini girer; PIN daha sonra POS terminali tarafından şifrelenir.
- Şifrelenmiş PIN, işlem verileriyle birlikte doğrulama için kartı ihraç eden bankaya iletilir.
- Kartı düzenleyen banka, şifrelenmiş PIN'i kendi sisteminde saklanan PIN ile karşılaştırır. PIN'ler eşleşirse işlem onaylanır.
Bazı durumlarda PIN, ihraççıya gönderilmek yerine kartın çipi tarafından yerel olarak doğrulanır. Bu işlem Çevrimdışı PIN doğrulaması olarak adlandırılır ve işlem sürecini hızlandırabilir.
PIN'in, kartın arkasında yer alan 3 veya 4 haneli Kart Doğrulama Değeri (CVV) veya Kart Doğrulama Kodu (CVC) ile aynı olmadığını belirtmek önemlidir. CVV/CVC kodları, işlemi yapan kişinin kartı fiziksel olarak elinde bulundurduğunu doğrulamak amacıyla, çevrimiçi alışverişler gibi kartın fiziksel olarak sunulmadığı işlemlerde kullanılır.
Tap to Pay
Teknolojik Temel: NFC ve RFID Kökeni
Temassız ödeme şemasının merkezinde, daha geniş kapsamlı Radyo Frekansı ile Tanımlama (RFID) çerçevesini rafine eden ve özelleştiren Yakın Alan İletişimi (NFC) teknolojisi yer alır. NFC, bir yarış pistini andıran bir yapıda tasarlanmış iki halka anten arasındaki elektromanyetik indüksiyon yoluyla çalışır ve yalnızca dört santimetreyi aşmayan bir mesafede gerçekleşir. Bu sınırlı fiziksel etkileşim, ödeme işlemlerinin gereksinimlerine uygun, güvenli ve hızlı bir veri alışverişini mümkün kılar.
Pasif ve Aktif Simbiyoz
Ödeme aracı (kart veya NFC özellikli cihaz) ile okuyucu arasındaki işlem etkileşimi, rollerin ayrımına dayanır: okuyucu, iletişimi kendiliğinden başlatma yetkisine sahip aktif başlatıcıdır; kart ise kendi enerji kaynağı bulunmayan, ancak okuyucunun taleplerine yanıt veren pasif yanıtlayıcıdır. Bu etkileşim, ödeme verilerinin iletilmesini sağlar; bu süreç, manyetik şerit işlemlerindeki statik veri aktarımından temelde farklıdır.
Kriptografik Güçlendirme: Üstün Güvenlik
Temassız ödeme teknolojisinin güvenlik mimarisinin temel taşı, işleme özgü bir kriptogramın üretilmesidir. Bu kriptogram, işlem verileri ile kart bilgilerinin, kartın çipinde saklanan bir kriptografik anahtarın denetiminde kriptografik olarak birleştirilmesinden doğar. Bu süreç, ödeme kimlik bilgilerinin kötü amaçlarla kopyalanmasına karşı güçlü bir engel oluşturarak her işlemin güvenlik düzeyini önemli ölçüde yükseltir.
Okuyucu cihazın içinde ödeme devre kartı ile ana kart arasındaki iletişim, işlem verilerinin güvenli, şifrelenmiş bir pakette derlenmesinde belirleyici rol oynar. Verinin ödeme işlemcilerine ve ağlarına giden ve onlardan gelen yolculuğu boyunca korunan bu şifreleme, izinsiz girişe ve yetkisiz veri erişimine karşı bir siper işlevi görerek işlem gizliliğinin başlangıçtan sonuçlanmaya kadar korunmasını sağlar.
Karşılaştırmalı Güvenlik Analizi ve Benimsenme Eğilimleri
Öncüllerinden olan manyetik şerit ve çipli kart yöntemleriyle karşılaştırıldığında, temassız ödeme teknolojisi işlem güvenliğinde köklü bir sıçramayı temsil etmektedir. Dinamik şifreleme ve kısa menzilli iletişim protokolleri, veri ele geçirilmesi olasılıklarını doğası gereği azaltmakta; satış noktası işlemlerini tarihsel olarak tehdit eden kart kopyalama (skimming) ve yetkisiz veri sızdırma riskine etkin biçimde karşı koymaktadır.
Başta ABD olmak üzere bazı piyasalarda benimsenme, altyapı maliyetleri ve tüketici alışkanlıkları nedeniyle yıllarca Avrupa'nın gerisinde kalmış, ancak 2020'den bu yana belirgin biçimde artmıştır.
Özetle, temassız ödeme teknolojisi; NFC teknolojisi, kriptografik sağlamlık ve şifreli veri iletiminin gelişmiş birleşimiyle, güvenli ve verimli ödeme yöntemleri alanında köklü bir paradigma değişikliğinin habercisidir. Günlük işlemlerin yapısına giderek entegre olması, işlem güvenliği ile kolaylığın standardını yükseltmeyi ve ticaret ile ödeme sektörlerinde belirleyici bir evrimi işaret etmeyi vaat etmektedir.
Kredi, banka veya ön ödemeli kart işleminde fonların bloke edilmesi veya ödemenin ertelenmesi nasıl işler?
Yetkilendirme
İşlem, bir yetkilendirme talebiyle başlar. Ödeme için kredi kartınızı sunduğunuzda, işyeri talebi üye işyeri bankasına (acquirer) iletir.
Üye işyerinin anlaşmalı olduğu banka (acquiring bank) bu talebi kart ağına iletir; kart ağı da talebi kartı çıkaran bankaya gönderir. Kartı çıkaran banka, kullanılabilir kredi limitinizi ve işleme ilişkin diğer bilgilerin geçerliliğini kontrol eder. Her şey uygunsa, kredi limitinizin işlem tutarı kadar olan kısmını bloke eder. Buna provizyon blokesi veya ön provizyon denir. Bu uygulama, işlem için yeterli tutarın mevcut olduğundan emin olunmasını ve bu tutarın söz konusu işlem için ayrılmasını sağlar.
Yetkilendirme Kodu Oluşturma
Bir müşteri ödeme için kredi kartını ibraz ettiğinde, üye işyerinin satış noktası (POS) sistemi, kabul eden bankaya bir provizyon talebi gönderir. Kabul eden banka bu talebi kart ağına iletir; kart ağı da talebi kartı ihraç eden bankaya yönlendirir. Kartı ihraç eden banka işlemi onaylarsa (ör. yeterli kredi veya fon mevcutsa, kart kayıp/çalıntı olarak bildirilmemişse), bir provizyon kodu üretir ve bunu kart ağı ile kabul eden banka aracılığıyla üye işyerinin POS sistemine geri gönderir.
Yetkilendirme kodlarının, diğer adıyla onay kodlarının, uzunluğu kart ağına veya ihraççı bankaya göre değişebilir. Bu kodlar, bir işlemin onaylandığını teyit eder ve takas ve mutabakat sürecinde referans olarak kullanılır. Yetkilendirme kodunun uzunluğu ve biçimi, kart ağlarının ve ilgili bankaların operasyonel gerekliliklerine göre belirlenebilir. Bazı sistemler 6 haneli kodlar kullanırken, bazıları 8 haneli veya farklı uzunluklarda kodlar kullanabilir.
İşlemin Kaydedilmesi
İşyeri, fonların mevcut olduğunu ve bu işlem için bloke edildiğini teyit eden onay kodunu alır. Gün sonunda veya işyerinin sürecine bağlı olarak bazen daha geç bir zamanda, işyeri bir işlem grubunu takas için üye işyeri bankasına (acquiring bank) gönderir. Bu sürece “capture” (tahsilat kaydı) denir. Capture sürecinde işyeri, her işlem için, yetkilendirmenin kanıtı olan ve üye işyeri bankasının her işlemi kendi yetkilendirmesiyle eşleştirmesine imkân tanıyan onay kodunu da iletir.
Takas ve Uzlaşma
Ardından üye işyeri bankası (acquiring bank), işlemleri yetkilendirme kodlarıyla birlikte takas ve mutabakat için kart ağlarına iletir. Kart ağları işlemleri kartı ihraç eden bankalara yönlendirir; bu bankalar onaylanan işlemlere ilişkin tutarları üye işyeri bankasına aktarır. Son olarak üye işyeri bankası, bu tutarları üye işyerinin banka hesabına yatırır.
Takas
İş günü sonunda işyeri, günün tüm onaylanmış işlemlerini toplu olarak üye işyeri bankasına (acquiring bank) iletir. Üye işyeri bankası bu işlemleri ardından, takas için kart ağı üzerinden kartı çıkaran bankaya (issuing bank) gönderir.
Kartı çıkaran banka, fonları iş yerinin hesabına yatıran işyeri bankasına (acquirer) aktarır. Bu noktada işlem tamamlanmış olur ve rezerve edilen fonlar resmen kredi limitinizden iş yerine geçmiş olur.
Kayıt Tutma
Yetkilendirme kodu, kayıt tutma ve uyuşmazlık çözümü açısından önemli bir bilgidir. Bir uyuşmazlık halinde yetkilendirme kodu, işlemin geçerliliğini doğrulamak üzere işleme zinciri içindeki çeşitli adımlar boyunca geriye doğru izlenmesine yardımcı olur. Bu süreç, fonların usulüne uygun olarak ayrılmasını, aktarılmasını ve kaydedilmesini sağlayarak kredi kartı işlemlerinin yürütülmesi için güvenli ve izlenebilir bir yöntem sunar.
Faturalandırma
İhraççı banka bu işlemi aylık hesap özetinize yansıtır; ödemenizi bu aşamada yapmanız gerekir.
Veri İletişimi
İletişimin nasıl gerçekleştiğine ilişkin özet:
- Veri yakalama: Bir kart sahibi işlem başlattığında, POS terminali kart bilgilerini (kart numarası, son kullanma tarihi, CVV vb.) kartı okutarak, çipli okuyucuya takarak, temassız okutarak veya kart bilgilerini manuel olarak girerek yakalar.
- Güvenli iletim: Okunan kart verileri, POS terminalinden üye işyerinin üye işyeri bankasına (acquiring bank) veya ödeme işlemcisine güvenli biçimde iletilir. Bu iletimde genellikle, verilerin iletim sırasında gizliliğini ve bütünlüğünü sağlamak amacıyla şifreleyen TLS (Transport Layer Security) protokolü kullanılır.
- ISO 8583 mesajlaşması: Üye işyeri bankası (acquirer) veya ödeme işleyicisi, işlem verilerini ISO 8583 mesajlaşma standardına göre biçimlendirir. Bu standart, işlem sürecinde yer alan üye işyerleri, üye işyeri bankaları, kart ihraç eden kuruluşlar ve kart ağları gibi farklı taraflar arasında iletilen mesajların yapısını ve içeriğini belirler.
- Kart ağlarıyla iletişim: Ödeme alan banka veya ödeme işlemcisi, ISO 8583 biçimindeki yetkilendirme talebini özel iletişim kanalları üzerinden kart ağına (ör. Visa, Mastercard) iletir. Bu kanallar genellikle işlem sürecindeki farklı tarafları güvenli biçimde birbirine bağlayan özel ağlardır.
- Kart ağı yönlendirmesi: Kart ağı, karttan sorumlu kart çıkaran bankayı belirler ve yetkilendirme talebini ona iletir. Kart ağı, işlem verilerinin güvenli ve güvenilir biçimde iletilmesini sağlamak için TCP/IP ve VPN (Sanal Özel Ağlar) gibi ek iletişim protokollerini ve teknolojilerini kullanabilir.
İletişim süreci boyunca şifreleme, güvenli protokoller ve PCI DSS gibi sektör standartlarına uyum dahil olmak üzere çok katmanlı güvenlik önlemleri uygulanır. Bu sayede işlem verilerinin POS terminalinden kart ağı yönlendirmesine ve ötesine ilerlerken gizliliği, bütünlüğü ve erişilebilirliği güvence altına alınır.
Protokoller
ISO 8583
ISO 8583, özellikle ödeme kartı işlemleri için kullanılan bir finansal işlem mesajlaşma standardıdır. Üye işyerleri, işlem alıcı (acquirer) kuruluşlar, kart ihraççıları ve kart ağları gibi farklı taraflar arasında işlem bilgilerinin değişimi için gerekli mesaj biçimini, veri öğelerini ve işlem kodlarını tanımlar.
ISO 8583 biçimli bir yetkilendirme talebi, yapılandırılmış bir mesaj biçiminde düzenlenmiş çeşitli veri öğeleri içerir. Mesaj; bir Mesaj Türü Tanımlayıcısı (MTI), Bitmap'ler ve Veri Öğelerinden oluşur.
Aşağıda, sadeleştirilmiş bir ISO 8583 yetkilendirme talebi mesajı örneği yer almaktadır:
- Mesaj Türü Tanımlayıcısı (MTI): Mesajın amacını gösteren 4 haneli sayısal kod. Bir yetkilendirme talebi “0100”, yanıtı ise “0110” olur.
- Bit Eşlemleri (Bitmaps): Mesajda hangi Veri Öğelerinin bulunduğunu gösteren bir dizi bit (genellikle 64 bit, bazen 128 bit). Bit eşlemindeki her bit, belirli bir veri öğesine karşılık gelir.
- Veri Öğeleri: 1'den 128'e kadar numaralandırılmış alanlar halinde düzenlenen asıl işlem bilgileridir. Her veri öğesinin sayısal, alfasayısal veya ikili gibi belirli bir anlamı ve biçimi vardır.
Veri öğeleri
ISO 8583 yetkilendirme talebinde yer alan bazı yaygın Veri Öğelerine ilişkin bir örnek aşağıdadır:
- DE 2: Birincil Hesap Numarası (PAN) – İşlemde kullanılan kart numarası.
- DE 3: İşlem Kodu – İşlem türünü (ör. satın alma, iade) ve kullanılacak hesabı (ör. vadesiz, kredi) belirten 6 haneli kod.
- DE 4: İşlem Tutarı – Genellikle zımni ondalık noktaya sahip 12 haneli sayısal bir değer olarak gösterilen işlem tutarı.
- DE 7: İletim Tarihi ve Saati – İşlemin başlatıldığı tarih ve saat; genellikle YYMMDDhhmmss biçimindedir.
- DE 11: Sistem İzleme Denetim Numarası (STAN) – Terminal veya ödeme sistemi tarafından oluşturulan benzersiz işlem tanımlayıcısı.
- DE 22: Hizmet Noktası Giriş Modu – Kart verilerinin nasıl alındığını (örneğin manyetik şeridin okutulması, çipin okunması, manuel giriş) gösteren bir kod.
- DE 25: İşlem Noktası Koşul Kodu – İşlemle ilgili belirli koşulları (ör. müşterinin hazır bulunması, e-ticaret) gösteren kod.
- DE 41: Kart Kabul Eden Terminal Tanımlaması – POS terminaline ait benzersiz bir tanımlayıcı.
- DE 42: Kart Kabul Eden Tanımlama Kodu – İşyeri veya kart kabul edene ait benzersiz tanımlayıcıdır.
- DE 49: Para Birimi Kodu, İşlem – İşlemde kullanılan para birimini gösteren 3 haneli kod.
ISO 8583 finansal mesajlaşma standardı bağlamında “MTI” ifadesi, Mesaj Türü Tanımlayıcısı (Message Type Identifier) anlamına gelir. Mesajın amacını gösteren 4 haneli sayısal bir koddur ve bir ISO 8583 mesajındaki ilk alandır.
MTI / Protokoller
MTI, her biri 0-9 aralığında olabilen 4 konumdan oluşur ve şu anlamlara sahiptir:
- Sürüm (birinci konum): Mesaj için kullanılan ISO 8583 sürümünü belirtir.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: İleride kullanılmak üzere veya özel sürümler için ayrılmıştır
- Sınıf (ikinci konum): Mesajın temel amacını gösterir.
- 0: ISO kullanımı için ayrılmıştır
- 1: Yetkilendirme
- 2: Finansal işlemler (örn. nakit çekme, bakiye sorgulama)
- 3: Dosya işlemleri (ör. dosya güncellemeleri)
- 4: İade ve itiraz (chargeback)
- 5: Mutabakat
- 6: İdari
- 7: Ücret tahsili
- 8: Ağ yönetimi
- 9: ISO kullanımı için ayrılmıştır
- İşlev (üçüncü hane): Mesajın belirli işlevini belirtir.
- 0: Talep
- 1: Talebe yanıt
- 2: Danışmanlık
- 3: Bildirim yanıtı
- 4: Bildirim
- 5: Bildirimin alındığının teyidi
- 6-9: ISO kullanımı için ayrılmıştır
- Köken (dördüncü konum): Mesajı başlatan tarafı belirtir.
- 0: Ödeme alan kuruluş (Acquirer)
- 1: Üye işyeri bankası (acquirer) tekrarı
- 2: İhraççı
- 3: İhraççı tekrarı
- 4-9: ISO kullanımı için ayrılmıştır
ISO 8583 mesajlarındaki bazı MTI örnekleri:
- 0100: Yetkilendirme Talebi
- 0110: Yetkilendirme Yanıtı
- 0200: Finansal İşlem Talebi
- 0210: Finansal İşlem Yanıtı
- 0420: İptal Talebi
- 0421: İptal Talebinin Tekrarı
- 0430: Ters İşlem Yanıtı
- 0500: Üye İşyeri Bankası (Acquirer) Mutabakat Talebi
- 0510: Alıcı Banka Mutabakat Yanıtı
- 0800: Ağ Yönetimi Talebi
- 0810: Ağ Yönetimi Yanıtı
Bu örneklerin standart ISO 8583 mesaj türlerine dayandığını lütfen unutmayınız. Bununla birlikte, farklı ödeme sistemlerinin veya finansal kuruluşların özel gereksinimlerine göre münferit uygulamalar ve özelleştirmeler bulunabilir.



Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.