Mali işlemlerimizin güvenliği ve bütünlüğü
Bizim gibi bankalar, farklı operasyonel alanları yönetmek için özel sunucu altyapıları kullanmaktadır. Mimari gereksinimlere ve finansal düzenlemelere göre başlıca sunucu türleri şunlardır:
1. Çekirdek Bankacılık Sunucuları
Bu sunucular, müşteri hesaplarını, işlemleri ve uyum süreçlerini yöneten merkezi operasyonel altyapıyı oluşturur:
- İşlem İşleme Sunucuları: Gerçek zamanlı ödeme yetkilendirmesini, dolandırıcılık kontrollerini ve mutabakat işlemlerini yürütür (ör. SWIFT, SEPA).
- Hesap Yönetimi Sunucuları: Hesap yaşam döngüsü olaylarını (açılış/kapanış), faiz hesaplamalarını ve likidite izlemesini yürütür.
- Düzenleyici Uyum Sunucuları: AML (Kara Para Aklamayı Önleme) kontrollerini, denetim izlerini ve raporlamayı (ör. IFRS, GDPR) otomatikleştirir.
2. Defter Sunucuları
Değiştirilemez finansal kayıtların tutulmasından sorumludur:
- Genel Muhasebe Sunucuları: Hesaplar arasında çift taraflı kayıt sistemini takip ederek IFRS gibi muhasebe standartlarına uyumu sağlar.
- Dağıtık Defter Teknolojisi (DLT) Sunucuları: Sınır ötesi ödemeler, KYC doğrulaması ve değiştirilemez işlem kayıtları için blokzincir tabanlı sistemler.
3. Harici İletişim Sunucuları
Dış kuruluşlarla güvenli etkileşimi mümkün kılar:
- EBICS Sunucuları: Almanya, Fransa ve İsviçre'de yaygın olarak kullanılan, SEPA ödemeleri için Elektronik Bankacılık İnternet İletişim Standardı'nı (EBICS) yönetir.
- Host-to-Host (H2H) Sunucuları: Yüksek hacimli kurumsal işlemler (ör. toplu maaş ödemesi işleme) için doğrudan SFTP/FTPS bağlantıları.
- API Ağ Geçidi Sunucuları: Gerçek zamanlı ödeme başlatma ve hesap birleştirme için RESTful arayüzler sağlar (OAuth2/mTLS ile güvence altına alınmıştır).
- Swift Arayüz Sunucuları: Bankayı bankalar arası mesajlaşma için Swift ağına bağlar (SCORE, Swift'in kurumsal erişime yönelik kapalı kullanıcı grubudur; bir sunucu türü değildir).
4. Veritabanı Sunucuları
Yapılandırılmış finansal verilerin merkezi depoları:
- Müşteri Veri Sunucuları: KYC belgelerini, işlem geçmişlerini ve davranışsal analizleri saklar.
- Ürün Kataloğu Sunucuları: Krediler, konut kredileri ve mevduat faiz oranları gibi ürünleri yönetir.
5. Güvenlik ve Altyapı Sunucuları
Sistem bütünlüğünü ve düzenlemelere uyumu sağlar:
- Donanım Güvenlik Modülü (HSM) Sunucuları: dijital imzalar ve SSL/TLS şifrelemesi için kriptografik anahtarları korur.
- Güvenlik Duvarı/VPN Sunucuları: Ağ segmentasyonunu ve çalışanlar için güvenli uzaktan erişimi sağlar.
- Felaket Kurtarma Sunucuları: Kesintiler sırasında iş sürekliliği için yedek sistemleri barındırır.
Modern bankalar, ölçeklenebilirlik için çoğunlukla şirket içi çekirdek sunucuları bulutta barındırılan DLT düğümleriyle birleştiren hibrit mimariler kullanır. Örneğin bir banka, gerçek zamanlı mutabakat için IBM'in şirket içi çekirdek bankacılık sunucularını AWS üzerinde barındırılan defter sunucularıyla birlikte kullanabilir. Bu modüler yaklaşım; uyum, performans ve yenilik arasında denge kurar.
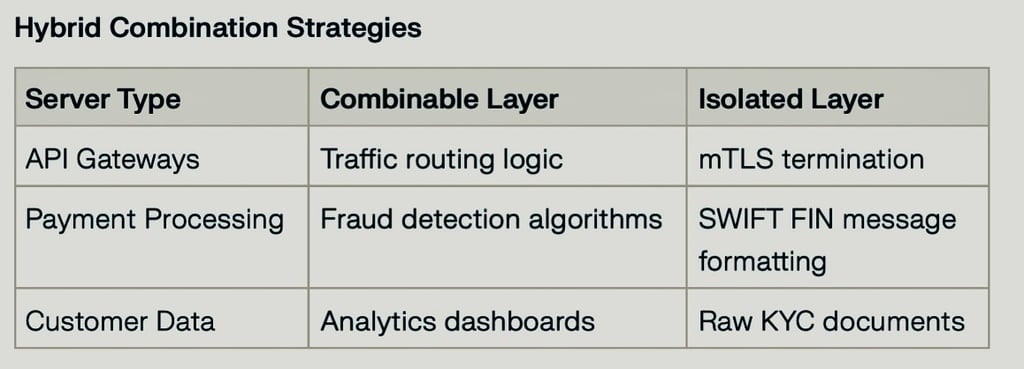
Bankalar, verimlilik amacıyla sunucu konsolidasyonu ile güvenlik ve uyum gerekliliği nedeniyle yalıtımın korunması arasında denge kurmak zorundadır. Aşağıda, teknik kısıtlar ve sektör uygulamalarına göre birleştirilebilecek ve birleştirilemeyecek sunucuların dökümü yer almaktadır:
Birleştirilebilecek Sunucular
1. Web/Uygulama Sunucuları
- Birleşik yöntem: Sanallaştırma (VMware, KVM) veya konteynerleştirme (Docker/Kubernetes)
- Örnek: Birden fazla bankacılık portalının (bireysel, kurumsal, mobil) yük dengelemeli bir hipervizör kümesi üzerinde barındırılması.
2. Veri Tabanı Sunucuları
- Birleşik yöntem: Çok kiracılı (multi-tenant) bulut veritabanları (AWS RDS, Azure SQL)
- Oracle/MS SQL tabanlı çekirdek bankacılık veri tabanları, hibrit bulut yapılarında PostgreSQL/MongoDB tabanlı analitik sistemlerle birlikte çalışabilir.
3. Dış İletişim Geçitleri
- Birleştirme yöntemi: Birleşik API ağ geçitleri (Apigee, MuleSoft)
- EBICS, SWIFT ve SFTP hizmetleri, protokole özgü mikro hizmetlerle paylaşımlı bir altyapı üzerinde çalışabilir.
4. Felaket Kurtarma Sunucuları
- Birleşik yöntem: Aktif-aktif coğrafi yedeklilik
- Çekirdek bankacılık yedek sistemleri ve yedek defter sunucuları, felaket kurtarma kümelerini ortak kullanabilir.
5. Ara Katman (Middleware) Sunucuları
- Birleştirme yöntemi: Kurumsal Servis Veriyolu (Enterprise Service Bus, ESB)
- Ödeme yönlendirme, uyum kontrolleri ve döviz dönüşümü hizmetleri IBM Integration Bus/SAP PI üzerinde birleştirilmiştir.
İzole Kalması Gereken Sunucular
1. Çekirdek İşlem Sunucuları
- Gerekçe: Ayrıştırma (fiziksel olarak veya sıkı segmentasyonla) PCI DSS ve SOC 2 kontrollerinin kapsamını daraltır
- Örnek: CICS işlem monitörlerini çalıştıran IBM zSystems, donanımı diğer iş yükleriyle paylaşamaz.
2. Donanım Güvenlik Modülü (HSM) Sunucuları
- Gerekçe: FIPS 140-2/140-3 Seviye 3, müdahaleye karşı korumalı özel donanım kullanılmasını zorunlu kılar
- Uygulama: Dijital imzaları ve şifreleme anahtarlarını yöneten Thales/Gemalto HSM'ler.
3. Gerçek Zamanlı Defter Sistemleri
- Gerekçe: Çift kayıtlı defter tutma, atomiklik gerektirir
- Örnek: Doğrudan bağlı NVMe depolama birimlerine sahip Oracle Financial Services defter sunucuları.
4. Düzenleyici Raporlama Sunucuları
- Gerekçe: Denetim kayıtları değiştirilmeye karşı korunmalı ve GDPR ile AML mevzuatının gerektirdiği süreler boyunca saklanmalıdır; ayrıştırma bunun gösterilmesini kolaylaştırır
- Kurulum: MiFID II/FATCA raporları için yalıtılmış SQL Server örnekleri.
5. ATM/POS Yetkilendirme Sistemleri
- Gerekçe: %99,999 çalışma süresi hizmet seviyesi taahhüdü ve ağ segmentasyonu gereklilikleri
- Mimari: Yedekli Fibre Channel SAN'lara sahip IBM Power Systems.
Teknik kısıtlar:
- Yüksek hacimli çekirdek bankacılık sistemleri, özel ve yüksek bant genişlikli ağ bağlantıları gerektirir
- PCI DSS, saklanan kart numaralarının (PAN) okunamaz hale getirilmesini ve kart hamili verileri ortamının segmentlere ayrılmasını gerektirir
- Swift Müşteri Güvenlik Programı (CSP), Swift altyapısının korumalı ve güvenli bir bölgede konumlandırılmasını gerektirir
Çekirdek/HSM/defter sistemlerini tamamen izole tutarken kritik olmayan sunucuların (web/uygulama/ara katman yazılımı) %80'ini başarıyla konsolide ettik.
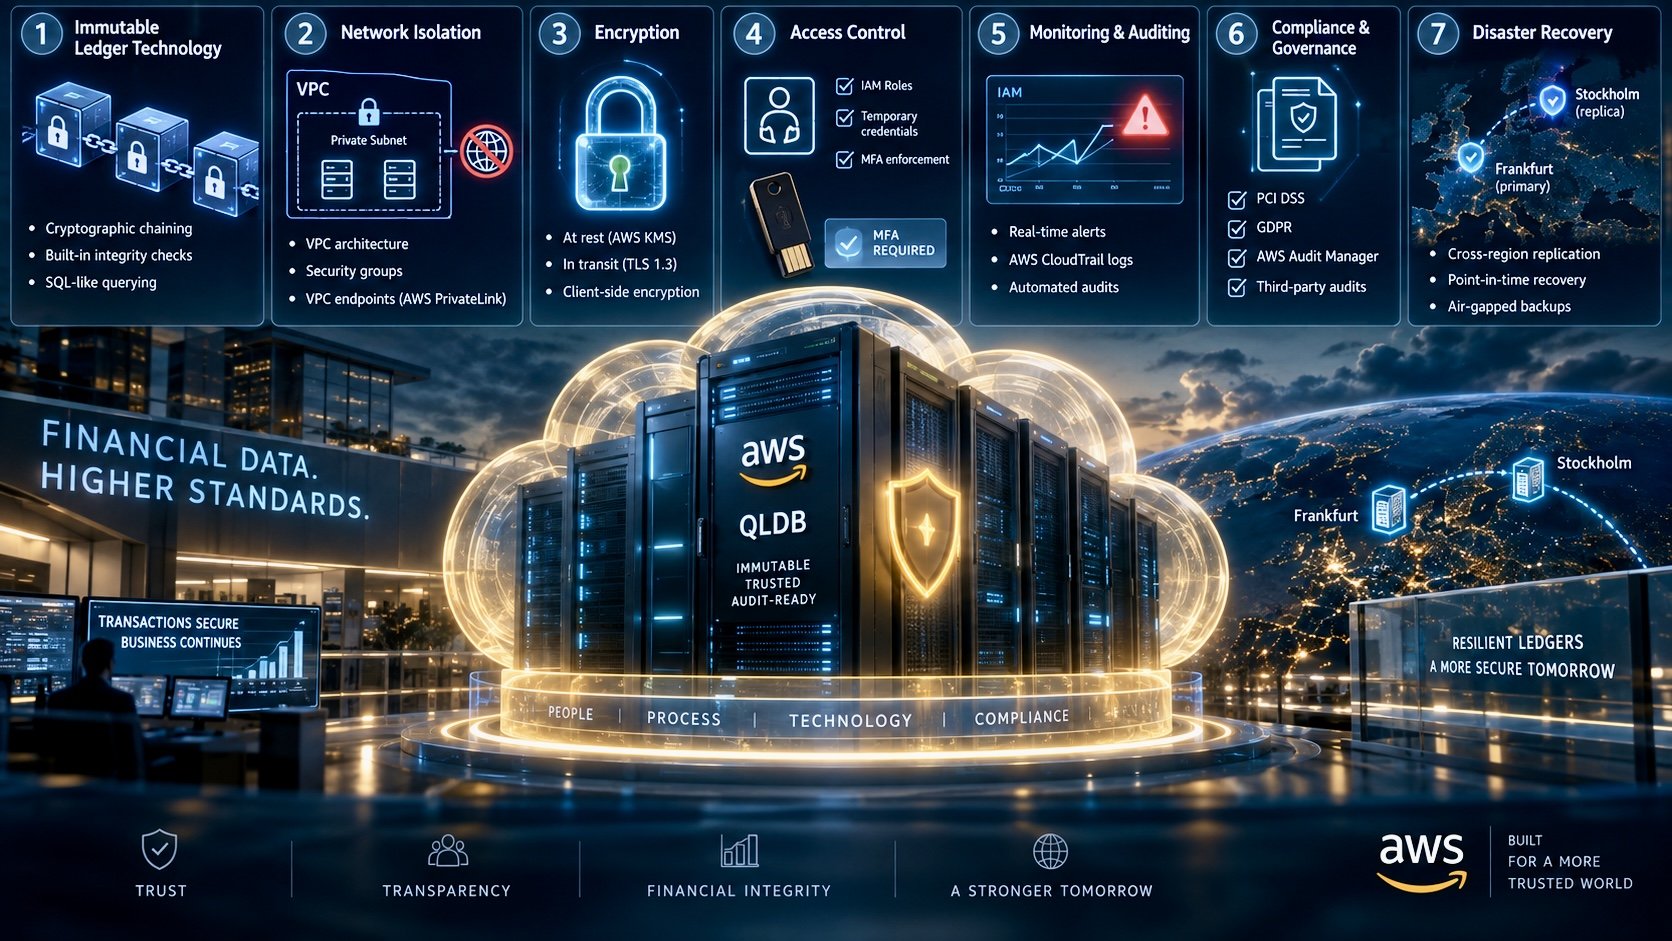
Defter sunucularının bulutta güvenceye alınması, finansal verilerin hassasiyetine uygun, çok katmanlı korumalar gerektirir. AWS güvenlik en iyi uygulamalarına ve bankacılığa özgü uygulamalara dayanan yapılandırılmış bir yaklaşım aşağıda sunulmaktadır:
1. Değiştirilemez Defter Teknolojisi
Her işlemin kriptografik doğrulamasını sağlayan, amaca yönelik geliştirilmiş defter veritabanlarını kullanın:
- Kriptografik zincirleme: Her işlem özetlenir (hash) ve bir önceki kayda bağlanır; böylece değiştirilemez bir denetim izi oluşturulur.
- Yerleşik bütünlük kontrolleri: veri tabanı kendi geçmişini otomatik olarak doğrular ve müdahale edilmesini önler.
- SQL benzeri sorgulama: Mevcut finansal sistemlerle uyumluluğu korurken blokzincir benzeri bir güvenlik katmanı ekler.
2. Ağ İzolasyonu
- VPC mimarisi: Defter sunucularını, kamuya açık internet erişimi bulunmayan özel alt ağlarda konuşlandırın.
- Güvenlik grupları: Gelen trafiği, önceden onaylanmış IP aralıklarından belirli portlarla (ör. PostgreSQL/Aurora) sınırlayın.
- VPC uç noktaları: Defter sunucuları ile S3/KMS gibi hizmetler arasında genel ağa açılmadan güvenli iletişim kurmak için AWS PrivateLink kullanın.
3. Şifreleme
- Bekleme halinde (at rest): Amazon Aurora'daki defter verileri, otomatik anahtar rotasyonu ile AWS KMS tarafından yönetilen anahtarlarla şifrelenir.
- Aktarım sırasında: Tüm istemci-sunucu ve hizmetler arası iletişimde TLS 1.3 uygulanır.
- İstemci tarafı şifreleme: Hassas alanları (ör. hesap bakiyeleri) depolamadan önce AWS Encryption SDK kullanarak şifreleyin.
4. Erişim Kontrolü
- IAM rolleri: Verilerin kazara veya kötü niyetle silinmesini önlemek için ayrıntılı yetkiler (örneğin yalnızca ekleme yapılabilen roller) tanımlayın.
- Geçici kimlik bilgileri: Bakım çalışmaları sırasında süre sınırlı erişim için AWS STS kullanın.
- MFA zorunluluğu: Root/yönetici hesapları için donanım tokenları (YubiKey) zorunlu tutun.
5. İzleme ve Denetim
- Gerçek zamanlı uyarılar: Olağan dışı işlem kalıpları (ör. >€1M tutarındaki transferler) için uyarı tetiklemek üzere AWS CloudWatch'ı yapılandırın.
- Faaliyet kayıtları: Defterde yapılan tüm değişiklikler, SIEM araçlarıyla entegre AWS CloudTrail aracılığıyla izlenir.
- Otomatik denetimler: Şifreleme durumunu ve ağ politikalarını doğrulamak için haftalık AWS Config kurallarını çalıştırın.
6. Uyum ve Yönetişim
- Bölge bazlı segmentasyon: AWS Organizations kullanılarak DEV/TEST/PROD defter ortamlarının birbirinden ayrılması.
- Otomatik raporlar: AWS Audit Manager aracılığıyla PCI DSS/GDPR uyum raporları oluşturun.
- Üçüncü taraf denetimleri: Yıllık sızma testlerini AWS tarafından onaylı iş ortaklarıyla planlayın.
7. Felaket Kurtarma
- Bölgeler arası çoğaltma: Frankfurt ve Stockholm AWS bölgelerinde şifrelenmiş defter kopyaları bulundurulur.
- Belirli bir âna geri dönüş: Verilerin saklama süresi (en fazla 35 gün) içindeki herhangi bir saniyeye geri yüklenebilmesi için sürekli yedeklemeyi etkinleştirin.
- Hava boşluklu (air-gapped) yedekler: Üç aylık defter kayıt görüntülerini 7 yıllık saklama süresiyle AWS Backup Vault'ta muhafaza edin.
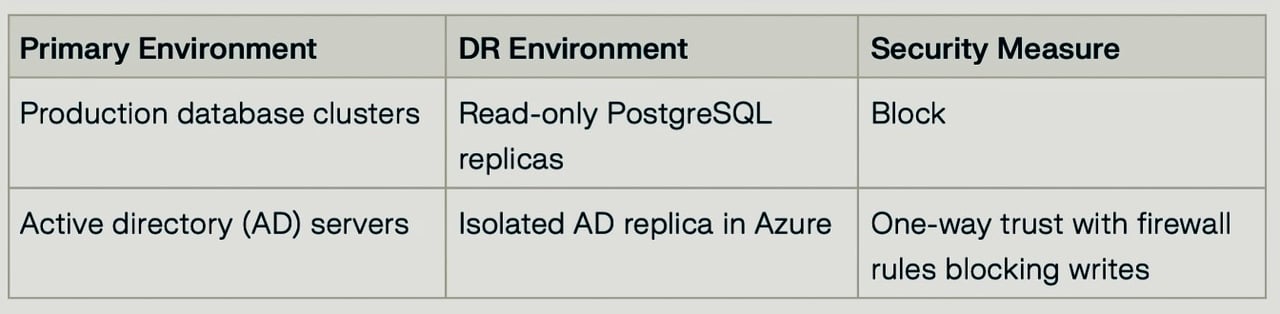
Kötü niyetli kayıtların felaket kurtarma (DR) sunucularına yayılmasını önlemek için bankalar, yedekleri izole eden, sıkı erişim kontrolleri uygulayan ve veri bütünlüğünü doğrulayan katmanlı güvenlik stratejileri uygular. Aşağıda temel önlemlerin teknik dökümü yer almaktadır:
1. Bir Kez Yaz-Çok Kez Oku (WORM) Yapılandırmalı Değiştirilemez Yedekler
- Amaç: Fidye yazılımlarının yedek verileri değiştirmesini veya şifrelemesini engellemek.
Uygulama: Belirli bir saklama süresi boyunca silinmeyi veya değiştirilmeyi önlemek için AWS S3 Object Lock veya Azure Blob Immutable Storage kullanın. Yedek dosyalara kriptografik özet (SHA-256) uygulayın; herhangi bir müdahale özeti geçersiz kılar ve uyarıları tetikler.
2. Ağdan Yalıtılmış (Air-Gapped) ve Çevrimdışı Çoğaltma
- Ağ İzolasyonu: Olağanüstü durum kurtarma (DR) sunucularını, internetten gelen bağlantıya kapalı ayrı bir VPC/VLAN içinde tutun. AWS Storage Gateway veya Azure Site Recovery gibi araçlarla tek yönlü çoğaltma (birincil → DR) kullanarak ters yöndeki eşitlemeyi engelleyin.
- Fiziksel Hava Boşluğu (Air-Gapping): Kritik sistemler için, yalnızca planlanmış çoğaltma pencereleri sırasında bağlanan bant yedeklemeleri veya çevrimdışı depolama alanları muhafaza edin.
3. Sıfır Güven Erişim Kontrolleri
- Kimlik doğrulama: Tüm DR yönetim arayüzleri için MFA zorunlu kılınmalıdır (ör. AWS SSO, Azure AD Conditional Access). IAM rolleri en az ayrıcalık ilkesine göre atanmalıdır (ör. yalnızca `s3:GetObject`).
- Ağ Güvenliği: Çoğaltma trafiğini IPsec VPN tünelleri veya AWS Direct Connect/Azure ExpressRoute ile sınırlandırın. Çoğaltma kanallarını izlemek için Snort veya Suricata gibi izinsiz giriş tespit sistemleri (IDS) devreye alın.
4. Veri Bütünlüğünün Doğrulanması
- Çoğaltma Öncesi Kontroller: Çoğaltmadan önce kaynak verileri ClamAV veya CrowdStrike Falcon gibi araçlarla kötü amaçlı yazılımlara karşı tarayın. Müdahaleyi tespit etmek için aktarım öncesi ve sonrası sağlama toplamlarını (checksum) karşılaştırın.
- Çoğaltma Sonrası Denetimler: Felaket kurtarma sunucularında şifreleme ve erişim politikalarını uygulamak için AWS Config veya Azure Policy kullanın. Betikler aracılığıyla günlük bütünlük kontrolleri (örneğin `sha256sum` doğrulaması) planlayın.
5. Mantıksal Olarak Ayrıştırılmış Ortamlar
6. Otomatik Yedeğe Geçiş (Failover) Testi
- Simüle Edilen Saldırılar: Fidye yazılımı bulaşmalarını simüle etmek ve felaket kurtarma sunucularının dayanıklılığını doğrulamak için Chaos Monkey gibi araçlar kullanılır. Tatbikatlar sırasında kurtarma süresi hedefleri (RTO) ve kurtarma noktası hedefleri (RPO) ölçülür.
- Adli Analiz: Çoğaltma anomalilerinin izini sürmek için VPC Flow Logs kayıtlarını ve CloudTrail olaylarını 90 gün boyunca saklayın.
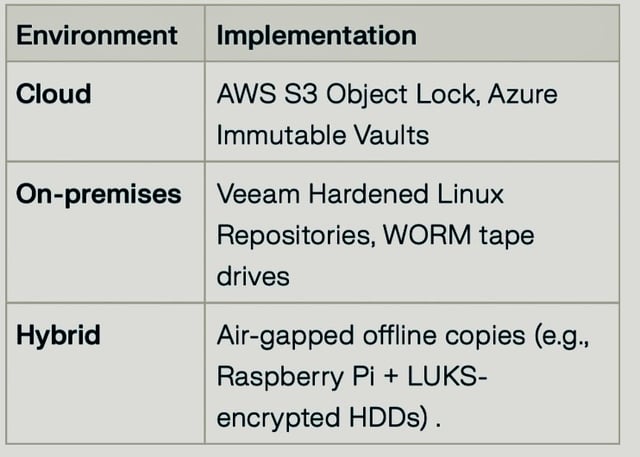
Değiştirilemez (immutable) yedeklerin uygulanması, verilerin fidye yazılımına, kazara silinmeye ve uyum ihlallerine karşı korunması bakımından kritik öneme sahiptir. AWS, Veeam ve Azure gibi sektör standartlarına ve araçlarına dayanan en iyi uygulamalar şunlardır:
1. Depolama Katmanında Değiştirilemezliği Zorunlu Kılın
- S3 Object Lock (AWS), Azure Immutable Blob Storage veya Veeam Hardened Repositories ile nesne depolama üzerinden WORM (Write-Once-Read-Many) yapılandırmaları kullanın.
- Yöneticiler tarafından dahi olsa erken silinmeyi veya değiştirilmeyi önlemek için saklama kilitlerini (retention lock) etkinleştirin.
2. 3-2-1-1 Yedekleme Stratejisini Benimseyin
- 3 veri kopyası (birincil + iki yedek)
- 2 saklama ortamı türü (ör. disk + bulut)
- 1 saha dışı kopya (coğrafi olarak ayrılmış)
- 1 değiştirilemez kopya (hava boşluklu veya WORM destekli).
3. Sıkı Erişim Kontrolleri Uygulayın
- Rol tabanlı erişim (RBAC): IAM rolleri kullanarak izinleri kısıtlayın (örneğin AWS Backup Vault erişim politikaları).
- Çok faktörlü kimlik doğrulama (MFA): Yedekleme yönetim arayüzleri için zorunlu kılınmalıdır (örn. Azure AD Koşullu Erişim).
- Ağ izolasyonu: Yedekleri, genel internet erişimi bulunmayan özel alt ağlarda/VPC'lerde saklayın.
4. Verileri Uçtan Uca Şifreleyin
- Durağan halde: AES-256 veya KMS tarafından yönetilen anahtarlar (AWS, Azure) kullanın.
- İletim sırasında: çoğaltma kanalları için TLS 1.3.
- İstemci tarafı şifreleme: Yedeklemeden önce hassas alanları şifreleyin (örneğin, kullanıcı tarafından yönetilen anahtarlarla Veeam'in AES-256 şifrelemesi).
5. Saklama ve Doğrulamayı Otomatikleştirin
- Saklama politikaları: RPO/RTO değerlerini tanımlayın ve yaşam döngüsü kurallarını otomatikleştirin (ör. AWS Backup Vault’un 7 yıllık saklama süresi).
- Sağlama toplamı doğrulaması: Çoğaltma öncesi ve sonrası bütünlüğü doğrulayın (örneğin SHA-256 özet algoritması ile).
- Düzenli denetimler: Geri yüklemeleri test etmek için AWS Config veya Veeam SureBackup gibi araçları kullanın.
6. Hibrit Ortamlarda Güvenlik Katmanlarının Oluşturulması
7. Uyumun ve Geri Döndürülemezliğin Sağlanması
- Test sonrasında değiştirilemezlik ayarlarını kilitleyin (örneğin Azure'ın "Etkin ve kilitli" durumu).
- Mevzuata uyum: AWS Audit Manager gibi araçlardan yararlanarak GDPR, HIPAA veya SOX ile uyumlu hâle gelin.
- Üçüncü taraf denetimleri: Yıllık sızma testlerini planlayın (ör. AWS onaylı iş ortakları aracılığıyla).
AWS ve Veeam ile Örnek İş Akışı
1. Birincil yedekleme: Veeam Backup & Replication ile Object Lock özellikli bir S3 kovasına.
2. Çoğaltma: AWS DataSync ile ikincil bölgeye (Frankfurt → Stockholm).
3. Doğrulama: Günlük CloudTrail kayıtları + üç aylık geri yükleme tatbikatları.
4. Saklama: KMS şifrelemeli, 90 günlük değiştirilemez süre.
Kurumlar, değiştirilemezlik özelliklerini, erişim kontrollerini ve hibrit yedekliliği bir araya getirerek uyum gerekliliklerini karşılarken fidye yazılımlarına dayanıklı yedeklemeler elde edebilir.