Falsi schemi di trasferimento di attività digitali mediante «file tokenizzati»
IFB International Finance Bank – Avviso sulla prevenzione delle frodi
International Finance Bank («IFB») ha rilevato un numero crescente di approcci fraudolenti riguardanti presunti trasferimenti di attività digitali di valore elevato, asseritamente eseguiti tramite «file JSON tokenizzati», «crypto host receiver», «bank endpoint», «protocolli di attivazione di wallet» o analoghe terminologie improvvisate.
Tali schemi non riguardano soltanto USDT. Lo stesso modello fraudolento può coinvolgere Bitcoin, Ethereum, stablecoin, attività tokenizzate, pretese relative a valute digitali di banca centrale, monete blockchain private, attività wrapped, presunti token garantiti da oro o strumenti digitali fittizi descritti come "di livello bancario" o "istituzionali".
La terminologia cambia. L'architettura della frode rimane la stessa.
Un file, un certificato, un codice, una schermata, la visualizzazione di un wallet, un messaggio API o un «host» privato non possono, di per sé, provare la titolarità di attività digitali né trasferirle. Un legittimo trasferimento di attività digitali richiede il controllo del wallet pertinente, una valida firma crittografica, la trasmissione alla blockchain o alla rete di regolamento pertinente e una verifica indipendente.
La rappresentazione ingannevole di fondo
I truffatori sostengono di frequente che gli asset digitali possano essere trasferiti inviando, caricando o «ospitando» un file. Il file può essere descritto come JSON, XML, cifrato, tokenizzato, codificato, supportato da ledger, abilitato a smart contract o certificato da una banca.
Ciò è tecnicamente inesatto.
Un file di dati può contenere informazioni: indirizzi, metadati, modelli di transazione, schermate, saldi falsificati o affermazioni arbitrarie. Non costituisce, di per sé, un wallet, un conto di custodia, uno strumento bancario né un meccanismo di regolamento.
Le attività digitali non si muovono perché un file lo afferma. Si muovono solo quando una transazione valida è autorizzata dalla parte che controlla le attività e accettata dalla rete competente.
Come funzionano i trasferimenti legittimi di attività digitali
Nel regolamento autentico di attività digitali, la prova decisiva non è un documento né una promessa, bensì il controllo verificabile e l'esecuzione verificabile.
Il mittente deve controllare il wallet o il conto di custodia pertinente. La transazione deve essere debitamente autorizzata. Su una blockchain pubblica ciò comporta, di norma, una transazione firmata crittograficamente e trasmessa alla rete. Una volta accettata, la transazione può essere verificata in modo indipendente tramite il relativo blockchain explorer o la registrazione di custodia istituzionale.
Per l'attività istituzionale, questo livello tecnico rappresenta soltanto il punto di partenza. Una corretta esecuzione richiede inoltre la verifica dell'identità, lo screening rispetto alle sanzioni, l'analisi dell'origine dei fondi, la verifica dell'origine del patrimonio, il monitoraggio delle transazioni, il controllo della capacità giuridica e l'approvazione da parte della Compliance. Le operazioni di importo rilevante non possono essere rese legittime dalla rapidità, dall'urgenza o da una terminologia di effetto.
Segnali di allarme più comuni
Tali approcci utilizzano spesso un linguaggio artificioso, con espressioni quali «bank crypto host», «host receiver», «endpoint wallet», «tokenised file», «wallet release code», «gas tranche», «ledger activation», «private blockchain encashment» o «beneficiary wallet registration».
Tali espressioni sono solitamente impiegate per occultare l'assenza di una reale custodia, di un effettivo controllo del wallet e di reali meccanismi di regolamento.
Un altro segnale di allarme frequente è la richiesta di informazioni sull'infrastruttura della banca, indirizzi IP, endpoint dei server, accesso a wallet o dati tecnici riservati. Tali elementi non sono necessari per ricevere un normale trasferimento blockchain. Richieste di questa natura possono indicare ingegneria sociale, phishing, ricognizione informatica o tentativi di accesso non autorizzato.
I truffatori fanno inoltre frequentemente riferimento a valori di transazione eccezionali, spesso nell'ordine di centinaia di milioni o di miliardi. Creano poi un'urgenza artificiosa, promettendo che l'operazione possa essere conclusa nel giro di poche ore se il destinatario fornisce dettagli tecnici, versa commissioni o sottoscrive documenti di accettazione. Si tratta di una classica architettura di pressione psicologica.
Un ulteriore indicatore è il ricorso a una logica di commissioni irrazionale. I veri titolari di attivi non cedono percentuali straordinarie a intermediari sconosciuti al solo scopo di movimentare attività digitali liquide. Quando una proposta promette commissioni sproporzionate a fronte di un impegno minimo, la logica commerciale è, di norma, fraudolenta.
Rischio di anticipo di commissioni
Molti di questi schemi conducono, prima o poi, a una richiesta di pagamento. Il pagamento può essere denominato costo del gas, costo di attivazione, commissione di compliance, commissione di registrazione, onere di convalida, nulla osta fiscale, commissione di rilascio, cauzione assicurativa, finanziamento del wallet, transazione speculare o prova di liquidità.
Tali denominazioni non modificano la sostanza. Alla vittima viene richiesto di versare denaro prima che sia avvenuto un qualsiasi trasferimento di attività verificabile in modo indipendente.
Nessun istituto prudente dovrebbe corrispondere commissioni anticipate a controparti sconosciute a fronte di un presunto accesso ad attività digitali non verificate mediante procedure riconosciute di custodia, bancarie o blockchain.
I documenti non costituiscono regolamento
Le parti fraudolente forniscono spesso atti di cessione, lettere bancarie, schermate, certificati, codici, prospetti di transazione, stampe di wallet o presunti moduli di compliance.
Tali materiali possono essere falsificati, irrilevanti o privi di significato commerciale.
Un documento può supportare un'operazione, ma non può sostituire il regolamento. La documentazione legale non dimostra che un'attività digitale esista, che il mittente ne abbia il controllo, che sia libera da gravami, che abbia origine lecita o che possa essere trasferita.
Per le attività digitali, la soglia minima è la verifica indipendente dell'attività, del wallet o del conto di custodia, della parte che ne ha il controllo, dello storico delle transazioni e della fonte lecita dei fondi.
Posizione di IFB
IFB considera ad alto rischio le proposte non sollecitate che riguardano «file tokenizzati», «crypto host», «endpoint bancari», «attivazione di wallet», «incasso privato» o strutture analoghe, salvo che siano verificate in modo indipendente attraverso canali giuridici, bancari, di custodia e blockchain riconosciuti.
IFB non accetta proposte relative ad attività digitali basate su file non verificabili, schermate, codici privati, endpoint di server o rassicurazioni informali di intermediari.
IFB non fornirà dati relativi all'infrastruttura di private banking, dati sugli endpoint dei server, credenziali di wallet, chiavi private, seed phrase, pagamenti anticipati o conferme istituzionali per operazioni che non possano essere verificate in modo indipendente.
Misure di protezione
I clienti e le controparti dovrebbero applicare un criterio semplice: se le attività sono reali, possono essere verificate mediante registri di custodia legittimi o evidenze on-chain. Se il mittente ne ha il controllo, il mittente può dimostrarlo. Se l'operazione è lecita, il mittente può fornire la documentazione completa relativa all'identità, all'origine dei fondi e alla compliance.
Qualsiasi rifiuto di fornire tale prova deve essere considerato un significativo segnale di allarme.
Gli approcci sospetti devono essere segnalati ai team di compliance, legale e sicurezza informatica prima di proseguire qualsiasi interlocuzione. Non devono essere forniti dati operativi, né effettuati pagamenti, né apposte firme, né concesso l'accesso a wallet fino a quando l'operazione non sia stata formalmente verificata.
In sintesi
Le frodi sugli asset digitali si basano sempre più su una messa in scena tecnica. I truffatori impiegano un linguaggio complesso, ruoli bancari inventati e procedure fittizie basate su file per creare un'apparenza di raffinatezza tecnica.
I fondamenti restano semplici. Un file non è un portafoglio. Uno screenshot non è una prova di disponibilità dei fondi. Un endpoint di un server non è un canale di regolamento. Un documento non è una transazione blockchain. La promessa di una commissione straordinaria non è legittimità commerciale.
I trasferimenti legittimi di asset digitali sono verificabili, autorizzati, conformi e sottoponibili a revisione. Qualsiasi proposta che eluda tali standard deve essere respinta.
Un file JSON («JavaScript Object Notation») è semplicemente un file di testo strutturato utilizzato per archiviare e scambiare dati tra sistemi, applicazioni o server. Può contenere informazioni quali indirizzi di wallet, saldi, istruzioni di transazione o metadati, ma non è esso stesso un wallet, uno strumento bancario o un'attività digitale trasferibile.
Un file JSON non può inviare, rilasciare o trasferire criptovalute in modo autonomo senza una valida transazione crittografica eseguita sulla rete blockchain pertinente.
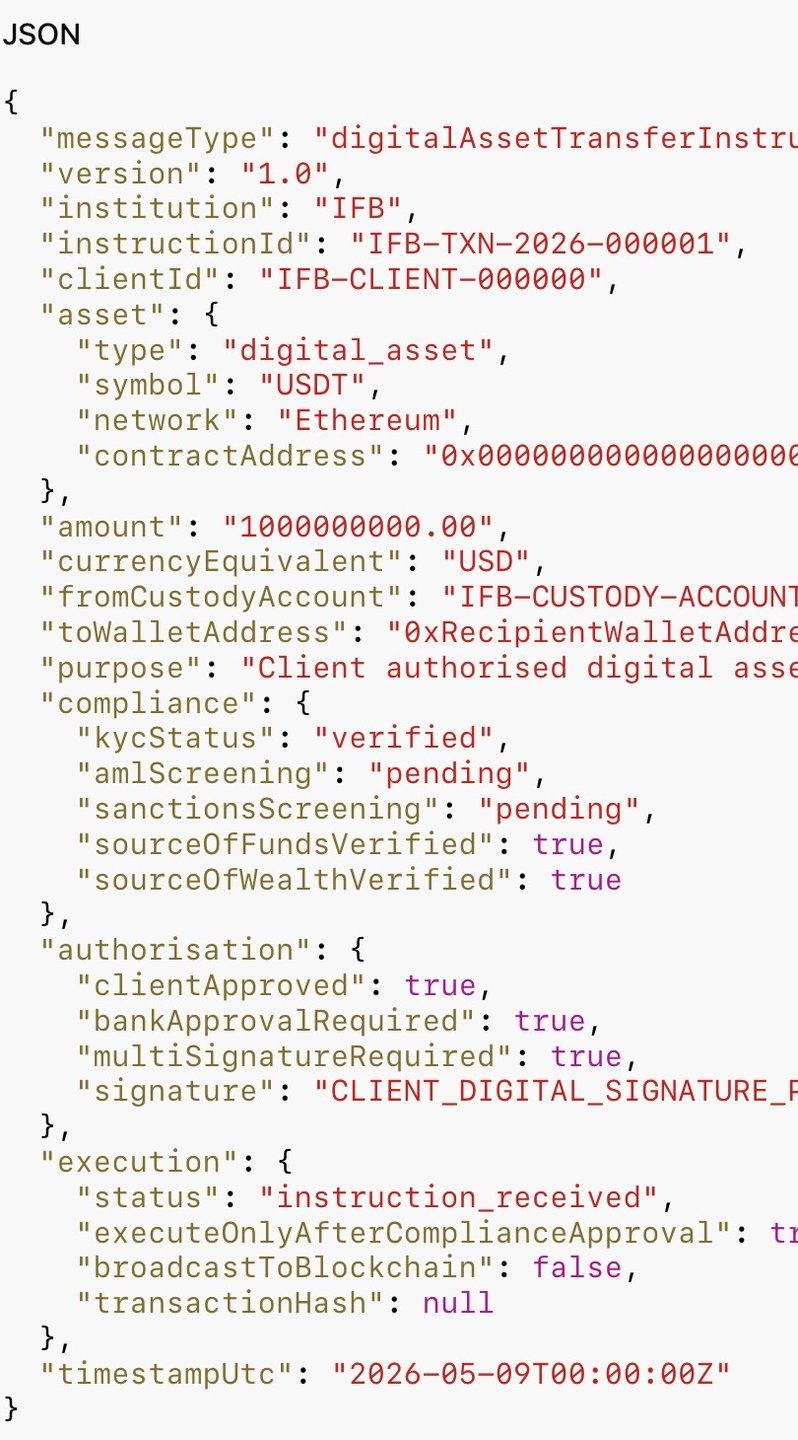
Un file JSON può legittimamente fungere da payload di istruzioni all'interno dell'infrastruttura interna di attività digitali di una banca, ma solo a condizioni rigorosamente controllate. In tal caso, il JSON di per sé non contiene né trasferisce criptovalute. Si limita a veicolare istruzioni di transazione strutturate, interpretate dai sistemi di back-end autorizzati di IFB.
Ad esempio, se un cliente IFB mantiene già presso la Banca una custodia di attività digitali verificata, un messaggio JSON può includere dati quali:
- identificativo del conto del cliente
- rete blockchain
- indirizzo del wallet del beneficiario
- tipo di token
- importo della transazione
- riferimenti di compliance
- firme crittografiche
- Dati di autenticazione API
Una volta ricevuto, i sistemi interni di IFB convaliderebbero:
- autenticazione del cliente
- titolarità del wallet
- saldi dei conti
- Compliance AML/KYC
- controlli sulle sanzioni
- limiti di policy sulle transazioni
- poteri autorizzativi interni
Se tutti i controlli vengono superati, l'infrastruttura di custodia di IFB o il sistema di wallet di tesoreria può quindi generare una transazione blockchain effettiva utilizzando le chiavi private protette della Banca o il relativo ambiente di custodia. Il trasferimento effettivo avviene solo quando l'infrastruttura di firma autorizzata di IFB firma crittograficamente e trasmette la transazione alla rete blockchain.
La distinzione fondamentale è la seguente:
il file JSON non trasferisce di per sé criptovalute.
La banca trasferisce le criptovalute dopo aver validato in modo indipendente l'istruzione e aver eseguito una genuina transazione blockchain a valere su attività già detenute in custodia.
Ciò è paragonabile ai messaggi SWIFT nell'attività bancaria tradizionale. Un messaggio SWIFT MT103 non contiene di per sé denaro: è un'istruzione autenticata che induce i sistemi bancari a trasferire fondi attraverso infrastrutture di regolamento vigilate. Il formato JSON nei sistemi istituzionali di asset digitali può svolgere una funzione di orchestrazione analoga, ma mai quella di strumento al portatore autonomo.

Passo successivo
Richieda una presentazione
Ci indichi in poche righe chi è e che cosa ha in mente. La Sua richiesta giunge direttamente alla Banca e viene trattata in modo riservato.
Preferisce parlarne direttamente? Prenoti una videoconferenza di 30 minuti.