
Metodi di trasferimento alternativi
Trasferimenti tramite API e JSON

Attivazione dei servizi API e JSON presso IFB
I servizi API saranno attivati su richiesta del cliente una volta che il suo conto sia in regola:
- Mantiene il saldo minimo,
- evidenzia uno storico finanziario costante, e
- è coerente con attività commerciali legittime.
Inoltre, il conto deve avere
- nessuna questione di compliance in sospeso, e
- tutte le operazioni devono essere conformi alle normative finanziarie internazionali.
L'attivazione definitiva è subordinata alla verifica e all'approvazione interna da parte del nostro team di compliance e di gestione del rischio.
Un messaggio non è denaro
Perché nessun messaggio SWIFT, telex o server sposta fondi senza regolamento, in 90 secondi.
Verifichi un documento con VL1 →Ha ricevuto un messaggio di pagamento, una ricevuta o una conferma? Li faccia verificare prima di fare affidamento su di essi.
I nostri servizi API
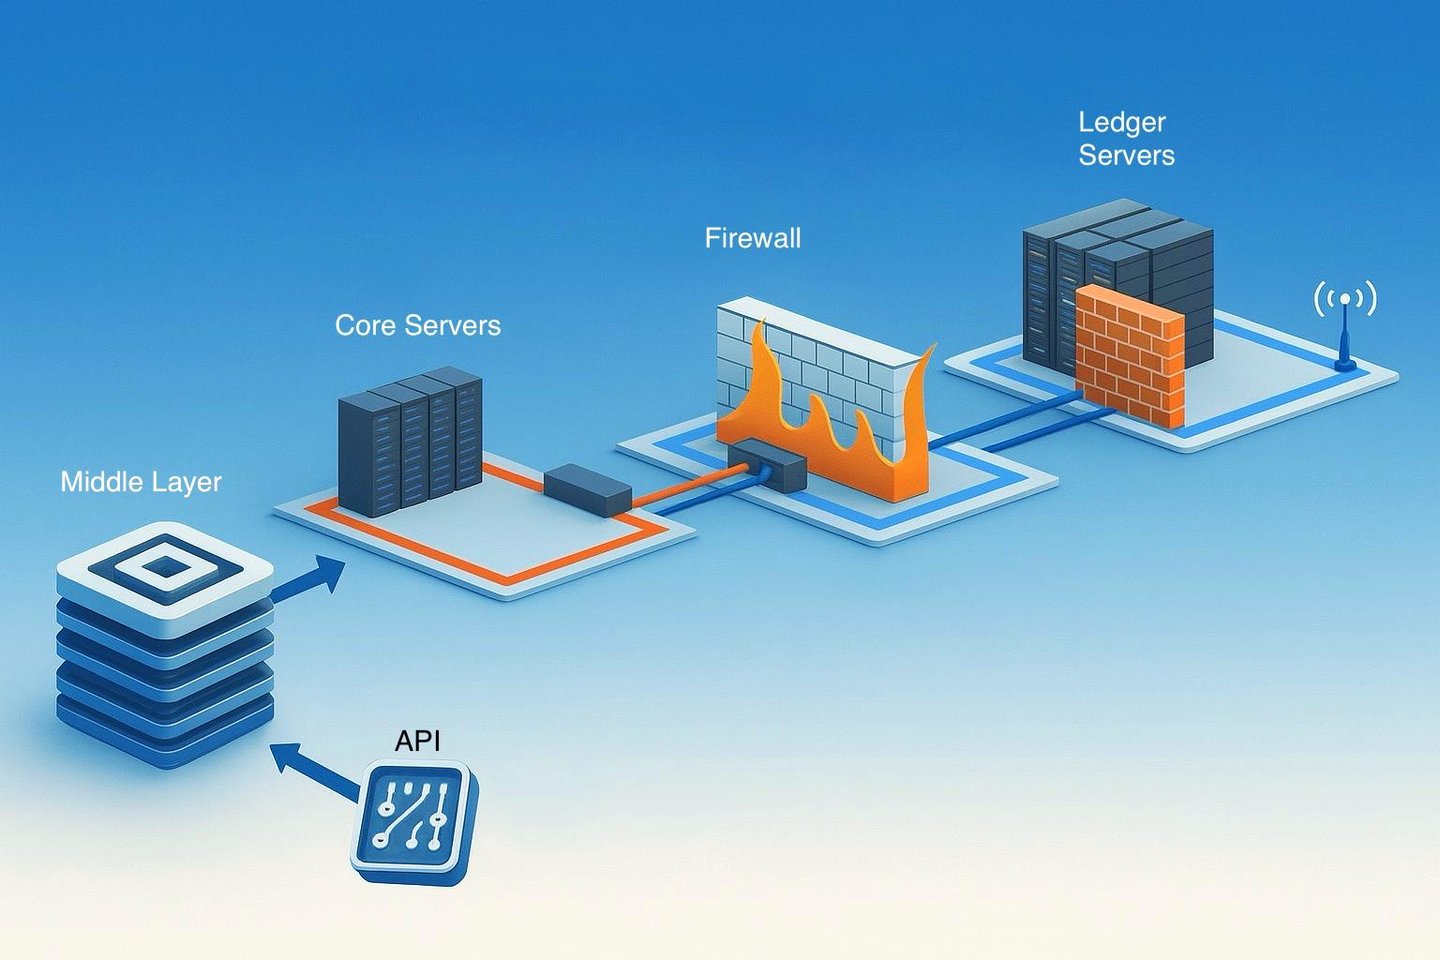
Nei trasferimenti tramite API, le connessioni sono rigorosamente limitate ai server esterni della banca o, in determinati casi, ai server centrali designati per le interazioni speciali con la clientela. Tali sistemi, tuttavia, non sono mai collegati direttamente ai server contabili (ledger) della banca, nei quali sono conservate le effettive registrazioni finanziarie. Questa separazione garantisce che i server contabili rimangano del tutto isolati, tutelando le attività della banca e preservando l'integrità di tutte le operazioni finanziarie all'interno del quadro protetto del sistema bancario.
Per consultare le linee guida di connessione ai nostri servizi API, scorra fino alla fine di questa pagina (Procedura di scambio delle chiavi per gli istituti finanziari).
I nostri servizi API (e JSON)
Offriamo servizi API a una clientela selezionata di persone fisiche ad alto patrimonio netto e di società consolidate, con particolare attenzione alla discrezione, alla riservatezza e all'integrità istituzionale.
Tutte le operazioni API sono condotte esclusivamente tra banche pienamente integrate nel sistema bancario internazionale, il che garantisce non solo lo scambio sicuro di messaggi API autenticati, ma anche il regolamento efficace e tempestivo dei fondi. Le controparti prive di tale integrazione possono essere in grado di trasmettere messaggi, ma sono intrinsecamente incapaci di perfezionare il regolamento finanziario.
Nei trasferimenti tramite API, i fondi non possono essere «scaricati» dai server contabili di una banca, poiché tali sistemi sono sempre completamente isolati da qualsiasi accesso esterno. A differenza dei file digitali archiviati nel cloud o su un qualsiasi server o computer ordinario, i fondi devono sempre essere trasmessi attraverso il quadro sicuro e regolamentato del sistema bancario globale, che garantisce sia la loro integrità sia la conformità di ogni transazione.
Empiricamente, oltre il 77% delle operazioni API che ci vengono presentate proviene da soggetti non bancari o da banche prive della capacità di inviare fondi.
Siamo invece in grado di operare senza limiti di importo, con l'unica condizione di una rigorosa verifica dell'istituzione di origine e della sua dimostrabile capacità di eseguire il regolamento.

API (Application Programming Interface)
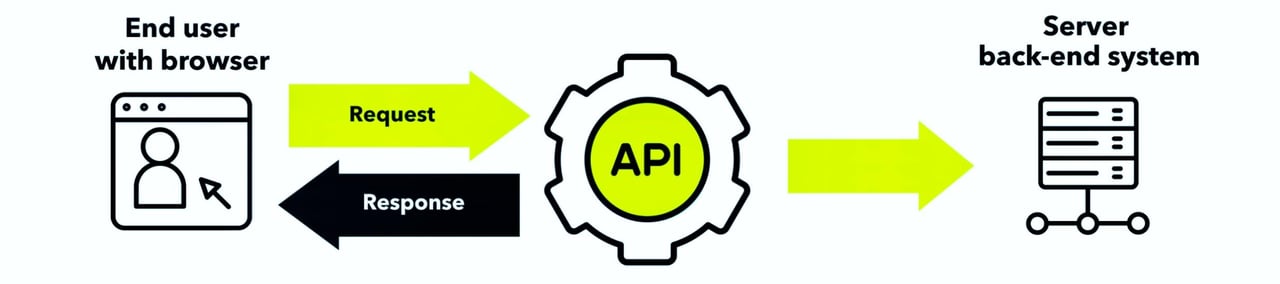
Contrariamente a una convinzione diffusa, un’API non trasferisce essa stessa fondi. Opera come un sofisticato canale di comunicazione, un’interfaccia, tra diversi sistemi software della banca o tra il cliente e il server back-end della banca, non collegato al sistema bancario centrale (core banking) della banca stessa. Il suo ruolo consiste nell’inoltrare richieste e comandi all’infrastruttura digitale della banca tramite un collegamento software.
- Emissione di richieste/istruzioni e recupero di informazioni: nella sua essenza, un'API nel settore bancario non esegue direttamente le transazioni finanziarie. Essa funge piuttosto da emissario, trasmettendo le richieste provenienti da applicazioni esterne ai sistemi periferici di accesso a internet della banca. Ad esempio, quando tramite un'API viene inviata un'istruzione per avviare una transazione, l'API si limita a trasmettere tale richiesta ai sistemi di elaborazione delle transazioni della banca. L'effettivo movimento dei fondi è poi orchestrato dai meccanismi interni della banca, sorretti da rigorosi protocolli di sicurezza e di compliance e in comunicazione con le banche corrispondenti, i sistemi RTGS o RTP.
- Facilitatore di comunicazione sicura: La funzione primaria di un’API bancaria è garantire una comunicazione sicura ed efficiente tra le applicazioni esterne e i sistemi interni della banca. Ciò comprende sia l’inoltro delle richieste di operazione sia il recupero delle informazioni relative ai conti. Mediante l’impiego di misure avanzate di cifratura e di autenticazione, le API garantiscono che tali comunicazioni siano al tempo stesso sicure e accessibili esclusivamente a soggetti autorizzati. Tale ruolo può essere paragonato a un servizio postale altamente sicuro ed efficiente, che assicura il recapito accurato e riservato dei messaggi tra due parti.
- Potenziamento dei Servizi bancari: Pur esulando dal trasferimento diretto di fondi, le API svolgono un ruolo determinante nel migliorare l'accessibilità e la funzionalità dei Servizi bancari. Facilitando lo scambio di comandi e informazioni, le API consentono alle applicazioni di terze parti di offrire un'ampia gamma di servizi connessi all'attività bancaria. Ciò comprende l'accesso in tempo reale ai saldi dei conti e ai movimenti, nonché l'avvio di operazioni che vengono poi elaborate dai sistemi della banca stessa.
- Conformità normativa e integrità dei dati: Nell'esercizio delle proprie funzioni, le API bancarie osservano rigorosi standard regolamentari volti a tutelare i dati dei consumatori e a garantire l'integrità delle transazioni finanziarie. Esse operano entro i limiti dei quadri giuridici e regolamentari, quali la PSD2 in Europa, che impongono la condivisione sicura e standardizzata dei dati finanziari. Ciò garantisce che le API contribuiscano all'ecosistema dei servizi bancari digitali non come facilitatori diretti di trasferimenti di fondi, ma come canali sicuri per l'avvio di transazioni e l'accesso alle informazioni finanziarie.
- Maggiore scalabilità: le API consentono a banche e società fintech di scalare agevolmente la propria operatività integrando servizi e sistemi esterni.
- Esperienza del cliente migliorata: Grazie all'impiego delle API, gli istituti finanziari possono offrire un'esperienza bancaria più personalizzata e fluida, rispondendo alle aspettative in continua evoluzione di una clientela esperta di strumenti digitali.
- Efficienza operativa: le API agevolano l'automazione delle attività di routine, riducendo gli errori manuali e aumentando l'efficienza delle operazioni bancarie
- Innovazione e collaborazione: La natura aperta delle API favorisce l'innovazione, consentendo la collaborazione tra banche, startup fintech e altri fornitori di servizi finanziari.
L'essenza di un'API in ambito bancario non è trasferire fondi direttamente, bensì operare come sofisticato intermediario software che comunica richieste e recupera informazioni. È attraverso questa comunicazione sicura e strutturata che le API arricchiscono l'ambiente bancario digitale, rendendo possibili numerosi servizi e assicurando al contempo il rispetto dei più elevati standard di sicurezza e conformità normativa.
API esterne
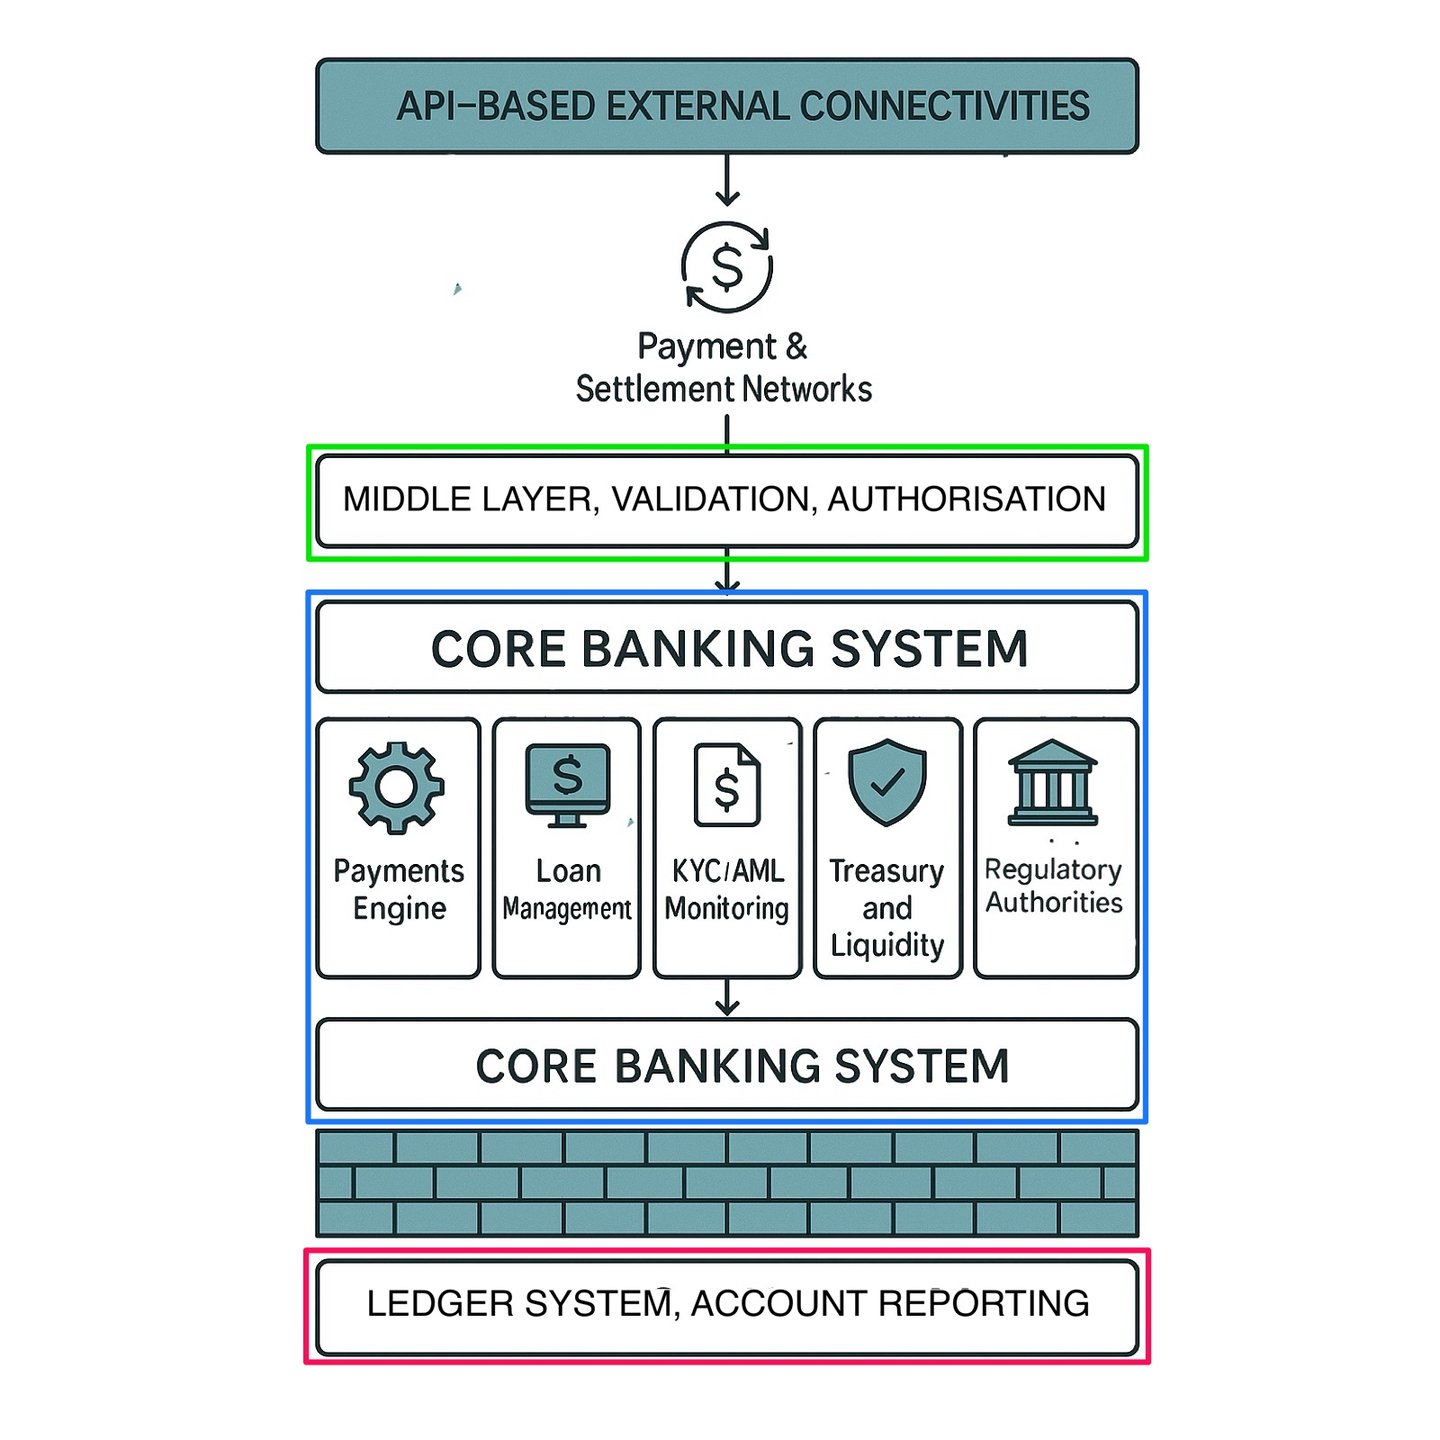
Nei contesti bancari, le API esterne sono tenute a distanza di sicurezza dal sistema centrale e, a maggior ragione, dal sistema contabile della banca, in ragione dei rigorosi requisiti di sicurezza propri degli istituti finanziari. Vi sono diverse valide ragioni a favore di questo collegamento indiretto, tutte legate alla tutela delle informazioni sensibili e dell'integrità operativa delle funzioni essenziali della banca:
1. Isolamento dei dati sensibili
Il sistema centrale contiene i dati più sensibili ed essenziali della clientela e dei processi di una banca, quali le registrazioni e i dati finanziari dei clienti, mentre il sistema di contabilità generale (ledger) comprende tutti i saldi dei conti e le registrazioni delle operazioni. L'esposizione diretta del sistema centrale o del ledger a sistemi esterni, tramite API, potrebbe aumentare in misura significativa il rischio di violazioni dei dati e di manipolazione dei dati e delle registrazioni. Limitando le interazioni API a un livello intermedio o a un sistema periferico, le banche possono controllare e verificare l'accesso ai dati ed evitare violazioni involontarie o non autorizzate.
2. Riduzione al minimo delle superfici di attacco
Consentire ad API esterne di connettersi direttamente al sistema centrale o al registro contabile creerebbe un ulteriore punto di accesso, ampliando la superficie di attacco sfruttabile da soggetti malintenzionati. Quanti più punti di connessione conducono direttamente al registro contabile, tanto maggiore è il rischio che gli aggressori riescano a violare il sistema. Le connessioni indirette, tipicamente realizzate tramite un livello middleware o un API gateway, fungono da barriera protettiva: esaminano e filtrano le richieste di accesso e le gestiscono in modo controllato e monitorato.
3. Controllo degli accessi rafforzato
Instradando le trasmissioni API esterne attraverso un livello intermedio, le banche possono attuare ulteriori meccanismi di controllo degli accessi, tra cui limitazione della frequenza delle richieste, autenticazione e verifiche di autorizzazione. Tale sistema intermedio convalida l'autenticità e la legittimità di ciascuna richiesta prima di inoltrare dati o istruzioni già vagliati al sistema centrale all'interno del sistema bancario interno. Esso applica rigorose politiche di accesso e garantisce che dal sistema centrale al sistema di contabilità (ledger) vengano trasmesse solo richieste verificate.
4. Garanzia dell'integrità dei dati
L'accesso diretto da parte di API esterne potrebbe comportare rischi per l'integrità dei dati. Se sistemi esterni interagissero direttamente con il registro contabile, anche errori minimi o interazioni involontarie potrebbero compromettere la coerenza e l'accuratezza dei dati. Un sistema di livello intermedio gestisce la convalida, traducendo le richieste API e verificandone l'accuratezza e l'adeguatezza prima che raggiungano il registro. Tale interazione controllata è essenziale per preservare la stabilità e l'affidabilità delle registrazioni finanziarie.
5. Conformità normativa e revisione contabile
Le banche operano nell'ambito di quadri regolamentari stringenti che richiedono misure di sicurezza rigorose, in particolare per quanto riguarda l'accesso ai dati e il loro trattamento. Garantire che le richieste API esterne siano elaborate da un sistema indiretto e controllato semplifica la conformità, fornendo un confine chiaro tra il registro contabile e i sistemi esterni. Ciò consente la registrazione e la verifica dettagliate di ogni transazione, assicurando che qualsiasi interazione esterna sia pienamente tracciabile e imputabile senza esporre i dati sensibili del registro contabile.
6. Riduzione dei rischi sistemici
Se le API esterne si collegassero direttamente al sistema di contabilità generale (ledger), qualsiasi vulnerabilità o exploit presente in tali API potrebbe incidere direttamente sulle registrazioni finanziarie fondamentali dell'istituto. L'accesso indiretto contribuisce a contenere e attenuare i rischi, consentendo di isolare il ledger in caso di violazione della sicurezza o di malfunzionamento del sistema dell'API esterna. Strutturando i collegamenti in modo indiretto, le banche garantiscono che i sistemi critici restino sicuri, operativi e resilienti anche qualora i sistemi esterni incontrino difficoltà.
In sintesi
Il modello di connessione indiretta, che si avvale di un middleware o di un API gateway, assicura che il libro contabile della banca resti protetto da potenziali minacce derivanti dalle connessioni esterne, consentendo al tempo stesso uno scambio di dati sicuro e controllato con terzi autorizzati. Tale architettura di sicurezza a più livelli preserva la riservatezza, l'integrità e la disponibilità dei dati, in linea con le migliori prassi di cybersicurezza e con gli standard normativi.
Comprendere meglio le API bancarie
Le API bancarie fungono da intermediari, consentendo a sviluppatori terzi e imprese di accedere alle funzionalità e ai dati della banca in modo sicuro e controllato. Tale accesso è determinante per realizzare applicazioni in grado di interagire direttamente con i sistemi di una banca, rendendo così possibile un'ampia gamma di servizi finanziari senza dover reinventare ogni volta l'infrastruttura.
Il variegato spettro dei tipi di API bancarie
Le API bancarie si suddividono in quattro tipologie principali, ciascuna con finalità specifiche e rivolta a diverse esigenze finanziarie:
- API bancarie di base (Core Banking APIs): queste API riguardano le operazioni bancarie fondamentali, quali depositi, finanziamenti e operazioni transfrontaliere per le PMI. Fornendo l'accesso a tali servizi essenziali, le Core Banking APIs consentono alle applicazioni fintech di integrare senza difficoltà le funzioni bancarie tradizionali.
- API Plug & Play: concepite per operazioni finanziarie quali le attività di trading e di contabilità, queste API comprendono anche servizi di autenticazione tramite OAuth. Sono progettate per essere integrate con facilità nei sistemi esistenti, agevolandone una rapida adozione e implementazione.
- API per carte, wallet e trasferimenti: questa categoria comprende l'emissione di carte, i wallet, le operazioni multivaluta e il monitoraggio delle frodi, spesso resi disponibili con kit di sviluppo software (SDK). Sono fondamentali per le applicazioni che gestiscono pagamenti, cambio valuta e messa in sicurezza delle transazioni.
- API di acquiring: incentrate sull'acquisizione dei pagamenti, queste API consentono pagamenti da dispositivi mobili, soluzioni Near Field Communication (NFC), acquiring di carte online e altro ancora. Svolgono un ruolo significativo nell'ampliare i canali attraverso i quali le imprese possono accettare pagamenti.
REST e SOAP: stili architetturali nelle API bancarie
Nelle API bancarie prevalgono due principali paradigmi di comunicazione:
- REST (Representational State Transfer) è uno stile architetturale: richieste e risposte senza stato su HTTP, che in genere veicolano JSON. È leggero e scalabile e prevale nelle moderne interfacce di open banking.
- SOAP (Simple Object Access Protocol), per contro, è un protocollo formale basato su XML, con standard integrati per la sicurezza (WS-Security) e la gestione degli errori, ancora diffuso nelle integrazioni più datate dei sistemi core banking.
Entrambi i paradigmi presentano vantaggi distinti e la scelta tra l'uno e l'altro dipende dalle specifiche esigenze del servizio bancario da implementare.
Le API bancarie sono all'avanguardia nella trasformazione digitale del settore finanziario, poiché costituiscono un ponte tra i servizi bancari tradizionali e le soluzioni fintech innovative. Adottando questi progressi tecnologici, le banche possono non solo migliorare l'efficienza operativa e il servizio alla clientela, ma anche mantenersi competitive in un mondo sempre più digitale. Con la continua evoluzione del settore finanziario, l'utilizzo strategico delle API bancarie svolgerà senza dubbio un ruolo cruciale nel definirne il futuro.
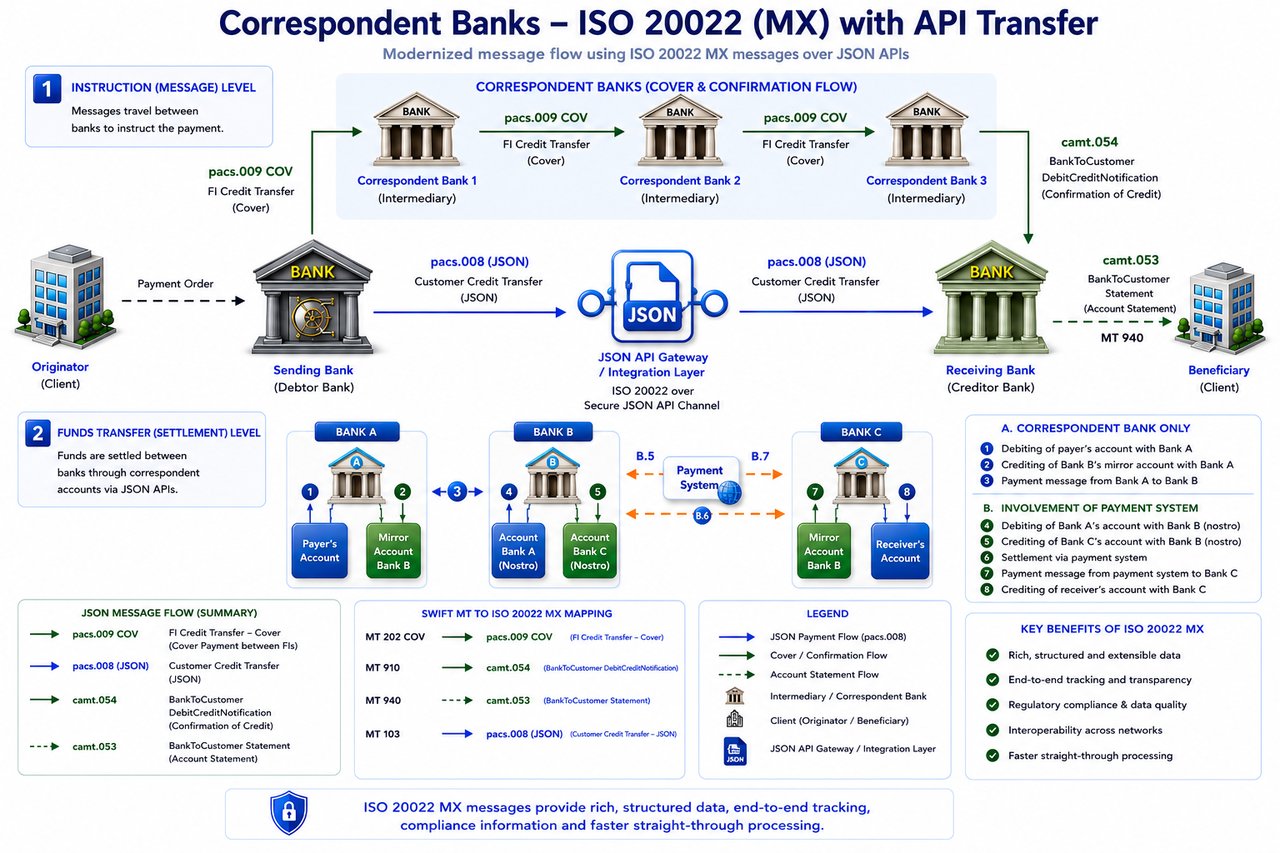
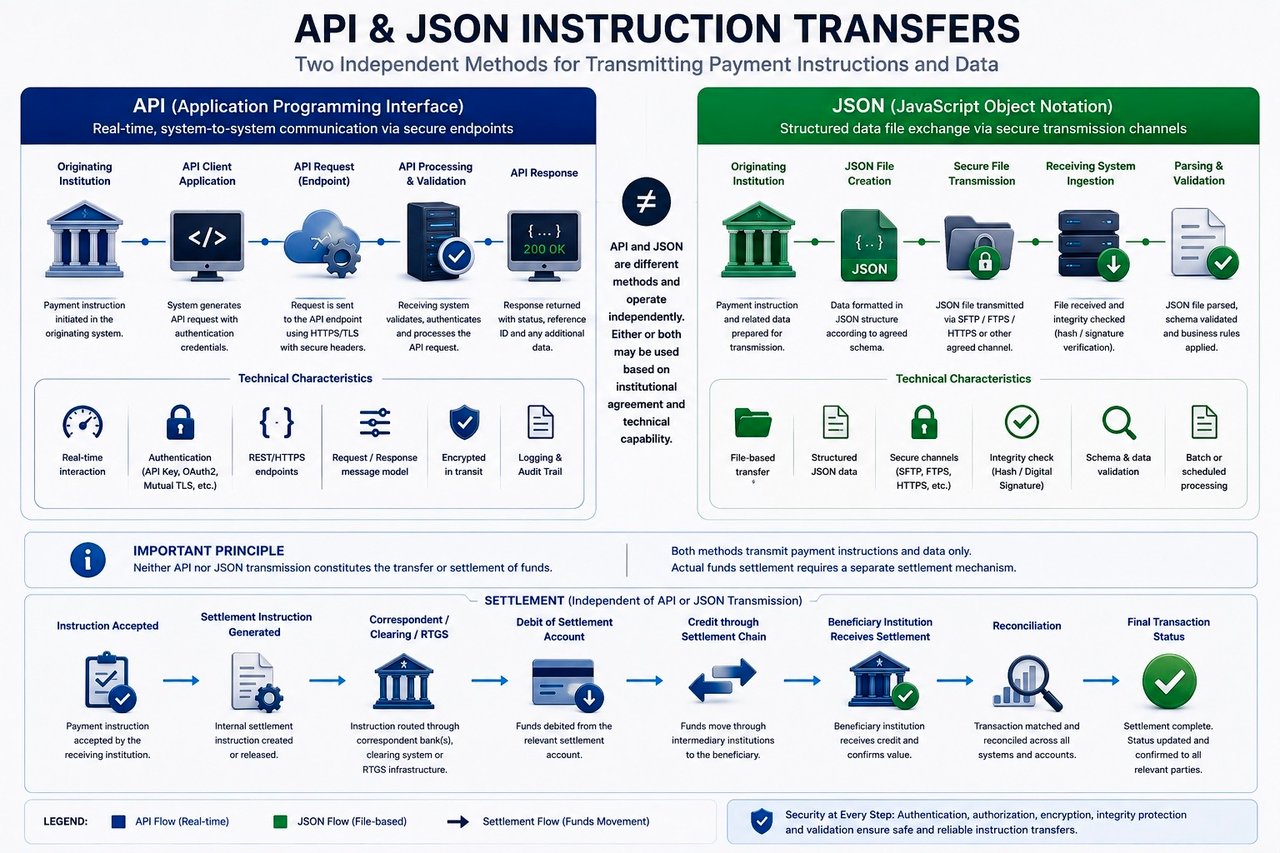
La comunicazione basata su API migliora l'efficienza delle operazioni bancarie consentendo un'interazione strutturata tra i sistemi. Le API, tuttavia, non costituiscono meccanismi di pagamento autonomi. I dati trasmessi tramite API, comprese le richieste e le risposte in formato JSON, rappresentano istruzioni di transazione o comunicazioni di sistema, non regolamento.
L'esecuzione di qualsiasi trasferimento avviato tramite API resta subordinata a istituti finanziari autorizzati e a infrastrutture di pagamento riconosciute. La presenza di una risposta API o di un output di dati strutturati non conferma, di per sé, che i fondi siano stati trasferiti.
JSON negli ambienti bancari basati su API
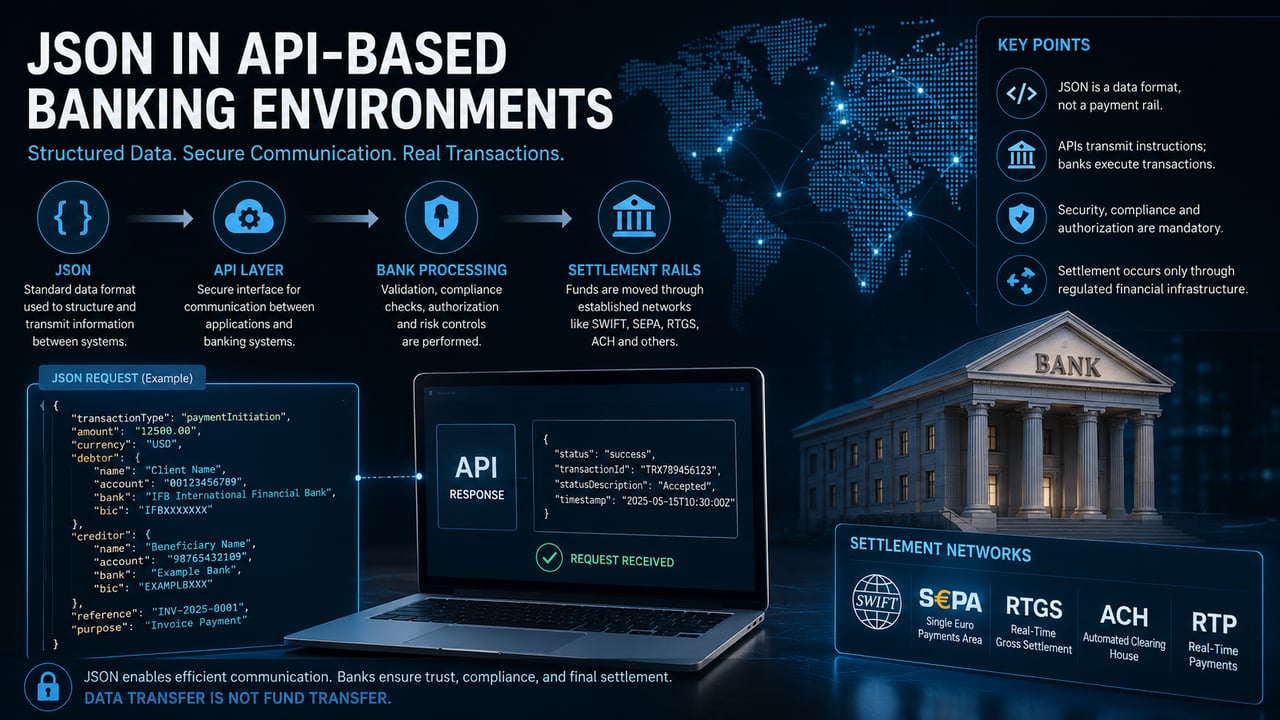
Nell'infrastruttura bancaria moderna, JSON funge da formato di dati standardizzato utilizzato negli strati di comunicazione API. Il suo ruolo è strettamente tecnico: strutturare e trasmettere informazioni tra i sistemi. Non esegue operazioni, non detiene valore e non sostituisce i processi istituzionali.
Nell'attività bancaria basata su API, il formato JSON viene tipicamente utilizzato per codificare le istruzioni di pagamento, i dati dei conti, i metadati delle operazioni e le risposte di sistema in un formato al tempo stesso leggibile dalle macchine e interoperabile tra piattaforme diverse. Ciò consente ad applicazioni esterne, interfacce per la clientela e sistemi bancari interni di comunicare in modo efficiente all'interno di un ambiente controllato.
Quando un pagamento viene disposto tramite API, l'istruzione può essere trasmessa in formato JSON. Il trasferimento effettivo dei fondi, tuttavia, è eseguito separatamente dalla banca attraverso circuiti di pagamento consolidati quali SWIFT, SEPA, RTGS o altri sistemi di regolamento riconosciuti. Il JSON si limita a veicolare l'istruzione; non esegue il trasferimento.
Ruolo funzionale nelle operazioni API
In termini pratici, il formato JSON funge da livello di interfaccia tra le applicazioni lato client e l'infrastruttura bancaria. Una tipica richiesta API può includere campi strutturati quali identificazione dell'ordinante, dati del beneficiario, numeri di conto, valuta, importo e riferimenti della transazione. Tali dati sono convalidati ed elaborati dal sistema ricevente, che stabilisce poi se la transazione possa procedere.
Una volta convalidata, l'istruzione entra nell'ambiente di elaborazione interno della banca, dove vengono applicati i controlli di compliance, i presidi di rischio e le procedure di autorizzazione. Solo dopo queste fasi la transazione prosegue verso il canale di regolamento appropriato.
Il formato JSON è dunque una componente all'interno di un più ampio ciclo di vita della transazione. Non sostituisce:
- autorizzazione istituzionale
- verifica di conformità
- convalida a livello di conto
- processi di compensazione e regolamento
Separazione tra dati e regolamento
Un equivoco ricorrente nasce dalla confusione tra trasmissione di dati e movimentazione di fondi. JSON, in quanto formato di dati, può descrivere una transazione in modo dettagliato, ma non può crearla né regolarla. La presenza di un payload JSON, per quanto apparentemente completo, non costituisce prova dell'avvenuto trasferimento dei fondi.
Tale distinzione è determinante sia sotto il profilo operativo sia sotto quello del rischio. Un trasferimento valido deve trovare riscontro in:
- il libro mastro dell'istituzione mittente
- il registro contabile dell'istituto ricevente
- il sistema di regolamento intermediario, ove applicabile
In assenza di tali elementi, non si è verificato alcun trasferimento, indipendentemente da qualsiasi rappresentazione dei dati.
Integrazione con le API bancarie
Negli ambienti regolamentati, il formato JSON è tipicamente integrato in framework API sicuri. Tali framework impongono autenticazione, cifratura e controllo degli accessi, garantendo che solo i soggetti autorizzati possano avviare o recuperare i dati finanziari.
I casi d'uso tipici comprendono:
- disposizione di pagamenti tramite le interfacce per la clientela
- recupero dello storico delle operazioni
- consultazioni del saldo
- gestione dei beneficiari
- aggiornamenti in tempo reale sullo stato
Tali funzioni aumentano l'efficienza e l'interoperabilità, ma restano dipendenti dall'infrastruttura bancaria sottostante.
Considerazioni sui rischi
Poiché il formato JSON è leggibile dall'uomo e facilmente replicabile, è esposto a un uso improprio quando viene presentato al di fuori di ambienti controllati. Un documento JSON può essere costruito, modificato o contraffatto senza difficoltà. Pertanto, non può costituire prova autonoma di un'operazione conclusa.
Nella prassi bancaria professionale, la verifica si fonda sempre su registri istituzionali e su sistemi di pagamento riconosciuti, non su rappresentazioni di dati isolate.
Per una trattazione più ampia dei rischi connessi ai trasferimenti, si veda: Transfer Risk Fraud Awareness
Interpretazione istituzionale
Nel quadro operativo di IFB, JSON è riconosciuto come standard tecnico impiegato nella comunicazione tramite API. Non è riconosciuto come meccanismo di pagamento né come metodo di regolamento.
Tutte le transazioni, indipendentemente dalle modalità di avvio, devono in ultima analisi essere eseguite attraverso un'infrastruttura finanziaria regolamentata. Il formato JSON può agevolare la comunicazione, ma non modifica i meccanismi fondamentali dell'attività bancaria.
Quadro di sintesi
JSON accresce l'efficienza delle interfacce bancarie digitali consentendo lo scambio strutturato di dati. La sua utilità risiede nella comunicazione, non nell'esecuzione. Un trasferimento di valuta resta una funzione degli istituti bancari, dei sistemi regolamentati e dei processi di regolamento. JSON è un canale di informazione all'interno di tale struttura, non un suo sostituto.
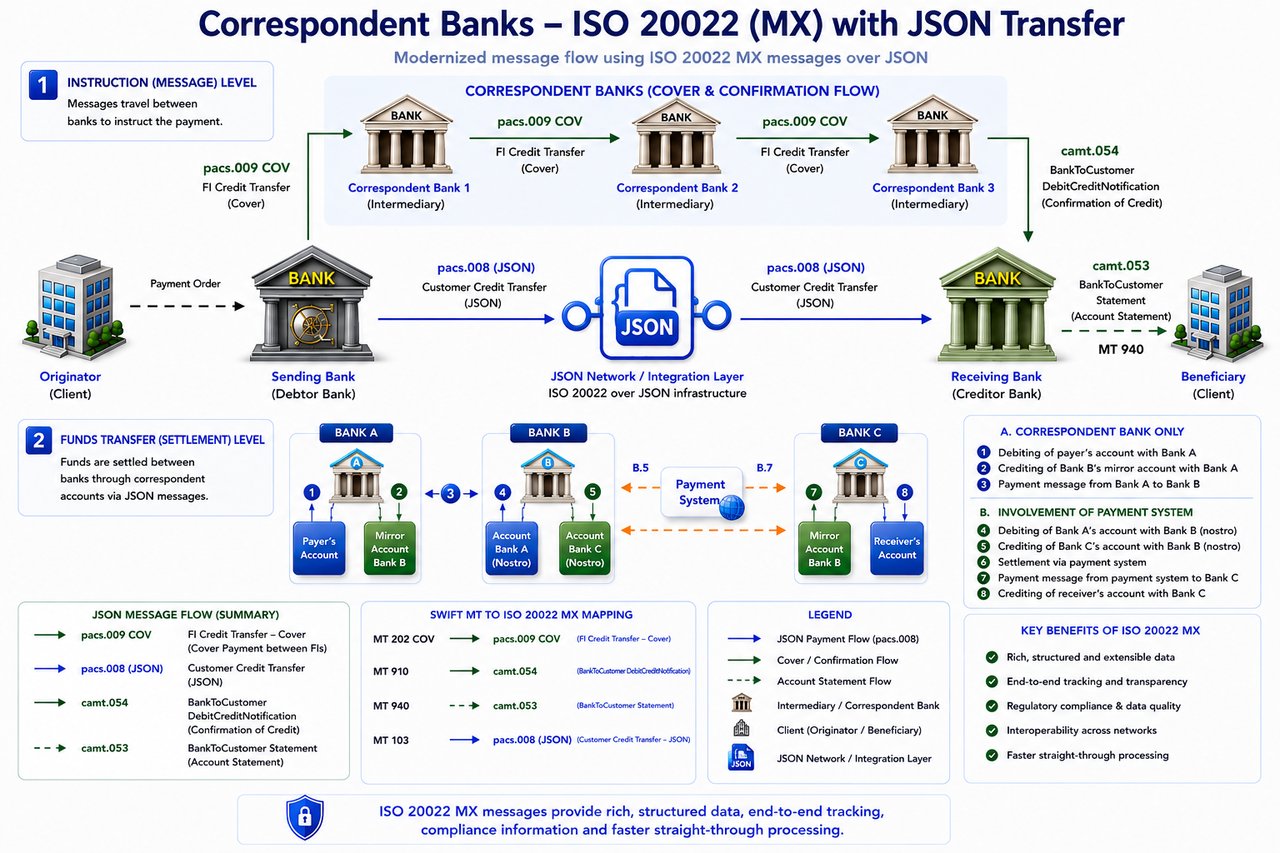
La terminologia associata a metodi di trasferimento alternativi o tradizionali va interpretata nel contesto dell'infrastruttura bancaria. Tali termini possono descrivere canali di comunicazione, metodi di elaborazione interna o prassi storiche, ma non sostituiscono l'obbligo di ricorrere a istituti regolamentati, a sistemi di pagamento riconosciuti e a procedure formali di regolamento.
Qualsiasi trasferimento, a prescindere dalla terminologia utilizzata, deve in ultima analisi essere elaborato, compensato e riconciliato all'interno del sistema finanziario consolidato.



Passo successivo
Richieda una presentazione
Ci indichi in poche righe chi è e che cosa ha in mente. La Sua richiesta giunge direttamente alla Banca e viene trattata in modo riservato.
Preferisce parlarne direttamente? Prenoti una videoconferenza di 30 minuti.
Scambio delle chiavi
Procedura di scambio delle chiavi per gli istituti finanziari
- Qualora il Suo stimato istituto finanziario intenda trasmetterci dati tramite API, La invitiamo a scaricare e osservare con la massima attenzione le linee guida illustrate nella Procedura di validazione delle chiavi API qui.
- Per generare il Codice AES di output (Chiave) dinamico per la Sua istruzione API, clicchi qui.
- Lo script API sarà fornito da noi: Esempio
Se desidera maggiori informazioni su come trasferire fondi o attività sui Suoi conti presso di noi, La preghiamo di contattare Marie Mayer.