
वैकल्पिक अंतरण पद्धतियाँ
IP/IP एवं IPZip अंतरण

IFB में IPIP, IPZip सेवाओं का सक्रियण
IPIP सुविधाएँ ग्राहक के अनुरोध पर तब सक्रिय की जाएँगी जब उनका खाता उत्तम स्थिति में हो:
- यह न्यूनतम शेष राशि बनाए रखता है,
- सुसंगत वित्तीय रिकॉर्ड प्रदर्शित करता है, और
- वैध व्यावसायिक गतिविधियों के अनुरूप है।
इसके अतिरिक्त, खाते में
- कोई लंबित अनुपालन संबंधी मुद्दा नहीं, और
- सभी लेनदेन अंतरराष्ट्रीय वित्तीय विनियमों का पालन करने वाले होने चाहिए।
अंतिम सक्रियण हमारी अनुपालन और जोखिम प्रबंधन टीम की आंतरिक समीक्षा और अनुमोदन के अधीन है।
संदेश धन नहीं होता
90 सेकंड में जानिए कि निपटान के बिना कोई SWIFT संदेश, टेलेक्स या सर्वर निधियों का अंतरण क्यों नहीं करता।
VL1 से दस्तावेज़ का सत्यापन करें →क्या आपको कोई भुगतान संदेश, पर्ची या पुष्टि प्राप्त हुई है? उस पर भरोसा करने से पहले उसकी जाँच करा लें।
हमारी IPIP एवं IPZip सेवाएँ
हम IPIP एवं IPZip सेवाएँ अपने चुनिंदा उच्च-निवल-मूल्य वाले व्यक्तिगत ग्राहकों तथा सुस्थापित कॉर्पोरेट संस्थाओं को प्रदान करते हैं, जिनमें विवेकशीलता, गोपनीयता एवं संस्थागत सत्यनिष्ठा पर विशेष बल दिया जाता है।
सभी IPIP एवं IPZip लेनदेन केवल उन बैंकों के बीच संपन्न होते हैं जो अंतरराष्ट्रीय बैंकिंग प्रणाली में पूर्णतः समाकलित हैं, जिससे न केवल प्रमाणित IPIP संदेशों का सुरक्षित आदान-प्रदान सुनिश्चित होता है, बल्कि निधियों का प्रभावी और समयबद्ध निपटान भी होता है। जिन प्रतिपक्षों में ऐसा समाकलन नहीं है, वे संदेश प्रेषित करने में सक्षम हो सकते हैं, किंतु वित्तीय निपटान पूर्ण करने में स्वभावतः असमर्थ होते हैं।
अनुभवजन्य रूप से, हमारे समक्ष प्रस्तुत किए गए IPIP लेन-देनों में से 86% से अधिक ऐसी गैर-बैंक संस्थाओं से आते हैं, अथवा ऐसे बैंकों से जिनके पास धनराशि भेजने की क्षमता नहीं है।
इसके विपरीत, हम राशि की किसी सीमा के बिना लेनदेन करने की स्थिति में हैं, जो केवल प्रवर्तक संस्था के कठोर सत्यापन और निपटान करने की उसकी सिद्ध की जा सकने वाली क्षमता के अधीन है।

IP से IP (IPIP)
IP-से-IP अंतरण उस प्रक्रिया का एक भाग हैं जिसमें इंटरनेट प्रोटोकॉल (IP) पतों का उपयोग करके विभिन्न वित्तीय संस्थानों या प्रणालियों के बीच कॉरेस्पोंडेंट बैंक खातों से मुद्रा, परिसंपत्तियों, देनदारियों और इक्विटी अथवा डेटा का अंतरण किया जाता है। वित्तीय लेनदेन के संदर्भ में, IP पता इंटरनेट से जुड़े प्रत्येक उपकरण को सौंपा गया एक विशिष्ट संख्यात्मक पहचानकर्ता है, और इसका उपयोग विभिन्न प्रणालियों के बीच सूचना को भेजने के लिए किया जाता है। बैंकिंग में IP-से-IP अंतरण में किसी वित्तीय लेनदेन को सुगम बनाने के लिए दो प्रणालियों के बीच उनके संबंधित IP पतों के माध्यम से प्रत्यक्ष संचार होता है। सूचना की अखंडता और सुरक्षा सुनिश्चित करने के लिए इसके ऊपर विशेष प्रमाणीकरण और प्राधिकरण विधियों का उपयोग किया जाता है।
तथापि, यह ध्यान देना महत्वपूर्ण है कि IP से IP अंतरण बैंकिंग उद्योग में सामान्य या अनुशंसित नहीं हैं, जिसके अनेक कारण हैं, जिनमें सुरक्षा, विश्वसनीयता और अनुपालन संबंधी चिंताएँ शामिल हैं। निम्नलिखित बिंदु इन चिंताओं का संदर्भ प्रस्तुत करते हैं:
- सुरक्षा: IP-से-IP अंतरण स्थापित बैंकिंग नेटवर्कों, जैसे SWIFT या ACH, की तुलना में कम सुरक्षित हो सकते हैं, जो सुरक्षा, एन्क्रिप्शन और प्रमाणीकरण की अनेक परतें लागू करते हैं। दो IP पतों के बीच प्रत्यक्ष संचार संवेदनशील जानकारी को हैकिंग, फ़िशिंग या मैन-इन-द-मिडल हमलों सहित संभावित सुरक्षा खतरों के प्रति उजागर कर सकता है।
- विश्वसनीयता: IP से IP अंतरण का उपयोग लेनदेन की विश्वसनीयता की गारंटी नहीं देता, क्योंकि बैंकिंग उद्योग में IP-आधारित अंतरणों के लिए कोई सार्वभौमिक रूप से मान्यता प्राप्त मानक या प्रोटोकॉल उपलब्ध नहीं है। इससे लेनदेन प्रसंस्करण, ट्रैकिंग और मिलान में संभावित समस्याएँ उत्पन्न हो सकती हैं।
- अनुपालन: बैंक और वित्तीय संस्थाएँ अनेक विनियमों और अपेक्षाओं के अधीन हैं, जिनमें एंटी-मनी लॉन्ड्रिंग (AML) और नो योर कस्टमर (KYC) नीतियाँ शामिल हैं। IP से IP हस्तांतरण इन विनियामक अपेक्षाओं का पालन नहीं भी कर सकते, जिससे संबंधित पक्ष विधिक और वित्तीय जोखिमों के संपर्क में आ सकते हैं।
IP से IP अंतरण के स्थान पर, बैंक और वित्तीय संस्थान विभिन्न संस्थानों के बीच सुरक्षित, विश्वसनीय और अनुपालनयुक्त निधि अंतरण को सुगम बनाने के लिए SWIFT, RTGS या ACH/इंस्टेंट पेमेंट जैसे स्थापित नेटवर्क और ISO 20022 जैसे संदेश मानकों का उपयोग करना पसंद करते हैं।
IP से IP मुद्रा अंतरण संरचना
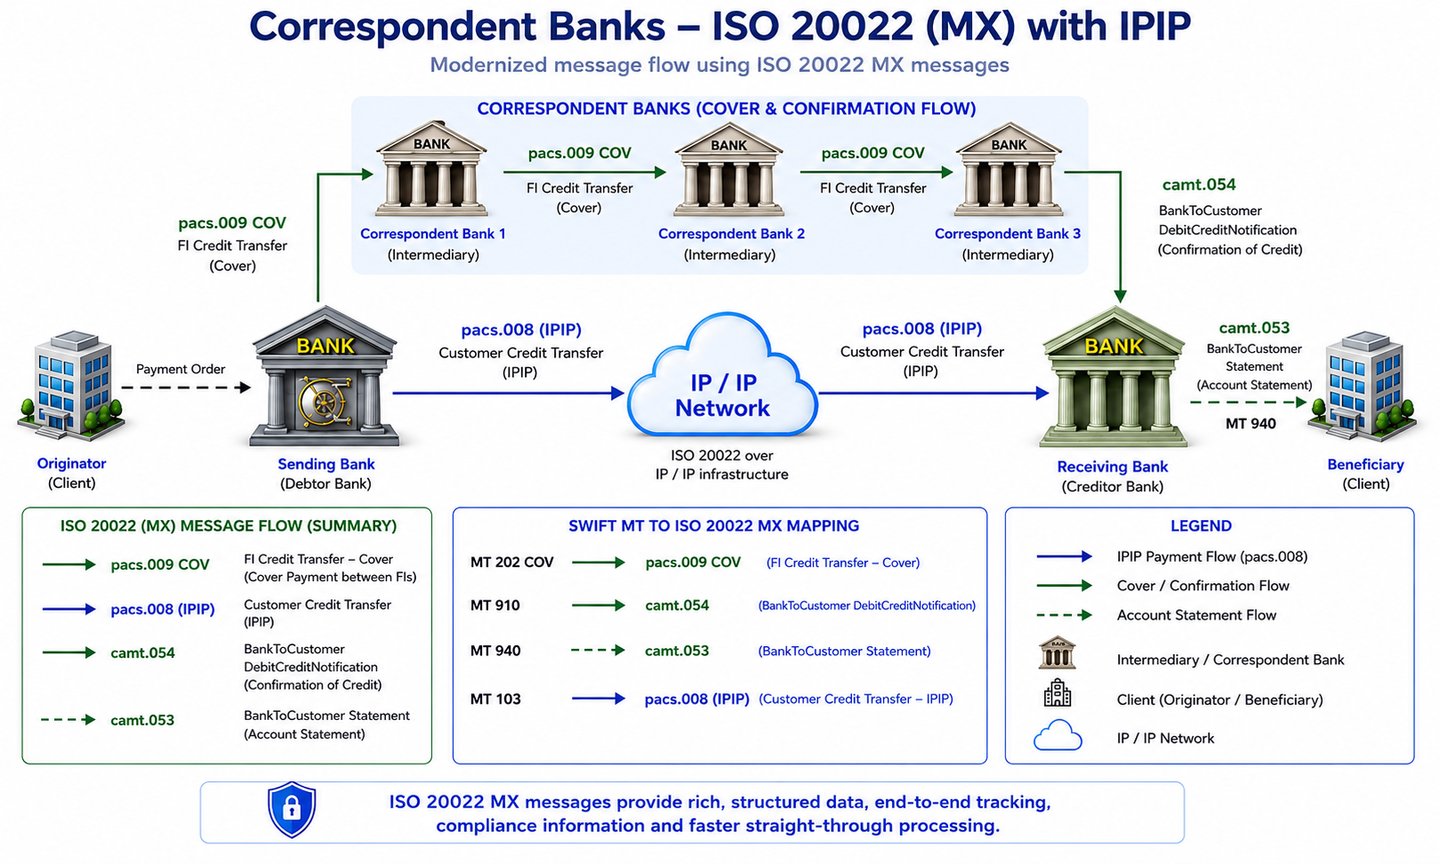
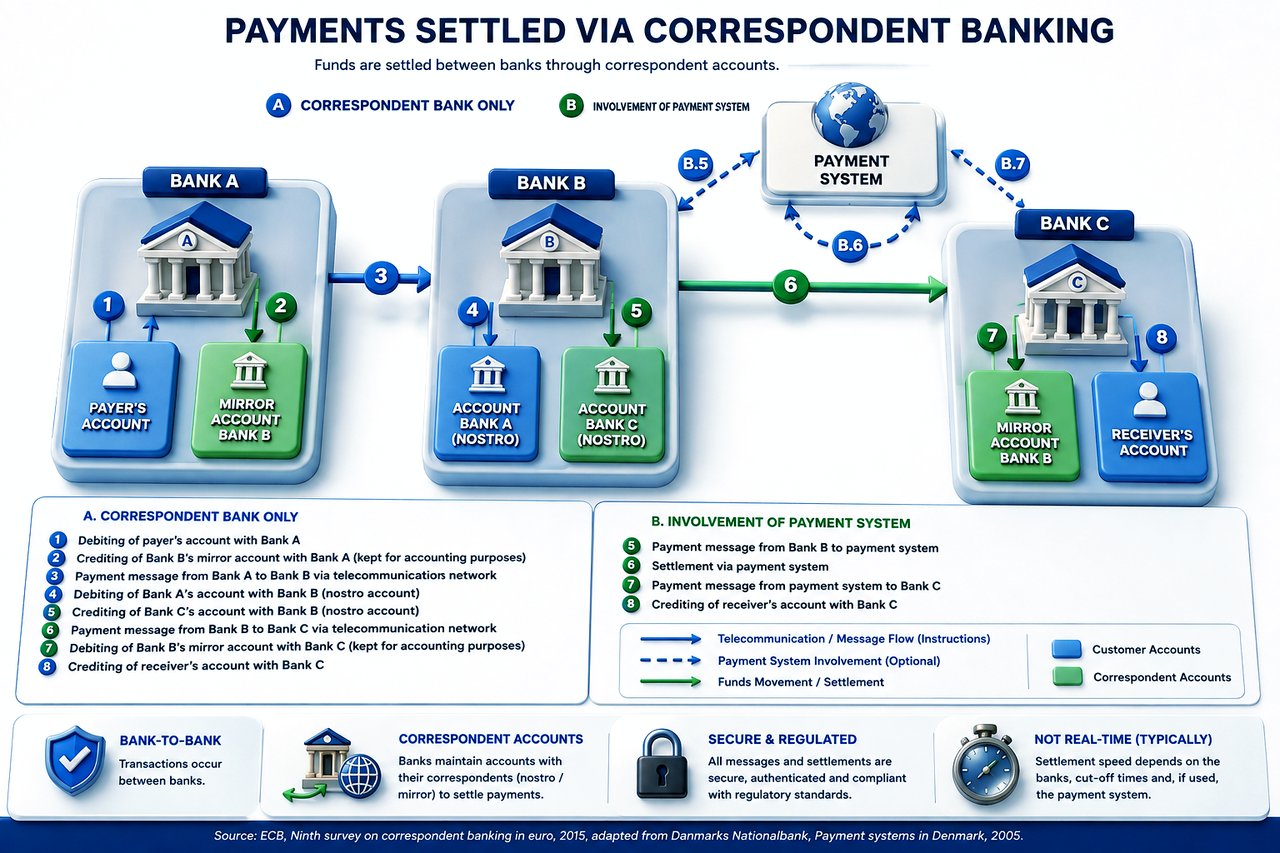
वास्तविक निधि अंतरण: ये प्रोटोकॉल लेनदेन विवरण, जैसे संदेश और निर्देश, प्रेषित करने में सक्षम हैं, किंतु निधियों के वास्तविक संचलन को संभव नहीं बनाते। निधियों के भौतिक अंतरण के लिए कॉरेस्पोंडेंट बैंकिंग, रियल-टाइम ग्रॉस सेटलमेंट (RTGS) और रियल-टाइम पेमेंट्स (RTP) जैसी प्रणालियाँ अपरिहार्य हैं।
- कॉरेस्पोंडेंट बैंकिंग में निधियाँ विभिन्न बैंकों में स्थित खातों के बीच अंतरित की जाती हैं।
- RTGS प्रणाली में निधियाँ केंद्रीय बैंक में बैंकों के निपटान खातों के बीच अंतरित होती हैं।
- इसी प्रकार, RTP प्रणाली में निधियाँ क्लियरिंग खातों के बीच अंतरित की जाती हैं।
ये प्रणालियाँ मौद्रिक परिसंपत्तियों के वास्तविक अंतरण के लिए अत्यंत महत्वपूर्ण हैं। इसलिए यह अनिवार्य है कि प्रेषक बैंक के पास न केवल IP-से-IP क्षमताएँ हों, बल्कि वह बैंकिंग प्रणाली के साथ पूर्ण एकीकरण भी बनाए रखे।
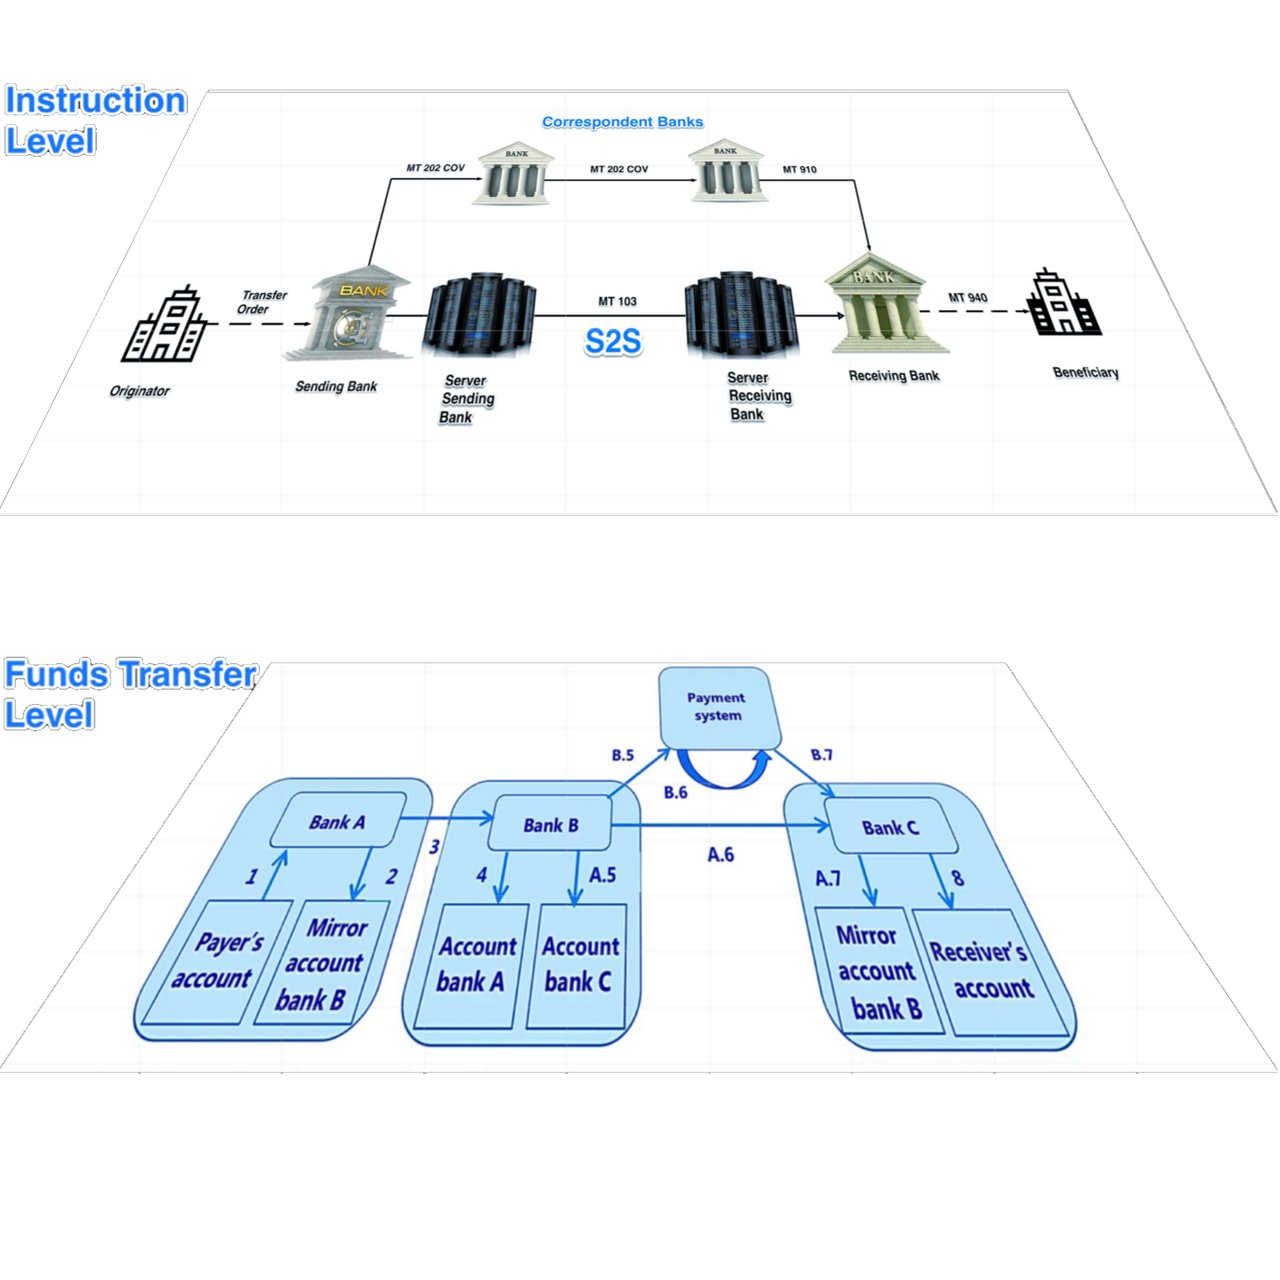
दो भिन्न स्तर:
निर्देश स्तर एवं वास्तविक निधि हस्तांतरण स्तर
IPIP के लिए प्रोटोकॉल
- FIX (फाइनेंशियल इन्फॉर्मेशन एक्सचेंज): प्रतिभूति व्यापार के लिए संदेश-मानक: ब्रोकरों, एक्सचेंजों और निवेशकों के बीच ऑर्डर, निष्पादन और आबंटन। यह व्यापार संबंधी डेटा वहन करता है, भुगतान नहीं।
- EBICS (इलेक्ट्रॉनिक बैंकिंग इंटरनेट कम्युनिकेशन स्टैंडर्ड): कॉर्पोरेट ग्राहकों और उनके बैंकों के बीच सुरक्षित फ़ाइल आदान-प्रदान का एक मानक, जिसका उपयोग मुख्यतः जर्मनी, फ़्रांस, स्विट्ज़रलैंड और ऑस्ट्रिया में भुगतान फ़ाइलों और विवरणों के लिए किया जाता है।
- ज़ेंगिन: ज़ेंगिन प्रणाली जापान का घरेलू अंतर-बैंक निधि-अंतरण नेटवर्क है, और ज़ेंगिन फ़ाइल प्रारूप का उपयोग घरेलू अंतरणों तथा डायरेक्ट डेबिट के लिए किया जाता है।
- AS2 (एप्लिकेबिलिटी स्टेटमेंट 2): इंटरनेट पर व्यावसायिक दस्तावेज़ों (EDI, XML) के सुरक्षित, हस्ताक्षरित अंतरण के लिए एक प्रोटोकॉल, जिसमें प्रेषण की पुष्टि करने वाली प्राप्ति-रसीदें शामिल होती हैं।
- SNMPv3 (सिंपल नेटवर्क मैनेजमेंट प्रोटोकॉल संस्करण 3): प्रमाणीकरण और एन्क्रिप्शन सहित नेटवर्क उपकरणों की निगरानी और प्रबंधन के लिए एक प्रोटोकॉल। यह अवसंरचना का प्रबंधन करता है; यह लेन-देन का वहन नहीं करता।
- Kerberos: एक नेटवर्क प्रमाणीकरण प्रोटोकॉल, जो किसी विश्वसनीय सर्वर द्वारा जारी टिकटों का उपयोग करता है, ताकि क्लाइंट और सेवाएँ एक-दूसरे के समक्ष अपनी पहचान प्रमाणित कर सकें।
- OAuth 2.0: प्रत्यायोजित प्राधिकरण का एक मुक्त मानक: इसमें कोई एप्लिकेशन उपयोगकर्ता के पासवर्ड के स्थान पर सीमित पहुँच वाला एक्सेस टोकन प्राप्त करता है। अधिकांश ओपन-बैंकिंग API इसी पर आधारित हैं।
- LDAP over TLS: निर्देशिका सेवाओं तक सुरक्षित पहुँच, जिनमें उपयोगकर्ता पहचान और पहुँच अधिकार संग्रहीत होते हैं।
- SSH पर SFTP और SCP: सर्वरों के बीच एन्क्रिप्टेड फ़ाइल अंतरण और प्रतिलिपि, जिनका भुगतान और विवरण फ़ाइलों के लिए व्यापक उपयोग होता है।
इनमें से प्रत्येक प्रोटोकॉल डेटा के आदान-प्रदान अथवा प्रणालियों तक पहुँच को सुरक्षित करता है। मुद्रा, बैंक परिसंपत्तियों, देनदारियों और इक्विटी के अंतरण से संबंधित IPIP लेनदेन में, उल्लिखित प्रोटोकॉल आवश्यक तो हैं, किंतु वित्तीय लेनदेन के पूर्ण होने के लिए पर्याप्त नहीं हैं:
हमें IPIP निधि अंतरण
कुछ अनुपालन संबंधी चिंताओं को कम करने के लिए, जब pacs.008 हमें SWIFT के बजाय IPIP के माध्यम से भेजा गया हो, तो आप अपने प्रेषक बैंक से यह अनुरोध करने पर विचार कर सकते हैं कि जहाँ प्रारूप अनुमति देता हो, वहाँ निधि के कॉरेस्पोंडेंट बैंक से कॉरेस्पोंडेंट बैंक को प्रेषण में pacs.009 COV के भीतर निम्नलिखित अतिरिक्त जानकारी शामिल करे:
- आदेशकर्ता ग्राहक की जानकारी: आदेशकर्ता ग्राहक का विवरण प्रदान करें, जैसा MT 103 के फ़ील्ड 50 में होता है। इसमें नाम, पता और खाता संख्या शामिल हो सकती है।
- लाभार्थी की जानकारी: लाभार्थी का विवरण शामिल करें, जो MT103 के फ़ील्ड 59 के समान हो। इसमें लाभार्थी का नाम, पता और खाता संख्या होनी चाहिए
- भुगतान का प्रयोजन: लेन-देन का कारण स्पष्ट रूप से बताएँ, जिससे कुछ धन-शोधन निवारण (AML) संबंधी चिंताएँ कम हो सकती हैं।
- विनियामक रिपोर्टिंग जानकारी: यदि आपके क्षेत्राधिकार में आवश्यक हो, तो विनियामक रिपोर्टिंग हेतु कोड या पहचानकर्ता सम्मिलित करें।
- IPIP pacs.008 का संदर्भ: यह विशिष्ट उल्लेख कि pacs.009 COV किसी IPIP pacs.008 से संबद्ध है, मध्यवर्ती बैंक को संदर्भ उपलब्ध करा सकता है।
- संपर्क जानकारी: इस भुगतान के लिए उत्तरदायी अनुपालन विभाग या लेन-देन प्रबंधक का विशिष्ट संपर्क विवरण दें, ताकि तत्काल स्पष्टीकरण की आवश्यकता होने पर प्राप्तकर्ता बैंक उनसे संपर्क कर सके।
- विशेष हैंडलिंग निर्देश: प्राप्तकर्ता बैंक के लिए कोई भी अतिरिक्त निर्देश, जो अंतरित निधियों की पहचान और उचित संचालन में सहायक हो सकते हैं।
- शुल्क एवं प्रभार संबंधी जानकारी: SWIFT pacs.008 के अभाव में, गलतफ़हमियों से बचने के लिए यह स्पष्ट कर लेना उपयोगी हो सकता है कि लेन-देन से संबंधित प्रभार कौन वहन करेगा।
- अतिरिक्त पहचानकर्ता: कोई भी अतिरिक्त लेन-देन पहचानकर्ता सम्मिलित करें जो pacs.009 COV को IPIP pacs.008 से जोड़ सके, जैसे इनवॉइस संख्याएँ या आंतरिक लेन-देन आईडी।
अनुपालन संबंधी टिप्पणी
pacs.009 COV में अतिरिक्त जानकारी शामिल करने से अनुपालन जोखिम, विशेषकर AML और CFT (आतंकवाद के वित्तपोषण का मुकाबला) जाँचों से जुड़े जोखिम, पूर्णतः कम नहीं हो सकते, जिन्हें सामान्यतः SWIFT pacs.008 संदेश के माध्यम से संबोधित किया जाता है; यह सुनिश्चित करना आवश्यक है कि संशोधित pacs.009 COV लागू मानकों और अंतर-बैंक समझौतों का अनुपालन करता रहे।
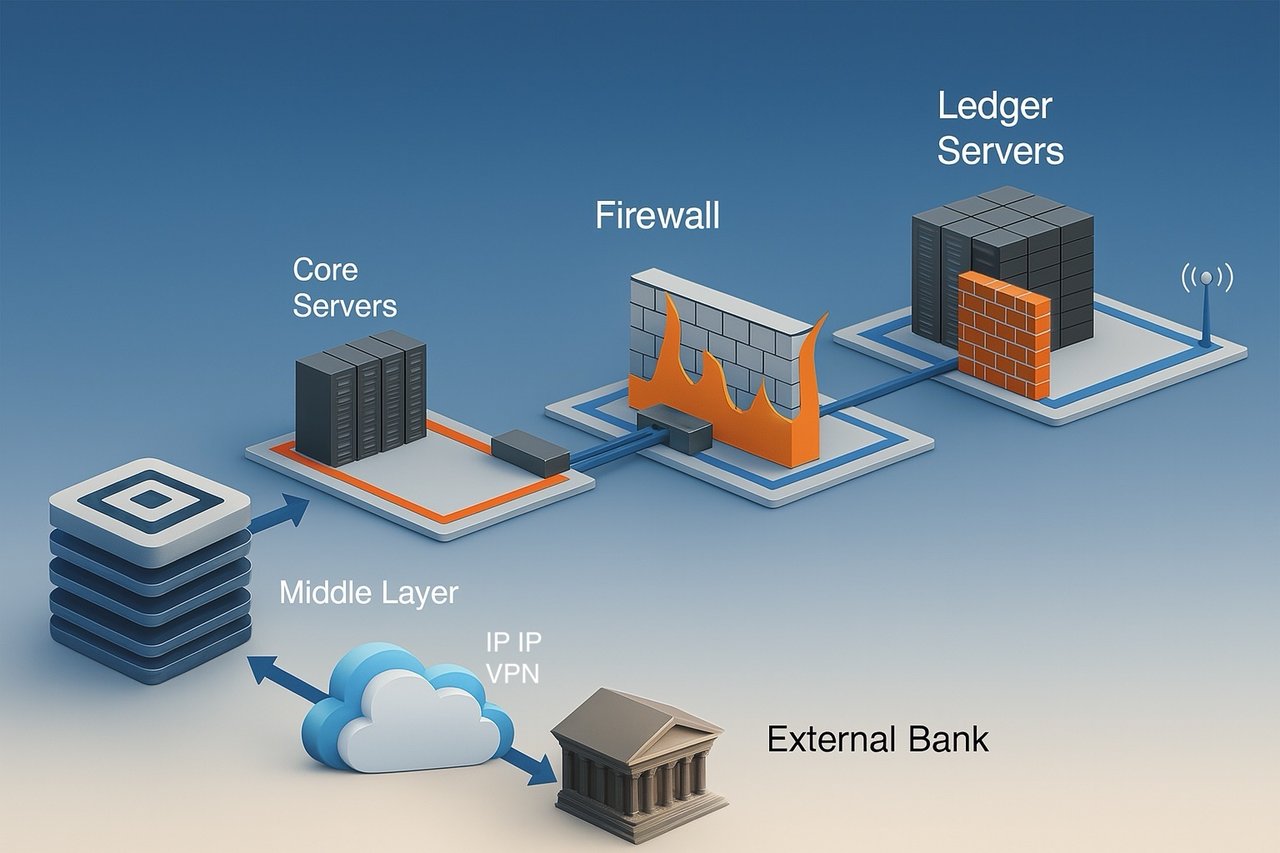
बैंकों में संचार सर्वर और लेजर/खाता सर्वर के बीच मुख्य अंतर
बैंकिंग प्रौद्योगिकी में, वित्तीय लेन-देन और अभिलेख-संधारण के सुचारु संचालन को सुनिश्चित करने में सर्वर निर्णायक भूमिका निभाते हैं। बैंक मुख्यतः दो प्रकार के सर्वरों पर निर्भर करते हैं: संचार सर्वर तथा लेजर/खाता सर्वर। दोनों के महत्वपूर्ण होने के बावजूद, उनके प्रयोजन भिन्न हैं और वे भिन्न प्रकार के डेटा का प्रबंधन करते हैं।
संचार सर्वर
संचार सर्वर बैंकों और वित्तीय संस्थानों के बीच सुरक्षित डेटा विनिमय की रीढ़ हैं। संचार सर्वरों के प्रमुख कार्य और विशेषताएँ इस प्रकार हैं:
- सुरक्षित डेटा विनिमय: ये सर्वर सुरक्षित डेटा विनिमय की सुविधा देते हैं, जिससे संवेदनशील वित्तीय जानकारी संस्थाओं के बीच उसकी सुरक्षा से कोई समझौता किए बिना प्रेषित की जा सकती है।
- प्रोटोकॉल और मानक: ये अंतर-बैंक संचार के लिए SWIFT, SEPA या ACH आदि जैसे मानकीकृत प्रोटोकॉल का उपयोग करते हैं, जिससे विभिन्न प्लेटफ़ॉर्म पर एकरूपता और विश्वसनीयता सुनिश्चित होती है।
- एन्क्रिप्शन और प्रमाणीकरण: सुरक्षा बनाए रखने के लिए, संचार सर्वर उन्नत एन्क्रिप्शन विधियों और कठोर प्रमाणीकरण प्रोटोकॉल का उपयोग करते हैं, जिससे डेटा संचरण के दौरान सुरक्षित रहता है।
- लेन-देन का संचालन: मुख्य रूप से, वे लेन-देन के अनुरोधों, संदेशों और निर्देशों का संचालन करते हैं और मध्यस्थ के रूप में कार्य करते हुए लेन-देन के लिए आवश्यक जानकारी आगे प्रेषित करते हैं।
- निधि का कोई संचलन नहीं: महत्वपूर्ण रूप से, ये सर्वर निधियों का संचलन नहीं करते और न ही खाता शेष राशियों को सीधे अद्यतन करते हैं; वे केवल ऐसी कार्रवाइयों के लिए आवश्यक संचार को सुगम बनाते हैं।
लेजर/खाता सर्वर
दूसरी ओर, लेजर/खाता सर्वर बैंक के वित्तीय अभिलेखों के संरक्षक होते हैं। उनकी मुख्य विशेषताएँ इस प्रकार हैं:
- वित्तीय अभिलेख अनुरक्षण: ये सर्वर बैंक के मूल वित्तीय अभिलेखों को संगृहीत और अनुरक्षित करते हैं, जिससे प्रत्येक लेन-देन का सटीक अभिलेखन सुनिश्चित होता है।
- लेनदेन अभिलेखन: वे डेबिट और क्रेडिट सहित सभी लेनदेन दर्ज करते हैं और खातों की शेष राशियों को अद्यतन रखने तथा संग्रहीत करने के लिए उत्तरदायी होते हैं।
- सामान्य खाताबही प्रबंधन: लेजर सर्वर बैंक की सामान्य खाताबही के साथ-साथ व्यक्तिगत ग्राहक खातों का भी प्रबंधन करते हैं, जिससे वित्तीय स्थिति का संपूर्ण दृश्य प्राप्त होता है।
- डेटा अखंडता: डेटा की संगति और अखंडता सुनिश्चित करना अनिवार्य है, क्योंकि ये अभिलेख सटीक वित्तीय रिपोर्टिंग और अनुपालन के लिए आवश्यक हैं।
- सुदृढ़ सुरक्षा उपाय: डेटा की संवेदनशीलता को देखते हुए, लेजर सर्वर में सामान्यतः अधिक कठोर सुरक्षा उपाय अपनाए जाते हैं, जिनमें एन्क्रिप्शन की अतिरिक्त परतें और कड़े पहुँच नियंत्रण शामिल हैं।
संचार सर्वर लेन-देन आरंभ करता है और उन्हें सुगम बनाता है, परंतु बैंक की बहियों में सत्यापन के बाद उन लेन-देन को अंततः बही सर्वर ही दर्ज करता है और प्रतिबिंबित करता है।
समकालीन बैंकिंग प्रणालियों में ये कार्य प्रायः एकीकृत होते हैं, जहाँ सुरक्षित बैंक-आंतरिक संचार प्रोटोकॉल बहीखाता प्रबंधन प्रणालियों के साथ मिलकर कार्य करते हैं। यह एकीकरण बैंक के संपूर्ण वित्तीय पारिस्थितिक तंत्र में वास्तविक-काल अद्यतन और एकरूपता सुनिश्चित करता है, जिससे दक्षता और सुरक्षा दोनों बढ़ती हैं। अनेक बैंक सुरक्षा, अनुपालन और स्केलेबिलिटी की आवश्यकताओं के बीच संतुलन बनाने के लिए ऑन-प्रिमाइसेस और क्लाउड-आधारित सर्वरों के संयोजन का उपयोग करते हैं।
एक बैंक से दूसरे बैंक में क्या अंतरित किया जा सकता है?
बैंक की परिसंपत्तियाँ:
- नकदी और नकदी समतुल्य: ये ऐसी निधियाँ हैं जिन तक तुरंत या लगभग तुरंत पहुँच संभव है। इनमें भौतिक नकदी, अन्य बैंकों में जमा राशियाँ और ट्रेज़री बिल जैसी अत्यधिक तरल प्रतिभूतियाँ शामिल हैं।
- निवेश/प्रतिभूतियाँ: ये वे वित्तीय साधन हैं जिनमें बैंक प्रतिफल अर्जित करने के लिए निवेश करता है, जैसे सरकारी और कॉर्पोरेट बॉन्ड, शेयर तथा अन्य प्रतिभूतियाँ।
- ऋण एवं अग्रिम: ये वे निधियाँ हैं जो बैंक अपने ग्राहकों को उधार देता है और जिनसे ब्याज आय उत्पन्न होती है। इनमें व्यक्तिगत ऋण, बंधक (मॉर्गेज), वाणिज्यिक ऋण, क्रेडिट कार्ड शेष राशियाँ और ओवरड्राफ्ट शामिल हो सकते हैं।
- स्थायी परिसंपत्तियाँ: ये बैंक के स्वामित्व वाली भौतिक संपत्तियाँ हैं, जैसे भवन, भूमि, उपकरण और फर्नीचर।
- अमूर्त परिसंपत्तियाँ: इनमें सॉफ़्टवेयर, पेटेंट, ट्रेडमार्क और गुडविल जैसी अभौतिक परिसंपत्तियाँ शामिल हैं।
- अन्य परिसंपत्तियाँ: इनमें अन्य मदों के साथ-साथ प्राप्य उपार्जित ब्याज, आस्थगित कर परिसंपत्तियाँ और व्युत्पन्न वित्तीय लिखत शामिल हो सकते हैं।
बैंक की देयताएँ:
- जमाराशियाँ: ये वे निधियाँ हैं जिन्हें व्यक्ति और व्यवसाय बैंक में रखते हैं। इनमें चालू खाते, बचत खाते और सावधि जमा शामिल हैं। ये देयताएँ हैं क्योंकि बैंक का दायित्व है कि वह ये निधियाँ जमाकर्ताओं को माँग पर या निर्दिष्ट परिपक्वता तिथि पर लौटाए।
- उधार ली गई निधियाँ: ये वे निधियाँ हैं जो बैंक अन्य वित्तीय संस्थानों, केंद्रीय बैंक से, अथवा ऋण प्रतिभूतियाँ जारी करके उधार लेता है।
- ऋण प्रतिभूतियाँ: ये बैंक द्वारा निधि जुटाने के लिए जारी किए गए बॉन्ड अथवा ऋण के अन्य रूप हैं। बैंक बॉन्डधारकों को मूलधन एवं ब्याज चुकाने के लिए बाध्य है।
- अन्य देयताएँ: इनमें उपार्जित व्यय, देय खाते, आस्थगित कर देयताएँ, ऋण हानि के लिए प्रावधान और व्युत्पन्न वित्तीय लिखत जैसी मदें सम्मिलित हैं।
- अधीनस्थ देयताएँ: ये ऐसे ऋण हैं जिनका भुगतान बैंक के दिवालिया होने की स्थिति में अन्य सभी ऋणों के पश्चात ही किया जाएगा।
बैंक की इक्विटी:
- सामान्य शेयर: यह वह इक्विटी है जो बैंक के स्वामियों के पास होती है। उन्हें मतदान का अधिकार प्राप्त होता है और वे लाभांश प्राप्त कर सकते हैं।
- अधिमान शेयर: इस प्रकार की इक्विटी में आय और परिसंपत्तियों पर साधारण शेयर की तुलना में उच्चतर दावा होता है, किंतु सामान्यतः इसके साथ मतदान अधिकार नहीं होते।
- प्रतिधारित आय: यह वह शुद्ध आय है जो बैंक ने वर्षों में संचित की है और जिसे लाभांश के रूप में वितरित करने के बजाय व्यवसाय में पुनर्निवेश करने का निर्णय लिया है।
- ट्रेज़री स्टॉक: ये बैंक के अपने शेयर हैं जिन्हें उसने बाज़ार से वापस खरीदा है।
- अन्य व्यापक आय: ऐसे लाभ और हानियाँ जिन्हें अभी लाभ या हानि में मान्यता नहीं दी गई है, जैसे निवेशों और हेजिंग लिखतों के कुछ पुनर्मूल्यांकन।
- गैर-नियंत्रक हित (अल्पसंख्यक हित): यह किसी सहायक कंपनी की उस निवल परिसंपत्ति का भाग है जो ऐसे इक्विटी हितों से संबंधित है जिनका स्वामित्व मूल कंपनी के पास, प्रत्यक्ष रूप से या सहायक कंपनियों के माध्यम से अप्रत्यक्ष रूप से, नहीं है।
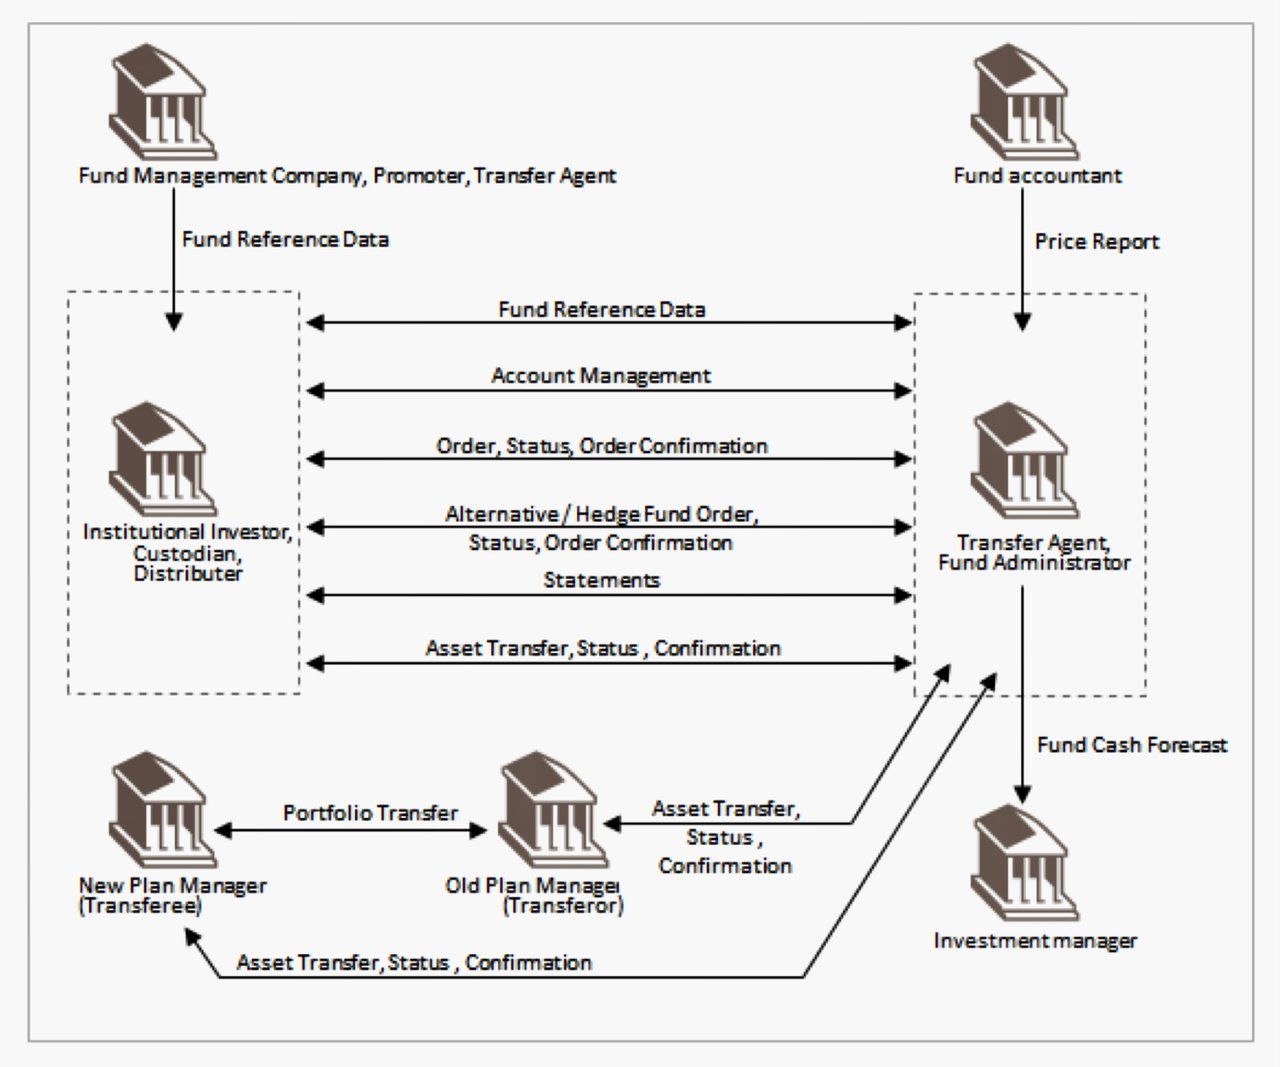
परिसंपत्तियों, देयताओं और इक्विटी का वास्तविक अंतरण: प्रतिभूतियों के अंतरण केंद्रीय प्रतिभूति डिपॉज़िटरी (CSD) द्वारा दर्ज किए जाते हैं, जो स्वामित्व का कानूनी अभिलेख रखते हैं; ऋण, अचल परिसंपत्तियाँ और अन्य स्थितियाँ लागू कानून के अंतर्गत समनुदेशन अथवा अंतरण अनुबंधों द्वारा हस्तांतरित होती हैं। ये दोनों संचार प्रोटोकॉल के दायरे से बाहर हैं। परिसंपत्तियों और इक्विटी का अंतरण बैंकों के वित्तीय विवरणों को भी प्रभावित करता है, जिससे देयताओं, परिसंपत्तियों और इक्विटी शेष में परिवर्तन होता है। संबंधित नियंत्रक प्राधिकारियों को यह वित्तीय रिपोर्टिंग तथा आवश्यक अनुपालन पहलू प्रोटोकॉल की डेटा प्रेषण क्षमताओं से परे हैं और इनके लिए अतिरिक्त वित्तीय एवं विनियामक प्रक्रियाएँ आवश्यक हैं।
संक्षेप में, यद्यपि IPIP लेन-देन में सूचना के सुरक्षित और कुशल आदान-प्रदान के लिए प्रोटोकॉल अनिवार्य हैं, तथापि संपूर्ण प्रक्रिया में मुद्रा, परिसंपत्तियों, देनदारियों और इक्विटी के वास्तविक संचलन, निपटान, कानूनी अभिलेखन और वित्तीय रिपोर्टिंग के लिए अतिरिक्त प्रणालियाँ भी सम्मिलित हैं, जिससे यह सुनिश्चित होता है कि संपूर्ण लेन-देन विनियामक बैंकिंग मानकों के अनुपालन में निष्पादित हो।
IP ZIP ट्रांसफ़र
संस्थागत भुगतान निर्देशों का सुरक्षित फ़ाइल-आधारित प्रेषण
IP ZIP ट्रांसफ़र को सर्वोत्तम रूप में इस प्रकार समझा जा सकता है: यह इंटरनेट प्रोटोकॉल नेटवर्क के माध्यम से प्रमाणित संस्थागत प्रणालियों के बीच संरचित भुगतान निर्देशों और संबद्ध लेन-देन डेटा को सीधे प्रेषित करने की एक सुरक्षित, फ़ाइल-आधारित पद्धति है।
शब्दावली के प्रयोग में विशेष सटीकता आवश्यक है।
IP ZIP ट्रांसमिशन कोई क्लियरिंग प्रणाली, निपटान प्रणाली, भुगतान माध्यम अथवा मौद्रिक मूल्य के अंतरण का स्वतंत्र तंत्र नहीं है। ZIP आर्काइव मात्र एक परिवहन पात्र है। IP कनेक्शन संचार का माध्यम है। आर्काइव में निहित जानकारी एक निर्देश, डेटासेट अथवा लेनदेन संदेश का गठन करती है।
तदनुसार:
IP ZIP भुगतान संबंधी जानकारी और निर्देश प्रेषित करता है। यह स्वयं निधियों का निपटान नहीं करता।
अवधारणात्मक रूप से, यह ISO 20022 pacs.008 (FI-to-FI Customer Credit Transfer) संदेश पर लागू होने वाले भेद के समकक्ष है। pacs.008 एक अत्यंत संरचित अंतरबैंक क्रेडिट-अंतरण निर्देश वहन कर सकता है, परंतु स्वयं संदेश को केंद्रीय बैंक मुद्रा, वाणिज्यिक बैंक मुद्रा या कॉरेस्पोंडेंट खाता शेष राशियों के अंतिम संचलन एवं निपटान से भ्रमित नहीं किया जाना चाहिए।
यही सिद्धांत IP ZIP प्रेषण पर भी लागू होता है।
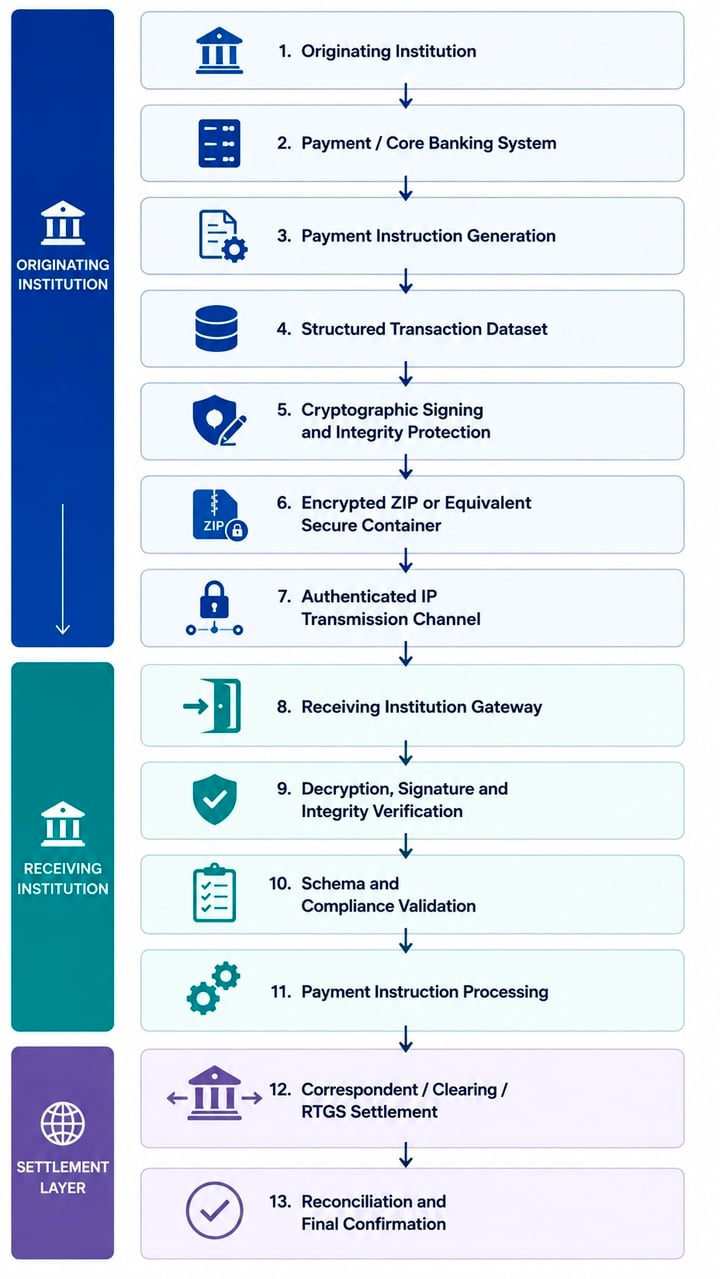
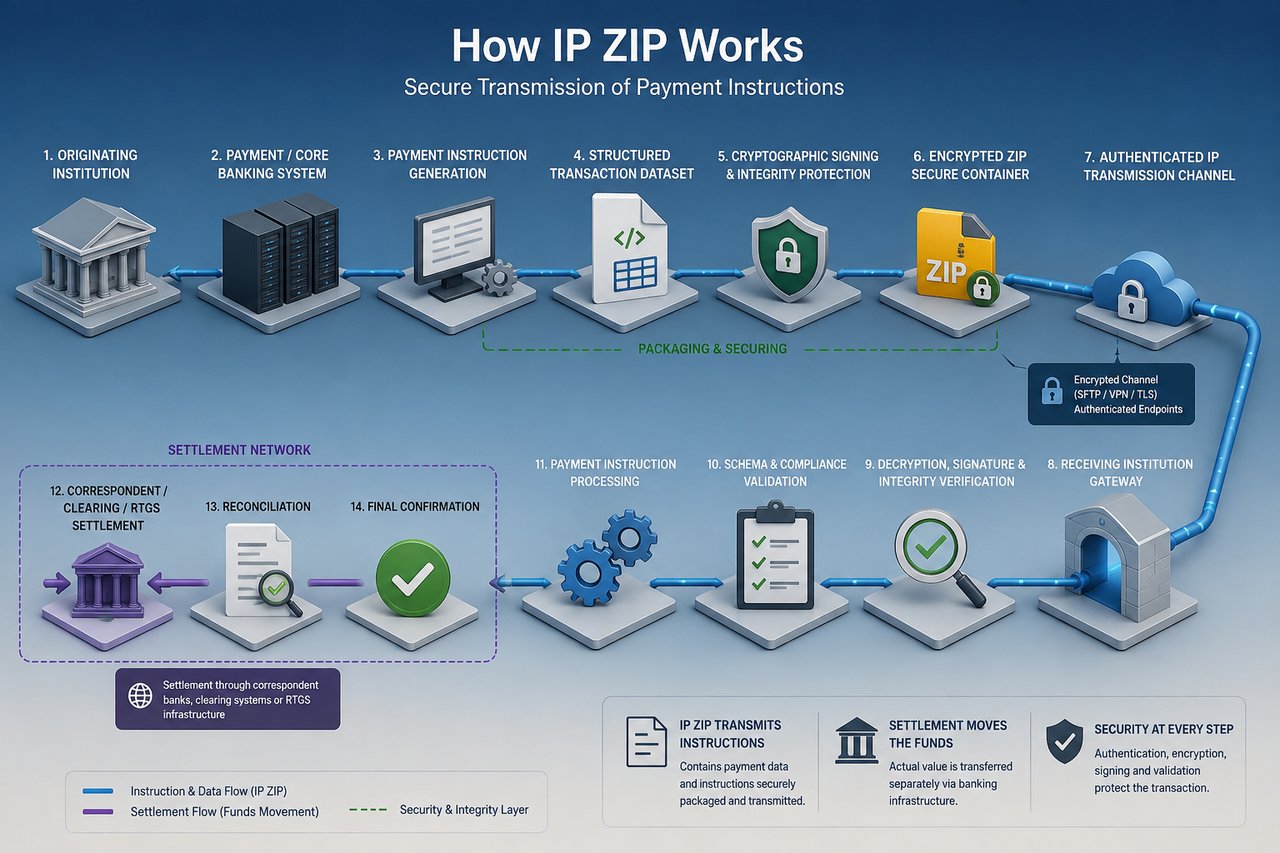
1. तकनीकी संरचना
विधिवत संरचित IP ZIP लेन-देन को बाईं ओर दिए गए चित्र के अनुसार दर्शाया जा सकता है।
इसलिए निर्णायक भेद परिवहन स्तर, निर्देश स्तर और निपटान स्तर के बीच है।
इन स्तरों को परस्पर मिश्रित नहीं किया जाना चाहिए।
2. सुरक्षित लेन-देन के पात्र के रूप में ZIP फ़ाइल
ZIP घटक मुख्यतः कंटेनरीकरण एवं पैकेजिंग तंत्र के रूप में कार्य करता है।
लेनदेन के घटकों को अलग-अलग प्रेषित करने के बजाय, प्रवर्तक संस्था संबंधित फ़ाइलों को एकल नियंत्रित पैकेज में संकलित कर सकती है।
सहमत द्विपक्षीय विनिर्देश के अनुसार, ऐसे पैकेज में निम्नलिखित सम्मिलित हो सकते हैं:
- संरचित भुगतान निर्देश;
- XML भुगतान संदेश;
- ISO 20022-संगत डेटासेट;
- JSON लेनदेन ऑब्जेक्ट;
- CSV या निश्चित-प्रारूप वाले लेनदेन रिकॉर्ड;
- स्वामित्वाधीन अंतरबैंक भुगतान फ़ाइलें;
- देनदार और लेनदार की जानकारी;
- प्रवर्तक एवं लाभार्थी खाते की जानकारी;
- लेन-देन पहचानकर्ता;
- मुद्रा और राशि संबंधी जानकारी;
- अनुरोधित निष्पादन और मूल्य तिथियाँ;
- कॉरेस्पोंडेंट बैंक के निर्देश;
- मध्यस्थ बैंक की जानकारी;
- प्रेषण संबंधी जानकारी;
- निपटान-मार्ग संबंधी जानकारी;
- अनुपालन दस्तावेज़ीकरण;
- KYC या KYB संदर्भ;
- निधि के स्रोत संबंधी जानकारी;
- लेन-देन मैनिफ़ेस्ट;
- डिजिटल हस्ताक्षर;
- क्रिप्टोग्राफ़िक हैश;
- प्रमाणपत्र;
- टाइमस्टैम्प;
- समाधान (रिकंसिलिएशन) फ़ाइलें; और
- नियंत्रण योग।
इसलिए अभिलेख-संग्रह में प्राथमिक भुगतान निर्देश और उस निर्देश को प्रमाणित करने, मान्य करने, संसाधित करने तथा समाधान करने के लिए आवश्यक सहायक जानकारी, दोनों समाविष्ट हो सकती हैं।
संपीड़न (कम्प्रेशन) तकनीकी रूप से आनुषंगिक है। मुख्य उद्देश्य नियंत्रित पैकेजिंग और प्रेषण है।
अतः ZIP आर्काइव को कभी भी इस बात का प्रमाण नहीं माना जाना चाहिए कि आर्काइव में दर्शाई गई निधियाँ विद्यमान हैं, उपलब्ध हैं, भारमुक्त हैं या उनका निपटान हो चुका है।
3. संरचित भुगतान निर्देश
उचित रूप से डिज़ाइन किए जाने पर, IP ZIP पैकेज में निहित भुगतान निर्देश पारंपरिक संरचित वित्तीय संदेशों के समतुल्य कार्य कर सकता है।
उदाहरण के लिए, कोई संस्थान ऐसा XML निर्देश भेज सकता है जिसमें ISO 20022 pacs.008 संदेश में सामान्यतः पाई जाने वाली जानकारी के अनुरूप फ़ील्ड हों, जिनमें शामिल हैं:
- संदेश पहचान;
- निर्माण की तिथि और समय;
- लेनदेनों की संख्या;
- निपटान संबंधी जानकारी;
- निर्देश देने वाला एजेंट;
- निर्देशित एजेंट;
- ऋणी;
- देनदार खाता;
- देनदार एजेंट;
- लेनदार एजेंट;
- ऋणदाता;
- लेनदार खाता;
- निर्दिष्ट राशि;
- मुद्रा;
- शुल्क वहनकर्ता;
- भुगतान की पहचान;
- आरंभ से अंत तक पहचान; और
- प्रेषण संबंधी जानकारी।
मूल अंतर यह है कि डेटा संरचना निपटान तंत्र का निर्धारण नहीं करती।
तकनीकी रूप से वैध भुगतान निर्देश प्राप्त करने वाली प्रणाली द्वारा प्राप्त, प्रमाणित और स्वीकार किया जा सकता है, जबकि संबंधित वित्तीय निपटान लंबित रह सकता है।
अतः:
निर्देश प्राप्त होना ≠ निधि प्राप्त होना
निर्देश प्रमाणित ≠ निधियों का निपटान हुआ
फ़ाइल का सफलतापूर्वक आयात ≠ लाभार्थी के खाते में अंतिम निधि जमा होना
सर्वर की पावती ≠ निपटान की पुष्टि
यह अंतर वैकल्पिक अंतरण पद्धतियों के प्रति IFB के दृष्टिकोण का मूल आधार है।
4. प्रेषण प्रोटोकॉल
संस्थागत IP ZIP प्रेषण केवल नियंत्रित और प्रमाणित संचार परिवेश के माध्यम से ही किए जाने चाहिए।
द्विपक्षीय तकनीकी व्यवस्था के अनुसार, प्रेषण में निम्नलिखित जैसी प्रौद्योगिकियों का उपयोग किया जा सकता है:
SFTP
SSH पर सुरक्षित फ़ाइल अंतरण प्रोटोकॉल एन्क्रिप्टेड परिवहन, सर्वर प्रमाणीकरण और नियंत्रित उपयोगकर्ता प्रमाणीकरण प्रदान करता है।
संस्थागत कनेक्टिविटी के लिए सामान्यतः केवल पासवर्ड-आधारित प्रमाणीकरण की तुलना में सार्वजनिक-कुंजी प्रमाणीकरण को प्राथमिकता दी जानी चाहिए।
FTPS
जहाँ पुराने (लीगेसी) बुनियादी ढाँचे में आवश्यक हो, वहाँ FTP को TLS के माध्यम से सुरक्षित किया जा सकता है, बशर्ते उपयुक्त प्रमाणपत्र सत्यापन, एन्क्रिप्शन मानक और अभिगम नियंत्रण लागू किए गए हों।
HTTPS / REST API
पैकेज को TLS और उपयुक्त एप्लिकेशन-स्तरीय प्रमाणीकरण का उपयोग करते हुए प्रमाणित HTTPS एंडपॉइंट या API आर्किटेक्चर के माध्यम से प्रेषित किया जा सकता है।
म्यूचुअल TLS
उच्चतर आश्वासन वाले संस्थागत कनेक्शनों के लिए, म्यूचुअल TLS (mTLS) दोनों अंतिम बिंदुओं को डिजिटल प्रमाणपत्रों का उपयोग करके एक-दूसरे को प्रमाणित करने की अनुमति देता है।
यह केवल एकपक्षीय सर्वर प्रमाणीकरण की तुलना में अप्राधिकृत अंतिम बिंदुओं के विरुद्ध सारभूत रूप से अधिक सुदृढ़ संरक्षण प्रदान करता है।
VPN
एप्लिकेशन-स्तर पर प्रेषण होने से पहले, भाग लेने वाली संस्थाओं के बीच साइट-टू-साइट IPSec या समकक्ष VPN द्वारा एक एन्क्रिप्टेड निजी सुरंग स्थापित की जा सकती है।
समर्पित निजी कनेक्टिविटी
जहाँ लेन-देन की मात्रा, सुरक्षा अपेक्षाएँ या संस्थागत जोखिम प्रोफ़ाइल इसे उचित ठहराएँ, वहाँ सार्वजनिक इंटरनेट के माध्यम से संप्रेषण के पूरक या विकल्प के रूप में समर्पित अथवा निजी नेटवर्क कनेक्टिविटी का उपयोग किया जा सकता है।
परिचालन सक्रियण से पूर्व सटीक प्रोटोकॉल पर द्विपक्षीय सहमति आवश्यक है।
5. एंडपॉइंट प्रमाणीकरण
प्राप्तकर्ता संस्था को यह सुनिश्चित करना होगा कि संप्रेषण उसी संस्था से उत्पन्न हुआ है जिसका वह प्रतिनिधित्व करने का दावा करता है।
संबंधित नियंत्रणों में निम्नलिखित सम्मिलित हो सकते हैं:
- संस्थागत डिजिटल प्रमाणपत्र;
- SSH सार्वजनिक/निजी कुंजी युग्म;
- म्यूचुअल TLS प्रमाणपत्र;
- API क्रेडेंशियल;
- IP अनुमत-सूची निर्धारण;
- VPN प्रमाणीकरण;
- हार्डवेयर सुरक्षा मॉड्यूल;
- जहाँ उपयुक्त हो, सर्टिफ़िकेट पिनिंग;
- बहु-कारक प्रशासनिक प्रमाणीकरण;
- नियंत्रित सेवा खाते;
- भूमिका-आधारित अभिगम नियंत्रण; तथा
- उत्पादन और परीक्षण परिवेशों का पृथक्करण।
केवल IP पता संस्थागत पहचान का पर्याप्त प्रमाण नहीं है।
इसी प्रकार, किसी एंडपॉइंट, सर्वर लॉगिन, API क्रेडेंशियल या ZIP पासवर्ड का कब्ज़ा अंतर्निहित निधियों के स्वामित्व को स्थापित नहीं करता।
6. एन्क्रिप्शन
गोपनीयता सामान्यतः एक से अधिक स्तरों पर स्थापित की जानी चाहिए।
ट्रांसपोर्ट एन्क्रिप्शन
संचार चैनल को TLS या SSH जैसे समुचित रूप से विन्यस्त समकालीन प्रोटोकॉल द्वारा एन्क्रिप्ट किया जाना चाहिए।
यह पारगमन के दौरान सूचना की सुरक्षा करता है।
पेलोड एन्क्रिप्शन
जहाँ आवश्यक हो, लेनदेन पैकेज को अतिरिक्त रूप से एन्क्रिप्ट भी किया जा सकता है।
इससे वित्तीय जानकारी को संप्रेषण माध्यम से स्वतंत्र रूप से सुरक्षा मिलती है और उन स्थितियों में जोखिम में उल्लेखनीय कमी आ सकती है जहाँ फ़ाइलें अस्थायी रूप से संग्रहीत की जाती हैं, मध्यवर्ती अवसंरचना से होकर गुज़रती हैं, अभिलेखागार में रखी जाती हैं या अतुल्यकालिक रूप से संसाधित होती हैं।
स्थिर अवस्था में एन्क्रिप्शन
संसाधन की प्रतीक्षा कर रही फ़ाइलों को उचित पहुँच प्रतिबंधों और संग्रहीत डेटा के एन्क्रिप्शन (एन्क्रिप्शन ऐट रेस्ट) के साथ नियंत्रित भंडारण परिवेश के भीतर संरक्षित किया जाना चाहिए।
तथापि, एन्क्रिप्शन गोपनीयता स्थापित करता है। यह लेन-देन की वित्तीय वैधता स्थापित नहीं करता।
7. क्रिप्टोग्राफ़िक सत्यनिष्ठा
प्राप्तकर्ता संस्था को यह निर्धारित करने में भी सक्षम होना चाहिए कि प्रेषित पैकेज में निर्माण के पश्चात कोई परिवर्तन किया गया है या नहीं।
इसलिए पैकेज या उसकी घटक फ़ाइलों के लिए एक क्रिप्टोग्राफ़िक हैश तैयार किया जा सकता है।
उदाहरण के लिए:
मूल लेन-देन पैकेज
→ क्रिप्टोग्राफ़िक हैश तैयार किया जाता है
→ पैकेज प्रेषित किया जाता है
→ प्राप्तकर्ता प्रणाली स्वतंत्र रूप से हैश की गणना करती है
→ गणना किए गए हैश की तुलना प्रेषित या हस्ताक्षरित हैश से की जाती है
बेमेल का अर्थ है कि प्राप्त पैकेज उस पैकेज से क्रिप्टोग्राफ़िक रूप से समरूप नहीं है जिसे मूल रूप से प्रमाणित किया गया था।
अखंडता सत्यापन के लिए आधुनिक क्रिप्टोग्राफ़िक हैश एल्गोरिदम, जैसे कार्यान्वयन के अनुसार उपयुक्त होने पर SHA-2 या SHA-3 परिवारों के एल्गोरिदम, का उपयोग किया जा सकता है।
8. डिजिटल हस्ताक्षर
डिजिटल हस्ताक्षर का कार्य एन्क्रिप्शन से मूलतः भिन्न होता है।
एन्क्रिप्शन गोपनीयता की रक्षा करता है।
हैशिंग अखंडता स्थापित करने में सहायक होती है।
उचित रूप से कार्यान्वित डिजिटल हस्ताक्षर निम्नलिखित स्थापित करने में सहायक हो सकता है:
- प्रामाणिकता - पैकेज पर संबंधित निजी कुंजी से हस्ताक्षर किए गए थे;
- अखंडता - हस्ताक्षरित डेटा में बाद में कोई परिवर्तन नहीं किया गया है; और
- उत्तरदायित्व - हस्ताक्षर को लागू PKI और शासन ढाँचे के अधीन, संबंधित संस्थागत क्रेडेंशियल से संबद्ध किया जा सकता है।
प्राप्तकर्ता संस्था को लेन-देन निर्देश के भुगतान प्रसंस्करण में प्रवेश करने से पूर्व हस्ताक्षर का संबंधित विश्वसनीय प्रमाणपत्र अथवा सार्वजनिक कुंजी से सत्यापन करना चाहिए।
निजी हस्ताक्षर कुंजियों को उपयुक्त रूप से सुरक्षित रखा जाना चाहिए, अधिमानतः संस्थागत कुंजी-प्रबंधन अवसंरचना के माध्यम से और, जहाँ आवश्यक हो, हार्डवेयर सिक्योरिटी मॉड्यूल (HSM) के माध्यम से।
9. रीप्ले और दोहराव से सुरक्षा
वित्तीय फ़ाइल प्रेषण में ऐसे नियंत्रण आवश्यक हैं जो एक ही वैध निर्देश के बार-बार प्रस्तुत किए जाने से सुरक्षा प्रदान करें।
अतः उपयुक्त रूप से अभिकल्पित वास्तुकला में विशिष्ट लेनदेन पहचानकर्ताओं तथा निम्नलिखित जैसे उपयुक्त नियंत्रणों का समावेश होना चाहिए:
- अद्वितीय संदेश आईडी;
- विशिष्ट लेन-देन आईडी;
- टाइमस्टैम्प;
- अनुक्रम संख्याएँ;
- फ़ाइल पहचानकर्ता;
- डुप्लिकेट संदेशों की पहचान;
- आइडेम्पोटेंसी नियंत्रण;
- प्रसंस्करण-स्थिति रजिस्टर; और
- पूर्व में संसाधित निर्देशों के साथ मिलान।
प्राप्तकर्ता संस्था को सहमत संचालन प्रक्रिया के अनुसार दोहराए गए निर्देशों को अस्वीकार करना, पृथक् रखना या उनकी जाँच करनी चाहिए।
10. फ़ाइल सत्यापन
फ़ाइल की सफल प्राप्ति से सत्यापन प्रारंभ होना चाहिए, स्वचालित निपटान नहीं।
एक सुरक्षित प्रसंस्करण परिवेश पैकेज को कई क्रमिक नियंत्रणों के अधीन कर सकता है:
चरण 1 – परिवहन सत्यापन
इस बात की पुष्टि कि पैकेज अधिकृत माध्यम से प्राप्त हुआ।
चरण 2 – एंडपॉइंट प्रमाणीकरण
प्रेषक प्रणाली तथा संस्थागत प्रमाण-पत्रों की पुष्टि।
चरण 3 – मैलवेयर एवं फ़ाइल-सुरक्षा नियंत्रण
भुगतान अवसंरचना में प्रविष्ट करने से पूर्व आर्काइव फ़ाइल और उसकी घटक फ़ाइलों का निरीक्षण।
चरण 4 – क्रिप्टोग्राफ़िक सत्यापन
हैश, हस्ताक्षर और प्रमाणपत्रों का सत्यापन।
चरण 5 – संरचनात्मक सत्यापन
इस बात की पुष्टि कि फ़ाइलें सहमत स्कीमा, नामकरण परिपाटियों, वर्ण एन्कोडिंग और डेटा विनिर्देश के अनुरूप हैं।
चरण 6 – अर्थगत सत्यापन
इस बात की पुष्टि कि अनिवार्य भुगतान फ़ील्ड मौजूद हैं और आंतरिक रूप से सुसंगत हैं।
चरण 7 – लेनदेन सत्यापन
मुद्रा, राशि, खातों, रूटिंग जानकारी, लेन-देन संदर्भों और निपटान निर्देशों का सत्यापन।
चरण 8 – अनुपालन सत्यापन
AML, प्रतिबंध (सैंक्शन), KYC/KYB, लेनदेन-निगरानी तथा अन्य लागू नियंत्रण।
चरण 9 – निपटान सत्यापन
इस बात की पुष्टि कि एक वास्तविक तंत्र विद्यमान है जिसके माध्यम से संबंधित वित्तीय मूल्य का निपटान किया जा सकता है।
इन नियंत्रणों के पूर्ण होने के पश्चात ही, प्राप्तकर्ता संस्था की लागू प्रक्रियाओं के अनुसार, किसी निर्देश को निष्पादन के लिए आगे बढ़ाया जाना चाहिए।
11. पावती निपटान नहीं है
IP ZIP परिवेश कई तकनीकी पावती संदेश उत्पन्न कर सकता है।
उदाहरण के लिए:
ACK – फ़ाइल प्राप्त हुई
इससे केवल यह सिद्ध होता है कि प्राप्तकर्ता एंडपॉइंट को पैकेज प्राप्त हुआ।
ACK – फ़ाइल प्रमाणित
इससे स्थापित होता है कि प्रमाणीकरण नियंत्रण सफलतापूर्वक पूर्ण किए गए थे।
ACK – फ़ाइल सत्यापित
इससे स्थापित होता है कि पैकेज लागू संरचनात्मक या तकनीकी सत्यापन की शर्तों को पूरा करता है।
ACK – निर्देश स्वीकृत
इससे यह स्थापित हो सकता है कि भुगतान निर्देश प्राप्तकर्ता संस्थान के प्रसंस्करण कार्यप्रवाह में प्रविष्ट हो चुका है।
इनमें से किसी भी स्थिति का अनिवार्य रूप से यह अर्थ नहीं है:
निपटान पूर्ण
निपटान के लिए एक पृथक वित्तीय घटना आवश्यक है।
यह अंतर पारंपरिक वित्तीय संदेशन के समान है, जहाँ भुगतान संदेश की सफल डिलीवरी और स्वीकृति को अंतर्निहित मौद्रिक दायित्व के अंतिम निपटान से अलग समझना आवश्यक होता है।
12. अंतर्निहित लेन-देन का निपटान
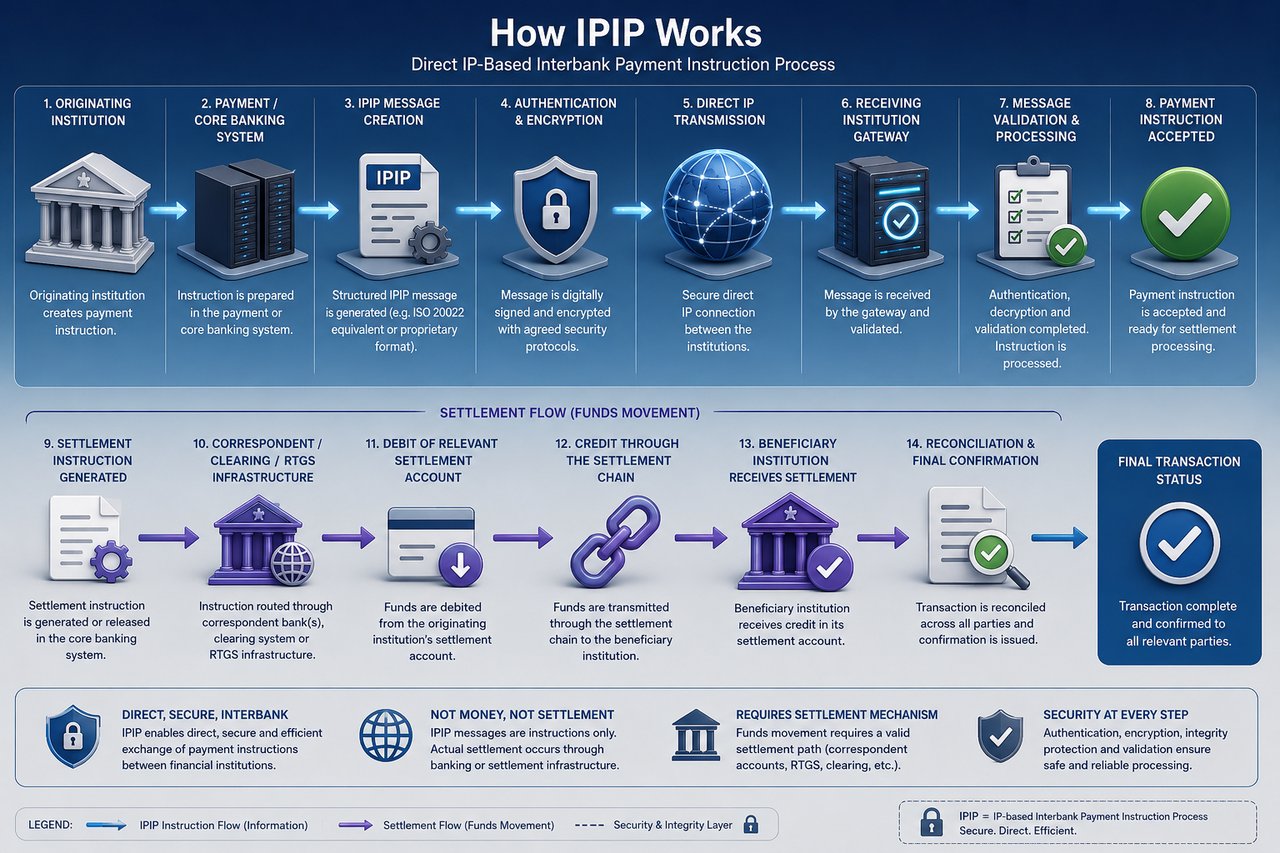
एक बार IP ZIP भुगतान निर्देश के प्रमाणीकृत, सत्यापित, स्वीकृत और प्राधिकृत हो जाने पर, अंतर्निहित मौद्रिक मूल्य का निपटान किसी उपयुक्त वित्तीय अवसंरचना के माध्यम से किया जाना आवश्यक है।
संबंधित मुद्राओं, संस्थाओं और क्षेत्राधिकारों के आधार पर, निपटान निम्नलिखित के माध्यम से हो सकता है:
- कॉरेस्पोंडेंट बैंकिंग;
- नोस्ट्रो/वोस्ट्रो खाते;
- केंद्रीय बैंक खाते;
- RTGS अवसंरचना;
- मान्यता प्राप्त क्लियरिंग प्रणालियाँ;
- घरेलू भुगतान प्रणालियाँ;
- तात्कालिक भुगतान अवसंरचनाएँ;
- कॉरेस्पोंडेंट निपटान बैंक; अथवा
- कोई अन्य कानूनी एवं परिचालनात्मक रूप से मान्यता प्राप्त निपटान व्यवस्था।
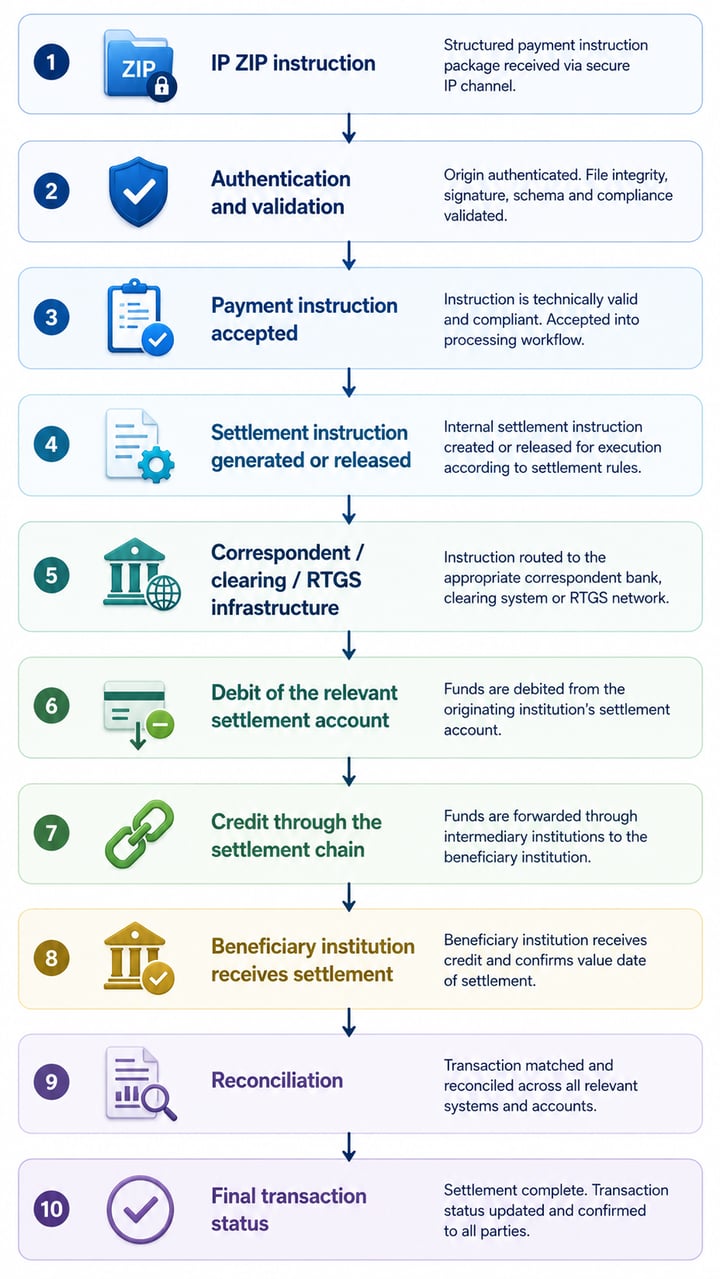
अतः एक सरलीकृत लेन-देन प्रवाह को ग्राफ़िक में दर्शाए अनुसार प्रस्तुत किया जा सकता है।
अतः वित्तीय मूल्य का अंतरण ZIP आर्काइव फ़ाइल के माध्यम से नहीं, बल्कि निपटान अवसंरचना के माध्यम से होता है।
13. ISO 20022 pacs.008 से तुलना
इस अंतर को संकल्पनात्मक रूप से इस प्रकार दर्शाया जा सकता है:
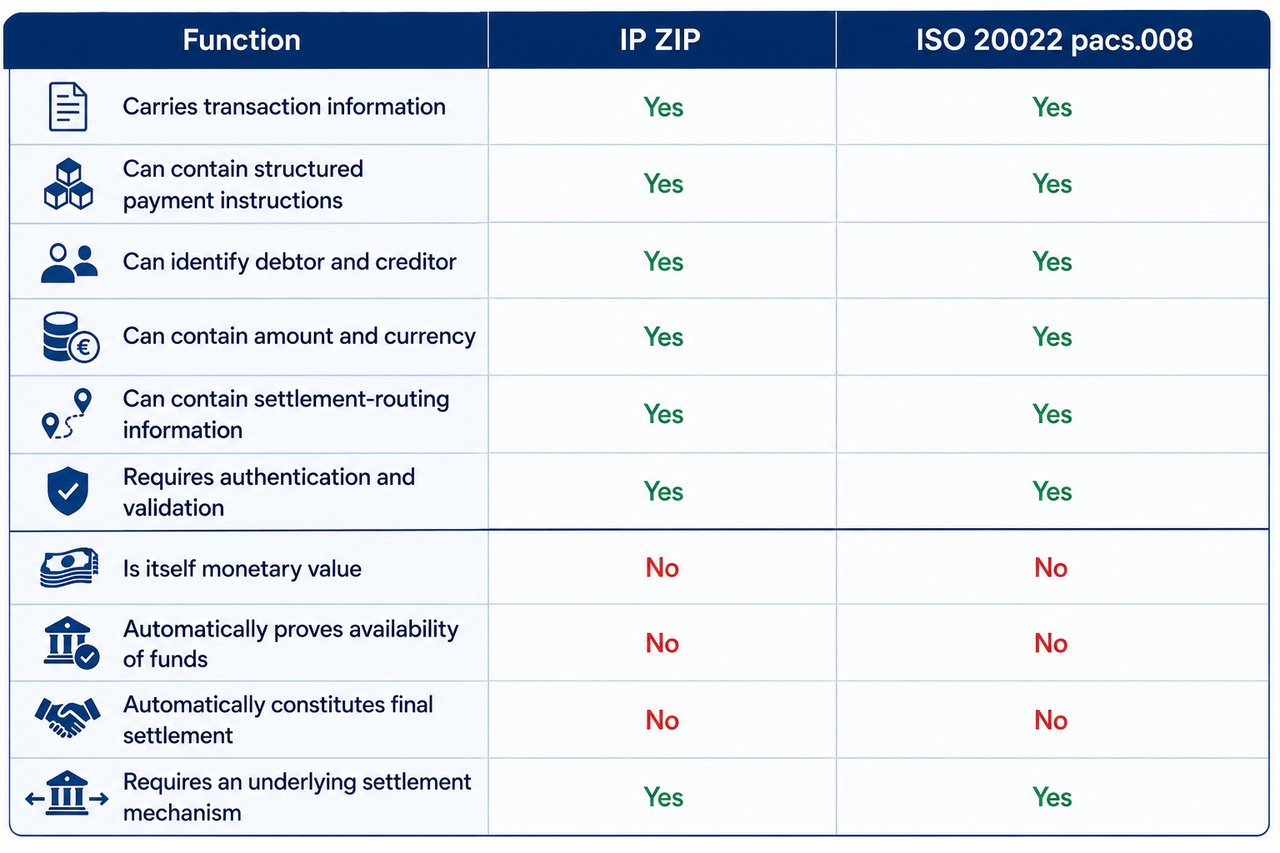
यह तुलना कार्यात्मक है, मानक-निर्धारक नहीं। pacs.008 एक औपचारिक रूप से परिभाषित ISO 20022 वित्तीय संदेश है। “IP ZIP” कोई समतुल्य अंतरराष्ट्रीय रूप से मानकीकृत संदेश प्रकार नहीं है।
इसलिए IP ZIP आर्किटेक्चर में संदेश स्कीमा, सुरक्षा आर्किटेक्चर, प्रमाणीकरण नियम, पावती तर्क, अपवाद प्रबंधन, समाधान (रिकंसिलिएशन) प्रक्रिया और निपटान संबंध द्विपक्षीय रूप से परिभाषित करने होंगे।
14. सुरक्षा सिद्धांत
IFB सभी वैकल्पिक अंतरण पद्धतियों पर एक मूलभूत भेद लागू करता है:
सुरक्षित प्रेषण यह सिद्ध करता है कि डेटा को सुरक्षित रूप से प्रेषित किया जा सकता है। यह सिद्ध नहीं करता कि धनराशि का निपटान किया जा सकता है।
- एन्क्रिप्शन निधियों को प्रमाणित नहीं करता।
- डिजिटल हस्ताक्षर निधियों का प्रमाण नहीं होता।
- सर्वर पर दिखने वाली शेष राशि निधि का प्रमाण नहीं है।
- लेन-देन फ़ाइल से निधि प्रमाणित नहीं होती।
- फ़ाइल का सफलतापूर्वक ग्रहण हो जाना निधि का प्रमाण नहीं है।
- तकनीकी पावती निपटान का प्रमाण नहीं होती।
निर्णायक वित्तीय प्रश्न यह बना रहता है कि क्या मूल संस्था के पास सत्यापित तरलता और ऐसा परिचालनात्मक निपटान मार्ग है, जो मान्यता प्राप्त बैंकिंग अवसंरचना के माध्यम से संबंधित मौद्रिक मूल्य उपलब्ध कराने में सक्षम हो।
15. IFB स्वीकृति ढाँचा
IFB, IP ZIP ट्रांसमिशन पर केवल अनुमोदित संस्थागत प्रतिपक्षों और स्वीकृत ग्राहकों के लिए, संतोषजनक तकनीकी, कानूनी और अनुपालन समीक्षा के पश्चात ही विचार कर सकता है।
प्रोडक्शन (लाइव) कनेक्टिविटी स्थापित होने से पहले, IFB निम्नलिखित के सत्यापन की अपेक्षा कर सकता है:
- प्रवर्तक संस्था;
- लेन-देन को प्रेषित करने का संस्थागत प्राधिकार;
- हितलाभकारी स्वामित्व और लेनदेन के पक्षकार;
- निधियों का स्रोत और वैधता;
- अंतर्निहित आर्थिक प्रयोजन;
- प्रेषण एवं प्राप्ति अवसंरचना;
- एंडपॉइंट का स्वामित्व;
- IP और नेटवर्क संरचना;
- प्रमाणीकरण पद्धति;
- प्रमाणपत्र और क्रिप्टोग्राफ़िक क्रेडेंशियल;
- एन्क्रिप्शन मानक;
- फ़ाइल प्रारूप और स्कीमा;
- भुगतान-संदेश संरचना;
- लेन-देन पहचान पद्धति;
- पावती प्रोटोकॉल;
- दोहराव एवं पुनः-प्रसारण (रिप्ले) नियंत्रण;
- अपवाद प्रबंधन;
- मिलान (रिकंसिलिएशन) प्रक्रियाएँ;
- कॉरेस्पोंडेंट संबंध;
- निपटान खाते;
- चलनिधि व्यवस्थाएँ; और
- अंतिम निपटान मार्ग।
केवल तकनीकी अंतर-संचालनीयता पर्याप्त नहीं है।
IFB, IP ZIP पैकेज के सफल प्रेषण को निधियों की प्राप्ति नहीं मानेगा। लेनदेन वित्तीय रूप से तभी पूर्ण होता है जब संबंधित मूल्य सहमत बैंकिंग या निपटान अवसंरचना के माध्यम से सफलतापूर्वक निपटाया जा चुका हो और निपटान का स्वतंत्र रूप से मिलान किया जा सके।
मूल सिद्धांत
IP ZIP किसी निर्देश का सुरक्षित प्रेषण है। निपटान संबंधित वित्तीय मूल्य का अंतरण है।
ये दोनों प्रक्रियाएँ एक ही लेन-देन कार्यप्रवाह का हिस्सा हो सकती हैं, परंतु वे एक ही घटना नहीं हैं।
संस्थागत बैंकिंग शब्दावली में:
संदेश प्रेषण → प्रमाणीकरण → सत्यापन → स्वीकृति → निष्पादन → निपटान → मिलान
केवल लागू निपटान प्रक्रिया के पूर्ण होने से ही यह स्थापित होता है कि लेनदेन का मौद्रिक चरण पूरा हो गया है।
IP Direct
IP Direct
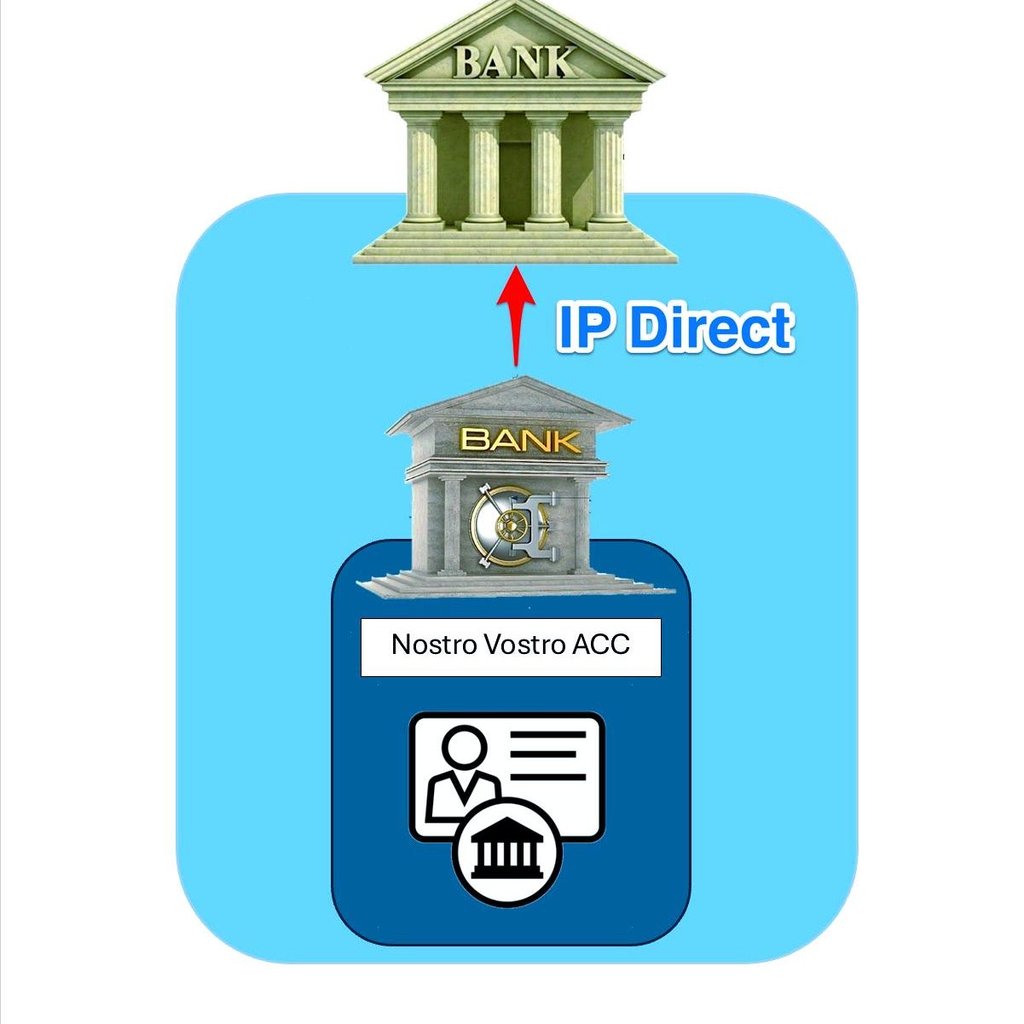
IP Direct तंत्र में अंतर-बैंक संचालन के संदर्भ में एक विशिष्ट लेन-देन प्रक्रिया शामिल होती है। स्पष्टीकरण इस प्रकार है:
नोस्ट्रो-वोस्ट्रो खाता संबंध: इस लेन-देन का आधार दो बैंकिंग संस्थाओं के बीच ‘नोस्ट्रो-वोस्ट्रो’ खाता संबंध की स्थापना है। इस परिदृश्य में, ‘आदेशकर्ता बैंक’ International Finance Bank (IFB) के पास एक ‘नोस्ट्रो’ (इतालवी भाषा में ‘हमारा’: ‘आपके पास हमारा खाता’) खाता रखता है, और IFB पारस्परिक रूप से आदेशकर्ता बैंक की ओर से एक ‘वोस्ट्रो’ (‘आपका’: ‘हमारे पास आपका खाता’) खाता रखता है। यह द्विपक्षीय खाता व्यवस्था IP Direct लेन-देन को सुगम बनाने के लिए निर्णायक है।
IP डायरेक्ट तंत्र: IP डायरेक्ट पद्धति के उपयोग में, आदेशकर्ता बैंक एक ऐसा लेन-देन आरंभ करता है जो दोनों बैंकों की एकीकृत भुगतान प्रणालियों के माध्यम से सीधे संसाधित होता है। यह प्रक्रिया SWIFT (सोसाइटी फ़ॉर वर्ल्डवाइड इंटरबैंक फ़ाइनेंशियल टेलीकम्युनिकेशन) जैसी अंतर्राष्ट्रीय भुगतान प्रणालियों के अधिक पारंपरिक और प्रायः अधिक जटिल मार्गों से बचकर चलती है। IP डायरेक्ट का प्रमुख लाभ बैंकों के बीच स्थापित प्रत्यक्ष संचार माध्यम के कारण लेन-देन के शीघ्र निष्पादन और संभवतः कम लेन-देन लागत की संभावना है।
लेन-देन प्रवाह: IP Direct लेन-देन में, आदेशकर्ता बैंक स्थापित नोस्ट्रो-वोस्ट्रो संबंध का उपयोग करते हुए सीधे IFB को भुगतान आदेश जारी करता है। यह आदेश प्राप्त होने पर IFB प्राप्त निर्देशों के अनुसार संबंधित खातों में जमा या नामे प्रविष्टि करता है। यह प्रक्रिया प्रायः सरल होती है और मानक प्रक्रियाओं की तुलना में अधिक कुशल हो सकती है, विशेषकर उन बैंकों के लिए जिनके लेन-देन की मात्रा अधिक है या जिन्हें त्वरित प्रसंस्करण की आवश्यकता है।
प्रभावकारिता की शर्तें: IP Direct के इष्टतम रूप से कार्य करने के लिए कई शर्तों का पूरा होना आवश्यक है:
- सुदृढ़ प्रौद्योगिकी अवसंरचना: दोनों बैंकों के पास प्रत्यक्ष अंतर-बैंक संचार को संभालने में सक्षम उन्नत प्रौद्योगिकी प्रणालियाँ होनी चाहिए।
- विनियामक अनुपालन: लेन-देन को उन क्षेत्राधिकारों के विनियामक ढाँचों का पालन करना होगा जिनमें दोनों बैंक कार्यरत हैं।
- परिचालन दक्षता: इन प्रत्यक्ष लेनदेन को अनावश्यक विलंब के बिना सुगम बनाने के लिए बैंकों की आंतरिक प्रक्रियाओं का समन्वित होना आवश्यक है।
वैकल्पिक विचारणीय बिंदु: यद्यपि IP Direct कुछ लाभ प्रदान करता है, फिर भी संभावित सीमाओं या विकल्पों को स्वीकार करना महत्वपूर्ण है:
- SWIFT नेटवर्क: जिन बैंकों के बीच नोस्ट्रो-वोस्ट्रो संबंध स्थापित नहीं है, उनके लिए SWIFT नेटवर्क एक विश्वसनीय, यद्यपि संभावित रूप से धीमा, विकल्प बना रहता है।
- ब्लॉकचेन प्रौद्योगिकी: ब्लॉकचेन और डिस्ट्रिब्यूटेड लेजर प्रौद्योगिकी जैसी उभरती प्रौद्योगिकियाँ अंतरराष्ट्रीय लेनदेन के लिए एक अन्य विकल्प प्रस्तुत करती हैं, जो बढ़ी हुई पारदर्शिता और कम लागत का वचन देती हैं।
वैकल्पिक या पारंपरिक अंतरण विधियों से जुड़ी शब्दावली की व्याख्या बैंकिंग अवसंरचना के संदर्भ में की जानी चाहिए। ऐसे शब्द संचार माध्यमों, आंतरिक प्रसंस्करण विधियों या ऐतिहासिक प्रथाओं का वर्णन कर सकते हैं, किंतु वे विनियमित संस्थाओं, मान्यता प्राप्त भुगतान प्रणालियों और औपचारिक निपटान प्रक्रियाओं की आवश्यकता का स्थान नहीं लेते।
किसी भी अंतरण को, चाहे उसकी शब्दावली कुछ भी हो, अंततः स्थापित वित्तीय प्रणाली के भीतर संसाधित, क्लियर और मिलान किया जाना आवश्यक है।



अगला चरण
परिचय का अनुरोध करें
कुछ पंक्तियों में हमें बताएँ कि आप कौन हैं और आपके मन में क्या है। आपकी पूछताछ सीधे बैंक तक पहुँचती है और उसे गोपनीय रखा जाता है।
बातचीत करना चाहेंगे? 30 मिनट की वीडियो कॉन्फ़्रेंस बुक करें।
कुंजी विनिमय
वित्तीय संस्थानों के लिए IPIP की-एक्सचेंज प्रक्रिया
- यदि आपकी प्रतिष्ठित वित्तीय संस्था हमें IPIP प्रेषित करना चाहती है, तो हम आपसे विनम्र अनुरोध करते हैं कि यहाँ दिए गए IPIP सत्यापन प्रक्रिया संबंधी दिशानिर्देश डाउनलोड करें और उनका सावधानीपूर्वक पालन करें।
- sFTP के लिए कृपया यहाँ दिए गए दिशानिर्देशों का पालन करें।
- अपने IPIP या sFTP के लिए गतिशील आउटपुट AES कोड (कुंजी) उत्पन्न करने हेतु कृपया यहाँ क्लिक करें।
यदि आप हमारे पास स्थित अपने खातों में निधि या परिसंपत्तियाँ अंतरित करने के तरीके के बारे में और जानना चाहते हैं, तो कृपया Marie Mayer से संपर्क करें।