हमारे वित्तीय लेन-देन की सुरक्षा एवं सत्यनिष्ठा
हमारे जैसे बैंक विशिष्ट परिचालन क्षेत्रों को संभालने के लिए विशेषीकृत सर्वर अवसंरचनाओं का उपयोग करते हैं। सिस्टम आर्किटेक्चर संबंधी आवश्यकताओं और वित्तीय विनियमों के आधार पर, प्रमुख सर्वर प्रकार निम्नलिखित हैं:
1. कोर बैंकिंग सर्वर
ये सर्वर केंद्रीय परिचालन आधार का निर्माण करते हैं और ग्राहक खातों, लेन-देनों तथा अनुपालन का प्रबंधन करते हैं:
- लेनदेन प्रसंस्करण सर्वर: वास्तविक समय में भुगतान प्राधिकरण, धोखाधड़ी जाँच और निपटान निष्पादित करते हैं (उदा., SWIFT, SEPA)।
- खाता प्रबंधन सर्वर: खाते के जीवनचक्र की घटनाओं (खोलना/बंद करना), ब्याज की गणना और चलनिधि की निगरानी का संचालन करते हैं।
- विनियामक अनुपालन सर्वर: AML (धन-शोधन निवारण) जाँच, ऑडिट ट्रेल और रिपोर्टिंग (जैसे IFRS, GDPR) को स्वचालित करते हैं।
2. लेजर सर्वर
अपरिवर्तनीय वित्तीय अभिलेखों के रखरखाव के लिए उत्तरदायी:
- जनरल लेजर सर्वर: खातों में दोहरी प्रविष्टि बहीखाता प्रणाली का अनुरेखण करते हैं, जिससे IFRS जैसे लेखांकन मानकों का अनुपालन सुनिश्चित होता है।
- डिस्ट्रीब्यूटेड लेजर टेक्नोलॉजी (DLT) सर्वर: सीमा-पार भुगतान, KYC सत्यापन और छेड़छाड़-रोधी लेनदेन लॉग के लिए ब्लॉकचेन-आधारित प्रणालियाँ।
3. बाह्य संचार सर्वर
बाह्य संस्थाओं के साथ सुरक्षित अंतःक्रिया सक्षम करते हैं:
- EBICS सर्वर: SEPA भुगतानों के लिए इलेक्ट्रॉनिक बैंकिंग इंटरनेट संचार मानक का प्रबंधन करते हैं, जिसका जर्मनी, फ्रांस और स्विट्ज़रलैंड में व्यापक रूप से उपयोग होता है।
- होस्ट-टू-होस्ट (H2H) सर्वर: उच्च-मात्रा वाले कॉर्पोरेट लेनदेन (जैसे थोक वेतन प्रसंस्करण) के लिए प्रत्यक्ष SFTP/FTPS कनेक्शन।
- API गेटवे सर्वर: वास्तविक समय में भुगतान आरंभ करने और खातों के समेकन के लिए RESTful इंटरफ़ेस प्रदान करते हैं (OAuth2/mTLS के माध्यम से सुरक्षित)।
- Swift इंटरफ़ेस सर्वर: ये बैंक को अंतर-बैंक संदेश-प्रेषण के लिए Swift नेटवर्क से जोड़ते हैं (SCORE कॉर्पोरेट पहुँच के लिए Swift का बंद उपयोगकर्ता समूह है, सर्वर का कोई प्रकार नहीं)।
4. डेटाबेस सर्वर
संरचित वित्तीय डेटा के केंद्रीय भंडार:
- ग्राहक डेटा सर्वर: KYC दस्तावेज़, लेन-देन इतिहास तथा व्यवहार-संबंधी विश्लेषण संग्रहीत करते हैं।
- उत्पाद सूची सर्वर: ऋण, बंधक और जमा दरों जैसी पेशकशों का प्रबंधन करते हैं।
5. सुरक्षा एवं अवसंरचना सर्वर
प्रणाली की अखंडता और विनियामक अनुपालन सुनिश्चित करें:
- हार्डवेयर सिक्योरिटी मॉड्यूल (HSM) सर्वर: डिजिटल हस्ताक्षरों तथा SSL/TLS एन्क्रिप्शन के लिए क्रिप्टोग्राफ़िक कुंजियों की सुरक्षा करते हैं।
- फ़ायरवॉल/VPN सर्वर: नेटवर्क विभाजन और कर्मचारियों के लिए सुरक्षित दूरस्थ पहुँच लागू करते हैं।
- आपदा पुनर्प्राप्ति सर्वर: व्यवधान की स्थिति में व्यावसायिक निरंतरता के लिए बैकअप प्रणालियाँ संचालित करते हैं।
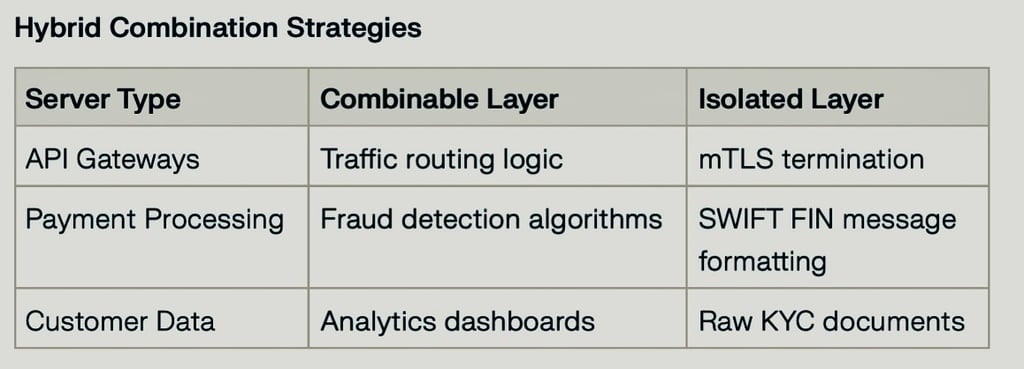
आधुनिक बैंक प्रायः हाइब्रिड आर्किटेक्चर अपनाते हैं, जिनमें स्केलेबिलिटी के लिए ऑन-प्रिमाइसेस कोर सर्वरों को क्लाउड-आधारित DLT नोड के साथ संयोजित किया जाता है। उदाहरण के लिए, कोई बैंक रियल-टाइम मिलान के लिए AWS पर होस्ट किए गए लेजर सर्वरों के साथ IBM के ऑन-प्रिमाइसेस कोर बैंकिंग सर्वरों का उपयोग कर सकता है। यह मॉड्यूलर दृष्टिकोण अनुपालन, निष्पादन और नवाचार के बीच संतुलन स्थापित करता है।
बैंकों को दक्षता के लिए सर्वरों के समेकन और सुरक्षा एवं अनुपालन के लिए पृथक्करण बनाए रखने के बीच संतुलन स्थापित करना होता है। तकनीकी बाध्यताओं और उद्योग की प्रचलित पद्धतियों के आधार पर संयोजित किए जा सकने वाले और न किए जा सकने वाले सर्वरों का विवरण इस प्रकार है:
जिन सर्वरों को संयोजित किया जा सकता है
1. वेब/एप्लिकेशन सर्वर
- संयुक्त पद्धति: वर्चुअलाइज़ेशन (VMware, KVM) या कंटेनराइज़ेशन (Docker/Kubernetes)
- उदाहरण: लोड बैलेंसिंग के साथ हाइपरवाइज़र क्लस्टर पर एकाधिक बैंकिंग पोर्टल (रिटेल, कॉर्पोरेट, मोबाइल) होस्ट करना।
2. डेटाबेस सर्वर
- संयोजन विधि: बहु-किरायेदार (मल्टी-टेनेंट) क्लाउड डेटाबेस (AWS RDS, Azure SQL)
- Oracle/MS SQL कोर बैंकिंग डेटाबेस हाइब्रिड क्लाउड व्यवस्थाओं में PostgreSQL/MongoDB विश्लेषण प्रणालियों के साथ सह-अस्तित्व में रह सकते हैं।
3. बाह्य संचार गेटवे
- संयोजन पद्धति: एकीकृत API गेटवे (Apigee, MuleSoft)
- EBICS, SWIFT और SFTP सेवाएँ प्रोटोकॉल-विशिष्ट माइक्रोसर्विसेज़ के साथ साझा अवसंरचना पर संचालित की जा सकती हैं।
4. आपदा पुनर्प्राप्ति सर्वर
- संयोजन पद्धति: एक्टिव-एक्टिव भू-अतिरिक्तता (जियो-रिडंडेंसी)
- कोर बैंकिंग प्रतिकृतियाँ और बैकअप लेजर सर्वर आपदा-पुनर्प्राप्ति क्लस्टर साझा कर सकते हैं।
5. मिडलवेयर सर्वर
- संयुक्त पद्धति: एंटरप्राइज़ सर्विस बस (ESB)
- भुगतान रूटिंग, अनुपालन जाँच और मुद्रा रूपांतरण सेवाएँ IBM Integration Bus/SAP PI पर एकीकृत।
जिन सर्वरों को पृथक रखा जाना चाहिए
1. मुख्य लेनदेन प्रसंस्करण सर्वर
- कारण: पृथक्करण (भौतिक रूप से या कठोर विभाजन द्वारा) PCI DSS और SOC 2 नियंत्रणों का दायरा घटाता है
- उदाहरण: CICS ट्रांजैक्शन मॉनिटर चलाने वाले IBM zSystems अन्य कार्यभारों के साथ हार्डवेयर साझा नहीं कर सकते।
2. हार्डवेयर सिक्योरिटी मॉड्यूल (HSM) सर्वर
- कारण: FIPS 140-2/140-3 स्तर 3 के लिए समर्पित, छेड़छाड़-रोधी हार्डवेयर अनिवार्य है
- कार्यान्वयन: डिजिटल हस्ताक्षर और एन्क्रिप्शन कुंजियों का संचालन करने वाले Thales/Gemalto HSM।
3. वास्तविक-काल बही-खाता प्रणालियाँ
- कारण: दोहरी प्रविष्टि बहीखाता प्रणाली में परमाणुता (एटॉमिसिटी) आवश्यक है
- उदाहरण: डायरेक्ट-अटैच्ड NVMe स्टोरेज वाले Oracle Financial Services लेजर सर्वर।
4. विनियामक रिपोर्टिंग सर्वर
- कारण: ऑडिट लॉग को परिवर्तन से सुरक्षित रखा जाना चाहिए और GDPR तथा AML कानूनों द्वारा अपेक्षित अवधियों तक संरक्षित किया जाना चाहिए; पृथक्करण से इसे प्रदर्शित करना सरल हो जाता है
- व्यवस्था: MiFID II/FATCA रिपोर्टों के लिए पृथक SQL Server इंस्टेंस।
5. ATM/POS प्राधिकरण प्रणालियाँ
- कारण: 99.999% अपटाइम SLA और नेटवर्क विभाजन संबंधी आवश्यकताएँ
- आर्किटेक्चर: अतिरिक्त (रिडंडेंट) फ़ाइबर चैनल SAN के साथ IBM Power Systems।
तकनीकी बाधाएँ:
- उच्च-मात्रा वाली कोर बैंकिंग प्रणालियों को समर्पित, उच्च-बैंडविड्थ नेटवर्क कनेक्शन की आवश्यकता होती है
- PCI DSS के अनुसार संग्रहीत कार्ड नंबर (PAN) को अपठनीय बनाना और कार्डधारक डेटा परिवेश को खंडित (सेगमेंट) करना आवश्यक है
- Swift ग्राहक सुरक्षा कार्यक्रम (CSP) के लिए आवश्यक है कि Swift अवसंरचना एक संरक्षित सुरक्षित क्षेत्र में स्थित हो
हमने कोर/HSM/लेजर प्रणालियों को पूर्णतः पृथक रखते हुए 80% गैर-महत्वपूर्ण सर्वरों (वेब/ऐप/मिडलवेयर) का सफलतापूर्वक समेकन किया है।
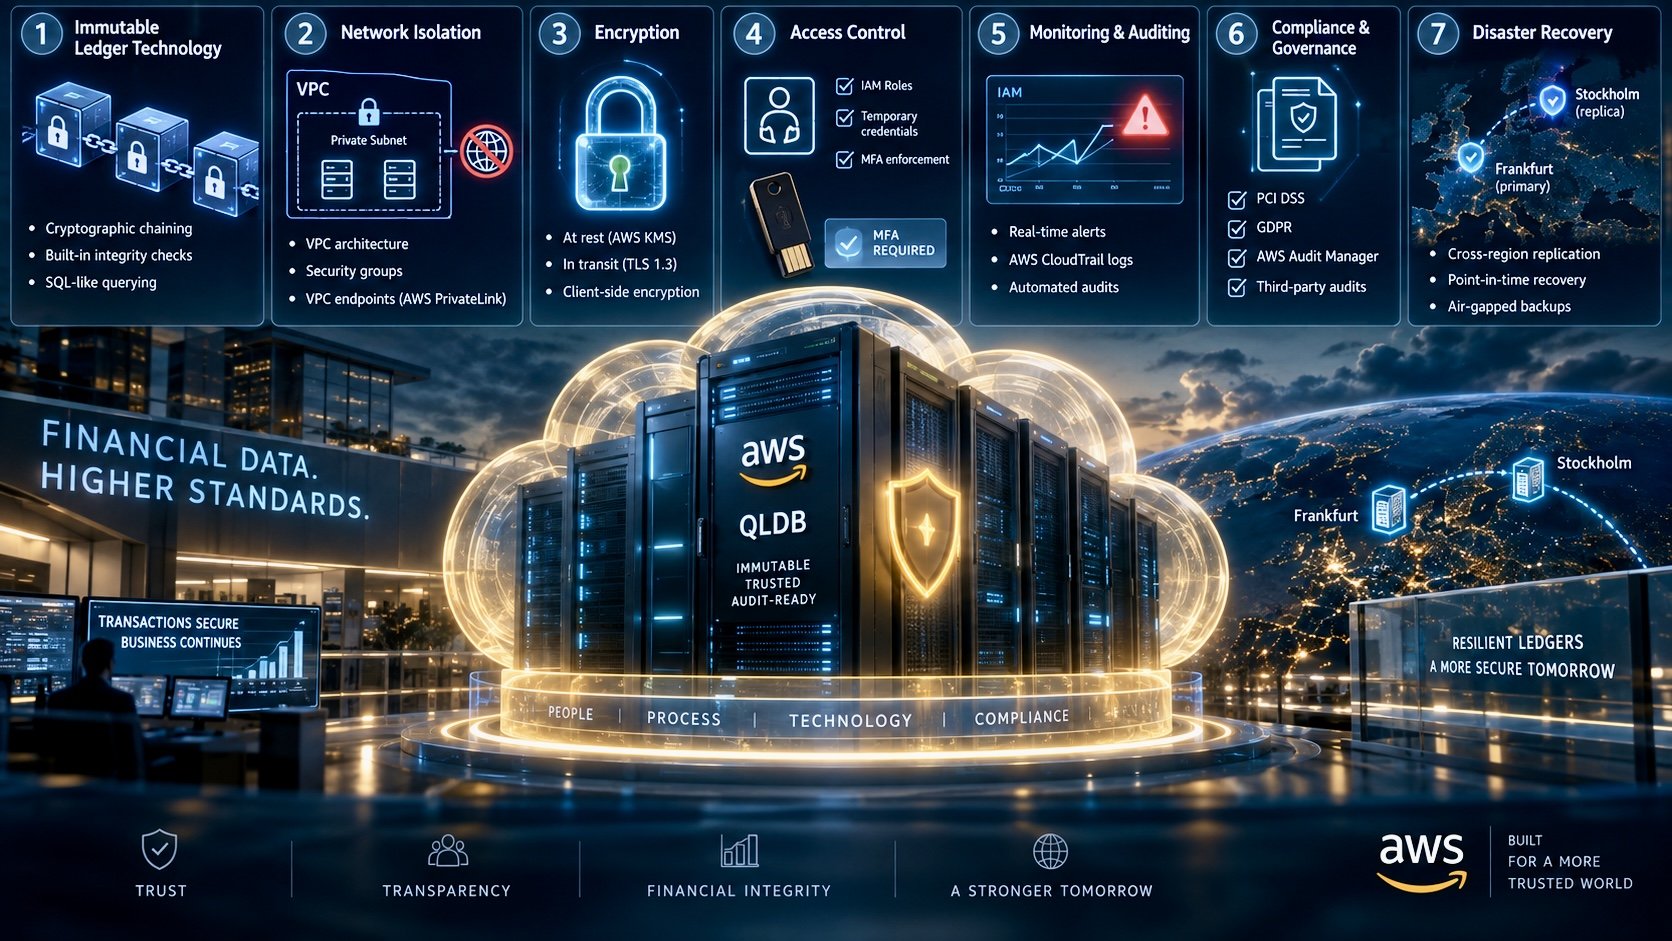
क्लाउड में लेजर सर्वरों को सुरक्षित करने के लिए वित्तीय डेटा की संवेदनशीलता के अनुरूप बहु-स्तरीय सुरक्षा उपायों की आवश्यकता होती है। AWS की सुरक्षा संबंधी सर्वोत्तम प्रथाओं और बैंकिंग-विशिष्ट कार्यान्वयनों के आधार पर, यहाँ एक संरचित दृष्टिकोण प्रस्तुत है:
1. अपरिवर्तनीय बही-खाता प्रौद्योगिकी
प्रत्येक लेनदेन के क्रिप्टोग्राफ़िक सत्यापन के साथ उद्देश्य-निर्मित बही-खाता डेटाबेस का उपयोग करें:
- क्रिप्टोग्राफ़िक श्रृंखलन: प्रत्येक लेन-देन को हैश किया जाता है और पिछली प्रविष्टि से जोड़ा जाता है, जिससे अपरिवर्तनीय लेखा-परीक्षा पथ बनता है।
- अंतर्निहित सत्यनिष्ठा जाँच: डेटाबेस अपने इतिहास का स्वतः सत्यापन करता है, जिससे छेड़छाड़ को रोका जाता है।
- SQL-जैसी क्वेरी: मौजूदा वित्तीय प्रणालियों के साथ अनुकूलता बनाए रखते हुए ब्लॉकचेन-जैसी सुरक्षा जोड़ता है।
2. नेटवर्क पृथक्करण
- VPC आर्किटेक्चर: लेजर सर्वरों को निजी सबनेट में तैनात करें, जिनकी सार्वजनिक इंटरनेट तक कोई पहुँच न हो।
- सिक्योरिटी ग्रुप: आवक ट्रैफ़िक को पूर्व-अनुमोदित IP श्रेणियों से विशिष्ट पोर्ट (जैसे PostgreSQL/Aurora) तक सीमित करें।
- VPC एंडपॉइंट: लेजर सर्वरों और S3/KMS जैसी सेवाओं के बीच सुरक्षित संचार के लिए AWS PrivateLink का उपयोग करें, ताकि डेटा सार्वजनिक वेब पर उजागर न हो।
3. एन्क्रिप्शन
- संग्रहण की अवस्था में (at rest): AWS KMS द्वारा प्रबंधित कुंजियाँ Amazon Aurora में लेजर डेटा को एन्क्रिप्ट करती हैं, और कुंजियों का परिवर्तन (की रोटेशन) स्वचालित रूप से होता है।
- पारगमन में: सभी क्लाइंट-सर्वर और अंतर-सेवा संचार के लिए TLS 1.3 अनिवार्य रूप से लागू करें।
- क्लाइंट-साइड एन्क्रिप्शन: संवेदनशील फ़ील्ड (जैसे खाता शेष राशि) को संग्रहण से पहले AWS Encryption SDK का उपयोग करके पूर्व-एन्क्रिप्ट करें।
4. अभिगम नियंत्रण
- IAM भूमिकाएँ: डेटा के आकस्मिक या दुर्भावनापूर्ण विलोपन को रोकने के लिए सूक्ष्म अनुमतियाँ (उदाहरण के लिए, केवल-प्रविष्टि भूमिकाएँ) निर्धारित करें।
- अस्थायी क्रेडेंशियल: रखरखाव के दौरान समय-सीमित पहुँच के लिए AWS STS का उपयोग करें।
- MFA का प्रवर्तन: रूट/एडमिन खातों के लिए हार्डवेयर टोकन (YubiKey) अनिवार्य करें।
5. निगरानी एवं लेखा-परीक्षा
- रीयल-टाइम अलर्ट: असामान्य लेन-देन पैटर्न (जैसे, €1M से अधिक के अंतरण) पर अलर्ट जारी करने के लिए AWS CloudWatch को कॉन्फ़िगर करें।
- गतिविधि लॉग: SIEM टूल के साथ एकीकृत AWS CloudTrail के माध्यम से खाता-बही में किए गए सभी संशोधनों की निगरानी।
- स्वचालित ऑडिट: एन्क्रिप्शन स्थिति और नेटवर्क नीतियों के सत्यापन हेतु साप्ताहिक AWS Config नियम चलाएँ।
6. अनुपालन एवं अभिशासन
- ज़ोन-आधारित विभाजन: AWS Organizations का उपयोग करके DEV/TEST/PROD लेजर परिवेशों को पृथक करना।
- स्वचालित रिपोर्टें: AWS Audit Manager के माध्यम से PCI DSS/GDPR अनुपालन रिपोर्टें तैयार करें।
- तृतीय-पक्ष लेखा-परीक्षा: AWS द्वारा अनुमोदित भागीदारों के माध्यम से वार्षिक पेनिट्रेशन परीक्षण निर्धारित करें।
7. आपदा पुनर्प्राप्ति
- क्रॉस-रीजन प्रतिकृति: फ़्रैंकफ़र्ट और स्टॉकहोम स्थित AWS क्षेत्रों में एन्क्रिप्टेड लेजर प्रतिकृतियाँ बनाए रखें।
- पॉइंट-इन-टाइम रिकवरी: निरंतर बैकअप सक्षम करें, ताकि प्रतिधारण अवधि (अधिकतम 35 दिन) के भीतर किसी भी क्षण की स्थिति तक डेटा पुनर्स्थापित किया जा सके।
- एयर-गैप्ड बैकअप: तिमाही बही-खाता स्नैपशॉट को 7 वर्ष की प्रतिधारण अवधि के साथ AWS Backup Vault में संग्रहीत करें।
दुर्भावनापूर्ण प्रविष्टियों को आपदा पुनर्प्राप्ति (DR) सर्वरों तक फैलने से रोकने के लिए बैंक बहु-स्तरीय सुरक्षा रणनीतियाँ अपनाते हैं, जो बैकअप को पृथक करती हैं, कड़े अभिगम नियंत्रण लागू करती हैं और डेटा की अखंडता को प्रमाणित करती हैं। नीचे प्रमुख उपायों का तकनीकी विवरण दिया गया है:
1. राइट-वन्स-रीड-मेनी (WORM) विन्यास के साथ अपरिवर्तनीय बैकअप
- उद्देश्य: रैंसमवेयर को बैकअप डेटा में परिवर्तन या उसे एन्क्रिप्ट करने से रोकना।
कार्यान्वयन: परिभाषित प्रतिधारण अवधि के दौरान विलोपन/संशोधन को रोकने के लिए AWS S3 Object Lock या Azure Blob Immutable Storage का उपयोग करें। बैकअप फ़ाइलों पर क्रिप्टोग्राफ़िक हैशिंग (SHA-256) लागू करें; किसी भी छेड़छाड़ से हैश अमान्य हो जाता है और अलर्ट सक्रिय हो जाते हैं।
2. एयर-गैप्ड और ऑफ़लाइन प्रतिकृति
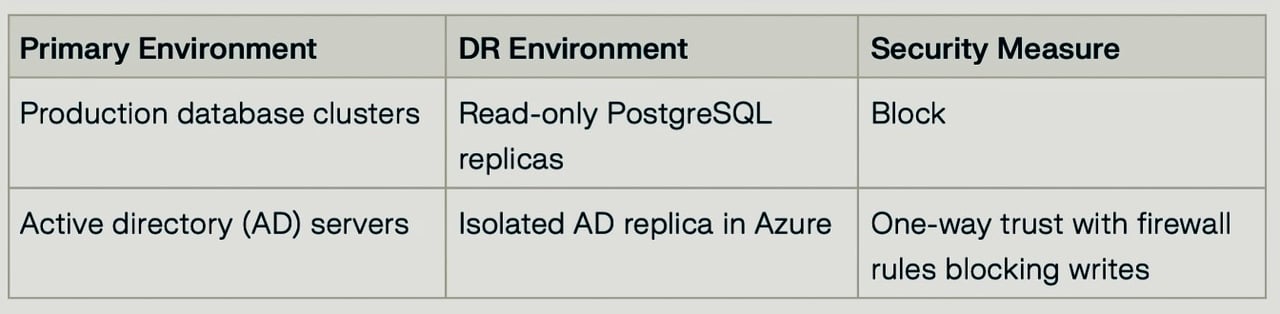
- नेटवर्क पृथक्करण: DR सर्वरों को ऐसे अलग VPC/VLAN में रखें जिसमें इंटरनेट से कोई इनबाउंड पहुँच न हो। AWS Storage Gateway या Azure Site Recovery जैसे टूल के माध्यम से एकदिशीय प्रतिकृति (प्राथमिक → DR) का उपयोग करें, और उलटी दिशा में सिंक्रनाइज़ेशन को अवरुद्ध करें।
- भौतिक एयर-गैपिंग: महत्वपूर्ण प्रणालियों के लिए टेप बैकअप या ऑफ़लाइन भंडारण रखें, जो केवल निर्धारित प्रतिकृति अवधियों के दौरान जुड़ें।
3. ज़ीरो-ट्रस्ट पहुँच नियंत्रण
- प्रमाणीकरण: सभी DR प्रबंधन इंटरफ़ेस (जैसे AWS SSO, Azure AD Conditional Access) के लिए MFA अनिवार्य करें। न्यूनतम-विशेषाधिकार अनुमतियों वाली IAM भूमिकाएँ निर्दिष्ट करें (जैसे केवल `s3:GetObject`)।
- नेटवर्क सुरक्षा: प्रतिकृति (रेप्लिकेशन) ट्रैफ़िक को IPsec VPN टनल या AWS Direct Connect/Azure ExpressRoute तक सीमित रखें। प्रतिकृति चैनलों की निगरानी के लिए Snort या Suricata जैसी घुसपैठ पहचान प्रणालियाँ (IDS) तैनात करें।
4. डेटा अखंडता सत्यापन
- प्रतिकृतिकरण-पूर्व जाँच: प्रतिकृतिकरण से पहले ClamAV या CrowdStrike Falcon जैसे उपकरणों से स्रोत डेटा में मैलवेयर की जाँच करें। छेड़छाड़ का पता लगाने के लिए अंतरण से पहले और बाद के चेकसम की तुलना करें।
- प्रतिकृति-पश्चात लेखा-परीक्षा: DR सर्वरों पर एन्क्रिप्शन और अभिगम नीतियाँ लागू करने के लिए AWS Config या Azure Policy का उपयोग करें। स्क्रिप्ट (जैसे `sha256sum` सत्यापन) के माध्यम से दैनिक अखंडता जाँच निर्धारित करें।
5. तार्किक रूप से विभाजित परिवेश
6. स्वचालित फ़ेलओवर परीक्षण
- सिम्युलेटेड हमले: रैनसमवेयर संक्रमणों का अनुकरण करने और DR सर्वरों की लचीलापन क्षमता को सत्यापित करने के लिए Chaos Monkey जैसे उपकरणों का उपयोग करें। अभ्यास के दौरान पुनर्प्राप्ति समय उद्देश्य (RTO) और पुनर्प्राप्ति बिंदु उद्देश्य (RPO) को मापें।
- फ़ोरेंसिक विश्लेषण: प्रतिकृति संबंधी विसंगतियों का पता लगाने के लिए VPC Flow Logs और CloudTrail घटनाओं को 90 दिनों तक सुरक्षित रखें।
रैंसमवेयर, आकस्मिक विलोपन तथा अनुपालन उल्लंघनों से डेटा की सुरक्षा के लिए अपरिवर्तनीय बैकअप लागू करना अत्यंत महत्वपूर्ण है। AWS, Veeam एवं Azure जैसे उद्योग मानकों और टूल्स के आधार पर सर्वोत्तम पद्धतियाँ इस प्रकार हैं:
1. भंडारण स्तर पर अपरिवर्तनीयता लागू करें
- S3 ऑब्जेक्ट लॉक (AWS), Azure इम्यूटेबल ब्लॉब स्टोरेज या Veeam हार्डन्ड रिपॉज़िटरीज़ के माध्यम से ऑब्जेक्ट स्टोरेज द्वारा WORM (राइट-वन्स-रीड-मेनी) कॉन्फ़िगरेशन का उपयोग करें।
- व्यवस्थापकों द्वारा भी समय से पहले हटाए जाने या संशोधन को रोकने के लिए रिटेंशन लॉक सक्षम करें।
2. 3-2-1-1 बैकअप रणनीति अपनाएँ
- डेटा की 3 प्रतियाँ (प्राथमिक + दो बैकअप)
- 2 भंडारण माध्यम प्रकार (जैसे डिस्क + क्लाउड)
- 1 ऑफ़-साइट प्रति (भौगोलिक रूप से पृथक)
- 1 अपरिवर्तनीय प्रति (एयर-गैप्ड या WORM-सक्षम)।
3. कठोर अभिगम नियंत्रण लागू करें
- भूमिका-आधारित पहुँच (RBAC): IAM भूमिकाओं (जैसे AWS Backup Vault पहुँच नीतियाँ) के माध्यम से अनुमतियाँ सीमित करें।
- बहु-कारक प्रमाणीकरण (MFA): बैकअप प्रबंधन इंटरफ़ेस के लिए अनिवार्य रूप से लागू करें (उदाहरण के लिए, Azure AD Conditional Access)।
- नेटवर्क पृथक्करण: बैकअप को निजी सबनेट/VPC में संग्रहीत करें, जिनमें सार्वजनिक इंटरनेट की पहुँच न हो।
4. डेटा को एंड-टू-एंड एन्क्रिप्ट करें
- संग्रहित अवस्था में: AES-256 या KMS-प्रबंधित कुंजियों (AWS, Azure) का उपयोग करें।
- पारगमन में: प्रतिकृति चैनलों के लिए TLS 1.3।
- क्लाइंट-साइड एन्क्रिप्शन: बैकअप से पूर्व संवेदनशील फ़ील्ड को एन्क्रिप्ट करें (उदाहरणार्थ, उपयोगकर्ता द्वारा प्रबंधित कुंजियों के साथ Veeam का AES-256)।
5. प्रतिधारण और सत्यापन को स्वचालित करें
- प्रतिधारण नीतियाँ: RPO/RTO निर्धारित करें और जीवनचक्र नियमों को स्वचालित करें (जैसे, AWS Backup Vault की 7-वर्षीय प्रतिधारण अवधि)।
- चेकसम सत्यापन: प्रतिकृतिकरण से पूर्व एवं पश्चात् अखंडता की जाँच करें (उदाहरणार्थ, SHA-256 हैशिंग)।
- नियमित लेखा-परीक्षण: पुनर्स्थापना (रीस्टोर) का परीक्षण करने के लिए AWS Config या Veeam SureBackup जैसे उपकरणों का उपयोग करें।
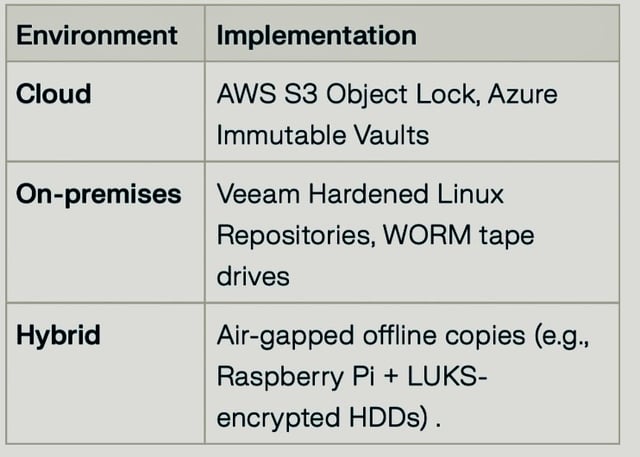
6. हाइब्रिड परिवेश के लिए सुरक्षा की परतें
7. अनुपालन और अपरिवर्तनीयता सुनिश्चित करें
- परीक्षण के पश्चात अपरिवर्तनीयता (इम्यूटेबिलिटी) सेटिंग्स को लॉक करें (उदाहरण के लिए, Azure की “सक्षम एवं लॉक्ड” स्थिति)।
- विनियमों का पालन करें: AWS Audit Manager जैसे उपकरणों का उपयोग करके GDPR, HIPAA या SOX के अनुरूप रहें।
- तृतीय-पक्ष लेखापरीक्षा: वार्षिक पेनेट्रेशन परीक्षण निर्धारित करें (जैसे AWS-अनुमोदित भागीदारों के माध्यम से)।
AWS और Veeam के साथ कार्यप्रवाह का उदाहरण
1. प्राथमिक बैकअप: Object Lock वाले S3 बकेट में Veeam Backup & Replication।
2. प्रतिकृति: AWS DataSync द्वारा द्वितीयक क्षेत्र में (Frankfurt → Stockholm)।
3. सत्यापन: दैनिक CloudTrail लॉग + त्रैमासिक रिस्टोर अभ्यास।
4. प्रतिधारण: KMS एन्क्रिप्शन के साथ 90 दिनों की अपरिवर्तनीय अवधि।
अपरिवर्तनीयता विशेषताओं, अभिगम नियंत्रणों और हाइब्रिड अतिरेक को संयोजित करके, संगठन अनुपालन संबंधी अपेक्षाओं को पूरा करते हुए रैनसमवेयर-प्रतिरोधी बैकअप प्राप्त कर सकते हैं।