
שיטות העברה חלופיות
העברות API ו-JSON

הפעלת שירותי API ו-JSON ב-IFB
שירותי API יופעלו לבקשת הלקוח לאחר שחשבונו יהיה במצב תקין:
- הוא שומר על יתרת המינימום,
- מציג רקורד פיננסי עקבי, וכן
- תואם פעילות עסקית לגיטימית.
בנוסף, נדרש כי בחשבון יהיו
- היעדר סוגיות ציות פתוחות, וכן
- כל העסקאות חייבות לעמוד בתקנות הפיננסיות הבין-לאומיות.
ההפעלה הסופית כפופה לסקירה ולאישור פנימיים של צוות הציות וניהול הסיכונים שלנו.
הודעה אינה כסף
מדוע אין הודעת SWIFT, טלקס או שרת המעבירים כספים ללא סליקה, בתוך 90 שניות.
אימות מסמך באמצעות VL1 ←קיבלתם הודעת תשלום, שובר או אישור? בדקו אותם לפני שאתם מסתמכים עליהם.
שירותי ה-API שלנו
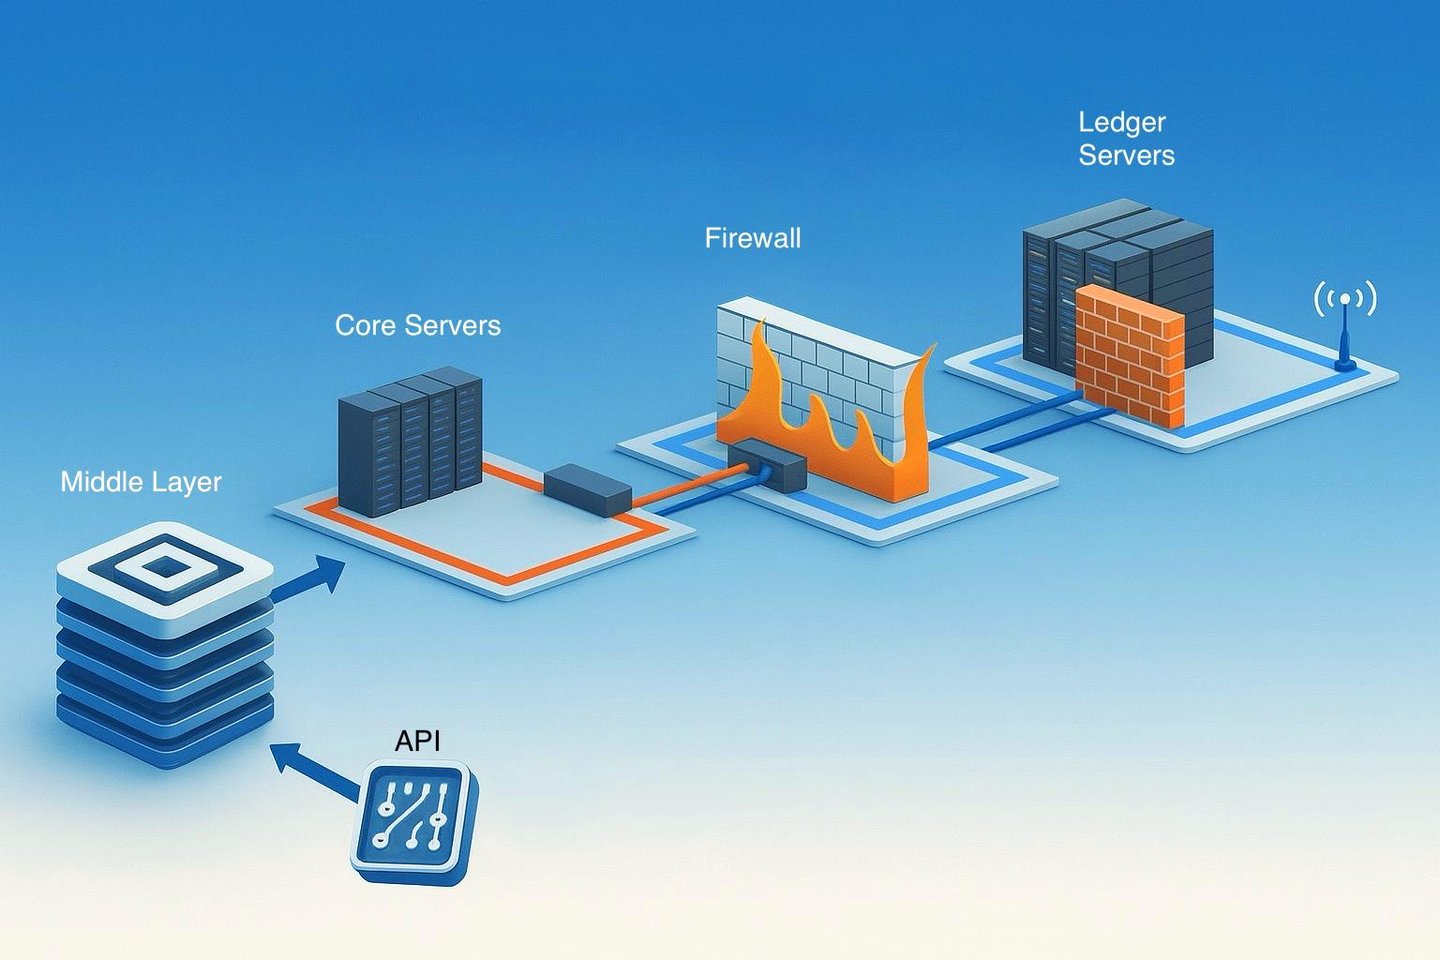
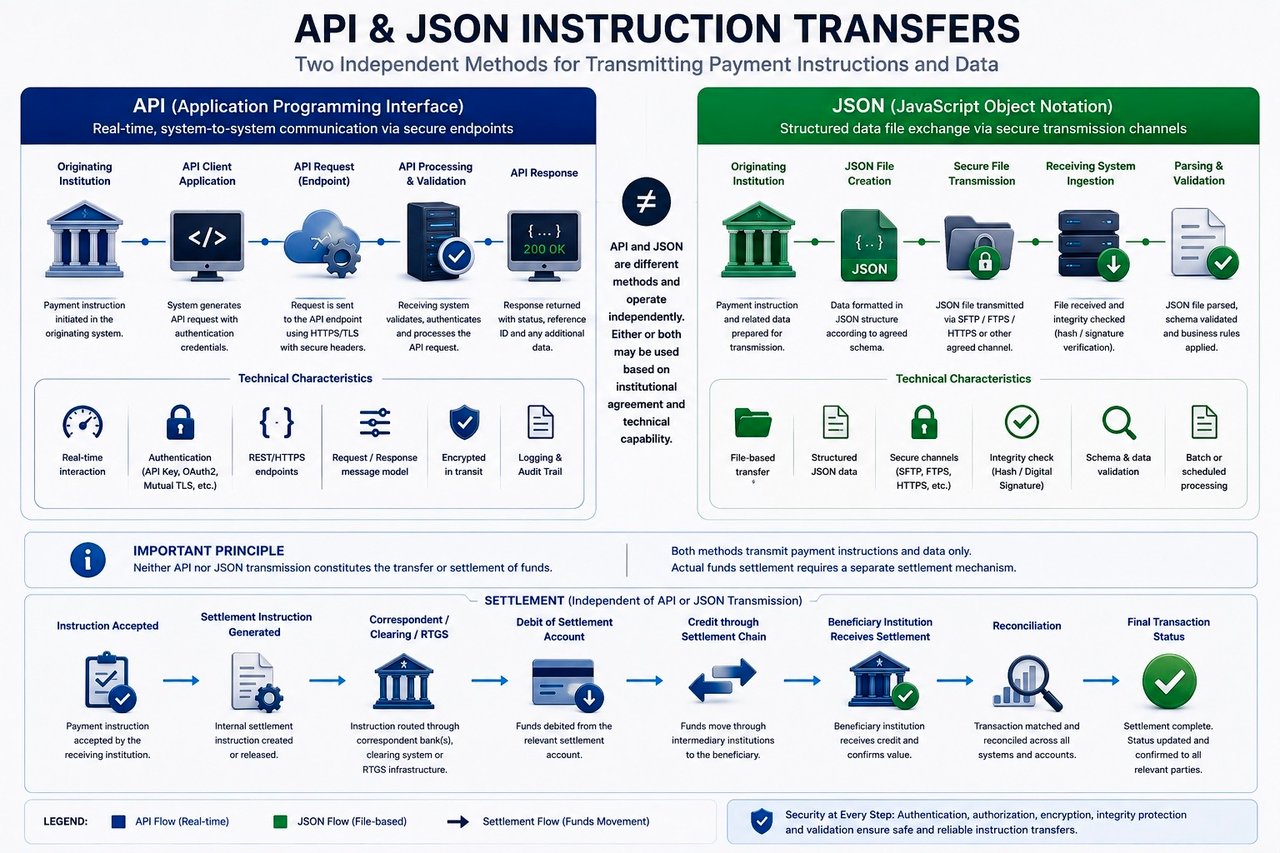
בהעברות דרך API, החיבורים מוגבלים בהחלט לשרתים החיצוניים של הבנק או, במקרים מסוימים, לשרתי ליבה ייעודיים לאינטראקציות מיוחדות עם לקוחות. עם זאת, מערכות אלה אינן מקושרות לעולם במישרין לשרתי פנקס החשבונות של הבנק, שבהם מתנהלים הרישומים הפיננסיים בפועל. הפרדה זו מבטיחה ששרתי פנקס החשבונות יישארו מבודדים לחלוטין, תוך שמירה על נכסי הבנק ועל שלמות כלל הפעולות הפיננסיות במסגרת המאובטחת של המערכת הבנקאית.
להנחיות החיבור לשירותי ה-API שלנו, יש לגלול לסוף עמוד זה (נוהל חילופי מפתחות למוסדות פיננסיים).
שירותי ה-API (ו-JSON) שלנו
אנו מספקים שירותי API ללקוחותינו הנבחרים, יחידים בעלי הון גבוה ותאגידים מבוססים, תוך הקפדה מיוחדת על דיסקרטיות, סודיות ויושרה מוסדית.
כל עסקאות ה-API מתבצעות אך ורק בין בנקים המשולבים במלואם במערכת הבנקאית הבין-לאומית, באופן המבטיח לא רק חילוף מאובטח של הודעות API מאומתות, אלא גם סליקה יעילה ובמועד של הכספים. צדדים נגדיים שאינם משולבים כאמור עשויים להיות מסוגלים להעביר הודעות, אך מטבע הדברים אינם מסוגלים להשלים סליקה פיננסית.
בהעברות API לא ניתן "להוריד" כספים משרתי ספר החשבונות של הבנק, שכן מערכות אלה מבודדות תמיד לחלוטין מגישה חיצונית. שלא כמו קבצים דיגיטליים המאוחסנים בענן או בכל שרת או מחשב רגיל, כספים חייבים תמיד לעבור דרך המסגרת המאובטחת והמוסדרת של המערכת הבנקאית העולמית, ובכך מובטחות שלמותם וכן ציותה של כל עסקה.
מבחינה אמפירית, יותר מ-77% מעסקאות ה-API שהוצגו לנו מקורן בגורמים שאינם בנקים או בבנקים חסרי יכולת לשלוח כספים.
לעומת זאת, אנו ערוכים לבצע עסקאות ללא הגבלה בסכום, בכפוף אך ורק לאימות קפדני של המוסד היוזם ויכולתו המוכחת לבצע את הסליקה.

API (ממשק תכנות יישומים)
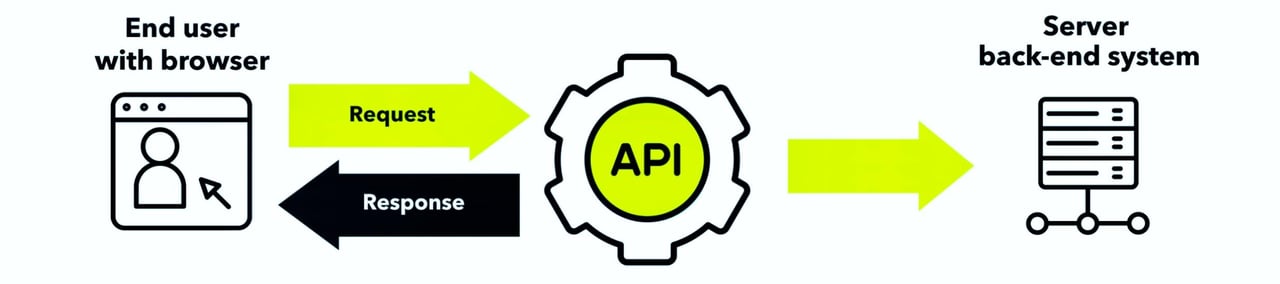
בניגוד לתפיסה רווחת, ממשק API אינו מעביר כספים בעצמו. הוא פועל כצינור תקשורת מתוחכם, ממשק, בין מערכות תוכנה שונות של הבנק או בין הלקוח לבין שרת הקצה האחורי של הבנק שאינו מחובר למערכת הליבה של הבנק. תפקידו הוא להעביר בקשות/פקודות לתשתית הדיגיטלית של הבנק באמצעות קישור תוכנה.
- הנפקת בקשות/הוראות ואחזור מידע: בליבתו, ממשק API במגזר הבנקאות אינו מבצע עסקאות פיננסיות באופן ישיר. תחת זאת הוא משמש שליח, המעביר בקשות מיישומים חיצוניים אל מערכות הממשק האינטרנטי של הבנק. לדוגמה, כאשר הוראה ליזום עסקה נשלחת באמצעות API, ה-API רק מעביר את הבקשה למערכות עיבוד העסקאות של הבנק. תנועת הכספים בפועל מתוזמרת על ידי המנגנונים הפנימיים של הבנק, המבוססים על פרוטוקולי אבטחה וציות קפדניים, ובתקשורת עם בנקים קורספונדנטים, RTGS או RTP.
- מתווך לתקשורת מאובטחת: תפקידה העיקרי של ממשק API בנקאי הוא להבטיח תקשורת מאובטחת ויעילה בין יישומים חיצוניים לבין המערכות הפנימיות של הבנק. הדבר כולל הן הגשת בקשות לעסקאות והן אחזור מידע הנוגע לחשבונות. באמצעות אמצעי הצפנה ואימות מתקדמים, ממשקי API מבטיחים כי תקשורת זו מאובטחת וכי היא נגישה אך ורק לגורמים מורשים. תפקיד זה דומה לשירות דואר מאובטח ויעיל במיוחד, המבטיח שהודעות בין שני צדדים יימסרו בדייקנות ובסודיות.
- שיפור שירותי בנקאות: אף שהעברת כספים ישירה אינה בתחום ה-API, הם ממלאים תפקיד מכריע בשיפור הנגישות והפונקציונליות של שירותי בנקאות. באמצעות הקלה על החלפת פקודות ומידע, ה-API מאפשרים ליישומי צד שלישי להציע מגוון רחב של שירותים הקשורים לבנקאות. הדבר כולל מתן גישה בזמן אמת ליתרות חשבון ולהיסטוריית עסקאות, וייזום עסקאות המעובדות לאחר מכן במערכות הבנק עצמו.
- ציות רגולטורי ושלמות נתונים: במילוי תפקידיהם, ממשקי API בנקאיים פועלים בהתאם לסטנדרטים רגולטוריים מחמירים שנועדו להגן על נתוני הצרכנים ולהבטיח את שלמות העסקאות הפיננסיות. הם פועלים בגבולות המסגרות המשפטיות והרגולטוריות, כגון PSD2 באירופה, המחייבות שיתוף מאובטח ותקני של נתונים פיננסיים. כך תורמים ממשקי ה-API לאקוסיסטם של הבנקאות הדיגיטלית לא כמי שמבצעים ישירות העברות כספים, אלא כערוצים מאובטחים לייזום עסקאות ולגישה למידע פיננסי.
- סקיילביליות משופרת: ממשקי API מאפשרים לבנקים ולחברות פינטק להרחיב בקלות את פעילותם באמצעות שילוב עם שירותים ומערכות חיצוניים.
- חוויית לקוח משופרת: באמצעות ממשקי API, מוסדות פיננסיים יכולים להציע חוויית בנקאות מותאמת אישית וחלקה יותר, העונה על הציפיות המתפתחות של לקוחות בעלי אוריינות דיגיטלית.
- יעילות תפעולית: ממשקי API מאפשרים אוטומציה של משימות שגרתיות, ובכך מפחיתים טעויות ידניות ומגבירים את יעילות הפעילות הבנקאית
- חדשנות ושיתוף פעולה: האופי הפתוח של ממשקי ה-API מעודד חדשנות באמצעות שיתוף פעולה בין בנקים, חברות פינטק מתחילות וספקי שירותים פיננסיים אחרים.
מהותו של API בתחום הבנקאות איננה העברת כספים ישירות, אלא פעולה כמתווך תוכנה מתוחכם המעביר בקשות ומאחזר מידע. דרך תקשורת מאובטחת ומובנית זו מעשירים ממשקי API את הסביבה הבנקאית הדיגיטלית, מאפשרים שפע של שירותים ומבטיחים עמידה בסטנדרטים הגבוהים ביותר של אבטחה וציות רגולטורי.
ממשקי API חיצוניים
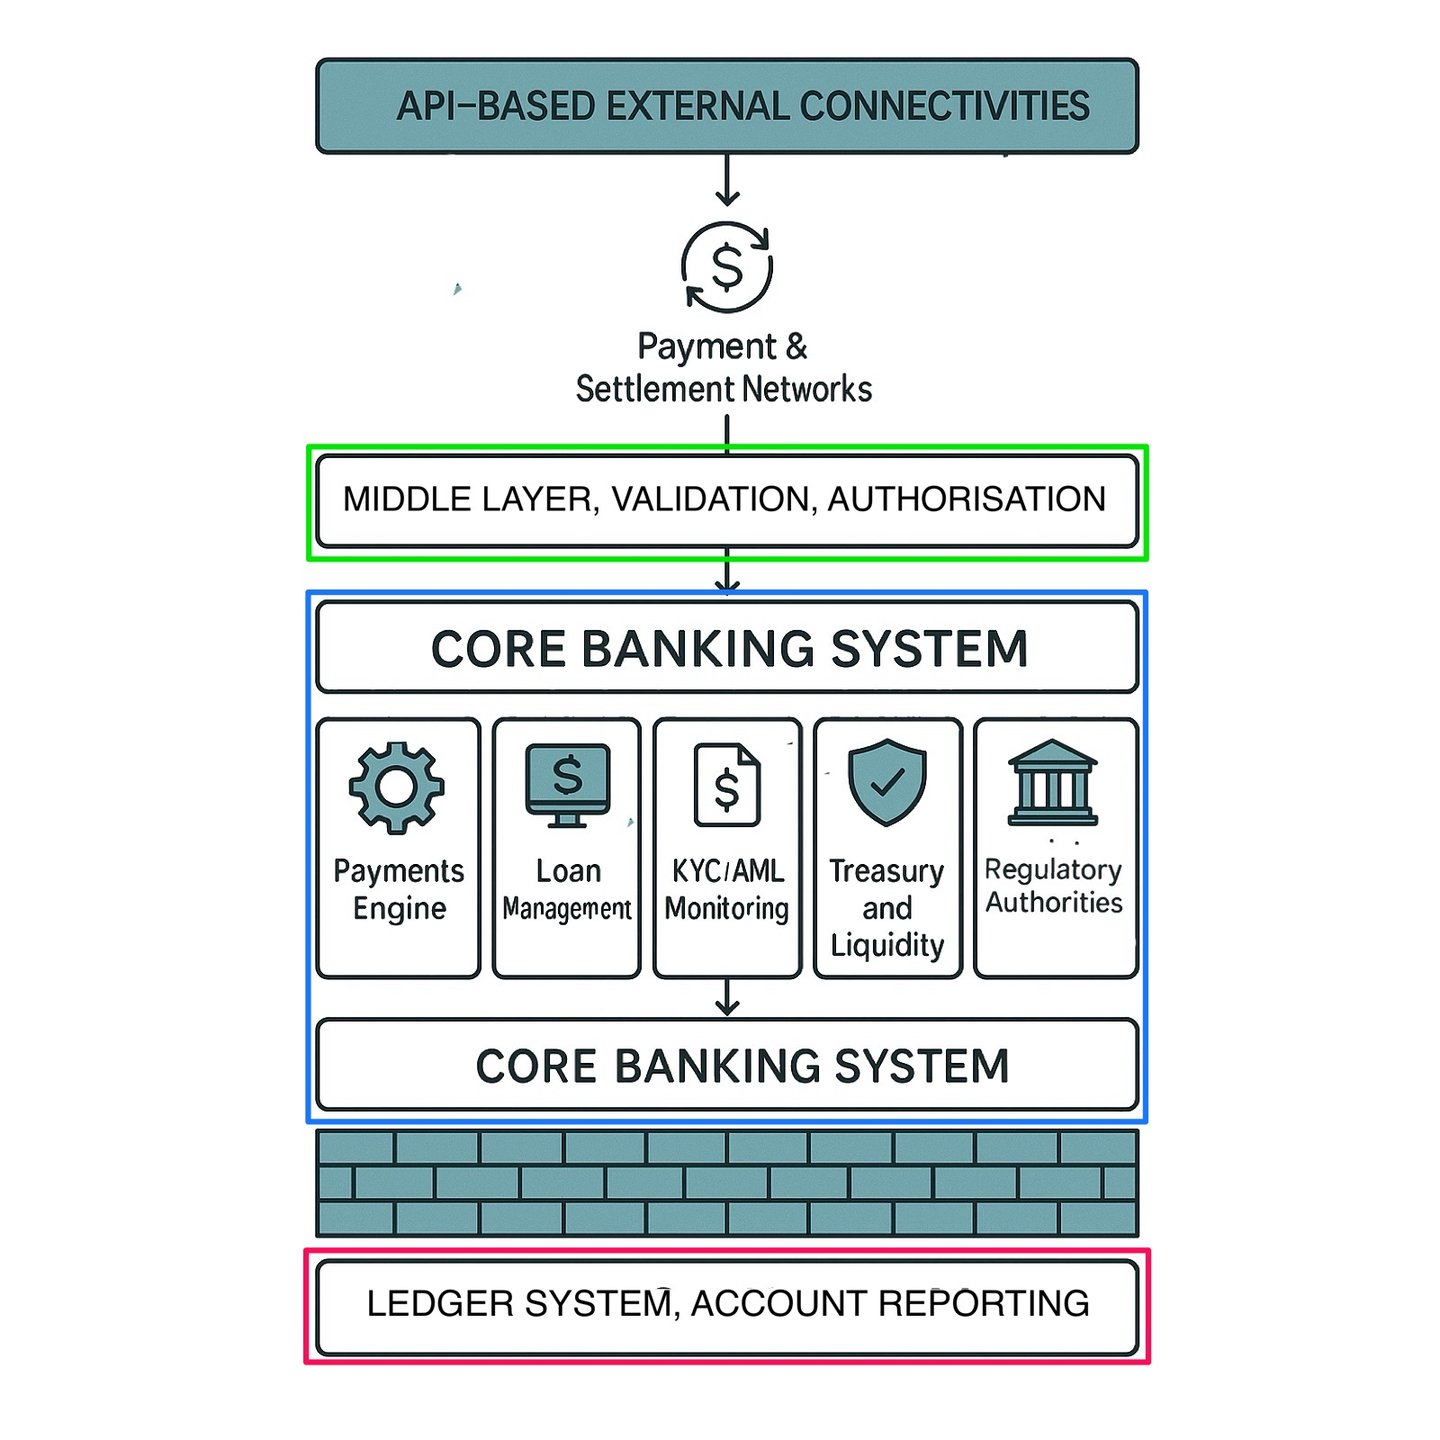
ממשקי API חיצוניים בסביבות בנקאיות מוחזקים במרחק מה אפילו מהמערכת המרכזית, ועוד יותר ממערכת ספר החשבונות של הבנק, בשל דרישות האבטחה המחמירות הטבועות במוסדות פיננסיים. קיימים מספר טעמים משכנעים לחיבור עקיף זה, וכולם קשורים להגנה על מידע רגיש ועל שלמות הפעילות של תפקידי הליבה של הבנק:
1. בידוד נתונים רגישים
מערכת הליבה מכילה את הנתונים הרגישים והחיוניים ביותר של הלקוחות והתהליכים בבנק, כגון רישומים ופרטים פיננסיים של לקוחות, ומערכת הספר הראשי מכילה את כל יתרות החשבונות ורישומי התנועות. חשיפה ישירה של מערכות הליבה או הספר הראשי למערכות חיצוניות באמצעות ממשקי API עלולה להגדיל משמעותית את הסיכון לדליפות נתונים ולמניפולציה בנתונים וברישומים. באמצעות הגבלת האינטראקציות של ממשקי ה-API לשכבת ביניים או למערכת היקפית, יכולים בנקים לשלוט בגישה לנתונים ולפקח עליה, ולמנוע דליפות נתונים בלתי מכוונות או בלתי מורשות.
2. צמצום משטחי התקפה
מתן אפשרות לממשקי API חיצוניים להתחבר ישירות למערכת הליבה או לפנקס החשבונות ייצור נקודת כניסה נוספת ויגדיל את משטח התקיפה שעלול להיות מנוצל על ידי גורמים זדוניים. ככל שמספר נקודות החיבור המובילות ישירות לפנקס החשבונות גדול יותר, כך גובר הסיכון שתוקפים יפרצו למערכת. חיבורים עקיפים, בדרך כלל דרך שכבת תווך (middleware) או שער API, משמשים כחוצץ מגן: הם סורקים ומסננים בקשות גישה ומטפלים בהן באופן מבוקר ומנוטר.
3. בקרת גישה משופרת
על ידי ניתוב שידורי API חיצוניים דרך שכבת ביניים, בנקים יכולים ליישם מנגנוני בקרת גישה נוספים, לרבות הגבלת קצב בקשות, אימות והרשאה. מערכת הביניים מאמתת את אותנטיות הבקשה ואת חוקיותה לפני העברת נתונים או הוראות שנבדקו אל המערכת המרכזית בתוך המערכת הבנקאית הפנימית. היא אוכפת מדיניות גישה מחמירה ומבטיחה כי רק בקשות שנבדקו יועברו מהמערכת המרכזית אל מערכת ספר החשבונות.
4. הבטחת שלמות הנתונים
גישה ישירה של ממשקי API חיצוניים עלולה להציב סיכונים לשלמות הנתונים. אילו מערכות חיצוניות היו מקיימות אינטראקציה ישירה עם ספר החשבונות, אפילו טעויות קלות או אינטראקציות בלתי מכוונות היו עלולות לשבש את עקביותם ודיוקם של הנתונים. מערכת בשכבת ביניים מבצעת אימות, מתרגמת בקשות API ומוודאת שהן מדויקות ומתאימות בטרם יגיעו לספר החשבונות. אינטראקציה מבוקרת זו חיונית לשמירה על היציבות ועל מהימנות הרישומים הפיננסיים.
5. ציות רגולטורי וביקורת
בנקים פועלים במסגרת רגולטורית מחמירה הדורשת אמצעי אבטחה קפדניים, בייחוד בנוגע לגישה לנתונים ולטיפול בהם. הבטחה שבקשות API חיצוניות מעובדות באמצעות מערכת עקיפה ומבוקרת מפשטת את הציות, שכן היא מספקת גבול ברור בין פנקס החשבונות למערכות חיצוניות. היא מאפשרת רישום ובקרה מפורטים של כל עסקה, ומבטיחה שכל אינטראקציה חיצונית ניתנת למעקב מלא ולייחוס מלא, מבלי לחשוף נתוני פנקס רגישים.
6. הפחתת סיכונים מערכתיים
אילו היו ממשקי API חיצוניים מתחברים ישירות למערכת הספר הראשי, כל פגיעות או ניצול לרעה בממשקים אלה היו עלולים להשפיע ישירות על הרישומים הפיננסיים המרכזיים של המוסד. גישה עקיפה מסייעת להכיל ולצמצם סיכונים בכך שהיא מאפשרת בידוד של הספר הראשי במקרה של פרצת אבטחה או כשל מערכתי בממשק ה-API החיצוני. באמצעות בניית חיבורים עקיפים, הבנקים מבטיחים שמערכות קריטיות יוכלו להישאר מאובטחות, פעילות וחסינות גם כאשר מערכות חיצוניות נתקלות בתקלות.
בקיצור
מודל החיבור העקיף, תוך שימוש בתוכנת ביניים (middleware) או בשער API, מבטיח שפנקס החשבונות של הבנק יישאר מבודד מאיומים אפשריים הנובעים מחיבורים חיצוניים, ועם זאת מאפשר החלפת נתונים בטוחה ומבוקרת עם צדדים שלישיים מורשים. ארכיטקטורת אבטחה שכבתית זו שומרת על סודיות הנתונים, שלמותם וזמינותם, בהתאם לשיטות המיטביות באבטחת מידע ולסטנדרטים רגולטוריים.
הבנה מעמיקה יותר של ממשקי API בנקאיים
ממשקי API בנקאיים משמשים מתווכים, ומאפשרים למפתחי צד שלישי ולעסקים גישה לפונקציות ולנתונים של הבנק באופן מאובטח ומבוקר. גישה זו חיונית ליצירת יישומים המסוגלים לתקשר ישירות עם מערכות הבנק, ובכך מאפשרת מגוון רחב של שירותים פיננסיים ללא צורך להמציא את הגלגל מחדש.
הספקטרום המגוון של סוגי ממשקי API בנקאיים
ממשקי API בנקאיים מסווגים בדרך כלל לארבעה סוגים עיקריים, שלכל אחד מהם ייעוד שונה והם משרתים צרכים פיננסיים שונים:
- ממשקי API לבנקאות ליבה: ממשקי API אלה מתמקדים בפעולות בנקאיות בסיסיות, כגון פיקדונות, אשראי ועסקאות חוצות גבולות של עסקים קטנים ובינוניים. באמצעות מתן גישה לשירותי יסוד אלה, ממשקי API לבנקאות ליבה מאפשרים ליישומי פינטק לשלב פונקציות בנקאיות מסורתיות בצורה חלקה.
- ממשקי API מסוג Plug & Play: ממשקים אלה, המותאמים לפעילויות פיננסיות כגון מסחר ושגרות הנהלת חשבונות, כוללים גם שירותי אימות באמצעות OAuth. הם תוכננו להשתלב בקלות במערכות קיימות ולאפשר אימוץ ויישום מהירים.
- ממשקי API לכרטיסים, ארנקים והעברות: קטגוריה זו כוללת הנפקת כרטיסים, ארנקים, פעולות רב-מטבעיות וניטור הונאות, ולרוב מסופקת יחד עם ערכות פיתוח תוכנה (SDK). הם חיוניים ליישומים העוסקים בתשלומים, המרת מטבע ואבטחת עסקאות.
- ממשקי API לסליקה: ממשקים אלה, המתמקדים בקבלת תשלומים, מאפשרים תשלומים בנייד, פתרונות תקשורת שדה קרוב (NFC), סליקת כרטיסים מקוונת ועוד. הם ממלאים תפקיד משמעותי בהרחבת הערוצים שבהם עסקים יכולים לקבל תשלומים.
REST לעומת SOAP: סגנונות ארכיטקטורה בממשקי API בנקאיים
בממשקי API בנקאיים שולטות שתי פרדיגמות תקשורת עיקריות:
- REST (Representational State Transfer) הוא סגנון ארכיטקטוני: בקשות ותגובות חסרות מצב (stateless) מעל HTTP, הנושאות בדרך כלל JSON. הוא קל משקל וניתן להרחבה בקלות, ושולט בממשקי בנקאות פתוחה מודרניים.
- SOAP (Simple Object Access Protocol), לעומת זאת, הוא פרוטוקול פורמלי מבוסס XML עם תקנים מובנים לאבטחה (WS-Security) ולטיפול בשגיאות, ועודנו נפוץ באינטגרציות ותיקות של מערכות בנקאיות ליבתיות.
לשתי הפרדיגמות יתרונות ייחודיים, והבחירה ביניהן תלויה בדרישות הספציפיות של שירות הבנקאות המיושם.
ממשקי API בנקאיים עומדים בחזית הטרנספורמציה הדיגיטלית של המגזר הפיננסי, ומהווים גשר בין שירותי בנקאות מסורתיים לבין פתרונות פינטק חדשניים. באימוץ ההתפתחויות הטכנולוגיות הללו יכולים בנקים לשפר את היעילות התפעולית ואת שירות הלקוחות, ולשמור על תחרותיותם בעולם דיגיטלי יותר ויותר. ככל שהענף הפיננסי ממשיך להתפתח, השימוש האסטרטגי בממשקי API בנקאיים יהווה ללא ספק גורם מרכזי בעיצוב עתידו.
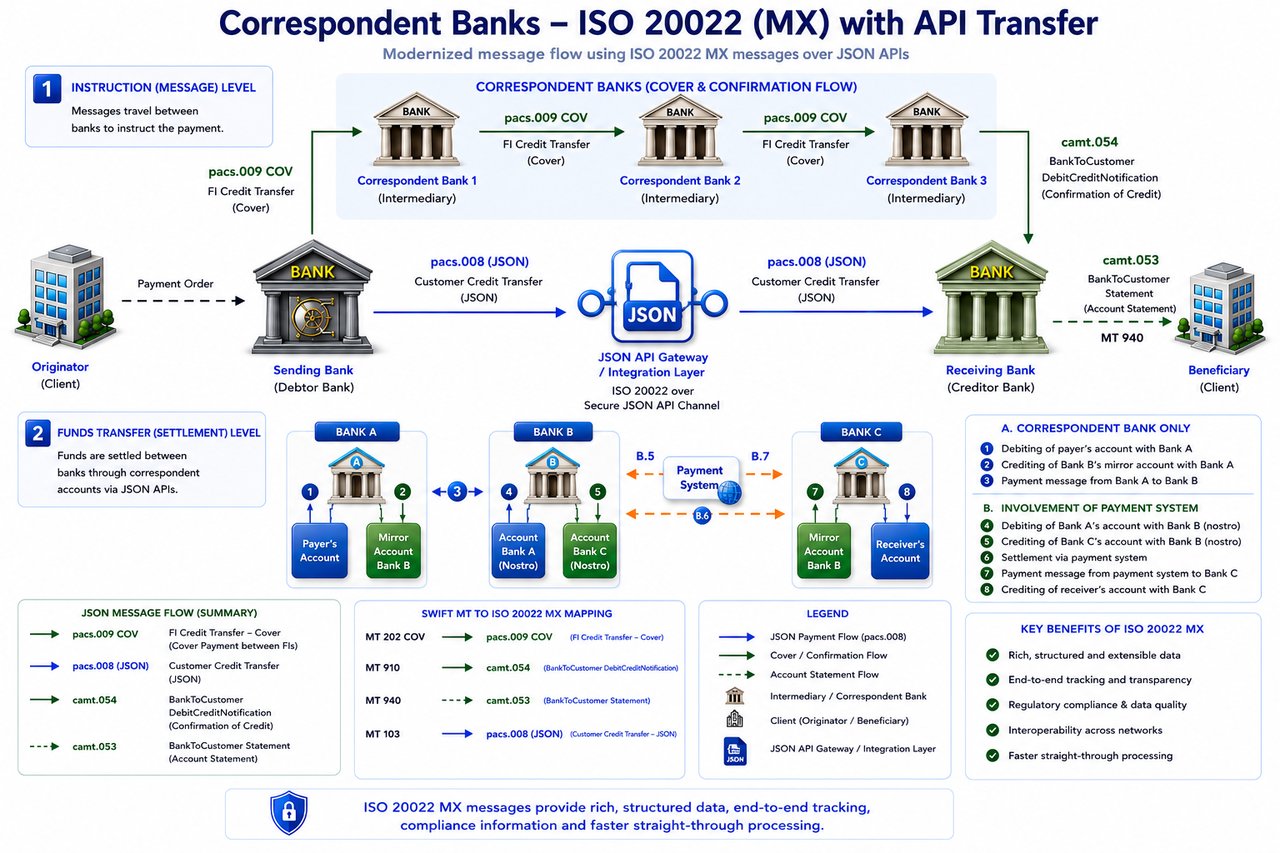
תקשורת מבוססת API משפרת את יעילות הפעילות הבנקאית בכך שהיא מאפשרת אינטראקציה מובנית בין מערכות. עם זאת, ממשקי API אינם מהווים מנגנוני תשלום עצמאיים. נתונים המועברים באמצעות API, לרבות בקשות ותגובות בפורמט JSON, מייצגים הוראות עסקה או תקשורת בין מערכות, ולא סילוק.
ביצוע כל העברה שיוזמה באמצעות API נותר תלוי במוסדות פיננסיים מורשים ובתשתית תשלומים מוכרת. קיומה של תגובת API או של פלט נתונים מובנה אינו מאשר, כשלעצמו, כי כספים הועברו.
JSON בסביבות בנקאות מבוססות API
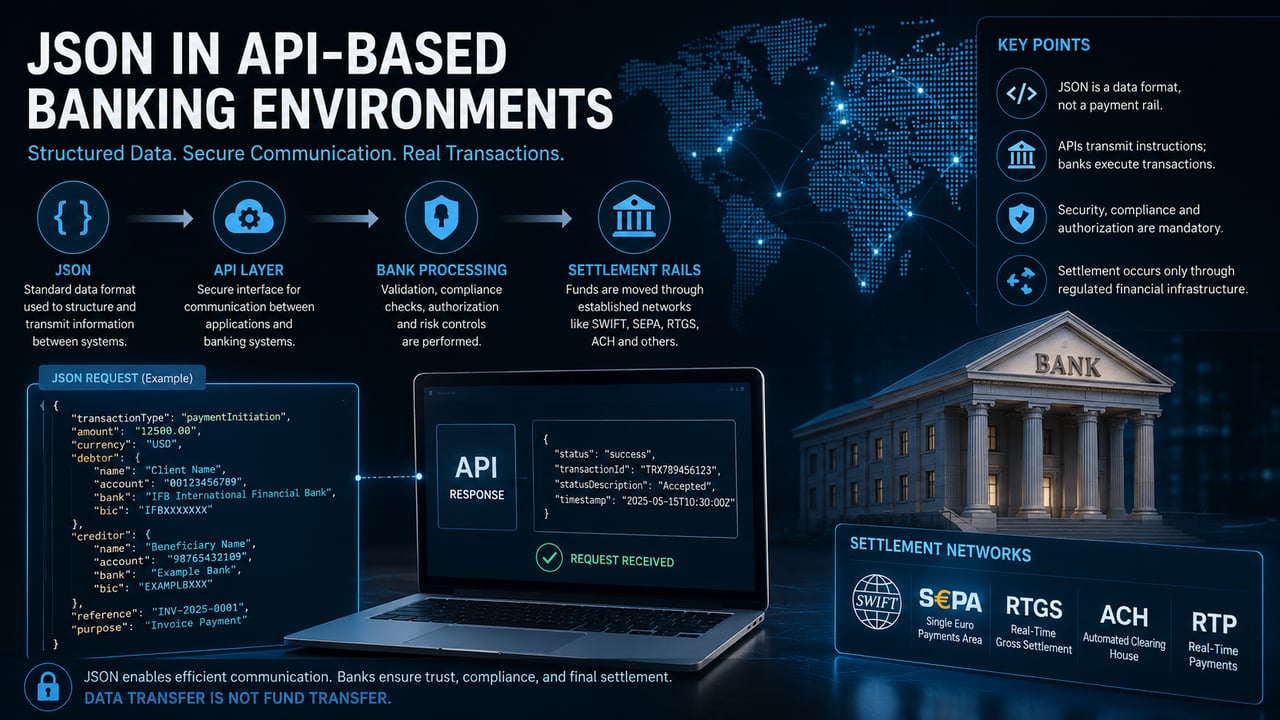
בתשתית הבנקאית המודרנית, JSON משמש כפורמט נתונים סטנדרטי בשכבות התקשורת של ממשקי API. תפקידו טכני בלבד: הוא מבנה ומעביר מידע בין מערכות. הוא אינו מבצע עסקאות, אינו מחזיק ערך ואינו מחליף תהליכים מוסדיים.
בבנקאות מבוססת API משמש JSON בדרך כלל לקידוד הוראות תשלום, נתוני חשבון, מטא-נתוני עסקאות ותגובות מערכת בפורמט הקריא למכונה וניתן להפעלה הדדית בין פלטפורמות. כך יכולים יישומים חיצוניים, ממשקי לקוח ומערכות הבנק הפנימיות לתקשר ביעילות בסביבה מבוקרת.
כאשר יוזמים תשלום באמצעות API, ההוראה עשויה להישלח בפורמט JSON. עם זאת, העברת הכספים בפועל מבוצעת בנפרד על ידי הבנק באמצעות מסלולי תשלום מבוססים כגון SWIFT, SEPA, RTGS, או מערכות סילוק מוכרות אחרות. JSON רק מעביר את ההוראה; הוא אינו מבצע את ההעברה.
תפקיד פונקציונלי בעסקאות API
במונחים מעשיים, JSON משמש שכבת ממשק בין יישומי צד-לקוח לתשתית הבנקאית. בקשת API טיפוסית עשויה לכלול שדות מובנים כגון זיהוי השולח, פרטי המוטב, מספרי חשבון, מטבע, סכום ואסמכתאות עסקה. נתונים אלה נבדקים ומעובדים על ידי המערכת המקבלת, אשר קובעת אם ניתן להמשיך בעסקה.
לאחר אימות ההוראה, היא מועברת לסביבת העיבוד הפנימית של הבנק, שבה נערכות בדיקות ציות, מופעלות בקרות סיכון ומתבצעים הליכי אישור. רק לאחר השלמת שלבים אלה מועברת העסקה לערוץ הסליקה המתאים.
לפיכך JSON הוא רכיב אחד בלבד במחזור חיי עסקה רחב יותר. הוא אינו מחליף:
- אישור מוסדי
- אימות ציות
- אימות ברמת החשבון
- תהליכי סליקה וסילוק
הפרדה בין נתונים לסליקה
אי-הבנה חוזרת ונשנית נובעת מבלבול בין העברת נתונים לבין תנועת כספים. JSON, כפורמט נתונים, יכול לתאר עסקה בפירוט, אך אינו יכול ליצור את העסקה או להסדיר אותה. קיומו של מטען JSON, יהא שלמותו הנראית לעין אשר יהא, אינו מהווה הוכחה לכך שכספים הועברו.
הבחנה זו קריטית הן בהיבט התפעולי והן בהיבט הסיכון. העברה תקפה חייבת לבוא לידי ביטוי ב:
- פנקס החשבונות של המוסד השולח
- פנקס החשבונות של המוסד המקבל
- מערכת הסליקה המתווכת, ככל שהדבר רלוונטי
בלעדי רכיבים אלה, לא התבצעה כל העברה, ללא קשר לכל ייצוג נתונים.
שילוב עם ממשקי API בנקאיים
בסביבות מוסדרות, JSON משולב בדרך כלל במסגרות API מאובטחות. מסגרות אלה אוכפות אימות זהות, הצפנה ובקרת גישה, ומבטיחות שרק גורמים מורשים יוכלו ליזום או לשלוף נתונים פיננסיים.
מקרי שימוש אופייניים כוללים:
- ייזום תשלום באמצעות ממשקי לקוח
- אחזור היסטוריית עסקאות
- בירורי יתרה
- ניהול מוטבים
- עדכוני סטטוס בזמן אמת
פונקציות אלה משפרות את היעילות ואת יכולת הפעולה ההדדית, אך נותרות תלויות בתשתית הבנקאית הבסיסית.
שיקולי סיכון
מאחר ש-JSON קריא לאדם וניתן לשכפול בקלות, הוא חשוף לשימוש לרעה כאשר הוא מוצג מחוץ לסביבות מבוקרות. ניתן לבנות מסמך JSON, לשנותו או לזייפו ללא קושי. לפיכך, הוא אינו יכול לשמש ראיה עצמאית לעסקה שהושלמה.
בפרקטיקה הבנקאית המקצועית, האימות מעוגן תמיד ברשומות מוסדיות ובמערכות תשלומים מוכרות, ולא בהצגת נתונים עצמאית.
לדיון רחב יותר בסיכונים הקשורים להעברות, ראו: מודעות לסיכוני העברות ולהונאות
פרשנות מוסדית
במסגרת המסגרת התפעולית של IFB, JSON מוכר כתקן טכני המשמש לתקשורת API. הוא אינו מוכר כמנגנון תשלום או כשיטת סילוק.
כל העסקאות, ללא קשר לאופן ייזומן, חייבות להתבצע בסופו של דבר באמצעות תשתית פיננסית מוסדרת. JSON עשוי להקל על התקשורת, אך אינו משנה את המכניקה הבסיסית של הבנקאות.
סיכום עמדה
JSON משפר את יעילותם של ממשקי הבנקאות הדיגיטלית בכך שהוא מאפשר חילופי נתונים מובנים. תרומתו היא בתקשורת ולא בביצוע. העברת מטבע נותרת פונקציה של מוסדות בנקאיים, מערכות מוסדרות והליכי סליקה. JSON הוא צינור להעברת מידע בתוך מבנה זה ואינו תחליף לו.
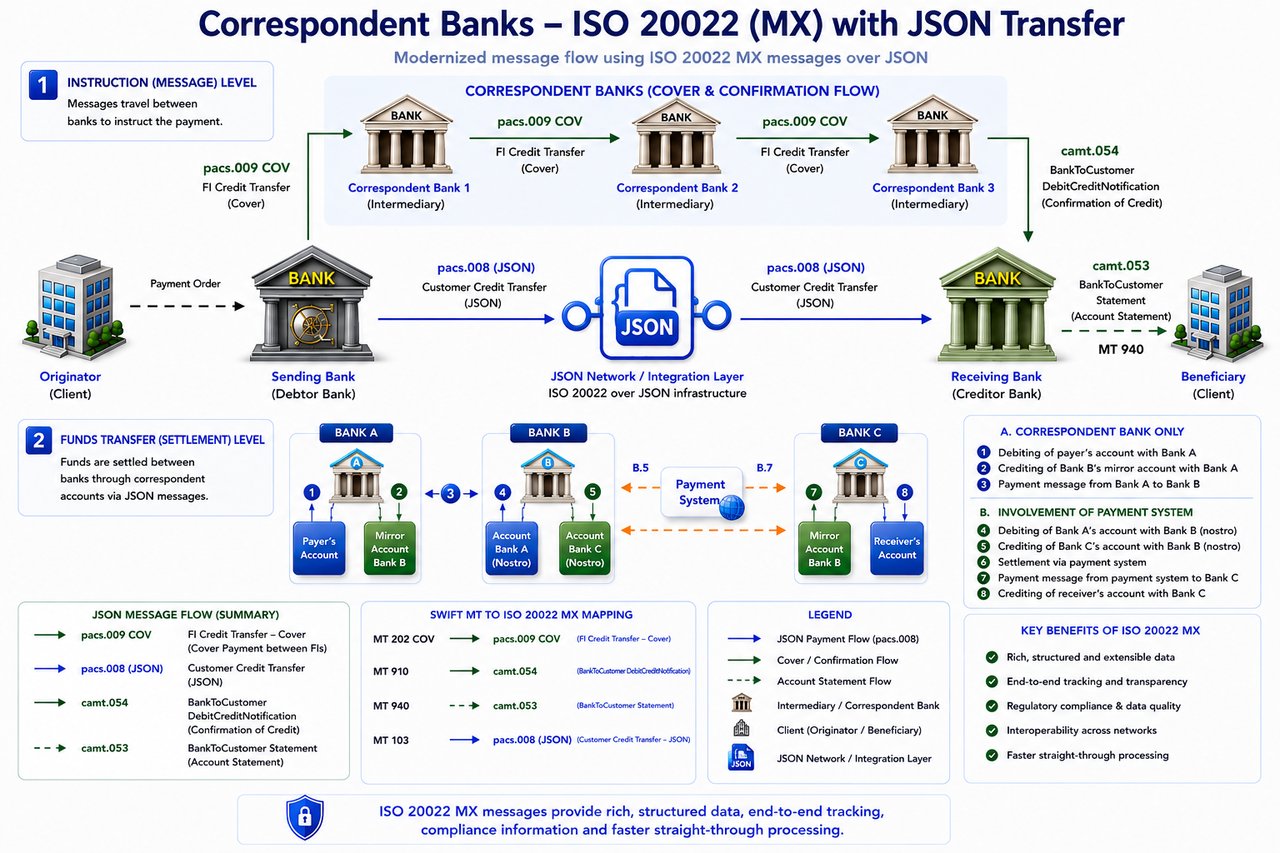
יש לפרש מונחים הקשורים בשיטות העברה חלופיות או ישנות בהקשר של תשתית הבנקאות. מונחים כאלה עשויים לתאר ערוצי תקשורת, שיטות עיבוד פנימיות או נהלים היסטוריים, אך הם אינם מחליפים את הדרישה למוסדות מפוקחים, למערכות תשלומים מוכרות ולהליכי סילוק פורמליים.
כל העברה, יהא המונח שיינתן לה אשר יהא, חייבת בסופו של דבר להיות מעובדת, מסולקת ומותאמת בתוך המערכת הפיננסית המבוססת.



הצעד הבא
בקשת היכרות
ספרו לנו בכמה שורות מי אתם ומה בכוונתכם. פנייתכם מועברת ישירות לבנק ומטופלת בסודיות.
מעדיפים לשוחח? קבעו ועידת וידאו בת 30 דקות.
החלפת מפתחות
אם ברצונך לדעת עוד על אופן העברת כספים או נכסים לחשבונותיך אצלנו, אנא צור קשר עם Marie Mayer.