
Métodos alternativos de transferencia
Transferencias mediante API y JSON

Activación de servicios API y JSON en IFB
Los servicios de API se activarán a petición del cliente una vez que su cuenta se encuentre en situación regular:
- Mantiene el saldo mínimo,
- presenta un historial financiero sólido y constante, y
- es coherente con actividades empresariales legítimas.
Además, la cuenta debe tener
- ninguna cuestión de cumplimiento normativo pendiente, y
- todas las operaciones deben ajustarse a la normativa financiera internacional.
La activación definitiva queda sujeta a la revisión y aprobación internas de nuestro equipo de cumplimiento normativo y de gestión de riesgos.
Un mensaje no es dinero
Por qué ningún mensaje SWIFT, télex ni servidor mueve fondos sin liquidación, en 90 segundos.
Verificar un documento con VL1 →¿Ha recibido un mensaje de pago, un justificante o una confirmación? Hágalo verificar antes de confiar en él.
Nuestros servicios de API
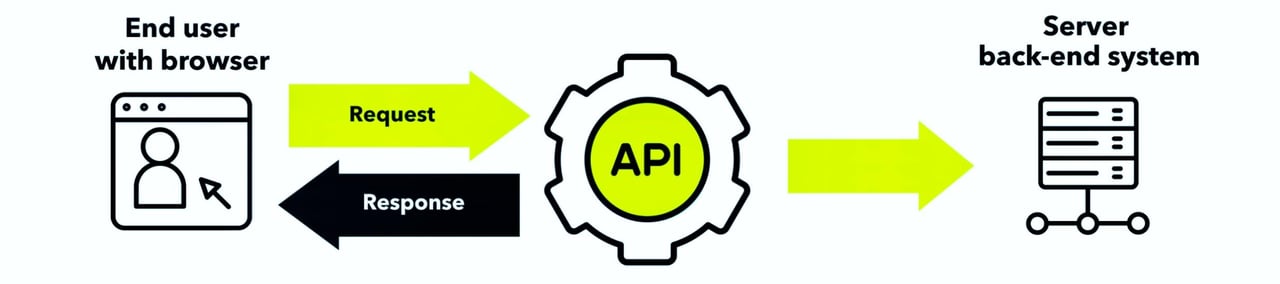
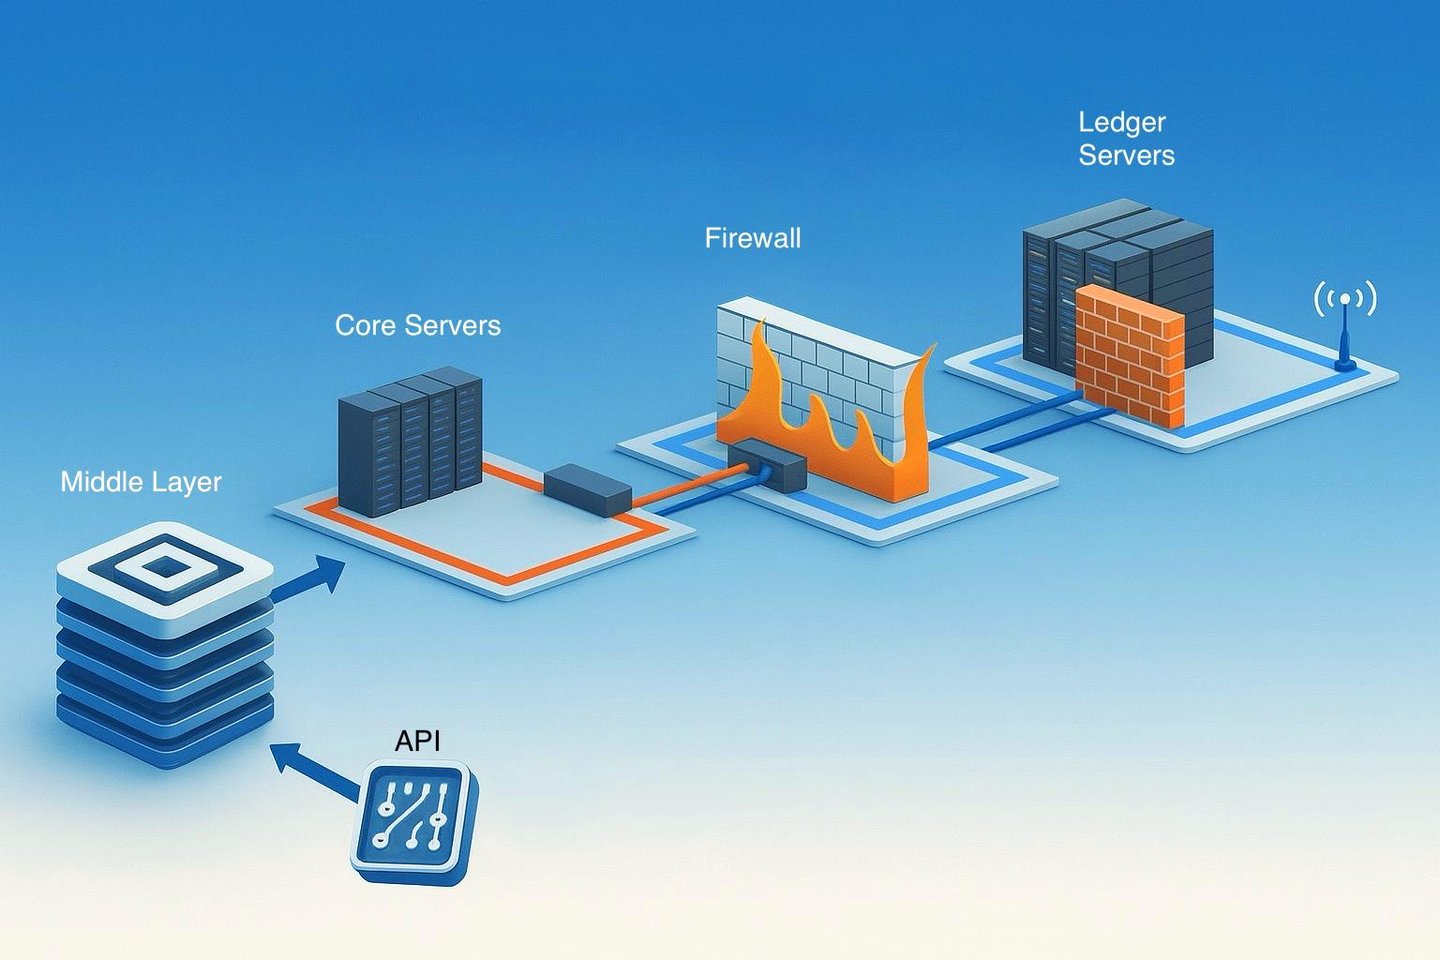
En las transferencias mediante API, las conexiones se limitan estrictamente a los servidores externos del banco o, en determinados casos, a los servidores centrales designados para interacciones especiales con clientes. Sin embargo, estos sistemas nunca están vinculados directamente a los servidores de libro mayor del banco, donde se conservan los registros financieros efectivos. Esta separación garantiza que los servidores de libro mayor permanezcan completamente aislados, lo que protege los activos del banco y preserva la integridad de todas las operaciones financieras dentro del marco seguro del sistema bancario.
Para consultar nuestra guía de conexión a los servicios de API, desplácese hasta el final de esta página (Procedimiento de intercambio de claves para entidades financieras).
Nuestros servicios de API (y JSON)
Prestamos servicios de API a nuestra clientela selecta, compuesta por personas de elevado patrimonio y sociedades consolidadas, con particular énfasis en la discreción, la confidencialidad y la integridad institucional.
Todas las operaciones por API se realizan exclusivamente entre bancos plenamente integrados en el sistema bancario internacional, lo que garantiza no solo el intercambio seguro de mensajes API autenticados, sino también la liquidación efectiva y oportuna de los fondos. Las contrapartes que carezcan de dicha integración pueden estar en condiciones de transmitir mensajes, pero resultan intrínsecamente incapaces de completar la liquidación financiera.
En las transferencias mediante API, los fondos no pueden «descargarse» de los servidores contables de una entidad bancaria, ya que estos sistemas están siempre completamente aislados de cualquier acceso externo. A diferencia de los archivos digitales almacenados en la nube o en cualquier servidor u ordenador convencional, los fondos deben transmitirse siempre a través del marco seguro y regulado del sistema bancario mundial, lo que garantiza tanto su integridad como el cumplimiento normativo de cada operación.
Empíricamente, más del 77 % de las operaciones por API que se nos presentan proceden de entidades no bancarias o de bancos sin capacidad para enviar fondos.
Por el contrario, estamos en condiciones de operar sin limitación de importe, sujetos únicamente a la rigurosa verificación de la entidad originadora y de su capacidad demostrable para liquidar la operación.

API (interfaz de programación de aplicaciones)
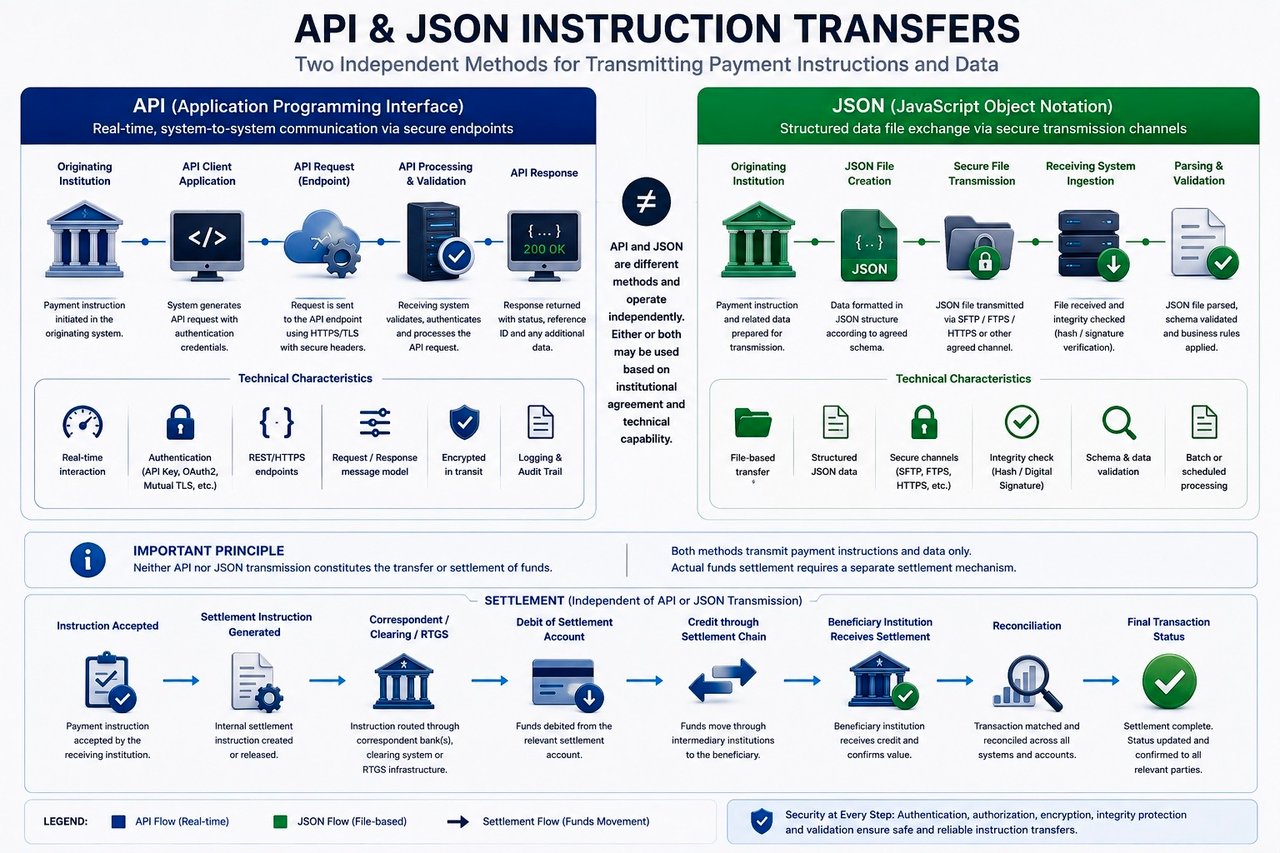
Contrariamente a una idea muy extendida, una API no transfiere fondos por sí misma. Funciona como un sofisticado canal de comunicación, una interfaz, entre distintos sistemas informáticos bancarios o entre el cliente y el servidor de back-end del banco, que no está conectado con el sistema bancario central de la entidad. Su función consiste en emitir solicitudes u órdenes a la infraestructura digital del banco mediante una conexión de software.
- Emisión de solicitudes/instrucciones y obtención de información: En lo esencial, una API en el sector bancario no ejecuta directamente operaciones financieras. Actúa, más bien, como un mensajero que transmite las solicitudes de las aplicaciones externas a los sistemas perimetrales de internet del banco. Por ejemplo, cuando se envía a través de una API una instrucción para iniciar una operación, la API se limita a transmitir dicha solicitud a los sistemas de procesamiento de operaciones del banco. El movimiento efectivo de los fondos es entonces gestionado por los mecanismos internos del banco, sustentados en rigurosos protocolos de seguridad y cumplimiento normativo y en comunicación con bancos corresponsales, RTGS o RTP.
- Facilitador de comunicaciones seguras: La función primordial de una API bancaria es garantizar una comunicación segura y eficiente entre las aplicaciones externas y los sistemas internos del banco. Ello comprende tanto el envío de solicitudes de operaciones como la consulta de información relativa a las cuentas. Mediante medidas avanzadas de cifrado y autenticación, las API garantizan que estas comunicaciones sean seguras y solo accesibles a las entidades autorizadas. Esta función puede compararse con un servicio postal altamente seguro y eficiente, que asegura que los mensajes entre dos partes se entreguen con exactitud y confidencialidad.
- Mejora de los servicios bancarios: Si bien la transferencia directa de fondos queda fuera del ámbito de las API, estas desempeñan una función esencial en la mejora de la accesibilidad y la funcionalidad de los servicios bancarios. Al facilitar el intercambio de instrucciones e información, las API permiten que aplicaciones de terceros ofrezcan una amplia gama de servicios relacionados con la banca. Ello incluye el acceso en tiempo real a los saldos de las cuentas y al historial de operaciones, así como el inicio de operaciones que posteriormente son procesadas por los propios sistemas del banco.
- Cumplimiento normativo e integridad de los datos: En el desempeño de sus funciones, las API bancarias se ajustan a rigurosas normas regulatorias concebidas para proteger los datos de los consumidores y garantizar la integridad de las transacciones financieras. Actúan dentro de los límites de los marcos legales y regulatorios, como la PSD2 en Europa, que exigen el intercambio seguro y normalizado de datos financieros. Así se garantiza que las API contribuyan al ecosistema de la banca digital no como facilitadoras directas de transferencias de fondos, sino como canales seguros para iniciar transacciones y acceder a información financiera.
- Mayor escalabilidad: Las API permiten a los bancos y a las empresas fintech escalar con facilidad sus operaciones mediante la integración con servicios y sistemas externos.
- Mejor experiencia del cliente: Mediante el uso de API, las entidades financieras pueden ofrecer una experiencia bancaria más personalizada y fluida, que responda a las expectativas cambiantes de unos clientes cada vez más digitalizados.
- Eficiencia operativa: las API facilitan la automatización de tareas rutinarias, reduciendo así los errores manuales y aumentando la eficiencia de las operaciones bancarias
- Innovación y colaboración: El carácter abierto de las API favorece la innovación al permitir la colaboración entre bancos, empresas emergentes de tecnología financiera y otros proveedores de servicios financieros.
La esencia de una API en el ámbito bancario no es transferir fondos directamente, sino actuar como un sofisticado intermediario de software que comunica solicitudes y recupera información. Mediante esta comunicación segura y estructurada, las API enriquecen el entorno de la banca digital, permiten una multitud de servicios y garantizan al mismo tiempo el cumplimiento de los más altos estándares de seguridad y de normativa.
API externas
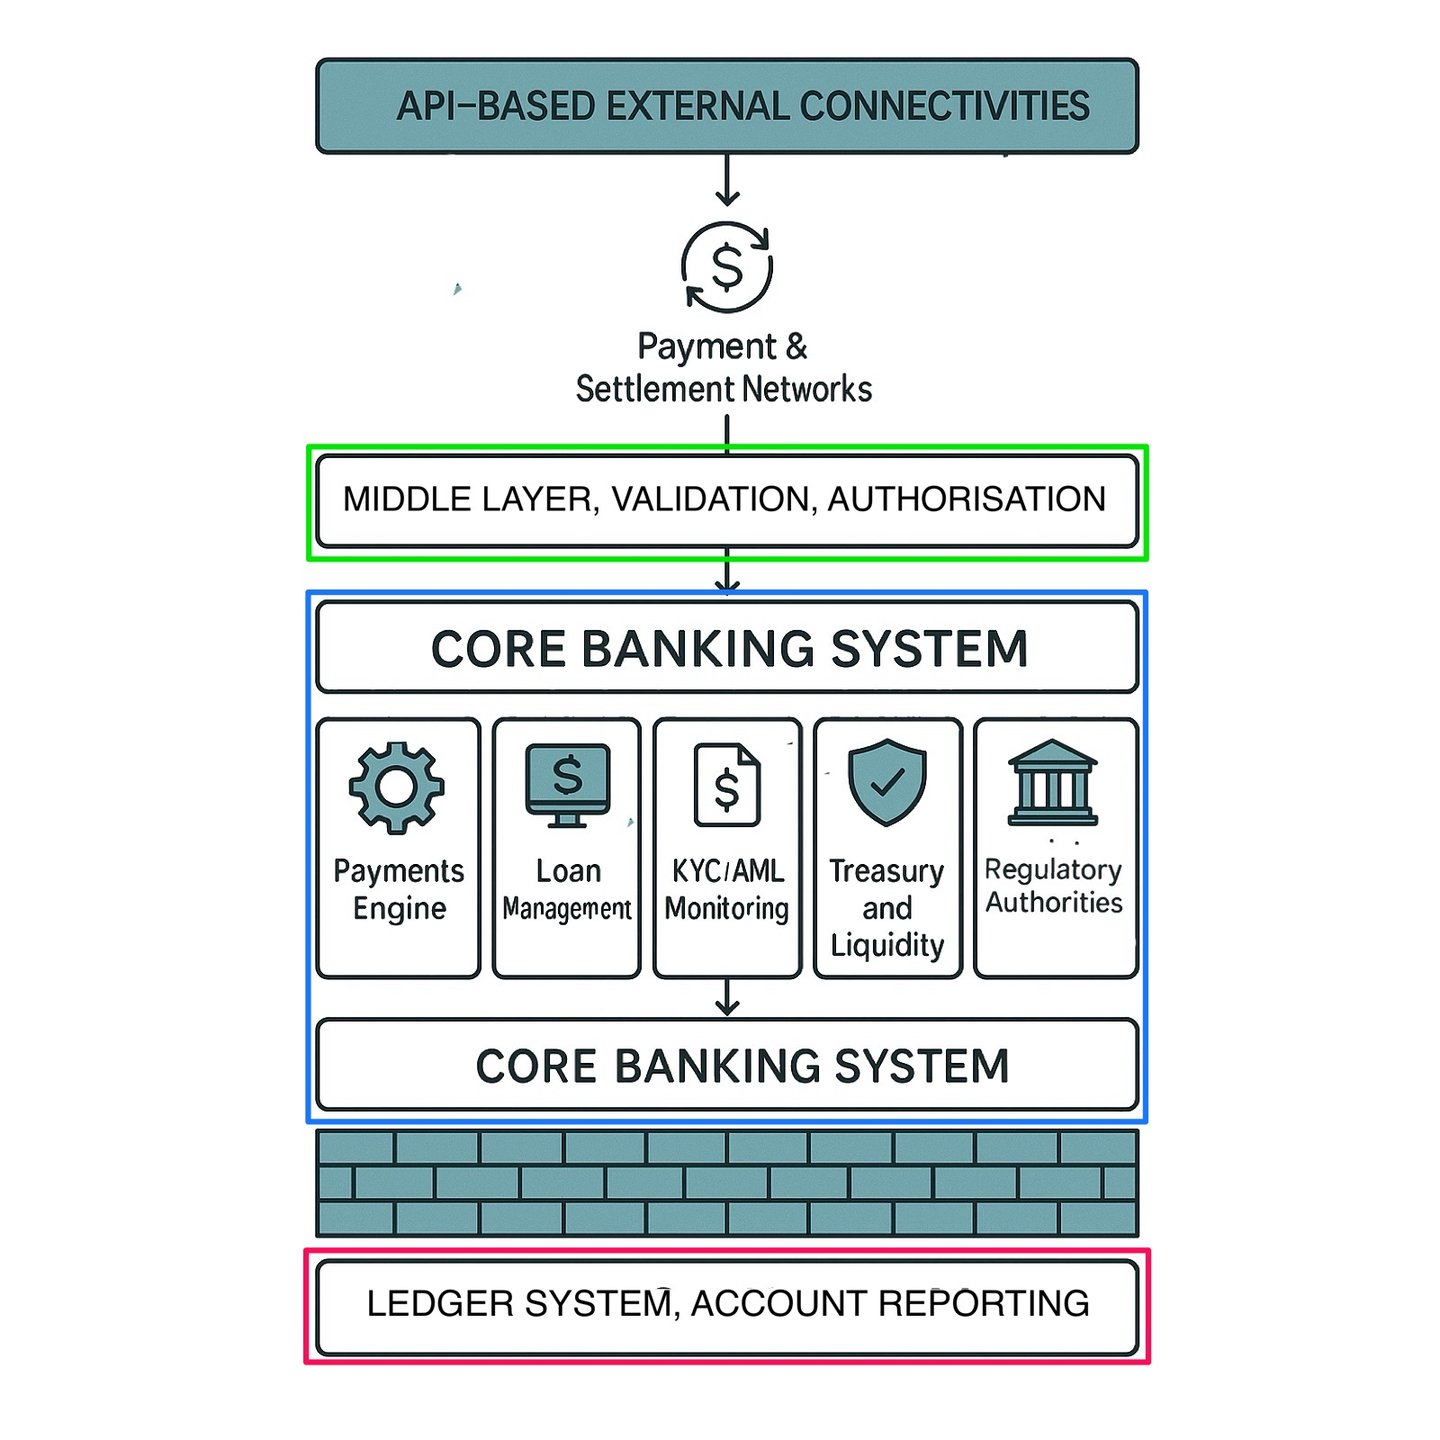
En los entornos bancarios, las API externas se mantienen a distancia del sistema central y, más aún, del sistema de libro mayor del banco, debido a los estrictos requisitos de seguridad inherentes a las entidades financieras. Existen varias razones de peso para esta conexión indirecta, todas ellas vinculadas a la protección de la información sensible y de la integridad operativa de las funciones centrales del banco:
1. Aislamiento de los datos sensibles
El sistema central contiene los datos más sensibles y esenciales de los clientes y de los procesos de un banco, como los registros y los datos financieros de los clientes, y el sistema de libro mayor recoge todos los saldos de las cuentas y los registros de las transacciones. La exposición directa de los sistemas bancarios centrales o del libro mayor a sistemas externos, a través de API, podría aumentar significativamente el riesgo de filtraciones de datos y de manipulación de datos y registros. Al limitar las interacciones de las API a una capa intermedia o a un sistema periférico, los bancos pueden controlar y supervisar el acceso a los datos y evitar filtraciones inadvertidas o no autorizadas.
2. Reducción de las superficies de ataque
Permitir que API externas se conecten directamente con el sistema central o el libro mayor crearía un punto de entrada adicional y aumentaría la superficie de ataque que podrían aprovechar agentes malintencionados. Cuantos más puntos de conexión den acceso directo al libro mayor, mayor es el riesgo de que los atacantes vulneren el sistema. Las conexiones indirectas, normalmente a través de una capa de middleware o de una pasarela de API, actúan como un amortiguador protector: examinan y filtran las solicitudes de acceso y las gestionan de forma controlada y supervisada.
3. Control de acceso reforzado
Al canalizar las transmisiones de API externas a través de una capa intermedia, los bancos pueden implantar mecanismos adicionales de control de acceso, entre ellos la limitación de frecuencia, la autenticación y las comprobaciones de autorización. Este sistema intermedio valida la autenticidad y la legitimidad de cada solicitud antes de transmitir los datos o instrucciones revisados al sistema central dentro del sistema bancario interno. Aplica políticas de acceso estrictas y garantiza que solo se retransmitan desde el sistema central al sistema de libro mayor las solicitudes verificadas.
4. Garantía de integridad de los datos
El acceso directo de las API externas podría poner en riesgo la integridad de los datos. Si los sistemas externos interactuaran directamente con el libro mayor, incluso errores menores o interacciones no previstas podrían alterar la coherencia y la exactitud de los datos. Un sistema de capa intermedia se encarga de la validación: traduce las solicitudes de las API y confirma que son correctas y adecuadas antes de que lleguen al libro mayor. Esta interacción controlada es esencial para mantener la estabilidad y la fiabilidad de los registros financieros.
5. Cumplimiento normativo y auditoría
Los bancos operan bajo marcos regulatorios estrictos que exigen medidas de seguridad rigurosas, en especial en el acceso y el tratamiento de los datos. Garantizar que las solicitudes de API externas sean procesadas por un sistema indirecto y controlado simplifica el cumplimiento normativo, al establecer un límite claro entre el libro mayor y los sistemas externos. Permite el registro y la auditoría detallados de cada operación, asegurando que toda interacción externa sea plenamente trazable y atribuible sin exponer datos sensibles del libro mayor.
6. Reducción de los riesgos sistémicos
Si las API externas se conectaran directamente al sistema de libro mayor, cualquier vulnerabilidad o explotación en dichas API podría afectar directamente a los registros financieros centrales de la entidad. El acceso indirecto ayuda a contener y mitigar los riesgos al permitir aislar el libro mayor en caso de una brecha de seguridad o un fallo del sistema en la API externa. Al estructurar las conexiones de forma indirecta, los bancos garantizan que los sistemas críticos puedan seguir siendo seguros, operativos y resilientes incluso si los sistemas externos sufren incidencias.
En resumen
El modelo de conexión indirecta, mediante middleware o una pasarela de API, garantiza que el libro mayor del banco permanezca aislado de las posibles amenazas que plantean las conexiones externas, permitiendo al mismo tiempo un intercambio de datos seguro y controlado con terceros autorizados. Esta arquitectura de seguridad por capas preserva la confidencialidad, la integridad y la disponibilidad de los datos, en consonancia con las mejores prácticas de ciberseguridad y con las normas regulatorias.
Comprender mejor las API bancarias
Las API bancarias actúan como intermediarias y permiten a desarrolladores y empresas terceros acceder a las funcionalidades y los datos del banco de forma segura y controlada. Este acceso resulta decisivo para crear aplicaciones que puedan interactuar directamente con los sistemas de un banco, lo que posibilita una amplia variedad de servicios financieros sin necesidad de partir de cero.
El diverso espectro de los tipos de API bancarias
Las API bancarias se clasifican en general en cuatro tipos principales, cada uno con una finalidad distinta y orientado a diversas necesidades financieras:
- API bancarias básicas: estas API se centran en operaciones bancarias fundamentales, como los depósitos, los préstamos y las operaciones transfronterizas de pymes. Al ofrecer acceso a estos servicios esenciales, las API bancarias básicas permiten que las aplicaciones fintech incorporen con fluidez las funciones bancarias tradicionales.
- API Plug & Play: concebidas para operaciones financieras como las rutinas de negociación y contabilidad, estas API incluyen además servicios de autenticación mediante OAuth. Están diseñadas para integrarse con facilidad en los sistemas existentes, lo que facilita una adopción e implantación ágiles.
- API de tarjetas, monederos y transferencias: esta categoría abarca la emisión de tarjetas, los monederos electrónicos, las operaciones multidivisa y la supervisión del fraude, y suele ofrecerse junto con kits de desarrollo de software (SDK). Son fundamentales para las aplicaciones que gestionan pagos, cambio de divisas y seguridad de las transacciones.
- API de adquirencia: Orientadas a la captación de pagos, estas API permiten los pagos móviles, las soluciones de comunicación de campo cercano (NFC), la adquirencia de tarjetas en línea y otros servicios. Desempeñan un papel significativo en la ampliación de los canales a través de los cuales las empresas pueden aceptar pagos.
REST frente a SOAP: estilos arquitectónicos en las API bancarias
En las API bancarias predominan dos paradigmas principales de comunicación:
- REST (Representational State Transfer) es un estilo arquitectónico: solicitudes y respuestas sin estado sobre HTTP, que normalmente transportan JSON. Es ligero y escala bien, y predomina en las interfaces modernas de banca abierta.
- SOAP (Simple Object Access Protocol), por el contrario, es un protocolo formal basado en XML, con normas integradas de seguridad (WS-Security) y de gestión de errores, todavía habitual en las integraciones de sistemas bancarios centrales más antiguos.
Ambos paradigmas ofrecen ventajas diferenciadas, y la elección entre uno y otro depende de los requisitos específicos del servicio bancario que se implemente.
Las API bancarias están a la vanguardia de la transformación digital del sector financiero y ofrecen un puente entre los servicios bancarios tradicionales y las soluciones fintech innovadoras. Al adoptar estos avances tecnológicos, las entidades pueden no solo mejorar su eficiencia operativa y la atención al cliente, sino también mantenerse competitivas en un mundo cada vez más digital. A medida que el sector financiero siga evolucionando, el aprovechamiento estratégico de las API bancarias desempeñará sin duda un papel fundamental en la configuración de su futuro.
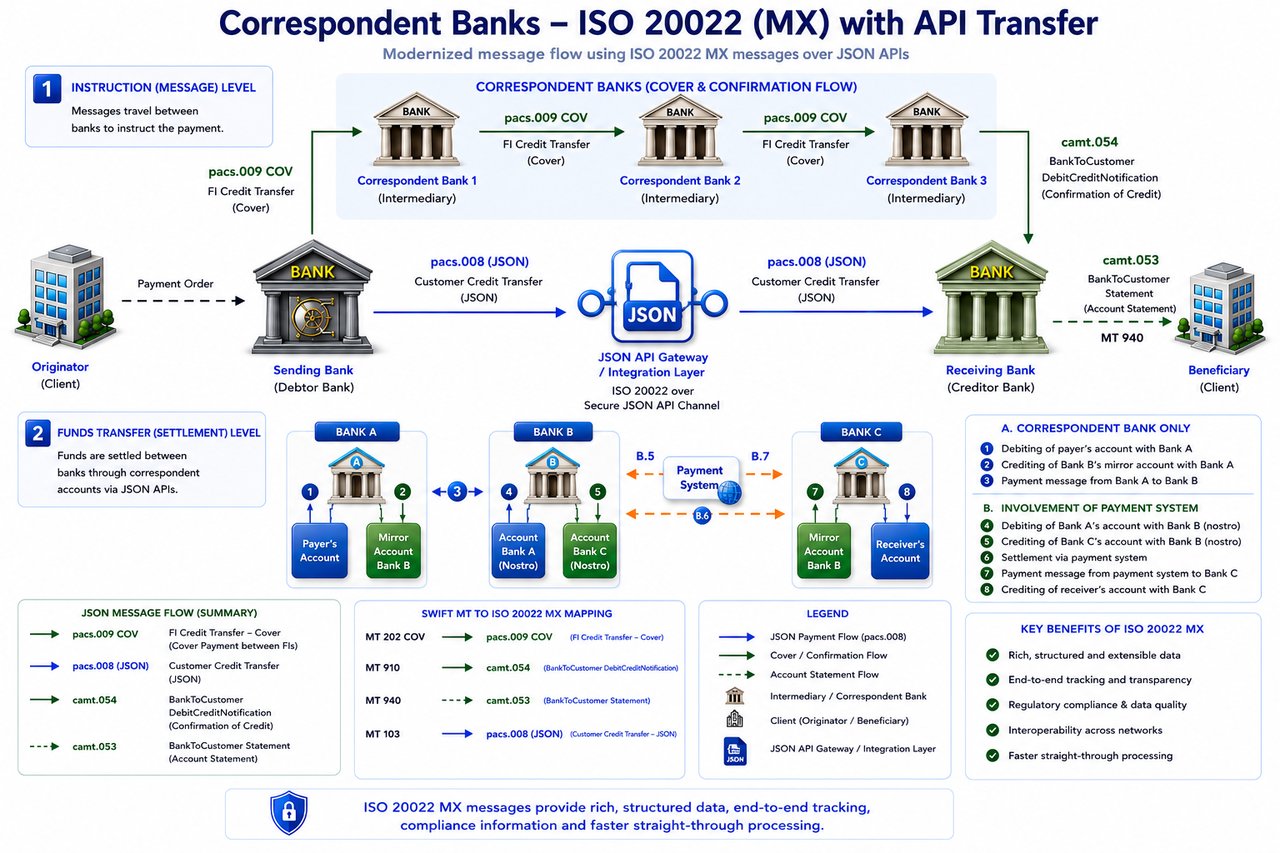
La comunicación basada en API mejora la eficiencia de las operaciones bancarias al permitir una interacción estructurada entre sistemas. Sin embargo, las API no constituyen mecanismos de pago independientes. Los datos transmitidos mediante API, incluidas las solicitudes y respuestas en formato JSON, representan instrucciones de operación o comunicación entre sistemas, no liquidación.
La ejecución de cualquier transferencia iniciada mediante API sigue dependiendo de entidades financieras autorizadas y de infraestructuras de pago reconocidas. La existencia de una respuesta de API o de una salida de datos estructurados no confirma, por sí sola, que los fondos hayan sido transferidos.
JSON en entornos bancarios basados en API
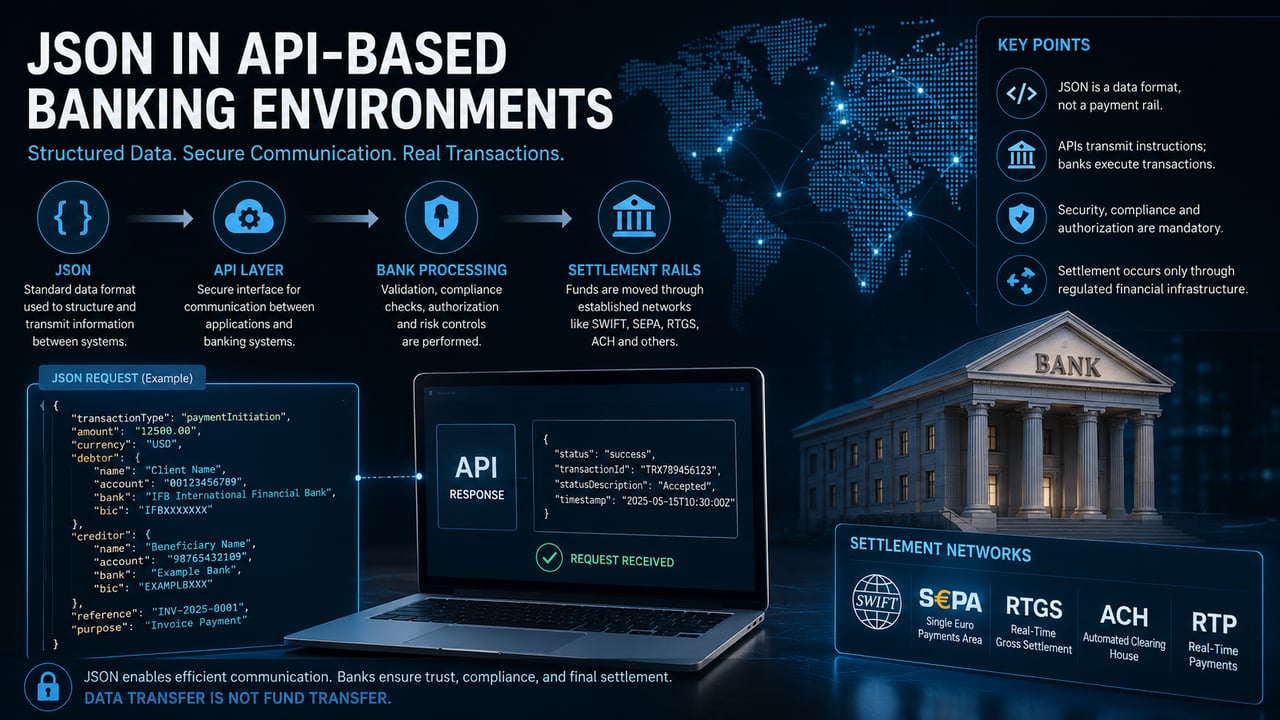
En la infraestructura bancaria moderna, JSON funciona como un formato de datos estandarizado utilizado en las capas de comunicación mediante API. Su función es estrictamente técnica: estructura y transmite información entre sistemas. No ejecuta operaciones, no custodia valor ni sustituye los procesos institucionales.
En la banca basada en API, JSON se utiliza habitualmente para codificar instrucciones de pago, datos de cuentas, metadatos de transacciones y respuestas del sistema en un formato legible por máquina e interoperable entre plataformas. Esto permite que las aplicaciones externas, las interfaces de clientes y los sistemas bancarios internos se comuniquen con eficiencia dentro de un entorno controlado.
Cuando se inicia un pago a través de una API, la instrucción puede transmitirse en formato JSON. Sin embargo, la transferencia efectiva de los fondos la ejecuta el banco por separado a través de canales de pago consolidados como SWIFT, SEPA, RTGS u otros sistemas de liquidación reconocidos. JSON se limita a transmitir la instrucción; no realiza la transferencia.
Función en las transacciones por API
En términos prácticos, JSON actúa como capa de interfaz entre las aplicaciones del cliente y la infraestructura bancaria. Una solicitud de API típica puede incluir campos estructurados como la identificación del ordenante, los datos del beneficiario, los números de cuenta, la divisa, el importe y las referencias de la operación. Estos datos son validados y procesados por el sistema receptor, que determina entonces si la operación puede continuar.
Una vez validada, la instrucción pasa al entorno de procesamiento interno del Banco, donde se aplican los controles de cumplimiento normativo, los controles de riesgo y los procedimientos de autorización. Solo después de estos pasos la operación continúa hacia el canal de liquidación correspondiente.
Por consiguiente, JSON es un componente más dentro de un ciclo de vida de la transacción más amplio. No sustituye:
- autorización institucional
- verificación del cumplimiento normativo
- validación a nivel de cuenta
- procesos de compensación y liquidación
Separación entre datos y liquidación
Un malentendido recurrente surge cuando se confunde la transmisión de datos con el movimiento de fondos. JSON, como formato de datos, puede describir una transacción con detalle, pero no puede crearla ni liquidarla. La presencia de una carga útil JSON, por completa que parezca, no constituye prueba de que se hayan transferido fondos.
Esta distinción es fundamental tanto en el plano operativo como en el de riesgos. Una transferencia válida debe reflejarse en:
- el libro mayor de la entidad remitente
- el libro mayor de la entidad receptora
- el sistema de liquidación intermediario, cuando proceda
Sin estos elementos, no se ha producido transmisión alguna, con independencia de cualquier representación de datos.
Integración con las API bancarias
En entornos regulados, JSON suele integrarse en marcos de API seguros. Estos marcos aplican controles de autenticación, cifrado y acceso, de modo que solo las entidades autorizadas puedan iniciar o consultar datos financieros.
Entre los casos de uso habituales se incluyen:
- iniciación de pagos a través de las interfaces de clientes
- consulta de historiales de transacciones
- consultas de saldo
- gestión de beneficiarios
- actualizaciones del estado en tiempo real
Estas funciones mejoran la eficiencia y la interoperabilidad, pero siguen dependiendo de la infraestructura bancaria subyacente.
Consideraciones de riesgo
Dado que JSON es legible por personas y fácilmente replicable, es susceptible de uso indebido cuando se presenta fuera de entornos controlados. Un documento JSON puede construirse, modificarse o falsificarse sin dificultad. Por ello, no puede servir como prueba independiente de una operación completada.
En la práctica bancaria profesional, la verificación se apoya siempre en registros institucionales y en sistemas de pago reconocidos, y no en representaciones de datos aisladas.
Para un tratamiento más amplio de los riesgos asociados a las transferencias, consulte: Concienciación sobre riesgos y fraude en transferencias
Interpretación institucional
En el marco operativo de IFB, JSON se reconoce como un estándar técnico utilizado en la comunicación mediante API. No se reconoce como mecanismo de pago ni como método de liquidación.
Todas las operaciones, con independencia de cómo se inicien, deben ejecutarse en última instancia a través de infraestructuras financieras reguladas. JSON puede facilitar la comunicación, pero no altera la mecánica fundamental de la actividad bancaria.
Posición resumida
JSON mejora la eficiencia de las interfaces bancarias digitales al permitir un intercambio estructurado de datos. Su utilidad reside en la comunicación, no en la ejecución. Una transferencia de divisas sigue siendo una función de las entidades bancarias, los sistemas regulados y los procesos de liquidación. JSON es un canal de información dentro de esa estructura, no un sustituto de ella.
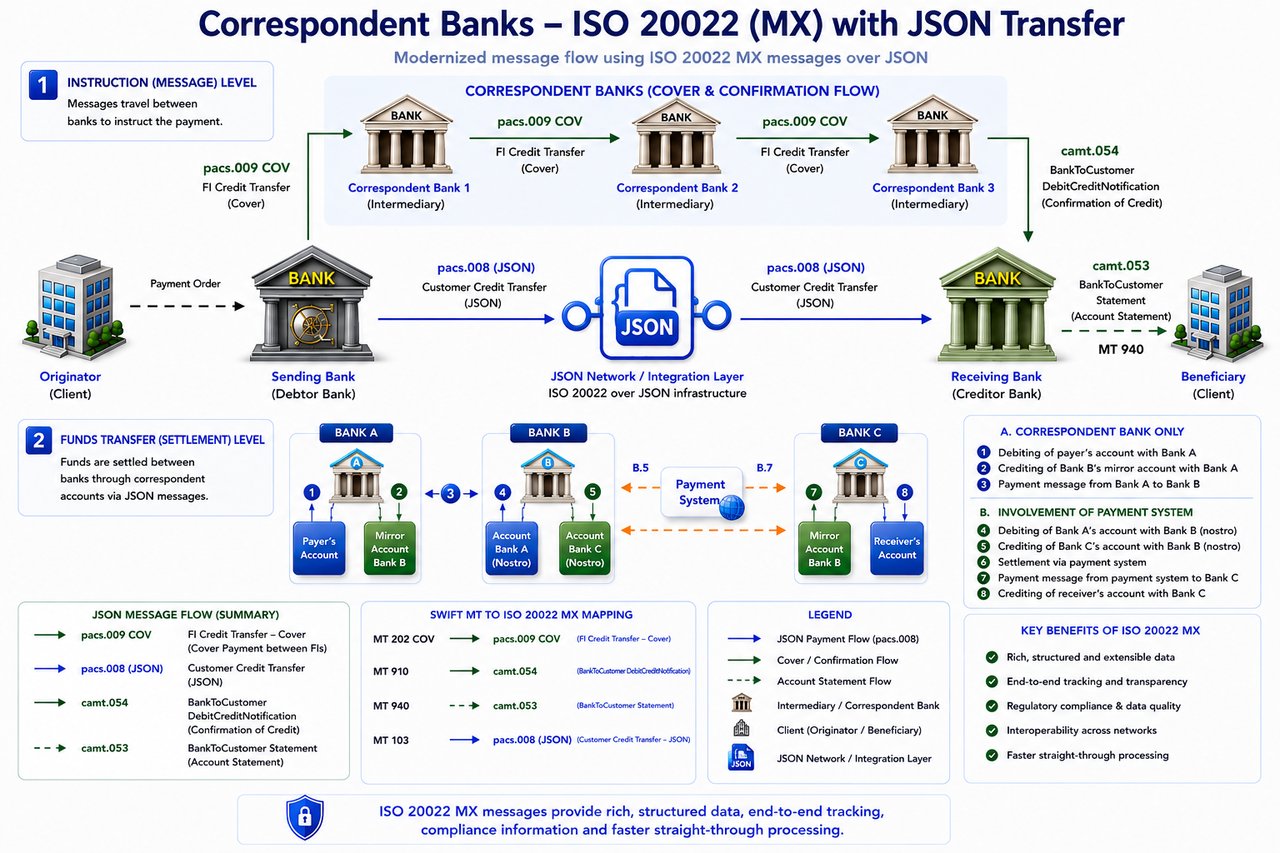
La terminología asociada a métodos de transferencia alternativos o heredados debe interpretarse en el contexto de la infraestructura bancaria. Dichos términos pueden describir canales de comunicación, métodos de tramitación interna o prácticas históricas, pero no sustituyen la exigencia de entidades reguladas, sistemas de pago reconocidos y procedimientos formales de liquidación.
Toda transferencia, cualquiera que sea su denominación, debe en última instancia ser procesada, compensada y conciliada dentro del sistema financiero establecido.



Siguiente paso
Solicitar una presentación
Cuéntenos en pocas líneas quién es usted y qué tiene en mente. Su consulta llega directamente al Banco y se trata con confidencialidad.
¿Prefiere hablar con nosotros? Reserve una videoconferencia de 30 minutos.
Intercambio de claves
Procedimiento de intercambio de claves para entidades financieras
- Si su distinguida entidad financiera desea transmitirnos información mediante API, le invitamos a descargar y observar con rigor las directrices recogidas en el Procedimiento de validación de claves API aquí.
- Para generar el código AES de salida dinámico (clave) para su instrucción API, haga clic aquí.
- Nosotros facilitaremos el script de la API: Ejemplo
Si desea obtener más información sobre cómo transferir fondos o activos a sus cuentas con nosotros, póngase en contacto con Marie Mayer.