Política de prevención del blanqueo de capitales (AML) y de conocimiento del cliente (KYC)
Aprobado por: Consejo de Administradores Delegados
1. Finalidad y alcance
Esta política establece el marco de cumplimiento normativo de prevención del blanqueo de capitales (AML) y conocimiento del cliente (KYC) de International Finance Bank LTD (IFB). Garantiza el cumplimiento de la normativa nacional e internacional, que incluye, entre otras, las siguientes disposiciones:
- Directivas de la UE contra el blanqueo de capitales (5AMLD, 6AMLD) y, a partir del 10 de julio de 2027, el Reglamento contra el blanqueo de capitales (UE) 2024/1624
- La legislación contra el blanqueo de capitales de Anjouan, Unión de las Comoras, incluida la Ley de Blanqueo de Capitales (Prevención) 008/2005
- Recomendaciones del Grupo de Acción Financiera Internacional (FATF)
- Normas suizas, liechtensteinianas e internacionales pertinentes
La política se aplica a todos los empleados, directivos, consultores, intermediarios y proveedores de servicios que actúen en nombre de IFB.
2. Objetivos
Los objetivos de esta política son:
- Evitar el uso indebido de la infraestructura de la Sociedad para fines de delincuencia financiera.
- Identificar y verificar la identidad de los clientes mediante un enfoque basado en el riesgo.
- Vigilar, investigar y comunicar la actividad sospechosa.
- Establecer una pista de auditoría defendible ante reguladores y contrapartes.
- Mantener una cultura de tolerancia cero frente al blanqueo de capitales y la financiación del terrorismo.
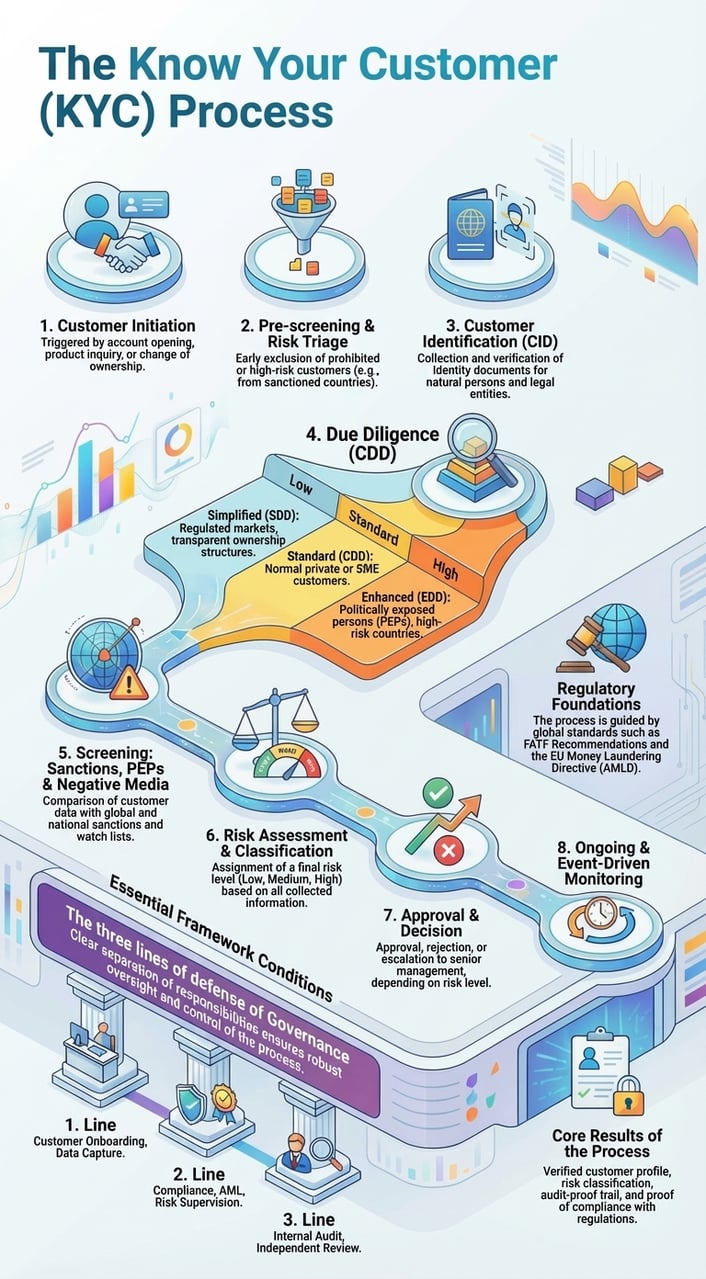
3. Diligencia debida con el cliente (CDD)
IFB clasificará a los clientes en tres tipos principales: personas físicas, personas jurídicas e intermediarios (por ejemplo, fiduciarios, agentes, directores nominales). Se aplicarán las siguientes obligaciones de CDD:
- Diligencia debida básica sobre el cliente (CDD): documentos de identidad y finalidad de la relación.
- Diligencia debida reforzada: aplicable a clientes de alto riesgo; exige acreditar el origen de los fondos (SoF) y el origen del patrimonio (SoW), así como una supervisión reforzada.
- Diligencia debida continua con respecto al cliente (CDD): revisiones en tiempo real y periódicas en función de la calificación de riesgo.
4. Programa de conocimiento del cliente (KYC)
El Programa KYC incluirá:
- Recopilación y validación de documentos de identidad (por ejemplo, pasaporte, facturas de suministros)
- Verificación de la titularidad y del control (p. ej., declaraciones de UBO, registros de accionistas)
- Uso de servicios de verificación externos (IDNow, World-Check, Refinitiv)
- Contraste con bases de datos de sanciones internacionales y de PEP
- Incorporación por vídeo mediante una videoconferencia de cumplimiento normativo por Zoom y atribución de la billetera en caso de exposición a criptoactivos
5. Enfoque basado en el riesgo (RBA)
Los clientes se evaluarán en función del riesgo. La calificación de riesgo tendrá en cuenta:
- Jurisdicción de constitución o residencia
- Naturaleza de la actividad empresarial
- Volumen y frecuencia de las operaciones
- Exposición pública (condición de PEP)
- Implicación de criptoactivos o de estructuras extraterritoriales
6. Diligencia debida reforzada (EDD)
La diligencia debida reforzada se aplicará a:
- Personas con responsabilidad pública (PEP)
- Zonas geográficas de alto riesgo (según las listas del FATF/EU)
- Estructuras de titularidad complejas (p. ej., fundaciones, trusts)
- Entidades con fuerte exposición a criptoactivos o usuarios de monederos sin custodia
Las medidas de diligencia debida reforzada (EDD) comprenden la verificación en profundidad del origen de los fondos y del patrimonio (SoF/SoW), entrevistas de cumplimiento normativo, la aprobación a nivel del consejo de administración y auditorías externas periódicas.
7. Seguimiento y notificación
La sociedad deberá:
- Supervisar los flujos de operaciones para detectar incoherencias o desviaciones respecto del comportamiento esperado.
- Señalar anomalías como el fraccionamiento de operaciones (structuring), la superposición de capas (layering) o las transacciones que involucren direcciones de alto riesgo.
- Presentar sin demora los informes de operaciones sospechosas (SAR) ante la unidad de inteligencia financiera competente.
- Conserve un registro de todos los casos escalados, investigaciones e informes.
8. Conservación de registros
IFB conservará los registros durante un mínimo de 5 años. Estos incluyen:
- Expedientes KYC y documentación justificativa
- Registros de operaciones y notas de cumplimiento normativo
- Aprobaciones y comunicaciones internas
- Informes de auditoría externa y correspondencia
9. Formación y concienciación
Todo el personal deberá someterse a:
- Formación inicial en AML/KYC en el momento de la contratación
- Cursos anuales de actualización sobre novedades regulatorias, tipologías y actuaciones de supervisión y sanción
- Formación específica tras cambios normativos o incidentes internos
10. Gobernanza y supervisión
El Director General ha designado a:
- Un Responsable de Prevención del Blanqueo de Capitales (MLRO)
- Un oficial de cumplimiento normativo
Estas personas serán responsables de la aplicación diaria, las auditorías, la formación del personal y la relación con los reguladores.
Con RegMantle
Anexo A: Matriz de calificación del riesgo de clientes
IFB emplea un sistema de puntuación multifactorial para evaluar el nivel de riesgo de cada cliente. Las puntuaciones determinan la intensidad de la diligencia debida y del seguimiento.
| Factor de riesgo | Bajo (1) | Medio (2) | Alto (3) | Puntuación |
|---|---|---|---|---|
| Jurisdicción | UE/EEE, lista blanca del GAFI (FATF) | Miembro del FATF no perteneciente a la EU | Tercer país de alto riesgo o incluido en la lista negra del FATF | [1–3] |
| Tipo de cliente | Persona física, residente en la UE | Persona jurídica, estructura conocida | Trust/Fundación o persona interpuesta | [1–3] |
| Volumen de transacciones | < 50.000 €/año | €50,000 – €250,000 | > €250,000 | [1–3] |
| Origen de los fondos | Salario, transferencia bancaria | Criptoactivos, intermediación | No verificable / con uso intensivo de efectivo | [1–3] |
| Exposición a PEP | Ninguno | Indirecta/asociada | Directo / alto cargo | [1–3] |
| Actividad empresarial | Riesgo bajo (p. ej., consultoría) | Medio (p. ej., actividades comerciales) | Alto riesgo (p. ej., criptoactivos / efectivo) | [1–3] |
Puntuación de riesgo total = suma de todas las puntuaciones individuales (rango: de 6 a 18). 6–9: riesgo bajo · 10–13: riesgo medio · 14–18: riesgo alto (se requiere diligencia debida reforzada).
Anexo B: Modelo de informe de actividad sospechosa (SAR)
Esta plantilla se utilizará internamente para registrar y comunicar transacciones o comportamientos sospechosos.
- Responsable de la comunicación: _________________________
- Fecha del informe: ___________________________
- ID / Nombre del cliente: __________________________
- Naturaleza de la sospecha (marque una o varias opciones):
□ Fraccionamiento de operaciones / Smurfing
□ Patrón de operaciones inusual
□ Origen de los fondos incoherente
□ Uso de monedas de privacidad o mezcladores
□ Implicación de un país de alto riesgo
□ Negativa a facilitar la documentación KYC/EDD
- Descripción de la actividad: ________________________
• Nivel de riesgo: □ Bajo □ Medio □ Alto
• Notificación externa requerida: □ Sí □ No
• En caso afirmativo, informe remitido a: UIF / Otro: __________
• Fecha de presentación: ___________________________
• Documentos justificativos adjuntos: □ Sí □ No
• Firma del responsable de prevención del blanqueo de capitales (MLRO): ____________________________
Anexo C: Atribución y rastreo de carteras de criptoactivos
Con el fin de dar cumplimiento a la Recomendación 16 del GAFI (FATF) («Travel Rule») y a las expectativas de la evaluación entre pares de MONEYVAL, IFB lleva a cabo la atribución, el rastreo y el análisis de todas las carteras digitales utilizadas en operaciones significativas de clientes.
Procedimientos clave:
- Verificación de la titularidad: las carteras deberán vincularse al cliente mediante un mensaje firmado, una transacción de prueba u otra prueba verificable de control.
- Analítica de blockchain: uso de Chainalysis, TRM Labs o herramientas equivalentes para evaluar las puntuaciones de riesgo de las carteras, los flujos históricos y la exposición a servicios ilícitos.
- Datos de la Travel Rule: IFB registra la información del ordenante y del beneficiario, las direcciones de monedero y las marcas de tiempo de las transferencias de criptoactivos, conforme a lo exigido por el Reglamento (UE) 2023/1113, que se aplica entre proveedores sin umbral mínimo; las transferencias superiores a EUR 1.000 hacia o desde monederos de autocustodia exigen verificar que el monedero pertenece al cliente o está bajo su control.
- Controles de monederos fríos: cuando proceda, IFB garantiza que los activos se transfieran únicamente a monederos incluidos en listas blancas o de marca blanca.
- Reatribución continua: La nueva verificación se activa ante cambios en la actividad de la cartera, la baja del cliente o alertas de cumplimiento normativo.
Todos los datos relacionados con la cartera (wallet) se conservan durante un mínimo de 5 años, de conformidad con el RGPD y las obligaciones de conservación de registros en materia de AML.
Política de conocimiento del beneficiario (know-your-payee, KYP)
Aprobado por: Consejo de Administradores Delegados
1. Finalidad y ámbito de aplicación
La presente Política de Conocimiento del Beneficiario (Know Your Payee, KYP) establece los procedimientos aplicados por IFB para garantizar que todos los pagos, desembolsos y transferencias salientes se efectúen a favor de beneficiarios legítimos, verificados y conformes con la normativa. La política tiene por objeto mitigar los riesgos asociados a la elusión de sanciones, el fraude, la financiación del terrorismo y otras actividades ilícitas.
Esta política se aplica a todos los pagos realizados por IFB, incluidos, entre otros:
- Desembolsos a proveedores y contratistas
- Reembolsos y comisiones a clientes
- Liquidaciones de criptoactivos a moneda fiduciaria o de moneda fiduciaria a criptoactivos
- Instrucciones de fondos de terceros por cuenta de clientes
2. Objetivos principales
- Evitar desembolsos a entidades incluidas en listas negras o sujetas a sanciones
- Asegurarse de que la identidad del beneficiario se valide antes de liberar los fondos
- Verificar la legitimidad de la actividad empresarial y de los datos bancarios del beneficiario
- Mantener una pista de auditoría defendible de la verificación de los pagos
- Señalar a los beneficiarios de alto riesgo para someterlos a diligencia debida reforzada (EDD)
3. Proceso de diligencia debida KYP
Antes de ejecutar un pago a un tercero deben verificarse los siguientes elementos:
- Identidad del beneficiario del pago: nombre completo o denominación de la persona jurídica, verificados mediante documentación.
- Datos bancarios o de la cartera: nombre del banco, código SWIFT/BIC, IBAN o dirección de la cartera de criptoactivos, verificados con la documentación acreditativa.
- Control de sanciones: el beneficiario se contrasta con las listas de la UE, la ONU, la OFAC y otras listas aplicables.
- Justificación comercial: Finalidad del pago confirmada mediante factura, contrato o instrucción de pago firmada por personal autorizado.
4. Indicadores de alto riesgo
Los pagos destinados a las siguientes categorías están sujetos a un escrutinio reforzado:
- Beneficiarios ubicados en jurisdicciones incluidas en listas negras o de alto riesgo
- Uso de monederos privados o no regulados para liquidaciones con criptoactivos
- Sociedades pantalla o entidades sin sitios web operativos ni referencias
- Solicitudes de cambio de beneficiario poco antes del pago
- Uso de intermediarios o de cuentas de pago de terceros sin justificación clara
5. Métodos de verificación del beneficiario
En función de la clasificación de riesgo, IFB aplicará uno o varios de los siguientes métodos de verificación:
- Cartas de confirmación bancaria o certificados de titularidad de cuenta
- Verificación de monederos mediante mensaje firmado o atribución en la cadena de bloques
- Confirmación por videollamada (para personas físicas o nuevas entidades)
- Búsqueda inversa mediante World-Check, Refinitiv y bases de datos de entidades sancionadas
6. Conservación de registros y auditoría
Todas las verificaciones KYP deben documentarse y conservarse junto con el expediente de pago correspondiente. IFB conserva estos registros durante un mínimo de 5 años. Las auditorías internas verificarán semestralmente la integridad y exhaustividad de las verificaciones KYP.
7. Funciones y responsabilidades
- El Departamento de Finanzas es responsable de ejecutar las verificaciones KYP antes de liberar los pagos.
- El Responsable de Cumplimiento Normativo supervisa la observancia del marco KYP e investiga cualquier anomalía.
- Debe consultarse al MLRO en caso de beneficiarios de alto riesgo o sospechosos.