“Visa Direct Developer”沙盒骗局剖析
整个骗局建立在对两种本质不同事物的蓄意欺骗性混淆之上:“Visa Direct Developer”沙盒环境与真实的Visa Direct生产支付网络。
欺诈者利用“Visa Direct Developer”这一名称(其仅指Visa为软件开发者提供的免费访问的模拟测试环境),将其冒充为真正的Visa Direct通道;而后者是持牌、受监管的基础设施,供银行和支付机构通过VisaNet系统划转真实资金。
实际上,Visa Direct 开发者门户与 VisaNet 在技术、财务或运营上均毫无关联。它无法接触真实资金,无法发起真实交易,也无法与任何真实的支付卡或银行系统交互。整个环境是一个沙盒,即软件模拟器,专为测试代码而设。在该环境中“发送”的每一笔交易,都以JSON格式返回硬编码的预设响应,内容完全虚构,其唯一目的是协助程序员完成软件集成。
沙盒环境中不会发生任何真实资金流动,任何交易均不会触及真实的银行卡或账户,沙盒中显示的任何标识符亦不存在于任何真实的Visa系统中。
因此,任何声称已通过Visa Direct Developer“发送资金”的人,尤其是出示开发者门户截图或含有“transactionIdentifier”等字段的JSON输出者,所呈现的无疑是虚假信息。这是一种欺诈手法,意在模仿合法的资金流转,而实际上从未发生任何付款,也不可能发生。沙盒与金融体系的关联,不会多于一个计算器应用与您银行账户的关联。
以下以取证式的视角,逐步剖析欺诈者如何利用这一误解作案。
| 阶段 | 欺诈者的手法 | 其看似可信的原因 | 实际发生的情形 |
|---|---|---|---|
| 1 – 设立 | 注册开发者账户(无需许可证,无需尽职调查),并生成示例API密钥及测试卡号。 | 任何人都可在数分钟内完成此操作,从而营造出合法性的假象。 | 沙盒密钥与正式网络相互隔离,无法进行任何资金划转。 |
| 2 – 伪造的“资金证明” | 在沙盒环境中执行PushFunds调用,截取HTTP 200 OK响应及伪造的transactionIdentifier,并将其以截图或PDF“收据”的形式呈现。 | 响应报文的内容看起来与真实的原始贷记交易(OCT)完全相同。 | 该标识符仅存在于沙盒数据库内,绝不会传播至Visa Net。 |
| 3 – 触发受害者的承诺心理 | 声称资金“已在途中,但待合规审批”,并要求预付费用(税款、放款费用、AML清查费等)。 | 受害人可核实载荷中的PAN确属其本人银行卡;JSON文件则确认了确切金额:这构成了有力的心理佐证。 | 该通话中提及的收单 BIN 均未生效,因此该笔付款永远无法清算。 |
| 4 – 拖延与借口 | 在费用付清之后,以“跨境限流”、“Visa队列积压”或“收款银行未开通Visa Direct”为由拖延时间。 | 技术术语使问题变得晦涩难懂,而受害者缺乏相关架构知识,无法予以反驳。 | 最终,沟通中断,或欺诈者要求继续付款。 |
风险信号
| 指标 | 为何在实际运作中不可能 |
|---|---|
| “通过 Visa Direct Developer 从我们的资金部门发送” | 开发者门户 ≠ 实际运行的推送支付通道。 |
| 截图显示测试用收单行BIN(通常为4个0或4个9) | 测试 BIN 绝不会通过 Visa Net 路由。 |
| 未指明持牌发起机构/收单机构;发送方为个人或来历不明的有限责任公司 | 在任何项目正式上线投产之前,Visa均要求取得收单机构的保荐(sponsorship)。 |
| 要求预先支付“放款”费用 | 此为典型的预付费用欺诈模式;合法的OCT款项到达受益人时,不会向受害人另行收取任何费用。 |
如何验证真伪(技术核对清单)
- 请向付款方的收单机构调取实时的原始贷记交易(Original Credit Transaction,OCT)记录;该记录并不存在。
- 请向您的发卡银行查询,Visa实时网络上是否存在与之匹配的交易标识符;沙盒环境中的标识符则不会存在。
- 检查acquiringBin字段中的BIN:408999、000000或公开BIN数据库中无法匹配的任何值,均表明为测试数据。
- 请向您的发卡行或发送方的收单行确认,该transactionIdentifier是否存在于实时网络中。
缓释措施及其他安全路径
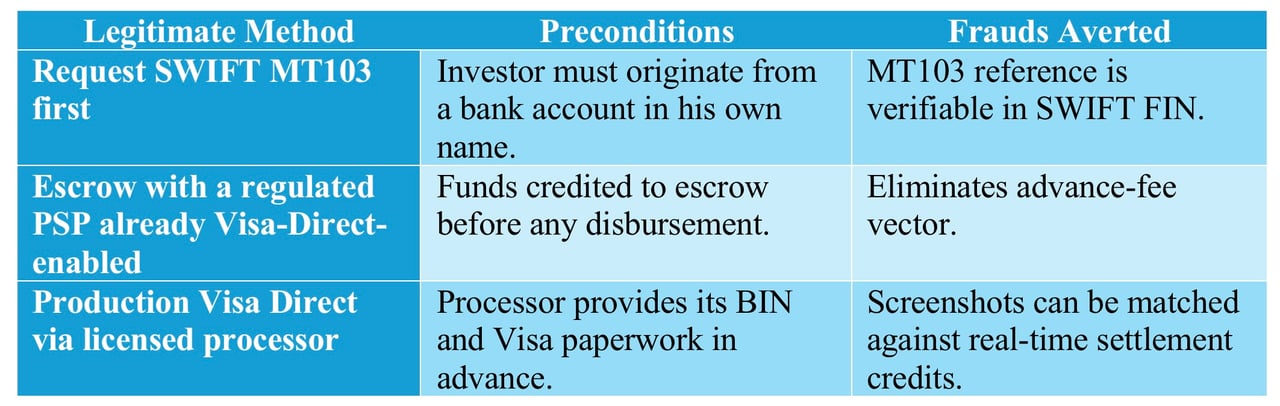
管理层要点概述
如果交易对手声称“已通过Visa Direct Developer汇出资金”,并以沙盒截图佐证,应将其视为预付费用诈骗的确凿证据:沙盒仅为演示环境,而非支付通道,任何资金均不可能到账。