
Alternatywne metody transferu
Przelewy IP/IP i IPZip

Aktywacja usług IPIP i IPZip w IFB
Usługi IPIP zostaną aktywowane na wniosek Klienta, gdy jego rachunek będzie w należytym stanie:
- Utrzymuje saldo minimalne,
- wykazuje stabilne, udokumentowane wyniki finansowe oraz
- jest zgodna z legalną działalnością gospodarczą.
Ponadto rachunek musi posiadać
- brak nierozwiązanych kwestii w zakresie compliance oraz
- wszystkie transakcje muszą być zgodne z międzynarodowymi regulacjami finansowymi.
Ostateczna aktywacja podlega wewnętrznej weryfikacji i zatwierdzeniu przez nasz zespół ds. compliance i zarządzania ryzykiem.
Komunikat nie jest pieniądzem
Dlaczego żaden komunikat SWIFT, teleks ani serwer nie przenosi środków bez rozliczenia – w 90 sekund.
Zweryfikuj dokument za pomocą VL1 →Otrzymali Państwo komunikat płatniczy, dowód płatności lub potwierdzenie? Prosimy zlecić jego weryfikację, zanim zaczną Państwo na nim polegać.
Nasze usługi IPIP i IPZip
Usługi IPIP i IPZip świadczymy wyselekcjonowanemu gronu klientów, obejmującemu osoby o wysokiej zamożności oraz renomowane podmioty korporacyjne, ze szczególnym naciskiem na dyskrecję, poufność i integralność instytucjonalną.
Wszystkie transakcje IPIP i IPZip są przeprowadzane wyłącznie między bankami w pełni zintegrowanymi z międzynarodowym systemem bankowym, co zapewnia nie tylko bezpieczną wymianę uwierzytelnionych komunikatów IPIP, lecz także skuteczne i terminowe rozliczenie środków. Kontrahenci, którzy nie są w taki sposób zintegrowani, mogą być w stanie przesyłać komunikaty, lecz z natury rzeczy nie są w stanie dokonać rozrachunku finansowego.
Z doświadczenia wynika, że ponad 86% przedstawianych nam transakcji IPIP pochodzi od podmiotów niebędących bankami lub od banków, które nie dysponują możliwością przekazywania środków.
Natomiast jesteśmy w stanie realizować transakcje bez ograniczeń co do kwoty, pod wyłącznym warunkiem rzetelnej weryfikacji instytucji inicjującej oraz możliwej do wykazania zdolności do rozliczenia transakcji.

IP to IP (IPIP)
Przelewy IP to IP stanowią element procesu przekazywania waluty lub aktywów, zobowiązań i kapitałów z rachunków banków korespondentów albo danych pomiędzy różnymi instytucjami finansowymi lub systemami z wykorzystaniem adresów protokołu internetowego (IP). W kontekście transakcji finansowych adres IP jest unikalnym identyfikatorem liczbowym przypisanym każdemu urządzeniu podłączonemu do internetu i służy do kierowania informacji pomiędzy różnymi systemami. Przelewy IP to IP w bankowości polegają na bezpośredniej komunikacji między dwoma systemami z wykorzystaniem ich adresów IP w celu realizacji transakcji finansowej. Dodatkowo stosuje się specjalne metody uwierzytelniania i autoryzacji, które zabezpieczają integralność i bezpieczeństwo informacji.
Należy jednak pamiętać, że transfery IP-do-IP nie są powszechne ani zalecane w sektorze bankowym z wielu powodów, w tym ze względu na kwestie bezpieczeństwa, niezawodności i zgodności z przepisami. Poniższe punkty przybliżają kontekst tych zastrzeżeń:
- Bezpieczeństwo: Przelewy IP to IP mogą być mniej bezpieczne w porównaniu z uznanymi sieciami bankowymi, takimi jak SWIFT czy ACH, które wdrażają wielowarstwowe zabezpieczenia, szyfrowanie i uwierzytelnianie. Bezpośrednia komunikacja między dwoma adresami IP może narażać dane wrażliwe na potencjalne zagrożenia, w tym włamania, phishing lub ataki typu man-in-the-middle.
- Niezawodność: Stosowanie przelewów IP-to-IP nie gwarantuje niezawodności transakcji, ponieważ w sektorze bankowym nie obowiązują powszechnie uznawane standardy ani protokoły dla przelewów opartych na adresach IP. Może to prowadzić do potencjalnych problemów z przetwarzaniem, śledzeniem i uzgadnianiem transakcji.
- Zgodność z przepisami: Banki i instytucje finansowe podlegają licznym regulacjom i wymogom, w tym politykom przeciwdziałania praniu pieniędzy (AML) oraz poznaj swojego klienta (KYC). Przelewy IP–IP mogą nie spełniać tych wymogów regulacyjnych, co potencjalnie naraża zaangażowane strony na ryzyko prawne i finansowe.
Zamiast przelewów między adresami IP banki i instytucje finansowe wolą korzystać ze sprawdzonych sieci, takich jak SWIFT, RTGS lub ACH/płatności natychmiastowe, oraz ze standardów komunikatów takich jak ISO 20022, aby zapewnić bezpieczne, niezawodne i zgodne z przepisami transfery środków między różnymi instytucjami.
Struktura transferu walutowego IP to IP
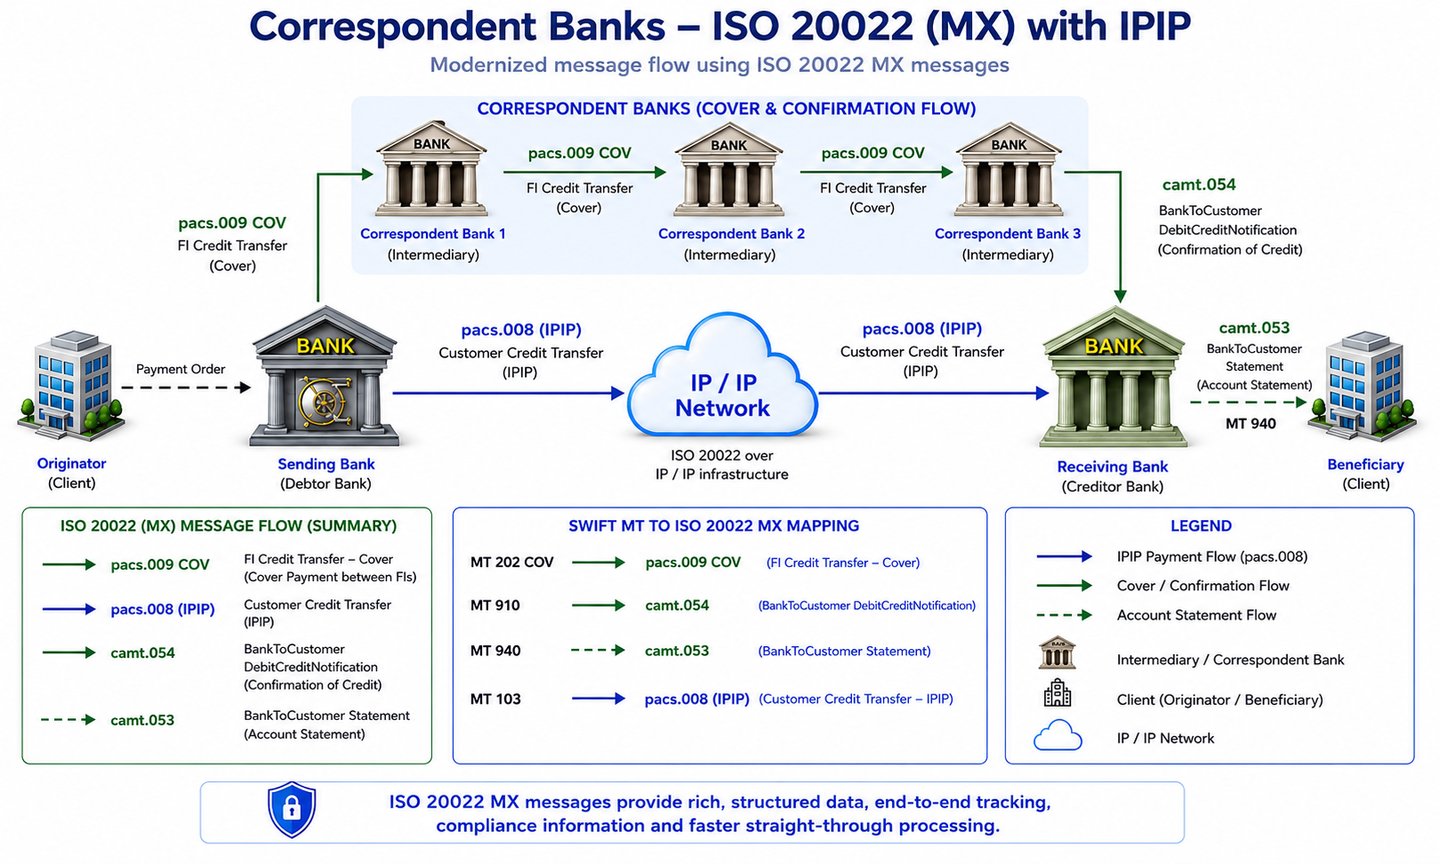
Faktyczny transfer środków: Protokoły te doskonale nadają się do przekazywania szczegółów transakcji, takich jak komunikaty i dyspozycje, lecz nie umożliwiają faktycznego przepływu środków. Do fizycznego transferu środków niezbędne są systemy takie jak bankowość korespondencyjna, Real-Time Gross Settlement (RTGS) oraz Real-Time Payments (RTP).
- W bankowości korespondencyjnej środki są przekazywane między rachunkami prowadzonymi w różnych bankach.
- W systemie RTGS środki są przekazywane między rachunkami rozliczeniowymi banków prowadzonymi w banku centralnym.
- Podobnie w systemie RTP środki są przekazywane między rachunkami rozliczeniowymi.
Systemy te mają kluczowe znaczenie dla faktycznego transferu aktywów pieniężnych. W związku z tym konieczne jest, aby bank nadawcy nie tylko dysponował możliwością komunikacji IP do IP, lecz także zachowywał pełną integrację z systemem bankowym.
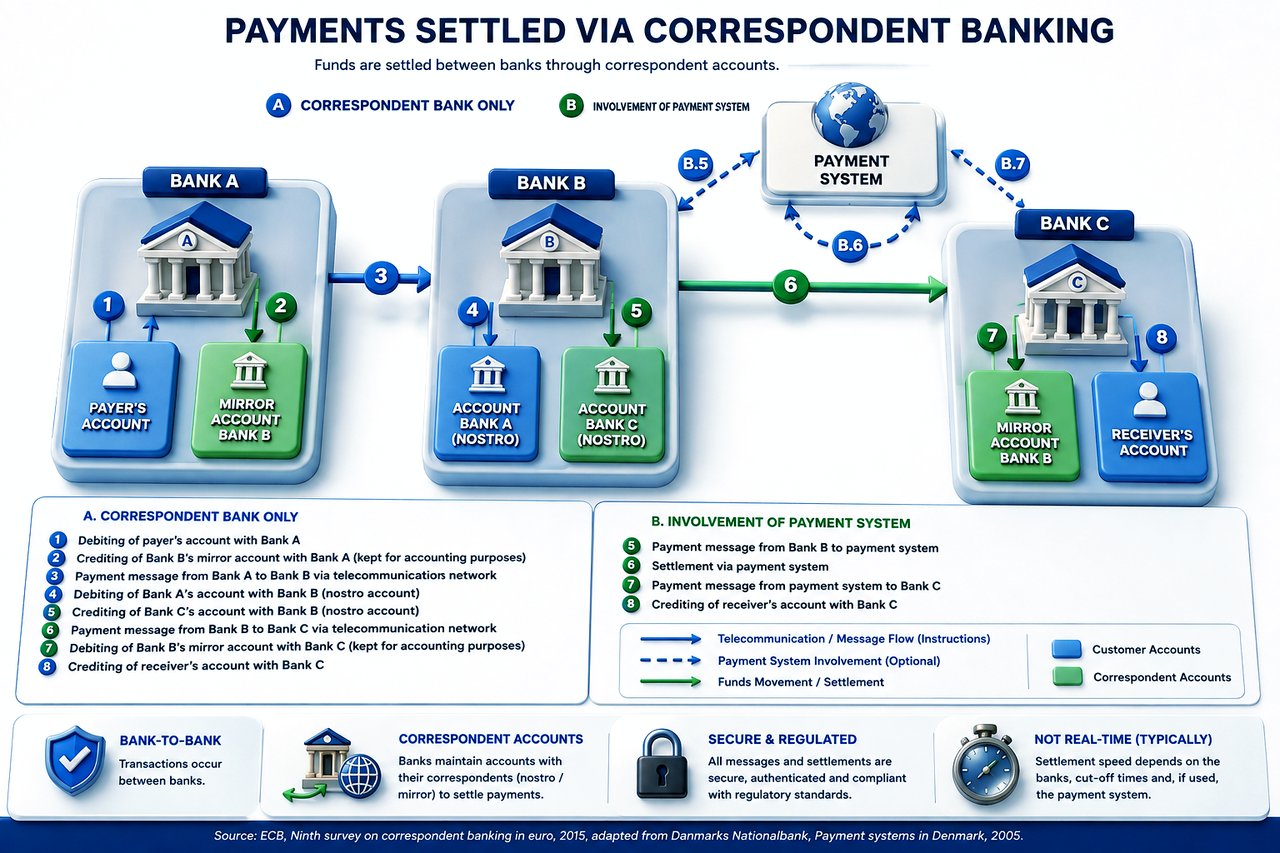
Dwa odrębne poziomy:
Poziom instrukcji i poziom faktycznego transferu środków
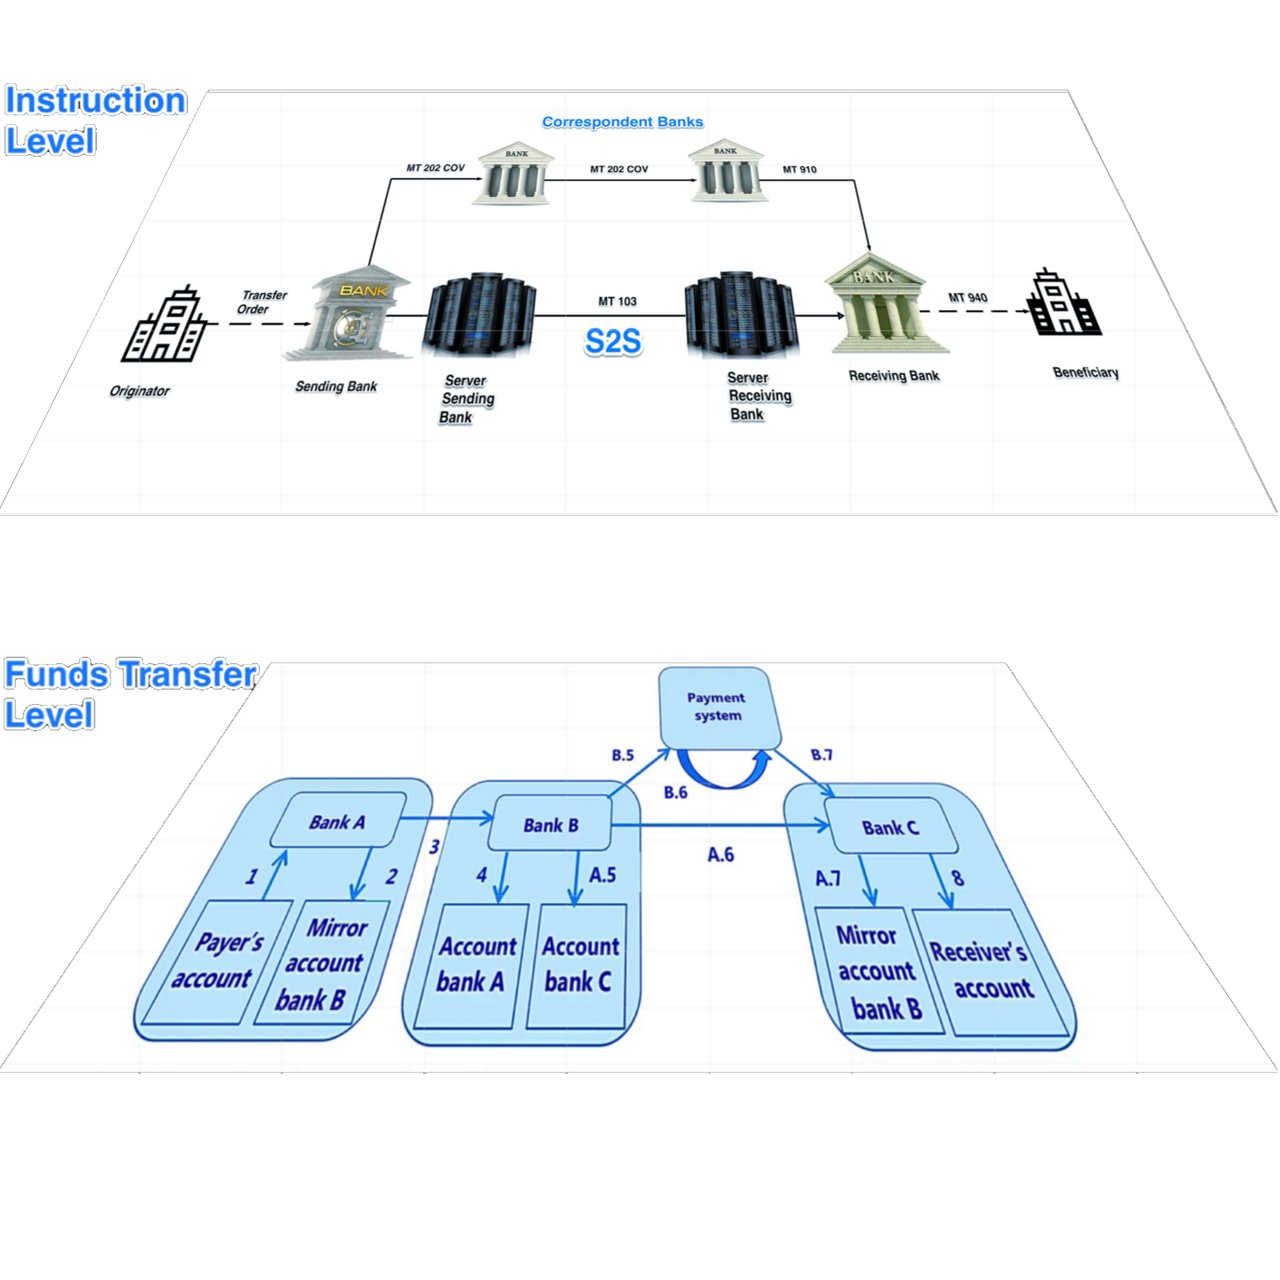
Protokoły dla IPIP
- FIX (Financial Information eXchange): Standard komunikatów w obrocie papierami wartościowymi: zlecenia, realizacje i alokacje między domami maklerskimi, giełdami i inwestorami. Przekazuje dane transakcyjne, a nie płatności.
- EBICS (Electronic Banking Internet Communication Standard): Standard bezpiecznej wymiany plików między klientami korporacyjnymi a ich bankami, stosowany głównie w Niemczech, Francji, Szwajcarii i Austrii do przesyłania plików płatniczych i wyciągów.
- Zengin: System Zengin to krajowa sieć transferu środków między bankami w Japonii, a format plików Zengin jest wykorzystywany w przelewach krajowych i poleceniach zapłaty.
- AS2 (Applicability Statement 2): protokół służący do bezpiecznego, podpisywanego przesyłania dokumentów biznesowych (EDI, XML) przez internet, z potwierdzeniami odbioru poświadczającymi dostarczenie.
- SNMPv3 (Simple Network Management Protocol version 3): Protokół służący do monitorowania i zarządzania urządzeniami sieciowymi, z uwierzytelnianiem i szyfrowaniem. Zarządza infrastrukturą; nie służy do przesyłania transakcji.
- Kerberos: Protokół uwierzytelniania sieciowego wykorzystujący bilety wydawane przez zaufany serwer, dzięki którym klienci i usługi mogą wzajemnie potwierdzać swoją tożsamość.
- OAuth 2.0: Otwarty standard delegowania uprawnień: aplikacja uzyskuje ograniczony token dostępu zamiast hasła użytkownika. Stanowi podstawę większości interfejsów API open banking.
- LDAP over TLS: Zabezpieczony dostęp do usług katalogowych, w których przechowywane są tożsamości użytkowników i prawa dostępu.
- SFTP i SCP przez SSH: Szyfrowane przesyłanie i kopiowanie plików między serwerami, powszechnie stosowane dla plików płatności i wyciągów.
Każdy z tych protokołów zabezpiecza wymianę danych lub dostęp do systemów. W transakcjach IPIP obejmujących transfer waluty, aktywów, zobowiązań i kapitału własnego banku wymienione protokoły są niezbędne, lecz niewystarczające do sfinalizowania transakcji finansowych:
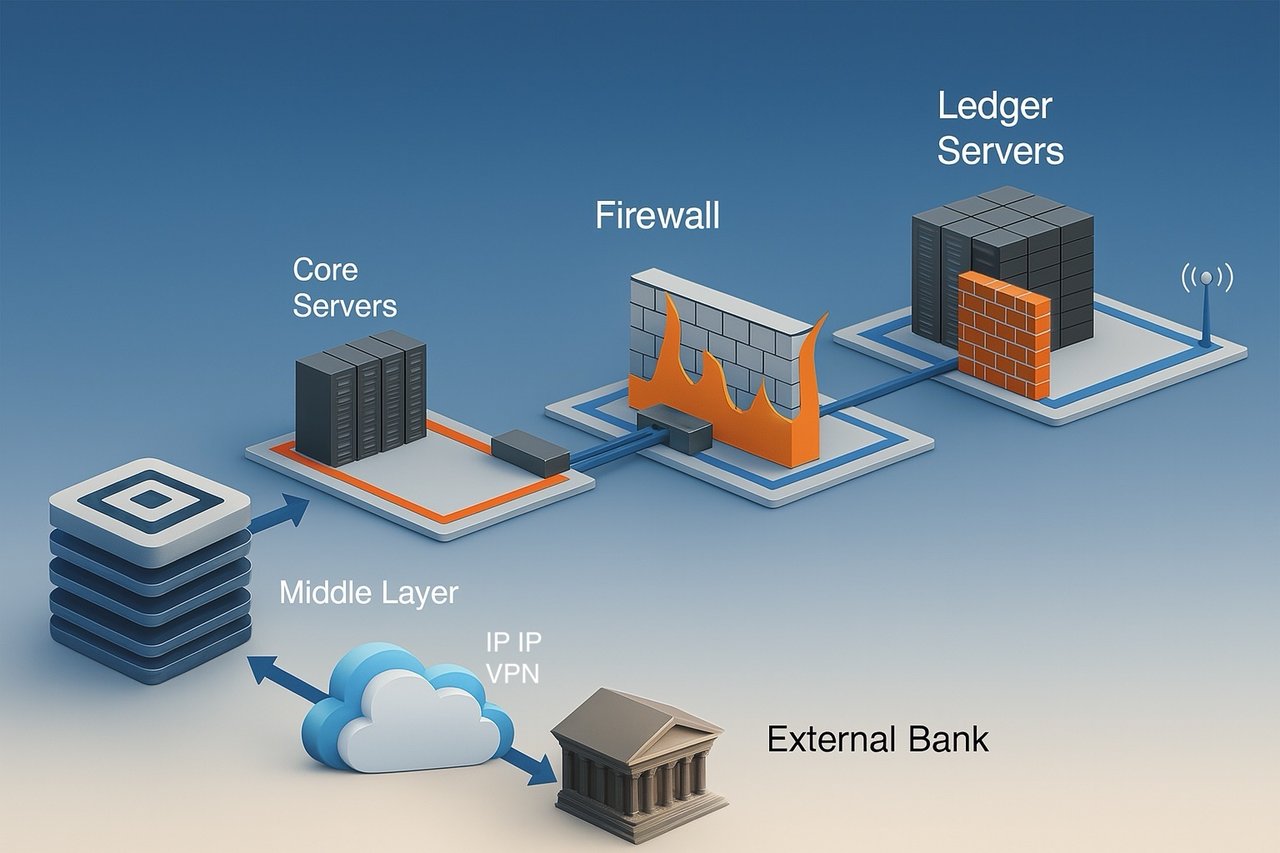
Przelew środków IPIP na rzecz Banku
Aby złagodzić pewne zastrzeżenia w obszarze Compliance, gdy komunikat pacs.008 został przesłany do nas za pośrednictwem IPIP zamiast SWIFT, mogą Państwo rozważyć, aby Państwa bank wysyłający uwzględnił następujące dodatkowe informacje w komunikacie pacs.009 COV w ramach przekazu środków pomiędzy bankami korespondentami, o ile pozwala na to format:
- Informacje o zleceniodawcy: Należy podać dane zleceniodawcy, podobnie jak w polu 50 w MT103. Mogą one obejmować nazwę, adres i numer rachunku.
- Informacje o beneficjencie: należy podać dane beneficjenta, odpowiadające polu 59 w MT103. Powinny one obejmować nazwę beneficjenta, adres i numer rachunku
- Tytuł płatności: Należy wyraźnie wskazać powód transakcji, co może rozwiać część wątpliwości związanych z przeciwdziałaniem praniu pieniędzy (AML).
- Informacje do celów sprawozdawczości regulacyjnej: jeżeli wymaga tego Państwa jurysdykcja, należy podać kody lub identyfikatory służące do celów sprawozdawczości regulacyjnej.
- Odniesienie do IPIP pacs.008: Wyraźne wskazanie, że pacs.009 COV jest powiązany z IPIP pacs.008, może zapewnić kontekst bankowi pośredniczącemu.
- Dane kontaktowe: Należy podać szczegółowe dane kontaktowe działu compliance lub menedżera transakcji odpowiedzialnego za tę płatność, na wypadek gdyby bank odbiorcy potrzebował niezwłocznych wyjaśnień.
- Szczególne instrukcje dotyczące obsługi: wszelkie dodatkowe instrukcje dla banku odbiorcy, które mogą ułatwić identyfikację i prawidłowe przetworzenie przekazanych środków.
- Informacje o opłatach i kosztach: W przypadku braku komunikatu SWIFT pacs.008 warto doprecyzować, kto poniesie koszty związane z transakcją, aby uniknąć nieporozumień.
- Dodatkowe identyfikatory: Należy podać wszelkie dodatkowe identyfikatory transakcji, które pozwalają powiązać komunikat pacs.009 COV z komunikatem pacs.008 IPIP, takie jak numery faktur lub wewnętrzne identyfikatory transakcji.
Uwaga dotycząca Compliance
Uwzględnienie dodatkowych informacji w komunikacie pacs.009 COV może nie wyeliminować w pełni ryzyk związanych z compliance, w szczególności kontroli AML i CFT (przeciwdziałanie finansowaniu terroryzmu), które zazwyczaj są realizowane w oparciu o komunikat SWIFT pacs.008. Należy zatem zapewnić, aby zmodyfikowany komunikat pacs.009 COV nadal spełniał obowiązujące standardy i porozumienia międzybankowe.
Główne różnice między serwerami komunikacyjnymi a serwerami księgowymi/rachunków w bankach
W technologii bankowej serwery odgrywają kluczową rolę w zapewnieniu sprawnego przebiegu transakcji finansowych i prowadzenia ewidencji. Banki opierają się na dwóch podstawowych typach serwerów: serwerach komunikacyjnych oraz serwerach księgi głównej/rachunków. Choć oba są niezbędne, służą odmiennym celom i przetwarzają różne rodzaje danych.
Serwery komunikacyjne
Serwery komunikacyjne stanowią podstawę bezpiecznej wymiany danych między bankami a instytucjami finansowymi. Poniżej przedstawiono najważniejsze funkcje i cechy serwerów komunikacyjnych:
- Bezpieczna wymiana danych: Serwery te umożliwiają bezpieczną wymianę danych, zapewniając, że wrażliwe informacje finansowe mogą być przekazywane między instytucjami bez naruszenia ich poufności.
- Protokoły i standardy: Wykorzystują znormalizowane protokoły, takie jak SWIFT, Sepa czy ACH itp., do komunikacji międzybankowej, zapewniając jednolitość i niezawodność na różnych platformach.
- Szyfrowanie i uwierzytelnianie: Aby zapewnić bezpieczeństwo, serwery komunikacyjne stosują zaawansowane metody szyfrowania oraz rygorystyczne protokoły uwierzytelniania, chroniące dane podczas transmisji.
- Obsługa transakcji: Przede wszystkim obsługują zlecenia transakcji, komunikaty i dyspozycje, działając jako pośrednicy przekazujący informacje niezbędne do realizacji transakcji.
- Brak przepływu środków: Co istotne, serwery te nie przenoszą środków ani nie aktualizują sald rachunków bezpośrednio; umożliwiają jedynie komunikację niezbędną do takich działań.
Serwery rejestrów i rachunków
Serwery ksiąg i rachunków pełnią natomiast funkcję depozytariuszy dokumentacji finansowej banku. Ich główne cechy to:
- Prowadzenie ewidencji finansowej: Serwery te przechowują i utrzymują podstawowe rejestry finansowe banku, zapewniając dokładne odnotowanie każdej transakcji.
- Rejestrowanie transakcji: Rejestrują wszystkie transakcje, w tym obciążenia i uznania, oraz odpowiadają za aktualizowanie i przechowywanie bieżących sald rachunków.
- Zarządzanie księgą główną: Serwery księgowe zarządzają księgą główną banku wraz z poszczególnymi rachunkami klientów, zapewniając pełny obraz kondycji finansowej.
- Integralność danych: zapewnienie spójności i integralności danych jest niezbędne, ponieważ rejestry te mają kluczowe znaczenie dla rzetelnej sprawozdawczości finansowej i zgodności z przepisami.
- Rygorystyczne środki bezpieczeństwa: Z uwagi na wrażliwość danych serwery księgowe zazwyczaj wykorzystują bardziej rygorystyczne środki bezpieczeństwa, w tym dodatkowe warstwy szyfrowania i ścisłą kontrolę dostępu.
Serwer komunikacyjny inicjuje i obsługuje transakcje, natomiast serwer księgowy ostatecznie rejestruje i odzwierciedla te transakcje po ich zwalidowaniu w księgach banku.
We współczesnych systemach bankowych funkcje te są często zintegrowane, a bezpieczne protokoły komunikacji wewnątrzbankowej działają wspólnie z systemami zarządzania księgami. Taka integracja zapewnia aktualizację danych w czasie rzeczywistym oraz spójność w całym ekosystemie finansowym banku, zwiększając zarówno efektywność, jak i bezpieczeństwo. Wiele banków korzysta z połączenia serwerów lokalnych i chmurowych, aby zrównoważyć wymogi dotyczące bezpieczeństwa, zgodności z przepisami i skalowalności.
Co można przekazywać między bankami?
Aktywa banku:
- Środki pieniężne i ekwiwalenty środków pieniężnych: Są to środki, do których dostęp jest natychmiastowy lub niemal natychmiastowy. Obejmują gotówkę, depozyty w innych bankach oraz wysoce płynne papiery wartościowe, takie jak bony skarbowe.
- Inwestycje/papiery wartościowe: są to instrumenty finansowe, w które bank inwestuje w celu osiągnięcia zwrotu, takie jak obligacje rządowe i korporacyjne, akcje oraz inne papiery wartościowe.
- Kredyty i pożyczki: Są to środki, których bank udziela swoim klientom i które generują przychody odsetkowe. Mogą obejmować pożyczki osobiste, kredyty hipoteczne, kredyty komercyjne, salda kart kredytowych oraz debety na rachunku.
- Środki trwałe: Są to składniki majątku rzeczowego stanowiące własność Banku, takie jak budynki, grunty, wyposażenie i meble.
- Aktywa niematerialne: Obejmują one aktywa o charakterze niefizycznym, takie jak oprogramowanie, patenty, znaki towarowe oraz wartość firmy (goodwill).
- Pozostałe aktywa: Mogą obejmować m.in. naliczone odsetki należne, aktywa z tytułu odroczonego podatku dochodowego oraz pochodne instrumenty finansowe.
Zobowiązania banku:
- Depozyty: Są to środki, które osoby fizyczne i przedsiębiorstwa przechowują w banku. Obejmują rachunki bieżące, rachunki oszczędnościowe i lokaty terminowe. Stanowią zobowiązania, ponieważ bank jest obowiązany zwrócić te środki deponentom na żądanie lub w określonym terminie zapadalności.
- Środki pożyczone: Są to środki, które bank pozyskuje od innych instytucji finansowych, banku centralnego lub poprzez emisję dłużnych papierów wartościowych.
- Papiery dłużne: Są to obligacje lub inne formy zadłużenia emitowane przez bank w celu pozyskania środków. Bank jest zobowiązany do spłaty kapitału i odsetek na rzecz obligatariuszy.
- Pozostałe zobowiązania: obejmują takie pozycje jak naliczone koszty, zobowiązania handlowe, rezerwy z tytułu odroczonego podatku dochodowego, rezerwy na straty kredytowe oraz pochodne instrumenty finansowe.
- Zobowiązania podporządkowane: Są to długi, które w razie upadłości banku zostaną spłacone dopiero po zaspokojeniu wszystkich pozostałych zobowiązań.
Kapitał własny banku:
- Akcje zwykłe: Jest to kapitał własny, którego posiadaczami są właściciele banku. Przysługuje im prawo głosu i mogą otrzymywać dywidendy.
- Akcje uprzywilejowane: Ten rodzaj kapitału własnego daje pierwszeństwo w roszczeniach do zysków i aktywów przed akcjami zwykłymi, lecz zazwyczaj nie wiąże się z prawem głosu.
- Zyski zatrzymane: Są to zyski netto skumulowane przez bank na przestrzeni lat i przeznaczone na reinwestycję w działalność, zamiast na wypłatę dywidend.
- Akcje własne: Są to akcje własne Banku, które zostały przez niego odkupione z rynku.
- Inne całkowite dochody: Zyski i straty jeszcze nieujęte w rachunku zysków i strat, takie jak niektóre przeszacowania inwestycji i instrumentów zabezpieczających.
- Udziały niekontrolujące (udziały mniejszości): Jest to część aktywów netto jednostki zależnej przypadająca na udziały kapitałowe, które nie są posiadane, bezpośrednio ani pośrednio przez jednostki zależne, przez jednostkę dominującą.
Faktyczne przeniesienie aktywów, zobowiązań i kapitałów własnych: Przeniesienia papierów wartościowych są rejestrowane przez centralne depozyty papierów wartościowych (CDPW), które prowadzą prawną ewidencję własności; kredyty, środki trwałe i inne pozycje przechodzą na podstawie umów cesji lub przeniesienia, zgodnie z właściwym prawem. Obie te kwestie wykraczają poza zakres protokołów komunikacyjnych. Przeniesienie aktywów i kapitałów wpływa również na sprawozdania finansowe banków, zmieniając salda zobowiązań, aktywów i kapitałów własnych. Sprawozdawczość finansowa wobec właściwych organów nadzorczych oraz niezbędne aspekty compliance wykraczają poza możliwości transmisji danych w ramach protokołów i wymagają dodatkowych procesów finansowych i regulacyjnych.
Podsumowując, choć protokoły mają kluczowe znaczenie dla bezpiecznej i sprawnej wymiany informacji w transakcjach IPIP, pełny proces obejmuje dodatkowe systemy służące faktycznemu przepływowi waluty, aktywów, zobowiązań i kapitału, rozrachunkowi, rejestracji prawnej oraz sprawozdawczości finansowej, co zapewnia wykonanie całej transakcji zgodnie z regulacyjnymi standardami bankowymi.
Transfer IP ZIP
Bezpieczna plikowa transmisja instytucjonalnych dyspozycji płatniczych
Transfer IP ZIP najlepiej rozumieć jako bezpieczną, opartą na plikach metodę przekazywania ustrukturyzowanych instrukcji płatniczych oraz powiązanych danych transakcyjnych bezpośrednio między uwierzytelnionymi systemami instytucji za pośrednictwem sieci opartej na protokole internetowym (IP).
Terminologia wymaga szczególnej precyzji.
Transmisja IP ZIP nie jest systemem rozliczeniowym, systemem rozrachunku, kanałem płatniczym ani niezależnym mechanizmem przekazywania wartości pieniężnej. Archiwum ZIP jest kontenerem transportowym. Połączenie IP jest kanałem komunikacyjnym. Informacje zawarte w archiwum stanowią dyspozycję, zbiór danych lub komunikat transakcyjny.
W związku z powyższym:
IP ZIP przekazuje informacje o płatności i dyspozycje płatnicze. Samo w sobie nie dokonuje rozrachunku środków.
Koncepcyjnie jest to porównywalne z rozróżnieniem stosowanym w odniesieniu do komunikatu ISO 20022 pacs.008 (FI-to-FI Customer Credit Transfer). Komunikat pacs.008 może zawierać wysoce ustrukturyzowane polecenie przelewu międzybankowego, jednak samego komunikatu nie należy utożsamiać z ostatecznym przepływem i rozliczeniem pieniądza banku centralnego, pieniądza banków komercyjnych ani sald na rachunkach korespondenckich.
Ta sama zasada dotyczy transmisji IP ZIP.
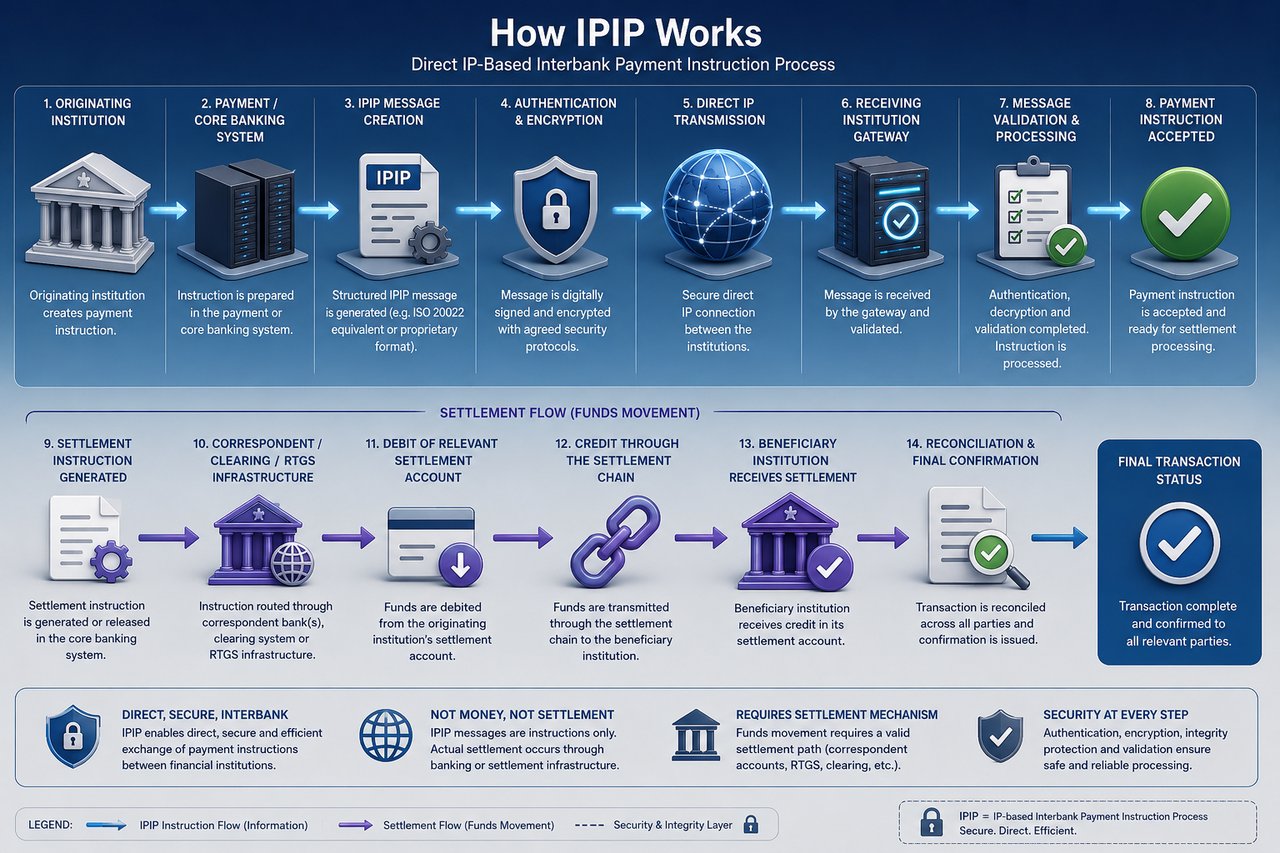
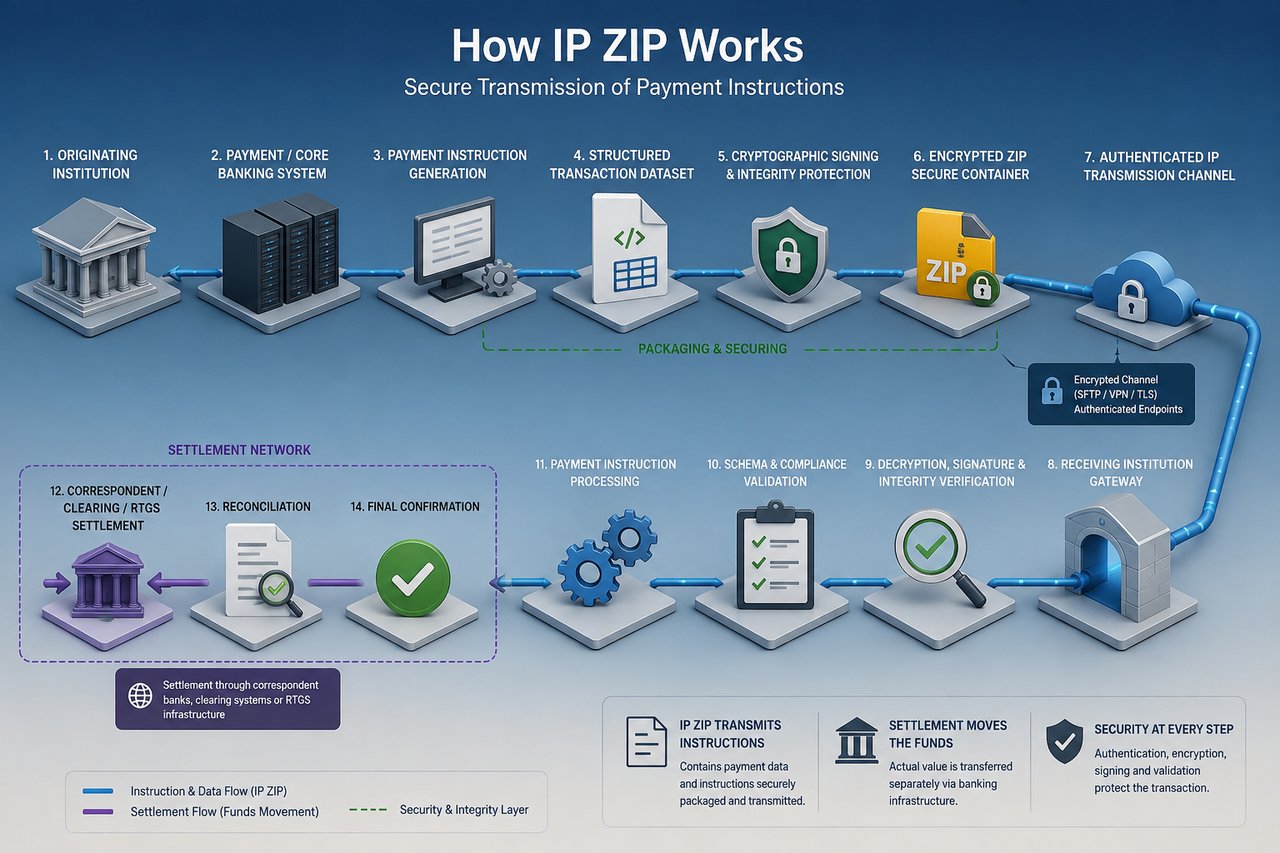
1. Architektura techniczna
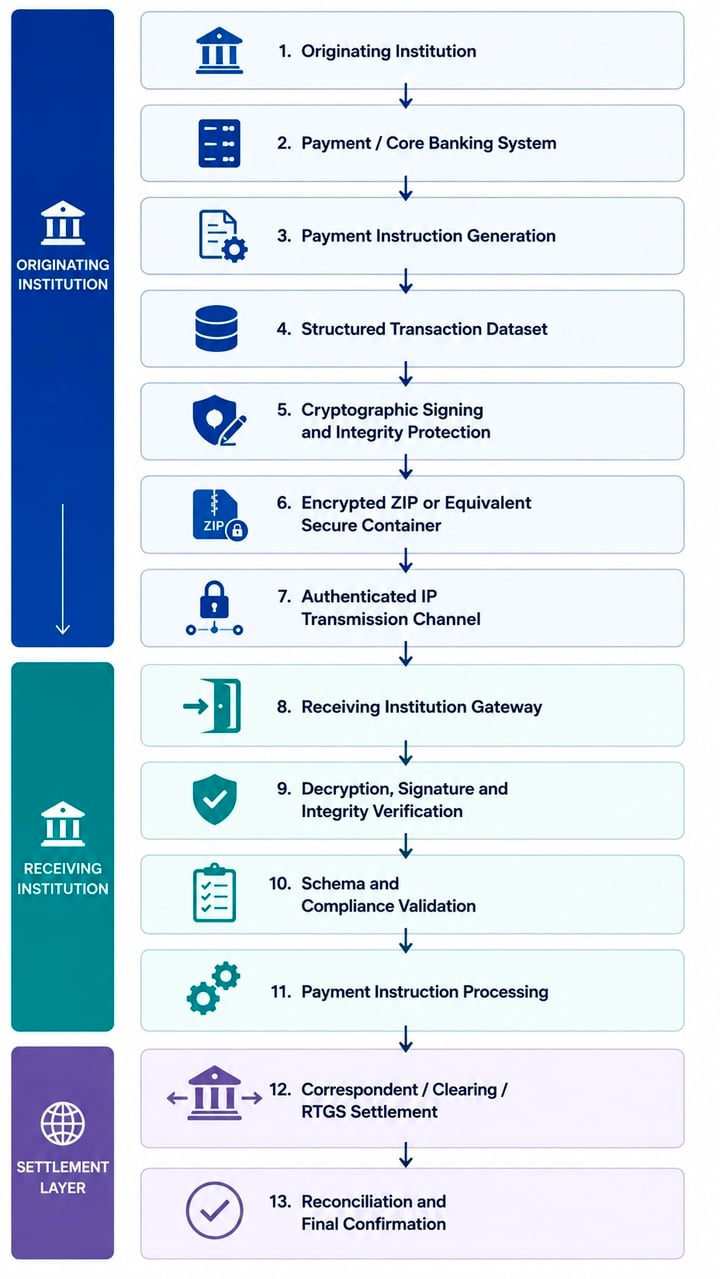
Prawidłowo ustrukturyzowaną transakcję IP ZIP można przedstawić tak, jak na grafice po lewej stronie.
Rozstrzygające znaczenie ma zatem rozróżnienie między warstwą transportową, warstwą dyspozycji i warstwą rozliczeniową.
Tych warstw nie wolno ze sobą mylić.
2. Plik ZIP jako bezpieczny kontener transakcyjny
Komponent ZIP służy przede wszystkim jako mechanizm kontenerowania i pakowania.
Zamiast przekazywać poszczególne elementy transakcji osobno, instytucja inicjująca może skompletować odpowiednie pliki w jeden kontrolowany pakiet.
W zależności od uzgodnionej dwustronnie specyfikacji taki pakiet może zawierać:
- ustrukturyzowane instrukcje płatnicze;
- komunikaty płatnicze w formacie XML;
- zbiory danych zgodne z ISO 20022;
- obiekty transakcji w formacie JSON;
- rekordy transakcji w formacie CSV lub o ustalonym formacie;
- własne pliki płatnicze dotyczące rozliczeń międzybankowych;
- informacje o dłużniku i wierzycielu;
- dane rachunku zleceniodawcy i beneficjenta;
- identyfikatory transakcji;
- informacje o walucie i kwocie;
- żądane daty wykonania i daty waluty;
- instrukcje banku korespondenta;
- dane banku pośredniczącego;
- informacje o płatności;
- informacje dotyczące trasowania rozliczeń;
- dokumentacji w zakresie compliance;
- referencje KYC lub KYB;
- informacje o źródle środków;
- manifesty transakcji;
- podpisy cyfrowe;
- skróty kryptograficzne (hashe);
- certyfikaty;
- znaczniki czasu;
- pliki uzgodnieniowe; oraz
- sumy kontrolne.
Archiwum może zatem zawierać zarówno podstawowe zlecenie płatnicze, jak i informacje dodatkowe niezbędne do uwierzytelnienia, zatwierdzenia, przetworzenia i uzgodnienia tego zlecenia.
Kompresja ma charakter techniczny i uboczny. Zasadniczym celem jest kontrolowane pakowanie i przesyłanie.
Archiwum ZIP nie powinno zatem nigdy być traktowane jako dowód, że środki w nim przedstawione istnieją, są dostępne, są wolne od obciążeń lub zostały rozliczone.
3. Ustrukturyzowane zlecenie płatnicze
Jeżeli pakiet IP ZIP jest odpowiednio zaprojektowany, zawarte w nim polecenie płatnicze może pełnić funkcję analogiczną do konwencjonalnych ustrukturyzowanych komunikatów finansowych.
Na przykład instytucja mogłaby przesłać instrukcję w formacie XML zawierającą pola odpowiadające informacjom zwykle zawartym w komunikacie ISO 20022 pacs.008, w tym:
- identyfikacja komunikatu;
- data i godzina utworzenia;
- liczba transakcji;
- informacje rozrachunkowe;
- agent zlecający;
- agent otrzymujący instrukcję;
- dłużnik;
- rachunek dłużnika;
- agent dłużnika;
- agent wierzyciela;
- wierzyciel;
- rachunek wierzyciela;
- kwota zlecona;
- waluta;
- strona ponosząca koszty (charge bearer);
- identyfikacja płatności;
- identyfikacja typu end-to-end; oraz
- informacje o płatności.
Kluczowe jest rozróżnienie, że struktura danych nie determinuje mechanizmu rozrachunku.
Technicznie prawidłowa instrukcja płatnicza może zostać odebrana, uwierzytelniona i przyjęta przez system odbiorczy, podczas gdy odpowiadający jej rozrachunek finansowy pozostaje niezrealizowany.
Zatem:
Otrzymanie dyspozycji ≠ otrzymanie środków
Instrukcja uwierzytelniona ≠ środki rozliczone
Pomyślny import pliku ≠ uznanie rachunku beneficjenta ostatecznymi środkami
Potwierdzenie przyjęcia przez serwer ≠ potwierdzenie rozliczenia
To rozróżnienie ma fundamentalne znaczenie dla sposobu, w jaki IFB traktuje alternatywne metody transferu.
4. Protokoły transmisji
Transmisje instytucjonalnych plików IP ZIP powinny odbywać się wyłącznie w kontrolowanym i uwierzytelnionym środowisku komunikacyjnym.
W zależności od dwustronnych ustaleń technicznych transmisja może odbywać się z wykorzystaniem technologii takich jak:
SFTP
Secure File Transfer Protocol over SSH zapewnia szyfrowany transport, uwierzytelnianie serwera oraz kontrolowane uwierzytelnianie użytkowników.
W przypadku łączności instytucjonalnej uwierzytelnianie kluczem publicznym powinno co do zasady być preferowane wobec uwierzytelniania wyłącznie za pomocą hasła.
FTPS
Protokół FTP może być zabezpieczony za pomocą TLS tam, gdzie wymaga tego starsza infrastruktura, pod warunkiem wdrożenia odpowiedniej weryfikacji certyfikatów, standardów szyfrowania i kontroli dostępu.
HTTPS / REST API
Pakiet może być przekazywany za pośrednictwem uwierzytelnionego punktu końcowego HTTPS lub architektury API z wykorzystaniem TLS oraz odpowiedniego uwierzytelniania na poziomie aplikacji.
Mutual TLS
W przypadku połączeń instytucjonalnych o podwyższonym poziomie zabezpieczenia wzajemny TLS (mTLS) umożliwia obu stronom wzajemne uwierzytelnianie się za pomocą certyfikatów cyfrowych.
Zapewnia to istotnie silniejszą ochronę przed nieuprawnionymi punktami końcowymi niż samo jednostronne uwierzytelnianie serwera.
VPN
Zanim nastąpi transmisja na poziomie aplikacji, między uczestniczącymi instytucjami można ustanowić szyfrowany, prywatny tunel za pomocą sieci VPN typu site-to-site opartej na IPSec lub równoważnej.
Dedykowana prywatna łączność
Jeżeli wolumeny transakcji, wymogi bezpieczeństwa lub profile ryzyka instytucji to uzasadniają, łączność za pośrednictwem dedykowanych lub prywatnych sieci może uzupełniać transmisję przez publiczny Internet lub ją zastępować.
Dokładny protokół musi zostać uzgodniony dwustronnie przed uruchomieniem operacyjnym.
5. Uwierzytelnianie punktów końcowych
Instytucja odbierająca musi ustalić, że przekaz pochodzi od instytucji, którą rzekomo reprezentuje.
Odpowiednie mechanizmy kontrolne mogą obejmować:
- instytucjonalne certyfikaty cyfrowe;
- pary kluczy SSH (publiczny/prywatny);
- certyfikaty mutual TLS;
- dane uwierzytelniające API;
- ograniczenie dostępu do wskazanych adresów IP (IP allow-listing);
- uwierzytelnianie VPN;
- sprzętowe moduły bezpieczeństwa;
- przypinanie certyfikatów (certificate pinning) tam, gdzie jest to właściwe;
- wieloskładnikowe uwierzytelnianie administracyjne;
- kontrolowane rachunki usługowe;
- mechanizmy kontroli dostępu oparte na rolach; oraz
- rozdzielenie środowisk produkcyjnych i testowych.
Sam adres IP nie stanowi wystarczającego dowodu tożsamości instytucji.
Podobnie posiadanie punktu końcowego, danych logowania do serwera, poświadczeń API lub hasła do archiwum ZIP nie stanowi o własności środków, do których się one odnoszą.
6. Szyfrowanie
Poufność powinna być co do zasady zapewniana na więcej niż jednym poziomie.
Szyfrowanie transmisji
Kanał komunikacji powinien być szyfrowany z użyciem odpowiednio skonfigurowanego, współczesnego protokołu, takiego jak TLS lub SSH.
Chroni to informacje w trakcie przesyłania.
Szyfrowanie ładunku danych
W razie potrzeby sam pakiet transakcyjny może być dodatkowo szyfrowany.
Zapewnia to ochronę informacji finansowych niezależnie od kanału transmisji i może istotnie ograniczyć narażenie w miejscach, w których pliki są tymczasowo przechowywane, przesyłane przez infrastrukturę pośredniczącą, archiwizowane lub przetwarzane asynchronicznie.
Szyfrowanie danych w spoczynku
Pliki oczekujące na przetworzenie powinny być chronione w kontrolowanych środowiskach przechowywania, z odpowiednimi ograniczeniami dostępu i szyfrowaniem danych w spoczynku.
Szyfrowanie zapewnia jednak poufność. Nie potwierdza natomiast ważności finansowej transakcji.
7. Integralność kryptograficzna
Instytucja odbierająca musi być również w stanie ustalić, czy przesłany pakiet został zmieniony po jego utworzeniu.
W związku z tym dla pakietu lub poszczególnych plików wchodzących w jego skład można wygenerować kryptograficzny skrót (hash).
Na przykład:
Oryginalny pakiet transakcji
→ wygenerowanie skrótu kryptograficznego
→ przesłanie pakietu
→ niezależne obliczenie skrótu przez system odbiorcy
→ porównanie obliczonego skrótu ze skrótem przesłanym lub podpisanym
Niezgodność oznacza, że otrzymany pakiet nie jest kryptograficznie identyczny z pakietem pierwotnie uwierzytelnionym.
Do weryfikacji integralności mogą być wykorzystywane współczesne kryptograficzne funkcje skrótu, takie jak algorytmy z rodzin SHA-2 lub SHA-3, odpowiednio do sposobu wdrożenia.
8. Podpisy cyfrowe
Podpis cyfrowy pełni zasadniczo inną funkcję niż szyfrowanie.
Szyfrowanie chroni poufność.
Haszowanie pomaga w zapewnieniu integralności.
Prawidłowo wdrożony podpis cyfrowy może pomóc w ustaleniu:
- autentyczność – pakiet został podpisany przy użyciu odpowiedniego klucza prywatnego;
- integralność - podpisane dane nie zostały później zmienione; oraz
- rozliczalność – podpis może zostać powiązany z odpowiednim poświadczeniem instytucjonalnym, z zastrzeżeniem obowiązujących ram PKI i ładu korporacyjnego.
Instytucja odbierająca powinna zweryfikować podpis w oparciu o odpowiedni zaufany certyfikat lub klucz publiczny, zanim dyspozycja transakcji zostanie skierowana do przetwarzania płatności.
Prywatne klucze podpisujące powinny być odpowiednio chronione, najlepiej w ramach instytucjonalnej infrastruktury zarządzania kluczami oraz, w uzasadnionych przypadkach, sprzętowych modułów bezpieczeństwa (Hardware Security Modules).
9. Ochrona przed powtórzeniem i duplikacją
Przesyłanie plików finansowych wymaga mechanizmów kontrolnych zapobiegających wielokrotnemu składaniu tej samej prawidłowej dyspozycji.
Odpowiednio zaprojektowana architektura powinna zatem uwzględniać unikalne identyfikatory transakcji oraz odpowiednie mechanizmy kontrolne, takie jak:
- unikalne identyfikatory komunikatów;
- unikalne identyfikatory transakcji;
- znaczniki czasu;
- numery sekwencyjne;
- identyfikatory plików;
- wykrywanie zduplikowanych komunikatów;
- mechanizmy kontroli idempotentności;
- rejestry statusów przetwarzania; oraz
- uzgodnienie z wcześniej przetworzonymi dyspozycjami.
Instytucja odbierająca powinna odrzucić, odizolować lub zbadać zduplikowane instrukcje zgodnie z uzgodnioną procedurą operacyjną.
10. Walidacja pliku
Pomyślne odebranie pliku powinno uruchamiać walidację, a nie automatyczny rozrachunek.
Bezpieczne środowisko przetwarzania może poddać pakiet kilku kolejnym kontrolom:
Etap 1 – Walidacja transportu
Potwierdzenie, że przesyłka dotarła autoryzowanym kanałem.
Etap 2 – uwierzytelnienie punktu końcowego
Potwierdzenie systemu nadawczego oraz uprawnień instytucjonalnych.
Etap 3 – Kontrole w zakresie złośliwego oprogramowania i bezpieczeństwa plików
Kontrola archiwum i zawartych w nim plików przed wprowadzeniem do infrastruktury płatniczej.
Etap 4 – Weryfikacja kryptograficzna
Weryfikacja skrótów (hashów), podpisów i certyfikatów.
Etap 5 – Weryfikacja strukturalna
Potwierdzenie, że pliki są zgodne z uzgodnionym schematem, konwencjami nazewnictwa, kodowaniem znaków i specyfikacją danych.
Etap 6 – Walidacja semantyczna
Potwierdzenie, że obowiązkowe pola płatności są obecne i wewnętrznie spójne.
Etap 7 – Walidacja transakcji
Weryfikacja waluty, kwoty, rachunków, informacji o routingu, referencji transakcji i instrukcji rozrachunkowych.
Etap 8 – Walidacja zgodności
Mechanizmy kontrolne w zakresie AML, sankcji, KYC/KYB, monitorowania transakcji oraz inne obowiązujące mechanizmy kontrolne.
Etap 9 – Weryfikacja rozliczenia
Potwierdzenie, że istnieje faktyczny mechanizm, za pośrednictwem którego można rozliczyć odpowiadającą wartość finansową.
Dopiero po zakończeniu tych czynności kontrolnych dyspozycja powinna zostać przekazana do realizacji zgodnie z procedurami obowiązującymi w instytucji ją przyjmującej.
11. Potwierdzenie odbioru nie jest rozrachunkiem
Środowisko IP ZIP może generować kilka potwierdzeń technicznych.
Na przykład:
ACK – plik otrzymany
Wykazuje to wyłącznie, że punkt końcowy odbierający otrzymał pakiet.
ACK – plik uwierzytelniony
Potwierdza to, że mechanizmy uwierzytelniania zostały pomyślnie zrealizowane.
ACK – plik zwalidowany
Potwierdza to, że pakiet spełnił obowiązujące wymogi walidacji strukturalnej lub technicznej.
ACK – Instrukcja przyjęta
Może to potwierdzać, że dyspozycja płatnicza weszła do procesu przetwarzania w instytucji odbiorcy.
Żaden z tych stanów nie musi oznaczać:
ROZLICZONO
Rozliczenie wymaga odrębnego zdarzenia finansowego.
Rozróżnienie to jest porównywalne z konwencjonalnymi komunikatami finansowymi, w których skuteczne dostarczenie i przyjęcie komunikatu płatniczego należy odróżnić od ostatecznego rozrachunku zobowiązania pieniężnego leżącego u jego podstaw.
12. Rozliczenie transakcji bazowej
Po uwierzytelnieniu, zweryfikowaniu, przyjęciu i autoryzowaniu dyspozycji płatniczej IP ZIP wartość pieniężna będąca jej przedmiotem musi zostać rozliczona za pośrednictwem odpowiedniej infrastruktury finansowej.
W zależności od walut, instytucji i jurysdykcji, których dotyczy transakcja, rozrachunek może odbywać się za pośrednictwem:
- bankowość korespondencyjna;
- rachunki nostro/vostro;
- rachunki w banku centralnym;
- infrastruktura RTGS;
- uznane systemy rozliczeniowe;
- krajowe systemy płatnicze;
- infrastruktury płatności natychmiastowych;
- korespondenckie banki rozliczeniowe; lub
- inny, prawnie i operacyjnie uznany mechanizm rozrachunku.
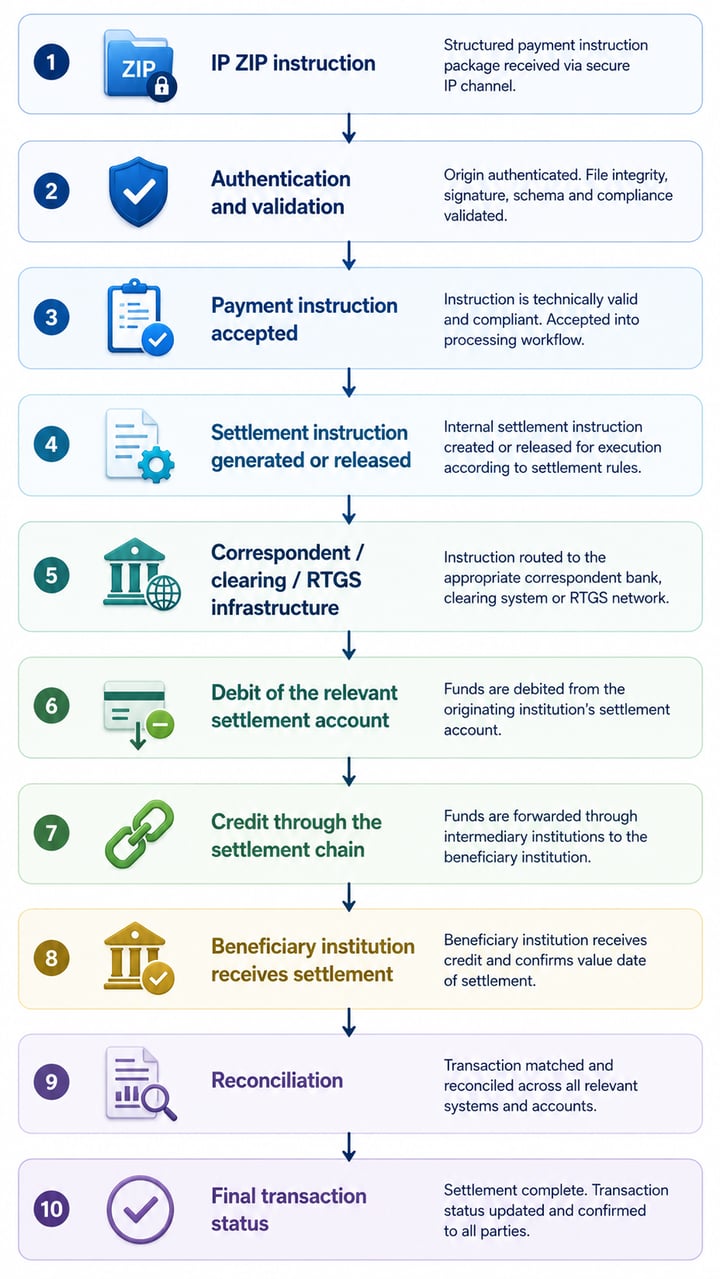
Uproszczony przebieg transakcji można zatem przedstawić tak, jak na grafice.
Wartość finansowa jest zatem przekazywana za pośrednictwem infrastruktury rozliczeniowej, a nie za pośrednictwem archiwum ZIP.
13. Porównanie z komunikatem ISO 20022 pacs.008
Różnicę można zobrazować koncepcyjnie:
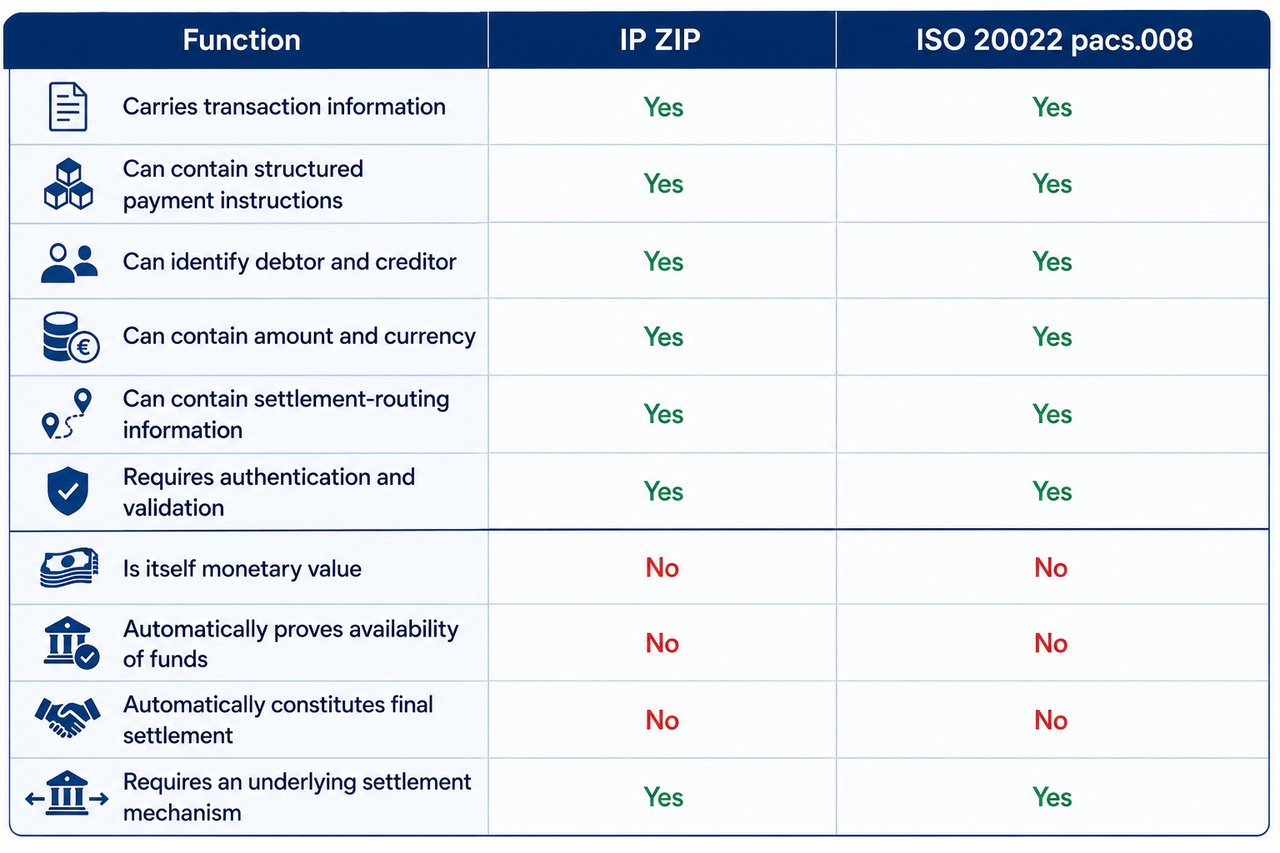
Porównanie ma charakter funkcjonalny, a nie normatywny. pacs.008 jest formalnie zdefiniowanym komunikatem finansowym ISO 20022. „IP ZIP” nie jest równoważnym, międzynarodowo znormalizowanym typem komunikatu.
Architektura IP ZIP musi zatem w drodze dwustronnych uzgodnień określać schemat komunikatów, architekturę bezpieczeństwa, zasady uwierzytelniania, logikę potwierdzeń, obsługę wyjątków, proces uzgadniania oraz relację z rozliczeniem.
14. Zasada bezpieczeństwa
IFB stosuje zasadnicze rozróżnienie wobec wszystkich alternatywnych metod transferu:
Bezpieczna transmisja dowodzi, że dane mogą być przesyłane w sposób bezpieczny. Nie dowodzi, że środki mogą zostać rozliczone.
- Szyfrowanie nie stanowi potwierdzenia posiadania środków.
- Podpis cyfrowy nie dowodzi posiadania środków.
- Saldo na serwerze nie stanowi dowodu posiadania środków.
- Plik transakcji nie stanowi dowodu posiadania środków.
- Pomyślne wczytanie pliku nie stanowi dowodu istnienia środków.
- Potwierdzenie techniczne nie dowodzi rozliczenia.
Rozstrzygające pytanie finansowe pozostaje niezmienne: czy instytucja inicjująca dysponuje zweryfikowaną płynnością oraz operacyjną ścieżką rozrachunku, zdolną do dostarczenia odpowiadającej jej wartości pieniężnej za pośrednictwem uznanej infrastruktury bankowej.
15. Ramy akceptacji IFB
IFB może rozważyć transmisje IP ZIP wyłącznie w odniesieniu do zatwierdzonych kontrahentów instytucjonalnych i zaakceptowanych klientów, po satysfakcjonującej weryfikacji technicznej, prawnej i w zakresie compliance.
Przed uruchomieniem połączenia produkcyjnego IFB może wymagać weryfikacji:
- instytucji inicjującej;
- upoważnienie instytucjonalne do przekazania transakcji;
- beneficjentów rzeczywistych i strony transakcji;
- źródło i legalność środków;
- cel ekonomiczny leżący u podstaw transakcji;
- infrastruktura wysyłająca i odbierająca;
- własność punktu końcowego;
- adresacja IP i architektura sieci;
- metodologia uwierzytelniania;
- certyfikaty i poświadczenia kryptograficzne;
- standardy szyfrowania;
- format pliku i schemat;
- struktura komunikatu płatniczego;
- metodologia identyfikacji transakcji;
- protokół potwierdzania odbioru;
- mechanizmy kontroli duplikatów i ponownego przesłania (replay);
- obsługa wyjątków;
- procedury uzgadniania;
- relacje korespondencyjne;
- rachunki rozliczeniowe;
- rozwiązania w zakresie płynności; oraz
- ostateczną ścieżkę rozrachunku.
Sama interoperacyjność techniczna nie jest wystarczająca.
IFB nie uzna pomyślnego przesłania pakietu IP ZIP za otrzymanie środków. Transakcja jest zakończona finansowo dopiero wtedy, gdy odpowiadająca jej wartość zostanie skutecznie rozliczona za pośrednictwem uzgodnionej infrastruktury bankowej lub rozliczeniowej, a rozliczenie to będzie możliwe do niezależnego uzgodnienia.
Zasada podstawowa
IP ZIP to bezpieczne przekazanie dyspozycji. Rozrachunek to przepływ odpowiadającej jej wartości finansowej.
Oba procesy mogą stanowić części tego samego przebiegu transakcji, nie są jednak tym samym zdarzeniem.
W terminologii bankowości instytucjonalnej:
Przesłanie komunikatu → uwierzytelnienie → walidacja → akceptacja → realizacja → rozrachunek → uzgodnienie
Dopiero zakończenie właściwego procesu rozrachunku potwierdza, że pieniężna część transakcji została wykonana.
IP Direct
IP Direct
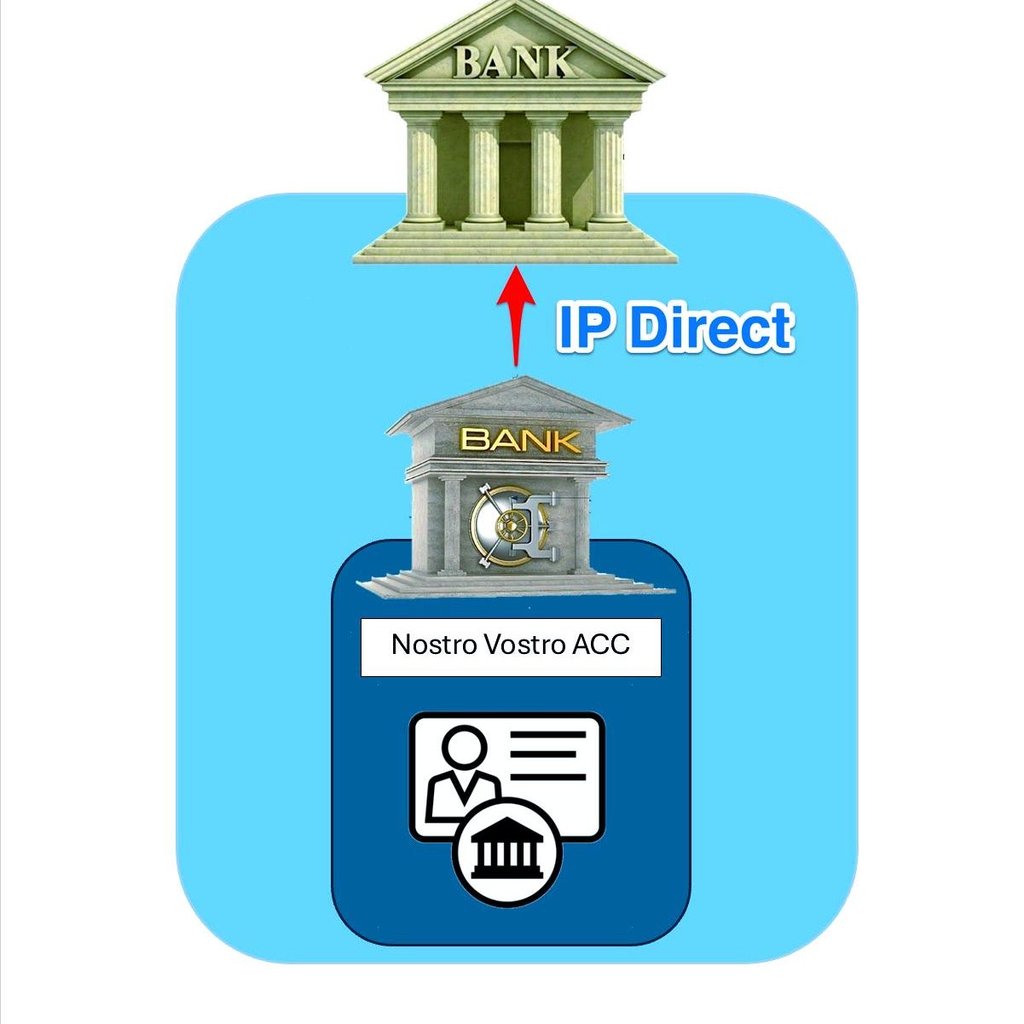
Mechanizm IP Direct obejmuje wyspecjalizowany proces transakcyjny w ramach operacji międzybankowych. Dla wyjaśnienia:
Relacja rachunków nostro–vostro: Podstawą tej transakcji jest nawiązanie relacji rachunków „nostro–vostro” między dwiema instytucjami bankowymi. W tym układzie „bank zlecający” prowadzi rachunek „nostro” (z wł. „nasz”: „nasz rachunek u Państwa”) w International Finance Bank (IFB), który z kolei prowadzi na rzecz banku zlecającego rachunek „vostro” („wasz”: „Państwa rachunek u nas”). To dwustronne porozumienie dotyczące rachunków ma decydujące znaczenie dla realizacji transakcji IP Direct.
Mechanizm IP Direct: W przypadku metody IP Direct bank zleceniodawcy inicjuje transakcję, która jest przetwarzana bezpośrednio w zintegrowanych systemach płatniczych obu banków. Proces ten omija bardziej tradycyjne, a często bardziej złożone ścieżki międzynarodowych systemów płatniczych, takich jak SWIFT (Society for Worldwide Interbank Financial Telecommunication) lub inne. Kluczową zaletą IP Direct jest potencjalnie szybsze wykonanie transakcji oraz ewentualnie niższe koszty transakcyjne, wynikające z utworzenia bezpośredniego kanału komunikacji między bankami.
Przebieg transakcji: W transakcji IP Direct bank zlecający wystawia polecenie płatnicze bezpośrednio do IFB, wykorzystując istniejącą relację nostro-vostro. Po otrzymaniu zlecenia IFB uznaje lub obciąża odpowiednie rachunki zgodnie z otrzymanymi dyspozycjami. Proces ten jest często uproszczony i może być sprawniejszy niż standardowe praktyki, zwłaszcza w przypadku banków o dużym wolumenie transakcji lub wymagających przyspieszonej realizacji.
Warunki skuteczności: Aby IP Direct działał optymalnie, muszą być spełnione następujące warunki:
- Silna infrastruktura technologiczna: Oba banki muszą dysponować zaawansowanymi systemami technologicznymi umożliwiającymi bezpośrednią komunikację międzybankową.
- Zgodność z przepisami: transakcja musi być zgodna z ramami regulacyjnymi jurysdykcji, w których działają oba banki.
- Sprawność operacyjna: Procesy wewnętrzne banków muszą być dostosowane tak, aby umożliwiać realizację tych bezpośrednich transakcji bez zbędnych opóźnień.
Rozwiązania alternatywne: Choć IP Direct oferuje określone korzyści, należy mieć na uwadze możliwe ograniczenia lub alternatywy:
- Sieć SWIFT: Dla banków, które nie nawiązały relacji nostro-vostro, sieć SWIFT pozostaje niezawodną, choć potencjalnie wolniejszą alternatywą.
- Technologia blockchain: Wyłaniające się technologie, takie jak blockchain i technologia rejestru rozproszonego, stanowią kolejną alternatywę dla transakcji międzynarodowych, zapowiadając większą przejrzystość i niższe koszty.
Terminologię związaną z alternatywnymi lub dawnymi metodami przekazywania środków należy interpretować w kontekście infrastruktury bankowej. Terminy te mogą opisywać kanały komunikacji, wewnętrzne metody przetwarzania lub dawne praktyki, nie zastępują jednak wymogu korzystania z regulowanych instytucji, uznanych systemów płatniczych i formalnych procedur rozliczeniowych.
Każdy transfer, niezależnie od stosowanej terminologii, musi ostatecznie zostać przetworzony, rozliczony i uzgodniony w ramach ugruntowanego systemu finansowego.



Kolejny krok
Poproś o spotkanie zapoznawcze
Prosimy o krótkie przedstawienie, kim Państwo są i co mają Państwo na myśli. Zapytanie trafia bezpośrednio do Banku i jest traktowane jako poufne.
Wolą Państwo porozmawiać? Prosimy zarezerwować 30-minutową wideokonferencję.
Wymiana kluczy
Procedura wymiany kluczy IPIP dla instytucji finansowych
- Jeżeli Państwa szanowana instytucja finansowa zamierza przekazać nam IPIP, uprzejmie prosimy o pobranie oraz skrupulatne przestrzeganie wytycznych zawartych w Procedurze walidacji IPIP tutaj.
- W przypadku sFTP prosimy o zapoznanie się z wytycznymi dostępnymi tutaj.
- Aby wygenerować dynamiczny kod AES wyjściowy (klucz) dla Państwa IPIP lub sFTP, prosimy kliknąć tutaj.
Jeśli chcą Państwo dowiedzieć się więcej o sposobach przekazania środków lub aktywów na rachunki prowadzone w Banku, prosimy o kontakt z Marie Mayer.