
Anatomie des „Visa Direct Developer“-Sandbox-Betrugs
Der gesamte Betrug beruht auf einer bewussten und täuschenden Vermengung zweier grundlegend verschiedener Dinge: der „Visa Direct Developer“-Sandbox-Umgebung und des tatsächlichen Produktions-Zahlungsnetzwerks von Visa Direct.
Betrüger missbrauchen den Begriff „Visa Direct Developer“ (der lediglich eine von Visa für Softwareentwickler bereitgestellte, frei zugängliche, simulierte Testumgebung bezeichnet), als sei er gleichbedeutend mit der tatsächlichen Visa-Direct-Infrastruktur, bei der es sich um die zugelassene und regulierte Infrastruktur handelt, die Banken und Zahlungsinstitute nutzen, um reale Gelder über das VisaNet-System zu bewegen.
Tatsächlich hat das Visa Direct Developer Portal keinerlei technische, finanzielle oder operative Verbindung zu VisaNet. Es kann weder auf reale Gelder zugreifen noch echte Transaktionen auslösen noch mit einem realen Zahlungskarten- oder Banksystem interagieren. Die gesamte Umgebung ist eine Sandbox, ein Softwaresimulator, der ausschließlich zum Testen von Programmcode dient. Jede dort „gesendete“ Transaktion liefert fest hinterlegte, vorgefertigte Antworten im JSON-Format, die vollständig fiktiv sind und allein dazu dienen, Programmierer bei der Softwareintegration zu unterstützen.
Es wird zu keinem Zeitpunkt echtes Geld bewegt, keine Transaktion erreicht eine aktive Karte oder ein aktives Konto, und keine in der Sandbox angezeigte Kennung existiert in einem realen Visa-System.
Wer also behauptet, er habe mit Visa Direct Developer bereits „Gelder gesendet“, und dabei Screenshots aus dem Entwicklerportal oder JSON-Ausgaben mit Feldern wie „transactionIdentifier“ vorlegt, verbreitet zweifelsfrei gefälschte Informationen. Es handelt sich um eine betrügerische Taktik, die legitime Geldflüsse vortäuschen soll, obwohl tatsächlich nie eine Zahlung erfolgt ist und auch nicht hätte erfolgen können. Die Sandbox ist ebenso wenig mit dem Finanzsystem verbunden wie eine Taschenrechner-App mit Ihrem Bankkonto.
Nachfolgend eine forensische Darstellung, wie Betrüger dieses Missverständnis ausnutzen.
| Phase | Vorgehensweise der Betrüger | Warum es plausibel wirkt | Was tatsächlich geschieht |
|---|---|---|---|
| 1 – Einrichtung | Registriert ein Entwicklerkonto (ohne Lizenz, ohne Sorgfaltsprüfung) und erzeugt Muster-API-Schlüssel und Testkartennummern. | Dies kann jedermann in wenigen Minuten erledigen und erweckt damit den Anschein von Seriosität. | Sandbox-Schlüssel sind vom Live-Netzwerk isoliert; es können keine Gelder bewegt werden. |
| 2 – Gefälschter „Nachweis über Finanzmittel“ | Führt in der Sandbox einen PushFunds-Aufruf aus, erfasst die HTTP-200-OK-Antwort und den gefälschten transactionIdentifier. Präsentiert diese als Screenshots oder PDF-„Belege“. | Die Antwortnachricht gleicht der einer tatsächlichen Original Credit Transaction (OCT). | Die Kennung existiert ausschließlich in der Sandbox-Datenbank; sie wird zu keinem Zeitpunkt an Visa Net weitergegeben. |
| 3 – Das Commitment des Opfers auslösen | Behauptungen, die Gelder seien „bereits unterwegs, aber noch in der Compliance-Prüfung“, verbunden mit der Forderung nach einer Vorabgebühr (Steuer, Freigabegebühr, AML-Freigabe usw.). | Das Opfer kann überprüfen, dass die PAN in der Nutzlast zu seiner Karte gehört; das JSON bestätigt den genauen Betrag: ein wirkungsvoller psychologischer Beweis. | Keine im Aufruf angegebene Acquiring-BIN ist aktiv, sodass die Zahlung nie abgewickelt werden kann. |
| 4 – Verzögerung und Ausflüchte | Beruft sich auf „grenzüberschreitende Drosselung“, einen „Rückstau in der Visa-Warteschlange“ oder darauf, dass „die Empfängerbank nicht für Visa Direct freigeschaltet“ sei, um nach Zahlung der Gebühren Zeit zu gewinnen. | Fachjargon verschleiert den Sachverhalt, und dem Opfer fehlt das Hintergrundwissen, um ihn zu widerlegen. | Schließlich bricht die Kommunikation ab, oder der Betrüger fordert weitere Zahlungen. |
Warnsignale
| Indikator | Warum dies in der Praxis unmöglich ist |
|---|---|
| „Über Visa Direct Developer aus unserer Treasury gesendet“ | Entwicklerportal ≠ produktive Push-Payment-Infrastruktur. |
| Screenshots zeigen eine Test-Acquiring-BIN (normalerweise 4 × 0 oder 4 × 9) | Test-BINs sind über Visa Net niemals routingfähig. |
| Kein zugelassener Sponsor bzw. Acquirer benannt; Absender ist eine Einzelperson oder eine undurchsichtige LLC | Visa verlangt die Sponsorenschaft eines Acquirers, bevor ein Projekt in den Produktivbetrieb überführt wird. |
| Vorab zu entrichtende „Freigabegebühr“ verlangt | Klassisches Muster des Vorschussbetrugs; legitime OCTs erreichen den Begünstigten ohne zusätzliche Gebühren für das Opfer. |
So prüfen Sie die Echtheit (technische Checkliste)
- Fordern Sie den Live-Datensatz der Original Credit Transaction (OCT) beim Acquirer des Absenders an; er wird nicht existieren.
- Fragen Sie Ihre ausgebende Bank, ob im Live-Netzwerk eine entsprechende Visa-Transaktionskennung existiert; eine Sandbox-Kennung existiert dort nicht.
- Prüfen Sie die BIN im Feld acquiringBin: Werte wie 408999, 000000 oder jeder Wert, der in der öffentlichen BIN-Datenbank nicht zugeordnet werden kann, deuten auf Testdaten hin.
- Bitten Sie Ihre kartenausgebende Bank oder den Acquirer des Absenders zu bestätigen, ob der transactionIdentifier im Live-Netzwerk existiert.
Risikominderung und alternative sichere Wege
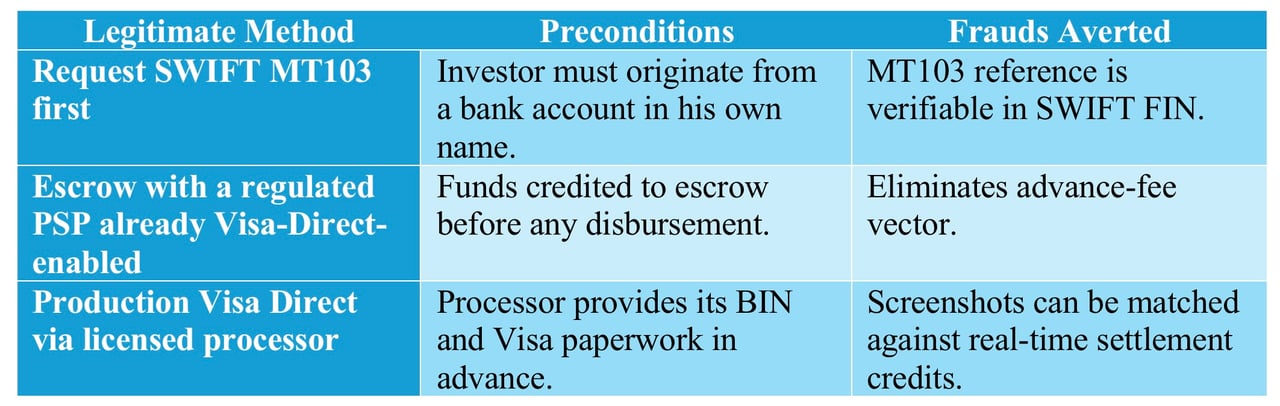
Kernaussage für die Geschäftsleitung
Behauptet eine Gegenpartei, sie habe „Geld über Visa Direct Developer gesendet“, und untermauert dies mit Screenshots aus der Sandbox, ist dies als eindeutiger Beleg für einen Vorschussbetrug zu werten: Die Sandbox ist ein Demonstrationssystem und kein Zahlungsverkehrskanal; es können dort niemals Gelder eingehen.
Nächster Schritt
Vorstellung anfragen
Teilen Sie uns in wenigen Zeilen mit, wer Sie sind und was Sie vorhaben. Ihre Anfrage geht direkt an die Bank und wird vertraulich behandelt.
Sie sprechen lieber persönlich? Buchen Sie eine 30-minütige Videokonferenz.