Richtlinie zur Bekämpfung der Geldwäsche (AML) und zur Kundenidentifizierung (KYC)
Genehmigt durch: Geschäftsleitung (Managing Directors Board)
1. Zweck und Geltungsbereich
Diese Richtlinie legt den Compliance-Rahmen der International Finance Bank LTD (IFB) zur Bekämpfung der Geldwäsche (AML) und zur Kundenidentifizierung (KYC) fest. Sie stellt die Einhaltung nationaler und internationaler Vorschriften sicher, einschließlich, aber nicht beschränkt auf:
- EU-Geldwäscherichtlinien (5AMLD, 6AMLD) und, ab dem 10. Juli 2027, die Verordnung (EU) 2024/1624 zur Bekämpfung von Geldwäsche (AML-Verordnung)
- Die Rechtsvorschriften zur Bekämpfung der Geldwäsche von Anjouan, Union der Komoren, einschließlich des Money Laundering (Prevention) Act 008/2005
- Empfehlungen der Financial Action Task Force (FATF)
- Einschlägige schweizerische, liechtensteinische und internationale Standards
Die Richtlinie gilt für alle Mitarbeitenden, Führungskräfte, Berater, Intermediäre und Dienstleister, die im Namen der IFB handeln.
2. Zielsetzungen
Diese Richtlinie verfolgt folgende Ziele:
- Den Missbrauch der Infrastruktur des Unternehmens für Finanzkriminalität verhindern.
- Identifizierung und Überprüfung der Identität der Kunden nach einem risikobasierten Ansatz.
- Verdächtige Aktivitäten überwachen, untersuchen und melden.
- Einen belastbaren Prüfpfad für Aufsichtsbehörden und Gegenparteien herstellen.
- Eine Kultur der Nulltoleranz gegenüber Geldwäsche und Terrorismusfinanzierung wahren.
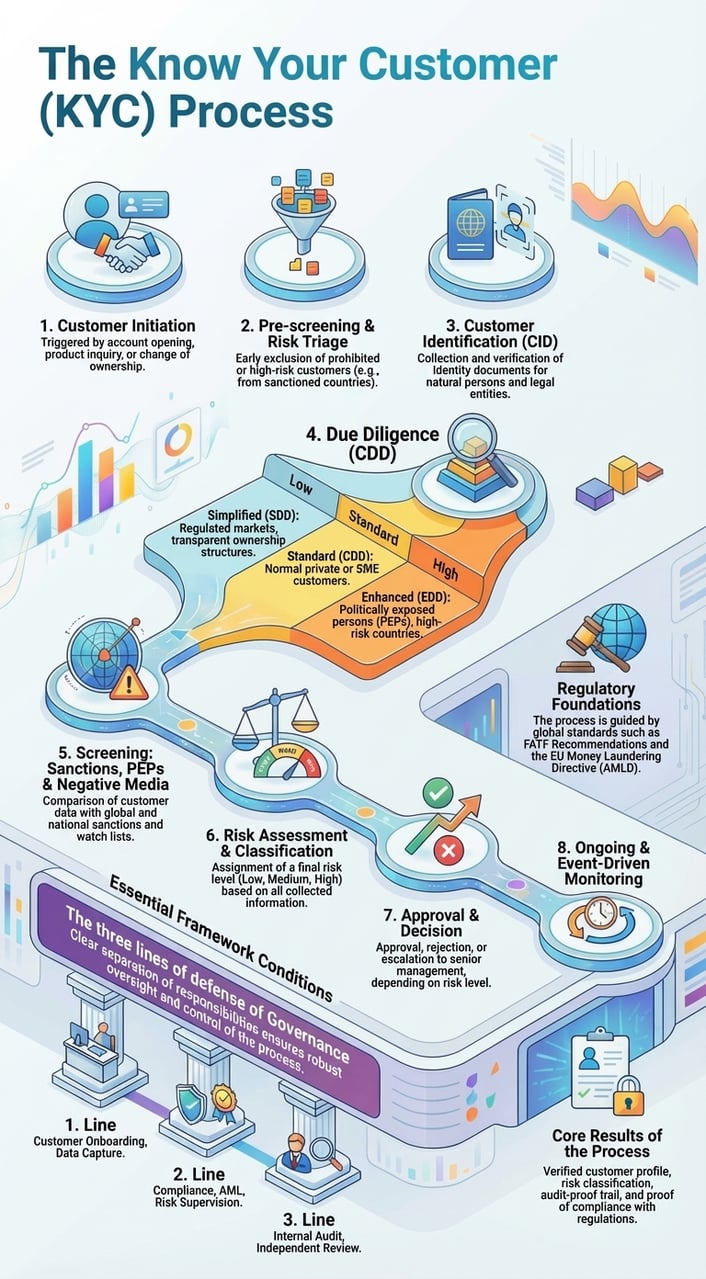
3. Kundensorgfaltspflichten (CDD)
IFB ordnet Kunden drei Hauptkategorien zu: natürliche Personen, juristische Personen und Intermediäre (z. B. Treuhänder, Vertreter, Nominee-Direktoren). Dabei gelten folgende CDD-Pflichten:
- Grundlegende Kundensorgfaltspflichten (CDD): Ausweisdokumente, Zweck der Geschäftsbeziehung.
- Verstärkte Kundensorgfaltspflichten (Enhanced CDD): gelten für Kunden mit hohem Risiko und erfordern Angaben zur Herkunft der Mittel (SoF) und des Vermögens (SoW) sowie eine verstärkte Überwachung.
- Laufende Kundensorgfaltspflichten (CDD): Echtzeit- und periodische Überprüfungen auf Basis der Risikoeinstufung.
4. Programm „Know your customer“ (KYC)
Das KYC-Programm umfasst:
- Erhebung und Prüfung von Ausweisdokumenten (z. B. Reisepass, Nebenkostenabrechnungen)
- Überprüfung der Eigentums- und Kontrollverhältnisse (z. B. UBO-Erklärungen, Anteilsregister)
- Einsatz externer Verifizierungsdienste (IDNow, World-Check, Refinitiv)
- Abgleich mit internationalen Sanktions- und PEP-Datenbanken
- Video-Onboarding im Rahmen einer Compliance-Videokonferenz über Zoom sowie Wallet-Zuordnung bei Krypto-Exposure
5. Risikobasierter Ansatz (RBA)
Kunden werden risikogewichtet bewertet. Das Risikoscoring berücksichtigt:
- Rechtsordnung der Gründung bzw. des Wohnsitzes
- Art der Geschäftstätigkeit
- Volumen und Häufigkeit der Transaktionen
- Öffentliche Exponiertheit (PEP-Status)
- Beteiligung von Kryptoassets oder Offshore-Strukturen
6. Verstärkte Sorgfaltsprüfung (EDD)
EDD wird angewendet auf:
- Politisch exponierte Personen (PEP)
- Hochrisikogebiete (gemäß FATF-/EU-Listen)
- Komplexe Eigentümerstrukturen (z. B. Stiftungen, Trusts)
- Krypto-intensive Unternehmen oder Nutzer selbstverwahrter (Non-Custodial) Wallets
Zu den EDD-Maßnahmen zählen eine vertiefte Überprüfung von Mittelherkunft und Vermögensherkunft (SoF/SoW), Compliance-Gespräche, die Genehmigung auf Vorstandsebene und regelmäßige externe Prüfungen.
7. Überwachung und Berichterstattung
Das Unternehmen hat:
- Transaktionsflüsse auf Unstimmigkeiten oder Abweichungen vom erwarteten Verhalten überwachen.
- Auffälligkeiten wie Structuring, Layering oder Transaktionen mit Adressen mit hohem Risiko kennzeichnen.
- Verdachtsmeldungen (Suspicious Activity Reports) unverzüglich bei der zuständigen Zentralstelle für Finanztransaktionsuntersuchungen einreichen.
- Führen Sie eine Aufzeichnung über alle Eskalationen, Untersuchungen und Meldungen.
8. Aufbewahrung von Unterlagen
IFB bewahrt Aufzeichnungen mindestens 5 Jahre lang auf. Dazu gehören:
- KYC-Akten und zugehörige Unterlagen
- Transaktionsprotokolle und Compliance-Vermerke
- Interne Genehmigungen und Kommunikation
- Berichte und Korrespondenz der externen Prüfung
9. Schulung und Sensibilisierung
Alle Mitarbeitenden durchlaufen:
- Erstschulung zu AML/KYC bei Einstellung
- Jährliche Auffrischungsschulungen zu Neuerungen bei Regulierung, Typologien und Durchsetzung
- Ad-hoc-Schulungen nach aufsichtsrechtlichen Änderungen oder internen Vorfällen
10. Governance und Aufsicht
Der Geschäftsführer hat folgende Personen bestellt:
- Ein Geldwäschebeauftragter (Money Laundering Reporting Officer, MLRO)
- Ein Compliance-Beauftragter
Diese Personen sind für die tägliche Umsetzung, Prüfungen, Mitarbeiterschulungen und den Austausch mit den Aufsichtsbehörden verantwortlich.
Mit RegMantle
Anhang A: Kundenrisikobewertungsmatrix
IFB verwendet ein mehrdimensionales Bewertungssystem, um das Risikoniveau jedes Kunden zu beurteilen. Die Bewertungen bestimmen die Intensität der Sorgfaltsprüfung und Überwachung.
| Risikofaktor | Niedrig (1) | Mittel (2) | Hoch (3) | Bewertung |
|---|---|---|---|---|
| Rechtsordnung | EU/EEA, FATF-Whitelist | FATF-Mitglied außerhalb der EU | Von der FATF auf die schwarze Liste gesetztes Land bzw. Drittland mit hohem Risiko | [1–3] |
| Kundenart | Natürliche Person, in der EU ansässig | Juristische Person, bekannte Struktur | Trust/Stiftung oder Nominee | [1–3] |
| Transaktionsvolumen | < 50.000 €/Jahr | €50,000 – €250,000 | > €250,000 | [1–3] |
| Herkunft der Mittel | Gehalt, Banküberweisung | Krypto, Brokerage | Nicht überprüfbar / bargeldintensiv | [1–3] |
| PEP-Bezug | Keine | Indirekt/verbunden | Direkt / hochrangiger Amtsträger | [1–3] |
| Geschäftstätigkeit | Geringes Risiko (z. B. Beratung) | Mittel (z. B. Handel) | Hohes Risiko (z. B. Kryptowerte / Bargeld) | [1–3] |
Gesamtrisikowert = Summe aller Einzelwerte (Spanne: 6 bis 18). 6–9: geringes Risiko · 10–13: mittleres Risiko · 14–18: hohes Risiko (verstärkte Sorgfaltspflichten erforderlich).
Anhang B: Vorlage für eine Verdachtsmeldung (Suspicious Activity Report, SAR)
Diese Vorlage ist intern zur Erfassung und Meldung verdächtiger Transaktionen oder Verhaltensweisen zu verwenden.
- Meldebeauftragter: _________________________
- Datum des Berichts: ___________________________
- Kunden-ID / Name: __________________________
- Art des Verdachts (Zutreffendes ankreuzen):
□ Strukturierung / Smurfing
□ Ungewöhnliches Transaktionsmuster
□ Widersprüchliche Herkunft der Mittel
□ Nutzung von Privacy Coins oder Mixern
□ Beteiligung eines Hochrisikolandes
□ Verweigerung der KYC/EDD-Angaben
- Beschreibung der Tätigkeit: ________________________
• Risikostufe: □ Niedrig □ Mittel □ Hoch
• Externe Meldung erforderlich: □ Ja □ Nein
• Falls ja, Meldung gesendet an: FIU / Sonstige: __________
• Datum der Einreichung: ___________________________
• Belege beigefügt: □ Ja □ Nein
• Unterschrift des MLRO: ____________________________
Anhang C: Zuordnung und Rückverfolgung von Krypto-Wallets
Zur Einhaltung der FATF-Empfehlung 16 („Travel Rule“) und der Erwartungen der MONEYVAL-Länderprüfungen nimmt IFB bei allen wesentlichen Kundentransaktionen, in denen digitale Wallets verwendet werden, eine Zuordnung, Nachverfolgung und Analyse dieser Wallets vor.
Wesentliche Verfahren:
- Eigentumsnachweis – Wallets müssen dem Kunden durch eine signierte Nachricht, eine Testtransaktion oder einen anderen überprüfbaren Nachweis der Verfügungsgewalt zugeordnet werden.
- Blockchain-Analyse – Einsatz von Chainalysis, TRM Labs oder gleichwertigen Anbietern zur Beurteilung von Wallet-Risikobewertungen, historischen Zahlungsflüssen und der Exponierung gegenüber illegalen Diensten.
- Travel-Rule-Daten – IFB erfasst Angaben zu Auftraggeber und Begünstigtem, Wallet-Adressen und Zeitstempel bei Transfers von Kryptowerten, wie dies die Verordnung (EU) 2023/1113 verlangt, die zwischen Dienstleistern ohne Mindestschwelle gilt; bei Transfers über EUR 1.000 von oder zu selbstverwalteten Wallets ist zu überprüfen, dass die Wallet dem Kunden gehört oder von ihm kontrolliert wird.
- Kontrollen für Cold Wallets – Soweit anwendbar, stellt IFB sicher, dass Vermögenswerte ausschließlich an auf einer Whitelist geführte oder White-Label-Wallets übertragen werden.
- Laufende Neuzuordnung – Eine erneute Überprüfung wird durch Änderungen der Wallet-Aktivität, Beendigung von Geschäftsbeziehungen oder Compliance-Warnmeldungen ausgelöst.
Sämtliche wallet-bezogenen Daten werden gemäß der DSGVO und den AML-Aufbewahrungspflichten mindestens 5 Jahre lang gespeichert.
Richtlinie „Know your payee“ (KYP)
Genehmigt durch: Geschäftsleitung (Managing Directors Board)
1. Zweck und Anwendungsbereich
Diese Know-Your-Payee-Richtlinie (KYP) beschreibt die von IFB eingeführten Verfahren, mit denen sichergestellt wird, dass sämtliche ausgehenden Zahlungen, Auszahlungen und Überweisungen an legitime, verifizierte und regelkonforme Begünstigte erfolgen. Die Richtlinie dient der Minderung von Risiken im Zusammenhang mit Sanktionsumgehung, Betrug, Terrorismusfinanzierung und sonstigen unerlaubten Aktivitäten.
Diese Richtlinie gilt für alle von IFB geleisteten Zahlungen, einschließlich, aber nicht beschränkt auf:
- Auszahlungen an Lieferanten und Auftragnehmer
- Kundenerstattungen und Provisionen
- Abwicklung von Krypto-zu-Fiat- oder Fiat-zu-Krypto-Transaktionen
- Zahlungsanweisungen Dritter im Auftrag von Kunden
2. Zentrale Ziele
- Auszahlungen an gesperrte oder sanktionierte Rechtsträger verhindern
- Sicherstellen, dass die Identität des Zahlungsempfängers vor der Freigabe der Mittel validiert wird
- Die Seriosität des Geschäftsbetriebs sowie der Bankverbindung des Zahlungsempfängers überprüfen
- Einen belastbaren Prüfpfad der Zahlungsverifizierung führen
- Begünstigte mit hohem Risiko für eine verstärkte Sorgfaltsprüfung (Enhanced Due Diligence, EDD) kennzeichnen
3. KYP-Sorgfaltsprüfungsverfahren
Vor der Ausführung einer Zahlung an einen Dritten sind die folgenden Elemente zu überprüfen:
- Identität des Zahlungsempfängers: Vollständiger Name bzw. Firma der juristischen Person, durch Unterlagen verifiziert.
- Bank- oder Wallet-Angaben: Name der Bank, SWIFT/BIC-Code, IBAN oder Krypto-Wallet-Adresse, jeweils durch entsprechende Unterlagen belegt.
- Sanktionsprüfung: Der Zahlungsempfänger wird anhand der Listen der EU, der UN, des OFAC und weiterer anwendbarer Listen geprüft.
- Geschäftlicher Hintergrund: Der Zahlungszweck ist durch Rechnung, Vertrag oder eine von autorisierten Personen unterzeichnete Zahlungsanweisung bestätigt.
4. Indikatoren für ein hohes Risiko
Zahlungen an die folgenden Kategorien unterliegen einer verschärften Prüfung:
- Begünstigte mit Sitz in auf schwarzen Listen geführten oder risikoreichen Rechtsordnungen
- Nutzung privater oder unregulierter Wallets für Krypto-Abwicklungen
- Briefkastenfirmen oder Gesellschaften ohne operative Websites oder Referenzen
- Änderungswünsche zum Zahlungsempfänger kurz vor der Zahlung
- Einsatz von Intermediären oder Zahlungskonten Dritter ohne nachvollziehbare Begründung
5. Verfahren zur Empfängerprüfung
Abhängig von der Risikoklassifizierung wendet IFB eine oder mehrere der folgenden Verifizierungsmethoden an:
- Bankbestätigungsschreiben oder Bescheinigungen über die Kontoinhaberschaft
- Wallet-Verifizierung mittels signierter Nachricht oder Blockchain-Zuordnung
- Bestätigung per Videoanruf (für Privatpersonen oder neue Rechtsträger)
- Rückwärtssuche über World-Check, Refinitiv und Datenbanken sanktionierter Rechtsträger
6. Aufbewahrung und Prüfung
Alle KYP-Prüfungen sind zu dokumentieren und mit der jeweiligen Zahlungsakte aufzubewahren. IFB bewahrt diese Unterlagen mindestens 5 Jahre auf. Die interne Revision prüft die Integrität und Vollständigkeit der KYP-Prüfungen halbjährlich.
7. Aufgaben und Verantwortlichkeiten
- Die Finanzabteilung ist dafür verantwortlich, vor der Freigabe von Zahlungen KYP-Prüfungen durchzuführen.
- Der Compliance-Beauftragte überwacht die Einhaltung des KYP-Rahmenwerks und untersucht etwaige Auffälligkeiten.
- Bei Zahlungsempfängern mit hohem Risiko oder bei Verdachtsfällen ist die Geldwäschebeauftragte bzw. der Geldwäschebeauftragte (MLRO) zu konsultieren.