Mit „pobierania” środków
Mit o pobieraniu ogromnych sum pieniędzy z „chmury”, rzekomo z wirtualnych serwerów lub ekranów wyświetlających fantazyjne kolory i liczby, zawładnął wyobraźnią wielu osób, zwłaszcza w mrocznych zakątkach internetu. Mity te nie tylko błędnie przedstawiają sposób funkcjonowania współczesnych finansów, ale także żerują na ograniczonej wiedzy opinii publicznej o walutach cyfrowych, technologii blockchain i infrastrukturze systemu bankowego. Aby w pełni zrozumieć, dlaczego te koncepcje mają charakter oszukańczy, należy najpierw przyjrzeć się temu, jak środki faktycznie funkcjonują we współczesnej gospodarce cyfrowej, oraz dlaczego pojęcie „środków w chmurze” pozostaje błędnym, a często niebezpiecznym złudzeniem.
Natura pieniądza cyfrowego i fiducjarnego: oddzielenie od chmury
Pieniądz, zarówno fiducjarny, jak i cyfrowy, opiera się na określonych ramach prawnych, instytucjonalnych i technologicznych. Waluty fiducjarne, takie jak dolar amerykański, euro czy jen, są emitowane i regulowane przez banki centralne w państwach suwerennych. Pieniądz ten istnieje albo w formie fizycznej (gotówka, monety), albo jako zapisy cyfrowe w wysoce zabezpieczonych rejestrach regulowanych banków i instytucji finansowych. Zapisy te odpowiadają rzeczywistym aktywom, materialnym lub niematerialnym, i podlegają ścisłemu nadzorowi regulacyjnemu.
Pieniądz cyfrowy nie jest przechowywany w jakimś wirtualnym eterze, skąd można go dowolnie pobrać. Każdy przelew, płatność lub wymiana musi przechodzić legalnymi i weryfikowalnymi kanałami. Środki są przenoszone wyłącznie z jednego rachunku na drugi w ramach złożonej sieci międzybankowych systemów rozliczeniowych, prowadzonych lub nadzorowanych przez banki centralne, przy czym instrukcje są wymieniane za pośrednictwem sieci komunikacyjnych, takich jak SWIFT (Society for Worldwide Interbank Financial Telecommunication). Systemy te działają w oparciu o kontrole, mechanizmy równoważące oraz zaawansowane protokoły szyfrowania, których celem jest zapobieganie nadużyciom, zapewnienie przejrzystości i utrzymanie stabilności finansowej.
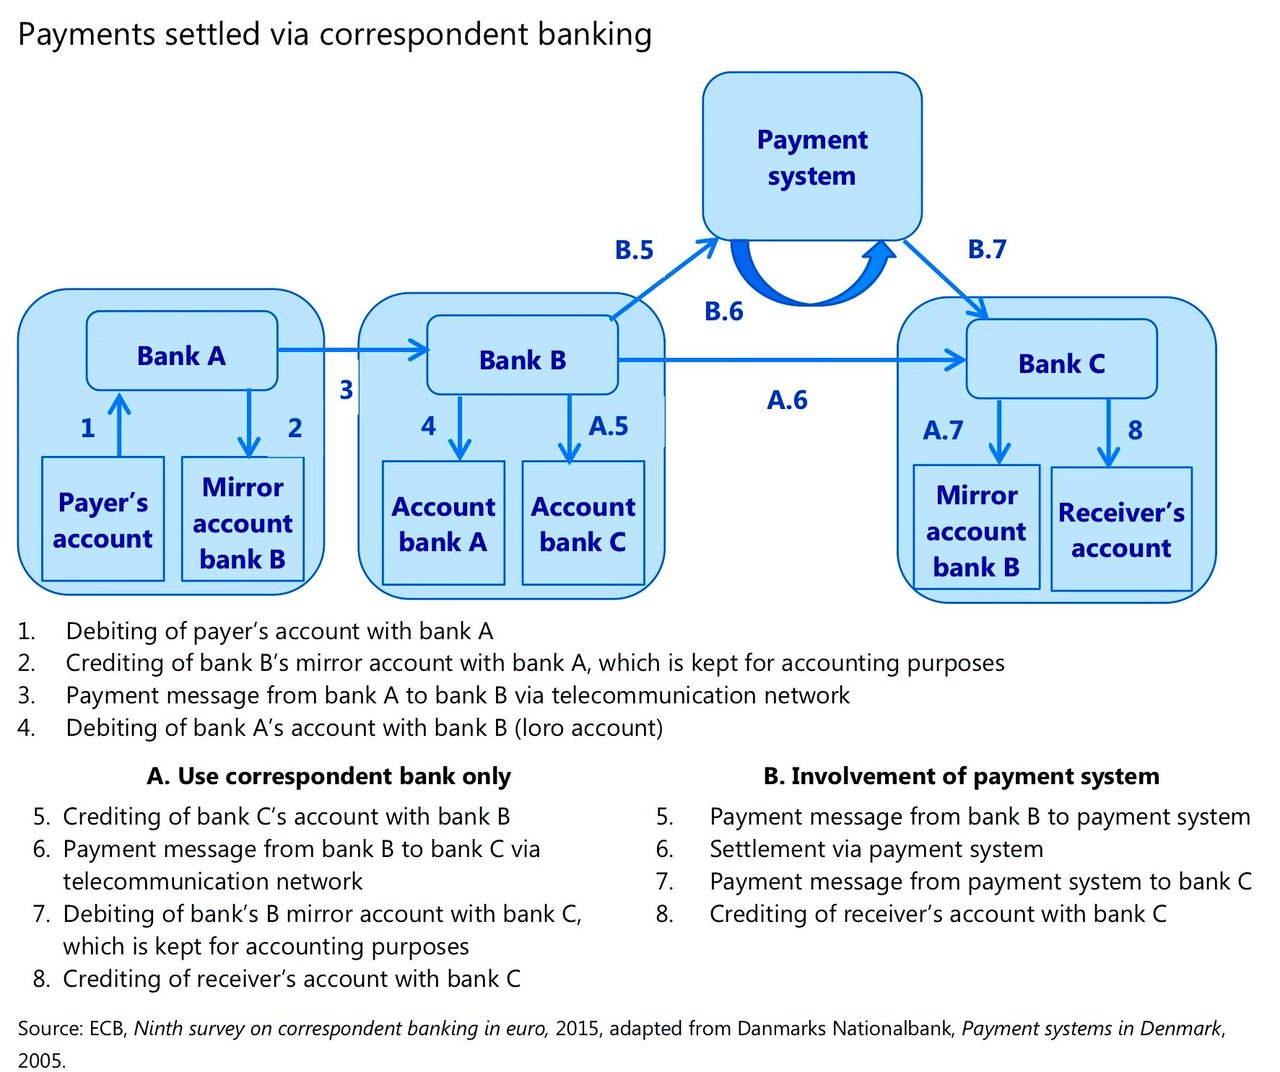
Twierdzenie, że pieniądze można pobrać z chmury za pośrednictwem zewnętrznego „serwera”, oznacza zasadnicze niezrozumienie infrastruktury systemu bankowego. Systemy finansowe wymagają, aby wszystkie środki były powiązane z możliwymi do zidentyfikowania rachunkami prowadzonymi w akredytowanych instytucjach. Każda transakcja, bez względu na jej cyfrowy charakter, nadal polega na przepływie z jednego rachunku na drugi, a jej zapis jest rejestrowany w serwerze księgowym zgodnym z przepisami finansowymi, który nie jest dostępny z zewnątrz.
Technologia chmurowa a infrastruktura finansowa: na czym polega różnica
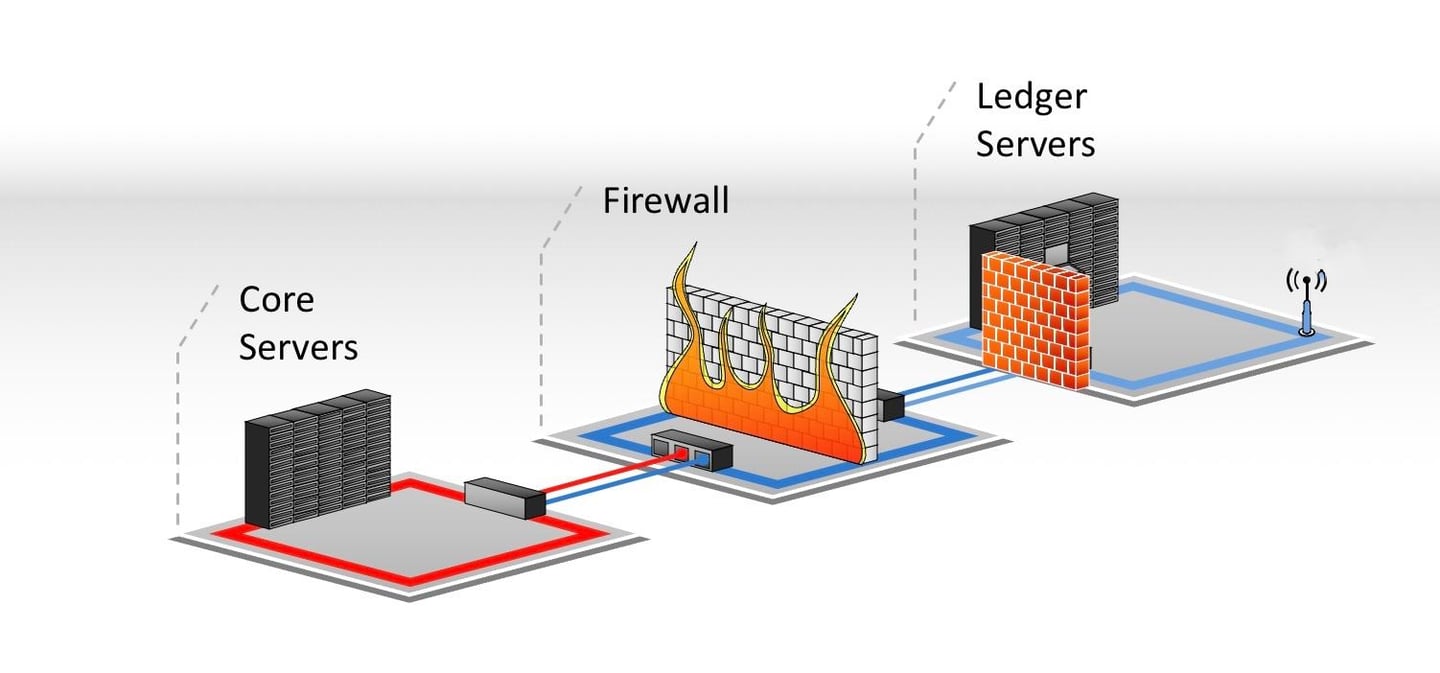
Technologia chmurowa, szeroko wykorzystywana w różnych branżach, zapewnia przestrzeń do przechowywania danych i moc obliczeniową. Nie jest to jednak miejsce, w którym znajdują się same środki pieniężne. Banki mogą korzystać z usług chmurowych w celu bezpiecznego zarządzania danymi, lecz jest to bardzo odległe od wyobrażenia, że rzeczywiste środki istnieją w tych chmurach jako byty możliwe do pobrania. Banki, w szczególności banki centralne, korzystają z wysoce zabezpieczonych centrów danych, z których wiele jest rozmieszczonych w różnych lokalizacjach fizycznych, jednak systemy te przechowują wyłącznie *zapisy* transakcji, a nie same pieniądze w postaci, którą podmioty zewnętrzne mogłyby „pobrać” lub „przelać”.
Błędne przekonanie o możliwości pobierania pieniędzy wynika z niewłaściwego rozumienia sposobu działania aktywów cyfrowych, przetwarzania w chmurze i infrastruktury bankowej. Choć banki mogą przechowywać dane o transakcjach na serwerach w chmurze, serwery te zawierają wyłącznie informacje o transakcjach, rachunkach i saldach, a nie same pieniądze, które nadal pozostają w ramach struktur instytucjonalnych.
Czy środki można „pobrać” z karty, rachunku bankowego, SWIFT, DTC itp.?
Iluzja: traktowanie pieniądza jak pliku komputerowego
Oszust pokazuje saldo na stronie internetowej, w folderze w chmurze, na ekranie przypominającym bankowy lub w dokumencie. Proponowana transakcja brzmi następnie zwodniczo prosto: należy podać rachunek odbiorczy, wyznaczyć bankiera z „możliwością pobierania” i odebrać środki tak, jak pobiera się plik z OneDrive lub Dropbox.
Ekran może być rozbudowany. Może wyświetlać numer rachunku, numer karty, numer referencyjny transakcji, komunikat SWIFT, identyfikator papieru wartościowego, kod dostępu lub kwotę sięgającą miliardów. Żaden z tych elementów nie daje oglądającemu prawa do wyświetlanych środków. Niektóre z nich mogą odnosić się do rzeczywistego rachunku lub transakcji, inne mogą być w całości sfabrykowane. W obu przypadkach skopiowanie tych informacji nie przenosi praw do aktywa, którego dotyczą.
Plik można pobrać, ponieważ składa się on z danych. Saldo bankowe jest wpisem w księgach instytucji, która jest dłużnikiem posiadacza rachunku. Aby zmienić podmiot kontrolujący tę wierzytelność, właściwe instytucje muszą przetworzyć autoryzowaną transakcję w ramach obowiązującego systemu płatności lub rozrachunku. Bank odbiorcy nie może utworzyć wykonalnego uznania rachunku wyłącznie poprzez zaimportowanie zrzutu ekranu, komunikatu lub rekordu z bazy danych.
Częściowa prawda wykorzystywana przez oszustów: „Banki mogą obciążać rachunki”
Oszuści często powołują się na rzeczywistą praktykę bankową. Twierdzą, że skoro akceptant może obciążyć kartę, a wierzyciel może zrealizować polecenie zapłaty, to specjalnie wyposażony „odbiorca” może obciążyć wskazany rachunek źródłowy i pobrać jego saldo.
Argument ten pomija istotne warunki. Obciążenie jest zapisem dokonywanym przez instytucję prowadzącą rachunek, na podstawie dyspozycji lub inkasa realizowanego zgodnie z określonymi zasadami. Strona dochodząca zapłaty musi mieć ważną podstawę transakcji oraz dostęp do odpowiedniego, regulowanego kanału. Instytucja prowadząca rachunek stosuje własne mechanizmy kontrolne. Płatność może zostać odrzucona, zwrócona, zakwestionowana lub cofnięta zgodnie z obowiązującymi zasadami.
Mechanizm obciążenia nie jest zatem ogólnym prawem do pobierania środków z dowolnego rachunku, którego dane są znane. IBAN identyfikuje rachunek na potrzeby kierowania płatności. Numer karty identyfikuje instrument płatniczy. Referencja SWIFT pomaga zidentyfikować komunikat lub transakcję. Żadne z nich nie jest hasłem, które pozwalałoby osobie niezwiązanej z rachunkiem pobrać zgromadzone na nim środki.
To rozróżnienie ma znaczenie nawet wtedy, gdy proponowane „pobranie” posługuje się językiem rzeczywistej usługi płatniczej. Właściwe pytanie nie brzmi: „Czy istnieje mechanizm obciążenia rachunku?”. Brzmi ono: kto autoryzował to konkretne obciążenie, która instytucja może je złożyć, jakie zasady je regulują i która instytucja faktycznie obciąży i uzna odpowiednie rachunki?
Jak wygląda rzeczywiste obciążenie rachunku
W tradycyjnym przelewie bankowym posiadacz rachunku zleca swojemu bankowi dokonanie płatności na rzecz wskazanego beneficjenta. Bank uwierzytelnia zlecenie, przeprowadza stosowne kontrole i realizuje płatność za pośrednictwem właściwego systemu lub ustaleń korespondencyjnych. Bank odbiorcy uznaje rachunek swojego klienta po otrzymaniu płatności i po spełnieniu własnych warunków księgowania.
W przypadku polecenia zapłaty kierunek inicjowania jest odwrotny: wierzyciel składa zlecenie inkasa. Nie oznacza to jednak, że z procesu znika upoważnienie płatnika. W ramach schematu takiego jak polecenie zapłaty SEPA płatnik udziela wierzycielowi zgody (mandatu) na pobieranie płatności ze wskazanego rachunku. Wierzyciel składa inkasa za pośrednictwem swojego dostawcy usług płatniczych, a dostawca usług płatniczych płatnika przetwarza wynikające z nich obciążenie zgodnie z zasadami schematu. SEPA Core i SEPA Business-to-Business różnią się zakresem weryfikacji mandatu oraz zasadami zwrotów.
Na przykład, jeżeli spółka jest winna dostawcy 10 000 EUR i udzieliła stosownego zlecenia polecenia zapłaty, dostawca może zgłosić za pośrednictwem swojego banku inkaso na kwotę 10 000 EUR. Dostawca nie uzyskuje dostępu do bankowości internetowej spółki, nie wybiera innej kwoty z wyświetlonego salda ani nie kopiuje środków z rachunku na własny serwer. Inkaso jest określoną płatnością kierowaną między dostawcami usług płatniczych. Może zostać odrzucone lub zakwestionowane zgodnie z obowiązującymi zasadami.
Mogą występować nieuprawnione obciążenia. Stanowią one oszustwo płatnicze lub błędy podlegające wyjaśnieniu i właściwym środkom zaradczym. Ich występowanie nie dowodzi istnienia zgodnej z prawem metody „pobierania” środków z rachunków osób trzecich.
Dlaczego karta kredytowa lub debetowa nie jest nośnikiem środków
Karta debetowa zapewnia dostęp do usług płatniczych powiązanych z rachunkiem. Karta kredytowa zazwyczaj zapewnia dostęp do kredytu udzielanego przez jej wydawcę, na warunkach określonych w umowie z posiadaczem karty i w granicach dostępnego limitu kredytowego. Sama karta nie jest ani nośnikiem przechowującym saldo rachunku, ani przenośnym nośnikiem wierzytelności, z którego osoba trzecia może wedle własnego uznania pobierać środki.
Rzeczywista transakcja kartowa obejmuje możliwe do zidentyfikowania role. Akceptant lub inny upoważniony uczestnik płatności przekazuje transakcję za pośrednictwem swoich ustaleń z agentem rozliczeniowym. Wydawca decyduje o zatwierdzeniu wniosku o autoryzację. Następnie przeprowadzane są clearing i rozrachunek zgodnie z obowiązującymi zasadami sieci.
Autoryzacja, rozliczenie i rozrachunek są odrębnymi zdarzeniami: odpowiedź zatwierdzająca nie jest plikiem zawierającym środki pieniężne, a ekran wyświetlający zatwierdzenie nie stanowi niezależnego dowodu, że akceptant otrzymał ostateczną płatność.
Niektóre sieci kartowe obsługują transakcje, które zasilają uprawnione karty lub umożliwiają wypłaty na takie karty. Są to zdefiniowane usługi, z których korzystają uprawnieni uczestnicy na zasadach określonych przez sieć. Ich istnienie nie pozwala pośrednikowi „pobrać” całego salda karty, wyciągnąć linii kredytowej ani załadować na kartę środków rzekomo oczekujących na serwerze w chmurze. Propozycja dotycząca danych karty powinna wskazywać rzeczywistego wydawcę, agenta rozliczeniowego lub upoważnionego dostawcę usług oraz konkretny typ transakcji. Określenie „pobranie karty” nie dostarcza żadnej z tych informacji.
Dlaczego komunikatu SWIFT nie można pobrać jako pieniędzy
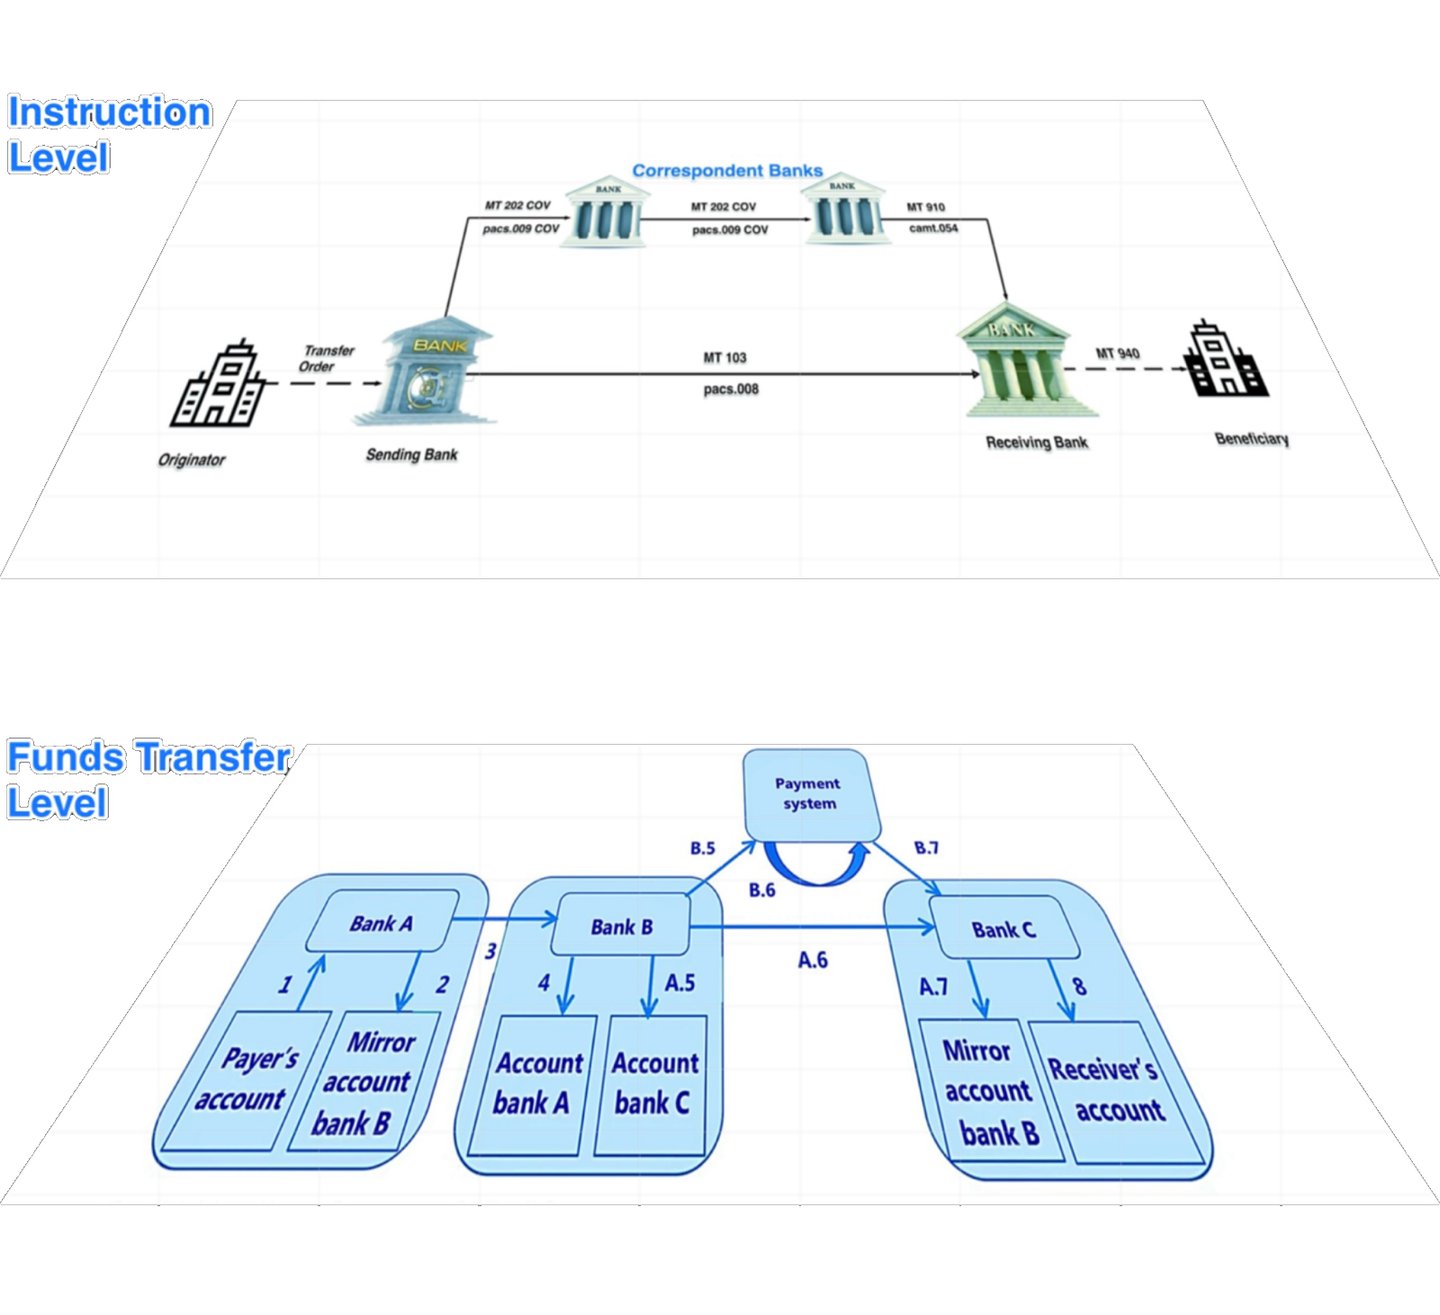
SWIFT zapewnia bezpieczną wymianę komunikatów finansowych. Banki wykorzystują komunikaty do przekazywania instrukcji płatniczych i innych informacji finansowych. SWIFT nie jest rachunkiem bankowym, na którym znajduje się kwota wskazana w komunikacie.
Dyspozycja płatnicza może wskazywać nadawcę, beneficjenta, kwotę oraz inne szczegóły transakcji. Numer referencyjny umożliwiający śledzenie może pomóc uczestniczącym instytucjom w odnalezieniu płatności. Ani dyspozycja, ani jej numer referencyjny nie upoważniają zewnętrznego „odbiorcy” do obciążenia rachunku banku nadawcy ani do uzyskania kwoty wskazanej w komunikacie.
Elektroniczne kopie autentycznych komunikatów można oczywiście zapisać lub pobrać w celach archiwizacyjnych. Jest to pobranie informacji. Nie powoduje ono ponowienia płatności, zwolnienia zawieszonej kwoty ani utworzenia środków na rachunku w innej instytucji.
Jeśli ktoś twierdzi, że komunikat MT103, komunikat ISO 20022, UETR lub „saldo na serwerze SWIFT” oczekuje na ręczne pobranie, należy zadać prostsze pytanie: Czy rzekomy bank odbiorcy samodzielnie zidentyfikował wpływającą płatność i uznał zamierzony rachunek? Plik PDF, zrzut ekranu lub komunikat dostarczony przez kontrahenta nie mogą odpowiedzieć na to pytanie w imieniu banku. Status płatności i ewentualne przeszkody należy sprawdzać za pośrednictwem zaangażowanych instytucji, korzystając z ustalonych przez nie kanałów.
Dlaczego zapisy DTC nie tworzą „waluty do pobrania”
Depository Trust Company, czyli DTC, zapewnia infrastrukturę służącą do przechowywania i rozrachunku papierów wartościowych. Pozycja w papierach wartościowych stanowi zapis prawa posiadanego za pośrednictwem właściwego uczestnika i łańcucha przechowywania. Nie jest to plik gotówkowy, który bank beneficjenta mógłby zaimportować.
Rzeczywista sprzedaż, umorzenie lub dystrybucja może rodzić zobowiązanie pieniężne. Zobowiązanie to jest realizowane za pośrednictwem uczestniczących podmiotów, ich banków rozliczeniowych i systemów płatniczych, przede wszystkim Fedwire, zgodnie z obowiązującymi zasadami rozrachunku. Musi istnieć możliwy do zidentyfikowania papier wartościowy lub transakcja, podmiot uprawniony do uzyskanych z nich wpływów oraz zgodna z prawem droga, którą wpływy te trafiają do beneficjenta.
Ekran z napisem „DTC funds”, numer ISIN lub CUSIP bądź rzekomy numer referencyjny DTC nie dowodzi, że środki pieniężne są dostępne do wypłaty dla obcej osoby. Jeżeli roszczenie dotyczy papierów wartościowych, weryfikację należy rozpocząć od podmiotu powierniczego lub uczestnika systemu prowadzącego rachunek posiadacza oraz od faktycznej dokumentacji transakcji. Żądanie wskazania banku z „możliwością pobrania z DTC” omija instytucje, które musiałyby zrealizować i rozliczyć rzeczywistą transakcję.
Moment, w którym historia się załamuje
Ten sam test stosuje się niezależnie od tego, czy domniemanym źródłem jest karta, rachunek bankowy, komunikat SWIFT, serwer w chmurze czy platforma papierów wartościowych:
- Należy zidentyfikować aktywo. Czy jest to wierzytelność z tytułu depozytu, dostępny kredyt, płatność w toku, papier wartościowy, czy jedynie dane wyświetlane na ekranie?
- Wskaż instytucję za nie odpowiedzialną. Który bank, wydawca kart, depozytariusz lub uczestnik prowadzi rozstrzygającą ewidencję?
- Ustalenie uprawnienia i umocowania. Kto jest właścicielem aktywa lub może wydawać dyspozycje instytucji? Jakie pełnomocnictwo, umowa lub uwierzytelniona dyspozycja stanowi podstawę tej konkretnej płatności?
- Należy zidentyfikować trasę transakcji. Które instytucje uczestniczące oraz ustalone mechanizmy płatnicze lub rozrachunkowe będą ją przetwarzać?
- Należy zweryfikować wynik niezależnie. Czy instytucja odbierająca może potwierdzić transakcję i uznanie rachunku we własnych systemach?
Pośrednik, który nie potrafi odpowiedzieć na te pytania, może zaoferować zamiast tego umowę odbiorcy (receiver agreement), „slot pobierania”, własny portal, kod dostępu, podział procentowy lub opłatę za aktywację. Takie elementy nie dowodzą własności, uprawnienia do dysponowania środkami ani rozliczenia. Im bardziej nadzwyczajne jest wykazywane saldo, tym ważniejsze jest uzyskanie potwierdzenia od instytucji, która rzekomo je prowadzi.
Nie należy udostępniać takiemu promotorowi danych logowania do bankowości internetowej, danych zabezpieczających karty, jednorazowych kodów uwierzytelniających ani zdalnego dostępu do urządzenia. Dane te mogą umożliwić rzeczywistą nieautoryzowaną transakcję. Nie umożliwiają one natomiast zgodnego z prawem otrzymania fikcyjnych „środków z chmury”.
Praktyczne rozróżnienie jest precyzyjne: informacje finansowe można wyświetlać, kopiować i pobierać. Zasadne roszczenie o środki pieniężne musi zostać ustalone, a jego przeniesienie musi zostać zatwierdzone, przetworzone i zaksięgowane przez odpowiedzialne za to instytucje. Pobranie informacji nie powoduje przeniesienia środków.
Inne historie oparte na rzekomym „pobraniu środków”
Słowo pobranie (download) zmienia znaczenie wraz ze zmianą przedstawianej narracji. Czasami odnosi się do rzeczywistej czynności komputerowej, takiej jak pobranie wyciągu lub zaimportowanie danych płatniczych. Czasami zaś przykrywa proponowane obciążenie rachunku, transakcję na papierach wartościowych lub transfer kryptowaluty. Oszustwo polega na tym, że dana osoba przedstawia czynność komputerową tak, jakby sama w sobie przenosiła wartość będącą jej przedmiotem.
„Pieniądze znajdują się na serwerze globalnym lub na serwerze banku centralnego”
Promotor twierdzi, że środki są zaparkowane na „globalnym serwerze”, „ekranie banku centralnego”, „platformie suwerennej” lub w innym systemie o ograniczonym dostępie. Bank przyjmujący rzekomo potrzebuje specjalnego terminala, poziomu dostępu lub kodu, aby je odzyskać.
Banki centralne prowadzą systemy płatności oraz rachunki dla uprawnionych instytucji. Nie oznacza to jednak, że podmiot prywatny może wskazać dowolny bank odbiorcy, aby pobrać z banku centralnego rzekome saldo. Prawdziwa płatność w pieniądzu banku centralnego jest dokonywana pomiędzy uprawnionymi uczestnikami zgodnie z regułami systemu. Instytucja zlecająca musi złożyć autoryzowane zlecenie płatnicze, a odpowiednie rachunki muszą zostać faktycznie obciążone i uznane. Fotografia ekranu, nawet opatrzona nazwą banku centralnego, nie dowodzi żadnego z tych zdarzeń.
„Środki znajdują się w systemie Fedwire, T2 lub innym systemie rozliczeniowym”
Ta wersja umieszcza środki „wewnątrz” wskazanego systemu płatniczego i twierdzi, że odbiorca musi je pobrać przed upływem terminu ważności. Wykorzystuje ona rzeczywiste rozróżnienie: płatność może być zlecona, przetworzona i rozliczona na różnych etapach.
Fedwire i T2 są rzeczywistymi systemami, za pośrednictwem których uprawnione instytucje rozliczają płatności. Nie są publicznymi skrytkami ze środkami dla każdego, kto okaże numer referencyjny. Jeżeli płatność została rozliczona na rzecz uczestnika odbierającego, uczestnik ten może zbadać ją na podstawie własnych zapisów. Jeżeli nie została rozliczona, zewnętrzny operator nie może doprowadzić do rozrachunku poprzez pobranie komunikatu. Konieczne jest zidentyfikowanie rzekomych instytucji nadawcy i odbiorcy, referencji płatności oraz faktycznych zapisów na rachunkach.
„Znajduje się na wspólnym rachunku banku korespondenta”
Płatności transgraniczne mogą angażować banki korespondenckie oraz rachunki prowadzone pomiędzy instytucjami. Oszust przekształca ten fakt operacyjny w twierdzenie, że na „wspólnym”, zbiorczym („omnibus”) lub „nostro” rachunku oczekuje na ręczne wypłacenie ogromne, niezidentyfikowane saldo.
Rachunek korespondencyjny instytucji podlega jej własnemu tytułowi prawnemu, ewidencji i instrukcjom operacyjnym. Uprawnienie beneficjenta do płatności nie powstaje wyłącznie dlatego, że ktoś wskazał dany rachunek. Zaangażowane banki muszą zidentyfikować konkretną płatność, jej uprawnionego nadawcę, ścieżkę rozrachunku oraz beneficjenta, na rzecz którego płatność ma zostać dokonana. Zewnętrzny „odbiorca” nie może wybrać kwoty z zagregowanego salda rachunku korespondenta.
„Połączyć serwery dwóch banków i pobrać środki”
Proponowane rozwiązanie może być nazywane server-to-server, IP-to-IP, host-to-host, API-to-API lub ledger-to-ledger. Pomysłodawca prosi bank odbiorcy o podanie adresu IP, punktu końcowego, kodu odbiorczego lub zespołu technicznego, aby jeden system mógł „wypchnąć” lub „pobrać” saldo.
Banki mogą zgodnie z prawem wymieniać dane i dyspozycje za pośrednictwem zabezpieczonych połączeń technicznych. API może zainicjować płatność, jeżeli jego użytkownik posiada niezbędne uprawnienia, a uczestniczące instytucje obsługują daną usługę. Księga może rejestrować transakcje. Połączenie jest kanałem komunikacji; samo w sobie nie jest źródłem środków ani nie stanowi nadania uprawnień do dysponowania rachunkami innej instytucji. Rzeczywisty transfer nadal wymaga określonego rachunku lub aktywa, autoryzowanych dyspozycji, akceptacji instytucji oraz wykonalnego mechanizmu rozrachunku.
„Plik płatności jest gotowy do przesłania”
Oszust oferuje plik CSV, XML, JSON lub inny, który rzekomo zawiera środki. Bank jest proszony o zaimportowanie go, „wstrzyknięcie” do systemu głównego lub uruchomienie skryptu, który zaksięguje środki na rachunku beneficjenta.
Pliki płatnicze są dyspozycjami lub zapisami. Banki rutynowo importują prawidłowe pliki płatnicze od upoważnionych klientów, z zastrzeżeniem kontroli uwierzytelniania, walidacji, pokrycia i przetwarzania. Wczytanie pliku zawierającego liczbę 100 000 000 nie zapewnia kwoty 100 milionów funtów, 100 milionów euro ani 100 milionów dolarów na pokrycie dyspozycji. Sfałszowany plik płatniczy może być poprawnie sformatowany, a mimo to nie mieć prawidłowego zleceniodawcy, umocowania ani dostępnego salda.
To samo dotyczy pobranego wyciągu. Może on ułatwić uzgodnienie, lecz nie może zostać ponownie przesłany gdzie indziej w celu odtworzenia salda, które na nim widnieje.
„Zwolnić zawieszony, zablokowany lub oczekujący przelew”
Pośrednik przedstawia numer referencyjny lub ekran opatrzony oznaczeniem pending, blocked, held, compliance, manual intervention lub unreleased. Rzekomym rozwiązaniem jest opłata za pobranie, akceptacja przez odbiorcę, specjalne oprogramowanie lub bankier, który potrafi „rozliczyć” dany wpis.
Rzeczywiste płatności mogą być opóźniane lub odrzucane, a banki przeprowadzają kontrole sankcyjne i antyfraudowe. O statusie płatności, a także o tym, jakich dalszych informacji ewentualnie wymaga, decyduje instytucja faktycznie ją realizująca. Podmiot zewnętrzny nie może dowieść istnienia środków, nadając im status na własnym portalu. Beneficjent powinien uzyskać status od własnego banku, a zleceniodawca od instytucji wysyłającej. Żaden z nich nie powinien płacić rzekomemu pośrednikowi technicznemu za zamianę niezweryfikowanego ekranu w depozyt.
„Pobierz saldo z platformy handlowej lub powierniczej”
Ekran portfela może pokazywać gotówkę, papiery wartościowe, wyniki inwestycyjne lub kwotę umorzenia. Promotor twierdzi, że bank może pobrać całą wyświetlaną wartość na rachunek bieżący.
Pierwsze pytanie dotyczy tego, co przedstawia dana kwota. Wartość rynkowa nie jest gotówką. Posiadane papiery wartościowe mogą wymagać sprzedaży, umorzenia lub wykorzystania w odrębnie uzgodnionej transakcji finansowania. Oczekująca sprzedaż musi zostać rozliczona. Środki pieniężne wykazane u brokera lub w instytucji powierniczej może wypłacić wyłącznie uprawniony posiadacz rachunku w ramach autoryzowanych procesów tej instytucji, z zastrzeżeniem warunków rachunku. Zrzut ekranu z platformy nie jest dyspozycją płatniczą, potwierdzeniem przechowywania aktywów ani dowodem możliwych do wypłaty wpływów.
„Zaimportowanie portfela kryptowalutowego i odzyskanie jego salda”
To twierdzenie zawiera szczególnie niebezpieczną półprawdę. Aplikacja portfela kryptowalutowego może zaimportować prawidłowy klucz prywatny lub frazę odzyskiwania, a następnie wyświetlać aktywa z nimi powiązane i nimi dysponować. Aktywa te są zapisane w odpowiednim łańcuchu bloków; nie są przechowywane wewnątrz pobieranej aplikacji portfela.
Adres publiczny, skrót transakcji, strona eksploratora bloków lub zrzut ekranu nie przyznają kontroli nad aktywami, które wyświetlają. Prawdziwy klucz prywatny lub fraza odzyskiwania może przyznać kontrolę, i właśnie dlatego nigdy nie wolno ich przekazywać rzekomemu odbiorcy, agentowi ds. odzyskiwania ani portalowi weryfikacyjnemu. Importowanie cudzych poufnych danych uwierzytelniających bez upoważnienia nie jest zgodnym z prawem sposobem otrzymania środków. Jeżeli aktywa znajdują się u giełdy lub innego podmiotu przechowującego, wypłaty muszą być zatwierdzane za pomocą mechanizmów kontrolnych tego podmiotu.
„Przekształcenie przydziału, gwarancji lub certyfikatu w środki pieniężne”
Niektórzy propagatorzy tych procederów zastępują rzekome saldo rachunku dokumentem: „certyfikatem alokacji”, potwierdzeniem posiadania środków, gwarancją, listem, obligacją lub innym rzekomym instrumentem finansowym. Bank odbiorcy otrzymuje polecenie pobrania lub „aktywowania” wartości nominalnej takiego dokumentu.
Dokument może potwierdzać roszczenie, zobowiązanie, zabezpieczenie lub nie potwierdzać niczego. Jego wartość nominalna nie jest automatycznie dostępnym saldem środków pieniężnych. Należy ustalić emitenta, beneficjenta, obowiązujące warunki, autentyczność, zbywalność i wykonalność. Jeżeli płatność jest wymagalna, zobowiązany musi dokonać jej za pośrednictwem rzeczywistej ścieżki płatniczej. Jeżeli składnik majątku ma zostać sprzedany lub sfinansowany, kontrahent musi niezależnie wyrazić zgodę na transakcję. Przesłanie dokumentu nie może zobowiązać banku do uznania rachunku kwotą w nim wskazaną.
„Pobranie testowe się powiodło; teraz zapłać, aby uwolnić główną transzę”
Niewielkie uznanie rachunku, animowany pasek postępu lub „udany test” są przedstawiane jako dowód, że znacznie wyższe saldo można pobrać po uiszczeniu opłaty. Niewielkie uznanie może być niezwiązanym przelewem, płatnością podlegającą cofnięciu, częściowym zwrotem środków własnych ofiary lub jedynie sfabrykowanym ekranem.
Test dowodzi wyłącznie tego, co można zweryfikować w dokumentacji banku odbierającego. Nie wykazuje ani własności, ani dostępności odrębnego, znacznego salda. Każda proponowana transza wymaga własnego, możliwego do zidentyfikowania płatnika, umocowania, transakcji i rozliczenia. Obietnica zwrotu opłaty z pierwszej transzy nie może zastąpić braku tych elementów.
Jedna zasada weryfikacji dla każdej wersji
Należy poprosić promotora o wskazanie instytucji prowadzącej wiążący rejestr, osoby prawnie uprawnionej do składania dyspozycji, dokładnej transakcji będącej przedmiotem propozycji oraz instytucji, które będą ją przetwarzać i rozliczać. Powyższe kwestie należy zweryfikować niezależnie, za pośrednictwem ustalonych kanałów kontaktu z tymi instytucjami.
Zdarzeniem rozstrzygającym jest autoryzowana i możliwa do zweryfikowania zmiana w odpowiednich rachunkach lub ewidencji aktywów. Pobrany plik, wiadomość, aplikacja portfela, obraz ekranu lub certyfikat mogą opisywać to zdarzenie, lecz nie mogą go zastąpić.
Mit wirtualnych ekranów i kolorowych wyświetlaczy: więcej niż cyfrowe oszustwo
Powszechny mit o czarnych, purpurowych, niebieskich lub żółtych ekranach wyświetlających ogromne kwoty (często fantastyczne liczby sięgające milionów, miliardów, a nawet bilionów) stanowi niebezpieczne i celowe przekłamanie. Tego rodzaju obrazy pojawiają się zazwyczaj w schematach mających na celu wprowadzenie osób w błąd i przekonanie ich, że mają dostęp do niezmierzonych bogactw. Iluzja zamożności jest starannie kreowana za pomocą obrazów ekranów wypełnionych zerami, wirtualnych liczb i tajemniczych kodów rozliczeniowych, które rzekomo wiążą się z ogromnymi zasobami finansowymi.
Wiarygodne instytucje finansowe nie prezentują jednak środków w takich formatach. Salda bankowe nie są przedstawiane za pomocą dowolnie dobranych kolorów ekranu ani powiązane z nieznanymi adresami serwerów. Wszystkie legalne transakcje finansowe są natomiast realizowane i rejestrowane za pośrednictwem akredytowanych banków przy użyciu uznanych w skali międzynarodowej systemów, w tym IBAN (International Bank Account Numbers), BIC (Bank Identifier Codes) oraz zweryfikowanych kodów SWIFT. Liczby widoczne na takich fałszywych ekranach to wyłącznie cyfrowe złudzenie: sfabrykowane zapisy bez rzeczywistego pokrycia w jakiejkolwiek instytucji finansowej.
Ekrany te są narzędziami manipulacji. Ich wykorzystanie w oszukańczych schematach sugeruje, że po podaniu właściwego kodu dostępu lub połączeniu z odpowiednim serwerem obserwator mógłby w jakiś sposób uzyskać dostęp do wyświetlanych bogactw. Po bliższej analizie twierdzenia te jednak upadają. Żadna legalna transakcja finansowa nie odbywa się w ten sposób, a żadna renomowana instytucja finansowa nie prezentowałaby majątku za pomocą niejasnych systemów kodowania kolorami na ekranach wirtualnych.
Oszukańcze schematy z wykorzystaniem wirtualnych ekranów: mechanika oszustwa
Mity te są często rozpowszechniane przez osoby lub organizacje żerujące na desperacji, chciwości lub niskiej wiedzy finansowej. Promotorzy takich schematów twierdzą, że mają dostęp do prywatnych serwerów bankowych lub zastrzeżonych platform, na których „środki chmurowe” mogą zostać „aktywowane” lub „odblokowane”. Mogą nawet posługiwać się żargonem, takim jak „zapis księgowy”, „alokacja blokowa” czy „kod rozliczeniowy BIS”, aby sprawiać wrażenie autorytetu, choć terminy te są niemal zawsze używane niewłaściwie.
W wielu przypadkach schematy te wymagają wpłat z góry w zamian za dostęp do tak zwanych środków. Ofiary są nakłaniane do podania danych osobowych, dokonania przelewów lub przekazania innych zasobów, a następnie zostają z niczym, gdy okazuje się, że środki od początku były fikcyjne. Oszustwa te żerują na osobach niezaznajomionych z realiami infrastruktury bankowej, a w ich następstwie pozostają często ruina finansowa i utrata zaufania.
Konwersja kryptowalut a mit nieograniczonego majątku
Wraz z rozwojem kryptowalut zakorzenił się również mit konwersji środków z chmury na aktywa oparte na blockchainie, takie jak Ethereum. Niektórzy zwolennicy tych schematów sugerują, że choć te wirtualne środki nie mogą być wykorzystane w tradycyjnych bankach, można je przekonwertować na kryptowalutę, a następnie wykorzystywać w transakcjach w gospodarce cyfrowej.
Właśnie tutaj ten błąd staje się jeszcze bardziej niebezpieczny. Kryptowaluty, choć zdecentralizowane, opierają się na przejrzystych sieciach blockchain, w których wszystkie transakcje są publicznie weryfikowalne. Sieci te wymagają wydobywania (mining) lub stakingu, procesów opartych na dowodzie kryptograficznym, do walidacji transakcji, co sprawia, że wprowadzenie do systemu fikcyjnych lub niezabezpieczonych środków jest praktycznie niemożliwe. Choć kryptowaluty mogą wydawać się bardziej elastyczne niż waluty fiducjarne, nadal podlegają ścisłym regułom walidacji i integralności rejestru.
Każda próba „konwersji” środków w chmurze na kryptowalutę zakończyłaby się niepowodzeniem w świetle mechanizmów weryfikacyjnych blockchaina. Obrót możliwy jest wyłącznie w odniesieniu do aktywów legalnych, zweryfikowanych i zapisanych w księdze blockchain. Twierdzenie, że duże, niemożliwe do zweryfikowania kwoty można bezproblemowo przekonwertować na Ethereum lub Bitcoin, jest nie tylko nieprawdziwe, lecz także stanowi zaproszenie do świata oszustw finansowych.
Rola banków centralnych i izb rozliczeniowych: rzeczywisty mechanizm kreacji pieniądza
Istotna część tego mitu dotyczy banków centralnych oraz przekonania, że podmioty prywatne mogą wchodzić w interakcje z systemami takimi jak Rezerwa Federalna, Europejski Bank Centralny (EBC) czy nawet BIS w celu przemieszczania tych urojonych środków „w chmurze”. Twierdzenie, że banki centralne uczestniczą w pobieraniu, przekazywaniu lub rozliczaniu takich środków, jest kategorycznie błędne.
Banki centralne regulują podaż pieniądza, lecz nie pełnią funkcji podmiotów przetwarzających transakcje osób prywatnych ani niejasnych instytucji. Ich rolą w światowym systemie finansowym jest zapewnianie stabilności, zarządzanie inflacją i kontrola bazy monetarnej. Choć mają zdolność kreowania pieniądza, odbywa się to w ramach starannie kalibrowanej polityki pieniężnej, a nie poprzez kontakt z tajemniczymi serwerami w chmurze.
Bank Rozrachunków Międzynarodowych, często wymieniany w tych mitach, pełni określoną rolę w ułatwianiu międzynarodowej współpracy walutowej oraz w świadczeniu usług bankowych na rzecz banków centralnych. Nie uczestniczy jednak w bezpośrednim przekazywaniu środków prywatnych i z pewnością nie „rozlicza” dużych kwot urojonych środków z prywatnych serwerów. Wszystkie legalne transakcje przetwarzane za pośrednictwem BIS lub banków centralnych są powiązane z możliwymi do zweryfikowania instytucjami finansowymi i odbywają się zgodnie z rygorystycznymi regulacjami międzynarodowymi.
Oddzielanie faktów od fikcji
Mit „pobierania środków z chmury” (czy to za pośrednictwem wirtualnych ekranów, prywatnych serwerów, czy fałszywych kodów rozliczeniowych) jest misterną fikcją. Choć wizja niezmierzonego bogactwa dostępnego za naciśnięciem przycisku może wydawać się atrakcyjna, rzeczywistość jest znacznie bardziej złożona. Środki podlegają ramom prawnym, są zabezpieczone przez instytucje i podlegają weryfikowalnym kontrolom. Barwne ekrany i fantastyczne kwoty prezentowane w tych schematach to wyłącznie cyfrowe miraże, mające usidlić osoby nieobeznane z funkcjonowaniem rzeczywistych systemów finansowych.
Aby poruszać się po współczesnym świecie finansów, należy polegać na wiedzy, sceptycyzmie oraz dogłębnym zrozumieniu, w jaki sposób pieniądz jest kreowany, przekazywany i regulowany. Pieniądz, fizyczny czy cyfrowy, nie unosi się w chmurze w oczekiwaniu na pobranie: istnieje w całkowicie realnym, ściśle kontrolowanym świecie infrastruktury bankowej. Zrozumienie tej różnicy jest kluczem do uniknięcia pułapek zastawianych przez tych, którzy podtrzymują mit „środków w chmurze”.

Kolejny krok
Poproś o spotkanie zapoznawcze
Prosimy o krótkie przedstawienie, kim Państwo są i co mają Państwo na myśli. Zapytanie trafia bezpośrednio do Banku i jest traktowane jako poufne.
Wolą Państwo porozmawiać? Prosimy zarezerwować 30-minutową wideokonferencję.


