Esquemas fraudulentos de transferencia de activos digitales mediante «archivos tokenizados»
IFB International Finance Bank – Aviso sobre prevención del fraude
International Finance Bank («IFB») ha observado un número creciente de intentos fraudulentos relacionados con supuestas transferencias de activos digitales de elevado importe, presuntamente ejecutadas mediante «archivos JSON tokenizados», «receptores anfitriones de criptoactivos», «puntos de conexión bancarios», «protocolos de activación de monederos» u otras denominaciones improvisadas similares.
Estos esquemas no afectan únicamente a USDT. El mismo patrón de fraude puede implicar Bitcoin, Ethereum, stablecoins, activos tokenizados, pretendidas monedas digitales de banco central, monedas de cadenas de bloques privadas, activos envueltos (wrapped), supuestos tokens respaldados por oro o instrumentos digitales ficticios descritos como de «calidad bancaria» o «institucionales».
La terminología cambia. La arquitectura del fraude sigue siendo la misma.
Un archivo, certificado, código, captura de pantalla, visualización de monedero, mensaje de API o «host» privado no puede, por sí solo, acreditar la titularidad de activos digitales ni transferirlos. Una transferencia legítima de activos digitales requiere el control del monedero correspondiente, una firma criptográfica válida, su difusión a la cadena de bloques o red de liquidación pertinente y una verificación independiente.
La tergiversación central
Los estafadores afirman con frecuencia que los activos digitales pueden transferirse mediante el envío, la carga o el «alojamiento» de un archivo. El archivo puede describirse como JSON, XML, cifrado, tokenizado, codificado, respaldado por un registro distribuido, habilitado mediante contratos inteligentes o certificado por un banco.
Esto es técnicamente falso.
Un archivo de datos puede contener información. Puede contener direcciones, metadatos, plantillas de operaciones, capturas de pantalla, saldos falsificados o afirmaciones arbitrarias. Por sí mismo, no constituye una cartera, una cuenta de custodia, un instrumento bancario ni un mecanismo de liquidación.
Los activos digitales no se transfieren porque un archivo así lo indique. Solo se transfieren cuando la parte que controla los activos autoriza una transacción válida y la red correspondiente la acepta.
Cómo funcionan las transferencias legítimas de activos digitales
En una liquidación genuina de activos digitales, la prueba determinante no es un documento ni una promesa, sino el control verificable y la ejecución verificable.
El ordenante debe controlar el monedero (wallet) o la cuenta de custodia correspondiente. La transacción debe estar debidamente autorizada. En una blockchain pública, ello suele implicar una transacción firmada criptográficamente y difundida a la red. Una vez aceptada, la transacción puede verificarse de forma independiente mediante el explorador de blockchain pertinente o el registro de custodia institucional.
Para la actividad institucional, esta capa técnica es solo el comienzo. Una ejecución adecuada exige además la verificación de identidad, el cribado de sanciones, el análisis del origen de los fondos, la revisión del origen del patrimonio, la supervisión de transacciones, la comprobación de la capacidad jurídica y la aprobación de Cumplimiento Normativo. Las operaciones de gran volumen no pueden legitimarse mediante la rapidez, la urgencia ni una terminología llamativa.
Señales de alerta habituales
Estos planteamientos suelen emplear un lenguaje inventado, como «bank crypto host», «host receiver», «endpoint wallet», «tokenised file», «wallet release code», «gas tranche», «ledger activation», «private blockchain encashment» o «beneficiary wallet registration».
Estos términos suelen emplearse para ocultar la ausencia de una custodia real, de un control efectivo de la cartera (wallet) y de mecanismos reales de liquidación.
Otra señal de alerta frecuente es la solicitud de información sobre la infraestructura bancaria, direcciones IP, puntos de conexión de servidores, acceso a monederos o datos técnicos privados. Estos elementos no son necesarios para recibir una transferencia blockchain ordinaria. Las solicitudes de esta naturaleza pueden indicar ingeniería social, phishing, reconocimiento cibernético o un intento de acceso no autorizado.
Los defraudadores también suelen referirse a importes de operación excepcionales, con frecuencia de cientos de millones o de miles de millones. A continuación crean una urgencia artificial, prometiendo que la operación puede completarse en cuestión de horas si el destinatario facilita datos técnicos, abona comisiones o firma documentos de aceptación. Es la arquitectura clásica de la presión.
Otro indicio es el recurso a una economía de comisiones irracional. Los titulares genuinos de activos no ceden porcentajes extraordinarios a intermediarios desconocidos simplemente para mover activos digitales líquidos. Cuando una propuesta promete comisiones desmesuradas por un trabajo mínimo, la lógica comercial suele ser fraudulenta.
Riesgo de comisiones anticipadas
Muchos de estos esquemas acaban derivando en una solicitud de pago. El pago puede presentarse bajo la denominación de gas, coste de activación, comisión de cumplimiento normativo, comisión de registro, cargo de validación, liquidación fiscal, comisión de liberación, fianza de seguro, provisión de monedero, transacción espejo o prueba de liquidez.
Estas denominaciones no alteran la sustancia. Se pide a la víctima que pague dinero antes de que se haya producido ninguna transferencia de activos verificable de forma independiente.
Ninguna institución prudente debería abonar comisiones por adelantado a contrapartes desconocidas a cambio de un supuesto acceso a activos digitales que no hayan sido verificados mediante procedimientos reconocidos de custodia, bancarios o de cadena de bloques.
Los documentos no equivalen a liquidación
Las partes fraudulentas suelen aportar escrituras de cesión, cartas bancarias, capturas de pantalla, certificados, códigos, calendarios de operaciones, impresiones de carteras o presuntos formularios de cumplimiento normativo.
Tales materiales pueden ser falsificados, irrelevantes o carentes de sentido comercial.
Un documento puede respaldar una operación, pero no puede sustituir a la liquidación. La documentación jurídica no acredita que un activo digital exista, que el ordenante lo controle, que esté libre de cargas, que tenga un origen lícito ni que pueda transferirse.
En el caso de los activos digitales, el umbral mínimo es la verificación independiente del activo, de la cartera o cuenta de custodia, de la parte que ejerce el control, del historial de transacciones y del origen legal de los fondos.
Posición de IFB
IFB considera de alto riesgo las propuestas no solicitadas que incluyan «archivos tokenizados», «hosts cripto», «puntos de acceso bancarios», «activación de monederos», «cobro privado» o estructuras similares, salvo que se verifiquen de forma independiente a través de canales jurídicos, bancarios, de custodia y de cadena de bloques reconocidos.
IFB no acepta propuestas de activos digitales basadas en archivos no verificables, capturas de pantalla, códigos privados, puntos de acceso a servidores o garantías informales de intermediarios.
IFB no facilitará datos de infraestructura de banca privada, datos de puntos de conexión de servidores, credenciales de monederos, claves privadas, frases semilla, pagos anticipados ni confirmaciones institucionales para operaciones que no puedan verificarse de forma independiente.
Medidas de protección
Los clientes y las contrapartes deben aplicar un criterio sencillo: si los activos son reales, pueden verificarse mediante registros de custodia legítimos o evidencia en cadena (on-chain). Si el remitente los controla, puede acreditar dicho control. Si la operación es lícita, el remitente puede aportar la documentación completa de identidad, de origen de los fondos y de cumplimiento normativo.
Cualquier negativa a facilitar dichas pruebas debe considerarse una señal de alerta significativa.
Los contactos sospechosos deben trasladarse a los equipos de cumplimiento normativo, jurídico y de ciberseguridad antes de continuar con cualquier interacción. No debe facilitarse ningún dato operativo, pago, firma ni acceso a carteras hasta que la operación haya sido verificada formalmente.
En resumen
El fraude con activos digitales recurre cada vez más al artificio técnico. Los estafadores emplean un lenguaje complejo, funciones bancarias inventadas y procedimientos documentales fabricados para aparentar sofisticación.
Los fundamentos siguen siendo sencillos. Un archivo no es una cartera. Una captura de pantalla no es acreditación de fondos. Un punto de acceso de servidor no es una vía de liquidación. Un documento no es una transacción en blockchain. La promesa de una comisión extraordinaria no es legitimidad comercial.
Las transferencias legítimas de activos digitales son verificables, están autorizadas, son conformes a la normativa y son auditables. Cualquier propuesta que eluda estos estándares debe ser rechazada.
Un archivo JSON («JavaScript Object Notation») es simplemente un archivo de texto estructurado que se utiliza para almacenar e intercambiar datos entre sistemas, aplicaciones o servidores. Puede contener información como direcciones de monederos, saldos, instrucciones de transacciones o metadatos, pero no es en sí mismo un monedero, un instrumento bancario ni un activo digital transferible.
Un archivo JSON no puede, por sí solo, enviar, liberar ni transferir criptomonedas sin una transacción criptográfica válida ejecutada en la red de cadena de bloques correspondiente.
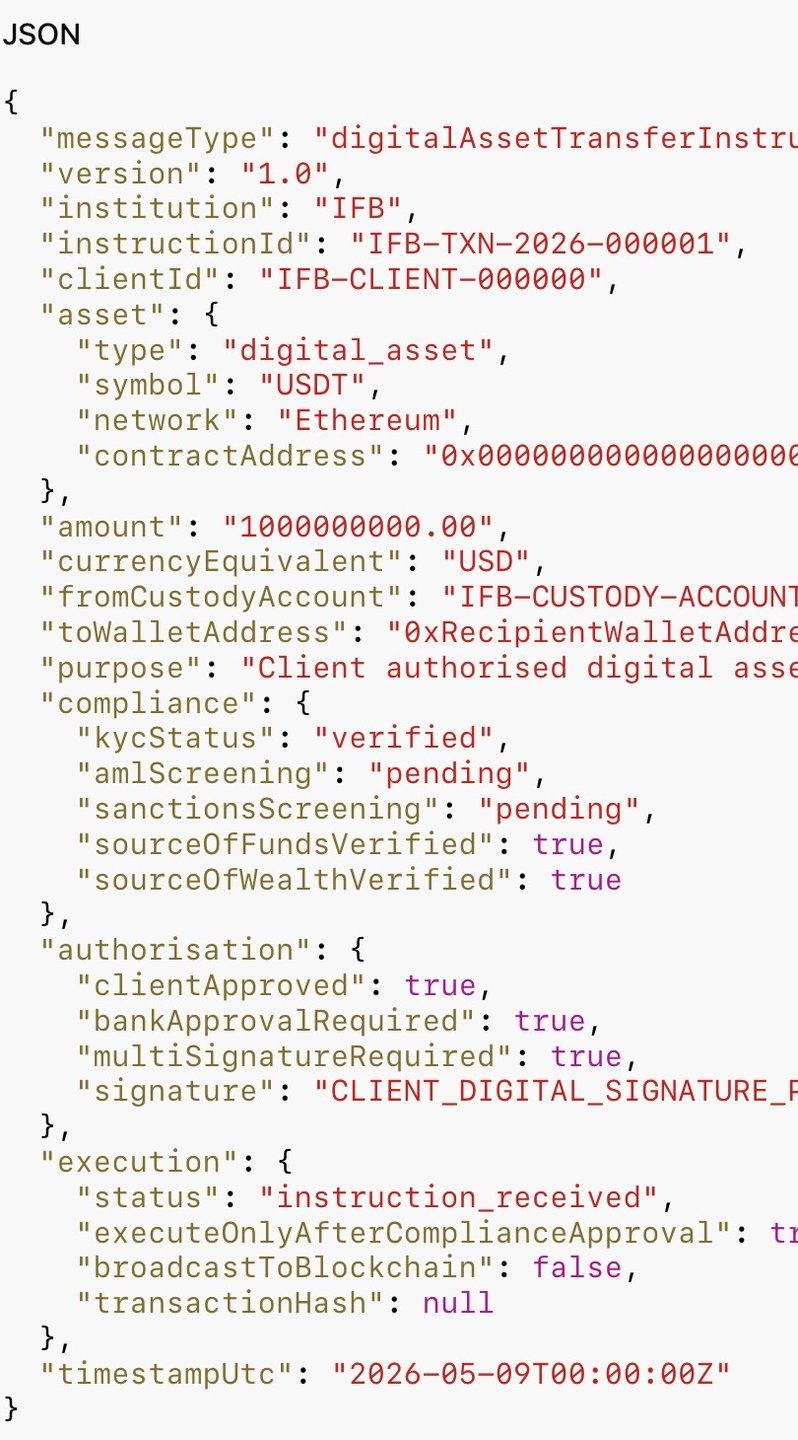
Un archivo JSON puede funcionar legítimamente como carga de instrucciones dentro de la infraestructura interna de activos digitales de un banco, pero solo en condiciones estrictamente controladas. En tal caso, el JSON en sí no contiene ni transfiere criptomonedas. Se limita a transportar instrucciones de operación estructuradas, que son interpretadas por los sistemas internos autorizados de IFB.
Por ejemplo, si un cliente de IFB ya mantiene en el banco una custodia verificada de activos digitales, un mensaje JSON puede incluir datos como:
- identificador de la cuenta del cliente
- red blockchain
- dirección de la cartera del destinatario
- tipo de token
- importe de la transacción
- referencias de cumplimiento normativo
- firmas criptográficas
- Datos de autenticación de la API
Una vez recibido, los sistemas internos de IFB validarían:
- autenticación del cliente
- titularidad del monedero (wallet)
- saldos de cuentas
- Cumplimiento normativo en materia de AML/KYC
- control de sanciones
- límites de la política de transacciones
- facultades de autorización internas
Si todos los controles se superan, la infraestructura de custodia de IFB o su sistema de monederos de tesorería podrá generar entonces una transacción real en la cadena de bloques utilizando las claves privadas protegidas del Banco o su entorno de custodia. La transferencia efectiva solo se produce cuando la infraestructura de firma autorizada de IFB firma criptográficamente y difunde la transacción a la red de la cadena de bloques.
La distinción fundamental es la siguiente:
el archivo JSON en sí mismo no transfiere criptoactivos.
El banco transfiere las criptomonedas tras validar de forma independiente la instrucción y ejecutar una transacción genuina en la cadena de bloques a partir de activos ya mantenidos en custodia.
Esto es comparable a la mensajería SWIFT de la banca tradicional. Un mensaje SWIFT MT103 no contiene dinero en sí mismo. Es una instrucción autenticada que hace que los sistemas bancarios muevan fondos a través de una infraestructura de liquidación regulada. El formato JSON en los sistemas institucionales de activos digitales puede cumplir una función similar de orquestación, pero nunca como instrumento al portador independiente.

Siguiente paso
Solicitar una presentación
Cuéntenos en pocas líneas quién es usted y qué tiene en mente. Su consulta llega directamente al Banco y se trata con confidencialidad.
¿Prefiere hablar con nosotros? Reserve una videoconferencia de 30 minutos.