
Betrug bei Geld- oder Wertpapierüberweisungen (Fund/Securities Transfer Frauds, FTF)
Einführung
Finanzbetrüger nutzen zunehmend verbreitete Fehlvorstellungen über die Funktionsweise von Interbanken-Geldtransfers aus. Die rechtmäßigen Mechanismen von SWIFT, SEPA, RTGS, KTT, S2S usw., des Korrespondenzbankgeschäfts und der Abwicklungsarchitekturen können hier nachgelesen werden. In diesem Teil untersuchen wir, wie Betrüger diese Mechanismen zu aufwendigen Täuschungsmanövern verdrehen. Wir stellen reale Betrugstypologien vor, die authentische Bankbegriffe missbrauchen (z. B. SWIFT MT103, MT202, Ledger-to-Ledger-Transfers) oder Ausdrucke von SWIFT-Nachrichten fälschen, um Glaubwürdigkeit vorzutäuschen. Mit forensischem Blick analysieren wir die Vorgehensweise dieser Machenschaften und zeigen auf, wie Halbwahrheiten und Fachjargon ebenso wie psychologische Manipulation (Dringlichkeit, Exklusivität, Angst) eingesetzt werden, um Opfer glauben zu machen, Gelder seien überwiesen worden, obwohl tatsächlich nichts geschehen ist. Wir stellen diese betrügerischen Behauptungen der tatsächlichen Zahlungsinfrastruktur gegenüber, um zu verdeutlichen, weshalb solche Vorgänge nicht legitim sein können. Abschließend benennen wir Warnsignale und Präventionsmaßnahmen für vermögende Privatpersonen, institutionelle Anleger und Vermittler der Handelsfinanzierung, damit diese nicht Opfer solch ausgefeilter Betrugsmaschen werden.
Gefälschte SWIFT-Nachrichten (MT103/MT202) und „bedingte“ Überweisungen
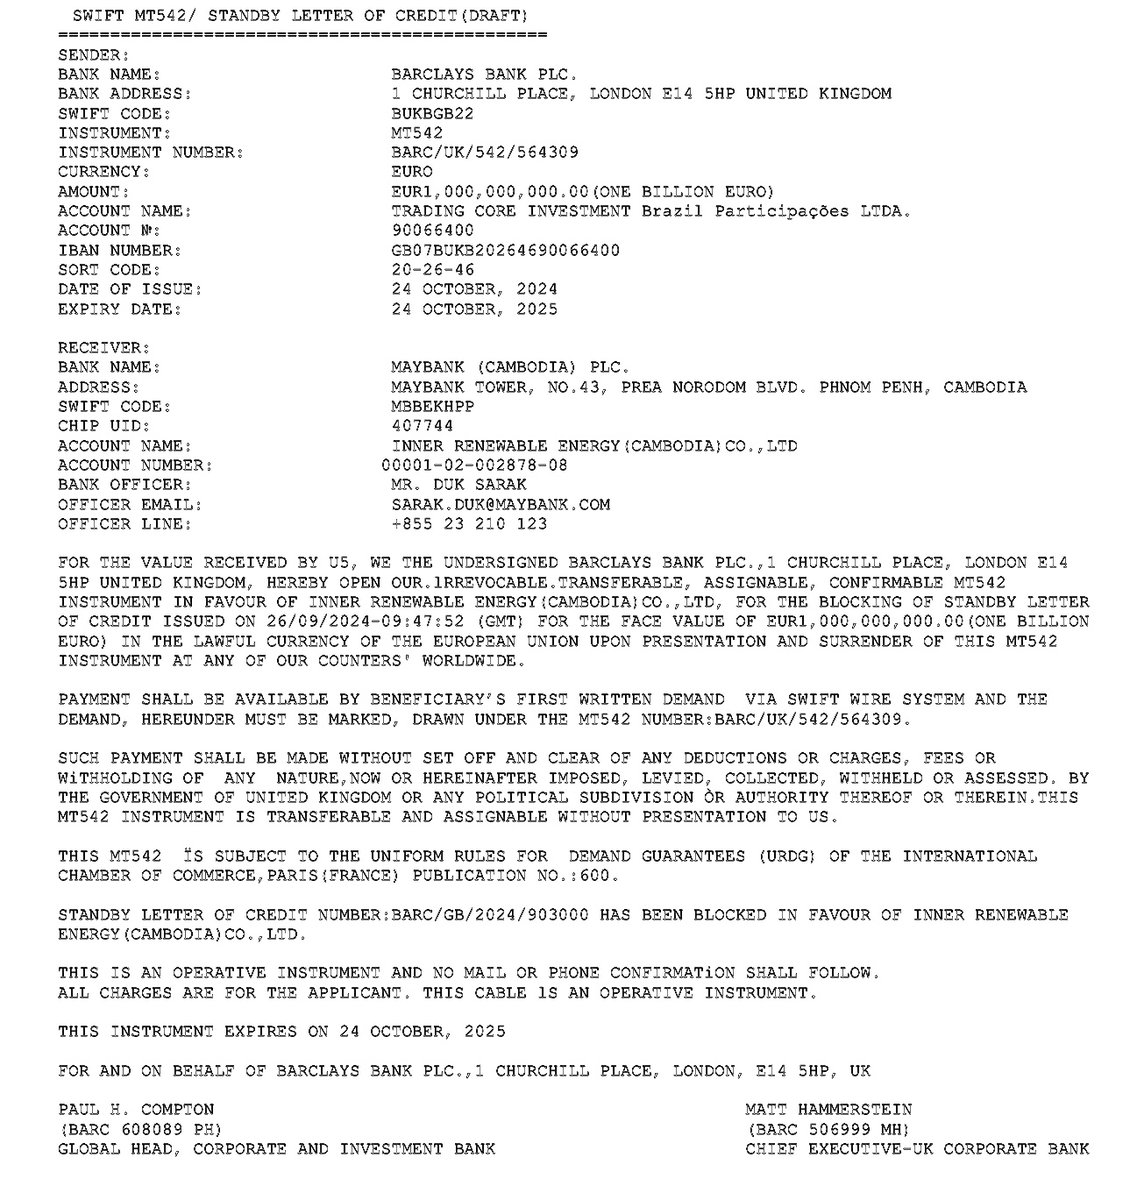
Ein weit verbreitetes Betrugsmuster betrifft gefälschte oder falsch dargestellte SWIFT-Zahlungsnachrichten – insbesondere die Kundenüberweisungsnachricht MT103 (unter ISO 20022 nunmehr pacs.008) und die Bankübertragungsnachricht MT202. Betrüger legen ihren Opfern mitunter scheinbar offizielle SWIFT-Dokumentation (teilweise sogar „Bestätigungskopien“) als „Nachweis“ dafür vor, dass eine hohe Überweisung ausgeführt wurde. Tatsächlich sind diese Dokumente gefälscht und im echten SWIFT-Netzwerk nicht nachvollziehbar.
Um Opfer davon zu überzeugen, dass eine Zahlung veranlasst oder bereits ausgeführt wurde, fälschen Betrüger häufig Bestätigungsnachrichten oder Kontoauszüge. In der SWIFT-Terminologie ist eine MT910 eine Gutschriftbestätigung, die eine kontoführende Bank an ihren Kontoinhaber sendet (in ISO 20022: camt.054), und eine MT940 ist eine Kontoauszugsnachricht (camt.053). Mit diesen Formaten vertraute Betrüger legen dem Opfer unter Umständen eine gefälschte MT910-Mitteilung vor, aus der hervorgeht, dass eine Gutschrift von beispielsweise 5.000.000 EUR zu seinen Gunsten „erfolgt ist“. Das Dokument enthält authentisch wirkende SWIFT-Header, Referenzcodes und die Kontodaten des Opfers und erweckt den Eindruck, die Bank habe die Mittel erhalten. In Wirklichkeit wurde keine solche Nachricht über SWIFT übermittelt; die PDF-Datei oder der Screenshot ist gefälscht. Ebenso werden Opfern mitunter ein gefälschter MT940-Kontoauszug oder ein „Screenshot“ des Online-Bankings gezeigt, der einen hohen Zahlungseingang als ausstehend oder gesperrt ausweist. Diese gefälschten Bestätigungen dienen dazu, die Skepsis des Opfers zu entkräften: Wer offizielle Bankcodes und Fachterminologie sieht, geht davon aus, dass das Geld angekommen sein muss, selbst wenn die eigene Bank es noch nicht verbucht hat. In einem typischen Fall übersendet ein Käufer eine „SWIFT-Zahlungskopie“ als Beleg dafür, dass der Restbetrag für Waren überwiesen wurde; die Mittel treffen nie ein oder die Zahlung wird zurückgerufen, während der Verkäufer die Waren bereits geliefert hat. Betrüger erstellen zudem gefälschte Bankkorrespondenz wie „Funds Release Certificates“ oder E-Mails fiktiver Bankmitarbeiter, die Überweisungen bestätigen. Alle diese Bestätigungen lassen sich mit heutiger Technik (hochwertige Logos, echte SWIFT-Feldcodes usw.) leicht fälschen; daher darf kein Dokument allein als Zahlungsnachweis gelten. Ein typisches Warnzeichen ist, wenn der Zahlungspflichtige beharrlich behauptet, er habe das Geld bereits gesendet und liefere sogar Bestätigungen, die Bank des Begünstigten jedoch von der Überweisung nichts weiß. Bei rechtmäßigen Transaktionen sähe die empfangende Bank die eingehende SWIFT-Nachricht MT103/MT910 in ihrem System und würde den Betrag dem Konto gutschreiben; erreicht eine angebliche Bestätigung den Empfänger ausschließlich über den Absender oder Dokumente Dritter, sollte ihr nicht blind vertraut werden.
Ein weiterer verbreiteter Trick im Umfeld der Handelsfinanzierung ist die sogenannte „bedingte“ MT103-Masche. Dabei bestehen Betrüger auf einer „bedingten SWIFT-MT103“ und behaupten, die Mittel seien bereits gesendet worden, würden aber bis zur Erfüllung bestimmter Bedingungen oder zur Vorlage bestimmter Dokumente zurückgehalten. Den Opfern wird suggeriert, diese bedingte Überweisung biete einen treuhandähnlichen Schutz (vergleichbar mit einem Akkreditiv), obwohl eine solche bedingte Sperre bei einer MT103-Nachricht gar nicht möglich ist. Die MT103 ist für derartige Transaktionen schlicht nicht vorgesehen, und in der Nachricht eingetragene Bedingungen werden von der Bank des Begünstigten ignoriert. In der Grundvariante der MT103-Masche schreibt die Bank des Betrügers die Mittel nach Erhalt der MT103 daher sofort gut und gibt sie frei, sodass der Betrüger das Geld ohne Beachtung einer angeblichen Bedingung abheben kann. Das Opfer erkennt erst später, dass die bedingten Sicherungen trügerisch waren. In ausgefeilteren Varianten werden gefälschte MT103 und MT202 im Rahmen aufwendiger Anlage- oder Vorschussbetrugsmodelle eingesetzt, häufig begleitet von der Forderung nach Vorabzahlungen (Provisionen, Steuern usw.), bevor die „MT103-Überweisung“ abgeschlossen werden könne. Solche Maschen nutzen die mangelnde Vertrautheit des Opfers mit den SWIFT-Nachrichtenkonventionen aus, etwa indem ein echt wirkendes MT103-Formular oder eine Referenznummer vorgelegt wird, um Glaubwürdigkeit zu erzeugen, obwohl die eigentliche Überweisung nie ausgeführt oder umgehend storniert wurde.
Scheinbare „Ledger-to-Ledger“-Übertragungen und direkte Übertragungen zwischen Kernbankservern
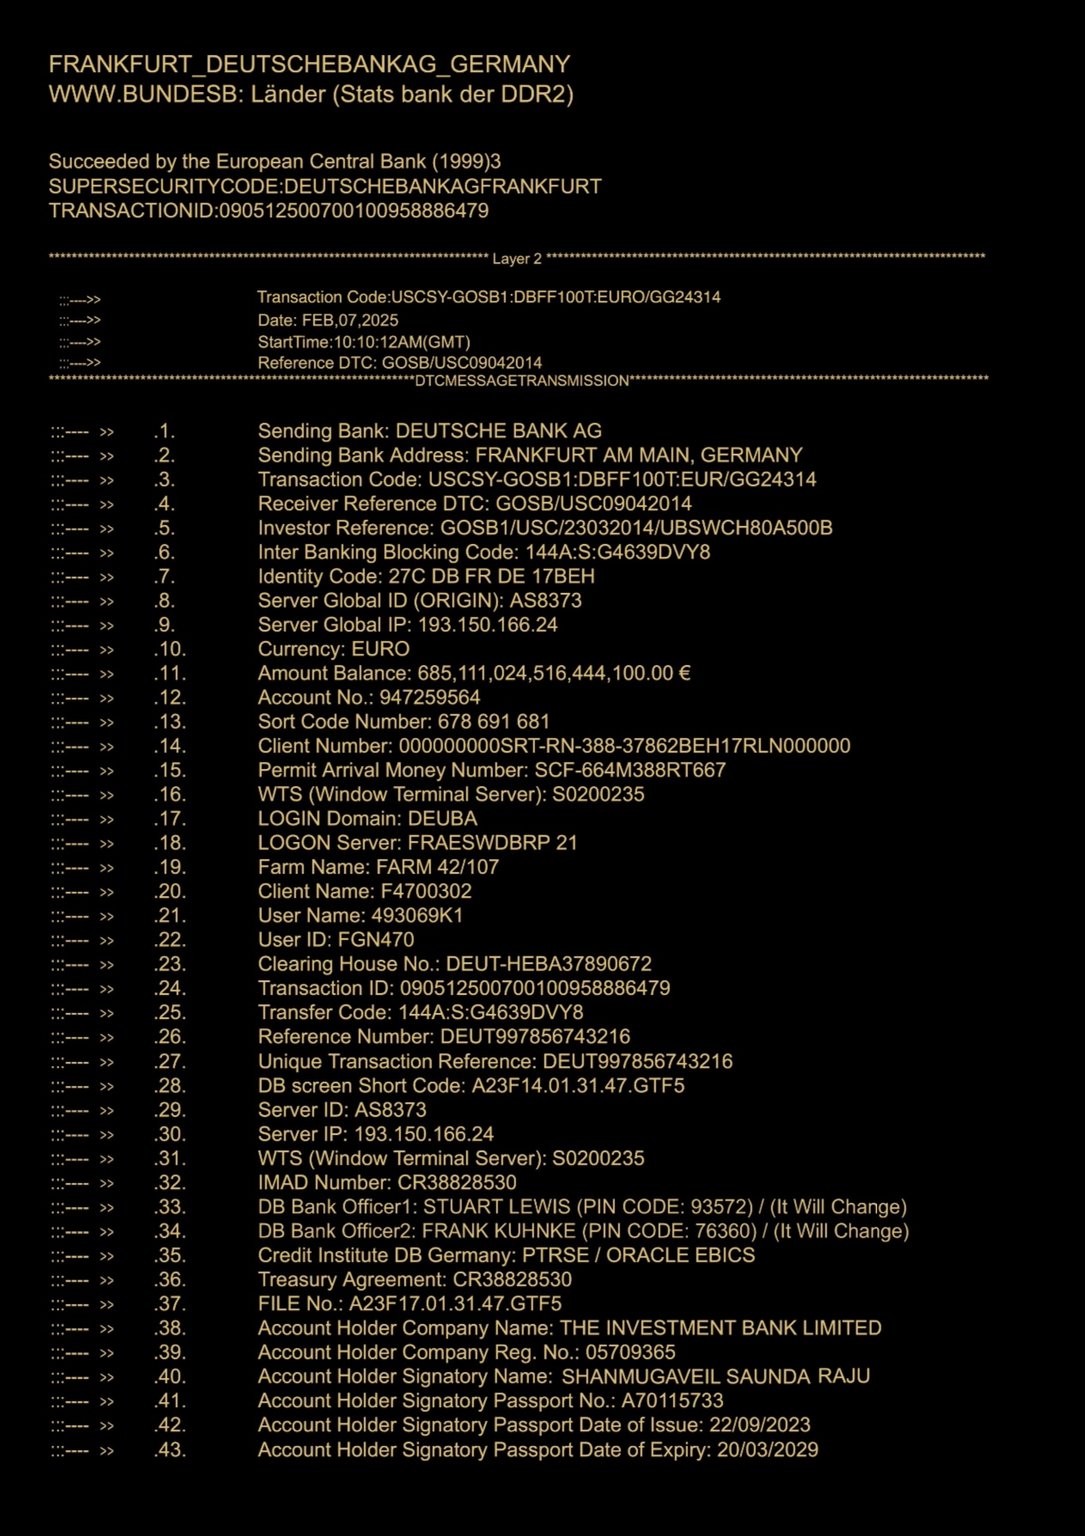
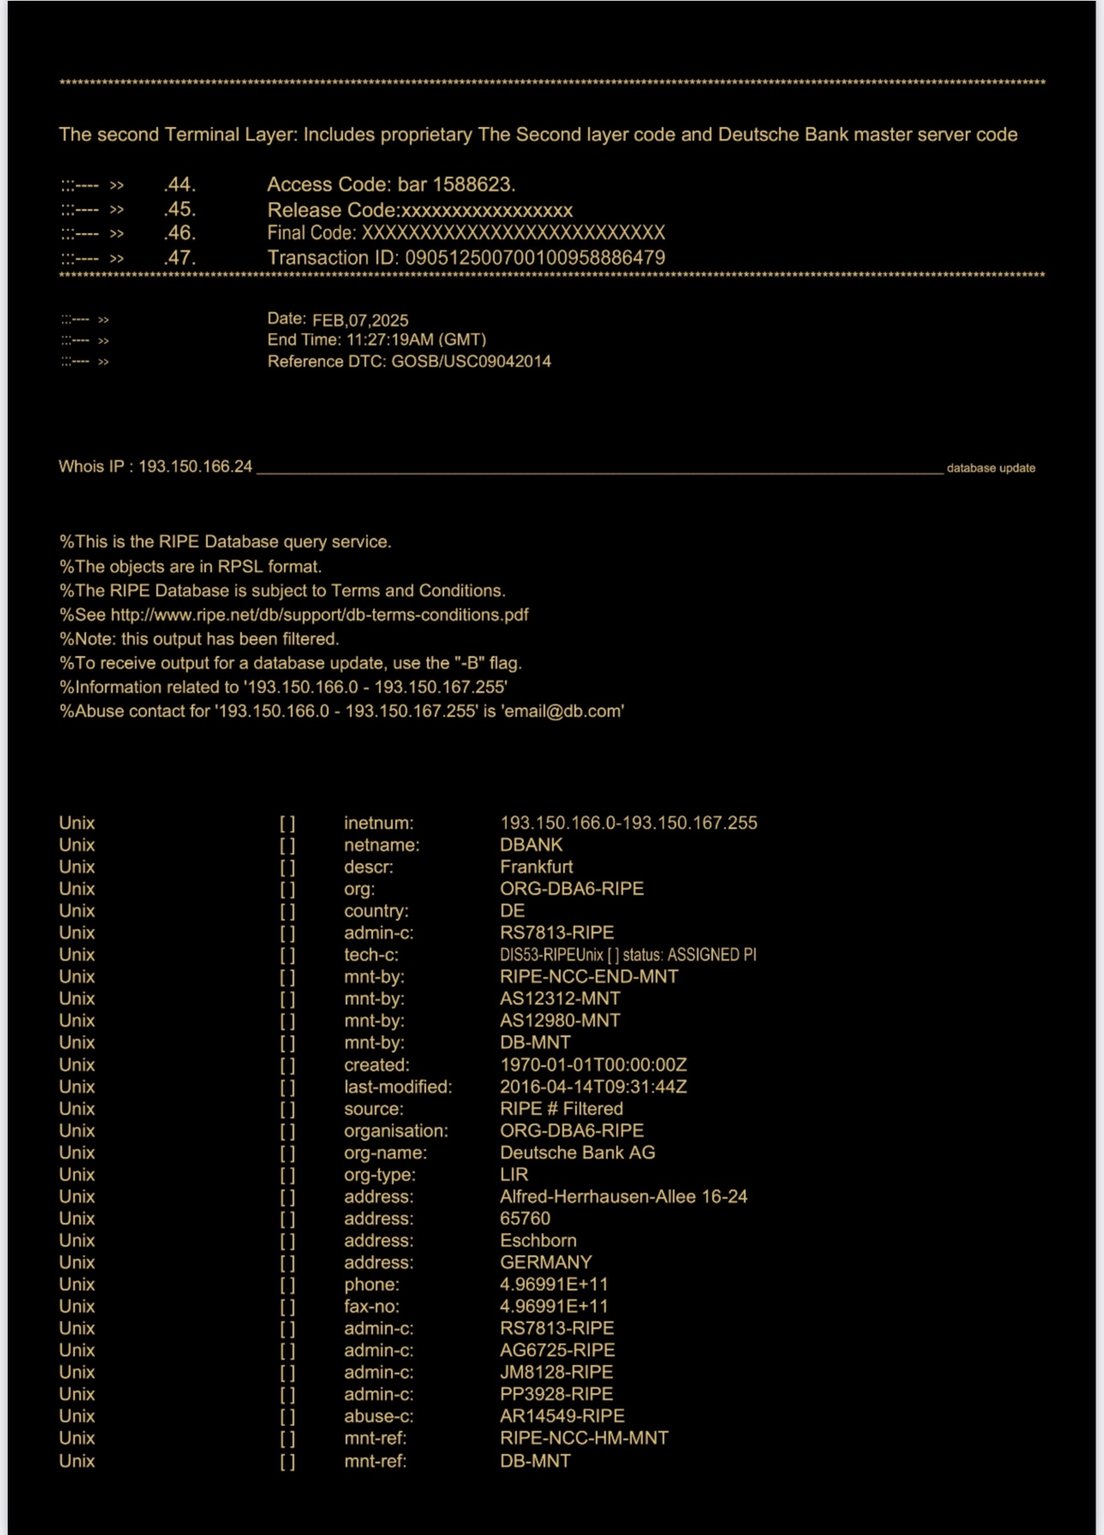
Ein weiteres Betrugsmuster spielt mit der Vorstellung direkter Interbankenüberweisungen außerhalb der üblichen Zahlungsnetzwerke. Betrüger sprechen von „Ledger-to-Ledger“-Überweisungen (L2L) und suggerieren damit, dass die Kernbanksysteme zweier Banken große Summen unmittelbar zwischen ihren Hauptbüchern übertragen können, ohne SWIFT oder die Abwicklung über die Zentralbank zu nutzen. Tatsächlich kommen legitime Ledger-to-Ledger-Überweisungen ausschließlich innerhalb derselben Bank oder innerhalb einer integrierten Bankengruppe vor; jede Interbankenüberweisung (zwischen rechtlich getrennten Instituten) muss über einen Clearing- bzw. Abwicklungsmechanismus (etwa Korrespondenzkonten oder RTGS-Systeme) erfolgen, wie in Teil 1 erläutert. Betrüger, die „direkte Überweisungen zwischen Bankhauptbüchern“ bewerben, ignorieren diese Tatsache. Sie behaupten beispielsweise, Gelder seien sofort „direkt vom Hauptbuch unserer Bank in das Ihrige“ verschoben worden – ein Vorgang, der echtes Geld nicht clearen oder abwickeln kann, ohne dass die entsprechenden Interbanken-Soll- und Habenbuchungen erfolgen. Ein verwandter Trick ist der Mythos vom „Download vom Bankserver“ oder von der „Core-to-Core-Überweisung“: Den Opfern wird erklärt, die Banken von Absender und Empfänger verbänden ihre Server unmittelbar miteinander (mitunter als IP-to-IP- oder Server-to-Server-(S2S)-Überweisung bezeichnet), um eine Zahlung durchzuleiten. Derart fachjargonlastige Behauptungen sollen fortschrittlich klingen; tatsächlich kann jedoch keine Überweisung zwischen Banken allein durch eine IT-Verbindung zustande kommen, wenn die Banken weder über eine Korrespondenzbeziehung noch über ein gemeinsames Abwicklungsnetz verfügen. Für die Kommunikation und Abwicklung der Transaktion ist stets eine offizielle Bankenplattform (wie SWIFT oder ein RTGS-System der Zentralbank) erforderlich. Betrüger, die diese Mythen ausnutzen, stützen sich häufig auf „nicht angebundene“ Banken oder Schattenbanken: Institute, die weder Mitglied von SWIFT noch eines Clearingsystems sind, aber dennoch vorgeben, Gelder über interne Hauptbuchbuchungen zu versenden. Solche Gebilde, die nicht in das globale Finanzsystem eingebunden sind, können keine echte Interbankenabwicklung bewirken – sie können lediglich nicht verifizierbare Nachrichten versenden (z. B. ein KTT-Telex oder eine gefälschte S2S-Mitteilung), ohne dass tatsächlich Geld fließt. Letztlich wird das Opfer durch technische Ausführungen zu direkten Hauptbuchüberweisungen getäuscht, während nie echte Gelder die Hände des Betrügers verlassen.
„Compliance-Sperren“ und „Tranchenverzögerungen“ als Hinhaltetaktiken
Raffinierte Betrugsmaschen führen häufig fiktive Hindernisse ein, nachdem behauptet wurde, eine Überweisung sei veranlasst worden. Zwei gängige Beispiele für falschen Bankjargon, mit dem Opfer hingehalten werden, sind der „Compliance-Hold“ und die „Tranchenverzögerung“. In diesen Szenarien überzeugt der Betrüger das Opfer zunächst davon, dass ein hoher Betrag angewiesen wurde (auf einem der oben genannten Wege); während das Opfer dann ängstlich auf den Zahlungseingang wartet, wird ein Hindernis konstruiert. Der Betrüger könnte beispielsweise sagen: „Die 10 Millionen EUR befinden sich im Backend-System Ihrer Bank, sind jedoch aufgrund der AML-Vorschriften mit einem Compliance-Hold belegt“ oder „Die erste Tranche über 5 Mio. USD ist bereit, aber die Compliance-Abteilung der Bank benötigt vor der Freigabe eine Genehmigung.“ Diese Masche der Compliance-Sperren nutzt den wahren Kern, dass Banken ungewöhnliche Überweisungen aus aufsichtsrechtlichen Gründen mitunter verzögern oder prüfen. Der Betrüger macht sich die Angst des Opfers zunutze, die Gelder wegen regulatorischer Vorgaben zu verlieren oder einen Compliance-Verstoß zu verursachen, und drängt es möglicherweise dazu, eine „Freigabegebühr“ zu zahlen oder sensible Informationen preiszugeben, um die Sperre aufzuheben. In Wirklichkeit verlangen Banken von Begünstigten keine Gebühren für die Freigabe nach Compliance-Prüfungen – dies ist reine Fiktion. Ebenso behaupten Betrüger bei „Tranchenverzögerungen“, die eine fiktive Überweisung in Teilbeträge aufteilen, jede Tranche sei unterwegs, doch die nächste Tranche sei möglicherweise „aufgrund von Liquiditätsgrenzen gescheitert“ oder „benötige vor der Freigabe eine Versicherung bzw. Garantie“. Diese Ausreden dienen dazu, das Opfer hinzuhalten und dem Betrüger Zeit zu verschaffen, um mehrere Zahlungen zu erlangen. Häufig begleiten pseudojuristische Dokumente diese Behauptungen – etwa ein Schreiben auf gefälschtem Bankbriefkopf, wonach die Gelder bis zur steuerlichen Freigabe vorübergehend gesperrt seien, oder ein Zeitplan mit Freigabeterminen für die Tranchen. Dies sind Mittel der Verschleierung. Wie eine Analyse nicht zusammenhängender Bankbetrugsfälle feststellt, liefern die Täter „pseudojuristische Unterlagen, Screenshots interner Buchungen oder Verweise auf angebliche Compliance-Anforderungen“, um die Illusion eines laufenden Vorgangs aufrechtzuerhalten. Das Opfer, dem offiziell klingende Gründe für die Verzögerung genannt werden, lässt sich überzeugen, sich zu gedulden oder „noch ein wenig zu investieren“, um das Hindernis zu überwinden. Diese psychologische Manipulation nährt sich von Hoffnung und bereits versunkenen Kosten – wenn derartige Sperren und Verzögerungen ins Spiel gebracht werden, haben die Opfer oft bereits erhebliche Mittel eingesetzt und wollen unbedingt glauben, dass die endgültige Auszahlung nahe ist.
Betrugsschemata mit IP-to-IP, S2S und Telex mit Schlüsselprüfung (KTT)
Viele Betrugsfälle mit hohen Beträgen greifen auf Begriffe aus älteren Bankensystemen oder internen Protokollen zurück, um seriös zu wirken. Telex mit Schlüsselprüfung (Key-tested telex, KTT) – ein altes telegrafisches System zur Authentifizierung von Banken aus der Zeit vor SWIFT – ist einer dieser Begriffe, der in betrügerischen Angeboten nach wie vor auftaucht. Betrüger behaupten mitunter, in Sonderfällen Geld per „KTT-Transfer“ oder über „IP/IP“- bzw. „Server-to-Server“-Kanäle senden zu können. Die Versprechen enthalten häufig verschleiernde Formulierungen, etwa: „Wir führen einen globalen IP-to-IP-Transfer durch, der nicht über Zentralbanken läuft“, oder Verweise auf „globale Server-Downloads“. Jedes Angebot, Gelder über einen „globalen Swift-Server“ oder ein privates Netzwerk zu bewegen, ist Betrug – im seriösen Finanzwesen gibt es kein separates „IP-to-IP“- oder „KTT“-Netzwerk, das Barmittel außerhalb regulierter Kanäle bewegt. Wann immer diese Begriffe verwendet werden, bezeichnen sie letztlich weiterhin die Nutzung üblicher Bankverbindungsdaten und Protokolle; jede tatsächliche Transaktion unter Verwendung dieser Begriffe würde von der Bank schlicht im Rahmen der regulären Verfahren abgewickelt. Betrüger nutzen die Aura dieser Akronyme aus, indem sie sie aneinanderreihen (z. B. „Swift GPI IP/IP Ledger-Transfer“), um die Opfer zu verwirren. Tatsächlich gilt: Genehmigt eine Bank eine Überweisung über ein beliebiges Verfahren – SWIFT, RTGS oder sogar ein veraltetes KTT –, so stellt sie über den Mittelfluss ohne Weiteres eine offizielle Bestätigung aus (in der Regel in Form einer SWIFT-Bestätigung oder Gutschriftsanzeige). Daher gilt, wie ein Branchenfachmann warnt: Wenn jemand behauptet, Millionen per Ledger-to-Ledger, S2S, IP-IP oder KTT gesendet zu haben, aber keine übliche Bankbestätigung über Belastung und Gutschrift der Gelder vorlegen kann, dann handelt es sich um Betrug. In der Praxis haben moderne Banken KTT und ähnliche Kanäle zugunsten von SWIFT abgelöst; eine Partei, die auf KTT oder „direkten IBAN-to-IBAN“-Überweisungen besteht, ist daher wahrscheinlich entweder keine echte Bank oder betreibt Täuschung. Diese Typologie überschneidet sich häufig mit sogenannten „Prime-Bank“-Anlagebetrügereien – Betrüger berufen sich auf obskure Instrumente und vertrauliche Übertragungsmethoden (wie KTT, „MT103/202-Manual-Download“ usw.) als Bestandteil vorgetäuschter Hochrenditeprogramme. Sie locken Opfer mit der Aussicht auf privilegierten Zugang zu besonderen Interbankverfahren, während in Wahrheit keine seriöse Institution diese Methoden für sich genommen als gültig anerkennt.
Vorgehensweise: Aufbau von Glaubwürdigkeit und psychologische Manipulation
Wahrheit mit Fiktion vermischen – die Verwendung technischer Teilwahrheiten
Ein Kennzeichen dieser Betrugsmaschen ist die geschickte Vermischung echter Bankterminologie mit falschem Kontext. Betrüger erzeugen Plausibilität, indem sie ihre Mitteilungen mit authentischen Begriffen durchsetzen – SWIFT-Nachrichtencodes, Bankjargon, aufsichtsrechtliche Fachbegriffe –, deren Bedeutung sie jedoch unterschwellig verzerren oder aus denen sie nicht existierende Kombinationen bilden. Eine harmlos klingende Aufforderung wie „Wir senden Ihnen eine MT103/202-Überweisung mit GPI-Tracking“ verweist beispielsweise auf echte Nachrichtentypen (MT103 und MT202 COV), kann aber sinnwidrig verwendet werden, um ein Opfer zu täuschen. Betrüger preisen bekanntermaßen den „manuellen Download von MT103/202 mit UETR-Code“ als besonderes Überweisungsverfahren an – eine im legitimen Finanzwesen bedeutungslose Wendung, die jedoch auf mit SWIFT nicht Vertraute durch ihren vollen Klang Eindruck macht. Sicherheitsexperten weisen darauf hin, dass jede Behauptung eines manuellen Herunterladens von SWIFT-Nachrichten grundsätzlich ein Warnsignal ist, da „SWIFT-Nachrichten in der legitimen Praxis niemals manuell ‚heruntergeladen‘ werden … diese Terminologie Warnsignale auslöst, die mit betrügerischen Machenschaften unter Verwendung gefälschter SWIFT-Nachrichten oder manueller Vorlagen verbunden sind“. Ebenso nutzen Begriffe wie „IP/IP-Transfer“, „Server-to-Server-Swift“, „Ledger-Screen“ usw. einen wahren technischen Kern aus – Banken verfügen tatsächlich über interne Hauptbücher und Server –, doch es gibt keinen gesonderten Zahlungsweg für Geldtransfers unter diesen Bezeichnungen. Durch den kontextfremden Gebrauch echter Bankenfachsprache erwecken Betrüger bei den Opfern den Eindruck, es mit erfahrenen Finanzfachleuten zu tun zu haben und die Transaktion werde über offizielle Mechanismen abgewickelt. Den Opfern fehlt häufig das Fachwissen, um zu erkennen, welche Teile der Geschichte unwahr sind. So weiß ein Opfer etwa, dass „SWIFT“ für internationale Zahlungen verwendet wird; legt ein Betrüger daher eine SWIFT-Nachrichtenreferenznummer oder die Kopie einer MT103 vor, zerstreut das den Verdacht vorübergehend. Nur wer mit dem Bankbetrieb vertraut ist, bemerkt Unstimmigkeiten (etwa ein falsches SWIFT-Format oder den Umstand, dass eine SWIFT-ACK die Abwicklung nicht garantiert). Dieser strategische Missbrauch von Teilwahrheiten macht die Betrugserzählung in sich schlüssig, selbst wenn sie einer unabhängigen Überprüfung durch eine Bank letztlich nicht standhält.
Psychologische Auslöser: Dringlichkeit, Exklusivität und Angst
Über die technische Fassade hinaus beruhen diese Betrugsmuster in hohem Maße auf psychologischer Manipulation. Betrüger erzeugen typischerweise ein Gefühl extremer Dringlichkeit, um zu verhindern, dass die Opfer innehalten oder eine zweite Meinung einholen. Formulierungen wie „Die Gelder müssen innerhalb von 48 Stunden beansprucht werden, sonst verfallen sie“ oder „Uns bleibt nur ein kleines Zeitfenster, bevor die Tranche geschlossen wird“ drängen das Opfer, rasch zu handeln (oder zu zahlen). Diese Dringlichkeit wird häufig mit der Behauptung von Exklusivität oder Geheimhaltung verbunden: Das Opfer soll sich glücklich schätzen, an einem besonderen Geschäft teilhaben zu dürfen (z. B. am Zugang zu einem „privaten Transferprogramm“ oder zu „einer Compliance-Umgehung, die nur Eliteklienten kennen“). Betrüger berufen sich mitunter auf Geheimhaltungsvereinbarungen oder warnen das Opfer davor, die regulären Mitarbeitenden seiner Bank zu informieren, und stellen diese Vorsicht als Teil höchster Vertraulichkeit dar. Tatsächlich ist die Isolierung des Opfers von echten Bankmitarbeitern oder Beratern der Schlüssel zum Erfolg des Betrugs. Angst ist ein weiterer Hebel: die Angst, eine große Gelegenheit zu verpassen, oder die Angst vor rechtlichen bzw. finanziellen Folgen, falls man das komplexe Verfahren „verpatzt“. Nachdem ein Opfer beispielsweise eine Vorabgebühr gezahlt hat, behauptet der Betrüger womöglich: „Ihre Gelder werden von der Compliance der Zentralbank zurückgehalten – wenn wir dies nicht binnen zwei Tagen klären, werden sie im Rahmen von Geldwäscheermittlungen beschlagnahmt.“ Eine solche beängstigende Aussicht kann das Opfer dazu bewegen, allem nachzukommen, was der Betrüger als Nächstes verlangt (oft eine weitere Zahlung oder sensible persönliche Dokumente), aus Furcht vor aufsichtsrechtlichen Schwierigkeiten oder dem Verlust der in Aussicht gestellten Gelder. Indem sie zwischen Zuckerbrot (der bevorstehenden hohen Auszahlung) und Peitsche (der Drohung mit Scheitern und Verlust) wechseln, zermürben die Betrüger die Skepsis und den Widerstand des Opfers. Diese Technik wird bisweilen als Foot-in-the-door-Effekt und Sunk-Cost-Effekt bezeichnet: Anfängliche kleine Zusagen und Gebühren führen zu größeren, weil dem Opfer in jeder Phase versichert wird, das Ziel sei „fast erreicht“. Wie in einem Fall beschrieben, sind Opfer, die „viel Zeit und Geld in … die Transaktion investiert haben …, psychologisch nicht bereit, zu akzeptieren, dass es sich bei der Transaktion um einen Betrug handelt“. Sie werden gleichsam indoktriniert und folgen der inneren Logik des Betrugs; äußere Warnungen tun sie unter Umständen sogar ab, überzeugt, dass jedes Hindernis zu den üblichen Bankformalitäten gehöre. Der Betrüger, der die Rolle des hilfsbereiten Insiders spielt, pflegt dieses Vertrauen und täuscht dabei geschickt Frustration über die Verzögerungen vor. Zusammenfassend sind diese Machenschaften ebenso sehr Vertrauensbetrug wie technische Täuschung: Die Täter manipulieren Emotionen, um die aufwendige Fiktion zu stützen, die sie mit ihren gefälschten Dokumenten geschaffen haben.
Das Opfer davon überzeugen, das Geld sei „bereits vorhanden“
Eine entscheidende Phase bei vielen dieser Betrugsmaschen besteht darin, das Opfer glauben zu machen, das Geld sei bereits gesendet worden oder befinde sich unwiderruflich auf dem Weg. Sobald das Opfer überzeugt ist, die eingehenden Mittel (oder die Gutschrift) faktisch zu besitzen, kommt es nachfolgenden Forderungen mit weit höherer Wahrscheinlichkeit nach. Betrüger erreichen dies, indem sie gefälschte Bestätigungsnachweise (wie zuvor erörtert) vorlegen und sich auf autoritative Aussagen berufen wie: „Laut unserem Back Office lautet der Überweisungsstatus nun abgeschlossen – die Mittel haben gestern unser Konto verlassen.“ Mitunter zeigen sie sogar Screenshots eines internen Bankhauptbuchs mit einer Belastungsbuchung oder eine SWIFT-Nachricht mit dem Status „Completed“. Für einen Laien legen solche Nachweise nahe, dass der Engpass auf Seiten des Empfängers liegen muss. Die Betrüger verstärken diese Vorstellung: „Vielleicht hält die Compliance Ihrer Bank die Zahlung zurück – wir haben unseren Teil erledigt.“ Dadurch sieht das Opfer die Millionen gedanklich bereits als sein Eigentum an, das lediglich vorübergehend aufgehalten wird. Zugleich dient dies dazu, die Schuld zu verlagern: Erscheint das Geld nicht, wird das Opfer dazu gebracht, die eigene Bank oder die Aufsichtsbehörden zu verdächtigen statt den Absender. Bei manchen Betrugsmustern (insbesondere solchen mit „nicht angebundenen Banken“) weist der Betrüger das Opfer sogar an, die eigene Bank zur Rede zu stellen, weil sie die Überweisung nicht akzeptiere. Wie eine Analyse festhält, wird der Betreiber der Masche, wenn die Mittel von einem nicht angebundenen Institut unweigerlich nicht eintreffen, „dem Institut des Empfängers vorwerfen, das Instrument ‚abgelehnt‘ zu haben“ und das Opfer drängen, eine andere Bank zu finden, die dieses besondere Format akzeptieren kann. Diese Taktik verschafft nicht nur Zeit, sondern kann das Opfer noch tiefer verstricken: Es wendet womöglich Mühe und Geld auf, um neue Konten zu eröffnen oder Berater zu beauftragen, um ein nicht existierendes Problem zu lösen, während der Betrüger tatenlos zusieht. Im Kern lenken Betrüger, indem sie die Illusion erzeugen, das Geld befinde sich bereits „im System“, die Aufmerksamkeit des Opfers von der Frage „Ist das echt?“ auf die Frage „Wie komme ich an mein Geld?“ – eine wirkungsvolle Verschiebung, die den Betrug am Leben hält.
Warum diese Konstrukte nicht legitim sein können: Vergleich mit der tatsächlichen Infrastruktur
Trotz ihrer Komplexität brechen alle diese Betrugsnarrative zusammen, sobald man sie mit der tatsächlichen Funktionsweise von Interbankenzahlungssystemen vergleicht. Ein kurzer Blick auf die echte Architektur des Zahlungsverkehrs (aus Teil 1) macht deutlich, warum die Versprechen der Betrüger unmöglich einzuhalten sind:
- SWIFT ist ein Nachrichtensystem und kein Verwahrort für Gelder: Im seriösen Bankgeschäft bedeutet der Versand einer SWIFT-Nachricht MT103, dass eine Bank eine Zahlungsanweisung erteilt hat; allein dadurch fließt jedoch kein Geld. Das SWIFT-Netzwerk übermittelt die Anweisung an die Empfängerbank, ähnlich einer gesicherten E-Mail. Die Abwicklung der Zahlung erfolgt über Soll-/Haben-Buchungen auf Korrespondenzkonten oder über RTGS-Systeme der Zentralbanken. Jeder Betrugsversuch, der nahelegt, „der MT103 selbst enthalte die Gelder“ oder man könne die Gelder einfach aus einer SWIFT-Nachricht herunterladen, ist daher grundlegend verfehlt. Eine MT103-Bestätigung ist nicht gleichbedeutend mit Guthaben auf einem Konto – die empfangende Bank muss die Nachricht weiterhin mit dem tatsächlichen Zahlungseingang abgleichen (häufig über eine MT202 COV-Deckungszahlung) und den Betrag anschließend dem Konto gutschreiben. Betrüger setzen darauf, dass den Opfern diese Unterscheidung nicht bekannt ist. Tatsächlich gilt: Ist eine SWIFT-Zahlung wirklich versandt worden, kann die Bank des Begünstigten dies unmittelbar bestätigen, und der Kontostand weist sie aus; ein geheimnisvoller manueller Eingriff, um die Transaktion „herunterzuladen“, ist nicht erforderlich.
- „Bedingte“ SWIFT-Nachrichten halten keine Gelder in Treuhand: Wie bereits dargelegt, verfügt SWIFT MT103 über keinen integrierten Mechanismus, um Gelder bedingt zu blockieren. Sobald ein echter MT103 ausgeführt ist, wird das Konto der sendenden Bank (Nostro) belastet, und die Bank des Begünstigten hat dem Empfänger den Betrag gutzuschreiben (vorbehaltlich etwaiger Störungen). Banken können keine Klauseln einfügen, um die Gutschrift bis zu einer weiteren Freigabe zu verzögern – dies würde dem Zweck von SWIFT, nämlich der unkomplizierten Abwicklung von Zahlungen, zuwiderlaufen. Das von Betrügern eingeführte Konzept der bedingten Zahlung widerspricht somit den SWIFT-Nachrichtenprotokollen. Jede derartige Vereinbarung würde ein rechtlich wirksames Treuhandverhältnis oder ein Akkreditiv erfordern, nicht aber eine abgeänderte SWIFT-Anweisung. Deshalb ignorieren sachkundige Banken inoffizielle „Bedingungsfelder“ – erhalten sie einen MT103, gehen sie davon aus, dass die Gelder ohne zusätzliche Bedingungen gutzuschreiben sind. Schlägt eine Gegenpartei daher einen bedingten MT103 als Sicherheit vor, ist dies ein untrügliches Zeichen für Betrug oder Unkenntnis.
- Nostro-/Vostrokonten und Abwicklungsendgültigkeit: Damit zwei echte Banken Geld untereinander übertragen können, nutzen sie in der Regel entweder 1) eine direkte Kontobeziehung (Nostro/Vostro) oder 2) ein gemeinsames Clearingsystem (wie T2, Fedwire oder die SEPA-Clearingsysteme). In jedem Fall erfordert jede tatsächliche Mittelbewegung die Belastung eines Kontos und die Gutschrift eines anderen Kontos im Finanzsystem. Betrugsszenarien wie „Ledger-to-Ledger zwischen verschiedenen Banken ohne Nutzung eines Netzwerks“ übersehen, dass eine Bank, die nicht beispielsweise an die Zentralbank oder an eine Korrespondenzbank angebunden ist, über keinen Mechanismus verfügt, um Geld auf das Konto einer anderen Bank einzuzahlen. Der Mythos der nicht angebundenen Banken verdeutlicht dies: Eine Bank außerhalb des Netzwerks kann „lediglich Nachrichten senden“, aber nicht abwickeln. Jede legitime Bank, die eine Nachricht (KTT, SWIFT oder anderweitig) von einem unbekannten Institut erhält, würde einem Konto nicht einen Betrag gutschreiben, sofern nicht tatsächlich Mittel über einen anerkannten Kanal eingehen. Aus diesem Grund erscheinen die von Betrügern behaupteten Überweisungen nie im realen Bankensystem – diese „Transaktionen“ wurden nie von einem Clearinginstitut verarbeitet oder durch Kontoliquidität gedeckt. Darüber hinaus sind Begriffe wie „IBAN-zu-IBAN-Überweisung“ irreführend – eine IBAN ist lediglich eine Kontokennung. Eine Überweisung von einer IBAN auf eine andere benötigt weiterhin einen Zahlungsweg (SEPA, SWIFT usw.), um die Übertragung auszuführen. Keine Bank schreibt einer IBAN auf magische Weise einen Betrag gut, nur weil jemand behauptet, er habe Geld von Ledger zu Ledger bewegt.
- Sicherheits- und Bestätigungsprotokolle: Seriöse Banken verfügen über strenge Sicherheitskontrollen. Wenn große Beträge über SWIFT oder andere Systeme bewegt werden, liegen sowohl beim Sender als auch beim Empfänger Aufzeichnungen vor. Die Bank eines echten Auftraggebers stellt eine Bestätigung aus (etwa eine SWIFT-Quittungsnachricht oder eine Referenz), dass die Zahlung versandt wurde, und die Bank des Empfängers verfügt über eine entsprechende eingehende Nachricht und schließlich über eine Gutschriftsbuchung. Betrugsmaschen halten einer solchen Prüfung nicht stand. Fragt ein Opfer beispielsweise seine eigene Bank „Können Sie bestätigen, dass ein SWIFT-Eingang über 5 Mio. USD von der Bank X vorliegt?“, kann die Bank rasch feststellen, ob eine Zahlung unterwegs ist. In Betrugsfällen lautet die Antwort Nein – es existiert weder auf SWIFT noch in einem anderen Netzwerk ein Eintrag über eine solche Überweisung. Aus genau diesem Grund verhindern Betrüger, dass die Opfer Einzelheiten unabhängig überprüfen. In einem legitimen Szenario besteht lückenlose Rückverfolgbarkeit: SWIFT-Überweisungen tragen unter GPI eindeutige End-to-End-Transaktionsreferenzen (UETR), und die Banken kommunizieren bei Problemen über offizielle Kanäle (z. B. mittels SWIFT-MT199/MT299-Freiformatnachrichten oder Stornierungsanfragen im Fehlerfall). Betrüger hingegen setzen auf einseitige Kommunikation (von ihnen zum Opfer) und lehnen die Einbindung echter Bankmitarbeiter ab. Zentralbanken, darunter die Zentralbank von Nigeria, haben öffentlich vor gefälschten SWIFT-Dokumenten gewarnt, die vorgeblich belegen, dass Gelder von der Zentralbank „zurückgehalten“ werden; sind Gelder tatsächlich nicht eingegangen, sollte der Auftraggeber seine eigene Bank bitten, die Zahlung nachzuverfolgen oder zurückzurufen.
Zusammenfassend ist der Kontrast deutlich, wenn man die geschlossene Nachvollziehbarkeit und die systemischen Kontrollen des realen Bankwesens mit der ad hoc agierenden, dokumentengetriebenen Natur dieser Betrugsmaschen vergleicht. Echte Geldtransfers hinterlassen Spuren in mehreren Instituten; sie lassen sich weder hinter undurchsichtigen Verfahren verbergen noch allein durch inoffizielle Dokumente verifizieren. Deshalb ist jedes Modell, das ein Opfer davon abhält, direkt bei den Banken nachzufragen, oder das darauf besteht, „das Geld ist vorhanden, nur in den regulären Systemen nicht sichtbar“, mit nahezu völliger Sicherheit ein Betrug. Kein legitimer Großbetragstransfer verlangt vom Empfänger jemals zusätzliche Gebühren zur Freigabe der Mittel, die Suche nach speziellen Banken für den Empfang „anderer“ Nachrichtenformate oder die Jagd nach rätselhaften manuellen Downloads. Die Realität folgt klaren Regeln und definierten Abläufen – jeder Vorschlag, der sich darüber hinwegsetzt, ist mit äußerster Skepsis zu behandeln.
Warnsignale und Präventivmaßnahmen
Es ist entscheidend, derartige Betrugsmaschen zu erkennen, bevor ein Schaden entsteht. Nachfolgend beschreiben wir zentrale Warnsignale, die darauf hindeuten, dass ein vermeintliches Geschäft zur Überweisung von Geldern betrügerisch ist, und nennen Präventionsmaßnahmen für potenziell betroffene Personen (insbesondere vermögende Privatpersonen, Institutionen oder Vermittler in der Handelsfinanzierung):
- Ungewöhnliche Übertragungsmethoden oder Fachjargon: Seien Sie vorsichtig, wenn eine Gegenpartei eine Übertragung über eine unübliche Methode vorschlägt (z. B. „IP/IP-Ledger-Send“, „KTT-Überweisung“, „bedingte SWIFT-Überweisung“) oder Bankbegriffe aneinanderreiht, die üblicherweise nicht zusammengehören (wie „manueller Download von MT103/202“). Wie dargelegt, missbrauchen Betrüger häufig Bankakronyme; seriöse Geschäfte beschränken sich in der Regel auf standardisierte, nachprüfbare Verfahren (reguläre SWIFT-Überweisung, ACH-/SEPA-Überweisung usw.). Wenn Sie Begriffe hören, die Ihre eigenen Bankberater oder sonstigen Berater als unsinnig oder unüblich einstufen, stoppen Sie die Transaktion und gehen Sie der Sache weiter nach. Lassen Sie sich nicht von technischem Fachjargon blenden – Komplexität dient bei diesen Betrugsmaschen bewusst der Ablenkung.
- Druck zur Vorauszahlung von Gebühren oder Kosten: Nahezu alle diese Betrugsmaschen verlangen vom Opfer früher oder später eine Zahlung, bevor die Gelder ausgezahlt werden – sei es eine Provision, eine „Compliance-Gebühr“, eine Steuer oder Rechtskosten. Bei echten Überweisungen trägt der Absender die Überweisungsgebühren, und Compliance-Prüfungen erfordern keine beliebigen neuen Zahlungen des Begünstigten. Das Beharren darauf, dass „nur eine kleine Zahlung nötig ist, um Millionen freizugeben“, ist ein klassisches Merkmal des Vorschussbetrugs. Vermögende Privatpersonen sollten sich an eine feste Regel halten: keine unerwarteten Gebühren ohne unabhängige Überprüfung. Wenn eine große Überweisung angeblich wegen einer Gebühr festhängt, wenden Sie sich direkt an Ihre Bank, bevor Sie irgendetwas zahlen.
- Fehlende unabhängige Bestätigung: Wenn jemand behauptet, Ihnen Geld gesendet zu haben, Ihre eigene Bank jedoch keinen entsprechenden Vorgang verzeichnet, behandeln Sie die Situation als verdächtig. Akzeptieren Sie keine per E-Mail übermittelten PDF-Dateien oder Screenshots als Nachweis; bitten Sie stattdessen Ihre Bank, den Zahlungseingang anhand der angeblichen Referenz nachzuverfolgen. Gefälschte SWIFT-Nachrichten sind weit verbreitet und stellen keinen verlässlichen Beweis dar. Seien Sie zudem misstrauisch, wenn die Gegenpartei sich weigert, ihre Bank für eine direkte Bestätigung einzubeziehen. Bei seriösen Geschäften sind Banken bereit, miteinander zu sprechen oder offizielle Mitteilungen auszustellen. Wenn Ihnen gesagt wird, „unsere Bank spricht nicht mit Ihnen“ oder „wir können Ihnen den Kontakt des Bankmitarbeiters wegen Arbeitsbelastung bzw. Sekretariat nicht geben“, ist dies ein Warnsignal.
- Versprechen unglaubwürdig guter Ergebnisse: Viele dieser Betrugsmaschen werden als lukrative Gelegenheiten präsentiert – etwa ein Investor, der anbietet, 50 Mio. USD als Darlehen zu niedrigem Zinssatz zu überweisen, oder ein Käufer, der bereit ist, über eine besondere Überweisung einen Preis oberhalb des Marktpreises zu zahlen. Betrügerische Hochrenditeprogramme versprechen in ähnlicher Weise enorme Erträge durch „geheime“ Bankgeschäfte. Skepsis ist entscheidend: Fragen Sie, warum ein Unbekannter oder neuer Geschäftspartner umständliche Zahlungswege nutzt oder ungewöhnliche Konditionen anbietet. Wenn die Darstellung besondere Genehmigungen von Zentralbanken, geheime Handelsprogramme oder Mittel außerhalb der Buchführung beinhaltet, haben Sie es mit hoher Wahrscheinlichkeit mit Erfindungen zu tun. Beherzigen Sie den Grundsatz: Klingt etwas zu gut, um wahr zu sein, ist es in der Regel auch nicht wahr.
- Komplexe Transaktionsstrukturen mit mehreren Phasen und Tranchen: Seien Sie aufmerksam, wenn eine vergleichsweise einfache Transaktion (etwa eine Überweisung für Waren oder eine Investitionseinlage) ohne erkennbaren Grund in mehrere Schritte gegliedert wird, z. B. in „Tranchen“ von Zahlungen, vorläufige „Leistungsnachweis“-Überweisungen oder bedingte Nachrichten. Betrüger verkomplizieren ein Geschäft häufig, um die Opfer zu verwirren und die Substanzlosigkeit des Versprechens zu verbergen. So können beispielsweise die Forderung nach einem „MT799 als Nachweis über Finanzmittel“ oder einer „vorab übermittelten MT103“ vor der eigentlichen Zahlung oder das Senden eines kleinen Betrags, der rasch wieder abgezogen wird, Mittel sein, um Glaubwürdigkeit aufzubauen. Bestehen Sie auf Transparenz und Einfachheit; ziehen Sie im Zweifel einen Bankfachmann hinzu, der den vorgeschlagenen Ablauf prüft, bevor Sie fortfahren.
- Verwendung privater E-Mail-Adressen und ungewöhnliche Kommunikation: Eine echte Überweisung eines großen Betrags zwischen Instituten wird in der Regel mit einer gewissen Förmlichkeit vereinbart. Erfolgt die gesamte Kommunikation über Gmail-/Yahoo-Adressen oder Messaging-Apps und keine auf offiziellem Bankbriefpapier oder über offizielle Kanäle, sollte die Legitimität hinterfragt werden. Auch wenn vorgelegte Dokumente Unstimmigkeiten aufweisen (z. B. nicht übereinstimmende SWIFT-Codes, Rechtschreibfehler in Banknamen, fehlerhafte Fachterminologie), sind dies Anzeichen von Fälschungen. Vermögende Privatpersonen sollten sicherstellen, dass jede größere Transaktion von ihren eigenen Rechts- oder Bankberatern geprüft wird, da diese solche Unstimmigkeiten eher erkennen.
- Einrichtungen ohne nachprüfbaren Bankstatus: Führen Sie vor der Durchführung von Transaktionen, insbesondere im internationalen Kontext, eine Sorgfaltsprüfung der absendenden bzw. empfangenden Bank durch. Wenn Sie keinen Nachweis finden können, dass es sich bei dem Institut um eine zugelassene Bank handelt, die an SWIFT oder bekannten Zahlungssystemen teilnimmt, akzeptieren Sie deren Finanzinstrument nicht. Wie bereits dargelegt, beruhen manche Betrugsmaschen auf Scheinbanken, die großartige Leistungsfähigkeit behaupten, aber nicht Teil des regulierten Netzwerks sind. Wenn eine angebliche Bank im BIC-Verzeichnis von SWIFT nicht auffindbar ist oder keine klare Aufsicht besteht, behandeln Sie jede Transaktion mit dieser Bank mit äußerster Vorsicht.
Präventivmaßnahmen: Beteiligte an Transaktionen von hohem Wert sollten interne Protokolle einrichten, um sich gegen diese Betrugsmuster zu schützen. So sollte beispielsweise jedes unaufgeforderte Angebot einer größeren Geldüberweisung oder Kapitalanlage eine verschärfte Sorgfaltsprüfung auslösen: Identitäten verifizieren, die eigene Bank frühzeitig einbeziehen und, soweit möglich, Treuhand- oder Drittverwahrungsvereinbarungen verlangen. Institute und Intermediäre könnten ein Verifizierungsverfahren einführen, wonach jede SWIFT-Zahlung oberhalb eines bestimmten Schwellenwerts von der Bank per Rückruf bestätigt werden muss oder zunächst über das Tracking von SWIFT (GPI) nachverfolgt wird, bevor auf ihrer Seite Waren oder Gelder freigegeben werden. Ebenso wichtig ist die Schulung von Mitarbeitenden und Kunden – viele Opfer werden getäuscht, weil ihnen die Abläufe im Bankwesen nicht vertraut sind. Regelmäßige Schulungen oder Rundschreiben, die erläutern, dass „SWIFT-Nachrichten kein Bargeld in der Hand bedeuten“, und die vor diesen Betrugstypologien warnen, können ein gesundes Misstrauen fördern. Im Zweifel sollten Sie Fachleute konsultieren: Wie von Betrugsbekämpfungsexperten empfohlen, gilt es, „bei der eigenen Bank Informationen über die genaue Funktionsweise jeder von einer neuen Gegenpartei vorgeschlagenen Zahlungsmethode einzuholen“. Ist die Gegenpartei seriös, wird sie nichts dagegen haben, dass Sie nachprüfen, wie die Gelder bewegt werden. Bedenken Sie schließlich, dass seriöse Finanzgeschäfte großen Umfangs einer Prüfung standhalten – Betrug setzt auf Geheimhaltung und übereilte Entscheidungen. Ein Umfeld, in dem Fragen und Überprüfungen willkommen sind, schreckt Betrüger davon ab, Sie überhaupt erst ins Visier zu nehmen.
Zusammenfassung
Betrugsmaschen, die Missverständnisse über Interbanken-Überweisungen ausnutzen, mahnen eindringlich: Wissen ist der beste Schutz. Die Analyse der Funktionsweise dieser Betrügereien – von gefälschten SWIFT-Nachrichten und fiktiven „Ledger“-Überweisungen bis hin zu vorgetäuschten Compliance-Fallen – zeigt einen gemeinsamen Nenner: Die Täter setzen auf die Unkenntnis der Opfer über die tatsächlichen Abläufe im Zahlungsverkehr. Diese forensische Betrachtung belegt, dass sich jede in solchen Betrugsfällen aufgestellte Behauptung anhand der realen Bankpraxis widerlegen lässt und dass das Erkennen dieser Widersprüche Betroffene vor katastrophalen Verlusten bewahren kann. Für Fachleute und Anleger lautet die Lehre: Finanzielle Behauptungen niemals für bare Münze nehmen, wie viel Bankfachsprache sie auch enthalten. Eine unabhängige Überprüfung über offizielle Kanäle und eine gesunde Skepsis gegenüber „geheimen“ Methoden entlarven diese Betrugsmaschen. Da der globale Handel und das Finanzwesen immer komplexer werden, ist es entscheidend, über die jeweils aktuellen Betrugsmuster informiert zu bleiben. Durch die Verbindung von Aufmerksamkeit, Sorgfaltsprüfung und den dargestellten Schutzmaßnahmen können potenzielle Opfer die kostspielige Falle dieser raffinierten Betrugsmaschen mit Interbanken-Überweisungen vermeiden – und damit die Integrität ihrer Transaktionen selbst gegenüber der überzeugendsten Täuschung wahren.
Nächster Schritt
Vorstellung anfragen
Teilen Sie uns in wenigen Zeilen mit, wer Sie sind und was Sie vorhaben. Ihre Anfrage geht direkt an die Bank und wird vertraulich behandelt.
Sie sprechen lieber persönlich? Buchen Sie eine 30-minütige Videokonferenz.