
طرق التحويل البديلة
التحويلات عبر واجهة برمجة التطبيقات (API) وبصيغة JSON

تفعيل خدمات API وJSON لدى IFB
سيتم تفعيل خدمات API بناءً على طلب العميل متى كان حسابه في وضع سليم:
- ويحافظ على الحد الأدنى للرصيد،
- يُظهر سجلًّا ماليًا متسقًا، و
- يتوافق مع أنشطة تجارية مشروعة.
وعلاوة على ذلك، يجب أن يتوافر في الحساب
- عدم وجود مسائل امتثال معلّقة، و
- يجب أن تلتزم جميع المعاملات بـالأنظمة المالية الدولية.
ويخضع التفعيل النهائي للمراجعة والموافقة الداخلية من فريق الامتثال وإدارة المخاطر لدينا.
الرسالة ليست مالًا
في 90 ثانية: لماذا لا تنقل رسالة SWIFT أو التلكس أو الخادم الأموال دون تسوية.
التحقق من مستند عبر VL1 ←هل تلقيت رسالة دفع أو إشعارًا أو تأكيدًا؟ احرص على التحقق منه قبل الاعتماد عليه.
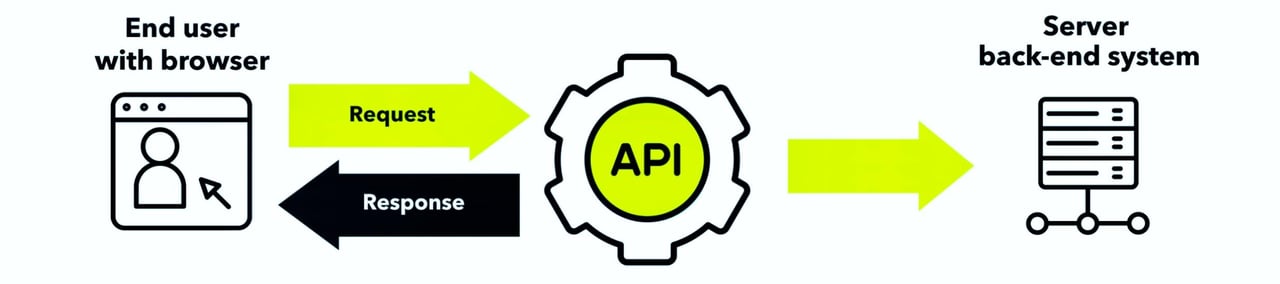
خدماتنا عبر واجهة برمجة التطبيقات (API)
في التحويلات عبر واجهات برمجة التطبيقات (API)، تقتصر الاتصالات اقتصارًا صارمًا على الخوادم الخارجية للمصرف أو، في بعض الحالات، على الخوادم الأساسية المخصصة لتعاملات العملاء الخاصة. ومع ذلك، لا ترتبط هذه الأنظمة مطلقًا ارتباطًا مباشرًا بخوادم دفتر الأستاذ في المصرف، حيث تُحفظ السجلات المالية الفعلية. ويضمن هذا الفصل بقاء خوادم دفتر الأستاذ معزولة تمامًا، بما يحمي أصول المصرف ويصون سلامة جميع العمليات المالية ضمن الإطار الآمن للنظام المصرفي.
للاطلاع على دليل الربط بخدمات واجهات برمجة التطبيقات (API) لدينا، يرجى التمرير إلى أسفل هذه الصفحة (إجراءات تبادل المفاتيح للمؤسسات المالية).
خدماتنا عبر واجهة API (وJSON)
نقدّم خدمات واجهة برمجة التطبيقات (API) لنخبة مختارة من عملائنا من الأفراد ذوي الملاءة المالية العالية والشركات الراسخة، مع التركيز بوجه خاص على التكتم والسرية والنزاهة المؤسسية.
تُجرى جميع معاملات واجهة برمجة التطبيقات (API) حصراً بين مصارف مدمجة بالكامل في النظام المصرفي الدولي، بما يضمن لا التبادل الآمن لرسائل API الموثّقة فحسب، بل أيضاً التسوية الفعلية للأموال في الوقت المناسب. أما الأطراف المقابلة التي تفتقر إلى هذا الاندماج، فقد تكون قادرة على إرسال الرسائل، لكنها عاجزة بطبيعتها عن إتمام التسوية المالية.
في التحويلات عبر واجهة برمجة التطبيقات (API)، لا يمكن "تنزيل" الأموال من خوادم دفاتر المصرف، إذ تكون هذه الأنظمة معزولة دائمًا عزلًا تامًا عن أي وصول خارجي. وعلى خلاف الملفات الرقمية المخزَّنة في السحابة أو على أي خادم أو حاسوب عادي، يجب أن تُحوَّل الأموال دائمًا عبر الإطار الآمن والخاضع للتنظيم للنظام المصرفي العالمي، بما يضمن سلامتها وامتثال كل معاملة.
وتجريبيًا، فإن أكثر من 77% من معاملات واجهات برمجة التطبيقات المعروضة علينا تصدر عن جهات غير مصرفية أو عن مصارف تفتقر إلى القدرة على إرسال الأموال.
وعلى خلاف ذلك، فإننا في وضع يتيح لنا تنفيذ المعاملات دون قيد على المبلغ، شريطة الخضوع حصرًا للتحقق الدقيق من المؤسسة المنشِئة وقدرتها المثبتة على تنفيذ التسوية.

واجهة برمجة التطبيقات (API)
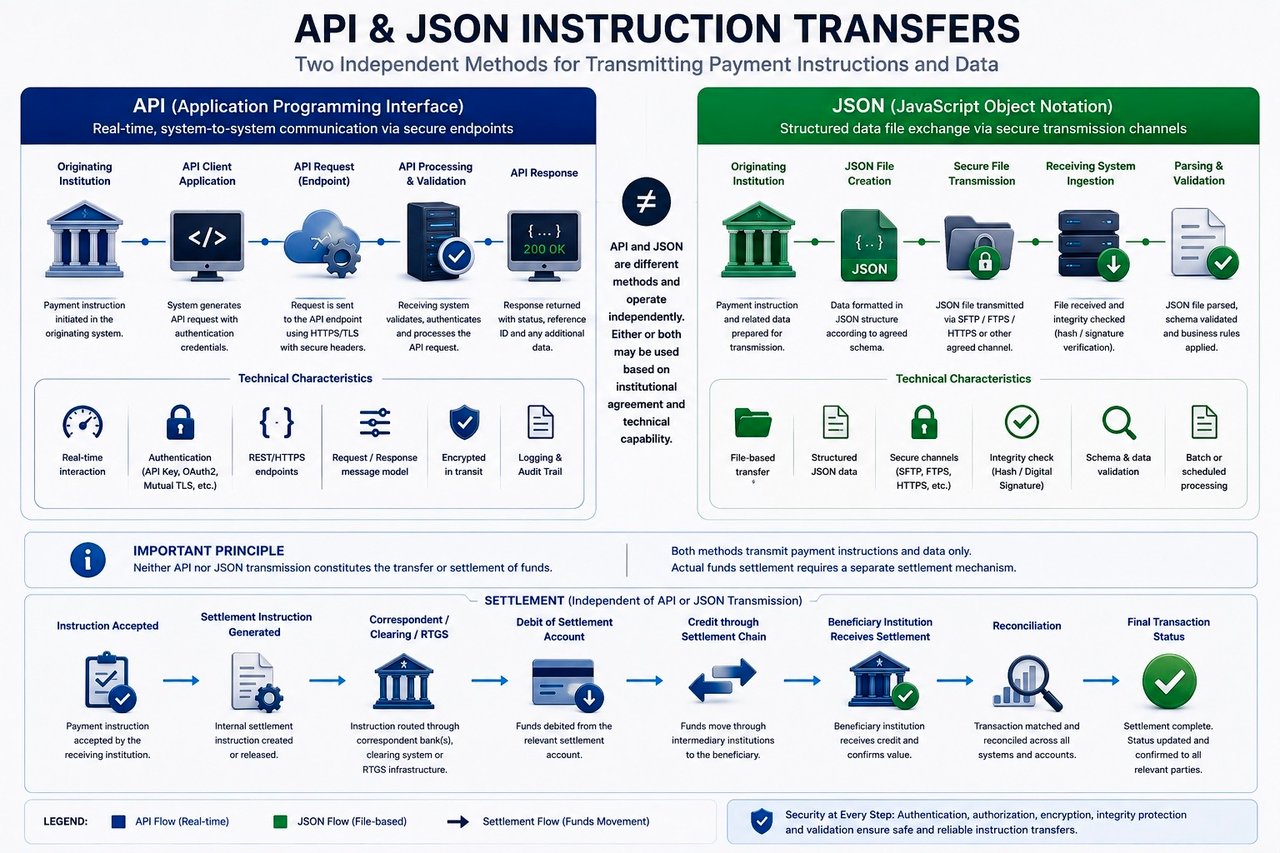
خلافًا للاعتقاد الشائع، لا تقوم واجهة برمجة التطبيقات (API) بنفسها بتحويل الأموال. فهي تعمل كقناة اتصال متطورة، أي واجهة، بين مختلف أنظمة البرمجيات المصرفية أو بين العميل والخادم الخلفي للمصرف غير المتصل بالنظام المصرفي الأساسي للمصرف. ويتمثل دورها في إصدار الطلبات والأوامر إلى البنية التحتية الرقمية للمصرف عبر وصلة برمجية.
- إصدار الطلبات/التعليمات واسترجاع المعلومات: في جوهرها، لا تنفّذ واجهة برمجة التطبيقات (API) في القطاع المصرفي المعاملات المالية بصورة مباشرة، بل تؤدي دور الوسيط الناقل، إذ تنقل الطلبات الواردة من التطبيقات الخارجية إلى الأنظمة الطرفية للمصرف المتصلة بالإنترنت. فعلى سبيل المثال، عند إرسال تعليمات لبدء معاملة عبر واجهة برمجة التطبيقات، فإنها تكتفي بنقل هذا الطلب إلى أنظمة معالجة المعاملات لدى المصرف. ثم تتولى الآليات الداخلية للمصرف تنسيق عملية تحويل الأموال الفعلية، في ظل بروتوكولات صارمة للأمن والامتثال، وبالتواصل مع المصارف المراسلة أو RTGS أو RTP.
- تيسير الاتصال الآمن: تتمثل الوظيفة الأولى لواجهة برمجة التطبيقات المصرفية في ضمان اتصال آمن وفعّال بين التطبيقات الخارجية والأنظمة الداخلية للمصرف. ويشمل ذلك تقديم طلبات المعاملات واسترجاع المعلومات المتعلقة بالحسابات. ومن خلال استخدام تدابير متقدمة للتشفير والمصادقة، تضمن واجهات البرمجة أن تكون هذه الاتصالات آمنة ولا يمكن الوصول إليها إلا من جهات مخوّلة. ويمكن تشبيه هذا الدور بخدمة بريدية عالية الأمان والكفاءة، تضمن وصول الرسائل بين طرفين بدقة وسرية.
- تعزيز الخدمات المصرفية: على الرغم من أن التحويل المباشر للأموال يقع خارج نطاق واجهات برمجة التطبيقات، فإنها تؤدي دورًا حاسمًا في تعزيز إمكانية الوصول إلى الخدمات المصرفية وتحسين وظائفها. فمن خلال تيسير تبادل الأوامر والمعلومات، تمكّن واجهات برمجة التطبيقات التطبيقات الخارجية من تقديم طيف واسع من الخدمات المرتبطة بالأعمال المصرفية، ومنها إتاحة الاطلاع الفوري على أرصدة الحسابات وسجلات المعاملات، والبدء بمعاملات تُعالَج بعد ذلك عبر أنظمة المصرف نفسه.
- الامتثال التنظيمي وسلامة البيانات: تلتزم واجهات برمجة التطبيقات المصرفية، عند أداء مهامها، بمعايير تنظيمية صارمة صُمّمت لحماية بيانات المستهلكين وضمان سلامة المعاملات المالية. وهي تعمل ضمن حدود الأطر القانونية والتنظيمية، مثل التوجيه PSD2 في أوروبا، الذي يوجب المشاركة الآمنة والموحّدة للبيانات المالية. وبذلك تسهم هذه الواجهات في منظومة الخدمات المصرفية الرقمية لا بوصفها جهات تُيسّر تحويل الأموال مباشرة، بل بوصفها قنوات آمنة لبدء المعاملات والاطلاع على المعلومات المالية.
- تعزيز قابلية التوسع: تتيح واجهات برمجة التطبيقات (APIs) للمصارف وشركات التقنية المالية توسيع نطاق عملياتها بيسر من خلال التكامل مع خدمات وأنظمة خارجية.
- تحسين تجربة العملاء: من خلال الاستفادة من واجهات برمجة التطبيقات (APIs)، تستطيع المؤسسات المالية تقديم تجربة مصرفية أكثر تخصيصاً وسلاسة، تلبّي التوقعات المتطورة للعملاء المتمرسين رقمياً.
- الكفاءة التشغيلية: تتيح واجهات برمجة التطبيقات (API) أتمتة المهام الروتينية، مما يقلل الأخطاء اليدوية ويزيد كفاءة العمليات المصرفية
- الابتكار والتعاون: تعزّز الطبيعة المفتوحة لواجهات برمجة التطبيقات (APIs) الابتكار من خلال تمكين التعاون بين المصارف والشركات المالية الناشئة ومزوّدي الخدمات المالية الآخرين.
لا يتمثل جوهر واجهة برمجة التطبيقات (API) في المجال المصرفي في تحويل الأموال مباشرةً، بل في العمل كوسيط برمجي متطور ينقل الطلبات ويسترجع المعلومات. ومن خلال هذا التواصل الآمن والمنظَّم، تُثري واجهات برمجة التطبيقات بيئة الخدمات المصرفية الرقمية، فتتيح مجموعة واسعة من الخدمات مع ضمان الالتزام بأعلى معايير الأمن والامتثال التنظيمي.
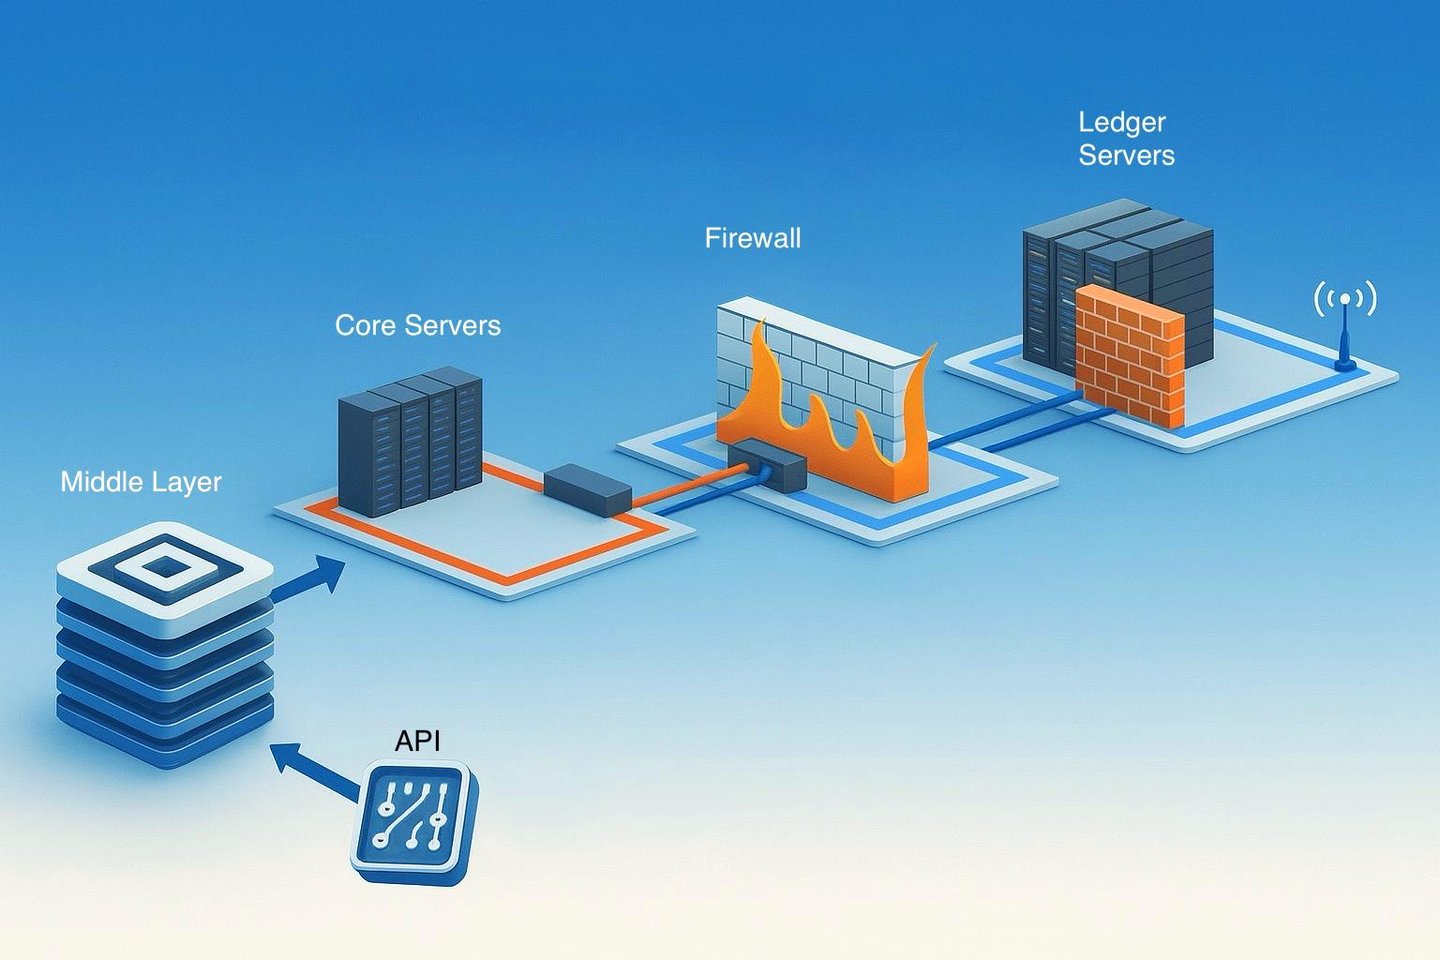
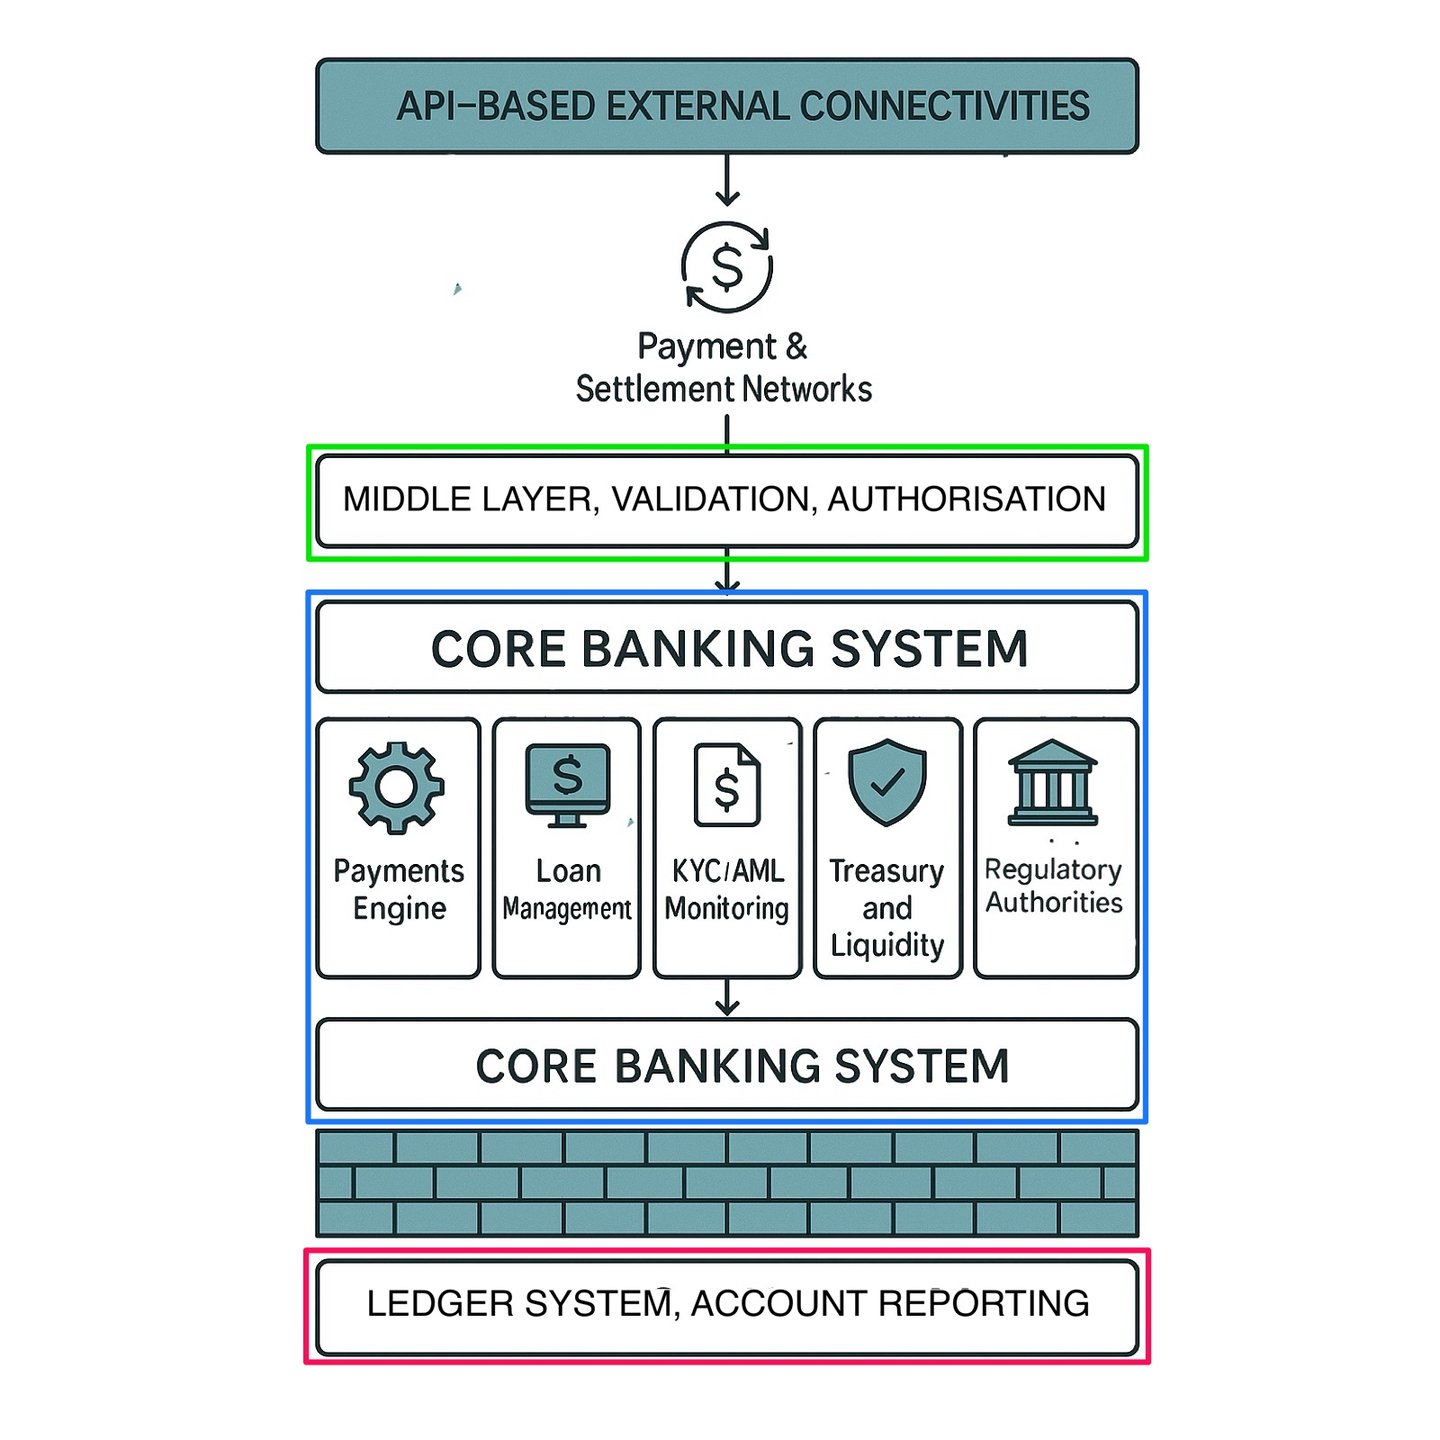
واجهات برمجة التطبيقات الخارجية
تُبقى واجهات البرمجة الخارجية (API) في البيئات المصرفية على مسافة من النظام المصرفي الأساسي، بل ومن نظام دفتر الأستاذ في المصرف على نحو أبعد، نظرًا للمتطلبات الأمنية الصارمة الملازمة للمؤسسات المالية. وثمة أسباب وجيهة عدة لهذا الربط غير المباشر، ترتبط جميعها بحماية المعلومات الحساسة وسلامة العمليات الأساسية للمصرف:
1. عزل البيانات الحساسة
يحتوي النظام الأساسي على أكثر بيانات العملاء والعمليات حساسية وأهمية في المصرف، مثل السجلات والتفاصيل المالية للعملاء، كما يضم نظام دفتر الأستاذ جميع أرصدة الحسابات وسجلات المعاملات. ومن شأن تعريض النظامين المصرفيين الأساسي أو الخاص بدفتر الأستاذ بصورة مباشرة لأنظمة خارجية، عبر واجهات برمجة التطبيقات (APIs)، أن يزيد زيادة كبيرة من مخاطر اختراقات البيانات والتلاعب بالبيانات والسجلات. وبحصر تفاعلات واجهات برمجة التطبيقات في طبقة وسيطة أو نظام طرفي، تستطيع المصارف ضبط الوصول إلى البيانات ومراقبته ومنع الاختراقات غير المقصودة أو غير المصرح بها للبيانات.
2. تقليص أسطح الهجوم
إن السماح لواجهات برمجة التطبيقات الخارجية بالاتصال المباشر بالنظام الأساسي أو نظام دفتر الأستاذ من شأنه أن يستحدث نقطة دخول إضافية، مما يوسّع سطح الهجوم الذي قد تستغله جهات خبيثة. وكلما ازدادت نقاط الاتصال المؤدية مباشرةً إلى دفتر الأستاذ، ارتفع خطر اختراق النظام. أما الاتصالات غير المباشرة، التي تتم عادةً عبر طبقة وسيطة أو بوابة لواجهات برمجة التطبيقات، فتعمل بمثابة حاجز وقائي يفحص طلبات الوصول ويصفّيها ويعالجها بصورة خاضعة للضبط والمراقبة.
3. تعزيز ضوابط الوصول
من خلال توجيه عمليات إرسال واجهات برمجة التطبيقات (API) الخارجية عبر طبقة وسيطة، يمكن للمصارف تطبيق آليات إضافية للتحكم في الوصول، تشمل تحديد معدل الطلبات والمصادقة وفحوص التفويض. ويتحقق هذا النظام الوسيط من صحة كل طلب ومشروعيته قبل إحالة البيانات أو التعليمات التي خضعت للتدقيق إلى النظام الأساسي ضمن منظومة المصرف الداخلية. كما يفرض سياسات وصول صارمة ويضمن ألا يُمرَّر من النظام الأساسي إلى نظام دفتر الأستاذ إلا الطلبات التي جرى التحقق منها.
4. ضمان سلامة البيانات
قد يشكّل الوصول المباشر من واجهات برمجة التطبيقات (API) الخارجية مخاطر على سلامة البيانات. فلو تفاعلت الأنظمة الخارجية مباشرة مع دفتر الأستاذ، فإن حتى الأخطاء الطفيفة أو التفاعلات غير المقصودة قد تُخلّ باتساق البيانات ودقتها. ويتولى نظام الطبقة الوسيطة عمليات التحقق، إذ يترجم طلبات واجهات API ويتأكد من صحتها وملاءمتها قبل وصولها إلى دفتر الأستاذ. ويُعدّ هذا التفاعل المضبوط ضروريًا للحفاظ على استقرار السجلات المالية وموثوقيتها.
5. الامتثال التنظيمي والتدقيق
تعمل المصارف في ظل أطر تنظيمية صارمة تتطلب تدابير أمنية دقيقة، ولا سيما فيما يتعلق بالوصول إلى البيانات والتعامل معها. ويؤدي ضمان معالجة طلبات واجهات برمجة التطبيقات (API) الخارجية عبر نظام غير مباشر خاضع للرقابة إلى تبسيط الامتثال، إذ يوفر حداً فاصلاً واضحاً بين دفتر الأستاذ والأنظمة الخارجية. كما يتيح تسجيلاً وتدقيقاً تفصيليين لكل معاملة، بما يضمن إمكانية تتبع أي تفاعل خارجي ومساءلته بالكامل دون كشف بيانات دفتر الأستاذ الحساسة.
6. الحد من المخاطر النظامية
لو اتصلت واجهات البرمجة الخارجية (APIs) مباشرةً بنظام دفتر الأستاذ، لأمكن لأي ثغرة أو استغلال فيها أن يؤثر مباشرةً في السجلات المالية الأساسية للمؤسسة. ويساعد الوصول غير المباشر على احتواء المخاطر والحد منها عبر إتاحة عزل دفتر الأستاذ في حال حدوث خرق أمني أو عطل في النظام ضمن الواجهة الخارجية. ومن خلال هيكلة الاتصالات بصورة غير مباشرة، تضمن المصارف بقاء الأنظمة الحيوية آمنة وقيد التشغيل وقادرة على الصمود حتى عند تعرّض الأنظمة الخارجية لمشكلات.
باختصار
ويضمن نموذج الاتصال غير المباشر، باستخدام برمجيات وسيطة أو بوابة واجهات برمجة التطبيقات، بقاء السجل المحاسبي للمصرف معزولًا عن التهديدات المحتملة الناجمة عن الاتصالات الخارجية، مع السماح في الوقت نفسه بتبادل آمن ومنضبط للبيانات مع الأطراف الثالثة المصرّح لها. وتحافظ بنية الأمن متعددة الطبقات هذه على سرية البيانات وسلامتها وتوافرها، بما يتماشى مع أفضل ممارسات الأمن السيبراني والمعايير التنظيمية.
فهم أعمق لواجهات برمجة التطبيقات المصرفية
تعمل واجهات البرمجة المصرفية وسيطًا يتيح للمطوّرين والشركات من الأطراف الثالثة الوصول إلى وظائف المصرف وبياناته بطريقة آمنة ومنضبطة. ويُعدّ هذا الوصول حاسمًا لإنشاء تطبيقات تتفاعل مباشرة مع أنظمة المصرف، مما يتيح مجموعة واسعة من الخدمات المالية دون الحاجة إلى البدء من الصفر.
الطيف المتنوع لأنواع واجهات برمجة التطبيقات المصرفية
تُصنَّف واجهات برمجة التطبيقات المصرفية عموماً إلى أربعة أنواع رئيسية، يخدم كل منها غرضاً مميزاً ويلبي احتياجات مالية متنوعة:
- واجهات برمجة التطبيقات المصرفية الأساسية: تركّز هذه الواجهات على العمليات المصرفية الجوهرية مثل الودائع والإقراض والمعاملات العابرة للحدود للمنشآت الصغيرة والمتوسطة. ومن خلال إتاحة الوصول إلى هذه الخدمات الأساسية، تمكّن واجهات برمجة التطبيقات المصرفية الأساسية تطبيقات التقنية المالية من دمج الوظائف المصرفية التقليدية بسلاسة.
- واجهات برمجة تطبيقات جاهزة للتوصيل والتشغيل (Plug & Play): صُمّمت هذه الواجهات للعمليات المالية مثل التداول والإجراءات المحاسبية، وتتضمن أيضًا خدمات المصادقة عبر OAuth. وقد صُمّمت لتسهل دمجها في الأنظمة القائمة، بما ييسّر سرعة اعتمادها وتنفيذها.
- واجهات برمجة التطبيقات الخاصة بالبطاقات والمحافظ والتحويلات: تشمل هذه الفئة إصدار البطاقات والمحافظ والعمليات متعددة العملات ومراقبة الاحتيال، وتُقدَّم غالبًا مع أدوات تطوير البرمجيات (SDK). وهي ضرورية للتطبيقات التي تتعامل مع المدفوعات وصرف العملات وتأمين المعاملات.
- واجهات برمجة التطبيقات الخاصة بخدمات التحصيل: تركّز هذه الواجهات على تحصيل المدفوعات، وتتيح المدفوعات عبر الهاتف المحمول وحلول الاتصال قريب المدى (NFC) وتحصيل مدفوعات البطاقات عبر الإنترنت وغيرها. وهي تؤدي دورًا مهمًا في توسيع القنوات التي يمكن للشركات من خلالها قبول المدفوعات.
REST مقابل SOAP: الأنماط المعمارية في واجهات برمجة التطبيقات المصرفية
في واجهات برمجة التطبيقات المصرفية، يسود نمطان رئيسيان للتواصل:
- REST (Representational State Transfer) هو أسلوب معماري: طلبات واستجابات عديمة الحالة عبر HTTP، تحمل عادةً بيانات بصيغة JSON. وهو خفيف الوزن وقابل للتوسع بسهولة، ويهيمن على واجهات الخدمات المصرفية المفتوحة الحديثة.
- أما SOAP (بروتوكول الوصول إلى الكائنات البسيط) فهو، في المقابل، بروتوكول رسمي قائم على XML ويتضمن معايير مدمجة للأمان (WS-Security) ومعالجة الأخطاء، ولا يزال شائع الاستخدام في عمليات التكامل القديمة مع الأنظمة المصرفية الأساسية.
يتيح كلا النموذجين مزايا متميزة، ويتوقف الاختيار بينهما على المتطلبات المحددة للخدمة المصرفية قيد التنفيذ.
تقف واجهات برمجة التطبيقات المصرفية في طليعة التحول الرقمي للقطاع المالي، إذ تشكّل جسرًا بين الخدمات المصرفية التقليدية وحلول التكنولوجيا المالية المبتكرة. وباعتماد هذه التطورات التقنية، لا تكتفي المصارف بتحسين كفاءتها التشغيلية وخدمة عملائها، بل تحافظ كذلك على قدرتها التنافسية في عالم يزداد رقمنةً. ومع استمرار تطور القطاع المالي، سيكون للاستخدام الاستراتيجي لواجهات برمجة التطبيقات المصرفية بلا شك دور حاسم في رسم مستقبله.
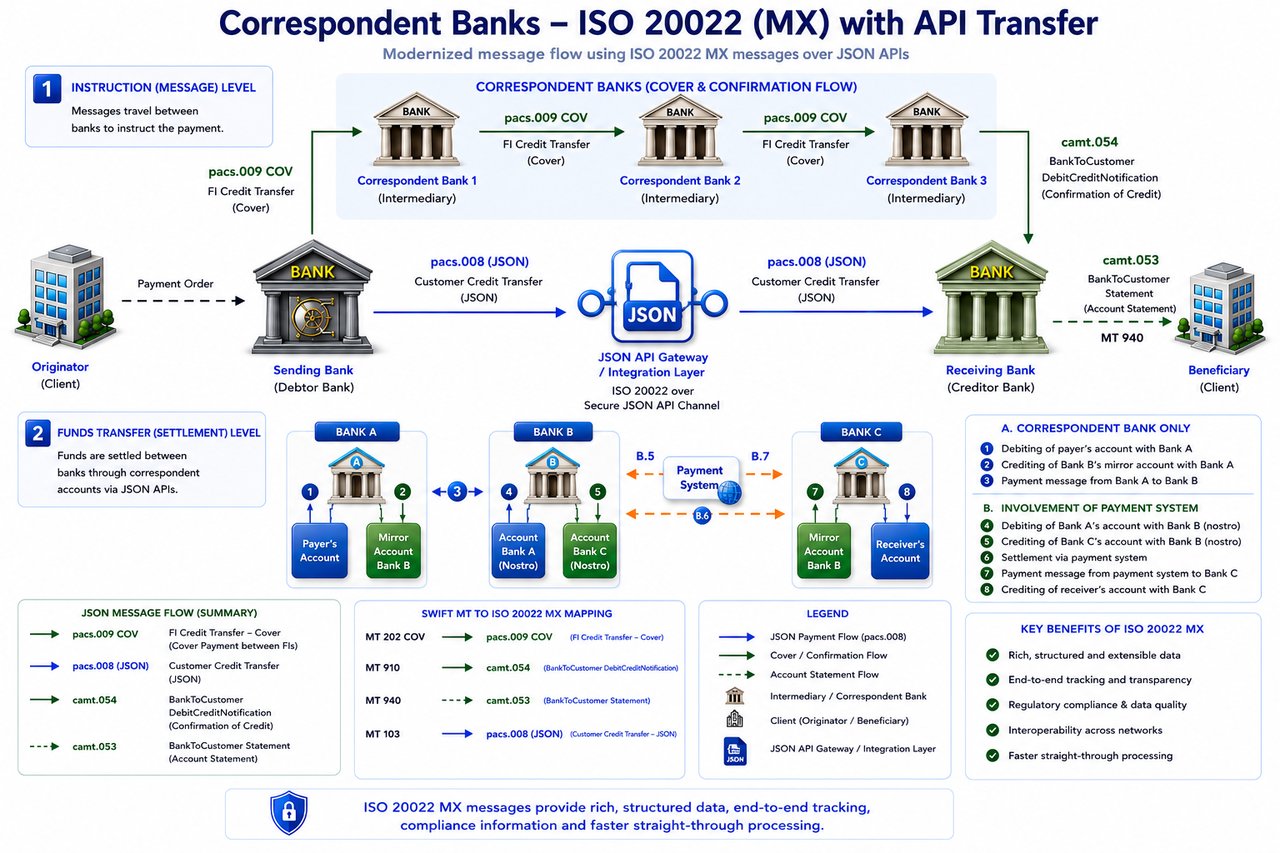
يعزّز التواصل القائم على واجهات برمجة التطبيقات (API) كفاءة العمليات المصرفية عبر تمكين تفاعل منظم بين الأنظمة. غير أن هذه الواجهات لا تشكّل آليات دفع مستقلة. فالبيانات المنقولة عبر API، بما فيها الطلبات والاستجابات بصيغة JSON، تمثّل تعليمات معاملات أو اتصالات بين الأنظمة، لا تسوية.
يظل تنفيذ أي تحويل يُبدأ عبر واجهة برمجة التطبيقات (API) مرهوناً بالمؤسسات المالية المعتمدة وبنية الدفع المعترف بها. ولا يؤكد وجود استجابة من واجهة برمجة التطبيقات أو مخرجات بيانات مهيكلة، بمفرده، أن الأموال قد حُوّلت.
JSON في بيئات الخدمات المصرفية القائمة على واجهات برمجة التطبيقات
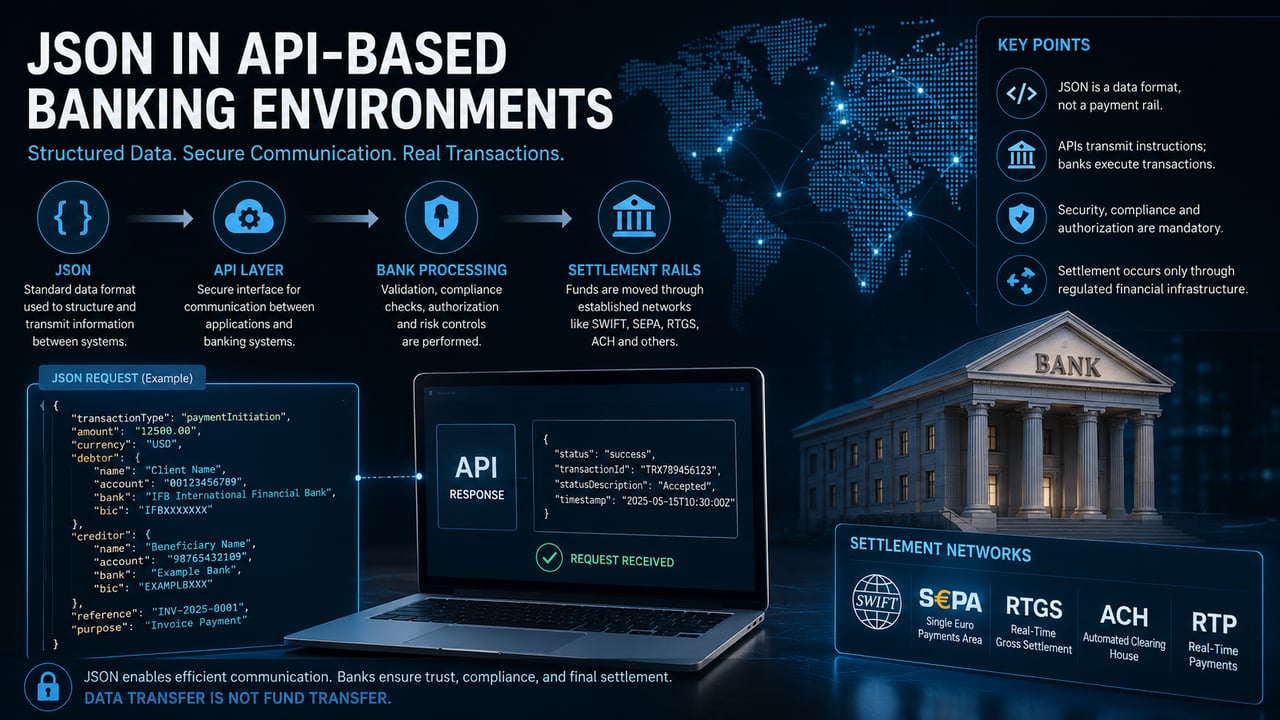
في البنية التحتية المصرفية الحديثة، يعمل JSON بوصفه صيغة بيانات موحّدة تُستخدم في طبقات الاتصال عبر واجهات برمجة التطبيقات (API). ودوره تقني بحت: فهو ينظّم المعلومات ويُرسلها بين الأنظمة. وهو لا ينفّذ المعاملات ولا يحتفظ بالقيمة ولا يحلّ محلّ الإجراءات المؤسسية.
في الخدمات المصرفية القائمة على واجهات برمجة التطبيقات (API)، يُستخدم JSON عادةً لترميز تعليمات الدفع وبيانات الحسابات والبيانات الوصفية للمعاملات واستجابات الأنظمة بصيغة قابلة للقراءة آليًا وقابلة للتشغيل البيني عبر المنصات. ويتيح ذلك للتطبيقات الخارجية وواجهات العملاء وأنظمة المصرف الداخلية التواصل بكفاءة ضمن بيئة خاضعة للرقابة.
عند بدء عملية دفع عبر واجهة برمجة التطبيقات (API)، قد تُرسَل التعليمات بصيغة JSON. غير أن التحويل الفعلي للأموال ينفذه المصرف بصورة منفصلة عبر قنوات الدفع المعتمدة مثل SWIFT أو SEPA أو RTGS أو غيرها من أنظمة التسوية المعترف بها. ولا تقوم صيغة JSON إلا بنقل التعليمات، ولا تنفّذ التحويل بذاتها.
الدور الوظيفي في معاملات واجهة برمجة التطبيقات (API)
من الناحية العملية، يعمل JSON بوصفه طبقة الربط بين تطبيقات جانب العميل والبنية التحتية المصرفية. وقد يتضمن طلب API نموذجي حقولاً منظمة مثل بيانات هوية المُرسِل وتفاصيل المستفيد وأرقام الحسابات والعملة والمبلغ والمراجع الخاصة بالمعاملة. ويجري النظام المتلقي التحقق من هذه البيانات ومعالجتها، ثم يحدد ما إذا كان بالإمكان المضي في المعاملة.
بمجرد التحقق من صحة التعليمات، تدخل بيئة المعالجة الداخلية للمصرف، حيث تُطبَّق فحوص الامتثال وضوابط المخاطر وإجراءات التفويض. وبعد استيفاء هذه الخطوات فقط تنتقل المعاملة إلى قناة التسوية المناسبة.
ومن ثمّ فإن JSON ليس سوى عنصر واحد ضمن دورة حياة أوسع للمعاملة. وهو لا يحلّ محل:
- التفويض المؤسسي
- التحقق من الامتثال
- التحقق على مستوى الحساب
- عمليات المقاصة والتسوية
الفصل بين البيانات والتسوية
يقع سوء فهم متكرر عند الخلط بين نقل البيانات وتحريك الأموال. فصيغة JSON، بوصفها صيغة بيانات، يمكنها أن تصف معاملة بالتفصيل، لكنها لا تستطيع إنشاء تلك المعاملة أو تسويتها. ووجود حمولة JSON، مهما بدت مكتملة، لا يُعدّ دليلًا على أن الأموال قد جرى تحويلها.
هذا التمييز بالغ الأهمية في السياقين التشغيلي والمتعلق بالمخاطر. ويجب أن ينعكس التحويل الصحيح في:
- دفتر الأستاذ لدى المؤسسة المُرسِلة
- دفتر الأستاذ لدى المؤسسة المستلِمة
- نظام التسوية الوسيط، حيثما انطبق
ومن دون هذه العناصر لا يكون قد تم أي تحويل، بصرف النظر عن أي تمثيل للبيانات.
التكامل مع واجهات برمجة التطبيقات المصرفية
في البيئات الخاضعة للتنظيم، يُدمج JSON عادةً ضمن أطر واجهات برمجة التطبيقات (API) الآمنة. وتفرض هذه الأطر المصادقة والتشفير والتحكم في الوصول، بما يضمن ألا يتمكن من بدء البيانات المالية أو استرجاعها إلا الجهات المخوّلة.
تشمل حالات الاستخدام النموذجية ما يلي:
- بدء الدفع عبر واجهات العملاء
- استرجاع سجلات المعاملات
- الاستفسار عن الأرصدة
- إدارة المستفيدين
- تحديثات فورية لحالة العملية
تعزز هذه الوظائف الكفاءة وقابلية التشغيل البيني، لكنها تظل معتمدة على البنية التحتية المصرفية الأساسية.
اعتبارات المخاطر
ولأن JSON مقروء للإنسان ويسهل نسخه، فإنه عرضة لإساءة الاستخدام عند تقديمه خارج بيئات خاضعة للرقابة. إذ يمكن إنشاء مستند JSON أو تعديله أو تزويره بسهولة. ولذلك لا يصلح دليلاً مستقلاً على إتمام معاملة.
في الممارسة المصرفية المهنية، يستند التحقق دائمًا إلى السجلات المؤسسية وأنظمة الدفع المعتمدة، لا إلى عرض بيانات قائم بذاته.
للاطلاع على معالجة أوسع للمخاطر المتصلة بالتحويلات، يُرجى الرجوع إلى: التوعية بمخاطر الاحتيال في التحويلات
التفسير المؤسسي
في إطار التشغيل لدى IFB، يُعترف بصيغة JSON بوصفها معيارًا تقنيًا يُستخدم في الاتصال عبر واجهات برمجة التطبيقات (API). ولا يُعترف بها بوصفها آلية دفع أو وسيلة تسوية.
يجب أن تُنفَّذ جميع المعاملات، أيًّا كانت طريقة بدئها، في نهاية المطاف عبر بنية تحتية مالية خاضعة للتنظيم. وقد تيسّر JSON عملية الاتصال، لكنها لا تغيّر الآليات الأساسية للعمل المصرفي.
الموقف الإجمالي
يعزز JSON كفاءة واجهات الخدمات المصرفية الرقمية من خلال تمكين تبادل البيانات المنظّمة. وتكمن فائدته في التواصل لا في التنفيذ. فتحويل العملات يظل وظيفة تضطلع بها المؤسسات المصرفية والأنظمة الخاضعة للتنظيم وعمليات التسوية. ويشكّل JSON قناةً لنقل المعلومات ضمن هذه البنية، لا بديلًا عنها.
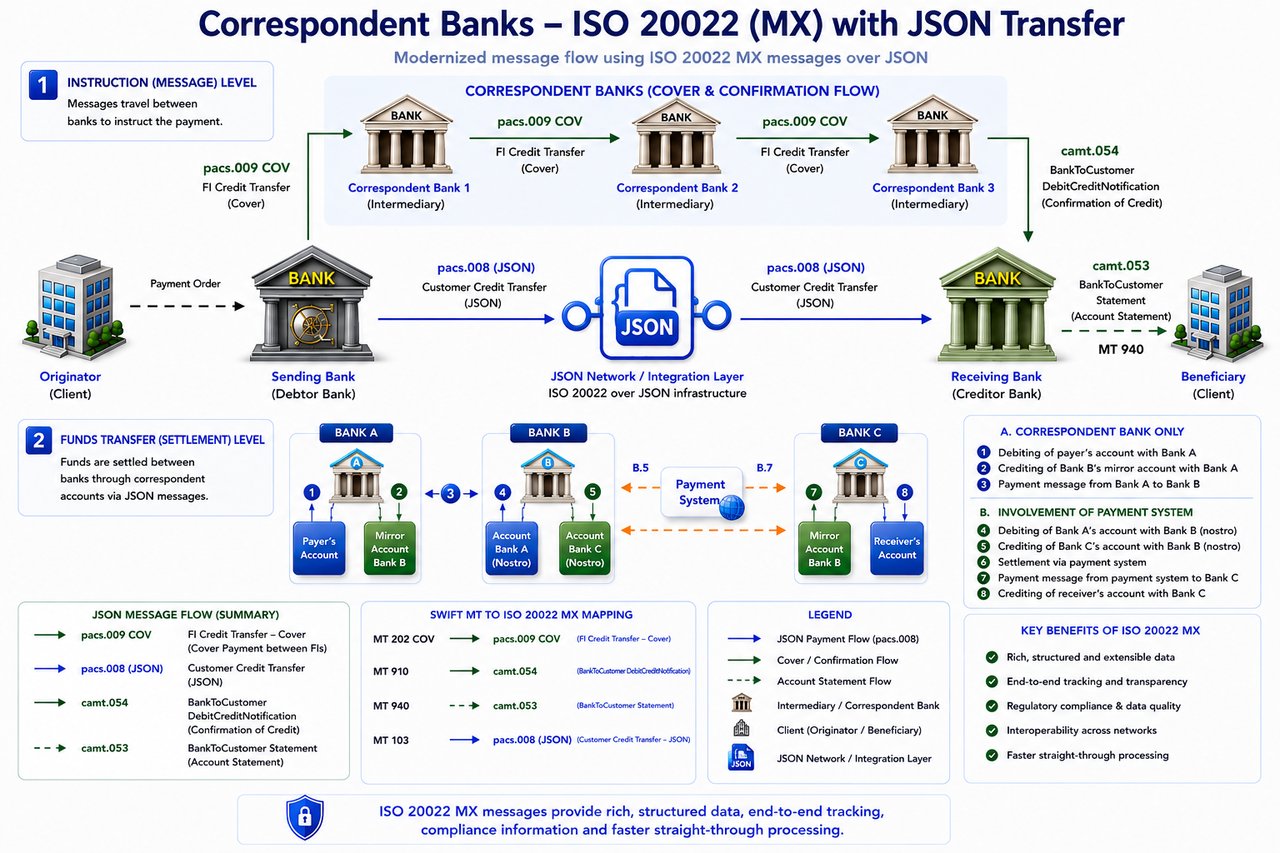
يجب تفسير المصطلحات المرتبطة بأساليب التحويل البديلة أو القديمة في سياق البنية التحتية المصرفية. فقد تصف هذه المصطلحات قنوات اتصال أو أساليب معالجة داخلية أو ممارسات تاريخية، لكنها لا تحل محل اشتراط توافر مؤسسات خاضعة للتنظيم وأنظمة دفع معترف بها وإجراءات تسوية رسمية.
أي تحويل، أيًّا كانت التسمية المستخدمة، لا بد أن تتم معالجته ومقاصته وتسويته في نهاية المطاف داخل النظام المالي القائم.



الخطوة التالية
اطلب لقاءً تعريفياً
أخبرونا في بضعة أسطر من أنتم وما الذي تفكرون فيه. يصل استفساركم مباشرة إلى المصرف ويُعامَل بسرية.
هل تفضّل التحدث مباشرةً؟ احجز اجتماعًا مرئيًا عن بُعد مدته 30 دقيقة.
تبادل المفاتيح
إجراءات تبادل المفاتيح للمؤسسات المالية
- إذا كانت مؤسستكم المالية الموقرة تعتزم الإرسال إلينا عبر واجهة برمجة التطبيقات (API)، فنرجو التكرم بتنزيل الإرشادات الواردة في إجراء التحقق من مفتاح API والالتزام بها بدقة هنا.
- لإنشاء رمز AES الناتج الديناميكي (المفتاح) لتعليمات API الخاصة بك، يُرجى النقر هنا.
- سنوفر لكم نص الواجهة البرمجية (API): مثال
إذا رغبتم في معرفة المزيد عن كيفية تحويل الأموال أو الأصول إلى حساباتكم لدينا، يُرجى التواصل مع Marie Mayer.