
Альтернативные способы перевода
Переводы через API и JSON

Активация сервисов API и JSON в IFB
Услуги API будут активированы по запросу клиента при условии, что его счёт находится в надлежащем состоянии:
- Он поддерживает минимальный остаток,
- демонстрирует стабильные финансовые результаты на протяжении ряда лет, и
- соответствует законной хозяйственной деятельности.
Кроме того, на счёте должно находиться
- отсутствие неурегулированных вопросов в сфере комплаенс и
- все операции должны соответствовать международным финансовым нормам.
Окончательная активация осуществляется после внутренней проверки и одобрения нашей службой комплаенс и управления рисками.
Сообщение — это не деньги
Почему ни одно сообщение SWIFT, телекс или сервер не перемещают средства без расчётов — за 90 секунд.
Проверить документ с помощью VL1 →Получили платёжное сообщение, квитанцию или подтверждение? Отправьте их на проверку, прежде чем на них полагаться.
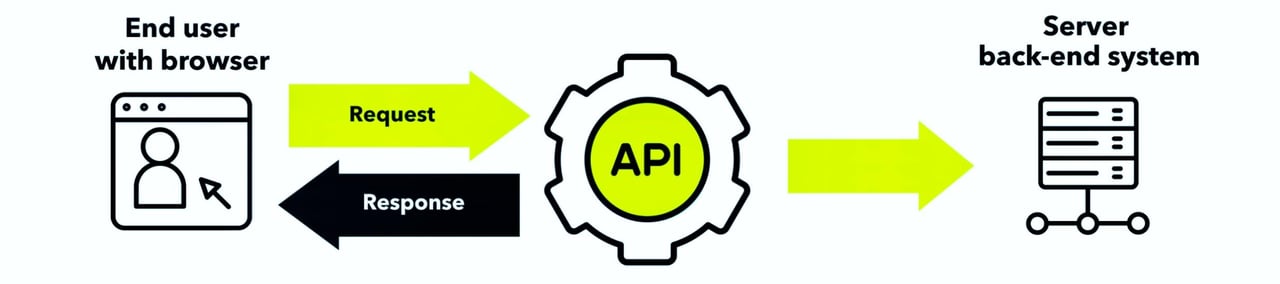
Наши API-сервисы
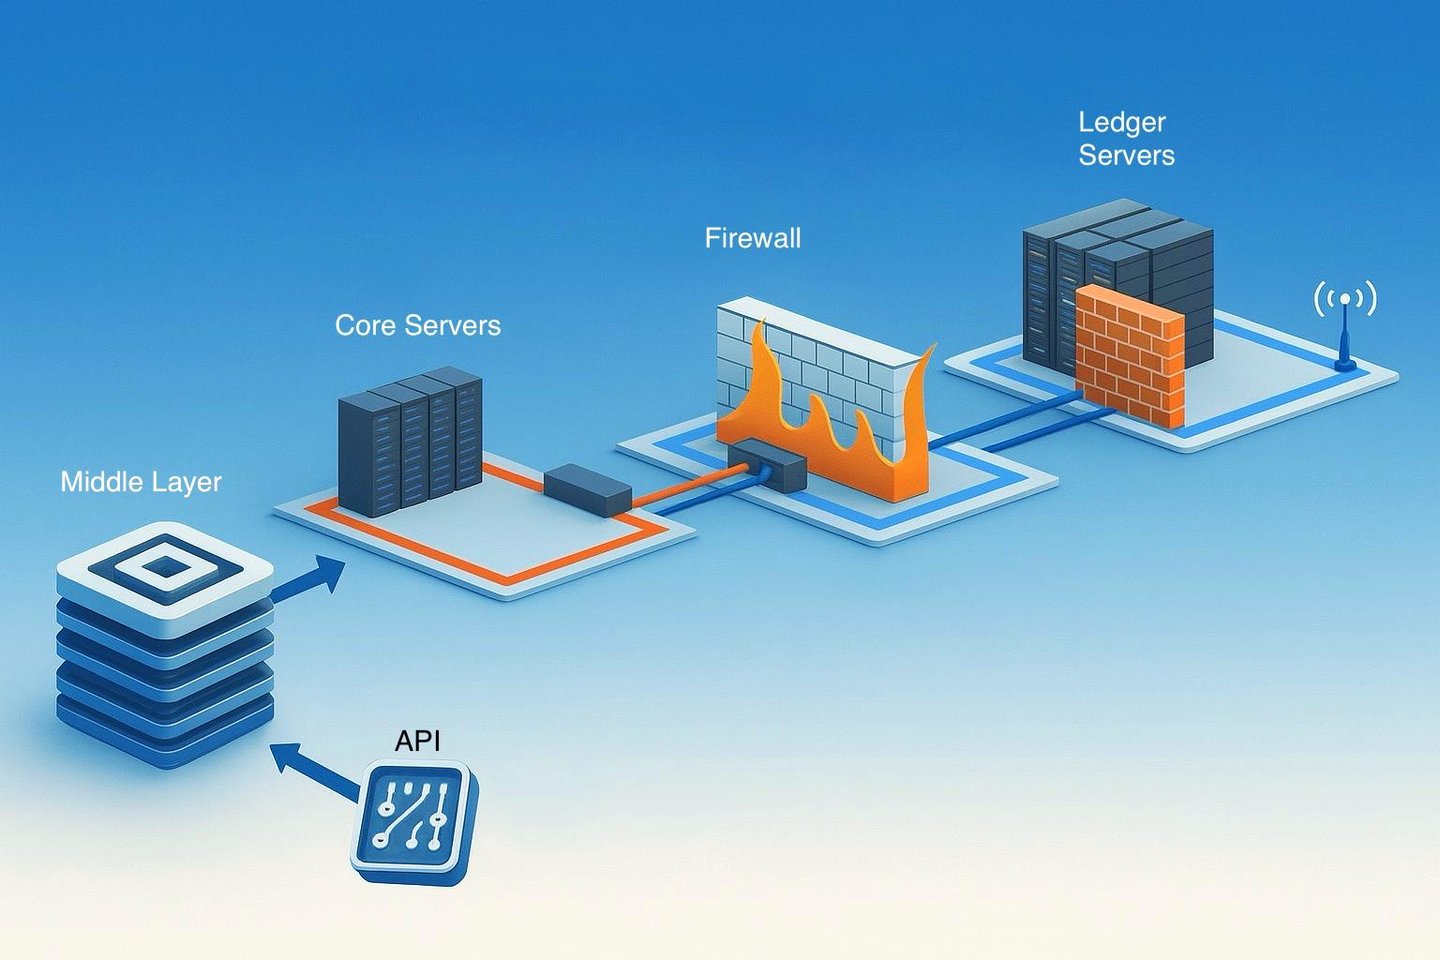
При API-переводах подключения строго ограничены внешними серверами банка или, в отдельных случаях, основными серверами, предназначенными для особого взаимодействия с клиентами. Однако эти системы никогда не связаны напрямую с серверами главной книги банка, на которых хранятся фактические финансовые записи. Такое разделение обеспечивает полную изоляцию серверов главной книги, защищая активы банка и сохраняя целостность всех финансовых операций в защищённом контуре банковской системы.
Руководство по подключению к нашим API-сервисам приведено в конце этой страницы (Процедура обмена ключами для финансовых учреждений).
Наши услуги API (и JSON)
Мы предоставляем услуги API избранному кругу клиентов — состоятельным частным лицам и зарекомендовавшим себя корпоративным структурам, уделяя особое внимание деликатности, конфиденциальности и институциональной добросовестности.
Все операции через API проводятся исключительно между банками, полностью интегрированными в международную банковскую систему, что обеспечивает не только защищённый обмен аутентифицированными сообщениями API, но и эффективные и своевременные расчёты. Контрагенты, не имеющие такой интеграции, могут быть способны передавать сообщения, однако по своей природе не могут завершить финансовый расчёт.
При переводах через API средства невозможно «скачать» с серверов бухгалтерской книги банка, поскольку эти системы всегда полностью изолированы от внешнего доступа. В отличие от цифровых файлов, хранящихся в облаке, на любом обычном сервере или компьютере, средства всегда должны передаваться в рамках защищённой и регулируемой структуры глобальной банковской системы, что обеспечивает как их целостность, так и соответствие каждой операции установленным требованиям.
По нашим наблюдениям, более 77% представляемых нам API-операций исходят от небанковских организаций либо от банков, не имеющих возможности отправлять средства.
В отличие от этого, мы готовы совершать операции без ограничений по сумме при единственном условии — тщательной проверки инициирующего учреждения и его подтверждённой способности осуществить расчёт.

API (программный интерфейс приложения)
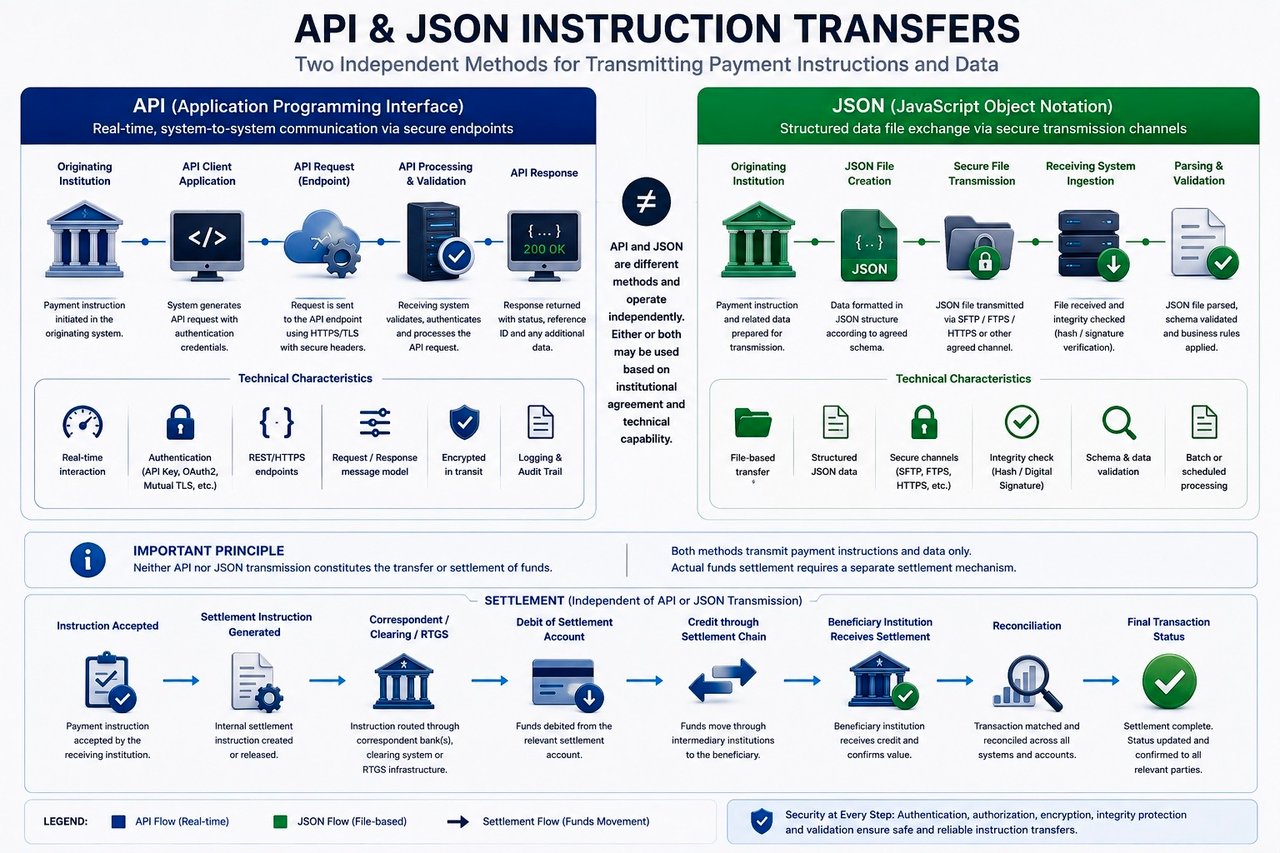
Вопреки распространённому представлению, API сам по себе не переводит средства. Он служит сложным каналом связи — интерфейсом — между различными программными системами банка либо между клиентом и серверной частью банка, не связанной с ядром банковской системы. Его функция состоит в передаче запросов и команд цифровой инфраструктуре банка посредством программного соединения.
- Передача запросов и команд, получение информации: по своей сути API в банковском секторе не выполняет финансовые операции напрямую. Он служит посредником, передающим запросы от внешних приложений во внешний контур банковских систем. Например, когда через API направляется инструкция на инициирование операции, API лишь передаёт этот запрос в системы обработки операций банка. Фактическое движение средств затем организуется внутренними механизмами банка, опирающимися на строгие протоколы безопасности и комплаенс, во взаимодействии с банками-корреспондентами, системами RTGS или RTP.
- Обеспечение защищённого взаимодействия: Важнейшая функция банковского API — обеспечение защищённого и эффективного взаимодействия между внешними приложениями и внутренними системами банка. Оно включает как передачу запросов на проведение операций, так и получение информации по счетам. Благодаря передовым средствам шифрования и аутентификации API гарантируют, что такое взаимодействие остаётся защищённым и доступным только уполномоченным лицам. Эту роль можно сравнить с высокозащищённой и эффективной почтовой службой, обеспечивающей точную и конфиденциальную доставку сообщений между двумя сторонами.
- Расширение возможностей банковских услуг: Хотя прямой перевод средств не входит в сферу действия API, они играют важную роль в повышении доступности и функциональности банковских услуг. Обеспечивая обмен командами и информацией, API позволяют сторонним приложениям предлагать широкий спектр услуг, связанных с банковской деятельностью. Это включает предоставление доступа в режиме реального времени к остаткам на счетах и истории операций, а также инициирование операций, которые затем обрабатываются собственными системами банка.
- Соблюдение нормативных требований и целостность данных: При выполнении своих функций банковские API придерживаются строгих регуляторных стандартов, призванных защитить данные потребителей и обеспечить целостность финансовых операций. Они действуют в границах правовых и регуляторных рамок, таких как PSD2 в Европе, которые предписывают безопасный и стандартизированный обмен финансовыми данными. Тем самым API вносят вклад в экосистему цифрового банкинга не как прямые посредники при переводе средств, а как защищённые каналы для инициирования операций и получения доступа к финансовой информации.
- Повышенная масштабируемость: API позволяют банкам и финтех-компаниям легко масштабировать свою деятельность за счёт интеграции с внешними сервисами и системами.
- Улучшенный клиентский опыт: Используя API, финансовые учреждения могут предлагать более персонализированное и удобное банковское обслуживание, отвечающее меняющимся ожиданиям клиентов, ориентированных на цифровые технологии.
- Операционная эффективность: API способствуют автоматизации рутинных задач, сокращая количество ручных ошибок и повышая эффективность банковских операций
- Инновации и сотрудничество: Открытость API стимулирует инновации, обеспечивая взаимодействие банков, финтех-стартапов и других поставщиков финансовых услуг.
Суть API в банковской сфере заключается не в непосредственном переводе средств, а в роли сложного программного посредника, который передаёт запросы и получает информацию. Именно благодаря такому защищённому и структурированному обмену данными API обогащают цифровую банковскую среду, обеспечивая широкий спектр услуг при соблюдении высочайших стандартов безопасности и регуляторных требований.
Внешние API
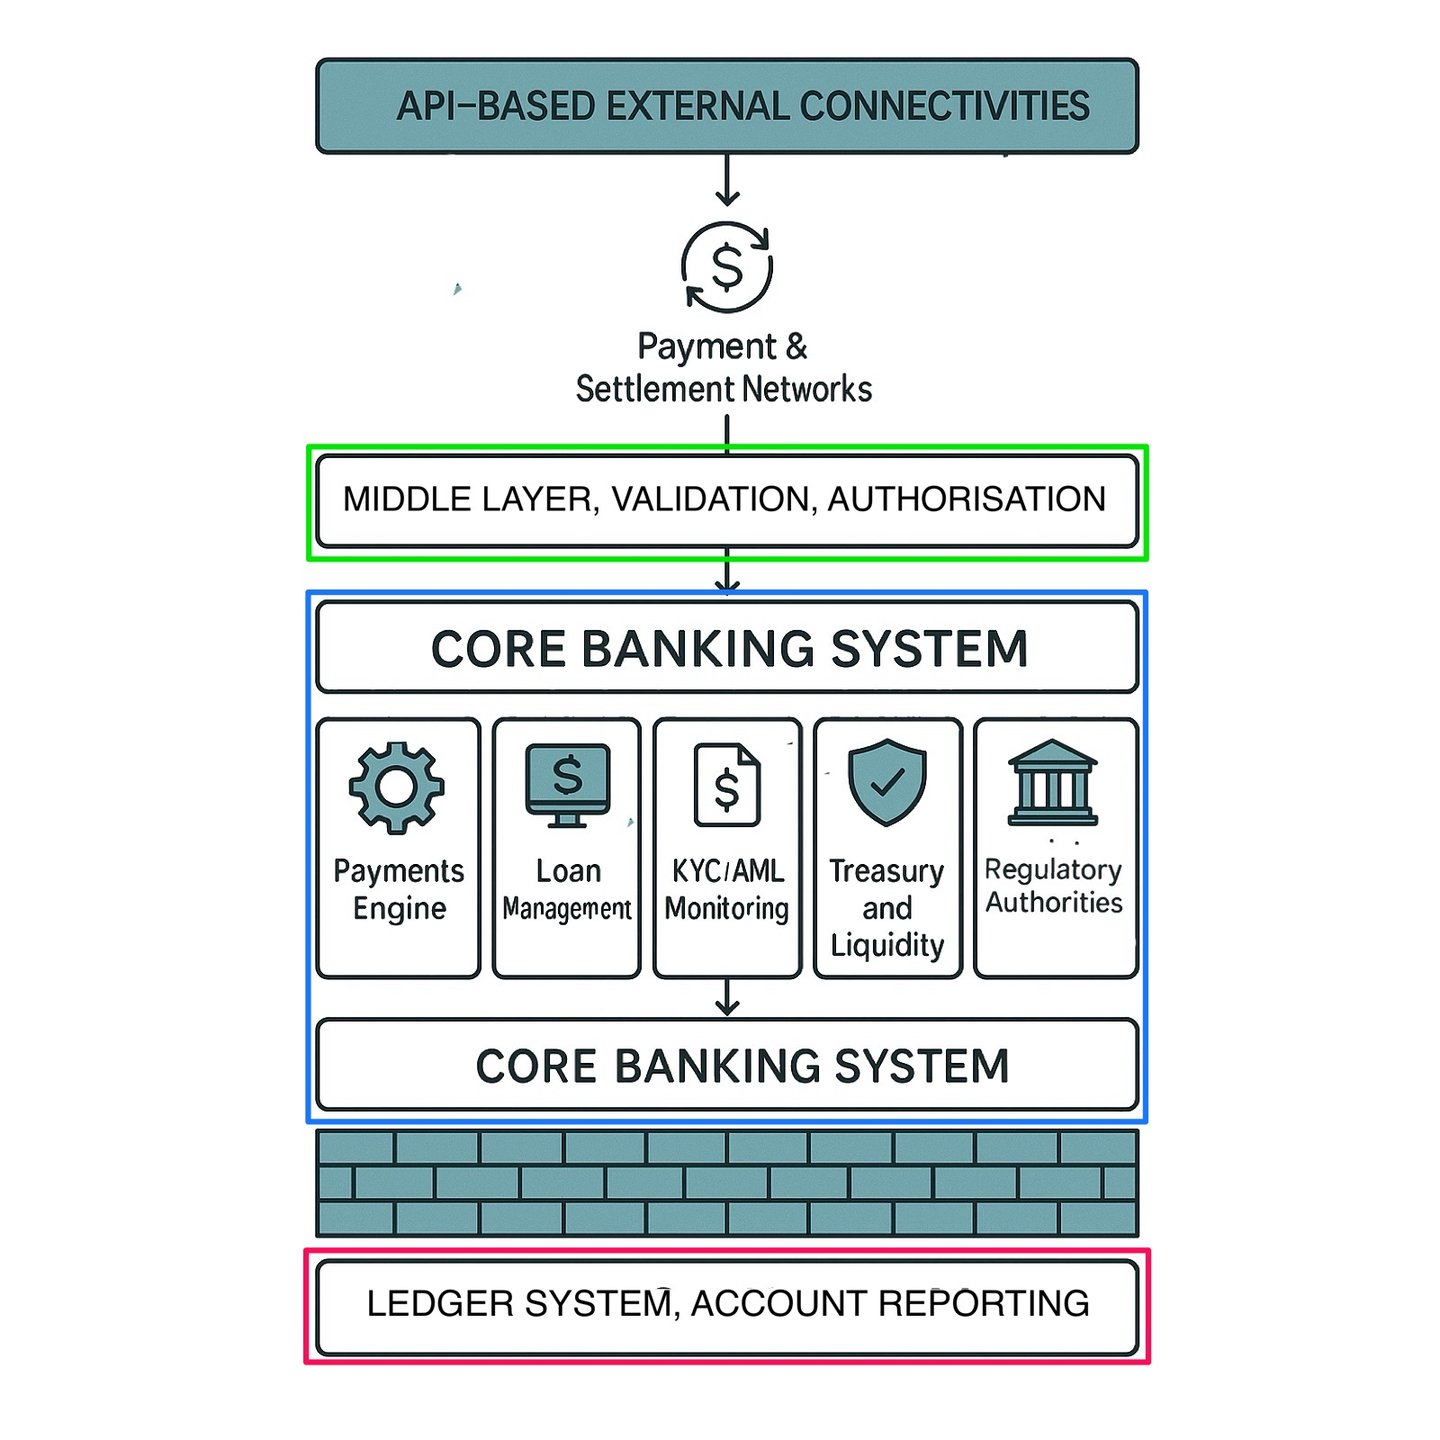
Внешние API в банковской среде намеренно отделены от основной системы и тем более от учётной системы банка, что обусловлено строгими требованиями безопасности, присущими финансовым учреждениям. Такое опосредованное подключение имеет ряд веских причин, связанных с защитой конфиденциальной информации и операционной целостности ключевых функций банка:
1. Изоляция конфиденциальных данных
Основная система содержит наиболее чувствительные и существенные данные о клиентах и процессах банка, такие как записи и финансовые сведения о клиентах, а система главной книги содержит все остатки по счетам и записи об операциях. Прямой доступ внешних систем к основным банковским системам или системам главной книги через API мог бы существенно повысить риск утечек данных и манипулирования данными и записями. Ограничивая взаимодействие через API промежуточным уровнем или периферийной системой, банки могут контролировать и проверять доступ к данным и предотвращать непреднамеренные или несанкционированные утечки данных.
2. Минимизация поверхности атаки
Предоставление внешним API возможности прямого подключения к автоматизированной банковской системе или системе главной книги создало бы дополнительную точку входа и увеличило бы поверхность атаки, которой могут воспользоваться злоумышленники. Чем больше точек подключения ведёт непосредственно к главной книге, тем выше риск того, что злоумышленники смогут нарушить защиту системы. Косвенные подключения, как правило через промежуточный программный уровень или API-шлюз, выполняют роль защитного буфера: они проверяют и фильтруют запросы на доступ и обрабатывают их в контролируемом и отслеживаемом режиме.
3. Усиленный контроль доступа
Направляя внешние API-передачи через промежуточный уровень, банки могут внедрять дополнительные механизмы контроля доступа, включая ограничение частоты запросов, аутентификацию и проверку полномочий. Эта промежуточная система проверяет подлинность и правомерность каждого запроса, прежде чем передавать проверенные данные или инструкции в основную систему внутри внутреннего банковского контура. Она обеспечивает соблюдение строгих политик доступа и гарантирует, что от основной системы к системе главной книги передаются только прошедшие проверку запросы.
4. Обеспечение целостности данных
Прямой доступ внешних API мог бы создать риски для целостности данных. Если бы внешние системы взаимодействовали с реестром напрямую, даже незначительные ошибки или непреднамеренные действия могли бы нарушить непротиворечивость и точность данных. Промежуточный программный уровень выполняет валидацию, преобразуя запросы API и подтверждая их корректность и уместность до того, как они достигнут реестра. Такое контролируемое взаимодействие необходимо для сохранения стабильности и достоверности финансовых записей.
5. Соблюдение регуляторных требований и аудит
Банки работают в условиях строгих регуляторных требований, которые предписывают жёсткие меры безопасности, особенно в отношении доступа к данным и их обработки. Обработка внешних API-запросов через косвенную, контролируемую систему упрощает соблюдение требований, поскольку чётко разграничивает реестр и внешние системы. Это позволяет вести подробный журнал и аудит каждой транзакции, обеспечивая полную прослеживаемость и подотчётность любого внешнего взаимодействия без раскрытия конфиденциальных данных реестра.
6. Снижение системных рисков
Если бы внешние API подключались непосредственно к системе главной книги, любая уязвимость или эксплойт в этих API могли бы напрямую повлиять на основные финансовые записи учреждения. Опосредованный доступ помогает ограничить и снизить риски, позволяя изолировать главную книгу в случае нарушения безопасности или сбоя в работе внешнего API. Выстраивая подключения опосредованно, банки обеспечивают сохранность, работоспособность и устойчивость критически важных систем даже при возникновении проблем во внешних системах.
Коротко
Модель непрямого подключения с использованием промежуточного программного обеспечения или API-шлюза обеспечивает защиту учётной системы банка от потенциальных угроз, связанных с внешними соединениями, и при этом допускает безопасный контролируемый обмен данными с уполномоченными третьими сторонами. Такая многоуровневая архитектура безопасности обеспечивает конфиденциальность, целостность и доступность данных в соответствии с передовыми практиками кибербезопасности и регуляторными стандартами.
Подробнее о банковских API
Банковские API выступают посредниками, позволяя сторонним разработчикам и компаниям получать доступ к функциям и данным банка безопасным и контролируемым образом. Такой доступ имеет решающее значение для создания приложений, способных напрямую взаимодействовать с банковскими системами, что делает возможным предоставление множества финансовых услуг без необходимости создавать всё заново.
Разнообразие типов банковских API
Банковские API подразделяются на четыре основных типа, каждый из которых служит особым целям и отвечает различным финансовым потребностям:
- Базовые банковские API: эти API ориентированы на основные банковские операции, такие как приём вкладов, кредитование и трансграничные операции для малого и среднего бизнеса. Предоставляя доступ к этим базовым услугам, базовые банковские API позволяют финтех-приложениям органично встраивать традиционные банковские функции.
- Готовые к использованию API: предназначенные для финансовых операций, таких как торговля и учётные процедуры, эти API также включают услуги аутентификации через OAuth. Они разработаны для лёгкой интеграции в существующие системы, что способствует быстрому внедрению и запуску.
- API для карт, кошельков и переводов: эта категория охватывает эмиссию карт, кошельки, мультивалютные операции и мониторинг мошеннических операций; такие решения часто поставляются с наборами для разработки программного обеспечения (SDK). Они крайне важны для приложений, связанных с платежами, обменом валют и защитой операций.
- Эквайринговые API: ориентированные на приём платежей, эти API обеспечивают мобильные платежи, решения на базе бесконтактной связи ближнего радиуса действия (NFC), онлайн-эквайринг по картам и многое другое. Они играют существенную роль в расширении каналов, через которые компании могут принимать платежи.
REST и SOAP: архитектурные стили банковских API
В банковских API преобладают две основные коммуникационные парадигмы:
- REST (Representational State Transfer) — архитектурный стиль: запросы и ответы без сохранения состояния по протоколу HTTP, как правило, в формате JSON. Он отличается лёгкостью и хорошей масштабируемостью и преобладает в современных интерфейсах открытого банкинга.
- SOAP (Simple Object Access Protocol), напротив, — формальный протокол на основе XML со встроенными стандартами безопасности (WS-Security) и обработки ошибок, по-прежнему распространённый в более старых интеграциях с основными банковскими системами.
Обе парадигмы обладают собственными преимуществами, и выбор между ними зависит от конкретных требований к внедряемой банковской услуге.
Банковские API находятся в авангарде цифровой трансформации финансового сектора, обеспечивая связь между традиционными банковскими услугами и инновационными финтех-решениями. Внедряя эти технологические достижения, банки не только повышают операционную эффективность и качество обслуживания клиентов, но и сохраняют конкурентоспособность в условиях всё более цифровой экономики. По мере дальнейшего развития финансовой отрасли стратегическое использование банковских API, несомненно, будет играть ключевую роль в формировании её будущего.
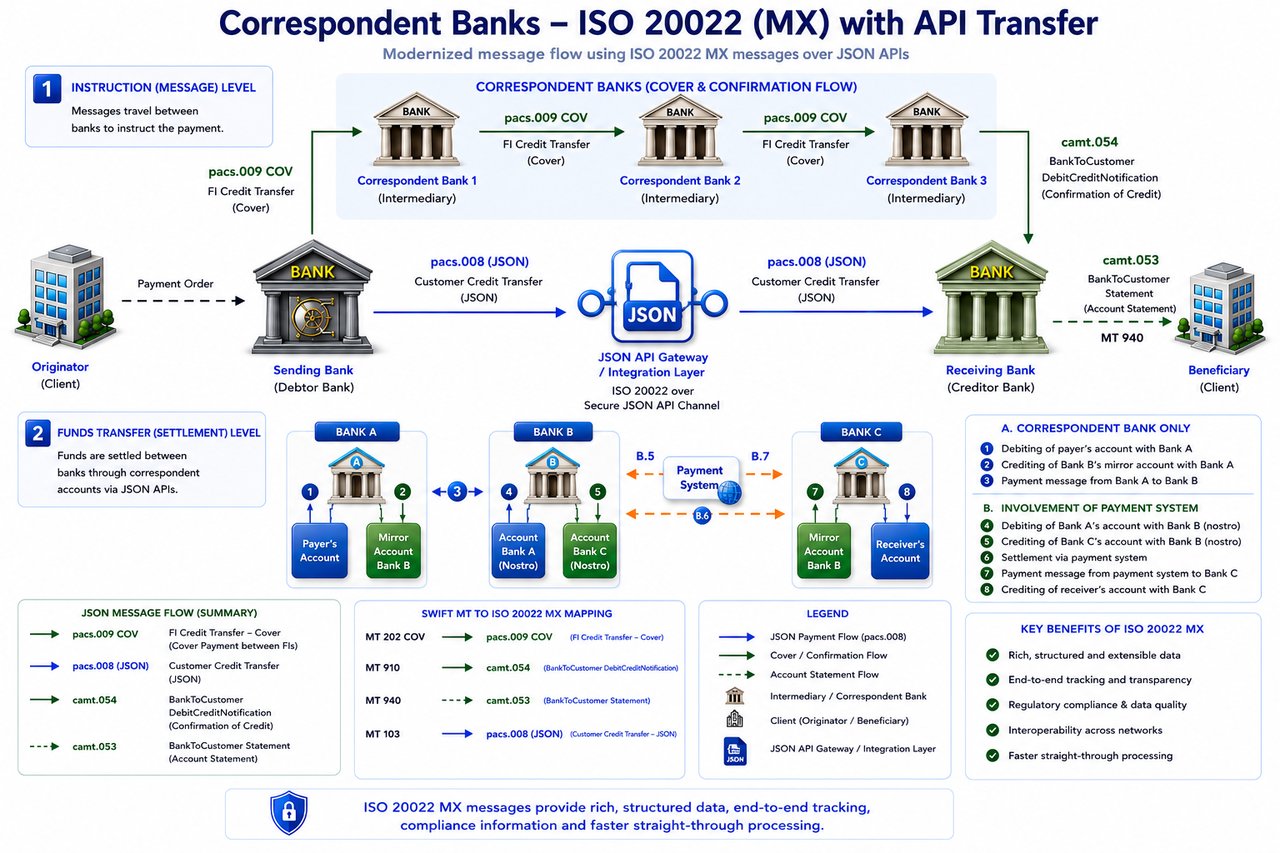
Взаимодействие на основе API повышает эффективность банковских операций, обеспечивая структурированный обмен данными между системами. Однако API не являются самостоятельными платёжными механизмами. Данные, передаваемые через API, включая запросы и ответы в формате JSON, представляют собой платёжные инструкции или служебные сообщения систем, но не расчёт.
Исполнение любого перевода, инициированного через API, по-прежнему зависит от уполномоченных финансовых учреждений и признанной платёжной инфраструктуры. Наличие ответа API или структурированных выходных данных само по себе не подтверждает, что средства были переведены.
JSON в банковских средах на основе API
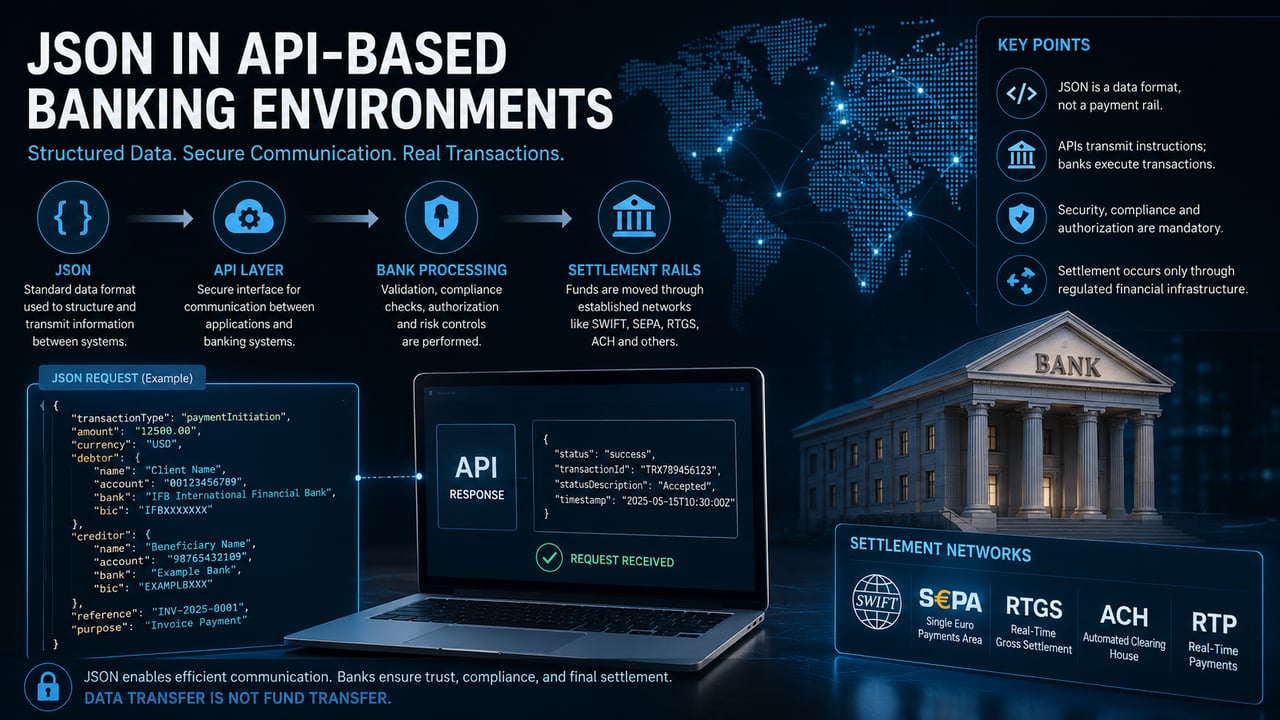
В современной банковской инфраструктуре JSON используется как стандартизированный формат данных на уровне взаимодействия через API. Его роль носит исключительно технический характер: он структурирует информацию и обеспечивает её передачу между системами. JSON не исполняет операции, не аккумулирует стоимость и не заменяет институциональные процедуры.
В банковской деятельности на основе API формат JSON, как правило, используется для кодирования платёжных инструкций, данных по счетам, метаданных операций и ответов систем в виде, который одновременно машиночитаем и совместим на разных платформах. Это позволяет внешним приложениям, клиентским интерфейсам и внутренним банковским системам эффективно взаимодействовать в контролируемой среде.
Когда платёж инициируется через API, распоряжение может передаваться в формате JSON. Однако фактический перевод средств осуществляется банком отдельно, через устоявшиеся платёжные каналы, такие как SWIFT, SEPA, RTGS или другие признанные расчётные системы. JSON лишь передаёт распоряжение; сам перевод он не осуществляет.
Функциональная роль в транзакциях через API
На практике JSON служит интерфейсным уровнем между клиентскими приложениями и банковской инфраструктурой. Типичный API-запрос может содержать структурированные поля, такие как идентификационные данные отправителя, данные бенефициара, номера счетов, валюта, сумма и референсные номера операции. Эти данные проверяются и обрабатываются принимающей системой, которая затем определяет, может ли операция быть продолжена.
После проверки распоряжение поступает во внутреннюю среду обработки банка, где к нему применяются проверки по линии комплаенс, меры контроля рисков и процедуры авторизации. Только после этих этапов операция передаётся в соответствующий канал расчётов.
Таким образом, JSON является лишь одним из компонентов более широкого жизненного цикла транзакции. Он не заменяет:
- институциональное разрешение
- проверка на соответствие требованиям комплаенс
- проверка на уровне счёта
- процедуры клиринга и расчётов
Разделение данных и расчётов
Распространённое заблуждение возникает, когда передачу данных отождествляют с движением средств. JSON как формат данных может подробно описывать операцию, но не способен ни создать её, ни осуществить расчёты по ней. Наличие полезной нагрузки в формате JSON, сколь бы полной она ни казалась, не является доказательством того, что средства были переведены.
Это различие имеет принципиальное значение как в операционном аспекте, так и с точки зрения рисков. Действительный перевод должен быть отражён:
- бухгалтерская книга отправляющего учреждения
- реестр получающего учреждения
- промежуточная расчётная система, где применимо
Без этих элементов передача не состоялась, независимо от любого представления данных.
Интеграция с банковскими API
В регулируемой среде JSON, как правило, используется в рамках защищённых API-платформ. Такие платформы обеспечивают аутентификацию, шифрование и контроль доступа, гарантируя, что инициировать операции или получать финансовые данные могут только уполномоченные субъекты.
Типичные случаи использования:
- инициирование платежей через клиентские интерфейсы
- получение истории операций
- запросы остатка по счёту
- управление бенефициарами
- обновление статуса в режиме реального времени
Эти функции повышают эффективность и совместимость систем, но по-прежнему зависят от базовой банковской инфраструктуры.
Факторы риска
Поскольку формат JSON удобочитаем и легко воспроизводим, его использование за пределами контролируемой среды сопряжено с риском злоупотреблений. Документ JSON можно без труда составить, изменить или сфальсифицировать. Поэтому он не может служить самостоятельным подтверждением совершённой операции.
В профессиональной банковской практике проверка всегда опирается на институциональные записи и признанные платёжные системы, а не на автономные представления данных.
Более подробно о рисках, связанных с переводами, см.: «Риски переводов: осведомлённость о мошенничестве»
Институциональная интерпретация
В операционной структуре IFB JSON признаётся техническим стандартом, используемым при взаимодействии через API. Он не признаётся ни платёжным механизмом, ни способом расчётов.
Все операции, независимо от способа их инициирования, в конечном счёте должны исполняться через регулируемую финансовую инфраструктуру. JSON может облегчать обмен сообщениями, но не изменяет базовую механику банковских операций.
Сводная позиция
JSON повышает эффективность цифровых банковских интерфейсов, обеспечивая структурированный обмен данными. Его ценность заключается в передаче информации, а не в исполнении операций. Валютный перевод по-прежнему остаётся функцией банковских учреждений, регулируемых систем и процессов расчётов. JSON служит каналом передачи информации внутри этой структуры, а не заменяет её.
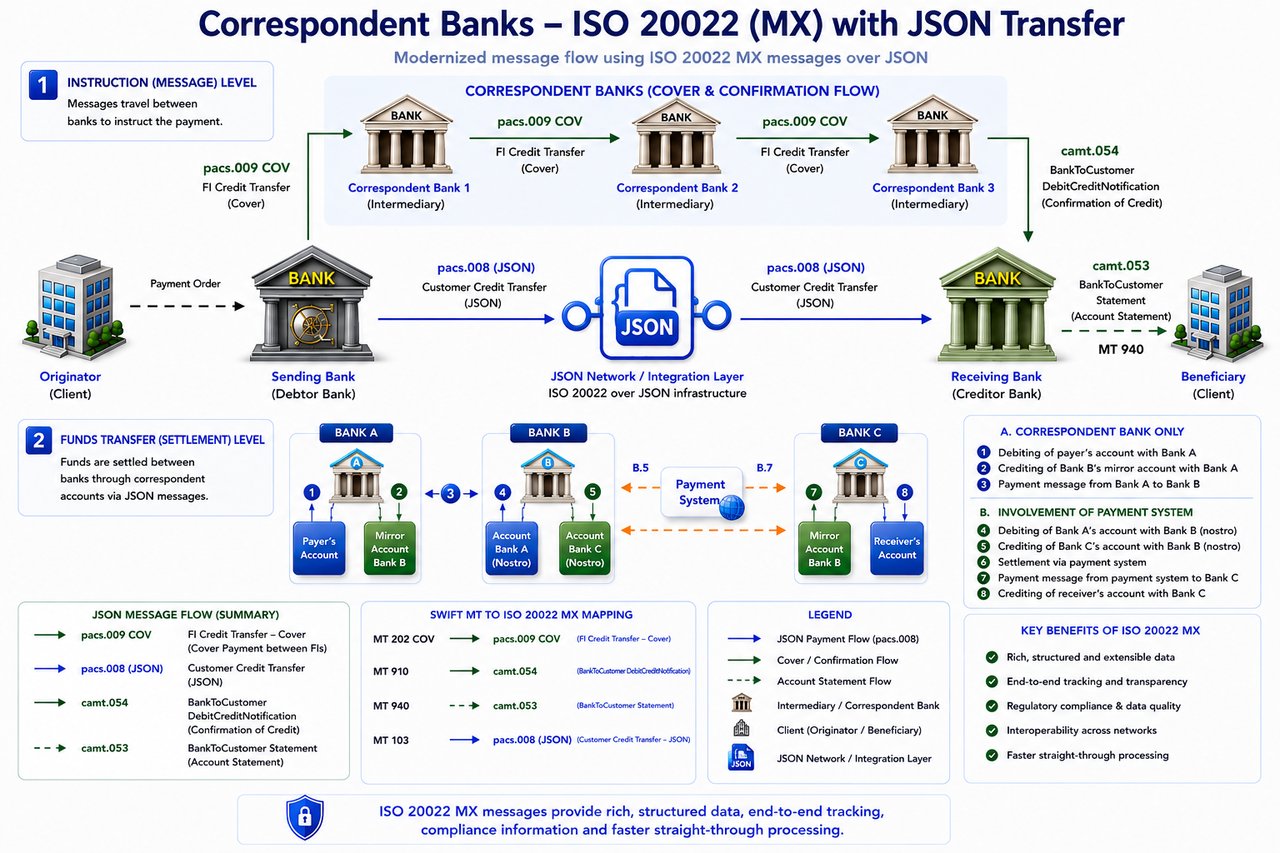
Терминологию, связанную с альтернативными или устаревшими способами перевода средств, следует толковать в контексте банковской инфраструктуры. Такие термины могут описывать каналы связи, внутренние методы обработки или исторические практики, однако они не отменяют требования об участии регулируемых учреждений, признанных платёжных систем и формальных расчётных процедур.
Любой перевод, независимо от используемой терминологии, должен в конечном итоге быть обработан, пройти клиринг и сверку в рамках действующей финансовой системы.



Следующий шаг
Запросить представление
Расскажите нам в нескольких строках, кто Вы и что Вы планируете. Ваше обращение поступает непосредственно в банк и рассматривается конфиденциально.
Предпочитаете поговорить? Забронируйте 30-минутную видеоконференцию.
Обмен ключами
Процедура обмена ключами для финансовых институтов
- Если Ваше уважаемое финансовое учреждение намерено направлять нам данные через API, просим Вас загрузить и неукоснительно соблюдать правила, изложенные в Процедуре проверки ключа API, здесь.
- Чтобы сгенерировать динамический выходной код AES (ключ) для Вашей API-инструкции, нажмите здесь.
- Скрипт API будет предоставлен нами: Пример
Если Вы хотите узнать больше о порядке перевода средств или активов на Ваши счета в нашем банке, пожалуйста, свяжитесь с Marie Mayer.