자금세탁방지(AML) 및 고객확인(KYC) 정책
승인: 경영이사회
1. 목적 및 적용 범위
본 정책은 International Finance Bank LTD(IFB)의 자금세탁방지(AML) 및 고객확인(KYC) 컴플라이언스 체계를 규정합니다. 본 정책은 다음을 포함하되 이에 국한되지 않는 국내외 규정의 준수를 보장합니다.
- EU 자금세탁방지 지침(5AMLD, 6AMLD) 및 2027년 7월 10일부터 시행되는 자금세탁방지 규정(EU) 2024/1624
- 코모로 연합 앙주앙의 자금세탁방지 법령(자금세탁(방지)법 008/2005 포함)
- 국제자금세탁방지기구(FATF) 권고사항
- 관련 스위스, 리히텐슈타인 및 국제 기준
본 정책은 IFB를 대리하여 행위하는 모든 임직원, 컨설턴트, 중개인 및 서비스 제공자에게 적용됩니다.
2. 목표
본 정책의 목적은 다음과 같습니다.
- 금융 범죄를 위한 회사 인프라의 오용을 방지합니다.
- 위험 기반 접근 방식에 따라 고객의 신원을 식별하고 확인합니다.
- 의심스러운 활동을 모니터링하고 조사하며 보고합니다.
- 규제 당국 및 거래 상대방을 위한 방어 가능한 감사 추적 체계를 구축합니다.
- 자금세탁 및 테러자금조달에 대한 무관용 문화를 견지합니다.
3. 고객 실사(CDD)
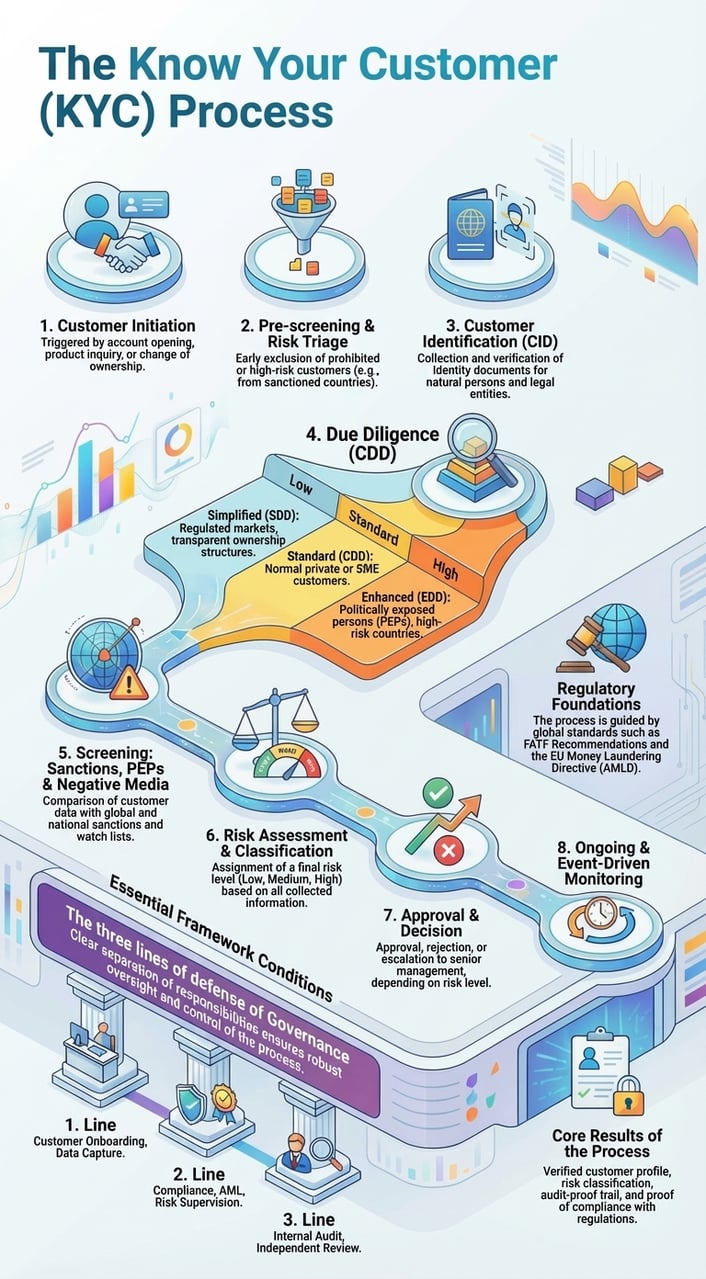
IFB는 고객을 자연인, 법인, 중개인(예: 수탁자, 대리인, 명의 이사)의 세 가지 주요 유형으로 분류합니다. 다음과 같은 CDD 의무가 적용됩니다.
- 기본 고객 실사(CDD): 신분 증명 서류, 거래 관계의 목적.
- 강화된 고객 확인(Enhanced CDD): 고위험 고객에게 적용되며, 자금의 출처(SoF) 및 자산의 출처(SoW)에 대한 확인과 강화된 모니터링이 요구됩니다.
- 지속적 고객 실사(CDD): 위험 등급에 따른 실시간 및 정기 검토.
4. 고객확인(KYC) 프로그램
KYC 프로그램에는 다음 사항이 포함되어야 합니다.
- 신원 확인 서류(예: 여권, 공과금 고지서)의 수집 및 검증
- 소유 및 지배 관계 확인(예: UBO 신고서, 주주명부)
- 외부 검증 서비스(IDNow, World-Check, Refinitiv) 이용
- 국제 제재 및 PEP 데이터베이스 대조 심사
- 컴플라이언스 Zoom 화상회의를 통한 화상 온보딩 및 가상자산 노출이 있는 경우 지갑 귀속 확인
5. 리스크 기반 접근법(RBA)
고객은 위험 가중 방식에 따라 평가됩니다. 위험 점수 산정 시 다음 사항을 고려합니다.
- 설립지/거주지 관할
- 사업 활동의 성격
- 거래의 규모 및 빈도
- 공적 노출도(PEP 지위)
- 암호자산 또는 역외 구조의 관여
6. 강화된 실사(EDD)
강화된 고객 실사(EDD)는 다음에 적용됩니다.
- 정치적 주요 인물(PEP)
- 고위험 지역(FATF/EU 목록 기준)
- 복잡한 소유 구조(예: 재단, 신탁)
- 암호자산 비중이 높은 법인 또는 비수탁형 지갑 이용자
강화된 고객 실사(EDD) 조치에는 자금 출처 및 자산 형성 경위에 대한 심층 검증, 컴플라이언스 면담, 이사회 차원의 승인 및 정기적인 외부 감사가 포함됩니다.
7. 모니터링 및 보고
회사는 다음 사항을 이행하여야 합니다.
- 예상되는 거래 행태와의 불일치 또는 이탈 여부를 확인하기 위해 거래 흐름을 모니터링합니다.
- 분할 거래(structuring), 계층화(layering) 또는 고위험 주소와 관련된 거래 등 이상 징후를 식별하여 표시합니다.
- 의심거래보고서(SAR)를 관할 금융정보분석기구에 지체 없이 제출합니다.
- 모든 에스컬레이션, 조사 및 보고에 관한 기록을 보관하십시오.
8. 기록 보관
IFB는 최소 5년간 기록을 보관합니다. 보관 대상에는 다음이 포함됩니다.
- KYC 파일 및 증빙 서류
- 거래 로그 및 컴플라이언스 메모
- 내부 승인 및 커뮤니케이션
- 외부 감사 보고서 및 관련 서신
9. 교육 및 인식 제고
모든 임직원은 다음 과정을 이수하여야 합니다.
- 채용 시 AML/KYC 초기 교육
- 규제, 유형 분석 및 집행 동향의 최신 사항을 다루는 연례 보수 교육
- 규제 변경 또는 내부 사고 발생 후 실시하는 수시 교육
10. 거버넌스 및 감독
대표이사는 다음 사람을 선임하였습니다.
- 자금세탁방지 보고 책임자(MLRO)
- 컴플라이언스 담당자
이들은 일상적인 이행, 감사, 직원 교육 및 규제 당국과의 협의를 책임집니다.
RegMantle 활용 시
부속서 A: 고객 리스크 평가 매트릭스
IFB는 다중 요소 점수 체계를 활용하여 각 고객의 위험 수준을 평가합니다. 점수에 따라 실사 및 모니터링의 강도가 결정됩니다.
| 위험 요인 | 낮음(1) | 중간 (2) | 높음(3) | 점수 |
|---|---|---|---|---|
| 관할권 | EU/EEA, FATF 화이트리스트 | EU 비회원 FATF 회원국 | FATF 블랙리스트 등재 국가 / 고위험 제3국 | [1–3] |
| 고객 유형 | EU 거주 자연인 | 법인격 보유, 구조 확인 가능 | 신탁/재단 또는 명의 대리인 | [1–3] |
| 거래량 | 연 50,000유로 미만 | €50,000 – €250,000 | > €250,000 | [1–3] |
| 자금의 출처 | 급여, 은행 송금 | 암호자산, 중개 | 검증 불가 / 현금 집약적 | [1–3] |
| PEP 노출 여부 | 없음 | 간접/제휴 | 직접 / 고위 공직자 | [1–3] |
| 사업 활동 | 저위험(예: 컨설팅) | 중간 (예: 트레이딩) | 고위험(예: 암호자산/현금) | [1–3] |
총 위험 점수 = 개별 점수의 합계(범위: 6~18). 6–9: 저위험 · 10–13: 중위험 · 14–18: 고위험(강화된 실사(EDD) 필요).
부속서 B: 의심거래보고서(SAR) 양식
이 양식은 의심스러운 거래 또는 행위를 내부적으로 기록하고 보고하는 데 사용해야 합니다.
- 보고 담당자: _________________________
- 보고일: ___________________________
- 고객 ID / 성명: __________________________
- 의심 사유 (하나 이상 선택):
□ 분할 거래 / 스머핑
□ 비정상적인 거래 패턴
□ 자금 출처 불일치
□ 프라이버시 코인 또는 믹서 사용
□ 고위험 국가 관련
□ KYC/EDD 제공 거부
- 활동 내용: ________________________
• 위험 등급: □ 낮음 □ 중간 □ 높음
• 외부 통보 필요 여부: □ 예 □ 아니오
• '예'인 경우 보고 대상: FIU / 기타: __________
• 제출 일자: ___________________________
• 증빙 서류 첨부 여부: □ 예 □ 아니오
• 자금세탁방지책임자(MLRO) 서명: ____________________________
부속서 C: 암호화폐 지갑 귀속 및 추적
FATF 권고 16(“트래블 룰”) 및 MONEYVAL 상호평가 기대 수준을 준수하기 위하여, IFB는 중요한 고객 거래에 사용되는 모든 디지털 지갑에 대해 귀속 확인, 추적 및 분석을 수행합니다.
주요 절차:
- 소유권 확인 – 지갑은 서명 메시지, 테스트 거래 또는 기타 검증 가능한 지배권 증명을 통해 고객과 연결되어야 합니다.
- 블록체인 분석 – Chainalysis, TRM Labs 또는 이에 상응하는 도구를 사용하여 지갑 위험 점수, 과거 자금 흐름 및 불법 서비스 노출 여부를 평가합니다.
- 트래블 룰 데이터 – IFB는 규정(EU) 2023/1113에 따라 요구되는 바와 같이 암호자산 이전에 대한 송금인 및 수취인 정보, 지갑 주소 및 타임스탬프를 기록합니다. 이 규정은 최소 기준 금액 없이 제공자 간에 적용되며, 자체 보관 지갑으로 또는 그로부터 이루어지는 EUR 1,000 초과 이전의 경우 해당 지갑이 고객의 소유 또는 통제 하에 있음을 확인해야 합니다.
- 콜드 월렛 통제 – 해당되는 경우, IFB는 자산이 화이트리스트에 등록되었거나 화이트라벨 방식으로 운영되는 지갑으로만 이전되도록 합니다.
- 지속적 재귀속 – 지갑 활동의 변화, 거래 종료 또는 컴플라이언스 경보가 발생하면 재확인 절차가 개시됩니다.
지갑과 관련된 모든 데이터는 GDPR 및 AML 기록 보관 의무에 따라 최소 5년간 보관됩니다.
수취인 확인(KYP) 정책
승인: 경영이사회
1. 목적 및 적용 범위
본 수취인 확인(Know Your Payee, KYP) 정책은 모든 지급, 출금 및 이체가 적법하고 검증되었으며 규정을 준수하는 수취인에게 이루어지도록 IFB가 시행하는 절차를 규정합니다. 본 정책은 제재 회피, 사기, 테러자금 조달 및 기타 불법 행위와 관련된 위험을 완화하는 것을 목적으로 합니다.
본 정책은 다음을 포함하되 이에 국한되지 않는 IFB의 모든 지급에 적용됩니다.
- 공급업체 및 계약업체 대금 지급
- 고객 환급 및 수수료
- 암호자산-법정화폐 또는 법정화폐-암호자산 결제
- 고객을 대리한 제3자의 자금 지시
2. 주요 목표
- 블랙리스트 또는 제재 대상 주체에 대한 자금 지급 차단
- 자금 지급 전에 수취인의 신원이 확인되도록 할 것
- 수취인의 사업 및 은행 정보의 적법성을 확인합니다
- 결제 검증에 대한 방어 가능한 감사 추적 기록 유지
- 고위험 수취인을 강화된 실사(EDD) 대상으로 분류
3. KYP 실사 절차
제3자에 대한 지급을 실행하기 전에 다음 요소를 확인하여야 합니다.
- 수취인 신원: 성명 또는 법인명이며, 증빙 서류를 통해 확인됩니다.
- 은행 또는 지갑 정보: 은행명, SWIFT/BIC 코드, IBAN 또는 암호자산 지갑 주소로서, 증빙 서류를 통해 확인된 정보.
- 제재 대상 심사: 수취인을 EU, UN, OFAC 및 기타 적용 대상 목록과 대조하여 확인합니다.
- 거래 정당성: 지급 목적은 권한을 가진 담당자가 서명한 송장, 계약서 또는 지급 지시서로 확인됩니다.
4. 고위험 지표
다음 범주에 대한 지급은 강화된 심사의 대상이 됩니다:
- 블랙리스트 대상 또는 고위험 관할권에 소재한 수익자
- 암호화폐 결제를 위한 개인 또는 비규제 지갑의 사용
- 페이퍼컴퍼니 또는 운영 중인 웹사이트나 참조처가 없는 법인
- 지급 직전의 수취인 변경 요청
- 명확한 정당한 사유 없이 중개인 또는 제3자 결제 계좌를 이용하는 경우
5. 수취인 확인 방법
위험 등급에 따라 IFB는 다음 확인 방법 중 하나 이상을 사용합니다.
- 은행 확인서 또는 계좌 명의 증명서
- 서명 메시지 또는 블록체인 귀속 분석을 통한 지갑 검증
- 화상 통화 확인(개인 또는 신규 법인의 경우)
- World-Check, Refinitiv 및 제재 대상 기관 데이터베이스를 통한 역방향 조회
6. 기록 보관 및 감사
모든 KYP 확인 사항은 문서화하여 해당 지급 파일과 함께 보관하여야 합니다. IFB는 이러한 기록을 최소 5년간 보관합니다. 내부 감사는 KYP 확인의 무결성과 완전성을 반기별로 검증합니다.
7. 역할과 책임
- 재무 부서는 대금을 지급하기 전에 KYP 점검을 수행할 책임이 있습니다.
- 컴플라이언스 책임자는 KYP 체계의 준수 여부를 감독하고 모든 이상 징후를 조사합니다.
- 고위험 수취인 또는 의심스러운 수취인의 경우 반드시 자금세탁방지책임자(MLRO)와 협의하여야 합니다.