
תשלומים והעברות
כרטיסי אשראי
העברות מכרטיס אשראי לחשבונותיך אצלנו
כעת ניתן להעביר כספים, עד למגבלות הכרטיס, לחשבונותיך אצלנו, ב-IFC או ב-IFB, ממגוון רחב של מערכות כרטיסי אשראי או כרטיסים נטענים. הדבר כולל ספקים מוכרים ברחבי העולם, כגון Visa, Mastercard, American Express, Diners, Union Pay ו-Discover, ועוד.
אין צורך במסוף פיזי. תשתית דיגיטלית חלקה זו בענן מאפשרת העברות כספים מאובטחות ונוחות כמעט מכל מקום.
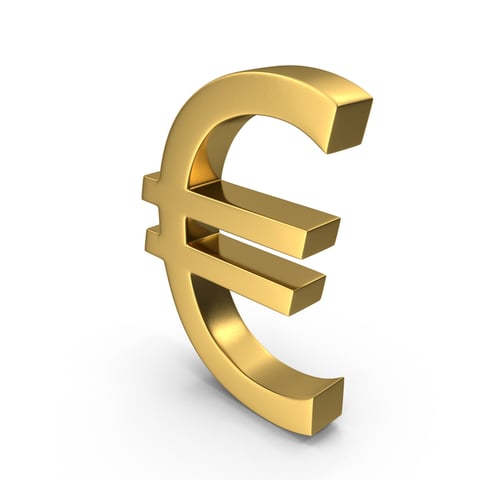
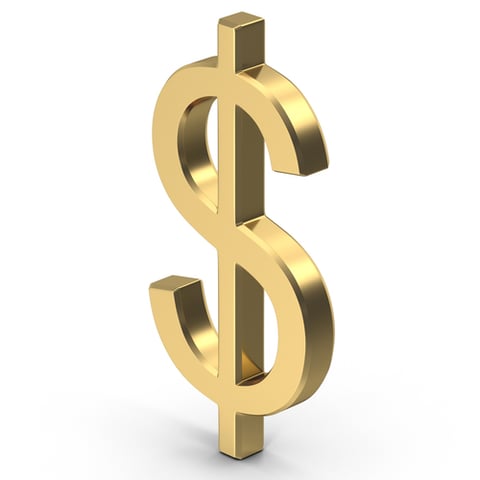
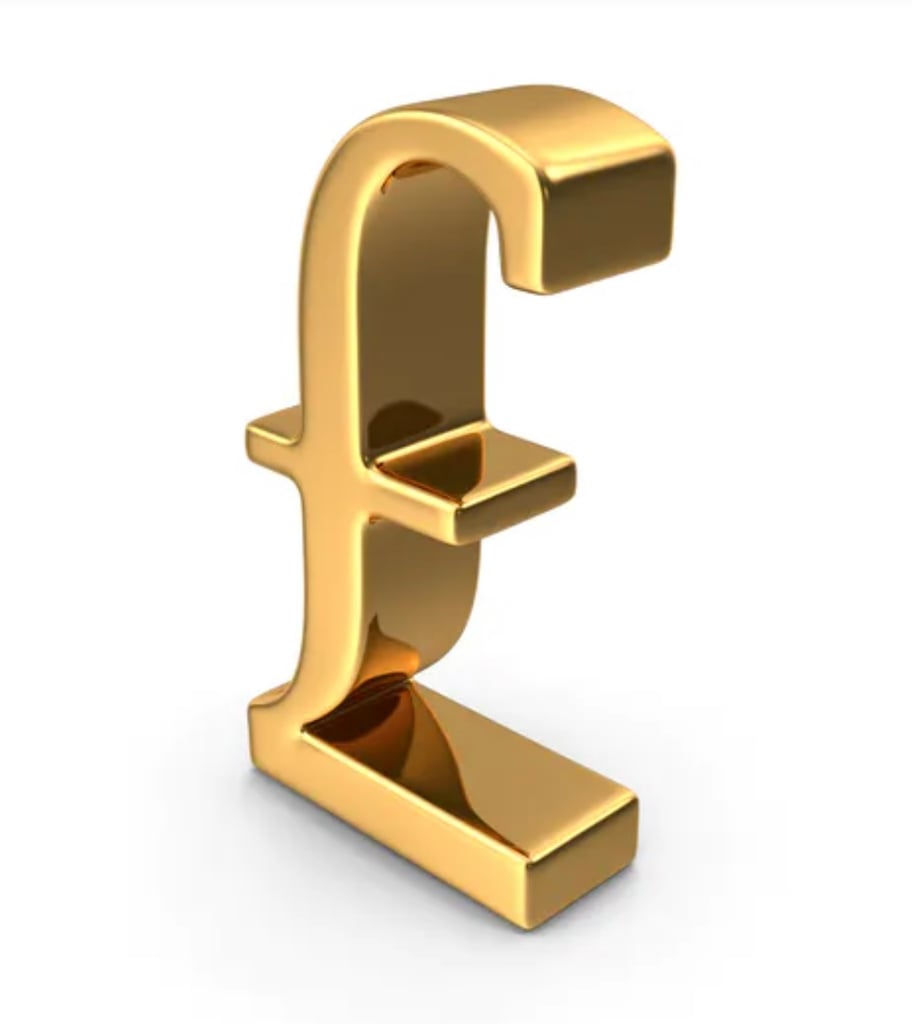
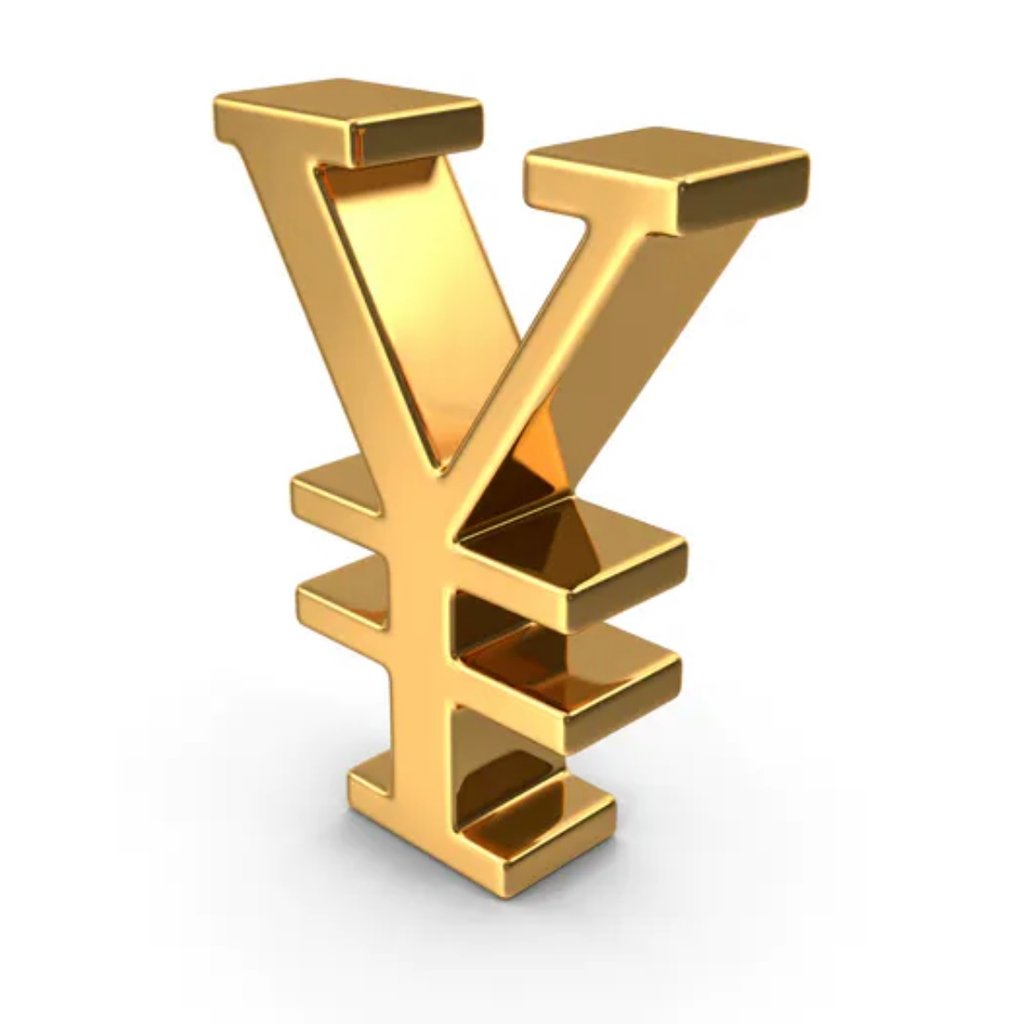
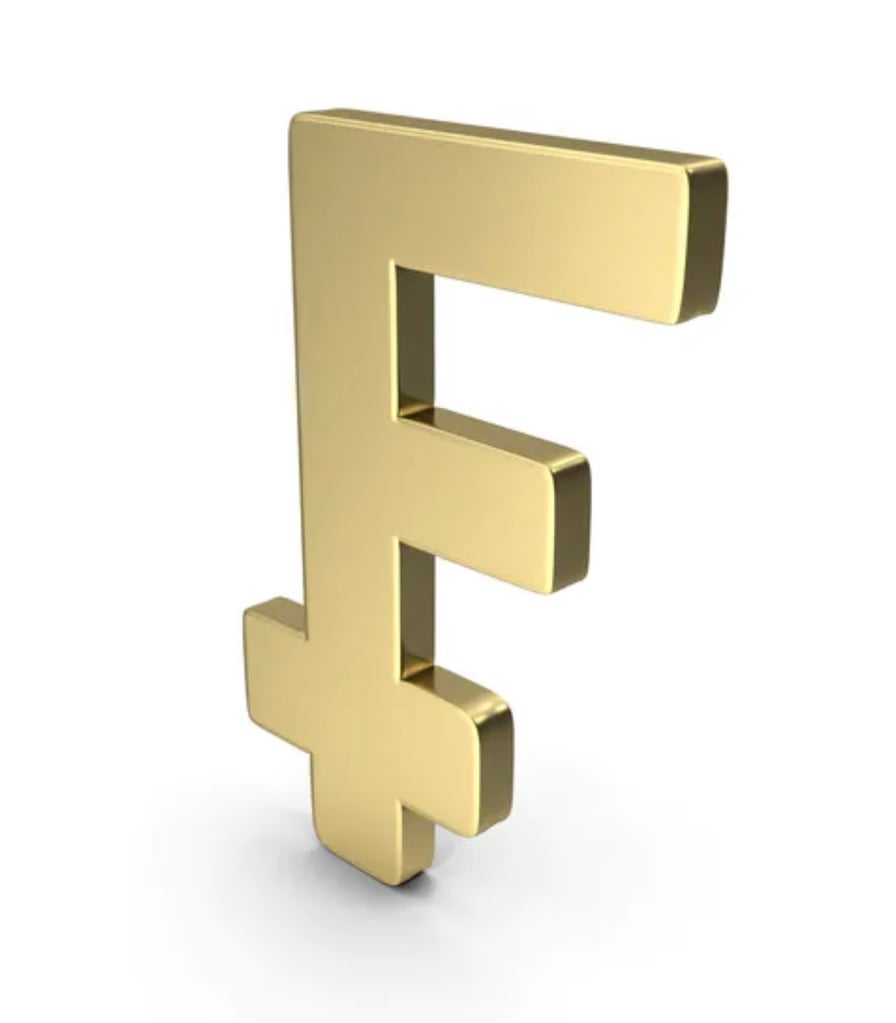
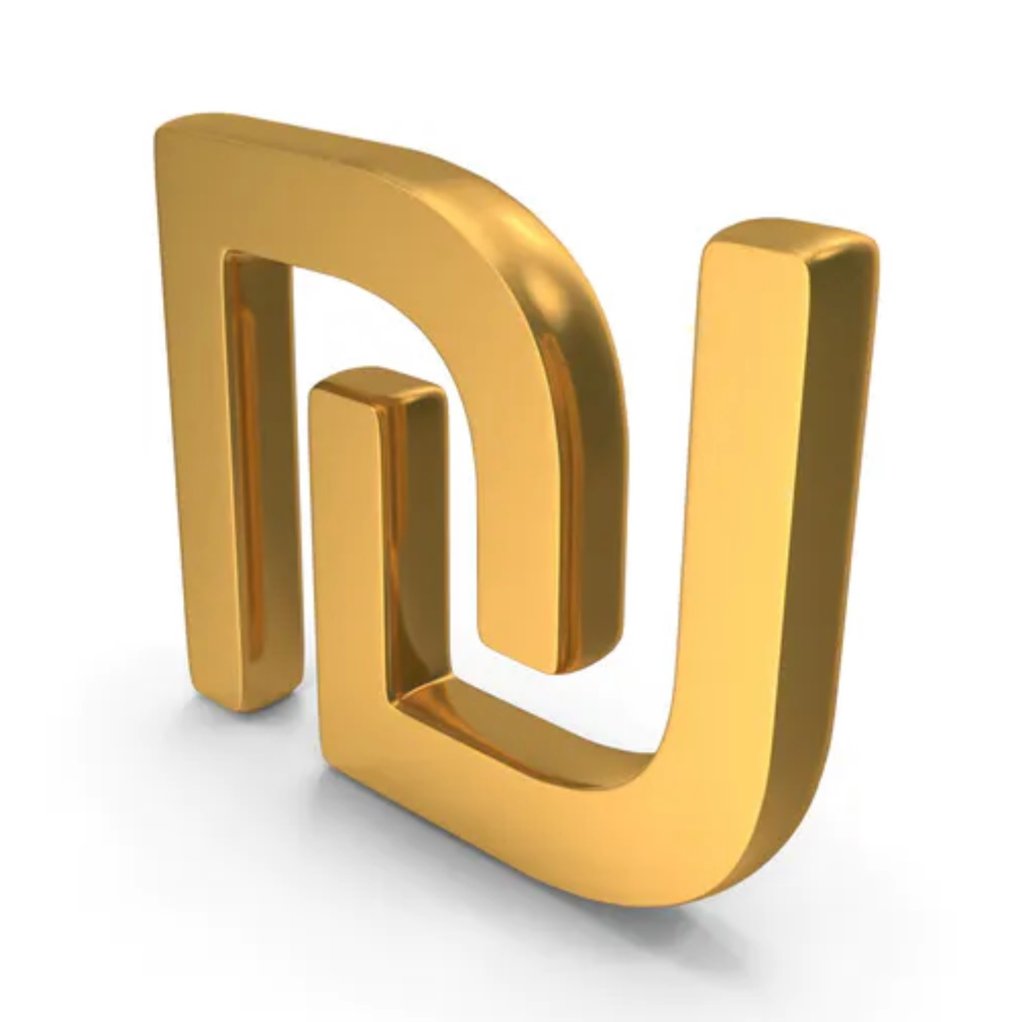
מטבעות נוספים
העברה מכרטיס לחשבונכם בכל אחד ממטבעות אלה, המעובדת על ידי PayPal.
באמצעות
מטבעות אחרים
ולכל מטבע אחר, אנא צור קשר; ככל הנראה נוכל ליצור עבורך קישור מותאם אישית:
- AED – דירהם של איחוד האמירויות הערביות
- AFN – אפגני אפגניסטני
- ALL – לק אלבני
- AMD – דראם ארמני
- ANG – גילדן אנטילי הולנדי
- AOA – קוואנזה אנגולי
- ARS – פזו ארגנטינאי
- AUD – דולר אוסטרלי
- AWG – פלורין ארובני
- AZN – מנאט אזרבייג'ני
- BAM – מארק להמרה של בוסניה-הרצגובינה
- BBD – דולר ברבדוסי
- BDT – טאקה בנגלדשי
- BGN – לב בולגרי
- BIF – פרנק בורונדי
- BMD – דולר ברמודה
- BND – דולר ברוניי
- BOB – בוליביאנו בוליביאני
- BRL – ריאל ברזילאי
- BSD – דולר בהאמי
- BWP – פולה בוצוואני
- BYN – רובל בלארוסי
- BZD – דולר בליז
- CAD – דולר קנדי
- CDF – פרנק קונגולזי
- CHF – פרנק שווייצרי
- CLP – פזו צ'יליאני
- CNY – יואן סיני
- COP – פזו קולומביאני
- CRC – קולון קוסטה ריקני
- CVE – אסקודו כף ורדי
- CZK – קורונה צ'כית
- DJF – פרנק ג'יבוטי
- DKK – כתר דני
- DOP – פסו דומיניקני
- DZD – דינר אלג'יראי
- EGP – לירה מצרית
- ETB – ביר אתיופי
- FJD – דולר פיג'י
- FKP – לירה של איי פוקלנד
- GEL – לארי גאורגי
- GIP – לירה גיברלטרית
- GMD – דלאסי גמבי
- GNF – פרנק גינאה
- GTQ – קצאל גואטמלי
- GYD – דולר גיאני
- HKD – דולר הונג קונג
- HNL – למפירה הונדורית
- HRK – קונה קרואטית
- HTG – גורד האיטי
- HUF – פורינט הונגרי
- IDR – רופיה אינדונזית
- ISK – קרונה איסלנדית
- JMD – דולר ג'מייקני
- KES – שילינג קנייתי
- KGS – סום קירגיזי
- KHR – ריאל קמבודי
- KMF – פרנק קומורי
- KRW – וון דרום-קוריאני
- KYD – דולר איי קיימן
- KZT – טנגה קזחסטני
- LAK – קיפ לאוסי
- LBP – לירה לבנונית
- LKR – רופי סרי לנקי
- LRD – דולר ליברי
- LSL – לוטי של לסוטו
- MAD – דירהם מרוקאי
- MDL – לאי מולדובי
- MGA – אריארי מלגשי
- MKD – דינר מקדוני
- MMK – קיאט מיאנמרי
- MNT – טוגריק מונגולי
- MOP – פטקה של מקאו
- MRU – אוגיה מאוריטנית
- MUR – רופי מאוריציוס
- MVR – רופיה מלדיבית
- MWK – קוואצ'ה מלאווי
- MXN – פסו מקסיקני
- MYR – רינגיט מלזי
- MZN – מטיקל מוזמביקי
- NAD – דולר נמיבי
- NGN – נאירה ניגרית
- NIO – קורדובה ניקרגואית
- NOK – כתר נורווגי
- NPR – רופי נפאלי
- NZD – דולר ניו זילנדי
- PAB – באלבואה פנמי
- PEN – סול פרואני
- PGK – קינה של פפואה גינאה החדשה
- PHP – פסו פיליפיני
- PKR – רופי פקיסטני
- PLN – זלוטי פולני
- PYG – גוארני פרגוואי
- QAR – ריאל קטארי
- RON – ליאו רומני
- RSD – דינר סרבי
- RWF – פרנק רואנדי
- SBD – דולר איי שלמה
- SCR – רופי סיישלי
- SEK – כתר שוודי
- SGD – דולר סינגפורי
- SHP – לירה של סנט הלנה
- SLE – ליאון סיירה לאוני
- SOS – שילינג סומלי
- SRD – דולר סורינאמי
- STN – דוברה של סאו טומה ופרינסיפה
- SZL – לילנגני סווזילנדי
- TJS – סומוני טג'יקי
- TOP – פאנגה טונגאית
- TTD – דולר של טרינידד וטובגו
- TWD – דולר טייוואני חדש
- TZS – שילינג טנזני
- UAH – גריבנה אוקראינית
- UGX – שילינג אוגנדי
- UYU – פסו אורוגוואי
- UZS – סום אוזבקי
- VND – דונג וייטנאמי
- VUV – ואטו של ונואטו
- WST – טלה סמואי
- XAF – פרנק CFA של מרכז אפריקה
- XCD – דולר מזרח קריבי
- XOF – פרנק CFA של מערב אפריקה
- XPF – פרנק CFP
- YER – ריאל תימני
- ZAR – ראנד דרום אפריקאי
- ZMW – קוואצ'ה זמבי
ההבדלים בין כרטיסי אשראי לכרטיסי חיוב מיידי
ההבדלים בין כרטיסי חיוב לכרטיסי אשראי הם משמעותיים, וחשוב להבין את הפונקציונליות וההשפעה של כל אחד מהם.
להלן הסבר מפורט יותר:
- מקור הכספים: זהו ההבדל היסודי ביותר בין השניים.
- כרטיס חיוב: בעת שימוש בכרטיס חיוב, הכסף נלקח ישירות מחשבון העו"ש המקושר שלך כמעט באופן מיידי. זהו מעין מזומן אלקטרוני – אתה משתמש בכספך שלך הנמצא כבר בחשבון הבנק שלך.
- כרטיס אשראי: מנגד, כרטיס אשראי הוא למעשה מסגרת אשראי או הלוואה שמעמיד מנפיק הכרטיס. כאשר מבצעים עסקה בכרטיס אשראי, מנפיק הכרטיס משלם עבור העסקה. אתם לווים כסף תוך התחייבות להחזירו במלואו או לאורך זמן.
- השפעה על דירוג האשראי:
- כרטיס חיוב: השימוש בכרטיס חיוב אינו משפיע על דירוג האשראי שלך, מכיוון שאינך לווה כסף. הוא שווה ערך לתשלום במזומן או בשיק.
- כרטיס אשראי: לעומת זאת, השימוש בכרטיס אשראי משפיע ישירות על דירוג האשראי שלכם. היקף האשראי שבו נעשה שימוש ביחס למסגרת האשראי (יחס ניצול האשראי), היסטוריית התשלומים ואורך היסטוריית האשראי, בין היתר, עשויים להשפיע על דירוג האשראי לחיוב או לשלילה.
- הגנה מפני חיובים במרמה:
- כרטיס חיוב: כרטיסי חיוב מציעים הגנות מועטות יותר מכרטיסי אשראי. אם כרטיס החיוב שלך אבד או נגנב, החבות המרבית עלולה להגיע לכלל הכספים בחשבונך, בהתאם למשך הזמן שלוקח לך לדווח על האובדן.
- כרטיס אשראי: כרטיסי אשראי מגיעים עם הגנות חזקות יותר. לפי החוק הפדרלי בארצות הברית, חבותך המרבית בגין שימוש לא מורשה בכרטיס האשראי מוגבלת ל-50 דולר.
- עמלות וריבית:
- כרטיס חיוב: כרטיסי חיוב אינם נושאים בדרך כלל ריבית כלשהי משום שאתם מוציאים את כספכם שלכם. עם זאת, ייתכן שיחולו עליהם עמלות שונות, כגון עמלות משיכת יתר או עמלות עסקה.
- כרטיס אשראי: לכרטיסי אשראי נלווית לעיתים קרובות ריבית גבוהה על יתרות שלא שולמו לאחר מועד הפירעון, ועשויות להיות להם גם עמלות שונות, כגון עמלות שנתיות, עמלות על איחור בתשלום ועמלות משיכת מזומנים.
הבנת ההבדלים הללו יכולה לסייע לכם לקבל החלטות מושכלות לגבי העיתוי המתאים לשימוש בכל סוג כרטיס, וכיצד להשתמש בהם באחריות.
היכן מופקדים הכספים בכרטיסים נטענים, בשונה מכרטיסי אשראי וכרטיסי חיוב?
כרטיסים נטענים
הכספים בכרטיסים נטענים מוחזקים אצל מנפיק הכרטיס (או הבנק השותף שלו) ומקושרים למספר הכרטיס במערכת המנפיק. לפני עסקה, בעל הכרטיס טוען כסף על הכרטיס, ולאחר מכן ניתן להוציאו בבתי עסק המקבלים את הכרטיס או למשכו בכספומטים. יתרת הכרטיס פוחתת בכל עסקה וניתן לטעון אותה מחדש לפי הצורך.
כרטיסי חיוב
כרטיסי חיוב נוכחי (דביט) מקושרים ישירות לחשבון הבנק של בעל הכרטיס. עם ביצוע עסקה, הכספים מועברים בזמן אמת או כמעט בזמן אמת מחשבון בעל הכרטיס לחשבון בית העסק. מסגרת ההוצאה של בעל הכרטיס נקבעת לפי היתרה הזמינה בחשבון הבנק המשויך.
כרטיסי אשראי
כרטיסי אשראי מונפקים עם מסגרת אשראי מתחדשת שקובע מנפיק הכרטיס. כאשר מתבצעת עסקה, מנפיק הכרטיס משלם לסוחר בשם בעל הכרטיס, אשר חב אז למנפיק את סכום העסקה. בעל הכרטיס רשאי להותיר יתרה מחודש לחודש, בכפוף לחיוב ריבית, או לשלם את היתרה במלואה מדי חודש.
מה תפקידם של Visa, Mastercard, American Express, Diners, Union Pay וכדומה?
Visa, Mastercard, American Express, Diners, Union Pay וכד' (רשתות הכרטיסים) משמשות צינור עבור בנקים ומוסדות פיננסיים אחרים, ומספקות שירותי סליקה והתחשבנות לעסקאות בין צרכנים, סוחרים ובנקים כרשתות תשלומים, אולם הדבר אינו כולל החזקת כספים על ידן.
- Visa, Mastercard ו-Union Pay הן רשתות תשלומים. רק הבנקים שהנפיקו את כרטיסי האשראי, כרטיסי החיוב והכרטיסים הנטענים מוסמכים לאשר תשלומים.
- American Express ו-Discover הן רשתות תשלומים והן מנפיקות כרטיסים. הן מאשרות תשלומים עבור הכרטיסים שלהן.
רשתות התשלום הללו מחברות מיליוני סוחרים, בנקים וצרכנים, ומשמשות עמוד השדרה של עסקיהן. בניגוד לדעה הרווחת, Visa ו-Mastercard אינן מנפיקות כרטיסי אשראי ואינן מעניקות אשראי. תפקידן הוא של מתווכת, ואולי נכון יותר לתארן כבקרת תנועה מתוחכמת של המערכת הפיננסית, המבטיחה עיבוד מאובטח ומתן שירות חלק לעסקאות כספיות בין בנקים לסוחרים ברחבי העולם.
Visa, Mastercard, American Express, Diners, Union Pay, Discover ואחרות קובעות אף הן תקנים לסוחרים, למתווכי תשלומים ולשווקים מקוונים.
לסיכום, Visa, Mastercard, Diners, Union Pay, American Express, Discover וכו' אינן מחזיקות בכספים בעצמן, אלא משמשות אך ורק צינור שבאמצעותו בנקים ומוסדות פיננסיים אחרים מאפשרים עסקאות בין הצדדים.
סליקה והתחשבנות
מערכות התשלום העולמיות בכרטיסים אינן מובנות לעיתים קרובות כראוי, ולעיתים אף במכוון, בהקשר של תכניות הונאה. במציאות, רשתות הכרטיסים הגדולות מפעילות תשתיות סטנדרטיות, אוטומטיות ומוסדרות בקפידה. מאמר זה מסביר במונחים טכניים מדויקים כיצד פועלות רשתות הכרטיסים העיקריות וכיצד מתבצעים בפועל סליקה ותשלום סופי.
1. תפקידן של רשתות הכרטיסים
רשתות הכרטיסים אינן מנהלות חשבונות לקוחות ואינן מעבירות כספים ישירות ליחידים או לחברות. תפקידן היחיד הוא להפעיל מערכות מסרים, סליקה וסילוק מאובטחות בין מוסדות פיננסיים מפוקחים.
כל אחת מהן מפעילה תשתית קניינית משלה, ספר כללים, פורמטים של הודעות ומחזורי סילוק. הרשתות אינן ניתנות להחלפה זו בזו, ואף עסקה אינה מתבצעת בו-זמנית באמצעות יותר מרשת אחת.
2. אישור, סליקה וסילוק – שלושת השלבים
כל עסקאות הכרטיס הלגיטימיות עוברות שלושה שלבים נפרדים.
2.1 הרשאה
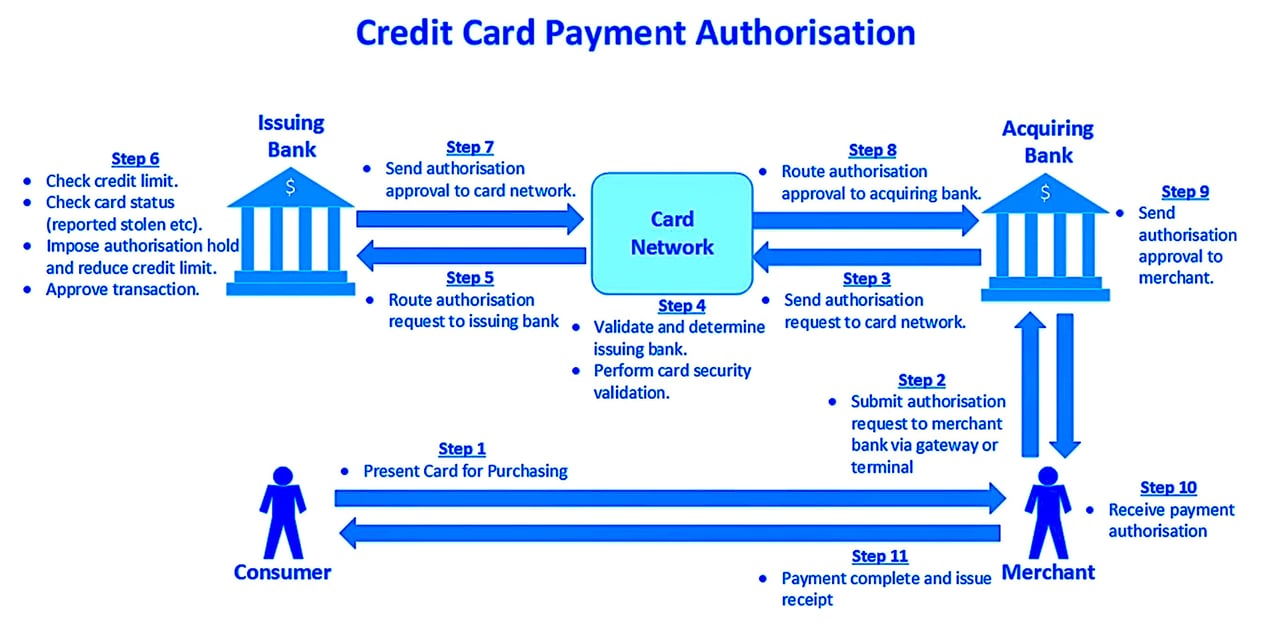
האישור מתבצע בזמן כמעט אמיתי עם השימוש בכרטיס. הבנק הרוכש של בית העסק שולח בקשת אישור דרך רשת הכרטיסים אל הבנק המנפיק. המנפיק מאשר או דוחה על בסיס הכספים הזמינים, בקרות הסיכון ומעמד הכרטיס. בשלב זה לא מועבר כסף.
2.2 סליקה
סליקה (clearing) היא התהליך שבו עסקאות מאושרות מקובצות, מאומתות ומוכנות להסדר. זהו תהליך אוטומטי מבוסס קבצים, הכפוף לסכמות ולמועדים קפדניים שנקבעו על ידי רשת הכרטיסים.
2.3 סילוק
הסליקה היא העברת הכספים נטו בין הבנקים החברים. רשת הכרטיסים מחשבת את ההתחייבויות נטו ומורה על ביצוע הסליקה באמצעות בנקי סליקה ייעודיים או חשבונות בבנק מרכזי. הסליקה מתבצעת בין בנקים בלבד, לעולם לא ישירות לחשבונו של סוחר או של אדם פרטי.
3. תשתית Visa בפירוט
3.1 VisaNet
VisaNet היא מערכת עיבוד העסקאות הגלובלית של Visa. היא מנתבת הודעות אישור, מנהלת נתוני סליקה ומחשבת עמדות סילוק. כל האינטראקציות מתקיימות בין מוסדות פיננסיים מפוקחים.
3.2 Base II
Base II היא מערכת הסליקה הישנה של Visa, שעדיין מוזכרת בתיעוד טכני. היא מגדירה כיצד רשומות עסקאות מעוצבות, מאומתות ומוחלפות. בתי עסק ולקוחות אינם מתקשרים עם Base II ישירות.
3.3 TC33 ו-TC05
- TC05 הוא רשומת ההצגה הסטנדרטית של עסקת רכישה ("שובר המכירה").
- TC33 הוא רשומה רב-תכליתית המשמשת, בין היתר, לדוחות ולנתונים משלימים.
אלה רישומי סליקה פנימיים המוחלפים בין הסולקים לבין המנפיקים באמצעות VisaNet. אין הם אישורי קבלה, אישורים או אישורי סילוק, והם חסרי משמעות מחוץ למערכת האקולוגית הפנימית של Visa.
4. תשתית Mastercard
4.1 Banknet
Mastercard מפעילה את Banknet, רשת עולמית בבעלותה הבלעדית המקבילה ל-VisaNet. היא מטפלת בניתוב הרשאות, בקובצי סליקה ובחישובי התחשבנות.
4.2 סליקה וסילוק
Mastercard משתמשת בסוגי הודעות ובתבניות קבצים משלה. הסליקה מתבצעת בקיזוז נטו בין הבנקים החברים באמצעות חשבונות סליקה שיועדו מראש. כמו ב-Visa, אין מושג של קבלה ידנית או של סליקה לכל עסקה בנפרד לחשבונות הלקוחות.
5. American Express ו-Diners Club
5.1 מודל לולאה סגורה
American Express ו-Diners Club פועלות מאז ומתמיד במודל סגור, כלומר הן פועלות לעיתים קרובות הן כמנפיק והן כרוכש. הדבר מצמצם את מספר הגורמים המתווכים אך אינו משנה את העקרונות הבסיסיים.
5.2 סליקה
גם במערכת סגורה, הסילוק הוא אוטומטי, מבוסס כללים ומתבצע ברמת המוסד. אין התערבות ידנית ברמת הסניף, ואין "קבלת קובץ" הקובעת אם הכספים ממשיים.
6. UnionPay
UnionPay מפעילה את רשת הכרטיסים המקומית והבין-לאומית של סין. היא משתמשת בתקנים קנייניים המותאמים למסגרות הרגולטוריות הסיניות. הסליקה והסילוק מתבצעים באמצעות מוסדות סליקה ייעודיים ומנגנוני הבנק המרכזי. כמו ברשתות אחרות, העסקאות אוטומטיות, מעובדות באצוות ומבוקרות בקפדנות.
7. מחזורי סליקה וסילוק
הסליקה מתבצעת במחזורים מוגדרים מראש:
- בדרך כלל T+1 או T+2 עבור Visa ו-Mastercard.
- סליקה נטו בין מנפיקים לבין רוכשים (acquirers) בלבד.
- הזיכוי הסופי לסוחרים מתבצע באמצעות הבנק הרוכש שלהם, בכפוף למסלולי הבנקאות המקומיים כגון ACH, SEPA או מערכות RTGS מקומיות.
אין מנגנון לסליקה אד-הוק, מיידית או לפי שיקול דעת, לבקשת צד פרטי.
8. הערה סיכומית
רשתות הכרטיסים הן בין התשתיות הפיננסיות הבשלות והמתוקננות ביותר הקיימות. תהליכיהן דטרמיניסטיים, אוטומטיים וניתנים לביקורת.
כיצד מסוף נקודת מכירה (POS) מעבד את פרטי הכרטיס שלכם?
מסוף נקודת מכירה (POS) הוא מכשיר אלקטרוני המעבד תשלומי כרטיסים בנקודות מכירה קמעונאיות. להלן תיאור בסיסי של אופן פעולתו של מסוף POS:
- קריאת כרטיס: כאשר לקוח מציג כרטיס אשראי או כרטיס חיוב לתשלום, מידע הכרטיס נקרא על ידי מסוף נקודת המכירה. ניתן לעשות זאת באמצעות העברת הפס המגנטי, החדרת השבב למסוף (בכרטיסי EMV), או שימוש בשיטות תשלום ללא מגע כגון NFC (תקשורת שדה קרוב) עבור יישומי תשלום בנייד.
- פרטי העסקה: מסוף נקודת המכירה (POS) קולט לאחר מכן את פרטי העסקה – לרבות פרטי הכרטיס, סכום העסקה ולעיתים פרטים נוספים כגון מזהה הסוחר.
- התקשורת עם הסולק: פרטים אלה מוצפנים לאחר מכן ונשלחים באמצעות הטלפון או האינטרנט לבנק הסולק של בית העסק או לסולק. הסולק הוא בנק או מוסד פיננסי המעבד עסקאות בכרטיסי אשראי ובכרטיסי חיוב מיידי מטעם בית העסק.
- בקשת אישור: הרוכש שולח מידע זה אל מנפיק הכרטיס (הבנק שהנפיק את כרטיס הלקוח) באמצעות רשת הכרטיסים (כגון Visa, Mastercard וכדומה) כדי לבקש אישור לעסקה. שלב זה נועד לוודא שהכרטיס תקף ושקיימים בו אשראי או כספים מספיקים. מזהה סוג ההודעה (MTI) הזה משמש כאשר מסוף נקודת המכירה אצל סוחר נדרש לקבל אישור לעסקת תשלום בהתאם לתקן ISO 8583: 0100
- תגובת אישור: מנפיק הכרטיס שולח לרוכש תגובת אישור, המאשרת או דוחה את העסקה. תגובה זו מועברת לאחר מכן בחזרה למסוף נקודת המכירה (POS). סוג ההודעה המקביל בתקן ISO 8583 לתגובת האישור הוא 0110.
- השלמת העסקה: אם העסקה מאושרת, חשבון הלקוח מחויב בסכום הרכישה, וחשבון הסוחר מזוכה באותו סכום, בניכוי עמלות שגובים הרוכש (acquirer) ורשת הכרטיסים. אם העסקה נדחית, לא מועברים כספים.
סקירה כללית של אופן עיבוד הכרטיסים
- כאשר עסק מקבל תשלום בכרטיס, מעבד התשלומים שלו שולח בקשת הרשאה דרך רשת הכרטיסים אל הבנק המנפיק, המעריך את העסקה. במהלך ההרשאה בודק המנפיק כי לבעל הכרטיס יש אמצעים מספיקים או מסגרת אשראי פנויה לכיסוי הסכום המבוקש בעסקה.
- אם העסקה מאושרת, המנפיק יקטין מיד את היתרה או את מסגרת האשראי הזמינה בחשבון המשויך לכרטיס, אף שהכספים לא יועברו לעסק מיד.
- לאחר אישור התשלום, מעבד התשלומים מעביר את האישור בחזרה לסולק ולמסוף התשלומים של העסק, באינטרנט או במקום פיזי.
- עם הוצאת חשבונית להזמנת המכירה, כרטיס האשראי מחויב (נגבה) בסכום החשבונית.
מדוע כרטיסי אשראי עדיפים
בעולם המדויק של הפיננסים הבין-לאומיים, ההבחנה בין כרטיסי חיוב לכרטיסי אשראי חיונית, ובעיקר למי שיוצאים לנסיעות בחו"ל. חרף נשיאת הלוגו של Visa או Mastercard, כרטיסים רבים שמנפיקים בנקים כיום הם כרטיסי חיוב ולא כרטיסי אשראי אמיתיים, והבחנה זו עשויה להשפיע במידה ניכרת על חוויית הנוסע.
כרטיסי חיוב, המסופקים לרוב ללא עלות נוספת עם חשבון עו"ש, אינם מציעים את אותה גמישות פיננסית כמו כרטיסי אשראי. מגבלה זו בולטת במיוחד בנסיבות הדורשות הפקדת ערבון, כגון הבטחת השכרת רכב או שירותי מלון בחו"ל: מצבים שבהם כרטיסי חיוב עלולים להידחות לחלוטין. דחיות כאלה עלולות לגרור הוצאות בלתי צפויות, שכן הסדרים חלופיים כרוכים בדרך כלל בעלויות גבוהות יותר ובחיוב מיידי של החשבון.
מנגד, כרטיסי אשראי אמיתיים דוחים את החיובים ולרוב כוללים מסגרת הוצאה מוגדרת מראש, ומעניקים מרווח ביטחון המועיל במיוחד בניהול הוצאות נסיעה. כרטיסים אלה מאפשרים עסקאות באמצעות הרשאות מראש על כספים: מאפיין מכריע במצבי נסיעה רבים, משכירת רכב ועד שהייה במלון, המבטיח כי השירותים מוזמנים ומובטחים ללא פגיעה פיננסית מיידית.
עבור מטיילים, ובמיוחד אלה היוצאים אל מחוץ לאזור היורו, החזקת כרטיס אשראי אמיתי אינה רק עניין של נוחות אלא הכרח. היא מבטיחה עסקאות פיננסיות חלקות יותר ומונעת את המכשולים והקנסות הכרוכים בשימוש בכרטיס חיוב. לפיכך מומלץ למטייל המבין עניין להצטייד בכרטיס אשראי אמיתי ולהודיע מראש למנפיק על תוכניות הנסיעה לחו"ל, כדי למנוע הקפאות זמניות בשל חשד להונאה. גישה פרואקטיבית זו מאפשרת חוויית נסיעה חלקה ובטוחה מבחינה פיננסית.
פרוטוקולים ותהליכים
כאשר מתבצעת עסקת כרטיס אשראי, נעשה שימוש בפרוטוקולים ובתהליכים שונים לבדיקת הסכום שיחויב ולאישור העסקה.
חלק מהרכיבים העיקריים המעורבים בתהליך הם:
- ISO 8583: תקן הודעות שרוב רשתות התשלומים, כגון Visa ו-Mastercard, משתמשות בו להעברת פרטי עסקאות בין הגורמים השונים המעורבים בתהליך (למשל סוחרים, רוכשים, מנפיקים ומעבדי תשלומים).
- EMV (Europay, Mastercard, Visa): תקן עולמי לעסקאות בכרטיסי אשראי וכרטיסי חיוב מבוססי שבב. בכרטיסי EMV מוטמע שבב מיקרו-מעבד המספק אבטחה משופרת באמצעות הצפנת נתוני העסקה והפקת קודי אימות ייחודיים לכל עסקה. עמידה בתקן EMV חשובה להפחתת הונאות בכרטיס נוכח.
- PCI DSS (Payment Card Industry Data Security Standard): מערך תקני אבטחה שנועד להגן על נתוני בעלי כרטיסים ולהבטיח עיבוד, אחסון והעברה מאובטחים של פרטי כרטיסים. כל הסוחרים, מעבדי התשלומים וגורמים אחרים המטפלים בנתוני כרטיסים נדרשים לעמוד בדרישות PCI DSS.
פרוטוקולים וסטנדרטים אלה פועלים יחד כדי להבטיח שעסקאות בכרטיסי אשראי מאובטחות ושהסכום המתאים מחויב בחשבונו של בעל הכרטיס. התהליכים הכרוכים בעסקת כרטיס אשראי מורכבים למדי, וכוללים צדדים רבים ושכבות תקשורת מרובות.
תהליך
להלן הסבר מפורט כיצד פרוטוקולים ותקנים אלה פועלים יחד:
- ייזום: בעל הכרטיס יוזם עסקה באמצעות העברת הכרטיס, החדרתו או הצמדתו למסוף POS, או באמצעות הזנת פרטי הכרטיס בעסקה מקוונת.
- העברת נתונים: מסוף נקודת המכירה (POS) או שער הסחר המקוון קולט את פרטי העסקה, לרבות מספר הכרטיס, תאריך התפוגה, סכום העסקה ומזהה עסקה ייחודי. בעסקאות EMV יוצר השבב קריפטוגרמה ייחודית לכל עסקה.
- טוקניזציה (אופציונלית): אם הטוקניזציה מופעלת, נתוני הכרטיס מוחלפים באסימון (טוקן) ייחודי לפני השידור. הדבר מסייע בהגנה על מידע רגיש של הכרטיס במהלך תהליך העסקה.
- בקשת אישור: פרטי העסקה מעוצבים לפי תקן ההודעות ISO 8583 ונשלחים על ידי הבנק הרוכש של הסוחר (או מעבד התשלומים) אל רשת הכרטיסים (למשל Visa או Mastercard).
- ניתוב ברשת הכרטיסים: רשת הכרטיסים מזהה את הבנק המנפיק האחראי לכרטיס ומעבירה אליו את בקשת האישור.
- עיבוד אצל המנפיק: הבנק המנפיק בודק את פרטי העסקה אל מול חשבון בעל הכרטיס, ומאמת את היתרה הזמינה, את מצב הכרטיס ואת כללי ההונאה החלים. בעסקאות מקוונות באמצעות 3D Secure, המנפיק עשוי גם לדרוש מבעל הכרטיס לאמת את העסקה באמצעות סיסמה או נתונים ביומטריים.
- תגובת האישור: הבנק המנפיק מפיק תגובת אישור, שעשויה לאשר את העסקה או לדחות אותה. תגובה זו נשלחת חזרה דרך רשת הכרטיסים אל הבנק הסולק (או מעבד התשלומים), ומשם אל הסוחר.
- השלמה: אם העסקה מאושרת, הסוחר משלים את המכירה ומספק את הסחורה או השירותים לבעל הכרטיס. פרטי העסקה נכללים לאחר מכן באצווה של עסקאות שהסוחר מגיש לבנק הרוכש (או למעבד התשלומים) לצורך סילוק.
- התחשבנות: הבנק הרוכש (או מעבד התשלומים) מגיש את אצוות העסקאות לרשת הכרטיסים לצורך התחשבנות. רשת הכרטיסים מחשבת את סכומי ההתחשבנות הנטו בין הבנק הרוכש לבנקים המנפיקים, והכספים מועברים בהתאם. לבסוף, הבנק המנפיק רושם את העסקה בחשבון בעל הכרטיס, ובעל הכרטיס מקבל דף חשבון הכולל את פרטי העסקה.
לאורך כל התהליך, על הגורמים השונים המעורבים לעמוד בדרישות תקן PCI DSS כדי להבטיח טיפול מאובטח בנתוני בעלי הכרטיסים. בנוסף, התקשורת בין הגורמים מוצפנת כדי לשמור על סודיות נתוני העסקה ועל שלמותם.
אבטחת כרטיסי אשראי וחיוב
כרטיסי אשראי וכרטיסי חיוב מאובטחים באמצעות שילוב של מאפייני אבטחה פיזיים ודיגיטליים.
פרוטוקולים ותהליכים
כאשר מתבצעת עסקת כרטיס אשראי, נעשה שימוש בפרוטוקולים ובתהליכים שונים לבדיקת הסכום שיחויב ולאישור העסקה.
חלק מהרכיבים העיקריים המעורבים בתהליך הם:
- ISO 8583: תקן הודעות שרוב רשתות התשלומים, כגון Visa ו-Mastercard, משתמשות בו להעברת פרטי עסקאות בין הגורמים השונים המעורבים בתהליך (למשל סוחרים, רוכשים, מנפיקים ומעבדי תשלומים).
- EMV (Europay, Mastercard, Visa): תקן עולמי לעסקאות בכרטיסי אשראי וכרטיסי חיוב מבוססי שבב. בכרטיסי EMV מוטמע שבב מיקרו-מעבד המספק אבטחה משופרת באמצעות הצפנת נתוני העסקה והפקת קודי אימות ייחודיים לכל עסקה. עמידה בתקן EMV חשובה להפחתת הונאות בכרטיס נוכח.
- PCI DSS (תקן אבטחת נתונים של תעשיית כרטיסי התשלום): מערך תקני אבטחה שנועד להגן על נתוני בעלי כרטיסים ולהבטיח עיבוד, אחסון והעברה מאובטחים של נתוני כרטיסים. כל הסוחרים, מעבדי התשלומים וגופים אחרים המטפלים בנתוני כרטיסים חייבים לציית לדרישות PCI DSS.
פרוטוקולים ותקנים אלה פועלים יחד כדי להבטיח שעסקאות בכרטיסי אשראי מאובטחות ושהסכום הנכון מחויב בחשבון בעל הכרטיס.
אבטחה פיזית בכרטיס
על גבי הכרטיס עצמו מודפסים שם המשתמש, מספר הכרטיס, תאריך התפוגה וקוד אימות הכרטיס (CVV). ה-CVV הוא מספר בן שלוש או ארבע ספרות, בהתאם לבנק המנפיק את הכרטיס, המספק שכבת אבטחה נוספת במהלך עסקאות.
ערך אימות הכרטיס (CVV): המספר בן 3 או 4 הספרות מודפס על הכרטיס הפיזי אך אינו מוטמע בפס המגנטי של הכרטיס. לרוב הוא נדרש בעסקאות מקוונות ובעסקאות טלפוניות, שבהן הכרטיס אינו נמצא פיזית. תפקידו לאמת שמבצע העסקה מחזיק בכרטיס הפיזי.
על הכרטיס מצויים גם פס מגנטי ו/או שבב משובץ. הפס המגנטי מכיל נתוני בעל כרטיס מקודדים, ואילו השבב המשובץ (המשמש בכרטיסי שבב וקוד PIN ובכרטיסי שבב וחתימה) מאחסן מידע בפורמט מאובטח ומוצפן, המקשה על גורמים בלתי מורשים לגשת אליו או לזייפו.
אבטחה דיגיטלית לכרטיס
בצד ספק השירות פועלות מספר שכבות אבטחה להגנה מפני פעילות הונאה. הן כוללות את פרוטוקולי Secure Socket Layer (SSL) ו-Transport Layer Security (TLS) המצפינים נתונים בזמן ההעברה. ייתכן שייעשה גם שימוש במערכות לגילוי הונאות המסתמכות על אלגוריתמים של למידת מכונה לזיהוי דפוסי התנהגות חריגים העשויים להעיד על פעילות הונאה.
- שירות אימות כתובת (AVS): שירות זה משווה את הכתובת שמסר הלקוח לכתובת השמורה אצל חברת כרטיסי האשראי. אם הכתובות אינן תואמות, ניתן לדחות את העסקה. הדבר מסייע במניעת הונאות הנובעות ממספרי כרטיסי אשראי גנובים.
- אימות דו-שלבי (2FA): אימות דו-שלבי מחייב שני סוגי זיהוי לפני אישור עסקה. בדרך כלל שני הגורמים הם דבר שאתה יודע (כגון סיסמה), דבר שיש ברשותך (כגון הטלפון שלך לקבלת סיסמה חד-פעמית) או מאפיין ביומטרי שלך (כגון טביעת אצבע).
- אימות ביומטרי: סוג זה של אימות משתמש במאפיינים ביולוגיים ייחודיים, כגון טביעות אצבע או זיהוי פנים, כדי לאמת זהויות. מערכות תשלום ניידות מסוימות כמו Apple Pay ו-Google Pay משתמשות באימות ביומטרי לאישור עסקאות.
- אימות מבוסס סיכון (RBA): שיטה זו מחשבת את פרופיל הסיכון של עסקה מקוונת ודורשת אימות נוסף בעסקאות בסיכון גבוה יותר. ה-RBA עשוי להביא בחשבון גורמים כגון כתובת ה-IP של המשתמש, המכשיר שבו נעשה שימוש, סכום העסקה ודפוסי ההתנהגות של המשתמש.
- טוקניזציה: טוקניזציה מגנה על פרטי הכרטיס על ידי החלפת מספר הכרטיס ברצף תווים שנוצר באופן אקראי, או "טוקן". ניתן להעביר טוקן זה בבטחה באינטרנט, והוא חסר ערך אם יורט בידי נוכלים, שכן אי אפשר לשחזר ממנו את מספר הכרטיס המקורי.
- תשלומים ללא מגע: כרטיסים רבים תומכים כיום גם בתשלומים ללא מגע, המשתמשים בטכנולוגיית Near Field Communication (NFC) או Radio Frequency Identification (RFID) לתקשורת עם מסופי תשלום. עסקאות אלה מאובטחות בהצפנה דינמית, כלומר מפתח הצפנה חדש נוצר לכל עסקה, מה שמקשה מאוד על רמאים ליירט את הנתונים ולעשות בהם שימוש לרעה.
- אימות 3-D Secure (3DS) (למשל Visa Secure, Mastercard Identity Check): 3-D Secure הוא פרוטוקול מבוסס XML שנועד לשמש שכבת אבטחה נוספת לעסקאות מקוונות בכרטיסי אשראי וחיוב. הפרוטוקול ידוע בשמות שונים בהתאם לסוג הכרטיס: Visa Secure (לשעבר Verified by Visa), Mastercard Identity Check (לשעבר SecureCode), American Express SafeKey וכן הלאה. אופן הפעולה: 3-D Secure מוסיף שלב נוסף לתהליך התשלום המקוון. בעת ביצוע רכישה, לאחר הזנת פרטי הכרטיס, מערכת 3DS בודקת אם הבנק או מנפיק הכרטיס שלכם רשום בשירות 3DS. אם כן, מופיע בדפדפן חלון קופץ המחובר ישירות לבנק או למנפיק. לאחר מכן תתבקשו לאמת את זהותכם: הדבר יכול להתבצע באמצעות סיסמה, סריקת טביעת אצבע אם הבנק שלכם מציע אימות ביומטרי, או קוד חד-פעמי הנשלח לטלפון הנייד שלכם. רק לאחר אימות מוצלח תמשיך העסקה. 3-D Secure 2.0: זוהי הגרסה החדשה של 3-D Secure, המשפרת את המערכת המקורית בכך שהיא נוחה ויעילה יותר למשתמש. 3DS 2.0 מתוכננת לפעול בגישה מבוססת סיכון, כלומר היא דורשת אימות נוסף רק כאשר עסקה נראית מסוכנת. היא פועלת היטב גם במכשירים ניידים, מגבלה שהייתה קיימת בגרסה המקורית של 3DS.
קודי PIN בני 4 או 6 ספרות
בדרך כלל קודי ה-PIN הם בני 4 ספרות, אך באזורים מסוימים או במוסדות פיננסיים מסוימים עשויים להיות בשימוש גם קודי PIN בני 6 ספרות. מטרתו העיקרית של ה-PIN היא לאמת שהאדם היוזם את העסקה הוא בעל הכרטיס המורשה.
בעסקת כרטיס אשראי, ייתכן שהלקוח יידרש להזין את קוד ה-PIN שלו בעת שימוש בכרטיס שבב וקוד במסוף נקודת מכירה (POS). זהו הנוהג המקובל באירופה. בארצות הברית רוב כרטיסי האשראי עם שבב אינם דורשים קוד PIN לרכישות, ורשתות התשלומים הגדולות ביטלו את דרישת החתימה בשנת 2018.
כך משמש קוד PIN, בן 4 ספרות או 6 ספרות, בעסקה:
- הלקוח מכניס את כרטיס השבב וה-PIN שלו למסוף נקודת המכירה.
- המסוף מבקש מהלקוח להזין את קוד ה-PIN שלו.
- הלקוח מזין את קוד ה-PIN שלו, והוא מוצפן לאחר מכן על ידי מסוף נקודת המכירה.
- ה-PIN המוצפן נשלח יחד עם נתוני העסקה אל הבנק המנפיק לצורך אימות.
- הבנק המנפיק משווה את ה-PIN המוצפן ל-PIN השמור במערכותיו. אם ה-PIN תואם, העסקה מאושרת.
במקרים מסוימים, ה-PIN מאומת מקומית על ידי שבב הכרטיס ואינו נשלח אל המנפיק. הדבר מכונה אימות PIN לא מקוון (Offline PIN), והוא עשוי להאיץ את תהליך העסקה.
חשוב לציין כי ה-PIN אינו זהה לקוד אימות הכרטיס (CVV) או לקוד האימות של הכרטיס (CVC) בן 3 או 4 ספרות המופיע בגב הכרטיס. קודי CVV/CVC משמשים לעסקאות ללא נוכחות הכרטיס, כגון רכישות מקוונות, כדי לוודא שמבצע העסקה מחזיק פיזית בכרטיס.
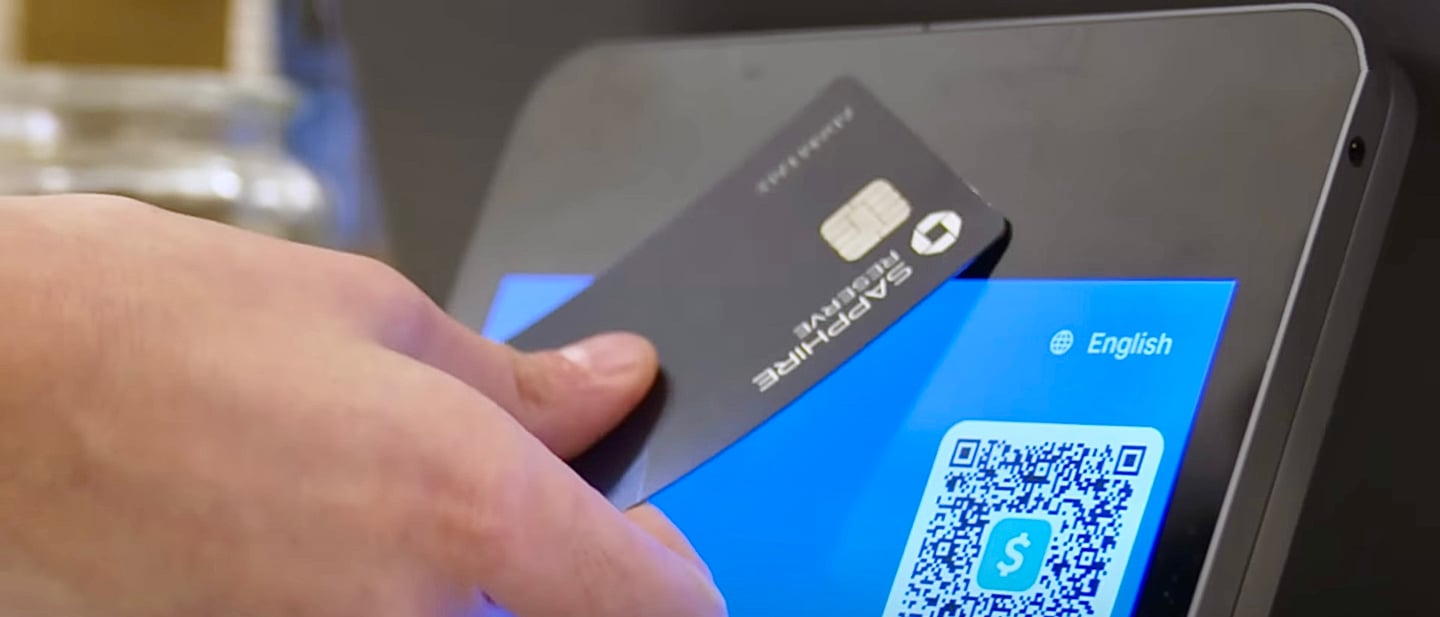
תשלום בהצמדה (Tap to Pay)
התשתית הטכנולוגית: NFC ומקורותיו ב-RFID
ביסוד מנגנון התשלום בהצמדה עומדת טכנולוגיית Near Field Communication (NFC), המהווה עידון והתמחות של מסגרת זיהוי תדר הרדיו (RFID) הרחבה יותר. טכנולוגיית NFC פועלת באמצעות השראה אלקטרומגנטית בין שתי אנטנות לולאה, המתוכננות בתצורה הדומה למסלול מרוצים, ונמצאות במרחק שאינו עולה על ארבעה סנטימטרים בלבד. מגע מרחבי מוגבל זה מאפשר חילופי נתונים מאובטחים ומהירים, המותאמים במיוחד לדרישות עסקאות תשלום.
סימביוזה פסיבית ואקטיבית
האינטראקציה במסגרת העסקה בין אמצעי התשלום (כרטיס או מכשיר התומך ב-NFC) לבין הקורא מבוססת על חלוקת תפקידים: הקורא הוא היוזם הפעיל, המצויד ביכולת ליצור תקשורת באופן עצמאי; ואילו הכרטיס הוא המשיב הפסיבי, חסר מקור כוח עצמאי, אך מגיב לפניות הקורא. אינטראקציה זו מפעילה את העברת נתוני התשלום, תהליך השונה מהותית מהעברת הנתונים הסטטית הגלומה בשימוש ברצועה מגנטית.
ביצורים קריפטוגרפיים: אבטחה ברמה הגבוהה ביותר
אבן יסוד בארכיטקטורת האבטחה של טכנולוגיית התשלום בהצמדה היא יצירת קריפטוגרמה ייחודית לכל עסקה. הקריפטוגרמה נוצרת מצירוף קריפטוגרפי של נתוני העסקה ונתוני הכרטיס, בהתבסס על מפתח קריפטוגרפי המאוחסן בשבב הכרטיס. תהליך זה יוצר מחסום חזק מפני שכפול פרטי תשלום לצרכים בלתי כשרים, ומעלה באופן ניכר את רמת האבטחה של כל עסקה.
התקשורת בין לוח התשלומים ללוח הראשי בתוך מכשיר הקורא היא מרכיב מכריע בהרכבת נתוני העסקה לחבילה מוצפנת ומאובטחת. הצפנה זו, המתקיימת לאורך כל מסלול הנתונים אל מעבדי התשלומים והרשתות וממנה, משמשת מגן מפני חדירה וגישה בלתי מורשית לנתונים, ושומרת על קדושת סודיות העסקה מראשיתה ועד השלמתה.
ניתוח אבטחה השוואתי ותהליכי אימוץ
בהשוואה לקודמותיה, שיטות פס מגנטי והחדרת שבב, טכנולוגיית התשלום בהצמדה מגלמת קפיצת מדרגה באבטחת העסקאות. פרוטוקולי ההצפנה הדינמית והתקשורת בטווח מוגבל מצמצמים מטבעם את נתיבי הפגיעה בנתונים, ומנטרלים ביעילות את איום ההעתקה (skimming) והדלפת הנתונים ללא הרשאה, שפקדו מאז ומעולם עסקאות בנקודות מכירה.
האימוץ בשווקים מסוימים, ובראשם ארצות הברית, פיגר במשך שנים אחרי אירופה בשל עלויות תשתית והרגלי צרכנים, אך עלה בחדות מאז 2020.
לסיכום, טכנולוגיית התשלום ללא מגע, באמצעות שילובה המתוחכם של טכנולוגיית NFC, קפדנות קריפטוגרפית והעברת נתונים מוצפנת, מבשרת שינוי מהותי בתחום שיטות התשלום המאובטחות והיעילות. שילובה ההדרגתי במארג העסקאות היומיומיות מבטיח להעלות את רף האבטחה והנוחות בעסקאות, ומסמן התפתחות מכרעת במסחר ובתחום התשלומים.
אופן פעולתם של שמירת כספים או תשלום נדחה בעסקת כרטיס אשראי, כרטיס חיוב או כרטיס נטען
הרשאה
העסקה מתחילה בבקשת אישור. כאשר אתה מציג את כרטיס האשראי שלך לתשלום, הסוחר שולח בקשה לבנק הסולק.
הבנק הרוכש מעביר את הבקשה לרשת הכרטיסים, וזו מעבירה אותה לבנק המנפיק. הבנק המנפיק בודק את יתרת האשראי הזמינה ופרטי עסקה נוספים לצורך אימות תקינותם. אם הכול תקין, הוא שומר את סכום העסקה כנגד מסגרת האשראי שלך. פעולה זו מכונה עיכוב הרשאה או הרשאה מוקדמת. זוהי דרך להבטיח שהכספים זמינים ולהפריש אותם לעסקה המסוימת הזו.
יצירת קוד אישור
כאשר לקוח מציג כרטיס אשראי לתשלום, מערכת נקודת המכירה (POS) של הסוחר שולחת בקשת הרשאה לבנק הסולק. הבנק הסולק מעביר את הבקשה לרשת הכרטיסים, וזו מנתבת אותה לבנק המנפיק. אם הבנק המנפיק מאשר את העסקה (למשל, קיימים אשראי או כספים מספיקים והכרטיס לא דווח כאבוד/גנוב), הוא מפיק קוד הרשאה ושולח אותו חזרה דרך רשת הכרטיסים והבנק הסולק אל מערכת ה-POS של הסוחר.
אורכם של קודי האישור (authorization codes), המכונים גם קודי אישור עסקה, עשוי להשתנות לפי רשת הכרטיסים או הבנק המנפיק. קודים אלה משמשים כאישור לכך שעסקה אושרה, ומשמשים כאסמכתא בתהליך הסילוק. אורך הקוד ופורמטו יכולים להיקבע בהתאם לדרישות התפעוליות של רשתות הכרטיסים ושל הבנקים המעורבים. מערכות מסוימות משתמשות בקודים בני 6 ספרות, ואחרות בקודים בני 8 ספרות ואף באורכים אחרים.
רישום העסקה
הסוחר מקבל את קוד האישור, המאשר כי הכספים זמינים ושמורים לעסקה זו. בסוף היום, ולעיתים מאוחר יותר בהתאם לתהליך העבודה של הסוחר, שולח הסוחר אצווה של עסקאות לבנק הרוכש לצורך סילוק. תהליך זה מכונה "קליטה" (capture). במהלך הקליטה כולל הסוחר את קוד האישור של כל עסקה, המשמש הוכחה לאישור ומאפשר לבנק הרוכש להתאים כל עסקה לאישור שלה.
סילוק
לאחר מכן הבנק הרוכש שולח את העסקאות, יחד עם קודי האישור, לרשתות הכרטיסים לצורך סליקה. רשתות הכרטיסים מנתבות את העסקאות לבנקים המנפיקים, אשר מעבירים את הכספים בגין העסקאות שאושרו לבנק הרוכש. לבסוף, הבנק הרוכש מפקיד את הכספים בחשבון הבנק של בית העסק.
סליקה
בסוף יום העסקים שולח הסוחר את כל העסקאות שאושרו באותו יום לבנק הרוכש במקבץ אחד. הבנק הרוכש מעביר לאחר מכן את העסקאות הללו דרך רשת הכרטיסים אל הבנק המנפיק לצורך סליקה.
הבנק המנפיק מעביר את הכספים לבנק הסולק, ואלה מופקדים לאחר מכן בחשבון בית העסק. בשלב זה העסקה הושלמה, והכספים השמורים מועברים רשמית ממסגרת האשראי שלכם לבית העסק.
שמירת רשומות
קוד האישור הוא פריט מידע מהותי לתיעוד ולישוב מחלוקות. במקרה של מחלוקת, קוד האישור מסייע לאתר את העסקה לאורך השלבים השונים בשרשרת העיבוד כדי לוודא את תקפותה. תהליך זה מבטיח שהכספים נשמרים, מועברים ונרשמים כנדרש, ומספק דרך מאובטחת וניתנת למעקב לטיפול בעסקאות כרטיסי אשראי.
חיוב
הבנק המנפיק ישקף לאחר מכן עסקה זו בדף החשבון החודשי שלכם, ובשלב זה אתם נדרשים לשלם.
תקשורת נתונים
להלן סיכום אופן ביצוע התקשורת:
- לכידת נתונים: כאשר בעל כרטיס יוזם עסקה, מסוף נקודת המכירה (POS) לוכד את פרטי הכרטיס (מספר כרטיס, תאריך תפוגה, CVV וכו') באמצעות העברה, החדרה, הצמדה או הקלדה ידנית של פרטי הכרטיס.
- שידור מאובטח: נתוני הכרטיס שנקלטו מועברים באופן מאובטח ממסוף נקודת המכירה אל הבנק הרוכש של בית העסק או אל מעבד התשלומים. שידור זה נעשה בדרך כלל בפרוטוקול TLS (Transport Layer Security), המצפין את הנתונים כדי להבטיח את סודיותם ושלמותם בעת השידור.
- מסרי ISO 8583: הבנק הרוכש או מעבד התשלומים מעצב את נתוני העסקה בהתאם לתקן המסרים ISO 8583. תקן זה מגדיר את מבנה ותוכן ההודעות המוחלפות בין הגורמים השונים המעורבים בתהליך העסקה, כגון סוחרים, בנקים רוכשים, מנפיקים ורשתות כרטיסים.
- תקשורת עם רשתות הכרטיסים: הבנק הסולק או מעבד התשלומים שולח את בקשת האישור בפורמט ISO 8583 אל רשת הכרטיסים (למשל Visa, Mastercard) באמצעות ערוצי תקשורת ייעודיים. ערוצים אלה הם בדרך כלל רשתות פרטיות המחברות באופן מאובטח בין הצדדים השונים המעורבים בתהליך העסקה.
- ניתוב ברשת הכרטיסים: רשת הכרטיסים מזהה את הבנק המנפיק האחראי לכרטיס ומעבירה אליו את בקשת האישור. רשת הכרטיסים רשאית להשתמש בפרוטוקולי תקשורת וטכנולוגיות נוספים, כגון TCP/IP ו-VPN (רשתות פרטיות וירטואליות), כדי להבטיח העברה מאובטחת ואמינה של נתוני העסקה.
לאורך תהליך התקשורת מופעלות שכבות אבטחה רבות, ובהן הצפנה, פרוטוקולים מאובטחים ועמידה בתקנים מקובלים בענף כגון PCI DSS. כך מובטחות הסודיות, השלמות והזמינות של נתוני העסקה בדרכם ממסוף נקודת המכירה אל ניתוב רשת הכרטיסים ואל מעבר לה.
פרוטוקולים
ISO 8583
ISO 8583 הוא תקן הודעות המשמש לתקשורת בעסקאות פיננסיות, ובפרט בעסקאות תשלום בכרטיסים. התקן מגדיר את מבנה ההודעה, רכיבי הנתונים וקודי העיבוד הנדרשים להחלפת מידע על עסקאות בין גורמים שונים, כגון סוחרים, רוכשים, מנפיקים ורשתות כרטיסים.
בקשת אישור בפורמט ISO 8583 כוללת רכיבי נתונים שונים המאורגנים במבנה הודעה מובנה. ההודעה מורכבת ממזהה סוג הודעה (MTI), מפות סיביות (Bitmaps) ורכיבי נתונים.
להלן דוגמה פשוטה להודעת בקשת הרשאה לפי תקן ISO 8583:
- מזהה סוג הודעה (MTI): קוד מספרי בן 4 ספרות המייצג את מטרת ההודעה. בקשת אישור היא "0100"; התשובה היא "0110".
- מפות סיביות (Bitmaps): סדרה של סיביות (בדרך כלל 64 סיביות ולעיתים 128 סיביות) המציינת אילו רכיבי נתונים קיימים בהודעה. כל סיבית במפה מתאימה לרכיב נתונים מסוים.
- רכיבי נתונים: מידע העסקה עצמו, המאורגן בשדות ממוספרים מ-1 עד 128. לכל רכיב נתונים משמעות ופורמט ייחודיים, כגון מספרי, אלפאנומרי או בינארי.
רכיבי נתונים
להלן דוגמה למספר רכיבי נתונים נפוצים בבקשת אישור עסקה לפי ISO 8583:
- DE 2: מספר חשבון ראשי (PAN) – מספר הכרטיס ששימש לעסקה.
- DE 3: קוד עיבוד – קוד בן 6 ספרות המציין את סוג העסקה (למשל רכישה, החזר) ואת החשבון שבו יש להשתמש (למשל עו"ש, אשראי).
- DE 4: סכום העסקה – סכום העסקה, המיוצג בדרך כלל כערך מספרי בן 12 ספרות עם נקודה עשרונית משתמעת.
- DE 7: תאריך ושעת השידור – התאריך והשעה שבהם הופעלה העסקה, בדרך כלל בפורמט YYMMDDhhmmss.
- DE 11: System Trace Audit Number (STAN) – מזהה עסקה ייחודי שנוצר על ידי הטרמינל או מערכת התשלומים.
- DE 22: Point of Service Entry Mode – קוד המציין כיצד נתוני הכרטיס נקלטו (למשל, העברה בקורא, קריאת שבב, הזנה ידנית).
- DE 25: קוד תנאי נקודת השירות – קוד המייצג תנאים ספציפיים הקשורים לעסקה (למשל, נוכחות הלקוח, מסחר אלקטרוני).
- DE 41: זיהוי מסוף מקבל הכרטיס – מזהה ייחודי של מסוף נקודת המכירה.
- DE 42: קוד זיהוי מקבל הכרטיס – מזהה ייחודי של בית העסק או של מקבל הכרטיס.
- DE 49: קוד מטבע, עסקה – קוד בן 3 ספרות המייצג את המטבע ששימש בעסקה.
בהקשר של תקן ההודעות הפיננסיות ISO 8583, המונח "MTI" הוא ראשי התיבות של Message Type Identifier (מזהה סוג הודעה). זהו קוד מספרי בן 4 ספרות המייצג את מטרת ההודעה והוא השדה הראשון בהודעת ISO 8583.
MTI / פרוטוקולים
ה-MTI מורכב מ-4 ספרות (כל אחת בטווח 0-9) בעלות המשמעויות הבאות:
- גרסה (מיקום ראשון): מציין את גרסת ISO 8583 שבה נעשה שימוש בהודעה.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: שמורים לשימוש עתידי או לגרסאות מותאמות
- קטגוריה (מיקום שני): מייצגת את המטרה העיקרית של ההודעה.
- 0: שמור לשימוש ISO
- 1: הרשאה
- 2: עסקאות פיננסיות (למשל משיכת מזומן, בירור יתרה)
- 3: פעולות על קבצים (לדוגמה, עדכוני קבצים)
- 4: ביטול וחיוב חוזר
- 5: התאמה
- 6: מנהלה
- 7: גביית עמלות
- 8: ניהול הרשת
- 9: שמור לשימוש ISO
- פונקציה (מיקום שלישי): מציינת את התפקוד הספציפי של ההודעה.
- 0: בקשה
- 1: בקשת תגובה
- 2: ייעוץ
- 3: תגובת הודעת ייעוץ
- 4: הודעה
- 5: אישור קבלת ההודעה
- 6-9: שמורים לשימוש ISO
- מקור (מיקום רביעי): מציין את יוזם ההודעה.
- 0: גורם סולק
- 1: חזרה על ידי הרוכש
- 2: מנפיק
- 3: חזרה על המנפיק
- 4-9: שמורים לשימוש ISO
דוגמאות לכמה MTI בהודעות ISO 8583:
- 0100: בקשת אישור
- 0110: תשובת הרשאה
- 0200: בקשת עסקה פיננסית
- 0210: תשובה לעסקה פיננסית
- 0420: בקשת ביטול
- 0421: בקשת ביטול חוזרת
- 0430: תגובה לבקשת ביטול
- 0500: בקשת התאמת חשבונות מסלק
- 0510: תגובת התאמה של הרוכש
- 0800: בקשת ניהול רשת
- 0810: תגובת ניהול רשת
יש לשים לב כי דוגמאות אלה מבוססות על סוגי ההודעות הסטנדרטיים של ISO 8583. עם זאת, ייתכנו מימושים והתאמות פרטניים בהתאם לדרישות הספציפיות של מערכות תשלום או מוסדות פיננסיים שונים.



הצעד הבא
בקשת היכרות
ספרו לנו בכמה שורות מי אתם ומה בכוונתכם. פנייתכם מועברת ישירות לבנק ומטופלת בסודיות.
מעדיפים לשוחח? קבעו ועידת וידאו בת 30 דקות.