
Pagos y transferencias
Tarjetas de crédito
Transferencias con tarjeta de crédito a sus cuentas en nuestra entidad
Ahora puede transferir fondos, hasta los límites de su tarjeta, a sus cuentas con nosotros, en IFC o en IFB, procedentes de una amplia gama de sistemas de tarjetas de crédito o prepago. Esto incluye proveedores de reconocimiento mundial como Visa, Mastercard, American Express, Diners, Union Pay y Discover, entre otros.
No se requiere ningún terminal físico. Esta infraestructura digital fluida en la nube facilita transferencias de fondos seguras y cómodas prácticamente desde cualquier lugar.
Otras divisas
Transferencia desde tarjeta a su cuenta en cualquiera de estas divisas, tramitada por PayPal.
A través de
Otras divisas
Para cualquier otra divisa, póngase en contacto con nosotros; probablemente podremos crear un enlace personalizado para usted:
- AED – dírham de los Emiratos Árabes Unidos
- AFN – afgani afgano
- ALL – Lek albanés
- AMD – Dram armenio
- ANG – florín de las Antillas Neerlandesas
- AOA – Kwanza angoleño
- ARS – peso argentino
- AUD – dólar australiano
- AWG – Florín arubeño
- AZN – manat azerbaiyano
- BAM – Marco convertible de Bosnia y Herzegovina
- BBD – Dólar de Barbados
- BDT – Taka de Bangladés
- BGN – Lev búlgaro
- BIF – Franco burundés
- BMD – dólar bermudeño
- BND – dólar de Brunéi
- BOB – Boliviano (Bolivia)
- BRL – Real brasileño
- BSD – dólar bahameño
- BWP – pula botsuano
- BYN – Rublo bielorruso
- BZD – dólar de Belice
- CAD – dólar canadiense
- CDF – franco congoleño
- CHF – franco suizo
- CLP – Peso chileno
- CNY – Yuan chino
- COP – Peso colombiano
- CRC – colón costarricense
- CVE – Escudo caboverdiano
- CZK – Corona checa
- DJF – franco yibutiano
- DKK – corona danesa
- DOP – peso dominicano
- DZD – Dinar argelino
- EGP – libra egipcia
- ETB – Birr etíope
- FJD – dólar fiyiano
- FKP – libra malvinense
- GEL – Lari georgiano
- GIP – Libra de Gibraltar
- GMD – dalasi gambiano
- GNF – Franco guineano
- GTQ – Quetzal guatemalteco
- GYD – Dólar guyanés
- HKD – dólar de Hong Kong
- HNL – lempira hondureño
- HRK – Kuna croata
- HTG – gourde haitiano
- HUF – Forinto húngaro
- IDR – rupia indonesia
- ISK – corona islandesa
- JMD – dólar jamaicano
- KES – Chelín keniano
- KGS – Som kirguís
- KHR – Riel camboyano
- KMF – Franco comorano
- KRW – Won surcoreano
- KYD – Dólar de las Islas Caimán
- KZT – Tenge kazajo
- LAK – kip laosiano
- LBP – Libra libanesa
- LKR – rupia de Sri Lanka
- LRD – Dólar liberiano
- LSL – Loti de Lesoto
- MAD – Dírham marroquí
- MDL – leu moldavo
- MGA – ariary malgache
- MKD – denar macedonio
- MMK – kyat de Myanmar
- MNT – Tugrik mongol
- MOP – Pataca de Macao
- MRU – Uguiya mauritana
- MUR – Rupia mauriciana
- MVR: rufiyaa maldiva
- MWK – Kwacha malauí
- MXN – Peso mexicano
- MYR – Ringgit malayo
- MZN – metical mozambiqueño
- NAD – Dólar namibio
- NGN – naira nigeriano
- NIO – córdoba nicaragüense
- NOK – Corona noruega
- NPR – rupia nepalesa
- NZD – dólar neozelandés
- PAB – balboa panameño
- PEN – Sol peruano
- PGK – kina de Papúa Nueva Guinea
- PHP – Peso filipino
- PKR – Rupia pakistaní
- PLN – zloty polaco
- PYG – Guaraní paraguayo
- QAR – rial catarí
- RON – Leu rumano
- RSD – dinar serbio
- RWF – franco ruandés
- SBD – Dólar de las Islas Salomón
- SCR – rupia de Seychelles
- SEK – corona sueca
- SGD – dólar de Singapur
- SHP – Libra de Santa Elena
- SLE – Leone sierraleonés
- SOS – chelín somalí
- SRD – Dólar surinamés
- STN – Dobra de Santo Tomé y Príncipe
- SZL – lilangeni suazi
- TJS – somoni tayiko
- TOP – paanga tongano
- TTD – Dólar de Trinidad y Tobago
- TWD – Nuevo dólar taiwanés
- TZS – chelín tanzano
- UAH – Grivna ucraniana
- UGX – chelín ugandés
- UYU – Peso uruguayo
- UZS – Som uzbeko
- VND – Dong vietnamita
- VUV – Vatu de Vanuatu
- WST – tala samoano
- XAF – Franco CFA de África Central
- XCD – dólar del Caribe Oriental
- XOF – Franco CFA de África Occidental
- XPF – Franco CFP
- YER – Rial yemení
- ZAR – rand sudafricano
- ZMW – kwacha zambiano
Diferencias entre las tarjetas de crédito y las de débito
Las diferencias entre las tarjetas de débito y las de crédito son significativas, y es importante comprender las funcionalidades y el impacto de cada una.
A continuación, se ofrece una explicación más detallada:
- Origen de los fondos: Esta es la diferencia más fundamental entre ambos.
- Tarjeta de débito: Al utilizar una tarjeta de débito, el importe se detrae directamente de la cuenta corriente vinculada de forma casi inmediata. Funciona como efectivo electrónico: se emplea dinero propio que ya se encuentra en la cuenta bancaria.
- Tarjeta de crédito: Por otra parte, una tarjeta de crédito es, en esencia, una línea de crédito o un préstamo concedido por el emisor de la tarjeta. Cuando se realiza una operación con tarjeta de crédito, el emisor de la tarjeta paga la operación. Usted toma dinero prestado con el compromiso de devolverlo, ya sea en su totalidad o de forma aplazada.
- Efecto en la calificación crediticia:
- Tarjeta de débito: el uso de la tarjeta de débito no repercute en su calificación crediticia, ya que no implica endeudamiento. Equivale a pagar en efectivo o con cheque.
- Tarjeta de crédito: el uso de la tarjeta de crédito, por el contrario, repercute directamente en su puntuación crediticia. El importe de crédito utilizado en relación con su límite de crédito (ratio de utilización del crédito), su historial de pagos y la antigüedad de su historial crediticio, entre otros factores, pueden influir positiva o negativamente en su puntuación crediticia.
- Protección frente a cargos fraudulentos:
- Tarjeta de débito: las tarjetas de débito ofrecen menos protecciones que las tarjetas de crédito. Si su tarjeta de débito se pierde o es sustraída, la responsabilidad máxima podría alcanzar la totalidad del dinero de su cuenta, en función del tiempo que tarde en comunicar la pérdida.
- Tarjeta de crédito: las tarjetas de crédito ofrecen una protección mayor. Conforme a la legislación federal de los Estados Unidos, su responsabilidad máxima por el uso no autorizado de su tarjeta de crédito no supera los 50 USD.
- Comisiones e intereses:
- Tarjeta de débito: Las tarjetas de débito no suelen devengar intereses, ya que se gasta dinero propio. No obstante, pueden conllevar diversas comisiones, como las de descubierto o las de transacción.
- Tarjeta de crédito: las tarjetas de crédito suelen aplicar tipos de interés elevados a los saldos impagados tras la fecha de vencimiento y pueden conllevar diversas comisiones, como comisiones anuales, comisiones por pago tardío y comisiones por disposición de efectivo.
Comprender estas diferencias puede ayudarle a decidir con criterio cuándo utilizar cada tipo de tarjeta y cómo hacerlo de forma responsable.
¿Dónde se depositan los fondos en las tarjetas prepago, a diferencia de las tarjetas de crédito y débito?
Tarjetas prepago
Los fondos de las tarjetas de prepago los mantiene el emisor de la tarjeta (o su banco asociado) y están vinculados al número de la tarjeta en el sistema del emisor. Antes de realizar una operación, el titular carga dinero en la tarjeta, que después puede utilizarse en los comercios que la acepten o para retirar efectivo en cajeros automáticos. El saldo de la tarjeta disminuye con cada operación y puede recargarse cuando sea necesario.
Tarjetas de débito
Las tarjetas de débito están vinculadas directamente a la cuenta bancaria del titular. Cuando se realiza una operación, los fondos se transfieren en tiempo real o casi real desde la cuenta del titular a la cuenta del comercio. El límite de gasto del titular viene determinado por el saldo disponible en la cuenta bancaria asociada.
Tarjetas de crédito
Las tarjetas de crédito se emiten con una línea de crédito renovable establecida por el emisor de la tarjeta. Cuando se realiza una transacción, el emisor paga al comercio por cuenta del titular, quien a su vez adeuda al emisor el importe de la transacción. El titular puede mantener un saldo de un mes a otro, sujeto a intereses, o liquidar el saldo íntegro cada mes.
¿Cuál es el papel de Visa, Mastercard, American Express, Diners, Union Pay, etc.?
Visa, Mastercard, American Express, Diners, Union Pay, etc. (los esquemas de tarjetas) actúan como canal para bancos y otras instituciones financieras, prestando servicios de compensación y liquidación de las operaciones entre consumidores, comercios y bancos como redes de pago, pero esto no implica que mantengan fondos por sí mismos.
- Visa, Mastercard y Union Pay son redes de pago. Solo los bancos emisores de las tarjetas de crédito, débito y prepago pueden autorizar los pagos.
- American Express y Discover son tanto redes de pago como emisores de tarjetas. Autorizan los pagos realizados con sus propias tarjetas.
Estas redes de pago interconectan a millones de comercios, bancos y consumidores y constituyen la columna vertebral de su actividad. Contrariamente a la creencia generalizada, Visa y Mastercard no emiten tarjetas de crédito ni conceden crédito. Actúan como intermediarias, o más bien como un sofisticado regulador del tráfico del ecosistema financiero, que garantiza el tratamiento seguro y la fluidez de las transacciones monetarias entre bancos y comercios en todo el mundo.
Visa, Mastercard, American Express, Diners, Union Pay, Discover, etc., también establecen normas para comercios, facilitadores de pagos y plataformas de comercio electrónico (marketplaces).
En resumen, Visa, Mastercard, Diners, Union Pay, American Express, Discover, etc., no mantienen fondos por sí mismas, sino que actúan únicamente como canal para que los bancos y otras entidades financieras faciliten las transacciones entre las partes.
Compensación y liquidación
Los sistemas de pago con tarjeta a escala global suelen ser objeto de malentendidos, a menudo deliberados en el contexto de esquemas fraudulentos. En realidad, los principales esquemas de tarjetas operan mediante infraestructuras altamente estandarizadas, automatizadas y estrictamente reguladas. Este artículo explica, en términos técnicos precisos, cómo funcionan las principales redes de tarjetas y cómo se producen realmente la compensación y la liquidación.
1. El papel de las redes de tarjetas
Las redes de tarjetas no mantienen cuentas de clientes ni transfieren dinero directamente a personas físicas o empresas. Su única función consiste en operar sistemas seguros de mensajería, compensación y liquidación entre entidades financieras reguladas.
Cada una opera su propia infraestructura, sus propias normas, formatos de mensaje y ciclos de liquidación. Las redes no son intercambiables y ninguna operación se ejecuta nunca de forma simultánea a través de más de una.
2. Autorización, compensación y liquidación: las tres fases
Todas las operaciones legítimas con tarjeta atraviesan tres fases diferenciadas.
2.1 Autorización
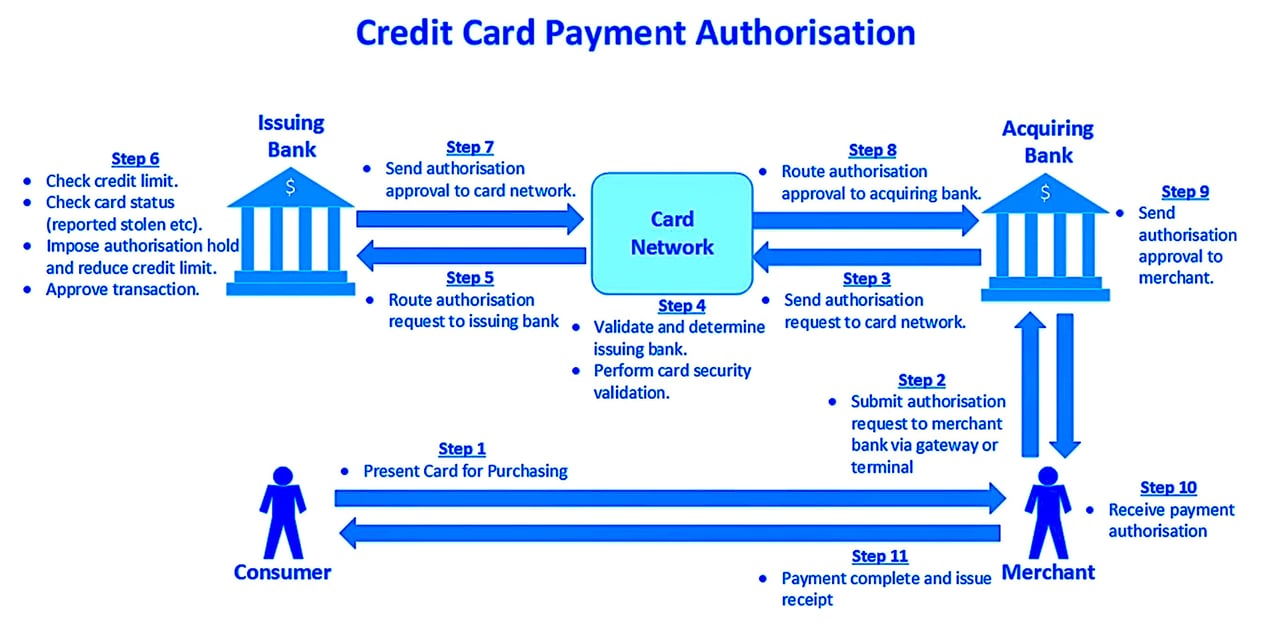
La autorización se produce casi en tiempo real cuando se utiliza una tarjeta. El banco adquirente del comercio envía una solicitud de autorización a través de la red de tarjetas al banco emisor. El emisor la aprueba o la rechaza en función de los fondos disponibles, los controles de riesgo y el estado de la tarjeta. En esta fase no se mueve dinero.
2.2 Compensación
La compensación es el proceso mediante el cual las operaciones aprobadas se agrupan por lotes, se validan y se preparan para su liquidación. Se trata de un proceso automatizado, basado en ficheros y regido por esquemas y plazos estrictos definidos por la red de tarjetas.
2.3 Liquidación
La liquidación es la transferencia neta de fondos entre los bancos miembros. La red de tarjetas calcula las obligaciones netas y ordena la liquidación a través de bancos liquidadores designados o de cuentas en el banco central. La liquidación se produce únicamente entre bancos, nunca directamente en la cuenta de un comercio o de un particular.
3. La infraestructura de Visa en detalle
3.1 VisaNet
VisaNet es el sistema mundial de procesamiento de transacciones de Visa. Encamina los mensajes de autorización, gestiona los datos de compensación y calcula las posiciones de liquidación. Todas las interacciones se producen entre entidades financieras reguladas.
3.2 Base II
Base II es el sistema de compensación heredado de Visa, que todavía se menciona en la documentación técnica. Define cómo se formatean, validan e intercambian los registros de las transacciones. Los comercios y los clientes nunca interactúan directamente con Base II.
3.3 TC33 y TC05
- TC05 es el registro de presentación estándar de una compra (el «sales draft» o comprobante de venta).
- TC33 es un registro polivalente que se utiliza, entre otros fines, para informes y datos complementarios.
Se trata de registros internos de compensación intercambiados entre adquirentes y emisores a través de VisaNet. No constituyen acuses de recibo, aprobaciones ni confirmaciones de liquidación y carecen de significado fuera del ecosistema interno de Visa.
4. Infraestructura de Mastercard
4.1 Banknet
Mastercard opera Banknet, su red mundial con tecnología propia, equivalente a VisaNet. Gestiona el encaminamiento de las autorizaciones, los ficheros de compensación y los cálculos de liquidación.
4.2 Compensación y liquidación
Mastercard utiliza sus propios tipos de mensaje y formatos de archivo. La liquidación se realiza por compensación neta entre los bancos miembros a través de cuentas de liquidación previamente designadas. Al igual que en Visa, no existe el concepto de aceptación manual ni de liquidación por operación en las cuentas de los clientes.
5. American Express y Diners Club
5.1 Modelo de circuito cerrado
American Express y Diners Club operan históricamente con un modelo de circuito cerrado, lo que significa que a menudo actúan simultáneamente como emisor y adquirente. Ello reduce el número de intermediarios, pero no altera los principios fundamentales.
5.2 Liquidación
Incluso en un sistema de circuito cerrado, la liquidación es automatizada, se rige por reglas y se realiza a nivel de entidad. No existe intervención manual a nivel de sucursal ni una «aceptación de archivo» que determine si los fondos son reales.
6. UnionPay
UnionPay opera la red de tarjetas nacional e internacional de China. Utiliza estándares propios alineados con los marcos regulatorios chinos. La compensación y la liquidación se realizan a través de instituciones de compensación designadas y de mecanismos del banco central. Al igual que en otras redes, las transacciones están automatizadas, se procesan por lotes y están sometidas a un control estricto.
7. Ciclos de compensación y liquidación
La liquidación se realiza en ciclos predefinidos:
- Normalmente T+1 o T+2 para Visa y Mastercard.
- Liquidación neta únicamente entre emisores y adquirentes.
- El abono final a los comercios se realiza a través de su banco adquirente, con sujeción a las infraestructuras bancarias locales, como ACH, SEPA o los sistemas RTGS nacionales.
No existe ningún mecanismo de liquidación ad hoc, inmediata o discrecional a petición de una parte privada.
8. Observación final
Las redes de tarjetas se encuentran entre las infraestructuras financieras más maduras y estandarizadas que existen. Sus procesos son deterministas, automatizados y auditables.
¿Cómo procesa un terminal punto de venta (TPV) los datos de su tarjeta?
Un terminal de punto de venta (TPV) es un dispositivo electrónico que procesa pagos con tarjeta en establecimientos comerciales. A continuación se resume el funcionamiento básico de un terminal TPV:
- Lectura de la tarjeta: Cuando un cliente presenta una tarjeta de crédito o débito para efectuar un pago, el terminal de punto de venta (TPV) lee la información de la tarjeta. Esto puede hacerse deslizando la banda magnética, insertando el chip en el terminal (en el caso de las tarjetas EMV) o mediante métodos de pago sin contacto como NFC (Near Field Communication) para aplicaciones de pago móvil.
- Detalles de la transacción: el terminal de punto de venta (TPV) registra a continuación los detalles de la transacción, que incluyen los datos de la tarjeta, el importe de la operación y, en ocasiones, otros datos como el identificador del comercio.
- Comunicación con el adquirente: Estos datos se cifran y se envían por teléfono o Internet al banco adquirente del comercio. El adquirente es un banco o entidad financiera que procesa las transacciones con tarjetas de crédito y débito por cuenta del comercio.
- Solicitud de autorización: El adquirente envía esta información al emisor de la tarjeta (el banco que emitió la tarjeta del cliente) a través de la red de tarjetas (como Visa, Mastercard, etc.) para solicitar la autorización de la operación. Este paso sirve para comprobar que la tarjeta es válida y dispone de crédito o fondos suficientes. Este MTI se utiliza cuando el terminal de punto de venta de un comercio necesita obtener la autorización de una operación de pago conforme a la norma ISO 8583: 0100
- Respuesta de autorización: el emisor de la tarjeta envía una respuesta de autorización al adquirente, aprobando o denegando la operación. Dicha respuesta se transmite después al terminal TPV. El tipo de mensaje ISO 8583 correspondiente a la respuesta de autorización es el 0110.
- Finalización de la operación: Si la operación se aprueba, se carga en la cuenta del cliente el importe de la compra y se abona en la cuenta del comercio el mismo importe, deducidas las comisiones cobradas por el adquirente y la red de tarjetas. Si la operación se rechaza, no se transfieren fondos.
Visión general del procesamiento de tarjetas
- Cuando una empresa acepta un pago con tarjeta, su procesador de pagos envía una solicitud de autorización, a través de la red de tarjetas, al banco emisor, que evalúa la operación. Durante la autorización, el emisor comprueba que el titular de la tarjeta dispone de fondos suficientes o de crédito disponible para cubrir el importe solicitado en la operación.
- Si la transacción se aprueba, el emisor reducirá de inmediato el saldo o el crédito disponible de la cuenta asociada a la tarjeta, aunque los fondos no se transfieran al comercio de forma inmediata.
- Una vez autorizado el pago, el procesador de pagos comunica la aprobación al adquirente y al terminal de pago del comercio, en línea o presencial.
- Cuando se factura el pedido de venta, se efectúa el cargo (captura) en la tarjeta de crédito por el importe de la factura.
Por qué las tarjetas de crédito son mejores
En el ámbito preciso de las finanzas internacionales, distinguir entre tarjetas de débito y de crédito es esencial, especialmente para quienes viajan al extranjero. Pese a llevar el logotipo de Visa o Mastercard, muchas de las tarjetas que emiten hoy los bancos son tarjetas de débito y no verdaderas tarjetas de crédito, y esta diferencia puede influir de forma significativa en la experiencia del viajero.
Las tarjetas de débito, que a menudo se facilitan sin coste adicional con una cuenta corriente, no ofrecen la misma flexibilidad financiera que las tarjetas de crédito. Esta limitación resulta especialmente evidente en situaciones que exigen un depósito, como la reserva de un vehículo de alquiler o de servicios hoteleros en el extranjero, en las que las tarjetas de débito pueden ser rechazadas de plano. Tales rechazos pueden generar gastos imprevistos, ya que las soluciones alternativas suelen implicar costes más elevados y cargos inmediatos en la cuenta.
Por otra parte, las verdaderas tarjetas de crédito difieren los cargos y suelen llevar asociado un límite de gasto preestablecido, lo que ofrece un margen especialmente útil para gestionar los gastos de viaje. Estas tarjetas facilitan las operaciones al permitir preautorizaciones sobre los fondos: una característica esencial en muchas situaciones de viaje, desde el alquiler de vehículos hasta las estancias hoteleras, que garantiza que los servicios queden reservados y asegurados sin perjuicio financiero inmediato.
Para los viajeros, en especial para quienes se desplazan fuera de la zona del euro, disponer de una auténtica tarjeta de crédito no es solo una comodidad, sino una necesidad. Garantiza operaciones financieras más fluidas y evita los inconvenientes y penalizaciones asociados al uso de tarjetas de débito. Por ello, se aconseja al viajero prudente obtener una tarjeta de crédito genuina y comunicar de antemano a su emisor sus planes de viaje internacional, a fin de evitar bloqueos temporales por sospecha de fraude. Este enfoque proactivo permite disfrutar de un viaje fluido y financieramente seguro.
Protocolos y procesos
Cuando se realiza una transacción con tarjeta de crédito, se utilizan varios protocolos y procesos para comprobar el importe que se va a cargar y autorizar la transacción.
Algunos de los componentes clave que intervienen en el proceso son:
- ISO 8583: Estándar de mensajería utilizado por la mayoría de las redes de pago, como Visa y Mastercard, para comunicar los datos de las transacciones entre las distintas entidades que intervienen en el proceso (por ejemplo, comercios, adquirentes, emisores y procesadores de pagos).
- EMV (Europay, Mastercard, Visa): Estándar global para las transacciones con tarjetas de crédito y débito con chip. Las tarjetas EMV incorporan un microprocesador que ofrece mayor seguridad al cifrar los datos de la transacción y generar códigos de autenticación únicos para cada operación. El cumplimiento de EMV es importante para reducir el fraude con tarjeta presente.
- PCI DSS (Payment Card Industry Data Security Standard): conjunto de normas de seguridad diseñadas para proteger los datos de los titulares de tarjetas y garantizar el tratamiento, el almacenamiento y la transmisión seguros de la información de las tarjetas. Todos los comercios, procesadores de pagos y demás entidades que manejan datos de tarjetas deben cumplir los requisitos de PCI DSS.
Estos protocolos y normas actúan conjuntamente para garantizar que las operaciones con tarjeta de crédito sean seguras y que se cargue el importe correcto en la cuenta del titular. Los procesos que intervienen en una operación con tarjeta de crédito son bastante complejos, ya que implican a múltiples partes y niveles de comunicación.
Proceso
A continuación se explica en detalle cómo funcionan conjuntamente estos protocolos y normas:
- Inicio: El titular de la tarjeta inicia una operación deslizando, insertando o acercando su tarjeta al terminal de punto de venta, o introduciendo los datos de la tarjeta en una operación en línea.
- Transmisión de datos: El terminal de punto de venta (TPV) o la pasarela de comercio electrónico captura los datos de la transacción, entre ellos el número de tarjeta, la fecha de caducidad, el importe de la operación y un identificador único de transacción. En las transacciones EMV, el chip genera un criptograma único para cada operación.
- Tokenización (opcional): si la tokenización está activada, los datos de la tarjeta se sustituyen por un token único antes de su transmisión. Esto contribuye a proteger la información confidencial de la tarjeta durante el proceso de la operación.
- Solicitud de autorización: los datos de la operación se formatean conforme a la norma de mensajería ISO 8583 y son enviados por el banco adquirente del comercio (o por el procesador de pagos) a la red de tarjetas (p. ej., Visa o Mastercard).
- Enrutamiento de la red de tarjetas: La red de tarjetas identifica al banco emisor responsable de la tarjeta y le remite la solicitud de autorización.
- Tramitación por el emisor: el banco emisor comprueba los detalles de la operación con la cuenta del titular de la tarjeta, verificando el saldo disponible, el estado de la tarjeta y las reglas antifraude aplicables. En las operaciones en línea que utilizan 3D Secure, el emisor también puede solicitar al titular que autentique la operación mediante una contraseña o datos biométricos.
- Respuesta de autorización: el banco emisor genera una respuesta de autorización, que puede aprobar o denegar la operación. Esta respuesta se envía de vuelta a través de la red de tarjetas al banco adquirente (o procesador de pagos) y, a continuación, al comercio.
- Finalización: si la operación es aprobada, el comercio completa la venta y entrega los bienes o presta los servicios al titular de la tarjeta. Los datos de la operación se incluyen entonces en un lote de operaciones que el comercio remite al banco adquirente (o procesador de pagos) para su liquidación.
- Liquidación: El banco adquirente (o el procesador de pagos) presenta el lote de transacciones a la red de tarjetas para su liquidación. La red de tarjetas calcula los importes netos de liquidación entre los bancos adquirente y emisor, y los fondos se transfieren en consecuencia. Por último, el banco emisor contabiliza la transacción en la cuenta del titular de la tarjeta, quien recibe un extracto con los detalles de la operación.
A lo largo de este proceso, las diversas partes intervinientes deben cumplir los requisitos de PCI DSS para garantizar el tratamiento seguro de los datos de los titulares de tarjetas. Además, la comunicación entre las entidades se cifra para preservar la confidencialidad y la integridad de los datos de la transacción.
Seguridad de las tarjetas de crédito y débito
Las tarjetas de crédito y débito están protegidas mediante una combinación de características de seguridad físicas y digitales.
Protocolos y procesos
Cuando se realiza una transacción con tarjeta de crédito, se utilizan varios protocolos y procesos para comprobar el importe que se va a cargar y autorizar la transacción.
Algunos de los componentes clave que intervienen en el proceso son:
- ISO 8583: Estándar de mensajería utilizado por la mayoría de las redes de pago, como Visa y Mastercard, para comunicar los datos de las transacciones entre las distintas entidades que intervienen en el proceso (por ejemplo, comercios, adquirentes, emisores y procesadores de pagos).
- EMV (Europay, Mastercard, Visa): Estándar global para las transacciones con tarjetas de crédito y débito con chip. Las tarjetas EMV incorporan un microprocesador que ofrece mayor seguridad al cifrar los datos de la transacción y generar códigos de autenticación únicos para cada operación. El cumplimiento de EMV es importante para reducir el fraude con tarjeta presente.
- PCI DSS (Payment Card Industry Data Security Standard): Conjunto de normas de seguridad concebidas para proteger los datos de los titulares de tarjetas y garantizar el tratamiento, el almacenamiento y la transmisión seguros de la información de las tarjetas. Todos los comercios, procesadores de pagos y demás entidades que manejan datos de tarjetas deben cumplir los requisitos de PCI DSS.
Estos protocolos y estándares funcionan conjuntamente para garantizar la seguridad de las transacciones con tarjeta de crédito y que se cargue el importe correspondiente en la cuenta del titular de la tarjeta.
Seguridad física de la tarjeta
En la propia tarjeta figuran impresos el nombre del usuario, el número de la tarjeta, la fecha de caducidad y el valor de verificación de la tarjeta (CVV). El CVV es un número de tres o cuatro dígitos, según la entidad emisora de la tarjeta, que proporciona un nivel adicional de seguridad durante las operaciones.
Valor de verificación de la tarjeta (CVV): Número de 3 o 4 dígitos impreso en la tarjeta física, pero no incorporado en la banda magnética de la tarjeta. Suele exigirse en las transacciones en línea y telefónicas, en las que la tarjeta no está físicamente presente. Sirve para comprobar que la persona que realiza la transacción dispone de la tarjeta física.
La tarjeta incorpora además una banda magnética y/o un chip integrado. La banda magnética contiene datos codificados del titular de la tarjeta, mientras que el chip integrado (utilizado en las tarjetas con chip y PIN y con chip y firma) almacena la información en un formato seguro y cifrado, lo que dificulta que usuarios no autorizados accedan a ella o la falsifiquen.
Seguridad digital de la tarjeta
Por parte del proveedor de servicios, se emplean varias capas de seguridad para protegerse frente a actividades fraudulentas. Entre ellas figuran los protocolos Secure Socket Layer (SSL) y Transport Layer Security (TLS), que cifran los datos durante su transmisión. También pueden utilizarse sistemas de detección de fraude que emplean algoritmos de aprendizaje automático para identificar patrones de comportamiento inusuales que puedan indicar una actividad fraudulenta.
- Address Verification Service (AVS): Este servicio comprueba que la dirección facilitada por el cliente coincida con la que figura en los registros de la entidad emisora de la tarjeta de crédito. Si no coinciden, la operación puede ser denegada. Ello contribuye a prevenir el fraude derivado del uso de números de tarjeta robados.
- Autenticación de dos factores (2FA): La 2FA exige dos tipos de identificación antes de que pueda aprobarse una operación. Por lo general, estos dos factores consisten en algo que usted sabe (como una contraseña), algo que usted posee (como su teléfono para recibir una contraseña de un solo uso) o algo que usted es (como su huella dactilar).
- Autenticación biométrica: Este tipo de autenticación utiliza características biológicas únicas, como las huellas dactilares o el reconocimiento facial, para verificar la identidad. Algunos sistemas de pago móvil, como Apple Pay y Google Pay, utilizan la autenticación biométrica para autorizar las operaciones.
- Autenticación basada en el riesgo (RBA): este método calcula el perfil de riesgo de una transacción en línea y exige una verificación adicional para las transacciones de mayor riesgo. La RBA puede tener en cuenta factores como la dirección IP del usuario, el dispositivo utilizado, el importe de la transacción y los patrones de comportamiento del usuario.
- Tokenización: La tokenización protege los datos de la tarjeta sustituyendo el número de tarjeta por una cadena de caracteres generada aleatoriamente, o «token». Este token puede transmitirse con seguridad por internet y resulta inútil si es interceptado por defraudadores, ya que no puede someterse a ingeniería inversa para obtener el número original de la tarjeta.
- Pagos sin contacto: Muchas tarjetas admiten ya también pagos sin contacto, que utilizan la comunicación de campo cercano (NFC) o la identificación por radiofrecuencia (RFID) para comunicarse con los terminales de pago. Estas operaciones se protegen mediante cifrado dinámico, es decir, se genera una nueva clave de cifrado para cada operación, lo que dificulta extraordinariamente que los defraudadores intercepten y utilicen indebidamente los datos.
- Autenticación 3-D Secure (3DS) (p. ej., Visa Secure, Mastercard Identity Check): 3-D Secure es un protocolo basado en XML concebido como una capa adicional de seguridad para las operaciones en línea con tarjetas de crédito y débito. El protocolo recibe distintas denominaciones según el tipo de tarjeta: Visa Secure (anteriormente Verified by Visa), Mastercard Identity Check (anteriormente SecureCode), American Express SafeKey, entre otras. Funcionamiento: 3-D Secure añade un paso adicional al proceso de pago en línea. Cuando usted realiza una compra, una vez introducidos los datos de su tarjeta, el sistema 3DS comprueba si su banco o emisor de la tarjeta está adherido a 3DS. En caso afirmativo, aparece en su navegador una ventana emergente conectada directamente con su banco o emisor. A continuación, se le solicita que verifique su identidad: ello puede hacerse mediante una contraseña, un escaneo de huella dactilar, si su banco ofrece autenticación biométrica, o un código de un solo uso enviado a su teléfono móvil. La operación solo se procesa tras una autenticación satisfactoria. 3-D Secure 2.0: Es la versión más reciente de 3-D Secure, que mejora el sistema original al hacerlo más sencillo para el usuario y más eficiente. 3DS 2.0 está diseñado con un enfoque basado en el riesgo, es decir, solo solicita una autenticación adicional cuando una operación presenta indicios de riesgo. Además, funciona con fluidez en dispositivos móviles, una limitación del 3DS original.
PIN de 4 o 6 dígitos
Por lo general, los PIN son códigos de 4 dígitos, pero en algunas regiones o entidades financieras también pueden utilizarse PIN de 6 dígitos. La finalidad principal de un PIN es verificar que la persona que inicia la operación es el titular autorizado de la tarjeta.
En una operación con tarjeta de crédito, es posible que se solicite al cliente que introduzca su PIN al utilizar una tarjeta con chip y PIN en un terminal de punto de venta (TPV). Esta es la práctica habitual en Europa. En Estados Unidos, la mayoría de las tarjetas de crédito con chip no exigen PIN para las compras, y las principales redes eliminaron el requisito de firma en 2018.
Así se utiliza un PIN, ya sea de 4 o de 6 dígitos, en una transacción:
- El cliente introduce su tarjeta con chip y PIN en el terminal de punto de venta (TPV).
- El terminal solicita al cliente que introduzca su PIN.
- El cliente introduce su PIN, que a continuación es cifrado por el terminal punto de venta (TPV).
- El PIN cifrado se envía junto con los datos de la transacción al banco emisor para su verificación.
- El banco emisor compara el PIN cifrado con el almacenado en su sistema. Si los PIN coinciden, la transacción se autoriza.
En algunos casos, el PIN es verificado localmente por el chip de la tarjeta en lugar de enviarse al emisor. Este procedimiento se conoce como verificación de PIN sin conexión (Offline PIN) y puede agilizar el proceso de la transacción.
Es importante señalar que el PIN no es lo mismo que el valor de verificación de la tarjeta (CVV) o código de verificación de la tarjeta (CVC) de 3 o 4 dígitos que figura en el reverso de la tarjeta. Los códigos CVV/CVC se utilizan en operaciones con tarjeta no presente, como las compras en línea, para verificar que la persona que efectúa la operación tiene la tarjeta en su posesión física.
Pago por proximidad (Tap to Pay)
Fundamento tecnológico: NFC y su origen en RFID
El elemento central del esquema de pago por proximidad es la comunicación de campo cercano (Near Field Communication, NFC), una tecnología que perfecciona y especializa el marco más amplio de la identificación por radiofrecuencia (RFID). La NFC opera mediante inducción electromagnética entre dos antenas de bucle, diseñadas en una configuración semejante a una pista de carreras, situadas a una distancia que no excede de apenas cuatro centímetros. Esta reducida proximidad espacial favorece un intercambio de datos seguro y rápido, concebido a medida de las exigencias de las operaciones de pago.
Simbiosis pasiva y activa
La interacción transaccional entre el instrumento de pago (ya sea una tarjeta o un dispositivo con tecnología NFC) y el lector se basa en una distribución de funciones: el lector, como iniciador activo, dotado de la capacidad de establecer la comunicación de forma autónoma; y la tarjeta, como elemento pasivo que responde, desprovisto de alimentación propia pero sensible a los requerimientos del lector. Esta interacción desencadena la transmisión de los datos de pago, un proceso que difiere en lo fundamental de la transmisión estática de datos inherente a las operaciones con banda magnética.
Fortificaciones criptográficas: la seguridad por excelencia
Una piedra angular de la arquitectura de seguridad de la tecnología de pago por aproximación es la generación de un criptograma específico de cada transacción. Este criptograma resulta de una combinación criptográfica de los datos de la transacción y de la tarjeta, realizada mediante una clave criptográfica almacenada en el chip de la tarjeta. Este proceso constituye una barrera formidable contra la replicación de las credenciales de pago con fines ilícitos y eleva sustancialmente el nivel de seguridad de cada transacción.
La comunicación entre la placa de pagos y la placa principal del lector resulta esencial para ensamblar los datos de la transacción en un paquete cifrado y protegido. Este cifrado, que se mantiene durante todo el recorrido de los datos hacia y desde los procesadores y las redes de pago, actúa como salvaguarda frente a intrusiones y accesos no autorizados a los datos, preservando la confidencialidad de la transacción desde su inicio hasta su resolución.
Análisis comparativo de seguridad y trayectorias de adopción
En comparación con sus antecedentes, las modalidades de banda magnética y de chip insertado, la tecnología de pago por aproximación representa un salto cualitativo en materia de seguridad transaccional. Los protocolos de cifrado dinámico y de comunicación de corto alcance reducen de manera inherente las vías de vulneración de datos, contrarrestando eficazmente la amenaza del skimming y de la extracción no autorizada de datos que históricamente ha afectado a las operaciones en el punto de venta.
La adopción en algunos mercados, en particular en Estados Unidos, se mantuvo durante años por detrás de Europa debido a los costes de infraestructura y a los hábitos de los consumidores, pero ha aumentado considerablemente desde 2020.
En suma, la tecnología de pago por aproximación, mediante la sofisticada conjunción de la tecnología NFC, el rigor criptográfico y la transmisión cifrada de datos, anuncia un cambio de paradigma en el ámbito de los métodos de pago seguros y eficientes. Su progresiva integración en las operaciones cotidianas promete elevar el nivel de seguridad y comodidad de las transacciones, y marca una evolución decisiva en los sectores del comercio y de los pagos.
Cómo funciona la reserva de fondos o el pago diferido en una operación con tarjeta de crédito, débito o prepago
Autorización
La operación comienza con una solicitud de autorización. Cuando usted presenta su tarjeta de crédito para efectuar un pago, el comercio envía una solicitud al banco adquirente.
El banco adquirente remite esta solicitud a la red de tarjetas, que a su vez la envía al banco emisor. El banco emisor comprueba el crédito disponible y los demás datos de la operación para verificar su validez. Si todo es correcto, reserva el importe de la operación con cargo a su límite de crédito. Esto se conoce como retención de autorización o preautorización. Es un mecanismo para asegurar que los fondos están disponibles y para reservarlos para esa operación concreta.
Generación del código de autorización
Cuando un cliente presenta una tarjeta de crédito para efectuar un pago, el terminal punto de venta (TPV) del comercio envía una solicitud de autorización al banco adquirente. El banco adquirente remite la solicitud a la red de tarjetas, que la encamina al banco emisor. Si el banco emisor aprueba la operación (por ejemplo, si existe crédito o fondos suficientes y la tarjeta no consta como perdida o robada), genera un código de autorización y lo devuelve, a través de la red de tarjetas y del banco adquirente, al TPV del comercio.
La longitud de los códigos de autorización, también denominados códigos de aprobación, puede variar según la red de tarjetas o el banco emisor. Estos códigos sirven como confirmación de que una operación ha sido aprobada y se utilizan como referencia en el proceso de liquidación. La longitud y el formato del código de autorización pueden determinarse en función de los requisitos operativos de las redes de tarjetas y de los bancos implicados. Algunos sistemas utilizan códigos de 6 dígitos, mientras que otros emplean códigos de 8 dígitos o incluso de otras longitudes.
Registro de la transacción
El comercio recibe el código de autorización, que confirma que los fondos están disponibles y reservados para esta transacción. Al final del día, o en ocasiones más tarde según el proceso del comercio, este envía un lote de transacciones al banco adquirente para su liquidación. Este proceso se conoce como «captura». Durante la captura, el comercio incluye el código de autorización de cada transacción, que sirve como prueba de autorización y permite al banco adquirente conciliar cada transacción con su autorización.
Liquidación
A continuación, el banco adquirente envía las transacciones, junto con los códigos de autorización, a las redes de tarjetas para su liquidación. Las redes de tarjetas encaminan las transacciones a los bancos emisores, que transfieren al banco adquirente los fondos correspondientes a las transacciones aprobadas. Por último, el banco adquirente abona los fondos en la cuenta bancaria del comercio.
Compensación
Al final de la jornada, el comerciante envía al banco adquirente, en un lote, todas las transacciones autorizadas del día. A continuación, el banco adquirente remite estas transacciones, a través de la red de tarjetas, al banco emisor para su liquidación.
El banco emisor transfiere los fondos al banco adquirente, que a continuación los abona en la cuenta del comercio. En ese momento la transacción queda completada y los fondos reservados pasan formalmente de su línea de crédito al comercio.
Conservación de registros
El código de autorización es un dato fundamental para el registro y la resolución de controversias. En caso de disputa, el código de autorización permite rastrear la operación a lo largo de las distintas fases de la cadena de procesamiento para verificar su validez. Este proceso garantiza que los fondos se reserven, transfieran y registren correctamente, lo que proporciona un método seguro y trazable de gestión de las operaciones con tarjeta de crédito.
Facturación
A continuación, el banco emisor reflejará esta operación en su extracto mensual, momento en el que deberá efectuar el pago.
Comunicación de datos
A continuación se resume cómo se desarrolla la comunicación:
- Captura de datos: cuando un titular de tarjeta inicia una transacción, el terminal de punto de venta (TPV) captura los datos de la tarjeta (número de tarjeta, fecha de caducidad, CVV, etc.) mediante deslizamiento de la banda magnética, inserción del chip, pago sin contacto o introducción manual de los datos.
- Transmisión segura: los datos de la tarjeta captados se transmiten de forma segura desde el terminal punto de venta (TPV) al banco adquirente o al procesador de pagos del comercio. Esta transmisión suele emplear el protocolo TLS (Transport Layer Security), que cifra los datos para garantizar su confidencialidad e integridad durante el envío.
- Mensajería ISO 8583: El banco adquirente o el procesador de pagos da formato a los datos de la transacción conforme a la norma de mensajería ISO 8583. Dicha norma define la estructura y el contenido de los mensajes intercambiados entre las distintas entidades que intervienen en el proceso de la transacción, como comercios, adquirentes, emisores y redes de tarjetas.
- Comunicación con las redes de tarjetas: el banco adquirente o el procesador de pagos envía la solicitud de autorización en formato ISO 8583 a la red de tarjetas (por ejemplo, Visa, Mastercard) a través de canales de comunicación específicos. Estos canales suelen ser redes privadas que conectan de forma segura a las distintas partes que intervienen en el proceso de la transacción.
- Enrutamiento por la red de tarjetas: la red de tarjetas identifica al banco emisor responsable de la tarjeta y le remite la solicitud de autorización. La red de tarjetas puede utilizar protocolos y tecnologías de comunicación adicionales, como TCP/IP y VPN (redes privadas virtuales), para garantizar una transmisión segura y fiable de los datos de la operación.
A lo largo de todo el proceso de comunicación se emplean múltiples capas de seguridad, entre ellas el cifrado, los protocolos seguros y el cumplimiento de estándares del sector como PCI DSS. Ello garantiza la confidencialidad, la integridad y la disponibilidad de los datos de la transacción desde el terminal punto de venta (TPV) hasta el enrutamiento de la red de tarjetas y más allá.
Protocolos
ISO 8583
ISO 8583 es una norma de mensajería utilizada para la comunicación de transacciones financieras, en particular las operaciones con tarjeta de pago. Define el formato de los mensajes, los elementos de datos y los códigos de procesamiento necesarios para intercambiar información de transacciones entre distintas entidades, como comercios, adquirentes, emisores y redes de tarjetas.
Una solicitud de autorización con formato ISO 8583 contiene diversos elementos de datos organizados en una estructura de mensaje definida. El mensaje se compone de un identificador de tipo de mensaje (MTI), mapas de bits y elementos de datos.
A continuación se muestra un ejemplo simplificado de un mensaje de solicitud de autorización ISO 8583:
- Identificador del tipo de mensaje (MTI): código numérico de 4 dígitos que representa la finalidad del mensaje. Una solicitud de autorización es «0100»; la respuesta es «0110».
- Mapas de bits (bitmaps): Serie de bits (normalmente 64 bits o, en ocasiones, 128 bits) que indica qué elementos de datos están presentes en el mensaje. Cada bit del mapa de bits corresponde a un elemento de datos específico.
- Elementos de datos: La información real de la transacción, organizada en campos numerados del 1 al 128. Cada elemento de datos tiene un significado y un formato específicos, como numérico, alfanumérico o binario.
Elementos de datos
A continuación se presenta un ejemplo de algunos elementos de datos habituales en una solicitud de autorización ISO 8583:
- DE 2: Número de cuenta principal (PAN) – El número de la tarjeta utilizado en la transacción.
- DE 3: Código de procesamiento – Código de 6 dígitos que especifica el tipo de operación (p. ej., compra, reembolso) y la cuenta que debe utilizarse (p. ej., cuenta corriente, crédito).
- DE 4: Importe de la operación – El importe de la operación, representado normalmente como un valor numérico de 12 dígitos con punto decimal implícito.
- DE 7: Fecha y hora de transmisión: la fecha y la hora en que se inició la transacción, normalmente en el formato AAMMDDhhmmss.
- DE 11: Número de auditoría de seguimiento del sistema (STAN) – Identificador único de la transacción generado por el terminal o el sistema de pago.
- DE 22: Modo de entrada en el punto de servicio – Código que indica cómo se capturaron los datos de la tarjeta (por ejemplo, banda magnética, lectura del chip, introducción manual).
- DE 25: Código de condición del punto de servicio – Código que representa condiciones específicas relacionadas con la operación (por ejemplo, cliente presente, comercio electrónico).
- DE 41: Identificación del terminal del aceptante de la tarjeta: identificador único del terminal TPV.
- DE 42: Código de identificación del aceptante de la tarjeta: identificador único del comercio o aceptante de la tarjeta.
- DE 49: Código de moneda de la transacción: código de 3 dígitos que representa la moneda utilizada en la transacción.
En el contexto de la norma de mensajería financiera ISO 8583, la sigla «MTI» corresponde a Message Type Identifier (identificador del tipo de mensaje). Se trata de un código numérico de 4 dígitos que representa la finalidad del mensaje y es el primer campo de un mensaje ISO 8583.
MTI / Protocolos
El MTI se compone de 4 posiciones (cada una con un rango de 0 a 9) con los siguientes significados:
- Versión (primera posición): indica la versión de ISO 8583 utilizada para el mensaje.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: Reservados para uso futuro o versiones personalizadas
- Clase (segunda posición): representa la finalidad principal del mensaje.
- 0: Reservado para uso de ISO
- 1: Autorización
- 2: Operaciones financieras (por ejemplo, retirada de efectivo, consulta de saldo)
- 3: Acciones sobre archivos (por ejemplo, actualizaciones de archivos)
- 4: Anulación y contracargo
- 5: Conciliación
- 6: Administrativo
- 7: Cobro de comisiones
- 8: Gestión de la red
- 9: Reservado para uso de ISO
- Función (tercera posición): Especifica la función concreta del mensaje.
- 0: Solicitud
- 1: Solicitud de respuesta
- 2: Asesoramiento
- 3: Respuesta al aviso
- 4: Notificación
- 5: Acuse de recibo de la notificación
- 6-9: Reservados para uso de ISO
- Origen (cuarta posición): indica quién inicia el mensaje.
- 0: Adquirente
- 1: Repetición del adquirente
- 2: Emisor
- 3: Repetición del emisor
- 4-9: Reservados para uso de ISO
Algunos ejemplos de MTI en mensajes ISO 8583:
- 0100: Solicitud de autorización
- 0110: Respuesta de autorización
- 0200: Solicitud de transacción financiera
- 0210: Respuesta de transacción financiera
- 0420: Solicitud de anulación
- 0421: Repetición de solicitud de anulación
- 0430: Respuesta de anulación
- 0500: Solicitud de conciliación del adquirente
- 0510: Respuesta de conciliación del adquirente
- 0800: Solicitud de gestión de red
- 0810: respuesta de gestión de red
Cabe señalar que estos ejemplos se basan en los tipos de mensaje estándar de ISO 8583. No obstante, pueden existir implementaciones y adaptaciones particulares en función de los requisitos específicos de los distintos sistemas de pago o entidades financieras.



Siguiente paso
Solicitar una presentación
Cuéntenos en pocas líneas quién es usted y qué tiene en mente. Su consulta llega directamente al Banco y se trata con confidencialidad.
¿Prefiere hablar con nosotros? Reserve una videoconferencia de 30 minutos.