
Платежи и переводы
Кредитные карты
Переводы с кредитных карт на Ваши счета в нашем банке
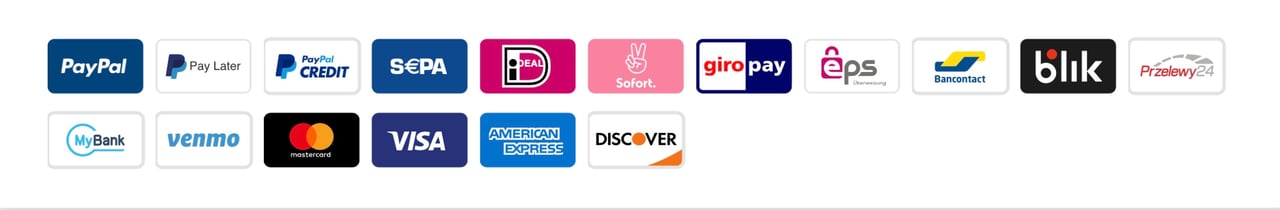
Теперь Вы можете переводить средства в пределах лимитов Вашей карты на Ваши счета у нас, в IFC или IFB, с использованием широкого круга систем кредитных или предоплаченных карт. Это включает признанных во всём мире поставщиков, в том числе Visa, Mastercard, American Express, Diners, Union Pay, Discover и других.
Физический терминал не требуется. Эта бесперебойная цифровая инфраструктура в облаке обеспечивает безопасные и удобные переводы средств практически из любой точки мира.
Иные валюты
Перевод с карты на Ваш счёт в любой из этих валют, обработка платежа осуществляется PayPal.
Через
Другие валюты
Для любой другой валюты, пожалуйста, свяжитесь с нами: вероятно, мы сможем подготовить для Вас индивидуальную ссылку:
- AED — дирхам ОАЭ
- AFN – афгани (Афганистан)
- ALL — албанский лек
- AMD — армянский драм
- ANG – нидерландский антильский гульден
- AOA – ангольская кванза
- ARS – аргентинское песо
- AUD — австралийский доллар
- AWG — арубанский флорин
- AZN — азербайджанский манат
- BAM — конвертируемая марка Боснии и Герцеговины
- BBD — барбадосский доллар
- BDT – бангладешская така
- BGN – болгарский лев
- BIF – бурундийский франк
- BMD – бермудский доллар
- BND – брунейский доллар
- BOB — боливийский боливиано
- BRL — бразильский реал
- BSD – багамский доллар
- BWP — ботсванская пула
- BYN — белорусский рубль
- BZD – белизский доллар
- CAD – канадский доллар
- CDF — конголезский франк
- CHF – швейцарский франк
- CLP – чилийское песо
- CNY — китайский юань
- COP – колумбийское песо
- CRC – костариканский колон
- CVE – эскудо Кабо-Верде
- CZK — чешская крона
- DJF – джибутийский франк
- DKK — датская крона
- DOP – доминиканское песо
- DZD – алжирский динар
- EGP – египетский фунт
- ETB — эфиопский быр
- FJD – фиджийский доллар
- FKP — фунт Фолклендских островов
- GEL — грузинский лари
- GIP – гибралтарский фунт
- GMD — гамбийский даласи
- GNF – гвинейский франк
- GTQ — гватемальский кетсаль
- GYD – гайанский доллар
- HKD – гонконгский доллар
- HNL – гондурасская лемпира
- HRK – хорватская куна
- HTG — гаитянский гурд
- HUF – венгерский форинт
- IDR — индонезийская рупия
- ISK – исландская крона
- JMD – ямайский доллар
- KES – кенийский шиллинг
- KGS — киргизский сом
- KHR – камбоджийский риель
- KMF – коморский франк
- KRW – южнокорейская вона
- KYD — доллар Островов Кайман
- KZT — казахстанский тенге
- LAK – лаосский кип
- LBP — ливанский фунт
- LKR – шри-ланкийская рупия
- LRD — либерийский доллар
- LSL – лесотский лоти
- MAD – марокканский дирхам
- MDL – молдавский лей
- MGA – малагасийский ариари
- MKD — македонский денар
- MMK — мьянманский кьят
- MNT – монгольский тугрик
- MOP – патака Макао
- MRU – мавританская угия
- MUR — маврикийская рупия
- MVR — мальдивская руфия
- MWK – малавийская квача
- MXN — мексиканское песо
- MYR — малайзийский ринггит
- MZN – мозамбикский метикал
- NAD — намибийский доллар
- NGN – нигерийская найра
- NIO – никарагуанская кордоба
- NOK — норвежская крона
- NPR – непальская рупия
- NZD – новозеландский доллар
- PAB — панамский бальбоа
- PEN — перуанский соль
- PGK — кина Папуа — Новой Гвинеи
- PHP – филиппинское песо
- PKR – пакистанская рупия
- PLN — польский злотый
- PYG — парагвайский гуарани
- QAR – катарский риал
- RON — румынский лей
- RSD — сербский динар
- RWF — руандийский франк
- SBD — доллар Соломоновых Островов
- SCR – сейшельская рупия
- SEK — шведская крона
- SGD — сингапурский доллар
- SHP – фунт острова Святой Елены
- SLE – сьерра-леонский леоне
- SOS – сомалийский шиллинг
- SRD — суринамский доллар
- STN — добра Сан-Томе и Принсипи
- SZL – лилангени (Эсватини)
- TJS – таджикский сомони
- TOP – тонганская паанга
- TTD – доллар Тринидада и Тобаго
- TWD — новый тайваньский доллар
- TZS — танзанийский шиллинг
- UAH – украинская гривна
- UGX – угандийский шиллинг
- UYU – уругвайское песо
- UZS – узбекский сум
- VND — вьетнамский донг
- VUV – вануатский вату
- WST — самоанская тала
- XAF — центральноафриканский франк КФА
- XCD – восточнокарибский доллар
- XOF — западноафриканский франк КФА
- XPF – франк КФП
- YER – йеменский риал
- ZAR — южноафриканский рэнд
- ZMW — замбийская квача
Различия между кредитными и дебетовыми картами
Различия между дебетовыми и кредитными картами существенны, и важно понимать функциональные возможности и последствия использования каждой из них.
Более подробное разъяснение:
- Источник средств: это основное различие между ними.
- Дебетовая карта: при использовании дебетовой карты деньги списываются непосредственно с привязанного текущего счёта практически мгновенно. Это подобно электронным наличным: Вы тратите собственные средства, уже находящиеся на Вашем банковском счёте.
- Кредитная карта: Кредитная карта, напротив, по сути представляет собой кредитную линию или заём, предоставляемый эмитентом карты. При совершении операции по кредитной карте платёж осуществляет эмитент. Вы берёте средства в долг с обязательством вернуть их либо полностью, либо в течение определённого времени.
- Влияние на кредитный рейтинг:
- Дебетовая карта: использование дебетовой карты не влияет на Ваш кредитный рейтинг, поскольку Вы не заимствуете денежные средства. Это равнозначно оплате наличными или чеком.
- Кредитная карта: Использование кредитной карты, напротив, напрямую влияет на Ваш кредитный рейтинг. Размер используемого кредита относительно кредитного лимита (коэффициент использования кредита), платёжная дисциплина, продолжительность кредитной истории и другие факторы могут как положительно, так и отрицательно сказаться на Вашем кредитном рейтинге.
- Защита от мошеннических списаний:
- Дебетовая карта: дебетовые карты обеспечивают меньшую защиту, чем кредитные. Если Ваша дебетовая карта утеряна или похищена, максимальная ответственность может составить всю сумму денежных средств на Вашем счёте, в зависимости от того, сколько времени потребуется Вам, чтобы сообщить об утрате.
- Кредитная карта: кредитные карты обеспечивают более надёжную защиту. По федеральному законодательству США Ваша максимальная ответственность за несанкционированное использование кредитной карты не превышает 50 долларов США.
- Комиссии и проценты:
- Дебетовая карта: как правило, по дебетовым картам проценты не начисляются, поскольку Вы тратите собственные средства. Однако могут взиматься различные комиссии, например, за овердрафт или за операции.
- Кредитная карта: по кредитным картам нередко действуют высокие процентные ставки на непогашенный остаток после установленной даты платежа, а также может взиматься ряд комиссий, таких как плата за годовое обслуживание, штрафы за просрочку платежа и комиссии за снятие наличных в кредит.
Понимание этих различий поможет Вам принимать обоснованные решения о том, когда следует использовать карты каждого типа и как делать это ответственно.
Где размещаются средства на предоплаченных картах, в отличие от кредитных и дебетовых карт?
Предоплаченные карты
Средства на предоплаченных картах хранятся у эмитента карты (или его банка-партнёра) и привязаны к номеру карты в системе эмитента. Перед совершением операции держатель карты пополняет её, после чего средства можно расходовать в торгово-сервисных предприятиях, принимающих карты, или снимать в банкоматах. Остаток на карте уменьшается с каждой операцией и при необходимости может быть пополнен вновь.
Дебетовые карты
Дебетовые карты напрямую привязаны к банковскому счёту держателя. При совершении операции средства в режиме реального или почти реального времени переводятся со счёта держателя карты на счёт торгово-сервисного предприятия. Лимит расходов держателя карты определяется доступным остатком на связанном банковском счёте.
Кредитные карты
Кредитные карты выпускаются с возобновляемой кредитной линией, установленной эмитентом карты. При совершении операции эмитент оплачивает счёт торговой организации от имени держателя карты, который в результате становится должен эмитенту сумму операции. Держатель карты может переносить задолженность из месяца в месяц с начислением процентов либо погашать её полностью ежемесячно.
Какова роль Visa, Mastercard, American Express, Diners, Union Pay и других платёжных систем?
Visa, Mastercard, American Express, Diners, Union Pay и другие (платёжные схемы) выступают связующим звеном для банков и иных финансовых учреждений, обеспечивая услуги процессинга, клиринга и расчётов по операциям между потребителями, торгово-сервисными предприятиями и банками в качестве платёжных сетей, однако это не предполагает хранения средств самими схемами.
- Visa, Mastercard и Union Pay являются платёжными сетями. Авторизовать платежи могут только банки, выпустившие кредитные, дебетовые и предоплаченные карты.
- American Express и Discover являются одновременно платёжными сетями и эмитентами карт. Они осуществляют авторизацию платежей по собственным картам.
Эти платёжные сети связывают миллионы торговых предприятий, банков и потребителей и служат основой их деятельности. Вопреки распространённому мнению, Visa и Mastercard не выпускают кредитные карты и не предоставляют кредиты. Они выступают посредником – точнее, своего рода сложным диспетчером финансовой экосистемы, обеспечивающим безопасную обработку и бесперебойное проведение денежных операций между банками и торговыми предприятиями по всему миру.
Visa, Mastercard, American Express, Diners, Union Pay, Discover и другие платёжные системы также устанавливают стандарты для торгово-сервисных предприятий, платёжных посредников и торговых площадок.
Таким образом, Visa, Mastercard, Diners, Union Pay, American Express, Discover и другие сами не хранят средства, а лишь выступают посредником, позволяющим банкам и иным финансовым организациям осуществлять операции между сторонами.
Клиринг и расчёты
Платёжные системы глобальных карточных сетей часто понимают неверно, нередко намеренно — в контексте мошеннических схем. В действительности крупнейшие карточные схемы представляют собой высокостандартизированную, автоматизированную и жёстко регулируемую инфраструктуру. В настоящей статье точными техническими терминами объясняется, как функционируют основные карточные сети и как на самом деле осуществляются клиринг и расчёты.
1. Роль карточных платёжных сетей
Карточные платёжные системы не ведут счетов клиентов и не переводят денежные средства напрямую физическим лицам или компаниям. Их единственная функция — обеспечивать работу защищённых систем обмена сообщениями, клиринга и расчётов между регулируемыми финансовыми учреждениями.
Каждая из них использует собственную проприетарную инфраструктуру, правила, форматы сообщений и циклы расчётов. Сети не взаимозаменяемы, и ни одна операция никогда не проходит одновременно более чем через одну из них.
2. Авторизация, клиринг и расчёты — три этапа
Все законные карточные операции проходят три отдельные стадии.
2.1 Авторизация
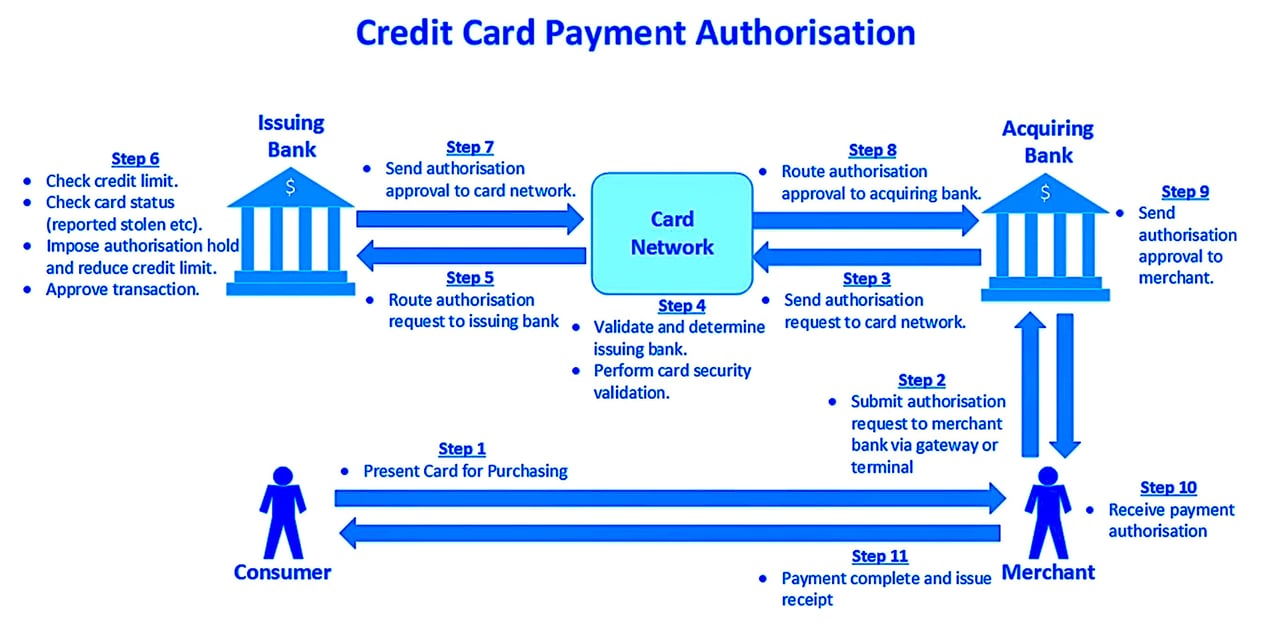
Авторизация происходит практически в режиме реального времени при использовании карты. Банк-эквайер торгово-сервисного предприятия направляет запрос на авторизацию через платёжную сеть банку-эмитенту. Эмитент одобряет или отклоняет операцию с учётом доступных средств, мер контроля рисков и статуса карты. На этом этапе денежные средства не перемещаются.
2.2 Клиринг
Клиринг — это процесс, в ходе которого одобренные операции группируются в пакеты, проверяются и подготавливаются к расчётам. Это автоматизированный файловый процесс, регулируемый строгими схемами и сроками, определёнными платёжной сетью.
2.3 Расчёты
Расчёт — это нетто-перевод средств между банками-участниками. Платёжная сеть рассчитывает нетто-обязательства и даёт поручение на проведение расчётов через уполномоченные расчётные банки или счета в центральном банке. Расчёты осуществляются только между банками и никогда не производятся напрямую на счёт торгово-сервисного предприятия или физического лица.
3. Инфраструктура Visa: подробный обзор
3.1 VisaNet
VisaNet — глобальная система обработки транзакций Visa. Она маршрутизирует сообщения об авторизации, управляет данными клиринга и рассчитывает расчётные позиции. Все взаимодействия происходят между регулируемыми финансовыми учреждениями.
3.2 Base II
Base II — устаревшая клиринговая система Visa, на которую по-прежнему ссылается техническая документация. Она определяет, как форматируются, проверяются и передаются записи об операциях. Торговые предприятия и клиенты никогда не взаимодействуют с Base II напрямую.
3.3 TC33 и TC05
- TC05 — стандартная запись представления к оплате по операции покупки («торговый чек»).
- TC33 — это многоцелевая запись, используемая, в частности, для отчётов и дополнительных данных.
Это внутренние клиринговые записи, которыми обмениваются эквайеры и эмитенты через VisaNet. Они не являются ни уведомлениями о получении, ни одобрениями, ни подтверждениями расчётов и не имеют значения за пределами внутренней экосистемы Visa.
4. Инфраструктура Mastercard
4.1 Banknet
Mastercard использует Banknet — собственную глобальную сеть, аналогичную VisaNet. Она обеспечивает маршрутизацию запросов на авторизацию, формирование клиринговых файлов и расчёт сумм взаиморасчётов.
4.2 Клиринг и расчёты
Mastercard использует собственные типы сообщений и форматы файлов. Расчёты осуществляются на нетто-основе между банками-участниками через заранее определённые расчётные счета. Как и в случае с Visa, понятия ручного акцепта или расчёта по каждой отдельной операции на счета клиентов не существует.
5. American Express и Diners Club
5.1 Модель замкнутого контура
American Express и Diners Club исторически работают по замкнутой модели, то есть нередко выступают одновременно эмитентом и эквайрером. Это сокращает число посредников, но не меняет основополагающих принципов.
5.2 Расчёты
Даже в замкнутой системе расчёты автоматизированы, основаны на правилах и осуществляются на уровне институтов. Ручное вмешательство на уровне отделений исключено, и решение о том, являются ли средства реальными, не зависит от «принятия файла».
6. UnionPay
UnionPay управляет внутренней и международной карточной сетью Китая. Она использует собственные стандарты, согласованные с китайскими нормативными рамками. Клиринг и расчёты осуществляются через назначенные клиринговые учреждения и механизмы центрального банка. Как и в других сетях, транзакции автоматизированы, обрабатываются пакетами и находятся под строгим контролем.
7. Циклы клиринга и расчётов
Расчёты осуществляются в заранее определённые циклы:
- Как правило, T+1 или T+2 для Visa и Mastercard.
- Неттинговые расчёты только между эмитентами и эквайрерами.
- Окончательное зачисление средств торгово-сервисным предприятиям осуществляется через их банк-эквайер с использованием местных банковских платёжных систем, таких как ACH, SEPA или национальные системы RTGS.
Механизма разового, немедленного или дискреционного расчёта по требованию частной стороны не существует.
8. Заключительное замечание
Карточные сети относятся к числу наиболее зрелых и стандартизированных финансовых инфраструктур. Их процессы детерминированы, автоматизированы и поддаются аудиту.
Как POS-терминал (терминал в точке продаж) обрабатывает данные Вашей карты?
Терминал в точке продаж (POS) — это электронное устройство, обрабатывающее платежи картами в торговых точках. Ниже в общих чертах описан принцип работы POS-терминала:
- Считывание карты: когда клиент предъявляет кредитную или дебетовую карту для оплаты, информация с карты считывается POS-терминалом. Это может происходить путём проведения карты через считыватель магнитной полосы, вставки чипа в терминал (для карт EMV) либо с использованием методов бесконтактной оплаты, таких как NFC (Near Field Communication), для приложений мобильных платежей.
- Данные операции: затем POS-терминал фиксирует данные операции, включая сведения о карте, сумму операции и, в ряде случаев, иные данные, например идентификатор торгово-сервисного предприятия.
- Связь с эквайером: затем эти данные шифруются и передаются по телефонной линии или через Интернет в банк-эквайер торговой организации. Эквайер — это банк или финансовая организация, обрабатывающая операции по кредитным и дебетовым картам от имени торговой организации.
- Запрос авторизации: эквайер направляет эту информацию эмитенту карты (банку, выпустившему карту клиента) через платёжную сеть (такую как Visa, Mastercard и др.) для запроса авторизации транзакции. На этом этапе проверяется, что карта действительна и на ней достаточно кредитного лимита или средств. Данный MTI используется, когда POS-терминал торгово-сервисного предприятия должен получить авторизацию платёжной транзакции в соответствии со стандартом ISO 8583: 0100
- Ответ об авторизации: эмитент карты направляет эквайреру ответ об авторизации, одобряя или отклоняя операцию. Затем этот ответ передаётся обратно на POS-терминал. Соответствующий тип сообщения ISO 8583 для ответа об авторизации — 0110.
- Завершение операции: если операция одобрена, со счёта клиента списывается сумма покупки, а на счёт торгово-сервисного предприятия зачисляется та же сумма за вычетом комиссий эквайера и платёжной сети. Если операция отклонена, средства не переводятся.
Общий обзор порядка обработки карточных операций
- Когда предприятие принимает оплату банковской картой, его платёжный процессор направляет через карточную сеть запрос на авторизацию банку-эмитенту, который оценивает операцию. В ходе авторизации эмитент проверяет, достаточно ли на счёте держателя карты средств или доступного кредитного лимита для покрытия суммы, запрашиваемой для операции.
- Если операция одобрена, эмитент незамедлительно уменьшит остаток или доступный кредитный лимит по счёту, связанному с картой, даже если средства будут переведены предприятию не сразу.
- После авторизации платежа платёжный процессор передаёт подтверждение эквайеру и платёжному терминалу предприятия — онлайн или в точке продаж.
- При выставлении счёта по заказу на продажу с кредитной карты списываются средства в размере суммы счёта (завершение ранее проведённой авторизации).
Почему кредитные карты предпочтительнее
В точной сфере международных финансов различие между дебетовыми и кредитными картами имеет существенное значение, особенно для тех, кто отправляется в поездки за границу. Несмотря на наличие логотипа Visa или Mastercard, многие карты, выпускаемые сегодня банками, являются дебетовыми, а не настоящими кредитными картами, и это различие может заметно повлиять на опыт путешественника.
Дебетовые карты, которые зачастую предоставляются без дополнительной платы вместе с текущим счётом, не обеспечивают той же финансовой гибкости, что и кредитные карты. Это ограничение особенно очевидно в ситуациях, требующих внесения залога, например при аренде автомобиля или бронировании гостиничных услуг за рубежом: в таких случаях дебетовые карты могут быть попросту отклонены. Подобные отказы способны повлечь непредвиденные расходы, поскольку альтернативные варианты, как правило, обходятся дороже и предполагают немедленное списание средств со счёта.
В то же время настоящие кредитные карты предусматривают отсрочку списания средств и, как правило, имеют заранее установленный лимит расходов, обеспечивая резерв, особенно полезный при управлении расходами в поездках. Такие карты упрощают проведение операций, позволяя предварительно авторизовать суммы: это важная функция во многих ситуациях в путешествиях — от аренды автомобилей до проживания в отелях, — поскольку услуги бронируются и обеспечиваются без немедленных финансовых затрат.
Для путешественников, особенно выезжающих за пределы еврозоны, наличие настоящей кредитной карты является не просто удобством, а необходимостью. Она обеспечивает более бесперебойное проведение финансовых операций и позволяет избежать затруднений и штрафов, связанных с использованием дебетовых карт. Поэтому благоразумному путешественнику рекомендуется оформить настоящую кредитную карту и заранее уведомить эмитента о предстоящих международных поездках, чтобы избежать временной блокировки из-за подозрения в мошенничестве. Такой упреждающий подход обеспечивает безопасное с финансовой точки зрения и беспроблемное путешествие.
Протоколы и процессы
При совершении операции по кредитной карте для проверки суммы списания и авторизации операции используется ряд протоколов и процессов.
К основным компонентам, задействованным в процессе, относятся:
- ISO 8583: стандарт обмена сообщениями, используемый большинством платёжных сетей, таких как Visa и Mastercard, для передачи сведений об операции между различными участниками процесса (например, торговыми организациями, эквайерами, эмитентами и платёжными процессорами).
- EMV (Europay, Mastercard, Visa): глобальный стандарт для операций по чиповым кредитным и дебетовым картам. В картах EMV встроен микропроцессорный чип, обеспечивающий повышенную безопасность за счёт шифрования данных операции и формирования уникальных кодов аутентификации для каждой операции. Соответствие стандарту EMV важно для снижения мошенничества при операциях с физическим предъявлением карты.
- PCI DSS (Payment Card Industry Data Security Standard): комплекс стандартов безопасности, предназначенный для защиты данных держателей карт и обеспечения безопасной обработки, хранения и передачи информации о картах. Все торговые организации, платёжные процессоры и иные субъекты, работающие с данными карт, обязаны соблюдать требования PCI DSS.
Эти протоколы и стандарты в совокупности обеспечивают безопасность операций по кредитным картам и списание надлежащей суммы со счёта держателя карты. Процессы, задействованные в операции по кредитной карте, достаточно сложны и предполагают участие множества сторон и многоуровневый обмен информацией.
Процесс
Ниже подробно объясняется, как эти протоколы и стандарты функционируют совместно:
- Инициирование: Держатель карты инициирует операцию, проводя картой по считывателю, вставляя её в терминал или прикладывая к POS-терминалу, либо вводя реквизиты карты при совершении онлайн-платежа.
- Передача данных: POS-терминал или шлюз электронной коммерции фиксирует данные транзакции, включая номер карты, срок действия, сумму транзакции и уникальный идентификатор транзакции. При транзакциях EMV чип формирует уникальную криптограмму для каждой операции.
- Токенизация (опционально): если токенизация включена, перед передачей данные карты заменяются уникальным токеном. Это помогает защитить конфиденциальные данные карты в ходе проведения транзакции.
- Запрос на авторизацию: данные операции форматируются в соответствии со стандартом обмена сообщениями ISO 8583 и направляются банком-эквайером торгово-сервисного предприятия (или платёжным процессором) в платёжную сеть (например, Visa или Mastercard).
- Маршрутизация в карточной сети: Карточная сеть определяет банк-эмитент, ответственный за карту, и направляет ему запрос на авторизацию.
- Обработка эмитентом: Банк-эмитент сверяет данные операции со счётом держателя карты, проверяя доступный остаток, статус карты и применимые правила противодействия мошенничеству. При онлайн-операциях с использованием 3D Secure эмитент может также запросить у держателя карты подтверждение операции паролем или биометрическими данными.
- Ответ на запрос авторизации: банк-эмитент формирует ответ на запрос авторизации, которым операция может быть одобрена или отклонена. Этот ответ направляется через платёжную сеть банку-эквайеру (или платёжному процессору), а затем торгово-сервисному предприятию.
- Завершение: если операция одобрена, торговая организация завершает продажу и предоставляет товары или услуги держателю карты. Данные операции затем включаются в пакет операций, который торговая организация направляет банку-эквайеру (или платёжному процессору) для расчётов.
- Расчёты: Банк-эквайрер (или платёжный процессор) направляет пакет транзакций в платёжную сеть для проведения расчётов. Платёжная сеть рассчитывает чистые суммы расчётов между банком-эквайрером и банками-эмитентами, и средства перечисляются соответствующим образом. Наконец, банк-эмитент отражает транзакцию по счёту держателя карты, и держатель карты получает выписку с данными о транзакции.
На протяжении всего этого процесса все участвующие стороны должны соблюдать требования PCI DSS для обеспечения безопасной обработки данных держателей карт. Кроме того, обмен информацией между участниками шифруется в целях сохранения конфиденциальности и целостности данных транзакции.
Безопасность кредитных и дебетовых карт
Кредитные и дебетовые карты защищены сочетанием физических и цифровых средств безопасности.
Протоколы и процессы
При совершении операции по кредитной карте для проверки суммы списания и авторизации операции используется ряд протоколов и процессов.
К основным компонентам, задействованным в процессе, относятся:
- ISO 8583: стандарт обмена сообщениями, используемый большинством платёжных сетей, таких как Visa и Mastercard, для передачи сведений об операции между различными участниками процесса (например, торговыми организациями, эквайерами, эмитентами и платёжными процессорами).
- EMV (Europay, Mastercard, Visa): глобальный стандарт для операций по чиповым кредитным и дебетовым картам. В картах EMV встроен микропроцессорный чип, обеспечивающий повышенную безопасность за счёт шифрования данных операции и формирования уникальных кодов аутентификации для каждой операции. Соответствие стандарту EMV важно для снижения мошенничества при операциях с физическим предъявлением карты.
- PCI DSS (стандарт безопасности данных индустрии платёжных карт): Набор стандартов безопасности, предназначенных для защиты данных держателей карт и обеспечения безопасной обработки, хранения и передачи информации о картах. Все торговые организации, платёжные процессоры и иные лица, работающие с данными карт, обязаны соблюдать требования PCI DSS.
Эти протоколы и стандарты действуют совместно, обеспечивая безопасность операций по кредитным картам и списание надлежащей суммы со счёта держателя карты.
Физическая защита карты
На самой карте указываются имя пользователя, номер карты, срок действия и код проверки подлинности карты (CVV). CVV представляет собой трёхзначный или четырёхзначный номер, в зависимости от банка-эмитента, который обеспечивает дополнительный уровень безопасности при совершении операций.
Код проверки подлинности карты (CVV): трёх- или четырёхзначный номер, нанесённый на физическую карту, но не записанный на её магнитную полосу. Он, как правило, запрашивается при онлайн-операциях и операциях по телефону, когда карта физически не предъявляется, и служит подтверждением того, что операцию совершает лицо, владеющее физической картой.
На карте также расположены магнитная полоса и (или) встроенный чип. Магнитная полоса содержит закодированные данные держателя карты, тогда как встроенный чип (используемый в картах с подтверждением по PIN-коду и в картах с подтверждением подписью) хранит информацию в защищённом зашифрованном виде, что затрудняет доступ к ней или подделку со стороны неуполномоченных лиц.
Цифровая защита карты
Со стороны поставщика услуг для защиты от мошеннических действий применяется несколько уровней безопасности. Это, в частности, протоколы Secure Socket Layer (SSL) и Transport Layer Security (TLS), шифрующие данные при передаче. Могут также использоваться системы выявления мошенничества, применяющие алгоритмы машинного обучения для обнаружения необычных моделей поведения, которые могут указывать на мошенническую деятельность.
- Служба проверки адреса (AVS): Данная служба сопоставляет адрес, указанный клиентом, с адресом, имеющимся в распоряжении компании — эмитента кредитных карт. При несовпадении операция может быть отклонена. Это помогает предотвращать мошенничество с использованием украденных номеров кредитных карт.
- Двухфакторная аутентификация (2FA): 2FA требует двух видов идентификации перед подтверждением операции. Как правило, эти два фактора включают то, что Вы знаете (например, пароль), то, чем Вы владеете (например, телефон для получения одноразового пароля), или то, чем Вы являетесь (например, отпечаток пальца).
- Биометрическая аутентификация: этот вид аутентификации использует уникальные биологические характеристики, такие как отпечатки пальцев или распознавание лица, для подтверждения личности. Некоторые мобильные платёжные системы, например Apple Pay и Google Pay, используют биометрическую аутентификацию для авторизации операций.
- Аутентификация на основе оценки риска (RBA): этот метод рассчитывает профиль риска онлайн-операции и затем требует дополнительной проверки для операций с повышенным риском. При оценке RBA могут учитываться такие факторы, как IP-адрес пользователя, используемое устройство, сумма операции и модели поведения пользователя.
- Токенизация: Токенизация защищает данные карты, заменяя номер карты случайно сгенерированной последовательностью символов — «токеном». Такой токен можно безопасно передавать через интернет, и в случае перехвата мошенниками он бесполезен, поскольку по нему невозможно восстановить исходный номер карты.
- Бесконтактные платежи: Многие карты в настоящее время также поддерживают бесконтактные платежи, использующие технологию ближней бесконтактной связи (NFC) или радиочастотной идентификации (RFID) для взаимодействия с платёжными терминалами. Такие операции защищены динамическим шифрованием: для каждой операции формируется новый ключ шифрования, что чрезвычайно затрудняет перехват и неправомерное использование данных злоумышленниками.
- Аутентификация 3-D Secure (3DS) (например, Visa Secure, Mastercard Identity Check): 3-D Secure — это протокол на основе XML, разработанный как дополнительный уровень защиты онлайн-операций по кредитным и дебетовым картам. В зависимости от типа карты протокол известен под разными названиями: Visa Secure (ранее Verified by Visa), Mastercard Identity Check (ранее SecureCode), American Express SafeKey и другие. Принцип работы: 3-D Secure добавляет дополнительный шаг в процесс онлайн-платежа. При совершении покупки, после ввода данных карты, система 3DS проверяет, подключён ли Ваш банк или эмитент карты к 3DS. Если да, в браузере появляется всплывающее окно, напрямую связанное с Вашим банком или эмитентом. Затем Вам предлагается подтвердить свою личность: это может быть пароль, сканирование отпечатка пальца, если Ваш банк поддерживает биометрическую аутентификацию, или одноразовый код, направленный на Ваш мобильный телефон. Операция будет выполнена только после успешной аутентификации. 3-D Secure 2.0: Это более новая версия 3-D Secure, которая совершенствует исходную систему, делая её более удобной и эффективной. 3DS 2.0 построена на риск-ориентированном подходе: дополнительная аутентификация запрашивается только в тех случаях, когда операция представляется рискованной. Она также корректно работает на мобильных устройствах, что было ограничением первоначальной версии 3DS.
4- или 6-значные PIN-коды
Как правило, PIN-коды состоят из 4 цифр, однако в некоторых регионах или финансовых организациях могут использоваться и 6-значные PIN-коды. Основное назначение PIN-кода — подтвердить, что операцию инициирует уполномоченный держатель карты.
При операции с использованием кредитной карты клиенту может быть предложено ввести PIN-код при использовании карты с чипом и PIN-кодом на POS-терминале. Для Европы это стандартная практика. В Соединённых Штатах большинство кредитных карт с чипом не требуют ввода PIN-кода при покупках, а крупнейшие платёжные сети отказались от требования подписи в 2018 году.
Ниже описано, как PIN-код — четырёхзначный или шестизначный — используется при проведении операции:
- Клиент вставляет карту с чипом и PIN-кодом в POS-терминал.
- Терминал предлагает клиенту ввести PIN-код.
- Клиент вводит свой PIN-код, который затем шифруется POS-терминалом.
- Зашифрованный PIN-код передаётся вместе с данными транзакции банку-эмитенту для проверки.
- Банк-эмитент сравнивает зашифрованный PIN-код с кодом, хранящимся в его системе. Если PIN-коды совпадают, операция авторизуется.
В ряде случаев PIN-код проверяется локально чипом карты, а не передаётся эмитенту. Такая проверка называется офлайн-проверкой PIN-кода и позволяет ускорить проведение операции.
Важно отметить, что PIN-код — это не то же самое, что 3- или 4-значный код проверки подлинности карты (CVV или CVC), расположенный на обратной стороне карты. Коды CVV/CVC используются при операциях без физического предъявления карты, например при онлайн-покупках, для подтверждения того, что лицо, совершающее операцию, физически владеет картой.
Оплата касанием
Технологическая основа: NFC и его происхождение от RFID
Основой схемы бесконтактных платежей является технология ближней бесконтактной связи (Near Field Communication, NFC), представляющая собой развитие и специализацию более общей технологии радиочастотной идентификации (RFID). NFC работает на основе электромагнитной индукции между двумя рамочными антеннами, конструктивно напоминающими форму беговой дорожки, на расстоянии не более четырёх сантиметров. Такое ограничение дистанции обеспечивает защищённый и быстрый обмен данными, отвечающий требованиям платёжных операций.
Пассивный и активный симбиоз
Взаимодействие платёжного инструмента (карты или устройства с поддержкой NFC) и считывающего устройства строится на разграничении ролей: считыватель выступает активным инициатором, способным самостоятельно устанавливать связь, тогда как карта играет пассивную роль отвечающей стороны: она не имеет собственного источника питания, но реагирует на запросы считывателя. Такое взаимодействие обеспечивает передачу платёжных данных, и этот процесс принципиально отличается от передачи статических данных при использовании магнитной полосы.
Криптографическая защита: безопасность высшего уровня
Краеугольным камнем архитектуры безопасности в технологии бесконтактной оплаты является формирование криптограммы, специфичной для каждой транзакции. Эта криптограмма создаётся путём криптографического объединения данных транзакции и данных карты под управлением криптографического ключа, хранящегося в чипе карты. Такой процесс создаёт серьёзный барьер для копирования платёжных реквизитов в недобросовестных целях и существенно повышает уровень безопасности каждой транзакции.
Взаимодействие между платёжной платой и основной платой внутри считывающего устройства играет определяющую роль в формировании данных транзакции в защищённый зашифрованный пакет. Это шифрование, сохраняющееся на протяжении всего пути данных к платёжным процессорам и сетям и обратно, служит защитой от вторжения и несанкционированного доступа к данным, обеспечивая конфиденциальность операции от её инициирования до завершения.
Сравнительный анализ безопасности и траектории внедрения
В сравнении со своими предшественниками, магнитной полосой и чипом, вставляемым в терминал, технология бесконтактной оплаты представляет собой качественный скачок в безопасности транзакций. Динамическое шифрование и протоколы связи ограниченного радиуса действия изначально сокращают возможности для компрометации данных, эффективно противодействуя скиммингу и несанкционированному хищению данных, которые исторически преследовали операции в торговых точках.
Распространение этой технологии на ряде рынков, прежде всего в США, на протяжении многих лет отставало от Европы из-за затрат на инфраструктуру и потребительских привычек, однако с 2020 года оно заметно ускорилось.
Подводя итог, технология бесконтактной оплаты, объединяющая технологию NFC, криптографическую надёжность и шифрованную передачу данных, знаменует собой смену парадигмы в области безопасных и эффективных платёжных методов. Её последовательная интеграция в повседневные операции позволит повысить уровень безопасности и удобства расчётов и станет решающим шагом в развитии торговли и платёжной сферы.
Как работает резервирование средств или отсрочка платежа при операции по кредитной, дебетовой или предоплаченной карте
Авторизация
Операция начинается с запроса на авторизацию. Когда Вы предъявляете кредитную карту для оплаты, торговая организация направляет запрос банку-эквайреру.
Банк-эквайер передаёт этот запрос в платёжную сеть, которая, в свою очередь, направляет его банку-эмитенту. Банк-эмитент проверяет доступный кредитный лимит и иные параметры операции на предмет их корректности. Если все проверки пройдены, банк резервирует сумму операции в пределах Вашего кредитного лимита. Это называется авторизационным холдом, или предварительной авторизацией. Таким образом обеспечивается наличие средств и их резервирование под данную конкретную операцию.
Формирование кода авторизации
Когда клиент предъявляет кредитную карту для оплаты, POS-система торговой точки направляет запрос на авторизацию банку-эквайреру. Банк-эквайрер пересылает этот запрос платёжной сети, которая направляет его банку-эмитенту. Если банк-эмитент одобряет операцию (например, имеется достаточный кредитный лимит или средства, карта не заявлена как утерянная или украденная), он формирует код авторизации и отправляет его обратно через платёжную сеть и банк-эквайрер в POS-систему торговой точки.
Длина кодов авторизации, также известных как коды одобрения, может различаться в зависимости от платёжной сети или банка-эмитента. Эти коды подтверждают одобрение операции и используются в качестве референса в процессе расчётов. Длина и формат кода авторизации определяются исходя из операционных требований платёжных сетей и участвующих банков. В одних системах используются 6-значные коды, в других — 8-значные или иной длины.
Регистрация операции
Торговая точка получает код авторизации, подтверждающий наличие средств и их резервирование для данной операции. По окончании дня, а иногда и позднее, в зависимости от внутренних процедур торговой точки, она направляет пакет операций банку-эквайреру для расчётов. Этот процесс называется подтверждением операций (capture). В ходе подтверждения торговая точка указывает по каждой операции код авторизации, который служит подтверждением авторизации и позволяет банку-эквайреру сопоставить каждую операцию с её авторизацией.
Расчёты
Банк-эквайер затем направляет транзакции вместе с кодами авторизации в платёжные сети для проведения расчётов. Платёжные сети маршрутизируют транзакции банкам-эмитентам, которые переводят средства по одобренным транзакциям банку-эквайеру. Наконец, банк-эквайер зачисляет средства на банковский счёт торгово-сервисного предприятия.
Клиринг
В конце операционного дня торгово-сервисное предприятие направляет все авторизованные за день операции банку-эквайреру единым пакетом. Затем банк-эквайрер передаёт эти операции через платёжную сеть банку-эмитенту для расчётов.
Банк-эмитент переводит средства банку-эквайреру, который затем зачисляет их на счёт торгово-сервисного предприятия. На этом операция завершается, а зарезервированные средства окончательно переходят с Вашей кредитной линии на счёт предприятия.
Хранение записей
Код авторизации — важнейший элемент информации для ведения учёта и разрешения споров. В случае спора код авторизации позволяет проследить операцию через все этапы обработки и подтвердить её правомерность. Эта процедура гарантирует, что средства надлежащим образом зарезервированы, переведены и отражены в учёте, обеспечивая защищённый и прослеживаемый порядок обработки операций по кредитным картам.
Выставление счетов
Банк-эмитент отразит эту операцию в Вашей ежемесячной выписке, после чего Вам необходимо будет произвести оплату.
Передача данных
Ниже кратко описано, как происходит обмен сообщениями:
- Сбор данных: когда держатель карты инициирует транзакцию, POS-терминал считывает данные карты (номер карты, срок действия, CVV и др.) при проведении картой через считыватель, вставке, бесконтактной оплате или ручном вводе реквизитов.
- Защищённая передача: считанные данные карты безопасно передаются с POS-терминала в банк-эквайер торгово-сервисного предприятия или платёжному процессору. Как правило, для этого используется протокол TLS (Transport Layer Security), который шифрует данные, обеспечивая их конфиденциальность и целостность при передаче.
- Обмен сообщениями по стандарту ISO 8583: банк-эквайер или платёжный процессор форматирует данные транзакции в соответствии со стандартом ISO 8583. Этот стандарт определяет структуру и содержание сообщений, которыми обмениваются участники процесса проведения транзакции, такие как торгово-сервисные предприятия, эквайеры, эмитенты и карточные сети.
- Взаимодействие с платёжными сетями: Банк-эквайрер или платёжный процессор направляет запрос на авторизацию в формате ISO 8583 в платёжную сеть (например, Visa, Mastercard) по выделенным каналам связи. Как правило, это закрытые сети, обеспечивающие защищённое соединение между различными участниками процесса обработки операции.
- Маршрутизация в карточной сети: карточная сеть определяет банк-эмитент, ответственный за карту, и направляет ему запрос на авторизацию. Для обеспечения безопасной и надёжной передачи данных операции карточная сеть может использовать дополнительные протоколы связи и технологии, такие как TCP/IP и VPN (виртуальные частные сети).
На протяжении всего процесса передачи данных применяются многоуровневые меры безопасности, включая шифрование, защищённые протоколы и соблюдение отраслевых стандартов, таких как PCI DSS. Это обеспечивает конфиденциальность, целостность и доступность данных о транзакции на всём пути от POS-терминала до маршрутизации в карточной сети и далее.
Протоколы
ISO 8583
ISO 8583 – стандарт обмена сообщениями для передачи данных о финансовых операциях, в частности платёжных операций с использованием карт. Он определяет формат сообщений, элементы данных и коды обработки, необходимые для обмена информацией об операциях между различными участниками, такими как торговые организации, эквайеры, эмитенты и карточные сети.
Запрос на авторизацию в формате ISO 8583 содержит различные элементы данных, организованные в структурированное сообщение. Сообщение состоит из идентификатора типа сообщения (MTI), битовых карт и элементов данных.
Ниже приведён упрощённый пример сообщения с запросом авторизации по стандарту ISO 8583:
- Идентификатор типа сообщения (MTI): 4-значный числовой код, обозначающий назначение сообщения. Запрос на авторизацию имеет код «0100», ответ – «0110».
- Битовые карты: последовательность битов (обычно 64, иногда 128), указывающая, какие элементы данных присутствуют в сообщении. Каждый бит битовой карты соответствует определённому элементу данных.
- Элементы данных: собственно информация об операции, организованная в поля с номерами от 1 до 128. Каждый элемент данных имеет определённое значение и формат, например числовой, буквенно-цифровой или двоичный.
Элементы данных
Ниже приведён пример некоторых распространённых элементов данных в запросе на авторизацию по стандарту ISO 8583:
- DE 2: Основной номер счёта (PAN) – номер карты, используемой для операции.
- DE 3: код обработки — 6-значный код, определяющий тип операции (например, покупка, возврат) и используемый счёт (например, расчётный, кредитный).
- DE 4: Сумма операции — сумма операции, как правило, представляется 12-значным числовым значением с подразумеваемой десятичной запятой.
- DE 7: Дата и время передачи — дата и время инициирования транзакции, обычно в формате ггммддччммсс.
- DE 11: System Trace Audit Number (STAN) — уникальный идентификатор операции, формируемый терминалом или платёжной системой.
- DE 22: Режим ввода данных в пункте обслуживания — код, указывающий способ считывания данных карты (например, проведение карты через считыватель, считывание с чипа, ручной ввод).
- DE 25: Point of Service Condition Code – код, обозначающий особые условия операции (например, присутствие клиента, электронная коммерция).
- DE 41: идентификатор терминала приёма карты — уникальный идентификатор POS-терминала.
- DE 42: Card Acceptor Identification Code — уникальный идентификатор торгово-сервисного предприятия или акцептанта карты.
- DE 49: Код валюты операции — трёхзначный код, обозначающий валюту, в которой проводится операция.
В контексте стандарта финансовых сообщений ISO 8583 термин «MTI» означает идентификатор типа сообщения (Message Type Identifier). Это четырёхзначный числовой код, обозначающий назначение сообщения; он является первым полем в сообщении ISO 8583.
MTI / протоколы
Индикатор типа сообщения (MTI) состоит из 4 позиций (каждая в диапазоне 0–9) со следующими значениями:
- Версия (первая позиция): указывает версию ISO 8583, используемую в сообщении.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3–9: зарезервировано для будущего использования или специальных версий
- Класс (вторая позиция): отражает основное назначение сообщения.
- 0: зарезервировано для использования ISO
- 1: Авторизация
- 2: Финансовые операции (например, снятие наличных, запрос остатка)
- 3: Действия с файлами (например, обновление файлов)
- 4: Отмена операции и возвратный платёж
- 5: Сверка
- 6: Административные вопросы
- 7: Взимание комиссий
- 8: Управление сетью
- 9: зарезервировано для использования ISO
- Функция (третья позиция): определяет конкретную функцию сообщения.
- 0: Запрос
- 1: Запрос ответа
- 2: Консультирование
- 3: Ответ на авизо
- 4: Уведомление
- 5: Подтверждение получения уведомления
- 6–9: зарезервировано для использования ISO
- Источник (четвёртая позиция): указывает на инициатора сообщения.
- 0: Эквайер
- 1: Повторная обработка эквайрером
- 2: Эмитент
- 3: Повторение эмитента
- 4–9: зарезервировано для использования ISO
Некоторые примеры MTI в сообщениях ISO 8583:
- 0100: запрос на авторизацию
- 0110: Ответ на запрос авторизации
- 0200: Запрос на проведение финансовой операции
- 0210: ответ на финансовую операцию
- 0420: Запрос на сторнирование
- 0421: Повторный запрос на сторнирование
- 0430: ответ на сторнирование
- 0500: Запрос на сверку эквайрера
- 0510: Ответ на запрос о сверке эквайрера
- 0800: запрос на управление сетью
- 0810: ответ на сообщение по управлению сетью
Просим учесть, что приведённые примеры основаны на стандартных типах сообщений ISO 8583. Тем не менее конкретные реализации и индивидуальные настройки могут различаться в зависимости от специфических требований различных платёжных систем или финансовых учреждений.



Следующий шаг
Запросить представление
Расскажите нам в нескольких строках, кто Вы и что Вы планируете. Ваше обращение поступает непосредственно в банк и рассматривается конфиденциально.
Предпочитаете поговорить? Забронируйте 30-минутную видеоконференцию.